Сравните ведущие компании по аудиту смарт-контрактов
1. CertiK
CertiK остаётся крупнейшим именем в сфере безопасности Web3. Компания провела более 5 500 аудитов в более чем 20 блокчейнах и раскрыла свыше 115 000 уязвимостей. Её инженеры сочетают ручную проверку с движками формальной верификации, которые математически доказывают поведение контракта во всех достижимых состояниях до запуска в основной сети.
Главное отличие проявляется после отчёта об аудите. Skynet постоянно оценивает действующие протоколы, суммарная отслеживаемая рыночная стоимость которых составляет около 542 млрд долларов, что позволяет командам видеть, как обновления, голосования по управлению и интеграции меняют их профиль риска со временем.
CertiK также публикует отраслевые стандартные отчёты по безопасности о взломах3d, давая потенциальным покупателям редкую наглядность текущих данных об атаках. Однако у масштаба есть и обратная сторона. В рейтинге rekt зафиксирован инцидент с Gala Games на 216 млн долларов у ранее проверенного клиента.
Плюсы
- Формальная верификация в сочетании с непрерывной оценкой Skynet после аудита.
- Публикуемые исследования инцидентов помогают поддерживать методологию в соответствии с актуальными угрозами.
- Огромная клиентская база свидетельствует о воспроизводимом конвейере поставки.
Минусы
- Узнаваемость бренда привлекает проекты, которым нужен аудит для галочки.
- Несколько ранее рассмотренных клиентов присутствуют в рейтинге rekt.
- Премиальные цены по сравнению с нишевыми альтернативами.
2. Hacken
Hacken защитила примерно 430 млрд долларов в цифровых активах благодаря более чем 1 600 клиентским проектам, что делает её одним из ведущих выборов для бирж и институциональных платформ. Её направление баг-баунти HackenProof координирует 45 000 независимых исследователей. Вместе они раскрыли свыше 25 000 уязвимостей и выплатили вознаграждений на 15,7 млн долларов.
Готовность к регулированию — главное преимущество Hacken в 2026 году. Компания сопоставляет результаты работ с требованиями MiCA и DORA и готовит документацию, соответствующую нормативным требованиям, которую европейские организации могут напрямую передавать надзорным органам. Её аттестации подтверждения резервов также проверяют пополнения пользователей на таких биржах, как OKX и Bybit.
Такой институциональный акцент делает Hacken особенно подходящим для CASP и кастодианов, а не для экспериментальных DeFi-примитивов. Его репутация сильная, но не безупречная: в рейтинге rekt значится эксплойт Warp Finance на 7,8 млн долларов в протоколе, который ранее проверяли его инженеры.
Плюсы
- Отчёты, привязанные к требованиям комплаенса, напрямую подходят для обязательств по MiCA и DORA.
- Крупная сеть bug bounty расширяет охват за пределы периода аудита.
- Проверка подтверждения резервов повышает доверие пользователей к бирже.
Минусы
- Общие показатели сложно сопоставить с отдельными сетями.
- Корпоративная ориентация может показаться громоздкой для небольших команд DeFi.
- Один исторический инцидент после аудита числится в рейтинге rekt.
3. Hashlock
Hashlock — ведущий австралийский аудитор смарт-контрактов: компания завершила более 500 проверок проектов, а объём защищённых активов составляет примерно 4 млрд долларов. Работа строится на ручной построчной проверке кода в сетях Эфириум, Solana и Polygon. Процесс поддерживает собственная система оценки безопасности, а время реакции, по заявлению компании, составляет менее трёх часов.
Наиболее примечательно утверждение Hashlock о том, что ни один полностью проаудированный клиент не подвергся успешной атаке, и публичный рейтинг rekt сейчас его подтверждает. Его проверки уделяют основное внимание бизнес-логике и дизайну стимулов. Именно такие категории уязвимостей автоматические сканеры регулярно пропускают, а злоумышленники продолжают их атаковать.
Услуги по безопасности не ограничиваются первоначальной проверкой. Мониторинг угроз и ончейн-наблюдение Hashlock отслеживают развёрнутые контракты на предмет аномалий. Отдельные оценки токеномики выявляют плохо продуманные стимулы, которые могут создавать экономические пути для атак, даже если сам код технически корректен.
Плюсы
- Ни одного зафиксированного взлома в полностью проаудированных проектах клиентов.
- Проверка токеномики выявляет экономические риски, выходящие за рамки корректности кода.
- Быстрые ответы по оценке объёма работ подходят командам с жёсткими сроками запуска.
Минусы
- Меньшее глобальное присутствие, чем у американских и европейских конкурентов.
- Ограниченная публичная документация по внутреннему набору инструментов.
- Оповещения мониторинга по-прежнему требуют процедур эскалации на стороне клиента.
4. Trail of Bits
Trail of Bits подходит к блокчейн-проектам как фирма, исследующая безопасность систем. Её проверки могут выходить за рамки смарт-контрактов и охватывать офчейн-кипперы, релееры и административные инструменты, которые всё чаще становятся целью современных атак. Работая с 2012 года, фирма обладает опытом в криптографии и обеспечении качества ПО, с которым мало кто из Web3-нативных конкурентов может сравниться.
Значительная часть базовых инструментов безопасности в отрасли создана компанией Trail of Bits. Фирма разрабатывает и поддерживает статический анализатор Slither, а также фаззеры Echidna и Medusa, а её консультанты используют эти инструменты наряду с ручной проверкой. Такой подход, основанный на исследованиях, делает её выбором по умолчанию для новых архитектур, систем с нулевым разглашением и инфраструктуры, критичной для консенсуса.
Её проекты обычно глубже и длительнее типовых аудитов, поэтому она лучше подходит для сложных протоколов, чем для простых запусков токенов. У элитных исследований тоже есть пределы. В рейтинге rekt зафиксирован взлом Raft на 3,3 млн долларов, который ранее проверяла Trail of Bits.
Плюсы
- Непревзойдённая глубина проверки криптографии и офчейн-инфраструктуры.
- Использует стандартные для отрасли инструменты анализа с открытым исходным кодом.
- Самая долгая история работы среди крупных аудиторов Web3.
Минусы
- Такой стиль взаимодействия медленнее и требует больше ресурсов.
- Завышенная цена для простых аудитов токенов с небольшим объёмом.
- Не публикует громкие показатели обеспеченности активами для сравнения.
5. Cyfrin
Cyfrin, основанная Patrick Collins в 2023 году, превратилась в аудитора высшего уровня, сочетая работу в сфере безопасности с обучением разработчиков. Компания обеспечила безопасность активов на сумму около 40 млрд долларов. На её бесплатной платформе Updraft более 100 000 студентов прошли обучение основам Solidity, Vyper и исследований в области безопасности.
Эта образовательная экосистема влияет и на аудиторскую работу компании. CodeHawks, её соревновательная платформа, и база данных уязвимостей Solodit постоянно знакомят исследователей с новыми шаблонами эксплойтов. Клиенты, среди которых ZKsync, Chainlink и Starknet, получают необычно прозрачные отчёты, часто дополненные публичными видеоразборами.
Cyfrin особенно подходит командам, которые хотят, чтобы аудит был совместной работой и чтобы их разработчики по ходу процесса становились компетентнее. Его история короче, чем у традиционных конкурентов, но ни один полностью проаудированный проект Cyfrin сейчас не значится в рейтинге rekt.
Плюсы
- Модель, ориентированная на обучение: команды клиентов повышают квалификацию в ходе работы.
- Чистая история после аудитов по итогам завершённых закрытых проверок.
- Бесплатные инструменты и база Solodit приносят пользу всей экосистеме.
Минусы
- История работы короче, чем у конкурентов, существующих десятилетие.
- Конкурентные аудиты требуют от клиентов сильной внутренней сортировки результатов.
- Глубина публичных кейсов различается в зависимости от типа проекта.
6. Sherlock
Sherlock провела более 1 000 аудитов и защитила более 250 млрд долларов в TVL благодаря модели, основанной на данных об эффективности исследователей, а не на постоянной внутренней команде. В её сети более 11 000 исследователей; для каждой кодовой базы подбираются проверенные специалисты в таких областях, как кредитование, мосты или кроссчейн-обмен сообщениями.
Конкурсы аудита могут одновременно привлекать сотни независимых исследователей к одному объёму работ. Процесс возглавляет старший руководитель, а дубликаты находок обрабатывает конвейер оценки. Среди крупных проектов — стресс-тест Fusaka от Ethereum Foundation стоимостью 2 млн долларов и конкурс по XRP Ledger от Ripple с призовым фондом 550 000 $.
Sherlock также единственный крупный аудитор, который предлагает финансовую ответственность: он возмещает протоколам до 2 млн долларов, если пропущена уязвимость, входящая в покрытие. Рейтинг rekt относит эксплойт Euler на 197 млн долларов к Sherlock. В этом случае компания выплатила возмещение по своему покрытию.
Плюсы
- Подбор специалистов на основе рейтинга эффективности подходит каждому проекту и его кодовой базе.
- Дополнительное покрытие ущерба от эксплойтов согласует интересы аудиторов и клиентов.
- Модель конкурса привлекает сотни независимых аудиторов на каждый объём проверки.
Минусы
- Выводы конкурса требуют дисциплинированного управления внутренними исправлениями.
- Инцидент с Euler остаётся крупнейшей проверенной потерей на rekt.
- Условия покрытия содержат ограничения по объёму, которые команды должны внимательно изучить.
7. Spearbit (Cantina)
Spearbit — элитное сообщество исследователей, стоящее за платформой Cantina. Два бренда объединились в мае 2025 года в единую систему безопасности. В их общую сеть входит более 9 000 исследователей, она защитила ончейн-активы на сумму более 100 млрд долларов, а среди её клиентов Coinbase, Uniswap и Aave.
Для частных проектов Spearbit формирует тщательно подобранные команды ведущих исследователей безопасности для одних из самых ответственных проверок в отрасли. Публичные соревнования Cantina, в свою очередь, распределили 46,7 млн долларов среди более чем 200 протоколов. Среди знаковых конкурсов — соревнование по Uniswap v4 на 2,35 млн долларов и проверка хардфорка Pectra от Ethereum Foundation на 2 млн долларов.
В 2026 году платформа движется к безопасности на всём жизненном цикле. К разовым проверкам добавляются ИИ-анализ, управляемые программы вознаграждения за уязвимости и непрерывное покрытие. Репутация платформы остаётся сильной, а главным пятном, на которое указывают критики, служит инцидент с Cork Protocol на 12 млн долларов со спорным объёмом проверки.
Плюсы
- Доступ, пожалуй, к самому сильному пулу талантливых исследователей.
- Знаковые соревнования демонстрируют возможности на ключевых кодовых базах.
- Непрерывное покрытие продлевает защиту далеко за пределы запуска.
Минусы
- Цены премиального тарифа рассчитаны на хорошо финансируемые протоколы.
- Модель маркетплейса требует, чтобы клиенты сами оценивали соответствие исследователя.
- Один спорный инцидент после аудита вызывает регулярную критику.
8. Halborn
Halborn — компания по наступательной безопасности, чьи этичные хакеры проводят проекты как реальные имитации атак. Проверка контрактов — лишь часть её работы. Команды также проводят тесты на проникновение, фишинговые кампании и упражнения по социальной инженерии против веб-приложений, API и внутренних процессов вокруг протокола.
По данным компании, объём защищаемых активов превышает 1 трлн долларов. Среди её клиентов крупные сети, такие как Polygon и Avalanche, а также банки и предприятия, переходящие к цифровым активам. Этот более широкий подход к поверхности атаки соответствует данным об угрозах 2026 года: взломы кошельков и социальная инженерия теперь чаще, чем чистые эксплойты кода, становятся причиной потерь.
Сертификация SOC 2 и соответствие институциональным стандартам безопасности упрощают закупки для регулируемых организаций. В рейтинге rekt от Halborn есть MonoX с 31,4 млн долларов и Seneca Protocol с 6,4 млн долларов, которые ранее оценивались его командами.
Плюсы
- Охват поверхности атаки выходит далеко за рамки кода контрактов.
- Сертификации упрощают закупки для регулируемых институтов.
- Наступательный подход отражает то, как действуют реальные злоумышленники.
Минусы
- Корпоративный масштаб увеличивает накладные расходы на координацию взаимодействия.
- Общие показатели не разбивают стоимость по сетям.
- В рейтинге rekt присутствуют два ранее оценённых протокола.
9. OpenZeppelin
OpenZeppelin поддерживает библиотеки контрактов, лежащие в основе значительной части экосистемы EVM, поэтому её аудиторы исключительно хорошо знакомы с шаблонами, которые наследуют многие кодовые базы. Компания проверила миллионы строк кода в более чем 30 блокчейнах и защитила десятки миллиардов долларов TVL для таких протоколов, как Compound и Aave.
Партнёрство с Ethereum Foundation в области безопасности на уровне протокола укрепляет статус OpenZeppelin как общепризнанного выбора для базовой инфраструктуры. Аудиты сочетают глубокую ручную проверку с верификацией развёртывания. Этот дополнительный шаг снижает риск неверной конфигурации и расхождений после аудита, которые часто становятся причиной реальных инцидентов даже при чистых отчётах.
Спрос — главное ограничение. В периоды высокой загруженности запуски для небольших команд могут затягиваться. Таблица лидеров rekt также фиксирует инцидент с Audius на 6 млн долларов, связанный с ранее проверенным кодом, что показывает, почему канонические реализации всё равно требуют постоянного мониторинга после развёртывания.
Плюсы
- Авторство библиотеки даёт непревзойдённую экспертизу в паттернах EVM.
- Проверка развёртывания снижает расхождение конфигурации после аудита.
- Сотрудничество с Ethereum Foundation говорит об institutional-доверии.
Минусы
- В периоды активных запусков очереди на запись удлиняются.
- Лучших результатов можно добиться при высокой готовности клиентской инженерной команды.
- Ориентация на EVM ограничивает пригодность для архитектур, отличных от EVM.
10. Quantstamp
Quantstamp обеспечила безопасность активов на сумму более 200 млрд долларов в рамках 1 100+ проектов с 2017 года, что ставит её в число старейших специализированных аудиторов Web3. Её охват действительно не привязан к конкретному блокчейну: Эфириум, Solana, Flow и Cardano. Компания также аудировала критически важное для консенсуса программное обеспечение, включая клиенты Эфириум Prysm и Teku.
Несколько грантов Ethereum Foundation на исследования масштабирования укрепляют репутацию Quantstamp на уровне протоколов. Его отчёты известны подробным анализом тонких рисков, таких как зависимость от порядка транзакций и манипуляция временными метками. Такая строгость привлекает институциональные команды DeFi, которым нужна документация, способная выдержать проверку инвесторов и регуляторов.
Долгая история работы также оставляет больше возможностей для инцидентов. Рейтинг rekt фиксирует эксплойты в ранее аудированных Alpha Finance и Rari Capital на сумму более 47 млн долларов. Обширный публичный архив отчётов Quantstamp по крайней мере позволяет потенциальным покупателям самостоятельно оценить его текущую методологию.
Плюсы
- Опыт работы на уровне протокола включает клиенты консенсуса Эфириум.
- Обширный архив публичных отчётов помогает покупателю провести проверку.
- Охват не привязан к конкретному блокчейну и включает экосистемы EVM и не-EVM.
Минусы
- Стандартизированный процесс может показаться шаблонным для нестандартных конструкций.
- В списке rekt leaderboard есть два серьёзных инцидента, произошедших после аудита.
- Клиентам необходимо самостоятельно оценивать риски, связанные с администрированием и развёртыванием.
Смарт-контракты простыми словами
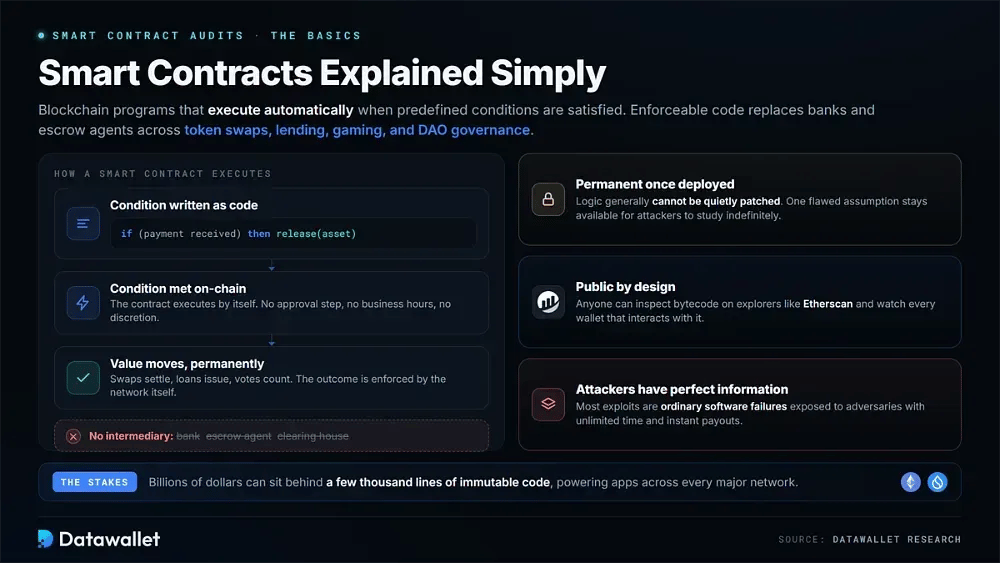
Смарт-контракты — это программы на основе блокчейна, которые выполняются автоматически при соблюдении заранее заданных условий. Исполняемый код заменяет посредников, таких как банки и эскроу-агенты. Эти контракты лежат в основе обмена токенов, рынков кредитования, игровых экономик, управления DAO и других приложений во всех крупных сетях.
Неизменяемость — одна из их определяющих особенностей. После развёртывания логику контракта, как правило, нельзя незаметно исправить, как обычное программное обеспечение. Одно ошибочное допущение может оставаться доступным для изучения злоумышленниками неограниченно долго, а миллиарды долларов могут зависеть всего от нескольких тысяч строк неизменяемого кода.
Код тоже общедоступен. Любой может изучить байт-код контракта через обозреватели, такие как Etherscan, и наблюдать адреса криптокошелька, взаимодействующие с ним. Поэтому у атакующих полная информация. Большинство эксплойтов — обычные программные сбои, которые изучают противники с неограниченным временем и возможностью мгновенно получать выплаты.
Что такое аудит смарт-контракта?
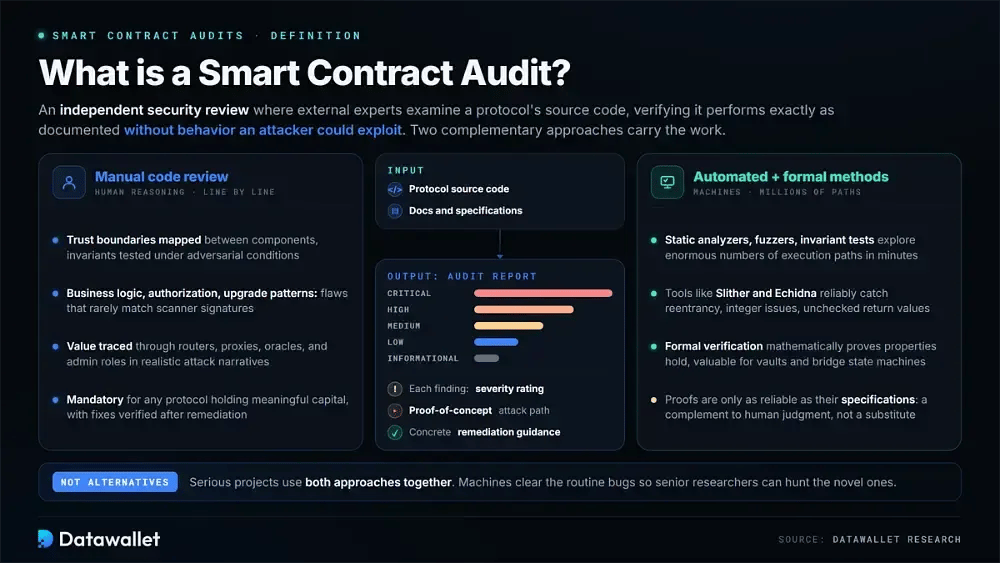
Аудит смарт-контракта — это независимая проверка безопасности, в ходе которой внешние эксперты изучают исходный код протокола до или после развёртывания. Её цель — убедиться, что контракт работает именно так, как обещано в документации, и не содержит поведения, которым мог бы воспользоваться злоумышленник.
Каждая находка документируется с оценкой серьёзности и путём атаки в виде доказательства концепции, после чего даются конкретные рекомендации по устранению. Отрасль опирается в основном на два взаимодополняющих подхода. Серьёзные проекты, как правило, используют оба, а не рассматривают их как альтернативы.
1. Аудиты с ручной проверкой кода
Ручные аудиты опираются на человеческое мышление. Старшие исследователи построчно читают кодовую базу и определяют границы доверия между компонентами. Они также проверяют, сохраняются ли заявленные инварианты в состязательных условиях. Ошибки бизнес-логики, нарушенные пути разрешение и опасные схемы обновления часто выявляются именно здесь, поскольку редко совпадают с сигнатурами сканеров.
Сильный ручной аудит выходит за рамки отдельных контрактов и рассматривает взаимодействие модулей. Аудиторы прослеживают движение стоимости через маршрутизаторы, прокси, оракулы и административные роли, затем моделируют реалистичные сценарии атак, включая экономическое давление. После исправления они проверяют правки. Такая глубина делает ручной аудит обязательным для любого протокола, удерживающего значительный капитал.
2. Автоматизированные и формальные аудиты
Автоматизированный анализ может за считаные минуты исследовать огромное число путей выполнения с помощью статических анализаторов, фаззеров и инвариантного тестирования. Такие инструменты, как Slither и Echidna, надёжно выявляют реентерабельность, проблемы с целыми числами и непроверенные возвращаемые значения. Разработчики могут устранить эти типичные ошибки на раннем этапе, до того как тратить дорогие часы ручной проверки.
Формальная верификация идёт дальше. Она математически доказывает, что заданные свойства выполняются в рамках определённой модели, что особенно ценно для ответственных компонентов, таких как учёт в хранилищах или конечные автоматы состояния моста. Однако доказательства надёжны лишь настолько, насколько надёжны лежащие в их основе спецификации. Поэтому формальные методы дополняют опыт и суждение специалистов, а не заменяют их.
Как провести аудит смарт-контракта
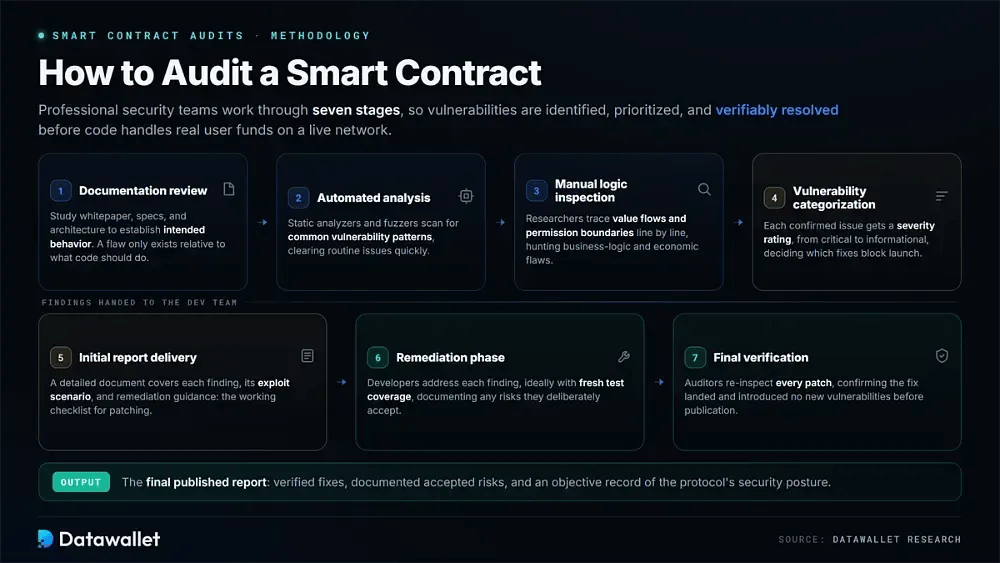
Продуманная методология аудита помогает убедиться, что уязвимости выявлены, расставлены по приоритету и подтверждённо устранены до того, как код начнёт работать со средствами реальных пользователей в действующей сети.
Профессиональные команды по безопасности проходят следующие семь этапов:
- Изучение документации: аудиторы изучают вайтпейпер, спецификации и архитектурные схемы, чтобы понять, как система должна работать. Ошибку можно определить только по отношению к тому, что код должен делать.
- Автоматизированный анализ: статические анализаторы и фаззеры проверяют кодовую базу на типичные уязвимости, быстро устраняя рутинные проблемы, чтобы старшие проверяющие могли сосредоточиться на том, что машины обнаружить не могут.
- Ручная проверка логики: опытные исследователи изучают код строка за строкой и прослеживают движение средств вместе с границами прав доступа, выявляя ошибки бизнес-логики и экономические уязвимости, характерные для устройства протокола.
- Классификация уязвимостей: каждая подтверждённая проблема получает оценку серьёзности от критической до информационной. Это даёт разработчикам объективную основу для решения, какие исправления необходимо выполнить до запуска.
- Передача первоначального отчёта: команда получает подробный документ с описанием каждой находки, сценария эксплуатации и конкретными рекомендациями по устранению. Этот отчёт становится рабочим чек-листом при исправлении.
- Этап устранения: разработчики устраняют каждую находку, в идеале добавляя новое тестовое покрытие, и документируют принятые риски, когда команда сознательно решает не менять поведение.
- Финальная проверка: Аудиторы повторно проверяют каждое исправление, чтобы убедиться, что проблема действительно устранена и что исправление не привело к новым уязвимостям, до публикации итогового отчёта.
Тенденции в безопасности смарт-контрактов в 2026 году
Ландшафт угроз в 2026 году существенно отличается от среды, для которой изначально создавались многие методологии аудита. Атакующие переместились выше по цепочке, а аудиторы быстро индустриализируют собственные инструменты с помощью искусственного интеллекта.
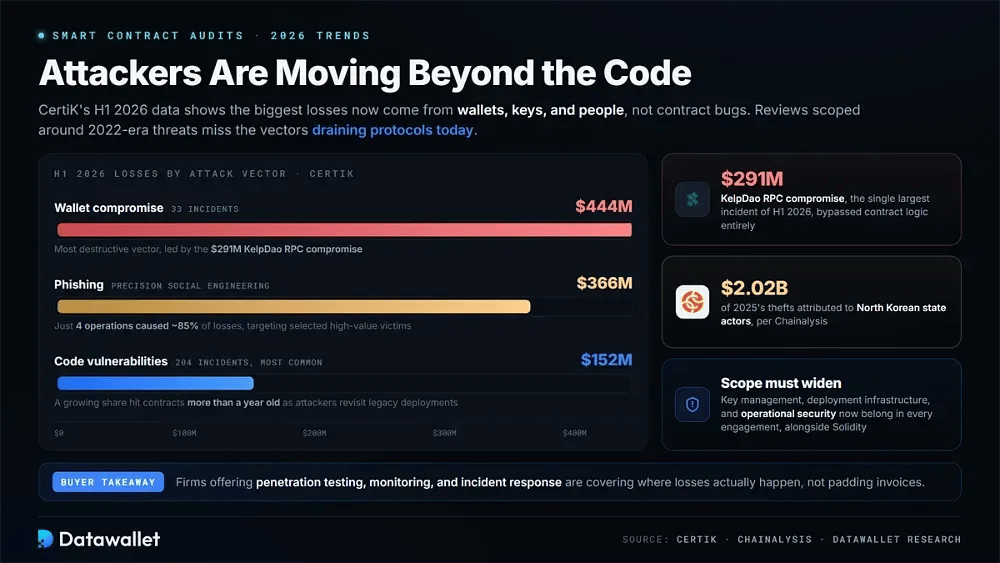
Эти изменения должны влиять на объём проверки. Аудит, рассчитанный на угрозы времён 2022 года, может не охватить векторы, из-за которых протоколы теряют средства сегодня.
Злоумышленники выходят за рамки кода
Данные CertiK за H1 2026 года показывают, что компрометация кошельков — самый разрушительный вектор: на неё приходится 444 млн долларов потерь всего в 33 инцидентах. Больше всего в эту сумму внесла компрометация RPC KelpDao на 291 млн долларов. Ещё 366 млн долларов пришлось на фишинг, причём четыре точечные операции социальной инженерии вызвали около 85 % этих потерь, нацелившись на тщательно отобранных состоятельных жертв.
Уязвимости кода по-прежнему были самой распространённой категорией: они встречались в 204 инцидентах, но привели к сравнительно скромным потерям в 152 млн долларов. Растущая доля случаев связана с контрактами старше года, поскольку злоумышленники systematically возвращались к устаревшим развёртываниям. Chainalysis тем временем относит 2,02 млрд долларов краж 2025 года на счёт северокорейских государственных группировок.
Теперь объём аудита должен охватывать управление ключами и инфраструктуру развёртывания наряду с операционной безопасностью и Solidity. Компании, предлагающие тестирование на проникновение, мониторинг и реагирование на инциденты, работают с теми местами, где реально возникают потери, а не просто раздувают счета. Покупателям стоит учитывать этот сдвиг при сравнении предложений.
ИИ приходит в аудит
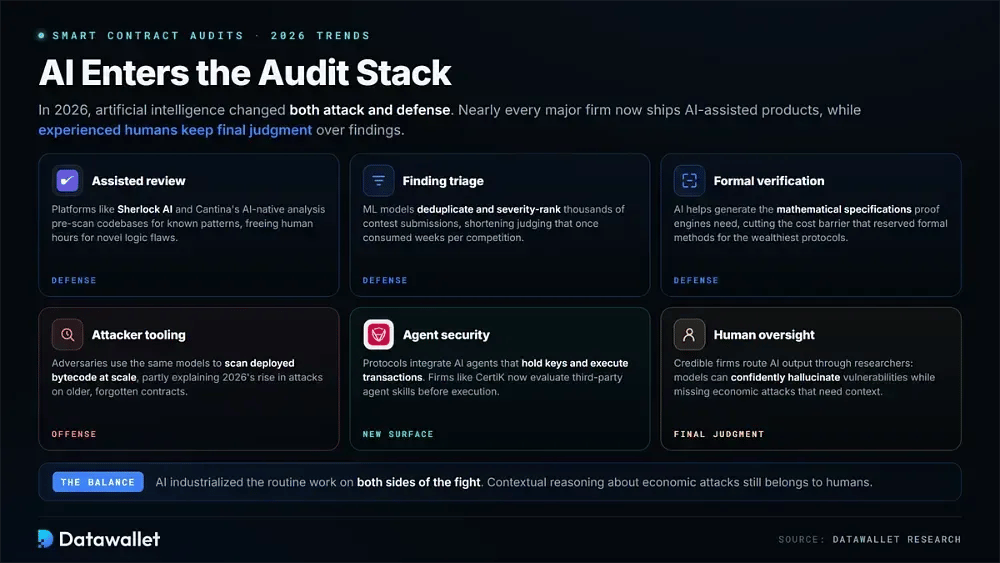
Искусственный интеллект изменил и атаку, и защиту в 2026 году. Почти каждая крупная компания теперь предлагает продукты с поддержкой ИИ, но подчёркивает, что окончательное суждение по результатам остаётся за опытными исследователями-людьми.
Вот как ИИ меняет безопасность смарт-контрактов в этом году:
- Проверка с поддержкой ИИ: платформы вроде Sherlock AI и ИИ-анализа Cantina заранее сканируют кодовые базы на известные шаблоны, чтобы исследователи могли тратить ограниченное время проверки на новые логические ошибки.
- Сортировка находок: модели машинного обучения автоматически удаляют дубликаты и ранжируют по серьёзности тысячи заявок конкурсов, сокращая сроки оценки, которые раньше отнимали недели внимания старших исследователей на каждый конкурс.
- Формальная верификация: ИИ помогает создавать математические спецификации, необходимые средствам доказательства, снижая исторический барьер стоимости, из-за которого формальные методы были доступны лишь самым богатым протоколам.
- Инструменты атакующих: злоумышленники используют те же модели для массового сканирования развёрнутого байткода на уязвимые шаблоны, что отчасти объясняет рост числа атак на старые, забытые контракты в 2026 году.
- Безопасность агентов: протоколы всё чаще интегрируют ИИ-агентов, которые хранят ключи и исполняют транзакции. Такие компании, как CertiK, теперь предлагают специальные продукты, оценивающие навыки сторонних агентов до исполнения.
- Контроль со стороны человека: надёжные компании по-прежнему передают результаты, сгенерированные ИИ, опытным исследователям, потому что модели могут уверенно «галлюцинировать» уязвимости и при этом упускать экономические атаки, которые зависят от настоящего контекстного анализа.
Как выбрать аудитора смарт-контрактов
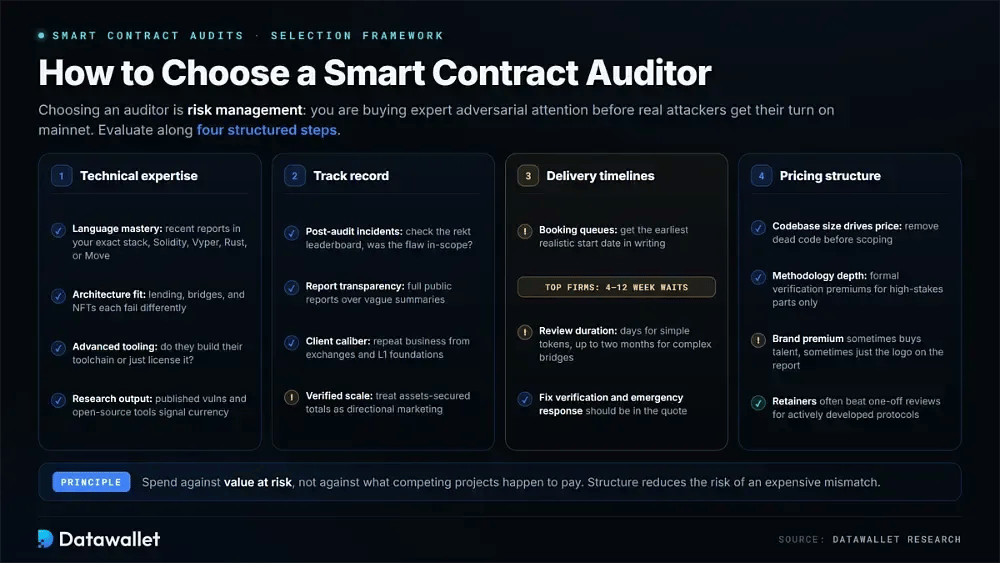
Выбор аудитора — по сути упражнение в управлении рисками. Вы покупаете экспертное состязательное внимание до того, как реальные злоумышленники получат свой шанс в основной сети. Структурированная оценка экспертизы, опыта, сроков и стоимости снижает риск дорогостоящего несоответствия.
Шаг 1: оцените техническую экспертизу
Подбирайте специалиста, чей подтверждённый опыт соответствует вашему стеку. Даже отличные аудиторы Solidity могут пропустить критические ошибки в кодовых базах на Rust, Cairo или Move.
Ключевые факторы, которые стоит учесть при оценке:
- Знание языка: убедитесь в наличии глубокого и недавнего опыта именно с вашим языком, будь то Solidity, Vyper, Rust или Move, и поищите опубликованные отчёты в этой экосистеме.
- Соответствие архитектуры: убедитесь, что команда проводила аудит схожих решений. У рынков кредитования, кроссчейн-мостов и инфраструктуры NFT разные типы сбоев.
- Продвинутые инструменты: спросите, какие фаззеры, статические анализаторы и движки формальной верификации команда использует регулярно, а также создаёт ли она свой набор инструментов или просто лицензирует его.
- Исследовательская деятельность: отдавайте предпочтение компаниям, которые публикуют исследования уязвимостей и участвуют в разработке инструментов с открытым кодом. Активные исследователи с большей вероятностью остаются в курсе меняющихся между проверками методов атак.
Шаг 2: проанализируйте историю безопасности
Маркетинговые показатели имеют малый вес без независимой проверки. Прежде чем составлять короткий список, сравните каждое заявление с публичными аудиторскими отчётами и нейтральными базами инцидентов.
Оцените эти показатели, чтобы определить их надёжность:
- Инциденты после аудита: поищите в рейтинге rekt эксплойты, связанные с клиентами, которые ранее проходили аудит. Затем определите, входила ли уязвимость в объём проверки, находилась ли вне его или была добавлена после ревью.
- Прозрачность отчётов: отдавайте предпочтение компаниям, которые публикуют полные отчёты. Скрытые выводы и расплывчатые резюме затрудняют оценку реальной глубины проверки.
- Уровень клиентов: Обращайте внимание на повторные заказы опытных покупателей, таких как биржи, фонды L1 и крупные протоколы: возвращающиеся информированные клиенты служат значимым сигналом качества.
- Проверенный масштаб: Относитесь к суммарным показателям обеспеченных активов как к ориентировочному маркетингу. Больше веса придавайте поддающимся проверке фактам: опубликованным отчётам, названным клиентам и составу исследователей.
Шаг 3: оцените сроки поставки
Сроки запуска сами по себе могут определить короткий список. Ведущие компании, проводящие частный аудит, могут быть заняты неделями или месяцами, тогда как конкурсные платформы иногда начинают работу в течение нескольких дней.
Учитывайте следующее в отношении сроков и скорости:
- Очередь записи: Запросите в письменном виде самую раннюю реалистичную дату начала. В сезоны высокой загрузки престижные компании часто называют срок ожидания от четырёх до двенадцати недель.
- Срок проверки: соотносите ожидаемые сроки с объёмом работы: от нескольких дней для простых токенов до двух месяцев для сложных мостов или новых архитектур.
- Проверка исправлений: убедитесь, что в стоимость входит повторная проверка патчей. Аудит без проверки устранения уязвимостей оставляет самую опасную часть процесса неисследованной.
- Экстренное реагирование: выясните, доступна ли быстрая поддержка при текущих инцидентах или срочных исправлениях, желательно с договорными обязательствами по времени реакции.
Шаг 4: сравните структуры комиссий
Расходы на аудит должны отражать стоимость рисков, а не то, сколько платят конкурирующие проекты. Понимание того, что формирует цену, также помогает грамотно обсуждать объём работ, а не просто принимать названную сумму.
Факторы, влияющие на общую стоимость:
- Размер кодовой базы: стоимость определяется в первую очередь количеством строк исходного кода и сложностью архитектуры. Поэтому удаление неиспользуемого кода перед оценкой объёма работ может напрямую уменьшить счёт.
- Глубина методологии: формальная верификация и команды из нескольких исследователей стоят дороже стандартного аудита. Такая наценка оправдана главным образом для компонентов, защищающих значительную или необратимую стоимость.
- Премия за бренд: известные компании берут значительно больше, чем новые небольшие фирмы. Иногда эта премия оплачивает более сильных специалистов, а в других случаях — лишь логотип на отчёте.
- Постоянные контракты: непрерывный мониторинг, управление баунти и плановые повторные аудиты превращают безопасность в операционные расходы. Для активно развивающихся протоколов такая модель часто эффективнее разовой проверки.
Сколько стоит аудит смарт-контракта в 2026 году?
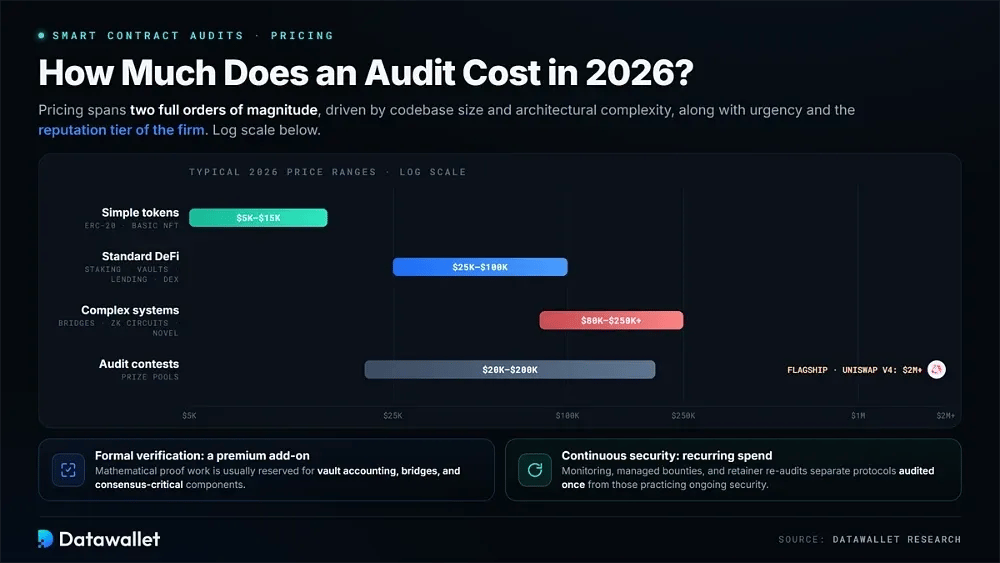
В 2026 году стоимость аудита смарт-контрактов различается на два порядка. Цена зависит от размера кодовой базы и сложности архитектуры, а также от срочности и репутационного уровня привлекаемой компании.
Типичные ценовые диапазоны на 2026 год выглядят так:
- Простые токены: Стандартные контракты ERC-20 или базовые NFT-контракты обычно стоят от 5 000 $ до 15 000 $ у небольших студий и часто выполняются в течение одной рабочей недели.
- Стандартный DeFi: системы стейкинга, хранилища и протоколы средней сложности обычно стоят от 25 000 $ до 100 000 $. В этот диапазон попадает большинство серьёзных проектов по кредитованию или DEX.
- Сложные системы: мосты, схемы с нулевым разглашением и новые архитектуры обычно получают от 80 000 $ до 250 000 $+, что отражает многонедельную работу и участие нескольких исследователей, которых действительно требуют такие поверхности атаки.
- Конкурсы аудита: на конкурентных платформах призовые фонды составляют примерно от 20 000 $ до 200 000 $, а у флагманских соревнований, таких как у Uniswap v4, они превышали 2 млн долларов.
- Формальная верификация: математическое доказательство заметно повышает стоимость стандартной проверки и обычно применяется для учёта в хранилищах, мостов и компонентов, критичных для консенсуса.
- Постоянная безопасность: подписки на мониторинг, управляемые программы вознаграждений за уязвимости и повторные аудиты по договору обслуживания создают регулярные расходы. Всё чаще именно эти услуги отличают протоколы, проверенные однажды, от тех, кто постоянно занимается безопасностью.
Распространённые уязвимости смарт-контрактов
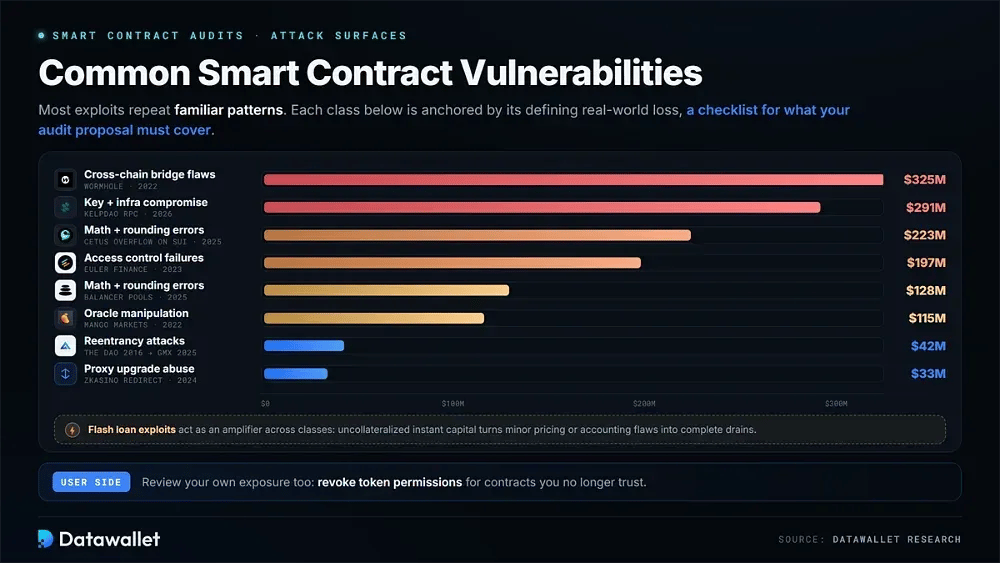
Большинство эксплойтов повторяют знакомые схемы. Понимание этих категорий помогает разработчикам писать более защищённый код, а заказчикам — проверять, охватывает ли предложение по аудиту нужные поверхности атаки.
Наиболее опасные классы уязвимостей в 2026 году:
- Атаки повторного входа: внешние вызовы, повторно входящие в контракт во время выполнения, по-прежнему приводят к потерям: от The DAO до эксплойта GMX в 2025 году на 42 млн долларов.
- Сбои контроля доступа: Отсутствующие или неверно настроенные разрешения могут позволить злоумышленникам вызывать привилегированные функции. Это стало одним из факторов эксплойта Euler Finance на 197 млн долларов и множества более мелких хищений.
- Ошибки математики и округления: недостатки точности в арифметике пулов стали причиной потери Balancer в размере 128 млн долларов в конце 2025 года, а также эксплойта переполнения Cetus на Sui на 223 млн долларов.
- Манипуляция оракулом: Искажая ценовые данные, злоумышленники могут занимать средства под искусственно завышенное обеспечение. Именно так у Mango Markets было выведено 115 млн долларов, и так происходили многие последующие атаки.
- Атаки с флеш-займами: необеспеченные мгновенные займы дают злоумышленникам доступ к огромному капиталу в рамках одной транзакции, позволяя превратить небольшие ошибки в ценообразовании или учёте в полный вывод средств.
- Злоупотребление обновлением прокси: слабо защищённые пути обновления позволяют подменять логику в злонамеренных целях, как это произошло, когда ZKasino перенаправил 33 млн долларов пользовательских депозитов через несанкционированное изменение.
- Компрометация ключей и инфраструктуры: украденные ключи подписи и перехваченные RPC-точки привели к крупнейшим потерям 2026 года, включая инцидент с KelpDao на 291 млн долларов, при этом логика контрактов вообще обходилась.
- Уязвимости кроссчейн-мостов: пробелы в проверке подписей и ошибки в передаче сообщений делают мосты одной из самых постоянных целей. Взлом Wormhole на 325 млн долларов остаётся хрестоматийным примером.
Пользователям также нужно регулярно проверять собственные риски. Один из практичных первых шагов — научиться отзывать разрешения токенов для контрактов, которым они больше не доверяют.
Выводы
Для блокчейн-команды выбор партнёра по безопасности остаётся одним из самых значимых решений. Одна пропущенная уязвимость может свести на нет результаты всех остальных усилий по росту.
Ни один аудит не гарантирует безопасность. Данные за 2026 год также показывают, что злоумышленники всё чаще вообще обходят код контракта. Тем не менее многоуровневые проверки от авторитетных компаний существенно сокращают число предотвратимых сбоев.
Пользователи протоколов могут применять тот же стандарт при оценке проектов. Несколько независимых аудитов, активные программы вознаграждения за уязвимости и постоянный мониторинг — более надёжные сигналы, чем один устаревший PDF-файл.
Наша методология
Мы изучили компании по аудиту смарт-контрактов, которые оставались активными и принимали новые заказы в августе 2026 года. Заявления проверялись по первоисточникам, а не по маркетинговым страницам. Рейтинг строится по шести критериям:
- Trust Score: оценка Datawallet по шкале из 5 учитывает проверенные результаты аудита, глубину экспертизы исследователей, прозрачность отчётов и то, как каждая компания действовала при инцидентах у ранее проверенных клиентов.
- История после аудита: Каждая компания была сверена с рейтингом rekt.news. Мы зафиксировали каждый связанный с ней инцидент, а затем изучили исходный объём работ, чтобы определить, проверялся ли взломанный код на самом деле.
- Проверенные показатели: Количество аудитов, объёмы защищённых активов и численность исследователей взяты с официального сайта каждой компании и из опубликованных отчётов за август 2026 года. Данные, которые нельзя подтвердить независимо, отмечены.
- Объём услуг: Мы изучили, что входит в каждый проект: глубину ручной проверки и формальную верификацию, а также мониторинг, управление программой вознаграждений за уязвимости, реагирование на инциденты и проверку исправлений после устранения уязвимостей.
- Охват экосистем: Поддержка сетей и языков проверялась по опубликованным отчётам, а не по общим заявлениям. Реальная экспертиза в системах Solana, Move или ZK должна быть заметна в публичных материалах фирмы.
- Рыночная актуальность: Мы учитывали сигналы спроса на 2026 год, такие как обзоры ключевых хардфорков Ethereum Foundation и работа бирж по соответствию требованиям MiCA, а также распространение конкурсных моделей и моделей с поддержкой ИИ.
Исследование завершено в начале сентября 2026 года, а действующий статус каждой компании повторно проверен в день публикации. Наша редакционная методология объясняет, как проверялось каждое утверждение.