Top-Smart-Contract-Wirtschaftsprüfungsgesellschaften vergleichen
1. CertiK
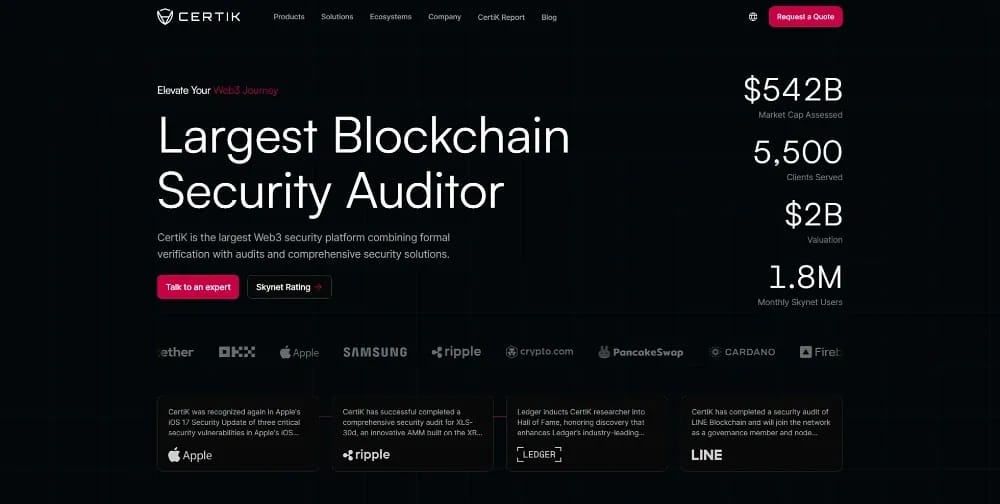
CertiK bleibt der größte Name im Bereich der Web3-Sicherheit. Das Unternehmen hat mehr als 5.500 Audits über 20+ Blockchains hinweg abgeschlossen und über 115.000 Schwachstellen aufgedeckt. Seine Ingenieure nutzen manuelle Überprüfungen zusammen mit formalen Verifizierungs-Engines, die mathematisch nachweisen, wie sich ein Vertrag in jedem erreichbaren Zustand vor dem mainnet-Deployment verhält.
Sein Hauptunterscheidungsmerkmal zeigt sich nach dem Audit-Bericht. Skynet bewertet fortlaufend Live-Protokolle, die einen überwachten Marktwert von rund 542 Milliarden USD repräsentieren, sodass Teams sehen können, wie Upgrades, Governance-Abstimmungen und Integrationen ihr Risikoprofil im Laufe der Zeit verändern.
CertiK veröffentlicht zudem die branchenüblichen Hack3d-Sicherheitsberichte, die potenziellen Käufern ungewöhnliche Einblicke in aktuelle Angriffsdaten gewähren. Die Größe hat jedoch auch eine Kehrseite. Die Rekt-Rangliste verzeichnet den Vorfall bei Gala Games in Höhe von 216 Millionen USD bei einem zuvor überprüften Kunden.
Vorteile
- Formale Verifizierung gekoppelt mit kontinuierlicher Skynet-Bewertung nach dem Audit.
- Veröffentlichte Vorfallanalysen halten die Methodik im Einklang mit Live-Bedrohungen.
- Eine massive Kundenbasis demonstriert eine reproduzierbare Bereitstellungspipeline.
Nachteile
- Markenbekanntheit zieht Projekte an, die Checkbox-Audits suchen.
- Mehrere zuvor überprüfte Kunden tauchen in der Rekt-Rangliste auf.
- Prämienpreise im Vergleich zu Boutique-Alternativen.
2. Hacken
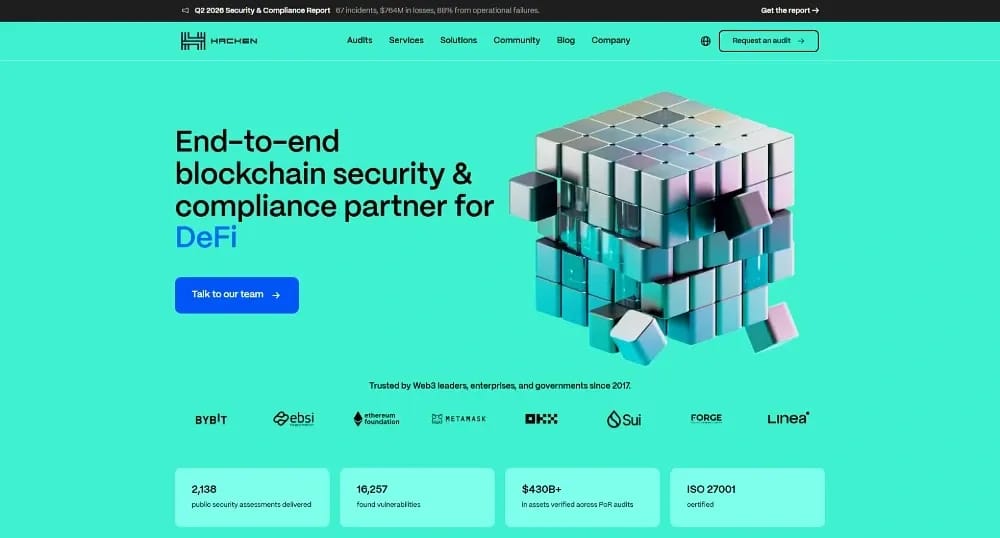
Hacken hat rund 430 Milliarden USD an digitalen Vermögenswerten durch mehr als 1.600 Kundenengagements geschützt und sich damit als führende Wahl für Börsen und institutionelle Plattformen etabliert. Der HackenProof-Bug-Bounty-Zweig koordiniert 45.000 unabhängige Forscher. Zusammen haben sie über 25.000 Schwachstellen aufgedeckt und 15,7 Millionen USD an Belohnungen eingesammelt.
Die regulatorische Bereitschaft ist Hackens klarer Vorteil im Jahr 2026. Das Unternehmen ordnet die Ergebnisse den MiCA- und DORA-Anforderungen zu und erstellt konformitätsbereite Dokumente, die europäische Einheiten direkt den Aufsichtsbehörden vorlegen können. Seine proof of reserves-Attestierungen verifizieren zudem Nutzerguthaben für Börsen wie OKX und Bybit.
Dieser institutionelle Schwerpunkt macht Hacken besonders geeignet für CASPs und Verwahrer statt für experimentelle DeFi-Primitiven. Die Bilanz ist stark, ohne makellos zu sein: Die Rekt-Rangliste enthält einen Exploit bei Warp Finance in Höhe von 7,8 Millionen USD bei einem Protokoll, das die Ingenieure zuvor überprüft hatten.
Vorteile
- An Compliance angepasste Berichte erfüllen MiCA- und DORA-Verpflichtungen direkt.
- Ein großes Bug-Bounty-Netzwerk erweitert die Abdeckung über das Audit-Fenster hinaus.
- Die proof of reserves-Verifizierung stärkt das Vertrauen der Börsennutzer.
Nachteile
- Breite Kennzahlen lassen sich nur schwer auf einzelne Chains übertragen.
- Die Ausrichtung auf Unternehmen kann für kleine DeFi-Teams schwerfällig wirken.
- Ein historischer Vorfall nach dem Audit befindet sich auf der Rekt-Rangliste.
3. Hashlock
Hashlock ist Australiens führender Auditor für Smart Contracts mit mehr als 500 abgeschlossenen Projektprüfungen und rund 4 Milliarden USD an abgesicherten Vermögenswerten. Die Engagements konzentrieren sich auf manuelle Zeile-für-Zeile-Prüfungen über Ethereum, Solana und Polygon hinweg. Ein proprietäres Security Rating System unterstützt den Prozess, und das Unternehmen gibt eine Reaktionszeit von unter drei Stunden an.
Am auffälligsten ist die Behauptung von Hashlock, dass kein vollständig auditierter Kunde einen erfolgreichen Exploit erlitten hat, was durch die öffentliche Rekt-Rangliste derzeit bestätigt wird. Die Bewertungen konzentrieren sich stark auf die Geschäftslogik und das Anreizdesign. Genau das sind die Fehlerkategorien, die automatisierte Scanner routinemäßig übersehen und die Angreifer weiterhin ins Visier nehmen.
Sicherheitsdienste enden auch nach dem anfänglichen Audit nicht. Die Bedrohungsüberwachung und Onchain-Überwachung von Hashlock beobachten bereitgestellte Contracts auf Anomalien. Separate tokenomics-Prüfungen suchen nach schlecht konzipierten Anreizen, die ökonomische Exploit-Pfade schaffen können, selbst wenn der zugrunde liegende Code technisch korrekt ist.
Vorteile
- Null verzeichnete Exploits bei vollständig auditierten Kundenprojekten.
- Tokenomics-Prüfung deckt wirtschaftliche Risiken über die Code-Korrektheit hinaus auf.
- Schnelle Antworten bei der Angebotskalkulation passen zu Teams mit engen Zeitplänen für den Launch.
Nachteile
- Kleinere globale Präsenz als US-amerikanische und europäische Konkurrenten.
- Begrenzte öffentliche Dokumentation des internen Tooling-Stacks.
- Überwachungsalarme erfordern nach wie vor Eskalationsverfahren auf Kundenseite.
4. Trail of Bits
Trail of Bits geht Blockchain-Projekte wie ein Forschungsinstitut für Systemsicherheit an. Die Audits können über Smart Contracts hinausgehen und off-chain Keeper, Relayer sowie Admin-Tools einbeziehen, die von modernen Angreifern zunehmend ins Visier genommen werden. Das seit 2012 tätige Unternehmen bringt Kryptographie- und Software-Assurance-Expertise mit, der nur wenige Web3-native Konkurrenten das Wasser reichen können.
Ein Großteil der Kern-Sicherheits-Tools der Branche stammt von Trail of Bits. Das Unternehmen entwickelt und wartet den statischen Analyzer Slither sowie die Fuzzer Echidna und Medusa, und seine Consultants setzen diese Tools neben manuellen Reviews ein. Dieser forschungsorientierte Ansatz macht das Unternehmen zu einer Standardwahl für neuartige Architekturen, zero-knowledge-Systeme und konsensuskritische Infrastrukturen.
Die Audits fallen in der Regel gründlicher und zeitaufwendiger aus als standardisierte Audits, wodurch sie sich besser für komplexe Protokolle als für einfache Token-Launches eignen. Elite-Forschung hat jedoch weiterhin Grenzen. Die Rekt-Rangliste verzeichnet einen Exploit im Wert von 3,3 Millionen USD bei Raft, das zuvor von Trail of Bits untersucht worden war.
Vorteile
- Unübertroffene Tiefe bei der Kryptographie- und off-chain-Infrastrukturprüfung.
- Pflegt Open-Source-Analyse-Tools nach Branchenstandard.
- Längste Firmengeschichte unter den großen Web3-Auditoren.
Nachteile
- Der Audit-Stil ist langsamer und ressourcenintensiver.
- Übertriebene Preise für einfache Token-Audits mit geringem Umfang.
- Vermarktet keine großen Zahlen abgesicherter Assets zum Vergleich.
5. Cyfrin
Cyfrin, 2023 von Patrick Collins gegründet, hat sich zu einem erstklassigen Auditor entwickelt und verbindet Sicherheitsarbeit mit Entwicklerbildung. Das Unternehmen hat Assets im Wert von rund 40 Milliarden USD abgesichert. Seine kostenlose Updraft-Plattform hat über 100.000 Studenten in Solidity, Vyper und den Grundlagen der Sicherheitsforschung geschult.
Dieses Bildungsökosystem fließt in die Audit-Arbeit des Unternehmens zurück. CodeHawks, die Plattform für Wettbewerbe, und die Solodit-Schwachstellendatenbank konfrontieren Researcher kontinuierlich mit neuen Exploit-Mustern. Kunden wie zkSync, Chainlink und Starknet erhalten ungewöhnlich transparente Berichte, oft ergänzt durch öffentliche Video-Komplettlösungen.
Cyfrin eignet sich besonders für Teams, die sich ein kollaboratives Audit wünschen, bei dem die eigenen Entwickler den Prozess kompetenter verlassen als zuvor. Die Unternehmensgeschichte ist kürzer als die von etablierten Konkurrenten, aber kein vollständig auditiertes Cyfrin-Projekt taucht derzeit auf der Rekt-Rangliste auf.
Vorteile
- Auf Bildung ausgerichtetes Modell qualifiziert Kundenteams während der Audits weiter.
- Einwandfreie Bilanz nach dem Audit bei allen abgeschlossenen privaten Reviews.
- Kostenlose Tools und die Solodit-Datenbank kommen dem gesamten Ökosystem zugute.
Nachteile
- Kürzere Firmengeschichte als ein Jahrzehnt alte Konkurrenten.
- Wettbewerbsorientierte Audits erfordern eine starke interne Triage seitens der Kunden.
- Die Tiefe der öffentlichen Fallstudien variiert je nach Art des Auftrags.
6. Sherlock
Sherlock hat über 1.000 Audits abgeschlossen und mehr als 250 Milliarden USD an TVL durch ein Modell geschützt, das auf Leistungsdaten von Forschern anstelle eines festen internen Teams basiert. Das Netzwerk umfasst über 11.000 Forscher, wobei bewährte Spezialisten in Bereichen wie Lending, bridge oder cross-chain-Messaging jedem Codebasis zugeordnet werden.
Audit-Contests können Hunderte von unabhängigen Forschern gleichzeitig auf einen Bereich ansetzen. Ein leitender Experte koordiniert den Prozess, während eine Bewertungs-Pipeline doppelte Funde bearbeitet. Zu den wichtigsten Aufträgen gehören der 2 Millionen USD schwere Fusaka-Stresstest der Ethereum Foundation und der 550.000 USD schwere XRP Ledger-Wettbewerb von Ripple.
Sherlock ist zudem der einzige große Prüfer, der finanzielle Haftung übernimmt, indem er Protokollen bis zu 2 Millionen USD erstattet, wenn eine abgedeckte Schwachstelle übersehen wird. Die Rekt-Bestenliste führt den Euler-Exploit in Höhe von 197 Millionen USD auf Sherlock zurück. In diesem Fall zahlte das Unternehmen bemerkenswerterweise Ansprüche im Rahmen seiner Absicherung aus.
Vorteile
- Eine nach Leistung gerankte Personalbesetzung ordnet jedem Codebasis Spezialisten zu.
- Die optionale Exploit-Absicherung bringt die Anreize des Prüfers mit denen der Kunden in Einklang.
- Das Contest-Modell liefert Hunderte von gegnerischen Reviewern pro Bereich.
Nachteile
- Contest-Funde erfordern ein diszipliniertes internes Behebungsmanagement.
- Der Euler-Vorfall bleibt der größte auditierte Verlust auf Rekt.
- Die Absicherungsbedingungen enthalten Bereichsgrenzen, die Teams sorgfältig lesen müssen.
7. Spearbit (Cantina)
Spearbit ist das Elite-Forschernetzwerk hinter der Cantina-Plattform. Die beiden Marken fusionierten im Mai 2025 zu einem einzigen Sicherheits-Stack. Ihr kombiniertes Netzwerk umfasst mehr als 9.000 Forscher, hat über 100 Milliarden USD an Onchain-Wert gesichert und bedient Kunden wie Coinbase, Uniswap und AAVE.
Für private Aufträge stellt Spearbit handverlesene Teams aus Lead Security Researchers zusammen, um einige der risikoreichsten Reviews der Branche durchzuführen. Die öffentlichen Wettbewerbe von Cantina haben währenddessen 46,7 Millionen USD auf über 200 Protokolle verteilt. Zu den Meilenstein-Contests gehören der 2,35 Millionen USD schwere Wettbewerb von Uniswap v4 und das 2 Millionen USD schwere Pectra-Hard-Fork-Review der Ethereum Foundation.
Im Jahr 2026 bewegt sich die Plattform hin zu einer Full-Lifecycle-Sicherheit. AI-native Analysen, verwaltete Bug Bounties und kontinuierliche Absicherung werden zusätzlich zu punktuellen Reviews implementiert. Die öffentliche Bilanz bleibt stark, wobei der umstrittene 12-Millionen-USD-Vorfall bei Cork Protocol als der Hauptschandfleck genannt wird, den Kritiker anführen.
Vorteile
- Zugang zu dem wohl tiefsten Talentpool an Elite-Forschern.
- Meilenstein-Wettbewerbe demonstrieren die Leistungsfähigkeit bei Flaggschiff-Codebasen.
- Die kontinuierliche Absicherung geht weit über den Start hinaus.
Nachteile
- Die Preise im Premium-Segment zielen auf gut finanzierte Protokolle ab.
- Das Marktplatzmodell erfordert, dass Kunden die Eignung der Forscher bewerten.
- Ein umstrittener Vorfall nach dem Audit sorgt für wiederkehrende Kritik.
8. Halborn
Halborn agiert als Unternehmen für offensive Sicherheit, dessen ethische Hacker Aufträge als Live-Angriffssimulationen angehen. Die Überprüfung von Smart Contracts ist nur ein Teil ihrer Arbeit. Teams führen zudem Penetrationstests, Phishing-Kampagnen und Social-Engineering-Übungen gegen Web-Apps, APIs und interne Prozesse durch, die ein Protokoll umgeben.
Das Unternehmen verzeichnet geschützte Vermögenswerte im Wert von über 1 Billion USD. Zu seinen Kunden zählen große Netzwerke wie Polygon und Avalanche sowie Banken und Unternehmen, die in digitale Assets einsteigen. Diese breitere Philosophie hinsichtlich der Angriffsfläche deckt sich mit den Bedrohungsdaten für 2026, da Wallet-Kompromittierungen und Social Engineering inzwischen reine Code-Exploits als Hauptverursacher von Verlusten übertreffen.
Die SOC 2-Zertifizierung und die Ausrichtung an institutionellen Sicherheitsstandards erleichtern die Beschaffung für regulierte Unternehmen. Zu den Einträgen von Halborn auf der Rekt-Bestenliste gehören MonoX mit 31,4 Millionen USD und das Seneca Protocol mit 6,4 Millionen USD, die beide zuvor von den Teams geprüft wurden.
Vorteile
- Die Abdeckung der Angriffsfläche geht weit über den Contract-Code hinaus.
- Zertifizierungen straffen die Beschaffung für regulierte Institutionen.
- Die offensive Denkweise spiegelt wider, wie echte Angreifer vorgehen.
Nachteile
- Der Unternehmensumfang erhöht den Koordinationsaufwand für Engagements.
- Die Kennzahlen der Schlagzeilen schlüsseln den Wert nicht nach Chain auf.
- Zwei zuvor bewertete Protokolle erscheinen auf der Rekt-Bestenliste.
9. OpenZeppelin
OpenZeppelin pflegt die Contract-Bibliotheken, die einen Großteil des EVM-Ökosystems untermauern, sodass seine Auditoren über eine außergewöhnliche Vertrautheit mit Mustern verfügen, die viele Codebasen erben. Das Unternehmen hat Millionen von Zeilen Code über mehr als 30 Chains hinweg überprüft und Dutzende Milliarden an TVL für Protokolle wie Compound und Aave geschützt.
Die Partnerschaft mit der Ethereum Foundation bei der Protokollsicherheit stärkt den Status von OpenZeppelin als etablierte Wahl für Kerninfrastruktur. Audits kombinieren eine gründliche manuelle Überprüfung mit der Bereitstellungsverifizierung. Dieser zusätzliche Schritt reduziert Fehlkonfigurationen und Konfigurations-Drift nach dem Audit, was beides häufige Ursachen für reale Vorfälle ist, selbst nach einwandfreien Berichten.
Die Nachfrage ist die primäre Einschränkung. In geschäftigen Launch-Phasen kann sich die Terminplanung für kleinere Teams hinziehen. Die Rekt-Bestenliste verzeichnet zudem einen Vorfall bei Audius im Wert von 6 Millionen USD mit zuvor überprüftem Code, was verdeutlicht, warum kanonische Implementierungen auch nach der Bereitstellung eine laufende Überwachung erfordern.
Vorteile
- Die Autorenschaft von Bibliotheken verleiht unübertroffene Expertise für EVM-Muster.
- Die Bereitstellungsverifizierung reduziert die Konfigurations-Drift nach dem Audit.
- Die Zusammenarbeit mit der Ethereum Foundation signalisiert institutionelles Vertrauen.
Nachteile
- Die Warteschlangen für die Terminplanung verlängern sich in geschäftigen Launch-Saisons.
- Die besten Ergebnisse erfordern eine hohe technische Bereitschaft auf Kundenseite.
- Der EVM-Fokus schränkt die Eignung für Non-EVM-Architekturen ein.
10. Quantstamp
Quantstamp hat seit 2017 über 200 Milliarden USD an Wert durch mehr als 1.100 Engagements abgesichert und gehört damit zu den am längsten bestehenden Web3-Auditoren. Die Abdeckung ist wirklich chain-agnostisch und erstreckt sich auf Ethereum, Solana, Flow und Cardano. Das Unternehmen hat auch konsensuskritische Software auditiert, darunter die Ethereum-Clients Prysm und Teku.
Mehrere Zuschüsse der Ethereum Foundation für die Skalierungsforschung stärken die Glaubwürdigkeit von Quantstamp auf Protokollebene. Seine Berichte sind bekannt für die detaillierte Behandlung subtiler Risiken wie Transaktionsreihenfolge-Abhängigkeit und Zeitstempel-Manipulation. Diese Strenge spricht institutionelle DeFi-Teams an, die eine Dokumentation benötigen, die der Prüfung durch Investoren und Regulierungsbehörden standhalten kann.
Eine lange Betriebshistorie bietet zudem mehr Gelegenheiten für das Auftreten von Vorfällen. Die Rekt-Bestenliste verzeichnet Exploits bei zuvor auditierten Protokollen wie Alpha Finance und Rari Capital im Gesamtwert von mehr als 47 Millionen USD. Das umfangreiche öffentliche Archiv von Berichten bei Quantstamp ermöglicht es potenziellen Käufern zumindest, die aktuelle Methodik direkt zu bewerten.
Vorteile
- Die Erfahrung auf Protokollebene umfasst Ethereum-Konsensus-Clients.
- Ein umfangreiches Archiv öffentlicher Berichte unterstützt die Sorgfaltsprüfung von Käufern.
- Die chain-agnostische Abdeckung erstreckt sich über EVM- und Non-EVM-Ökosysteme.
Nachteile
- Der standardisierte Prozess kann bei exotischen Designs generisch wirken.
- Zwei signifikante Vorfälle nach dem Audit befinden sich auf der Rekt-Bestenliste.
- Kunden müssen Admin- und Bereitstellungsrisiken aktiv eingrenzen.
Smart Contracts einfach erklärt
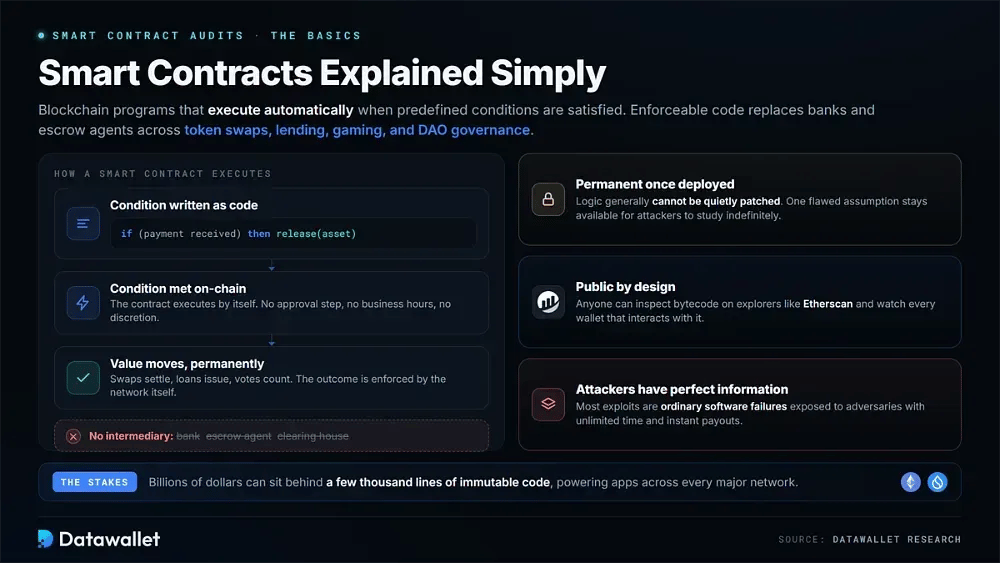
Smart Contracts sind Blockchain-basierte Programme, die automatisch ausgeführt werden, wenn vordefinierte Bedingungen erfüllt sind. Durchsetzbarer Code ersetzt Intermediäre wie Banken und Treuhänder. Diese Verträge treiben Token-swaps, Leihmärkte, Gaming-Ökonomien, DAO-Governance und andere Anwendungen in allen großen Netzwerken an.
Permanenz ist eines ihrer prägenden Merkmale. Nach der Bereitstellung lässt sich die Vertragslogik in der Regel nicht mehr unauffällig patchen wie traditionelle Software. Eine einzige fehlerhafte Annahme kann für Angreifer unbegrenzt studierbar bleiben, während Milliarden von USD hinter nur wenigen tausend Zeilen unveränderlichem Code liegen können.
Der Code ist zudem öffentlich. Jeder kann den Contract-Bytecode über Explorer wie Etherscan einsehen und die damit interagierenden crypto wallet-Adressen beobachten. Angreifer operieren daher mit perfekten Informationen. Die meisten Exploits sind gewöhnliche Softwarefehler, die Gegnern ausgesetzt sind, die unbegrenzte Zeit für Untersuchungen haben und sofortige Auszahlungen erhalten können.
Was ist ein Smart-Contract-Audit?
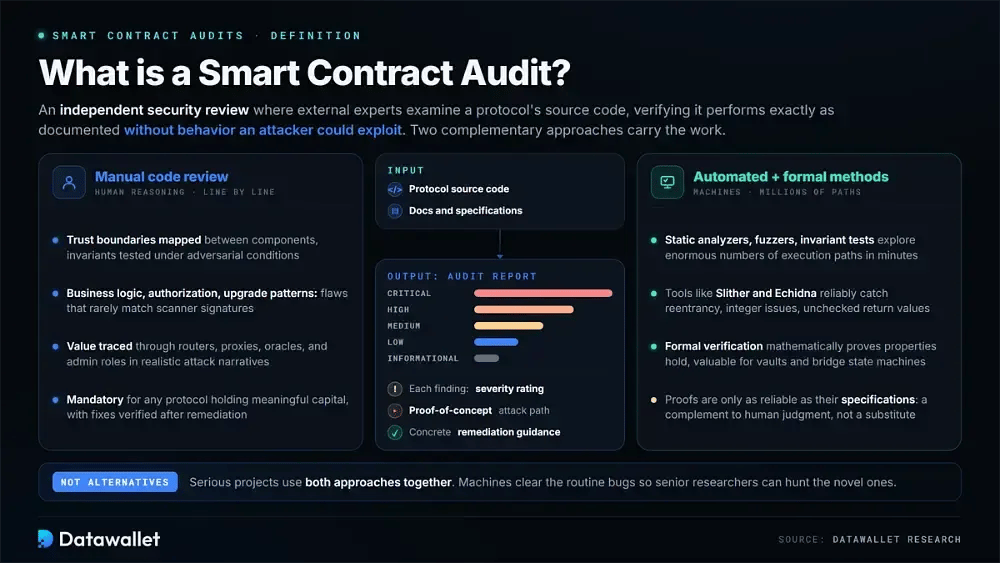
Ein Smart-Contract-Audit ist eine unabhängige Sicherheitsprüfung, bei der externe Experten den Quellcode eines Protokolls vor oder nach der Bereitstellung untersuchen. Ihr Zweck besteht darin, zu verifizieren, dass der Contract genau das leistet, was seine Dokumentation verspricht, ohne ein Verhalten preiszugeben, das ein Angreifer ausnutzen könnte.
Jeder Fund wird mit einer Schweregradbewertung und einem Proof-of-Concept-Angriffspfad dokumentiert, gefolgt von konkreten Hinweisen zur Behebung. Die Branche stützt sich primär auf zwei sich ergänzende Ansätze. Ernsthafte Projekte nutzen in der Regel beide, anstatt sie als Alternativen zu betrachten.
1. Audits durch manuelle Code-Überprüfung
Manuelle Audits hängen von menschlicher Urteilskraft ab. Erfahrene Forscher lesen die Codebasis Zeile für Zeile und bilden Vertrauensgrenzen zwischen Komponenten ab. Sie testen auch, ob genannte Invarianten adversen Bedingungen standhalten. Schwachstellen in der Geschäftslogik, fehlerhafte Autorisierungspfade und gefährliche Upgrade-Muster tauchen hier oft auf, da sie selten zu Signaturen von Scannern passen.
Eine starke manuelle Prüfung blickt über einzelne Contracts hinaus auf die Art und Weise, wie Module miteinander interagieren. Prüfer verfolgen den Wert durch Router, Proxies, Orakel und Admin-Rollen und simulieren dann realistisch wirkende Angriffsszenarien, die auch wirtschaftliche Drucksituationen umfassen können. Sobald die Behebung abgeschlossen ist, verifizieren sie die Fixes. Diese Tiefe macht eine manuelle Prüfung für jedes Protokoll, das nennenswertes Kapital hält, obligatorisch.
2. Automatisierte Audits und Audits mit formalen Methoden
Automatisierte Analysen können mithilfe von statischen Analysetools, Fuzzern und Invariantentests eine enorme Anzahl von Ausführungspfaden innerhalb von Minuten untersuchen. Werkzeuge wie Slither und Echidna identifizieren Reentrancy, Integer-Probleme und ungeprüfte Rückgabewerte zuverlässig. Entwickler können diese häufigen Fehler frühzeitig eliminieren, bevor sie teure Stunden für menschliche Prüfungen aufwenden.
Formale Verifikation geht noch einen Schritt weiter. Sie beweist mathematisch, dass spezifizierte Eigenschaften unter einem definierten Modell Bestand haben, was besonders wertvoll für hochriskante Komponenten wie Vault-Accounting oder bridge-Zustandsmaschinen ist. Beweise sind jedoch nur so zuverlässig wie die Spezifikationen, die ihnen zugrunde liegen. Formale Methoden ergänzen daher das erfahrene menschliche Urteil, anstatt es zu ersetzen.
Wie man einen Smart Contract audit
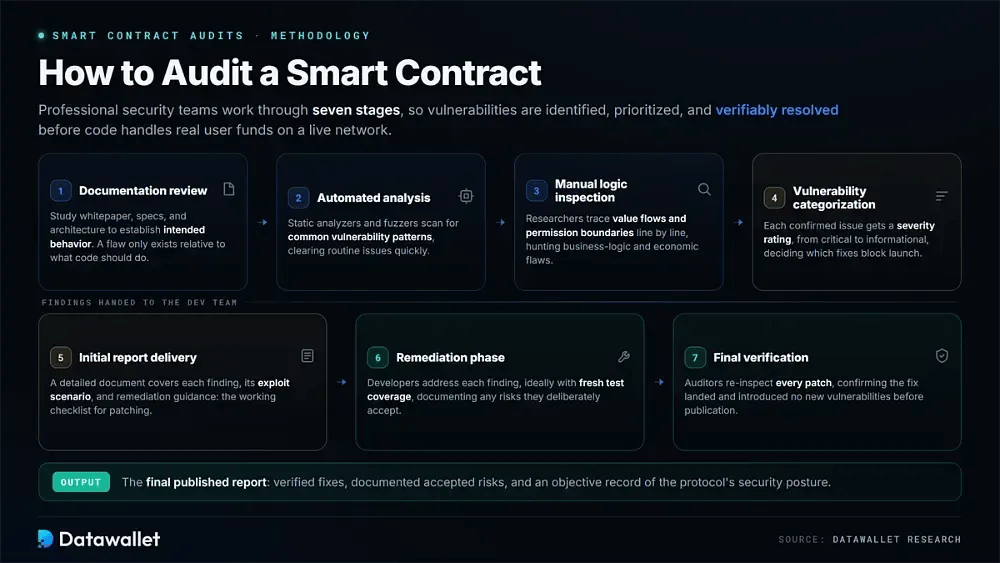
Eine disziplinierte Audit-Methodik hilft sicherzustellen, dass Schwachstellen identifiziert, priorisiert und nachvollziehbar behoben werden, bevor Code beginnt, echte Nutzergelder in einem Live-Netzwerk zu verarbeiten.
Professionelle Sicherheitsteams arbeiten diese sieben Phasen ab:
- Dokumentationsprüfung: Prüfer studieren das whitepaper, die Spezifikationen und Architekturdiagramme, um festzustellen, wie sich das System verhalten soll. Ein Fehler kann nur in Bezug auf das definiert werden, was der Code tun soll.
- Automatisierte Analyse: Statische Analysetools und Fuzzer scannen die Codebasis nach gängigen Schwachstellenmustern und räumen Routineprobleme schnell aus dem Weg, damit sich erfahrene Prüfer auf Probleme konzentrieren können, die Maschinen nicht erkennen.
- Manuelle Logikprüfung: Erfahrene Forscher arbeiten den Code Zeile für Zeile durch und verfolgen Wertströme neben Berechtigungsgrenzen, wobei sie nach Geschäftslogik- und wirtschaftlichen Fehlern suchen, die für das Design des Protokolls spezifisch sind.
- Kategorisierung von Schwachstellen: Jedes bestätigte Problem erhält eine Schweregradbewertung von kritisch bis hin zu rein informativen Hinweisen. Dies gibt Entwicklern eine objektive Basis für die Entscheidung, welche Korrekturen vor dem Start abgeschlossen sein müssen.
- Bereitstellung des ersten Berichts: Das Team erhält ein detailliertes Dokument zu jedem Fund, seinem Angriffsszenario und spezifischen Anweisungen zur Behebung. Dieser Bericht wird zur Checkliste bei den Patches.
- Behebungsphase: Entwickler adressieren jeden Fund und fügen im Idealfall neue Testabdeckungen hinzu, während sie akzeptierte Risiken dokumentieren, wenn sich das Team bewusst gegen eine Änderung des Verhaltens entscheidet.
- Abschließende Verifikation: Prüfer untersuchen jeden Patch erneut, um sicherzustellen, dass das Problem tatsächlich behoben wurde und dass die Korrektur vor der Veröffentlichung des finalen Berichts keine neuen Schwachstellen eingeführt hat.
Trends bei der Sicherheit von Smart Contracts im Jahr 2026
Die Bedrohungslandschaft im Jahr 2026 unterscheidet sich maßgeblich von der Umgebung, für die viele Audit-Methodiken ursprünglich entworfen wurden. Angreifer sind weiter vorgedrungen, während Prüfer ihre eigenen Werkzeuge mit künstlicher Intelligenz rasant industrialisieren.
Diese Veränderungen müssen den Rahmen der Prüfung beeinflussen. Eine Überprüfung, die auf Bedrohungen aus der Ära um 2022 ausgelegt ist, verfehlt möglicherweise die Vektoren, die Protokolle heute leersaugen.
Angreifer bewegen sich jenseits des Codes
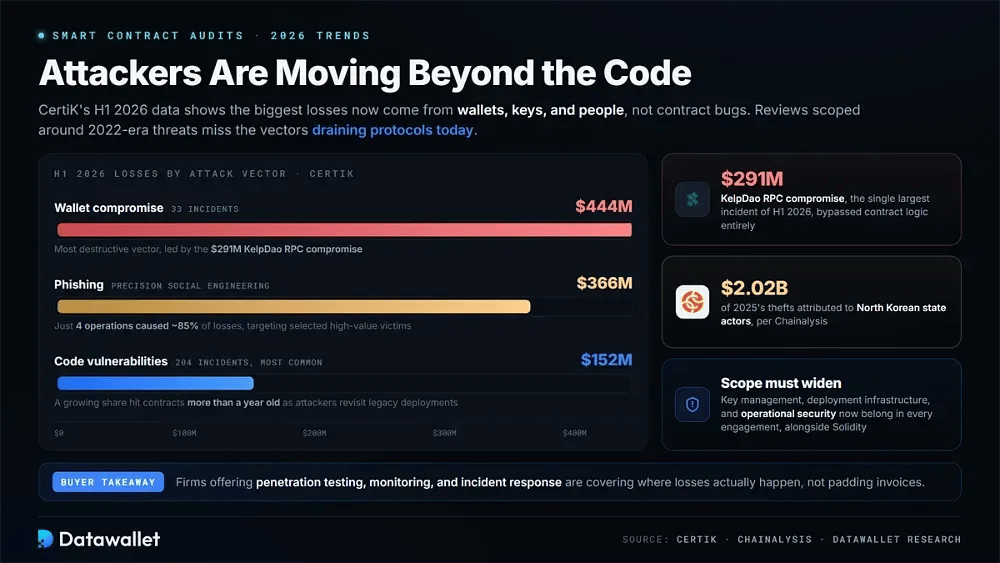
Die Daten von CertiK für das erste Halbjahr 2026 weisen die Kompromittierung von Wallets als den destruktivsten Vektor aus, der für Verluste in Höhe von 444 Millionen USD bei nur 33 Vorfällen verantwortlich ist. Angeführt wurde die Gesamtsumme durch die RPC-Kompromittierung von KelpDao in Höhe von 291 Millionen USD. Phishing machte weitere 366 Millionen USD aus, wobei vier präzise Social-Engineering-Operationen etwa 85 % dieser Verluste verursachten, indem sie sorgfältig ausgewählte Opfer mit hohem Wert ins Visier nahmen.
Code-Schwachstellen waren nach wie vor die häufigste Kategorie und traten in 204 Vorfällen auf, verursachten jedoch vergleichsweise bescheidene 152 Millionen USD. Ein wachsender Anteil betraf Verträge, die älter als ein Jahr waren, da Angreifer systematisch zu älteren Deployments zurückkehrten. Chainalysis schreibt inzwischen 2.02 Milliarden USD der Diebstähle des Jahres 2025 nordkoreanischen staatlichen Akteuren zu.
Der Audit-Umfang muss inzwischen neben der operativen Sicherheit und Solidity auch das Schlüsselmanagement und die Deployment-Infrastruktur umfassen. Unternehmen, die Penetrationstests, Monitoring und Incident Response anbieten, kümmern sich um die Bereiche, in denen tatsächlich Verluste entstehen, anstatt Rechnungen nur künstlich aufzublähen. Käufer sollten diese Verschiebung bei der Bewertung von Angebotsvorschlägen berücksichtigen.
AI hält Einzug in den Audit-Stack
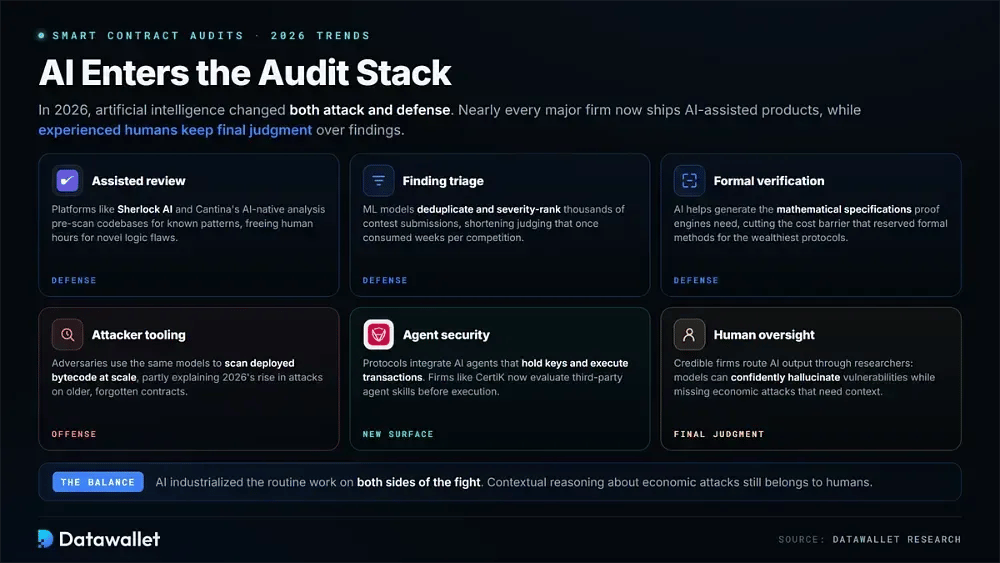
Künstliche Intelligenz veränderte im Jahr 2026 sowohl Angriffe als auch Verteidigung. Fast jedes große Unternehmen bietet mittlerweile AI-gestützte Produkte an und betont gleichzeitig, dass erfahrene menschliche Forscher das letzte Wort bei den Ergebnissen behalten.
So verändert AI in diesem Jahr die Sicherheit von Smart Contracts:
- Unterstützte Überprüfung: Plattformen wie Sherlock AI und die AI-native Analyse von Cantina scannen Codebasen im Voraus auf bekannte Muster, damit menschliche Forscher begrenzte Prüfungsstunden auf neuartige Logikfehler verwenden können.
- Fund-Triage: Machine-Learning-Modelle deduplizieren und priorisieren tausende Wettbewerbseinreichungen automatisch nach Schweregrad, wodurch die Bewertungszeit verkürzt wird, die früher für jeden Wettbewerb Wochen der Aufmerksamkeit leitender Forscher in Anspruch nahm.
- Formale Verifikation: AI unterstützt bei der Generierung der mathematischen Spezifikationen, die von Proof-Engines benötigt werden, und senkt so die historische Kostenbarriere, die formale Methoden auf die reichsten Protokolle beschränkte.
- Angreifer-Tooling: Angreifer nutzen dieselben Modelle, um bereitgestellten Bytecode in großem Maßstab nach ausnutzbaren Mustern zu durchsuchen, was den Anstieg der Angriffe auf ältere, vergessene Verträge im Jahr 2026 teilweise erklärt.
- Agenten-Sicherheit: Protokolle integrieren zunehmend AI-Agenten, die Schlüssel halten und Transaktionen ausführen. Unternehmen wie CertiK bieten inzwischen dedizierte Produkte an, die die Fähigkeiten von Drittanbieter-Agenten vor der Ausführung bewerten.
- Menschliche Aufsicht: Seröse Unternehmen leiten AI-generierte Ergebnisse nach wie vor durch erfahrene Forscher, da Modelle Schwachstellen überzeugend halluzinieren können, während sie gleichzeitig ökonomische Angriffe übersehen, die von echtem kontextuellem Denken abhängen.
Wie man einen Smart-Contract-Auditor auswählt
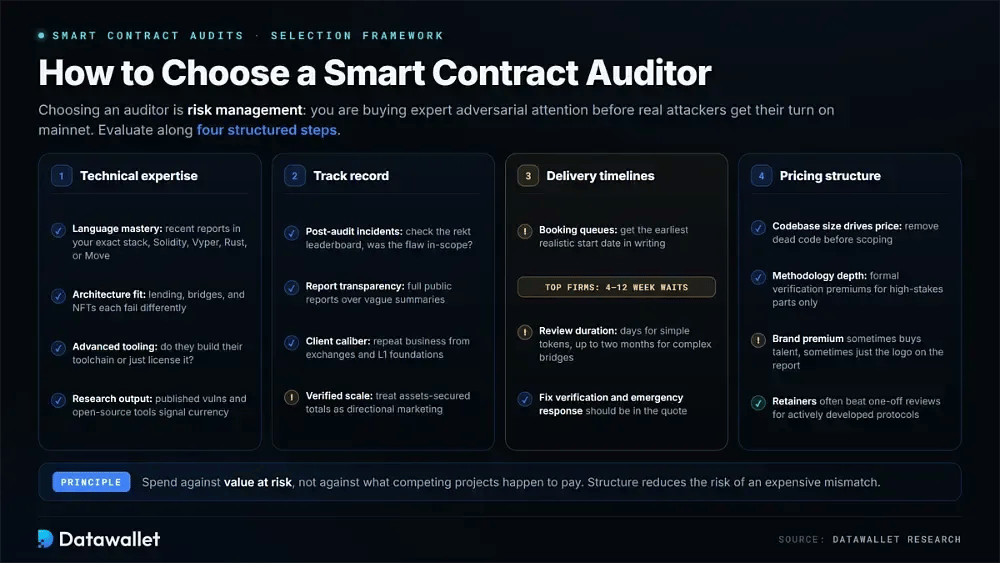
Die Auswahl eines Auditors ist im Grunde eine Übung im Risikomanagement. Sie kaufen sich die Aufmerksamkeit von Experten aus der Angreiferperspektive, bevor echte Angreifer ihre Chance auf dem mainnet erhalten. Die strukturierte Bewertung von Fachwissen, Erfolgsbilanz, Zeitplänen und Kosten verringert das Risiko einer teuren Fehlentscheidung.
Schritt 1: Technische Expertise bewerten
Passen Sie die nachgewiesene Erfahrung genau an Ihren Stack an. Selbst ausgezeichnete Solidity-Prüfer übersehen möglicherweise kritische Probleme in Rust-, Cairo- oder Move-Codebasen.
Wichtige Faktoren, die bei dieser Bewertung zu berücksichtigen sind:
- Sprachbeherrschung: Bestätigen Sie tiefgehende, aktuelle Erfahrung mit Ihrer spezifischen Sprache, sei es Solidity, Vyper, Rust oder Move, und achten Sie auf veröffentlichte Berichte innerhalb dieses Ökosystems.
- Architektur-Passung: Stellen Sie sicher, dass das Team vergleichbare Designs auditiert hat. Lending-Märkte, cross-chain bridges und NFT-Infrastruktur weisen jeweils unterschiedliche Fehlerbilder auf.
- Erweiterte Tools: Fragen Sie, welche Fuzzers, statischen Analysetools und Engines zur formalen Verifikation das Team routinemäßig verwendet und ob es seine Toolchain selbst baut oder einfach lizenziert.
- Forschungsergebnisse: Bevorzugen Sie Unternehmen, die Schwachstellenforschung veröffentlichen und Open-Source-Tools beisteuern. Aktive Forscher bleiben eher auf dem neuesten Stand, wenn sich die Angriffstechniken zwischen den Aufträgen ändern.
Schritt 2: Sicherheitsbilanz analysieren
Marketingkennzahlen haben ohne unabhängige Überprüfung wenig Gewicht. Bevor Sie eine engere Auswahl treffen, vergleichen Sie jede Behauptung mit öffentlichen Audit-Berichten und neutralen Vorfalldatenbanken.
Bewerten Sie diese Metriken, um deren Zuverlässigkeit einzuschätzen:
- Vorfälle nach dem Audit: Durchsuchen Sie die Rekt-Bestenliste nach Exploits bei zuvor auditierten Kunden. Stellen Sie dann fest, ob der Fehler im Geltungsbereich (In-Scope), außerhalb des Geltungsbereichs (Out-of-Scope) oder erst nach der Überprüfung hinzugefügt wurde.
- Berichtstransparenz: Bevorzugen Sie Unternehmen, die vollständige Berichte veröffentlichen. Versteckte Ergebnisse und vage Zusammenfassungen erschweren die Beurteilung der tatsächlichen Prüfungstiefe.
- Kundenkaliber: Achten Sie auf Folgegeschäfte von anspruchsvollen Käufern wie Börsen, L1-Stiftungen und Blue-Chip-Protokollen, da informierte, wiederkehrende Kunden ein aussagekräftiges Qualitätssignal darstellen.
- Verifizierte Skalierung: Betrachten Sie Summen abgesicherter Vermögenswerte als Richtwert im Marketing. Gewichten Sie zählbare Fakten wie veröffentlichte Berichte, namentlich genannte Kunden und Forscherlisten stärker.
Schritt 3: Lieferfristen bewerten
Einführungszeitpläne können die engere Auswahl allein bestimmen. Führende private Audit-Unternehmen sind möglicherweise für Wochen oder Monate ausgebucht, während wettbewerbsfähige Plattformen manchmal innerhalb von Tagen beginnen können.
Berücksichtigen Sie diese Punkte in Bezug auf Zeitplan und Geschwindigkeit:
- Buchungswarteschlangen: Fordern Sie den frühesten realistischen Starttermin schriftlich an. In zeitraubenden Phasen nennen renommierte Unternehmen oft Wartezeiten von vier bis zwölf Wochen.
- Prüfungsdauer: Passen Sie den erwarteten Zeitplan an den Umfang an, der von Tagen für einfache Token bis zu zwei Monaten für komplexe bridges oder neuartige Architekturen reicht.
- Fix-Überprüfung: Überprüfen Sie, ob das Angebot die erneute Überprüfung von Patches abdeckt. Ein Audit ohne Behebungsprüfung lässt den gefährlichsten Teil des Prozesses unberücksichtigt.
- Notfallreaktion: Stellen Sie fest, ob bei laufenden Vorfällen oder dringenden Patches schneller Support verfügbar ist, idealerweise gestützt auf vertragliche Zusagen zu den Reaktionszeiten.
Schritt 4: Preisstrukturen vergleichen
Die Ausgaben für ein Audit sollten den risikobehafteten Wert widerspiegeln und nicht das, was konkurrierende Projekte zufällig zahlen. Wenn man weiß, was den Preis antreibt, fällt es zudem leichter, den Umfang intelligent zu verhandeln, statt einfach eine Zahl zu akzeptieren.
Faktoren, die die Gesamtkosten beeinflussen, sind unter anderem:
- Größe der Codebasis: Die Preisgestaltung basiert in erster Linie auf den Zeilen des Quellcodes und der architektonischen Komplexität. Das Entfernen von totem Code vor der Festlegung des Umfangs kann die Rechnung daher direkt reduzieren.
- Tiefe der Methodik: Formale Verifizierung und Teams aus mehreren Forschern kosten mehr als eine Standardüberprüfung. Diese Aufpreise sind hauptsächlich für Komponenten gerechtfertigt, die bedeutenden oder unwiderruflichen Wert sichern.
- Markenaufpreis: Etablierte Firmen verlangen deutlich mehr als aufstrebende Boutiquen. Manchmal kauft dieser Aufpreis tieferes Talent ein, in anderen Fällen kauft er kaum mehr als das Logo auf dem Bericht.
- Laufende Retainer: Kontinuierliche Überwachung, Bug-Bounty-Management und geplante Re-Audits machen Sicherheit zu einer operativen Ausgabe. Für aktiv entwickelte Protokolle ist dieses Modell einer einmaligen Überprüfung häufig überlegen.
Wie viel kostet ein Smart-Contract-Audit im Jahr 2026?
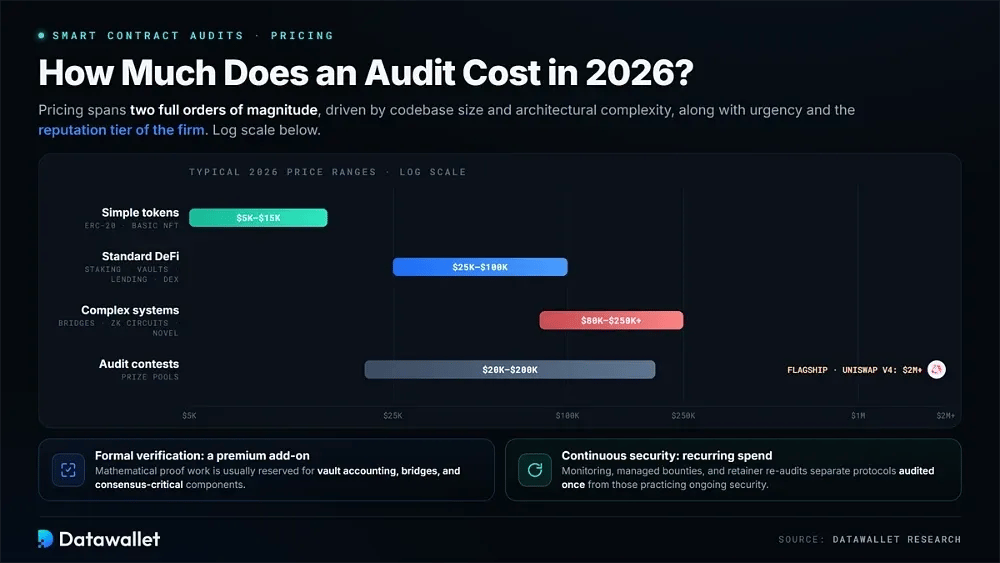
Die Preise für Smart-Contract-Audits erstrecken sich im Jahr 2026 über zwei Größenordnungen. Die Angebote variieren je nach Größe der Codebasis und architektonischer Komplexität sowie nach Dringlichkeit und Reputationsstufe der beauftragten Firma.
Typische Preisspannen für das Jahr 2026 gliedern sich wie folgt auf:
- Einfache Token: Standard-ERC-20- oder grundlegende NFT-Verträge kosten bei Boutique-Firmen im Allgemeinen 5.000 bis 15.000 USD und sind oft innerhalb einer einzigen Arbeitswoche abgeschlossen.
- Standard-DeFi: Staking-Systeme, Tresore (Vaults) und Protokolle mittlerer Komplexität kosten normalerweise 25.000 bis 100.000 USD. Die meisten ernsthaften Kredit- oder DEX-Projekte fallen in diesen Bereich.
- Komplexe Systeme: bridge, zero-knowledge-Schaltkreise und neuartige Architekturen erreichen häufig 80.000 bis 250.000+ USD, was die mehrwöchige Arbeit und die mehreren Forscher widerspiegelt, die diese Angriffsflächen tatsächlich erfordern.
- Audit-Wettbewerbe: Wettkampfplattformen nutzen Preispools, die etwa von 20.000 bis 200.000 USD reichen, während Flaggschiff-Wettbewerbe wie der von Uniswap v4 2 Millionen USD überschritten haben.
- Formale Verifizierung: Mathematische Beweisarbeiten fügen dem Standard-Überprüfungspreis einen spürbaren Aufschlag hinzu und sind normalerweise der Tresor-Buchhaltung, bridge und konsenskritischen Komponenten vorbehalten.
- Kontinuierliche Sicherheit: Überwachungsabonnements, verwaltete Bounties und Retainer-Re-Audits führen zu wiederkehrenden Kosten. Zunehmend trennen diese Dienste Protokolle, die einmalig auditiert wurden, von solchen, die kontinuierliche Sicherheit praktizieren.
Häufige Schwachstellen in Smart Contracts
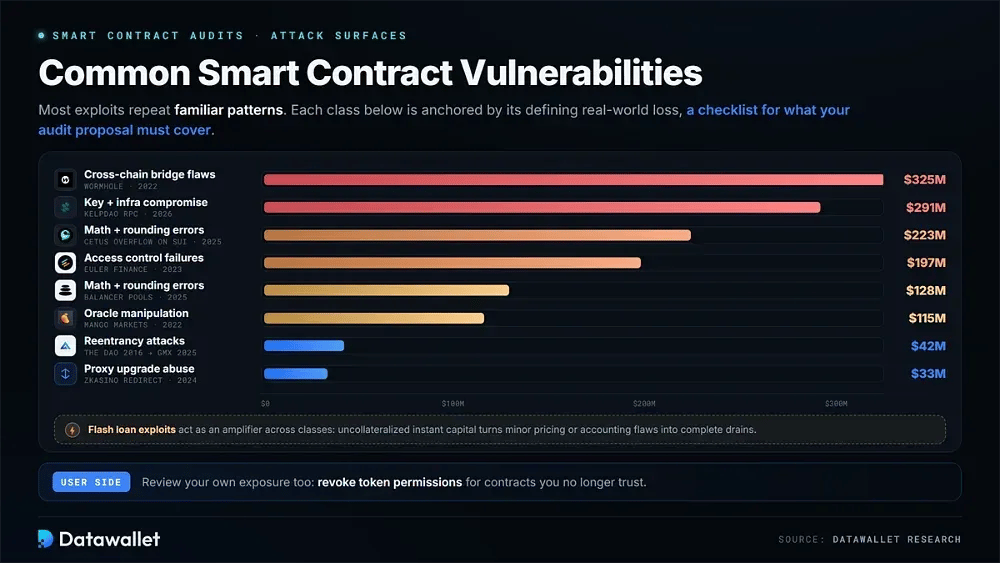
Die meisten Exploits wiederholen bekannte Muster. Das Verständnis dieser Kategorien hilft Entwicklern dabei, defensiveren Code zu schreiben, und gibt Käufern gleichzeitig eine Möglichkeit an die Hand, zu überprüfen, ob ein Audit-Vorschlag die richtigen Angriffsflächen abdeckt.
Dies sind die schädlichsten Schwachstellenklassen im Jahr 2026:
- Reentrancy-Angriffe: Externe Aufrufe, die während der Ausführung erneut in einen Contract einspringen (Reentrancy), fordern weiterhin Opfer, von The DAO bis hin zu GMXs Exploit im Jahr 2025 in Höhe von 42 Millionen USD.
- Fehler bei der Zugriffskontrolle: Fehlende oder falsch konfigurierte Berechtigungen können es Angreifern ermöglichen, privilegierte Funktionen aufzurufen. Dies war ein Faktor beim Euler-Finance-Exploit im Wert von 197 Millionen USD und unzähligen kleineren Diebstählen.
- Rechen- und Rundungsfehler: Präzisionsmängel in der Pool-Arithmetik führten Ende 2025 zu Balancers Verlust von 128 Millionen USD sowie zum Cetus-Überlauf-Exploit auf SUI in Höhe von 223 Millionen USD.
- Oracle-Manipulation: Durch die Verzerrung von Preis-Feeds können Angreifer Kredite gegen künstlich aufgeblähte Sicherheiten aufnehmen. Dies war der Mechanismus hinter dem Diebstahl bei Mango Markets in Höhe von 115 Millionen USD und vielen späteren Angriffen.
- Flash-Loan-Exploits: Unbesicherte Sofortkredite verschaffen Angreifern innerhalb einer einzigen Transaktion Zugang zu enormem Kapital, wodurch geringfügige Preis- oder Buchhaltungsfehler zu vollständigen Diebstählen ausgenutzt werden können.
- Missbrauch von Proxy-Upgrades: Schwach gesicherte Upgrade-Pfade können böswillige Logik-swaps ermöglichen, wie es geschah, als ZKasino 33 Millionen USD an Nutzerguthaben durch eine unautorisierte Änderung umleitete.
- Schlüssel- und Infrastrukturkompromittierung: Gestohlene Signierschlüssel und gekaperte RPC-Endpunkte führten zu den größten Verlusten des Jahres 2026, darunter der Vorfall bei KelpDAO in Höhe von 291 Millionen USD, während die Contract-Logik dabei vollständig umgangen wurde.
- Schwachstellen in cross-chain bridge: Lücken in der Signaturverifikation und Bugs bei der Nachrichtenübermittlung sorgen dafür, dass bridges zu den hartnäckigsten Zielen gehören. Der Hack von Wormhole im Wert von 325 Millionen USD bleibt das prägnanteste Beispiel.
Nutzer müssen zudem ihre eigene Exposition regelmäßig überprüfen. Ein praktischer Ausgangspunkt ist es, zu lernen, wie man token permissions für Smart Contracts widerruft, denen sie nicht mehr vertrauen.
Fazit
Für ein Blockchain-Team ist die Wahl eines Sicherheitspartners nach wie vor eine der Entscheidungen mit dem höchsten leverage. Eine einzige übersehene Schwachstelle kann die Ergebnisse jeder anderen Wachstumsinitiative zunichtemachen.
Kein Audit kann absolute Sicherheit garantieren. Daten aus dem Jahr 2026 zeigen zudem, dass Angreifer den Contract-Code zunehmend komplett umgehen. Dennoch reduzieren mehrschichtige Prüfungen durch renommierte Firmen die Kategorie vermeidbarer Ausfälle drastisch.
Protokollnutzer können denselben Maßstab anlegen, wenn sie Projekte bewerten. Mehrere unabhängige Audits, aktive Bug-Bounty-Programme und kontinuierliche Überwachung sind stärkere Signale als ein einzelnes, veraltetes PDF.
Unsere Methodik
Wir haben Unternehmen für Smart-Contract-Audits überprüft, die im August 2026 aktiv waren und neue Aufträge annahmen. Die Angaben wurden anhand von Primärquellen statt anhand von Marketingseiten verifiziert. Das Ranking basiert auf sechs Kriterien:
- Trust Score: Die Bewertung von Datawallet von maximal 5 gewichtet verifizierte Audit-Ergebnisse, die Tiefe der Forscher, die Transparenz der Berichte und den Umgang der jeweiligen Firma mit Vorfällen bei zuvor überprüften Kunden.
- Erfolgsbilanz nach dem Audit: Jede Firma wurde mit der Bestenliste von rekt.news abgeglichen. Wir haben jeden zugeordneten Vorfall erfasst und anschließend den ursprünglichen Prüfungsumfang untersucht, um festzustellen, ob der angegriffene Code tatsächlich analysiert worden war.
- Verifizierte Metriken: Die Anzahl der Audits, die Werte der abgesicherten Vermögenswerte und die Anzahl der Forscher stammten von den offiziellen Websites der jeweiligen Unternehmen und veröffentlichten Berichten aus August 2026. Nicht unabhängig bestätigte Zahlen werden gekennzeichnet.
- Leistungsumfang: Wir haben untersucht, was jedes Engagement umfasst, und dabei die Tiefe der manuellen Prüfung und die formale Verifikation sowie Monitoring, Bounty-Management, Incident Response und die Überprüfung von Korrekturen nach der Behebung berücksichtigt.
- Ökosystem-Abdeckung: Die Chain- und Sprachunterstützung wurde anhand veröffentlichter Berichte anstelle pauschaler Aussagen überprüft. Echte Expertise in Solana-, Move- oder zk-Systemen sollte in den öffentlichen Publikationen einer Firma sichtbar sein.
- Marktrelevanz: Wir haben Nachfragesignale des Jahres 2026 berücksichtigt, wie etwa wichtige Hard-Fork-Prüfungen der Ethereum Foundation und die Compliance-Arbeit von Börsen gemäß MiCA, zusammen mit der Einführung von Contest- und AI-gestützten Modellen.
Die Recherche wurde Anfang September 2026 abgeschlossen und der aktive Status jeder Firma am Veröffentlichungsdatum erneut verifiziert. Unsere redaktionelle Methodik erläutert, wie jede Angabe überprüft wurde.