Сравните лучшие компании по аудиту смарт-контрактов
1. CertiK
CertiK остается самым известным именем в сфере безопасности Web3. Компания провела более 5500 аудитов в 20+ блокчейнах и выявила свыше 115 000 уязвимостей. Ее инженеры сочетают ручной анализ с механизмами формальной верификации, которые математически доказывают поведение контракта в каждом возможном состоянии перед развертыванием в mainnet.
Главное отличие компании проявляется после выпуска аудиторского отчета. Skynet непрерывно оценивает работающие протоколы, на которые приходится около $542 млрд отслеживаемой рыночной стоимости, позволяя командам видеть, как обновления, голоса управления и интеграции меняют их профиль риска с течением времени.
CertiK также публикует отраслевой стандарт отчетов по безопасности Hack3d, предоставляя потенциальным клиентам беспрецедентный уровень видимости актуальных данных об атаках. Однако у масштаба есть обратная сторона. В таблице лидеров rekt зафиксирован инцидент с Gala Games на сумму $216 млн у ранее проверенного клиента.
Плюсы
- Формальная верификация в сочетании с непрерывной пост-аудиторской оценкой Skynet.
- Публикуемые исследования инцидентов поддерживают соответствие методологии актуальным угрозам.
- Огромная клиентская база демонстрирует воспроизводимый процесс оказания услуг.
Минусы
- Узнаваемость бренда привлекает проекты, которым нужен аудит «для галочки».
- Несколько ранее проверенных клиентов фигурируют в таблице лидеров rekt.
- Премиальные цены по сравнению с бутиковыми альтернативами.
2. Hacken
Hacken защитила примерно $430 млрд в цифровых активах в рамках более чем 1600 клиентских проектов, закрепив за собой статус ведущего выбора для бирж и институциональных платформ. Ее подразделение охоты за багами HackenProof координирует работу 45 000 независимых исследователей. Вместе они выявили более 25 000 уязвимостей и выплатили $15,7 млн в виде наград.
Готовность к соблюдению нормативных требований — самое очевидное преимущество Hacken в 2026 году. Компания адаптирует результаты работы под требования MiCA и DORA, создавая готовую к проверкам документацию, которую европейские организации могут напрямую предоставлять регуляторам. Ее аттестации proof of reserves также подтверждают пользовательские депозиты для таких бирж, как OKX и Bybit.
Такой институциональный уклон делает Hacken особенно подходящей для CASP и кастодианов, а не для экспериментальных DeFi-примитивов. Ее послужной список силен, но не безупречен: таблица лидеров rekt включает эксплойт Warp Finance на сумму $7,8 млн в протоколе, который ее инженеры ранее проверяли.
Плюсы
- Отчеты, адаптированные под требования комплаенса, напрямую соответствуют обязательствам MiCA и DORA.
- Крупная сеть баг-баунти расширяет охват за пределы периода аудита.
- Проверка proof of reserves повышает доверие пользователей бирж.
Минусы
- Широкие общие показатели сложно соотнести с отдельными блокчейнами.
- Институциональная ориентация может показаться избыточной для небольших DeFi-команд.
- Один исторический инцидент после аудита числится в таблице лидеров rekt.
3. Hashlock
Hashlock — ведущий австралийский аудитор смарт-контрактов, на счету которого более 500 завершенных проверок проектов и около $4 млрд защищенных активов. Работа сосредоточена на ручной пошаговой проверке в Ethereum, Solana и Polygon. Процесс поддерживается собственной системой оценки безопасности (Security Rating System), а время ответа компании составляет менее трех часов.
Наиболее примечательно утверждение Hashlock о том, что ни один клиент, прошедший полный аудит, не столкнулся с успешной эксплойт-атакой, что на данный момент подтверждается публичным лидером ректовой статистики. В их обзорах особое внимание уделяется бизнес-логике и проектированию стимулов. Именно эти категории уязвимостей автоматические сканеры обычно пропускают, а злоумышленники продолжают использовать в качестве целей.
Услуги безопасности также продолжаются после первичного обзора. Мониторинг угроз и ончейн-надзор от Hashlock отслеживают развернутые контракты на предмет аномалий. Отдельные оценки токеномики выявляют неэффективно спроектированные стимулы, которые могут создавать пути для экономических атак, даже когда базовый код технически корректен.
Плюсы
- Ноль зафиксированных эксплойтов по всем проектам клиентов, прошедшим полный аудит.
- Аудит токеномики выявляет экономические риски, выходящие за рамки корректности кода.
- Быстрые ответы по оценке объема работ подходят командам с жесткими сроками запуска.
Минусы
- Меньшее глобальное присутствие по сравнению с конкурентами из США и Европы.
- Ограниченная публичная документация по внутреннему стеку инструментов.
- Оповещения мониторинга по-прежнему требуют процедур эскалации на стороне клиента.
4. Trail of Bits
Trail of Bits подходит к блокчейн-проектам как фирма по исследованию системной безопасности. Ее обзоры могут выходить за рамки смарт-контрактов и охватывать офчейн-киперов, релееров и инструменты администратора, на которые все чаще нацеливаются современные злоумышленники. Работающая с 2012 года фирма обладает экспертными знаниями в области криптографии и обеспечения безопасности ПО, с которыми мало кто из конкурентов, созданных на базе Web3, может сравниться.
Значительная часть основных инструментов безопасности в отрасли создана Trail of Bits. Фирма разрабатывает и поддерживает статический анализатор Slither, а также фаззеры Echidna и Medusa, и ее консультанты используют эти инструменты наряду с ручной проверкой. Такой подход, основанный на исследованиях, делает ее выбором по умолчанию для новых архитектур, систем с zero-knowledge и инфраструктуры, критически важной для консенсуса.
Ее проверки обычно проходят глубже и медленнее, чем рядовые аудиты, что делает их более подходящими для сложных протоколов, чем для простых запусков токенов. Элитные исследования все же имеют ограничения. В rekt leaderboard зафиксирован эксплойт на сумму $3,3 миллиона в протоколе Raft, который ранее проверялся Trail of Bits.
Плюсы
- Непревзойденная глубина проверки криптографии и офчейн-инфраструктуры.
- Поддержание стандартных для индустрии инструментов анализа с открытым исходным кодом.
- Самая долгая история работы среди крупных Web3-аудиторов.
Минусы
- Стиль работы более медленный и ресурсоемкий.
- Избыточная ценовая политика для простых аудитов токенов с малым объемом работ.
- Не продвигает на рынке показатели защищенных активов для сравнения.
5. Cyfrin
Cyfrin, основанная Patrick Collins в 2023 году, превратилась в ведущего аудитора высшей лиги, совмещая работу по безопасности с обучением разработчиков. Компания обеспечила защиту активов на сумму около $40 миллиардов. Ее бесплатная платформа Updraft обучила более 100 000 студентов основам Solidity, Vyper и исследования безопасности.
Эта образовательная экосистема подпитывает аудиторскую работу фирмы. CodeHawks, ее соревновательная платформа, и база данных уязвимостей Solodit постоянно знакомят исследователей с новыми паттернами эксплойтов. Клиенты, включая ZKsync, Chainlink и Starknet, получают необычайно прозрачные отчеты, часто дополняемые публичными видеоразборами.
Cyfrin особенно подходит командам, которые хотят, чтобы аудит носил совместный характер, а их собственные разработчики завершали процесс с большими навыками, чем до его начала. Ее история короче, чем у старых конкурентов, но ни один проект, прошедший полный аудит Cyfrin, в настоящее время не фигурирует в лидере ректовой статистики.
Плюсы
- Ориентированная на образование модель повышает квалификацию клиентских команд в ходе проверок.
- Чистая история после завершения частных проверок.
- Бесплатные инструменты и база данных Solodit приносят пользу всей экосистеме.
Минусы
- Более короткая история работы по сравнению с конкурентами с десятилетним стажем.
- Соревновательные аудиты требуют сильного внутреннего триажа со стороны клиентов.
- Глубина публичных кейсов варьируется в зависимости от типа сотрудничества.
6. Sherlock
Sherlock завершила более 1 000 аудитов и защитила активы на сумму свыше $250 миллиардов по TVL благодаря модели, основанной на данных об эффективности исследователей, а не на фиксированном внутреннем штате. Ее сеть включает более 11 000 исследователей, при этом под каждую кодовую базу подбираются проверенные специалисты в таких областях, как кредитование, bridge или кроссчейн-сообщения.
Конкурсы аудитов могут привлекать сотни независимых исследователей к одному проекту одновременно. Старший ведущий руководит процессом, в то время как конвейер оценки обрабатывает дублирующиеся уязвимости. Среди крупных проектов — стресс-тест Fusaka Ethereum Foundation на $2 миллиона и конкурс XRP Ledger от Ripple на $550 000.
Sherlock также является единственным крупным аудитором, предлагающим финансовую ответственность: она выплачивает протоколам компенсацию до $2 миллионов, если была пропущена покрываемая уязвимость. Таблица лидеров rekt связывает взлом Euler на $197 миллионов с Sherlock. В том случае компания выплатила компенсации по своему покрытию.
Плюсы
- Подбор специалистов на основе их рейтинга эффективности под каждую кодовую базу.
- Дополнительное покрытие эксплойтов увязывает стимулы аудитора со стимулами клиентов.
- Модель конкурсов предоставляет сотни экспертов по противодействию угрозам на каждый проект.
Минусы
- Результаты конкурсов требуют дисциплинированного внутреннего управления исправлениями.
- Инцидент с Euler остается крупнейшей аудированной потерь в rekt.
- Условия покрытия имеют ограничения по области применения, с которыми команды должны внимательно ознакомиться.
7. Spearbit (Cantina)
Spearbit — это элитный коллектив исследователей, стоящий за платформой Cantina. В мае 2025 года оба бренда объединились в единый стек безопасности. Их объединенная сеть включает более 9 000 исследователей, защитила активы на сумму свыше $100 миллиардов ончейн и обслуживает таких клиентов, как Coinbase, Uniswap и Aave.
Для закрытых проектов Spearbit формирует тщательно отобранные команды ведущих исследователей безопасности для проведения наиболее сложных проверок в отрасли. Тем временем публичные соревнования Cantina распределили $46,7 миллиона среди более чем 200 протоколов. Среди знакоковых конкурсов выделяются соревнования по Uniswap v4 на $2,35 миллиона и проверка хардфорка Pectra Ethereum Foundation на $2 миллиона.
В 2026 году платформа движется в сторону безопасности полного жизненного цикла. Анализ на базе AI, управляемые программы вознаграждений за ошибки и непрерывное покрытие внедряются поверх точечных проверок. Ее публичная репутация остается сильной, хотя инцидент с Cork Protocol на $12 миллионов с оспариваемой областью видимости служит главным пятном, упоминаемым критиками.
Плюсы
- Доступ к, пожалуй, самому глубокому кадровому резерву элитных исследователей.
- Знаковые соревнования демонстрируют возможности на флагманских кодовых базах.
- Непрерывное покрытие расширяет защиту далеко за пределы запуска.
Минусы
- Ценообразование премиум-уровня ориентировано на хорошо финансируемые протоколы.
- Модель маркетплейса требует от клиентов самостоятельной оценки квалификации исследователей.
- Один спорный посткаудиторный инцидент вызывает регулярную критику.
8. Halborn
Halborn работает как фирма по наступательной безопасности, этичные хакеры которой подходят к проектам как к симуляциям реальных атак. Проверка контрактов — это лишь часть ее работы. Команды также проводят тесты на проникновение, фишинговые кампании и упражнения по социальной инженерии в отношении веб-приложений, API и внутренних процессов, окружающих протокол.
Фирма сообщает о защищенных активах на сумму более $1 триллиона. Среди ее клиентов такие крупные сети, как Polygon и Avalanche, а также банки и предприятия, переходящие на цифровые активы. Эта более широкая философия поверхности атаки согласуется с данными об угрозах за 2026 год, поскольку взломы кошельков и социальная инженерия теперь превосходят чистые эксплойты кода в качестве причин убытков.
Сертификация SOC 2 и соответствие институциональным стандартам безопасности помогают упростить закупки для регулируемых организаций. В антирейтинге rekt leaderboard фигурируют инциденты с MonoX на сумму $31,4 миллиона и Seneca Protocol на сумму $6,4 миллиона, которые ранее проверялись командами компании.
Плюсы
- Покрытие поверхности атаки выходит далеко за рамки кода контрактов.
- Сертификаты оптимизируют процесс закупок для регулируемых институтов.
- Агрессивный подход отражает действия реальных злоумышленников.
Минусы
- Масштаб корпоративного уровня увеличивает издержки на координацию взаимодействия.
- Основные показатели не детализируют ценность в разрезе блокчейнов.
- Два ранее проверенных протокола фигурируют в антирейтинге rekt leaderboard.
9. OpenZeppelin
OpenZeppelin поддерживает библиотеки контрактов, которые лежат в основе большей части экосистемы EVM, поэтому ее аудиторы обладают исключительным пониманием паттернов, унаследованных многими кодовыми базами. Компания проверила миллионы строк кода в более чем 30 блокчейнах и защитила десятки миллиардов TVL для таких протоколов, как Compound и Aave.
Партнерство с Ethereum Foundation в сфере безопасности на уровне протоколов укрепляет статус OpenZeppelin как признанного выбора для базовой инфраструктуры. Аудиты сочетают глубокую ручную проверку с верификацией развертывания. Этот дополнительный шаг снижает вероятность неправильной конфигурации и пост-аудитного drift, которые часто становятся причиной реальных инцидентов даже после получения безупречных отчетов.
Спрос является основным ограничением. В периоды активных запусков очередь на проверку может затянуться для небольших команд. В антирейтинге rekt leaderboard также зафиксирован инцидент с Audius на сумму $6 миллионов, связанный с ранее проверенным кодом, что показывает, почему каноническим реализациям по-прежнему необходим постоянный мониторинг после деплоя.
Плюсы
- Создание библиотек обеспечивает непревзойденную экспертизу в паттернах EVM.
- Верификация развертывания снижает риск изменения конфигурации после аудита.
- Сотрудничество с Ethereum Foundation свидетельствует об институциональном доверии.
Минусы
- Очереди на планирование увеличиваются в периоды активных запусков.
- Для наилучших результатов требуется высокий уровень инженерной подготовки клиента.
- Фокус на EVM ограничивает применимость для Non-EVM архитектур.
10. Quantstamp
Quantstamp обеспечила безопасность активов на сумму более $200 миллиардов в ходе более чем 1 100 проверок с 2017 года, что делает ее одной из самых долго работающих специализированных аудиторских компаний в сфере Web3. Ее покрытие действительно не зависит от блокчейна и охватывает Ethereum, Solana, Flow и Cardano. Компания также проводила аудит ПО, критичного для консенсуса, включая клиентские приложения Prysm и Teku для Ethereum.
Многочисленные гранты от Ethereum Foundation на исследования в области масштабирования укрепляют авторитет Quantstamp на уровне протоколов. Ее отчеты известны детальной проработкой таких тонких рисков, как зависимость от порядка транзакций и манипулирование временными метками. Такая тщательность привлекает институциональные команды DeFi, которым необходима документация, способная выдержать проверки со стороны инвесторов и регуляторов.
Длительная история работы также оставляет больше возможностей для возникновения инцидентов. В антирейтинге rekt leaderboard зафиксированы эксплойты ранее проверенных Alpha Finance и Rari Capital на общую сумму более $47 миллионов. Обширный архив публичных отчетов Quantstamp по крайней мере позволяет потенциальным заказчикам напрямую оценить ее текущую методологию.
Плюсы
- Опыт на уровне протоколов включает клиентов консенсуса Ethereum.
- Обширный архив публичных отчетов облегчает проведение проверки для покупателей.
- Кроссчейн-покрытие охватывает как EVM, так и Non-EVM экосистемы.
Минусы
- Стандартизированный процесс может показаться шаблонным для нестандартных архитектур.
- Два серьезных инцидента после прохождения аудита числятся в антирейтинге rekt leaderboard.
- Клиенты должны активно оценивать риски, связанные с административными функциями и развёртыванием.
Смарт-контракты простыми словами
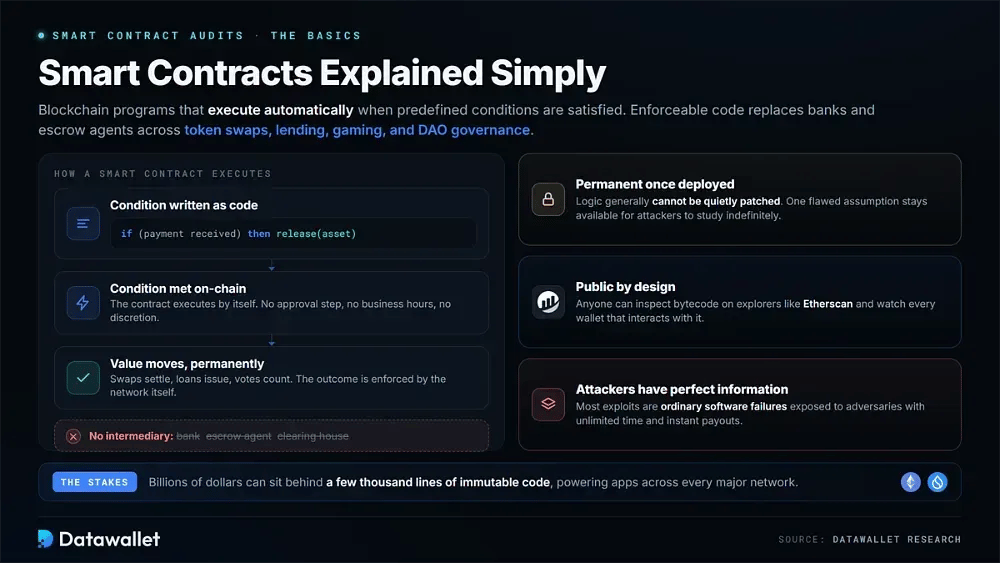
Постоянство — одна из их определяющих характеристик. После развертывания логику контракта обычно нельзя незаметно исправить, как традиционное программное обеспечение. Единое ошибочное предположение может оставаться доступным для изучения злоумышленниками бессрочно, в то время как миллиарды долларов могут храниться всего за несколькими тысячами строк неизменяемого кода.
Код также является публичным. Любой желающий может изучить байт-код контракта через обозреватели, такие как Etherscan, и наблюдать за адресами кошелёк, которые с ним взаимодействуют. Таким образом, злоумышленники действуют в условиях полной информированности. Большинство эксплойтов представляют собой обычные программные сбои, которые становятся доступны противникам, имеющим неограниченное время на их исследование и способным получать мгновенные выплаты.
Что такое аудит смарт-контракта?
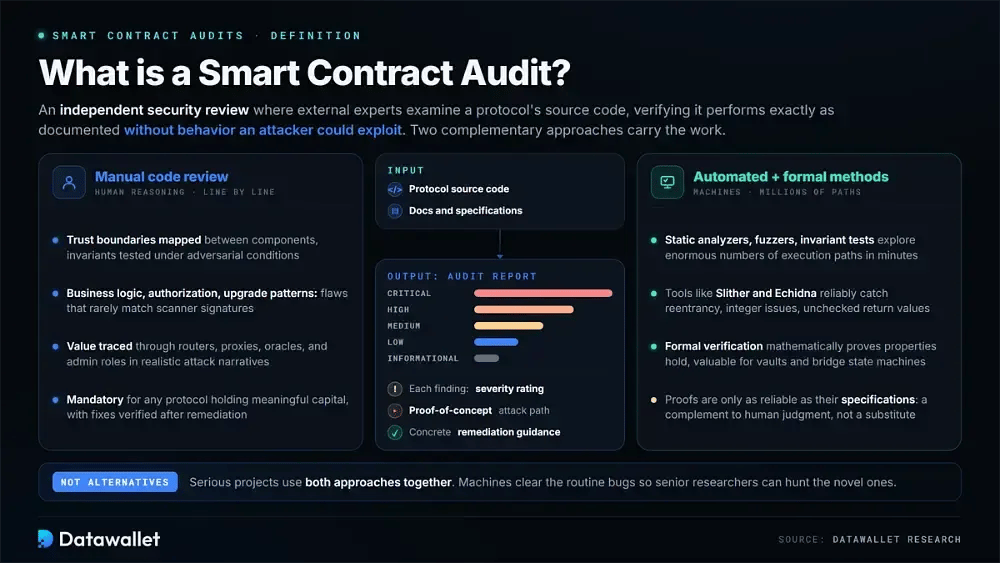
Аудит смарт-контрактов — это независимая проверка безопасности, в ходе которой внешние эксперты изучают исходный код протокола до или после развертывания. Его цель — убедиться, что контракт работает именно так, как обещано в документации, не демонстрируя при этом поведения, которое злоумышленник мог бы использовать в корыстных целях.
Каждое обнаруженное уязвимое место документируется с указанием степени критичности и пути атаки по принципу доказательства концепции (PoC), за чем следует конкретное руководство по устранению уязвимостей. Индустрия опирается в основном на два взаимодополняющих подхода. Серьезные проекты обычно используют оба варианта, а не выбирают что-то одно.
1. Аудиты с ручным просмотром кода
Ручные аудиты опираются на человеческое мышление. Старшие исследователи читают кодовую базу строчка за строчкой и определяют границы доверия между компонентами. Они также проверяют, выживают ли заявленные инварианты в условиях противодействия со стороны злоумышленников. Ошибки бизнес-логики, нарушенные пути авторизации и опасные паттерны обновления часто выявляются именно здесь, поскольку они редко совпадают с сигнатурами сканеров.
Тщательный ручной анализ затрагивает не только отдельные контракты, но и то, как взаимодействуют модули. Рецензенты отслеживают движение капитала через роутеры, прокси-серверы, оракулы и роли администраторов, а затем симулируют реалистичные сценарии атак, которые могут включать ситуации с экономическим давлением. После завершения исправления они проверяют внесенные правки. Такая глубина делает ручной анализ обязательным для любого протокола, хранящего значительный капитал.
2. Автоматизированные аудиты и методы формальной верификации
Автоматизированный анализ позволяет исследовать огромное количество путей выполнения за считанные минуты с помощью статических анализаторов, фаззеров и тестирования инвариантов. Такие инструменты, как Slither и Echidna, надежно выявляют повторное вхождение (reentrancy), проблемы с целыми числами и непроверенные возвращаемые значения. Разработчики могут устранить эти распространенные ошибки на ранней стадии, до того как тратить дорогостоящие часы работы человека-рецензента.
Формальная верификация идет еще дальше. Она математически доказывает, что указанные свойства сохраняются в рамках определенной модели, что особенно ценно для критически важных компонентов, таких как бухгалтерский учет хранилищ или стейт-машины bridge. Однако доказательства надежны ровно настолько, насколько надежны лежащие в их основе спецификации. Таким образом, формальные методы дополняют опытный человеческий взгляд, а не заменяют его.
Как провести аудит смарт-контракта
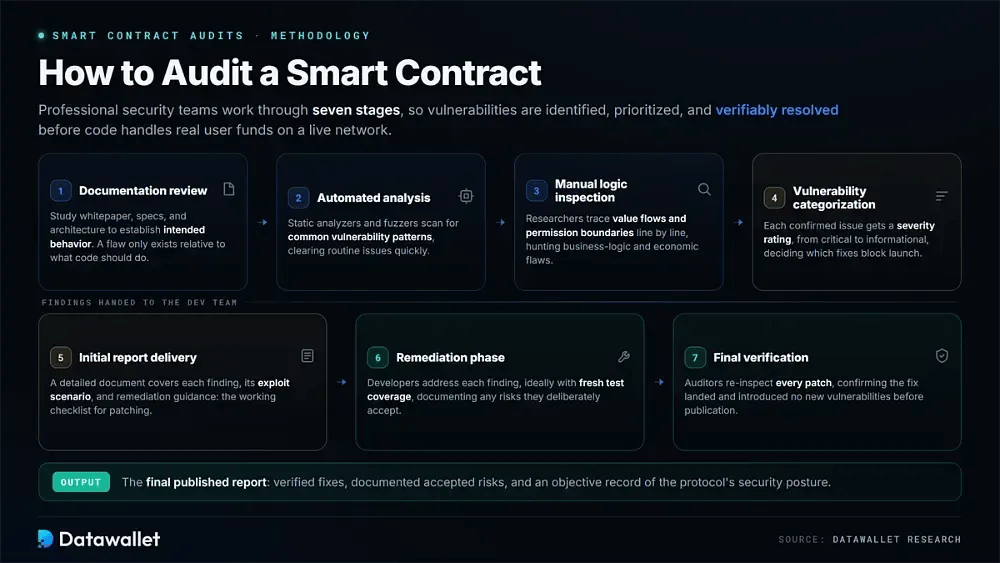
Четкая методология аудита помогает гарантировать, что уязвимости будут обнаружены, ранжированы и проверенно устранены до того, как код начнет обрабатывать реальные средства пользователей в работающей сети.
Профессиональные команды по безопасности проходят следующие семь этапов:
- Обзор документации: Аудиторы изучают whitepaper, спецификации и архитектурные схемы, чтобы определить, как система должна функционировать. Ошибку можно определить только по отношению к тому, что код должен делать.
- Автоматизированный анализ: Статические анализаторы и фаззеры сканируют кодовую базу на предмет распространенных шаблонов уязвимостей, быстро устраняя рутинные проблемы, чтобы старшие рецензенты могли сосредоточиться на проблемах, которые машины не могут обнаружить.
- Инспекция логики вручную: Опытные исследователи построчно изучают код и отслеживают потоки капитала наряду с границами прав доступа, выискивая ошибки в бизнес-логике и экономические уязвимости, специфичные для дизайна протокола.
- Категоризация уязвимостей: Каждой подтвержденной проблеме присваивается рейтинг критичности — от критического до информационного. Это дает разработчикам объективную основу для принятия решений о том, какие исправления необходимо завершить до запуска.
- Предоставление первоначального отчета: Команда получает подробный документ, охватывающий каждую находку, сценарий ее эксплойта и конкретные рекомендации по устранению. Этот отчет становится рабочим чек-листом в процессе устранения уязвимостей.
- Фаза устранения: Разработчики устраняют каждую выявленную проблему, в идеале добавляя новые тесты для покрытия кода, и одновременно документируют принятые риски, если команда осознанно решает не менять поведение системы.
- Финальная верификация: Аудиторы повторно проверяют каждый патч, чтобы убедиться, что проблема действительно решена и что исправление не привнесло новых уязвимостей до публикации финального отчета.
Тренды безопасности смарт-контрактов в 2026 году
Ландшафт угроз в 2026 году существенно отличается от условий, под которые изначально разрабатывались многие методологии аудита. Злоумышленники сместились на более ранние этапы, в то время как аудиторы стремительно индустриализируют собственный инструментарий с помощью искусственного интеллекта.
Эти изменения должны повлиять на объем проверок. Аудит, разработанный с учетом угроз эпохи 2022 года, может не выявить те векторы атак, которые опустошают протоколы сегодня.
Злоумышленники выходят за рамки кода
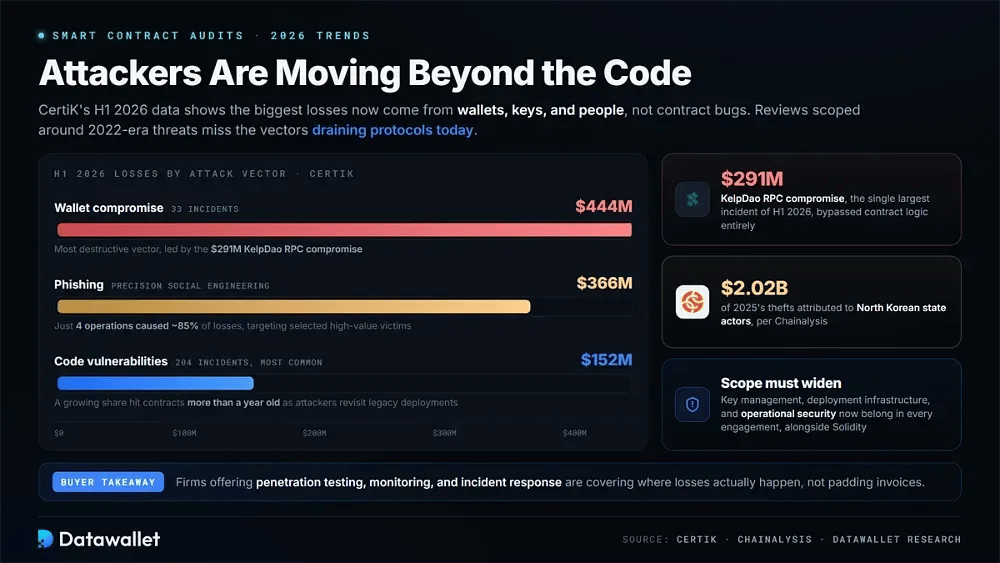
Данные CertiK за первое полугодие 2026 года показывают, что компрометация кошелька является наиболее разрушительным вектором, на долю которого пришлось $444 миллиона убытков всего в 33 инцидентах. Лидирующую позицию в общей сумме занял взлом RPC-узла KelpDAO на $291 миллион. На фишинг пришлось еще $366 миллионов, причем на долю четырех точечных операций с использованием социальной инженерии пришлось примерно 85% этих потерь из-за атак на тщательно отобранных жертв с высоким уровнем капитала.
Уязвимости в коде по-прежнему оставались самой распространенной категорией: на них пришлось 204 инцидента, однако они принесли сравнительно небольшой ущерб в $152 миллиона. Растущая доля инцидентов связана с контрактами старше одного года, поскольку злоумышленники систематически возвращаются к старым развертываниям. Тем временем Chainalysis связывает $2,02 миллиарда краж 2025 года с действиями государственных структур Северной Кореи.
Теперь в область аудита необходимо включать управление ключами и инфраструктуру развертывания наряду с операционной безопасностью и Solidity. Компании, предлагающие тесты на проникновение, мониторинг и реагирование на инциденты, устраняют те участки, где реально происходят потери, а не просто увеличивают счета. Покупателям следует учитывать этот сдвиг при сравнении предложений.
AI приходит в стек аудита
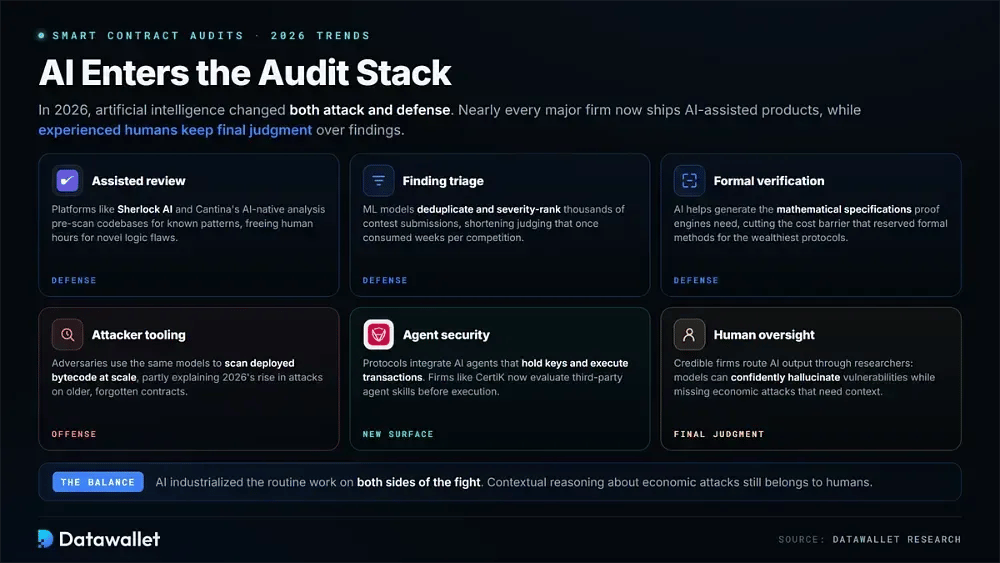
Искусственный интеллект изменил как атаки, так и защиту в 2026 году. Почти каждая крупная фирма теперь предлагает продукты с поддержкой AI, при этом подчеркивая, что окончательное суждение по результатам проверок остается за опытными исследователями-людьми.
Вот как AI меняет безопасность смарт-контрактов в текущем году:
- Вспомогательный обзор: такие платформы, как Sherlock AI и нативный для AI анализ от Cantina, проводят предварительное сканирование кодовых баз на предмет известных паттернов, чтобы исследователи-люди могли потратить ограниченные часы проверки на новые логические ошибки.
- Триаж найденных уязвимостей: модели машинного обучения автоматически удаляют дубликаты и ранжируют по степени серьезности тысячи заявок с конкурсов, сокращая сроки оценки, которые раньше отнимали недели внимания старших исследователей на каждое соревнование.
- Формальная верификация: AI помогает генерировать математические спецификации, требуемые движками доказательств, снижая исторический барьер стоимости, который ограничивал методы формальной верификации только самыми богатыми протоколами.
- Инструментарий злоумышленников: противники используют те же модели для сканирования развернутого байт-кода на наличие уязвимых паттернов в больших масштабах, чем отчасти объясняется рост числа атак на старые забытые контракты в 2026 году.
- Безопасность агентов: протоколы все чаще интегрируют AI-агентов, которые хранят ключи и выполняют транзакции. Такие компании, как CertiK, теперь предлагают специализированные продукты, оценивающие навыки сторонних агентов перед их выполнением.
- Контроль со стороны человека: надежные компании по-прежнему отправляют результаты работы AI на проверку опытным исследователям, поскольку модели могут уверенно галлюцинировать уязвимости и при этом пропускать экономические атаки, зависящие от подлинного контекстного анализа.
Как выбрать аудитора смарт-контрактов
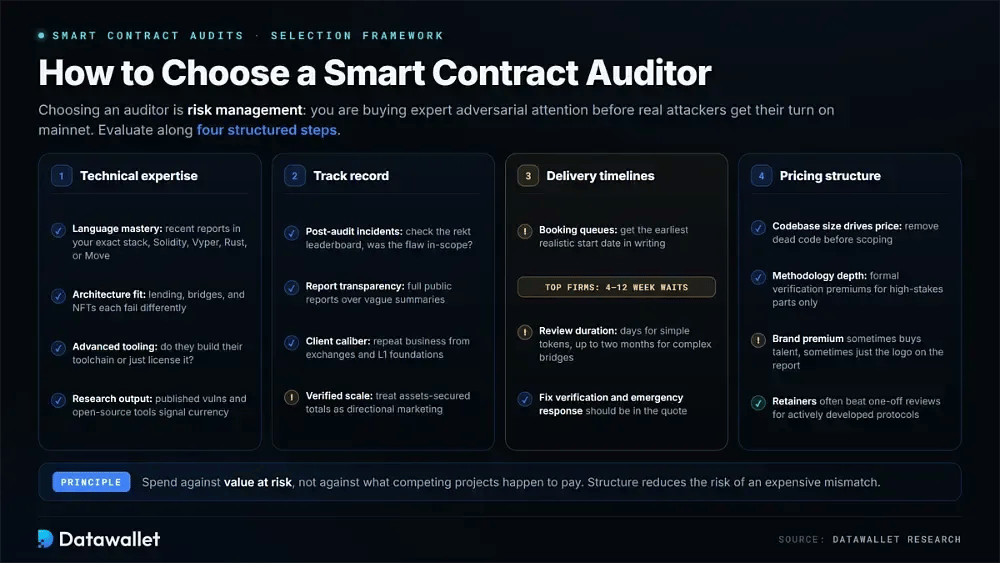
Выбор аудитора в корне является задачей управления рисками. Вы покупаете экспертное внимание к поиску уязвимостей до того, как настоящие злоумышленники получат свой шанс в основная сеть. Структурированная оценка опыта, послужного списка, сроков и стоимости снижает риск дорогостоящего несоответствия.
Шаг 1: Оценка технической экспертизы
Сопоставляйте продемонстрированный опыт с вашим конкретным стеком. Даже отличные проверяющие Solidity могут упутить критические проблемы в кодовых базах Rust, Cairo или Move.
Ключевые факторы, которые следует учитывать при этой оценке:
- Владение языками программирования: убедитесь в наличии глубокого и недавнего опыта работы с вашим конкретным языком, будь то Solidity, Vyper, Rust или Move, и найдите опубликованные отчеты в рамках этой экосистемы.
- Соответствие архитектуре: проверьте, проводила ли команда аудиты сопоставимых решений. Рынки кредитования, кроссчейн-мосты и инфраструктура NFT имеют свои уникальные сценарии сбоев.
- Продвинутый инструментарий: уточните, какие фаззеры, статические анализаторы и движки формальной верификации команда использует регулярно, а также создает ли она собственный набор инструментов или просто лицензирует его.
- Результаты исследований: отдавайте предпочтение компаниям, которые публикуют исследования уязвимостей и вносят свой вклад в инструменты с открытым исходным кодом. Активные исследователи с большей вероятностью будут идти в ногу со временем по мере изменения методов атак между проверками.
Шаг 2: Анализ послужного списка в сфере безопасности
Маркетинговые метрики имеют мало веса без независимой проверки. Прежде чем составлять шорт-лист, сопоставьте каждое заявление с публичными отчетами об аудитах и нейтральными базами данных инцидентов.
Оцените следующие метрики для определения их надежности:
- Инциденты после аудита: поищите в таблице лидеров rekt эксплойты, затрагивающие ранее проверенных клиентов. Затем определите, была ли обнаруженная ошибка в пределах области проверки, за ее пределами или добавлена после завершения обзора.
- Прозрачность отчетов: отдавайте предпочтение фирмам, которые публикуют полные отчеты. Скрытые находки и расплывчатые резюме затрудняют оценку реальной глубины проверки.
- Уровень клиентов: ищите повторные обращения от опытных покупателей, таких как биржи, фонды L1 и проверенные протоколы, поскольку информированные возвращающиеся клиенты служат значимым сигналом качества.
- Подтвержденный масштаб: воспринимайте общие показатели защищенных активов как ориентировочный маркетинг. Уделяйте больше внимания измеримым фактам, таким как опубликованные отчеты, названные клиенты и списки исследователей.
Шаг 3: Оценка сроков выполнения
Графики запуска могут сами по себе определить шорт-лист. Ведущие фирмы по частному аудиту могут быть забронированы на недели или месяцы вперед, в то время как конкурентные платформы иногда могут приступить к работе в течение нескольких дней.
Учитывайте следующие моменты относительно графиков и скорости:
- Очереди бронирования: запросите самую раннюю реалистичную дату начала работ в письменном виде. В периоды высокой загрузки престижные фирмы часто называют срок ожидания от четырех до двенадцати недель.
- Продолжительность проверки: сопоставьте ожидаемые сроки с объемом работы: от нескольких дней для простых токенов до двух месяцев для сложных мостов или новых архитектур.
- Проверка устранения уязвимостей: Убедитесь, что смета включает повторное рассмотрение патчей. Аудит без проверки устранения уязвимостей оставляет самую опасную часть процесса без внимания.
- Экстренное реагирование: Уточните, доступна ли оперативная поддержка для инцидентов в реальном времени или срочных патчей, желательно с контрактными обязательствами по времени реагирования.
Шаг 4: Сравнение ценовых структур
Затраты на аудит должны соотноситься с рискующей стоимостью, а не с тем, сколько случайно платят конкурирующие проекты. Понимание того, что формирует смету, также облегчает разумное согласование масштаба вместо простого принятия цифры.
Факторы, влияющие на общую стоимость:
- Размер кодовой базы: Ценообразование основано в первую очередь на строках исходного кода и архитектурной сложности. Удаление неиспользуемого кода перед оценкой масштаба может напрямую уменьшить сумму в счете.
- Глубина методологии: Формальная верификация и команды из нескольких исследователей стоят дороже стандартной проверки. Эти наценки оправданы в основном для компонентов, защищающих значительную или необратимую ценность.
- Премия за бренд: Устоявшиеся компании берут значительно больше, чем новые бутик-компании. Иногда эта премия окупается более глубоким талантом; в других случаях она покупает чуть больше, чем логотип в отчете.
- Постоянные гонорары: Непрерывный мониторинг, управление программой вознаграждений за найденные ошибки и запланированные повторные аудиты превращают безопасность в операционные расходы. Для активно разрабатываемых протоколов эта модель часто превосходит разовую проверку.
Сколько стоит аудит смарт-контрактов в 2026 году?
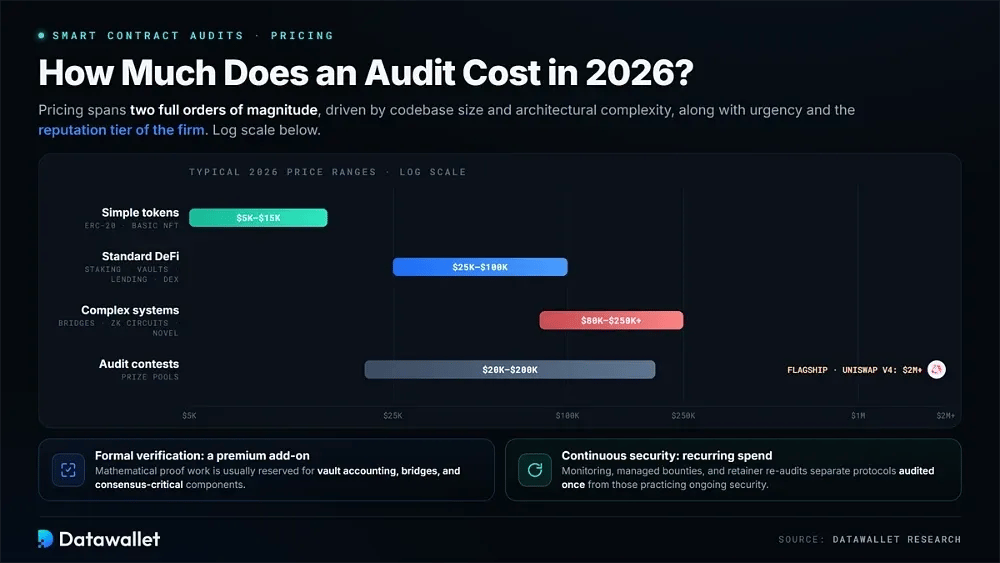
Стоимость аудита смарт-контрактов охватывает два полных порядка величины в 2026 году. Цены варьируются в зависимости от размера кодовой базы и архитектурной сложности, а также срочности и репутации нанятой компании.
Типичные ценовые диапазоны на 2026 год распределяются следующим образом:
- Простые токены: Стандартные ERC-20 или базовые контракты NFT обычно стоят от $5 000 до $15 000 у бутик-компаний и часто завершаются в течение одной рабочей недели.
- Стандартный DeFi: Системы staking, хранилища и протоколы средней сложности обычно стоят от $25 000 до $100 000. Большинство серьезных проектов в сфере кредитования или DEX подпадают под этот диапазон.
- Сложные системы: bridge, схемы zero-knowledge и новые архитектуры обычно достигают от $80 000 до $250 000+, отражая многонедельную работу и нескольких исследователей, которые действительно требуются для этих поверхностей атак.
- Конкурсы аудита: Конкурсные платформы используют призовые фонды в диапазоне примерно от $20 000 до $200 000, в то время как флагманские соревнования, такие как Uniswap v4, превысили $2 миллиона.
- Формальная верификация: Работа по математическому доказательству добавляет значительную премию к стандартной цене проверки и обычно зарезервирована для учета хранилищ, bridge и критических для консенсуса компонентов.
- Непрерывная безопасность: Подписки на мониторинг, управляемые программы вознаграждений и повторные аудиты по договорам создают повторяющиеся расходы. Все чаще эти услуги разделяют протоколы, которые прошли аудит один раз, и те, которые практикуют постоянную безопасность.
Распространенные уязвимости смарт-контрактов
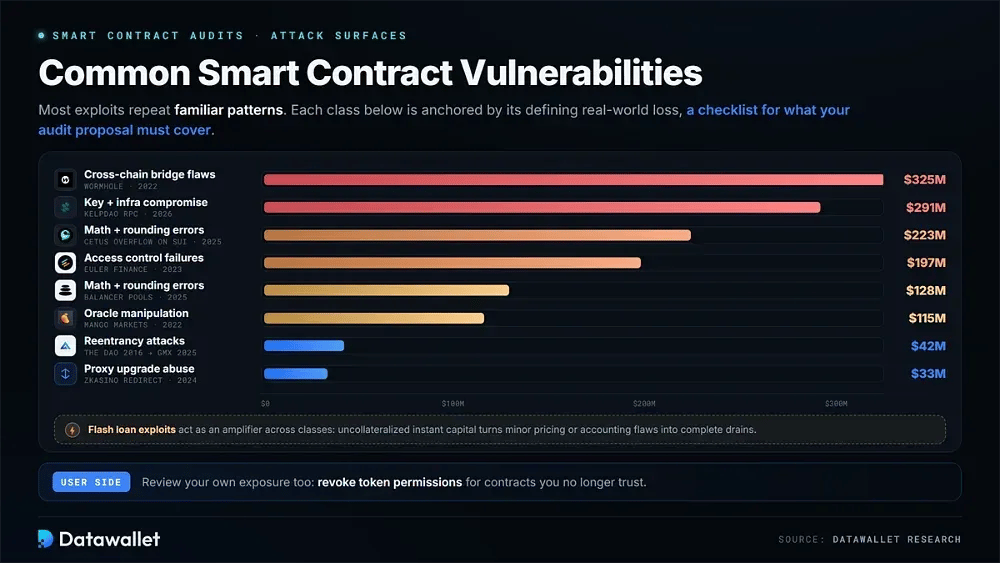
Большинство эксплойтов повторяют знакомые паттерны. Понимание этих категорий помогает разработчикам писать более защищенный код, предоставляя покупателям способ проверить, охватывает ли предложение аудита правильные поверхности атак.
Это наиболее опасные классы уязвимостей в 2026 году:
- Атаки реентерабельности: Внешние вызовы, которые повторно входят в контракт во время выполнения, продолжают уносить жертв, начиная с The DAO и заканчивая эксплойтом GMX на $42 миллиона в 2025 году.
- Ошибки контроля доступа: Отсутствие или неправильная настройка разрешений могут позволить злоумышленникам вызывать привилегированные функции. Это стало фактором в эксплойт Euler Finance на $197 миллионов и бесчисленных мелких хищениях.
- Математические ошибки и ошибки округления: Недостатки точности в арифметике пулов привели к потере Balancer в размере $128 миллионов в конце 2025 года, а также к эксплойту переполнения Cetus на $223 миллиона в SUI.
- Манипуляции с оракулами: Искажая потоки цен, злоумышленники могут брать кредиты под искусственно раздутое обеспечение. Это был механизм, лежащий в основе вывода средств Mango Markets на сумму $115 миллионов и многих последующих атак.
- Эксплойты мгновенных займов: Необеспеченные мгновенные займы дают злоумышленникам доступ к огромному капиталу в рамках одной транзакции, позволяя усиливать незначительные ошибки ценообразования или учета до полных хищений.
- Злоупотребление обновлением прокси: Слабо защищенные пути обновления могут разрешить вредоносные swap логики, как это произошло, когда ZKasino перенаправила $33 миллиона пользовательских депозитов посредством несанкционированного изменения.
- Компрометация ключей и инфраструктуры: Кража ключей подписи и перехват RPC-эндпоинтов привели к крупнейшим убыткам в 2026 году, включая инцидент с KelpDAO на сумму $291 миллион, при этом полностью обходя логику контрактов.
- Уязвимости кроссчейн-мостов: Пробелы в проверке подписей и ошибки передачи сообщений делают мосты одной из самых постоянных целей. Взлом Wormhole на $325 миллионов остается главным примером.
Пользователям также необходимо регулярно проверять собственную подверженность рискам. Одним из практических шагов является обучение тому, как revoke token permissions для контрактов, которым они больше не доверяют.
Заключение
Для блокчейн-команды выбор партнера по безопасности остается одним из решений, имеющих наибольшее кредитное плечо. Единственная упущенная уязвимость может перечеркнуть результаты всех остальных усилий по росту.
Ни один аудит не может гарантировать безопасность. Данные за 2026 год также показывают, что злоумышленники все чаще полностью обходят код контрактов. Тем не менее, многоуровневые проверки от авторитетных компаний существенно сокращают категорию предотвратимых сбоев.
Пользователи протоколов могут применять тот же стандарт при оценке проектов. Множественные независимые аудиты, активные программы вознаграждения за найденные ошибки и непрерывный мониторинг являются более сильными сигналами, чем один устаревший PDF-файл.
Наша методология
Мы изучили компании по аудиту смарт-контрактов, которые оставались активными и принимали новые заказы в августе 2026 года. Заявления проверялись по первоисточникам, а не по маркетинговым страницам. Рейтинг использует шесть критериев:
- Trust Score: Оценка Datawallet по шкале из 5 баллов учитывает проверенные результаты аудита, квалификацию исследователей, прозрачность отчетов и то, как каждая компания справлялась с инцидентами у ранее проверенных клиентов.
- Послужной список после аудита: Каждая компания сверялась с таблицей лидеров rekt.news. Мы фиксировали каждый привязанный инцидент, а затем изучали исходный объем работ, чтобы определить, действительно ли проверялся подвергшийся эксплойту код.
- Проверенные метрики: Количество аудитов, показатели защищенных активов и численность исследователей были взяты с официального сайта каждой компании и из опубликованных отчетов в августе 2026 года. Цифры, которые невозможно независимо подтвердить, помечаются отдельно.
- Объем услуг: Мы изучили, что включает в себя каждая проверка, охватывая глубину ручного анализа и формальную верификацию, а также мониторинг, управление баг-баунти, реагирование на инциденты и проверку исправлений после устранения уязвимостей.
- Охват экосистем: Поддержка сетей и языков проверялась по опубликованным отчетам, а не по громким заявлениям. Подлинная экспертиза в Solana, Move или zk-системах должна быть видна в публичных материалах компании.
- Рыночная актуальность: Мы учли сигналы спроса 2026 года, такие как ключевые проверки хардфорков Ethereum Foundation и работа по комплаенсу бирж в рамках MiCA, а также внедрение конкурсных и ИИ-моделей.
Исследование завершилось в начале сентября 2026 года, и статус активности каждой компании был повторно проверен на дату публикации. Наша редакционная методология объясняет, как проверялось каждое утверждение.