Comparar las mejores empresas de auditoría de contratos inteligentes
1. CertiK
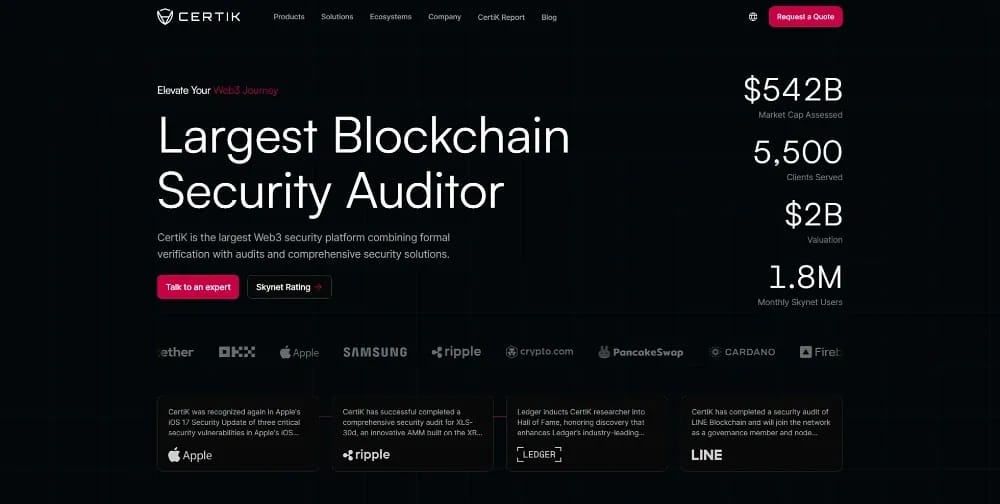
CertiK sigue siendo el nombre más grande en la seguridad de Web3. Ha completado más de 5500 auditorías en más de 20 blockchains y ha divulgado más de 115 000 vulnerabilidades. Sus ingenieros utilizan la revisión manual junto con motores de verificación formal que prueban matemáticamente cómo se comporta un contrato en cada estado alcanzable antes del despliegue en la mainnet.
Su principal punto de distinción llega después del informe de auditoría. Skynet evalúa de forma continua los protocolos activos que representan aproximadamente 542 000 millones de dólares en valor de mercado monitoreado, lo que permite a los equipos ver cómo las actualizaciones, las votaciones de gobernanza y las integraciones cambian su perfil de riesgo con el tiempo.
CertiK también publica los informes de seguridad Hack3d estándar de la industria, lo que brinda a los compradores potenciales una visibilidad inusual sobre los datos de ataques actuales. Sin embargo, la escala tiene una desventaja: la tabla de clasificación de rekt registra el incidente de Gala Games por 216 millones de dólares en un cliente previamente auditado.
Ventajas
- Verificación formal combinada con la puntuación continua de Skynet posterior a la auditoría.
- La investigación de incidentes publicada mantiene la metodología alineada con las amenazas activas.
- Una base de clientes masiva demuestra un flujo de entrega repetible.
Contras
- El reconocimiento de marca atrae a proyectos que buscan auditorías de trámite.
- Varios clientes revisados previamente aparecen en la tabla de clasificación de rekt.
- Precios prémium en comparación con alternativas especializadas.
2. Hacken
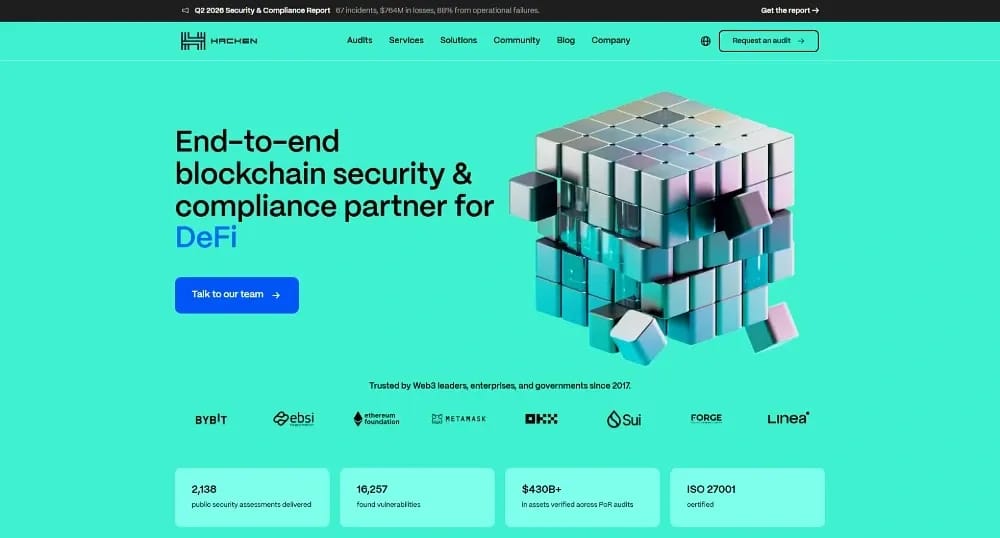
Hacken ha protegido aproximadamente 430 000 millones de dólares en activos digitales a través de más de 1600 compromisos con clientes, consolidándose como una opción líder para exchanges y plataformas institucionales. Su división de recompensas por errores HackenProof coordina a 45 000 investigadores independientes. Juntos, han divulgado más de 25 000 vulnerabilidades y recaudado 15,7 millones de dólares en recompensas.
La preparación regulatoria es la ventaja más clara de Hacken en 2026. La empresa adapta los entregables a los requisitos de MiCA y DORA, creando documentación lista para el cumplimiento que las entidades europeas pueden proporcionar directamente a los supervisores. Sus atestaciones de proof of reserves también verifican los depósitos de los usuarios para exchanges como OKX y Bybit.
Ese énfasis institucional hace que Hacken sea especialmente adecuado para CASPs y custodios, en lugar de primitivas de DeFi experimentales. Su historial es sólido sin ser impecable: la tabla de clasificación de rekt incluye una vulnerabilidad de Warp Finance por valor de 7,8 millones de dólares en un protocolo que sus ingenieros habían revisado previamente.
Ventajas
- Los informes adaptados al cumplimiento satisfacen directamente las obligaciones de MiCA y DORA.
- La amplia red de recompensas por errores amplía la cobertura más allá del período de auditoría.
- La verificación de proof of reserves genera confianza en los usuarios del exchange.
Contras
- Las métricas generales amplias son difíciles de asociar con cadenas individuales.
- La orientación empresarial puede resultar pesada para equipos de DeFi pequeños.
- Un incidente histórico posterior a la auditoría figura en la tabla de clasificación de rekt.
3. Hashlock
Hashlock es el auditor de contratos inteligentes líder en Australia, con más de 500 revisiones de proyectos completadas y aproximadamente 4000 millones de dólares en activos asegurados. Los trabajos se centran en la inspección manual, línea por línea, en Ethereum, Solana y Polygon. Un sistema de calificación de seguridad patentado respalda el proceso, y la firma declara un tiempo de respuesta inferior a tres horas.
Lo más destacable es la afirmación de Hashlock de que ningún cliente auditado por completo ha sufrido un exploit exitoso, lo cual respalda actualmente la clasificación pública de rekt. Sus revisiones se centran intensamente en la lógica de negocio y el diseño de incentivos. Estas son precisamente las categorías de fallos que los escáneres automatizados pasan por alto habitualmente y los atacantes continúan atacando.
Los servicios de seguridad también continúan más allá de la revisión inicial. El monitoreo de amenazas y la vigilancia Onchain de Hashlock vigilan los contratos desplegados en busca de anomalías. Las evaluaciones de tokenomics independientes buscan incentivos mal diseñados que puedan crear rutas de exploit económico incluso cuando el código subyacente sea técnicamente correcto.
Ventajas
- Cero exploits registrados en proyectos de clientes auditados por completo.
- La revisión de tokenomics detecta riesgos económicos más allá de la corrección del código.
- Las respuestas rápidas de alcance se adaptan a los equipos con plazos de lanzamiento ajustados.
Contras
- Menor presencia global que los rivales de EE. UU. y Europa.
- Documentación pública limitada de su pila de herramientas internas.
- Las alertas de monitoreo todavía requieren procedimientos de escalado del lado del cliente.
4. Trail of Bits
Trail of Bits aborda los compromisos de blockchain como una empresa de investigación de seguridad de sistemas. Sus revisiones pueden extenderse más allá de los smart contracts hacia los off-chain keepers, relayers y herramientas de administración, todo lo cual los atacantes modernos atacan cada vez más. Operando desde 2012, la firma aporta experiencia en criptografía y garantía de software que pocos competidores nativos de Web3 pueden igualar.
Gran parte de las herramientas de seguridad centrales de la industria provienen de Trail of Bits. La firma construye y mantiene el analizador estático Slither junto con los fuzzers Echidna y Medusa, y sus consultores utilizan esas herramientas junto con la revisión manual. Este enfoque guiado por la investigación la convierte en la opción predeterminada para arquitecturas novedosas, sistemas zero-knowledge y la infraestructura crítica para el consenso.
Sus compromisos tienden a ser más profundos y lentos que las auditorías genéricas, lo que los hace más adecuados para protocolos complejos que para lanzamientos de tokens sencillos. La investigación de élite aún tiene límites. La clasificación de rekt registra un exploit de 3,3 millones de dólares en Raft, que Trail of Bits había examinado previamente.
Ventajas
- Profundidad inigualable en criptografía y revisión de infraestructura off-chain.
- Mantiene herramientas de análisis de código abierto estándar de la industria.
- El historial operativo más largo entre los principales auditores de Web3.
Contras
- El estilo de compromiso es más lento y requiere más recursos.
- Precios excesivos para auditorías de tokens simples y de bajo alcance.
- No comercializa cifras destacadas de activos asegurados para comparar.
5. Cyfrin
Cyfrin, fundada por Patrick Collins en 2023, se ha convertido en un auditor de primer nivel al tiempo que combina el trabajo de seguridad con la educación de desarrolladores. La empresa ha asegurado alrededor de 40 000 millones de dólares en activos. Su plataforma gratuita Updraft ha formado a más de 100 000 estudiantes en Solidity, Vyper y los fundamentos de la investigación de seguridad.
Ese ecosistema educativo se retroalimenta del trabajo de auditoría de la firma. CodeHawks, su plataforma competitiva, y la base de datos de vulnerabilidades Solodit exponen continuamente a los investigadores a nuevos patrones de exploit. Clientes como zkSync, Chainlink y Starknet reciben informes inusualmente transparentes, a menudo complementados con explicaciones en video públicas.
Cyfrin es especialmente adecuado para equipos que desean que una auditoría sea colaborativa, haciendo que sus propios desarrolladores terminen el proceso con mayor capacidad que cuando comenzó. Su historial es más corto que el de los competidores tradicionales, pero ningún proyecto auditado por completo por Cyfrin aparece actualmente en la clasificación de rekt.
Ventajas
- El modelo centrado en la educación mejora las habilidades de los equipos de los clientes durante los compromisos.
- Historial posterior a la auditoría limpio en todas las revisiones privadas completadas.
- Las herramientas gratuitas y la base de datos Solodit benefician al ecosistema en general.
Contras
- Historial operativo más corto que el de competidores con una década de antigüedad.
- Las auditorías competitivas exigen un fuerte triaje interno por parte de los clientes.
- La profundidad de los casos de estudio públicos varía según el tipo de colaboración.
6. Sherlock
Sherlock ha completado más de 1.000 auditorías y protegido más de 250.000 millones de dólares en TVL mediante un modelo basado en datos de rendimiento de los investigadores en lugar de un equipo interno fijo. Su red incluye a más de 11.000 investigadores, con especialistas comprobados en áreas como préstamos, bridge o mensajería cross-chain asignados a cada base de código.
Los concursos de auditoría pueden reunir a cientos de investigadores independientes en un mismo alcance al mismo tiempo. Un líder sénior encabeza el proceso, mientras que un flujo de evaluación gestiona los hallazgos duplicados. Entre los proyectos principales se incluyen la prueba de estrés Fusaka de 2 millones de dólares de la Ethereum Foundation y el concurso de XRP Ledger de 550.000 dólares de Ripple.
Sherlock es también el único gran auditor que ofrece responsabilidad financiera al reembolsar a los protocolos hasta 2 millones de dólares cuando se pasa por alto una vulnerabilidad cubierta. La tabla de clasificación de rekt atribuye el hackeo de Euler de 197 millones de dólares a Sherlock. En ese caso, la firma pagó de forma notable las reclamaciones bajo su cobertura.
Ventajas
- La asignación de personal clasificada por rendimiento empareja a los especialistas con cada base de código.
- La cobertura de exploits opcional alinea los incentivos del auditor con los de los clientes.
- El modelo de concurso aporta cientos de revisores adversarios por cada alcance.
Contras
- Los hallazgos de los concursos requieren una gestión interna y disciplinada de las correcciones.
- El incidente de Euler sigue siendo la mayor pérdida auditada en rekt.
- Los términos de cobertura conllevan límites de alcance que los equipos deben leer detenidamente.
7. Spearbit (Cantina)
Spearbit es el colectivo de investigadores de élite detrás de la plataforma Cantina. Ambas marcas se fusionaron en mayo de 2025 en un único conjunto de seguridad. Su red combinada incluye a más de 9.000 investigadores, ha protegido más de 100.000 millones de dólares en valor Onchain y da servicio a clientes como Coinbase, Uniswap y Aave.
Para proyectos privados, Spearbit reúne equipos seleccionados de investigadores de seguridad principales para gestionar algunas de las revisiones de mayor stake de la industria. Mientras tanto, las competiciones públicas de Cantina han distribuido 46,7 millones de dólares entre más de 200 protocolos. Entre los concursos más destacados se encuentran la competición de 2,35 millones de dólares de Uniswap v4 y la revisión del hard fork Pectra de 2 millones de dólares de la Ethereum Foundation.
En 2026, la plataforma avanza hacia la seguridad de ciclo de vida completo. Se están incorporando análisis nativos de AI, programas de recompensas por errores gestionados y cobertura continua a las revisiones puntuales. Su historial público sigue siendo sólido, y el incidente de Cork Protocol de 12 millones de dólares con alcance disputado es la principal mancha citada por los críticos.
Ventajas
- Acceso al que posiblemente sea el grupo de talento de investigadores de élite más profundo.
- Las competiciones emblemáticas demuestran la capacidad en bases de código principales.
- La cobertura continua amplía la protección mucho más allá del lanzamiento.
Contras
- Los precios del nivel prémium se dirigen a protocolos con buenos fondos.
- El modelo de mercado exige que los clientes evalúen la idoneidad de los investigadores.
- Un incidente disputado posterior a la auditoría genera críticas recurrentes.
8. Halborn
Halborn opera como una firma de seguridad ofensiva cuyos hackers éticos abordan los proyectos como simulaciones de ataques en directo. La revisión de contratos es solo una parte de su trabajo. Los equipos también realizan pruebas de penetración, campañas de phishing y ejercicios de ingeniería social contra las aplicaciones web, API y procesos internos que rodean a un protocolo.
La firma informa de más de 1 billón de dólares en activos protegidos. Sus clientes incluyen importantes redes como Polygon y Avalanche, junto con bancos y empresas que se adentran en los activos digitales. Esta filosofía de superficie de ataque más amplia se alinea con los datos de amenazas de 2026, ya que el compromiso de las wallet y la ingeniería social superan ahora a los exploits de código puro como impulsores de las pérdidas.
La certificación SOC 2 y la alineación con marcos de seguridad institucionales ayudan a simplificar las adquisiciones para las entidades reguladas. Las entradas en la tabla de clasificación de rekt de Halborn incluyen a MonoX con 31,4 millones de dólares y a Seneca Protocol con 6,4 millones de dólares, ambos evaluados previamente por sus equipos.
Ventajas
- La cobertura de la superficie de ataque va mucho más allá del código de los contratos.
- Las certificaciones agilizan las adquisiciones para las instituciones reguladas.
- La mentalidad ofensiva refleja cómo operan los adversarios reales.
Contras
- El alcance empresarial aumenta los costes de coordinación de los compromisos.
- Las métricas principales no desglosan el valor por cadena.
- Dos protocolos evaluados previamente aparecen en la tabla de clasificación de rekt.
9. OpenZeppelin
OpenZeppelin mantiene las bibliotecas de contratos que sustentan gran parte del ecosistema EVM, por lo que sus auditores tienen una familiaridad excepcional con los patrones que heredan muchas bases de código. La firma ha revisado millones de líneas de código en más de 30 cadenas y ha protegido decenas de miles de millones en TVL para protocolos como Compound y Aave.
Su asociación con la Ethereum Foundation en trabajos de seguridad a nivel de protocolo refuerza la condición de OpenZeppelin como una opción consolidada para la infraestructura central. Las auditorías combinan una revisión manual profunda con la verificación del despliegue. Ese paso adicional reduce la configuración errónea y el drift posterior a la auditoría, ambas causas comunes de incidentes en el mundo real incluso después de informes limpios.
La demanda es la principal limitación. Durante los periodos de lanzamientos concurridos, la programación puede stretch para los equipos más pequeños. La tabla de clasificación de rekt también registra un incidente de 6 millones de dólares en Audius relacionado con código revisado previamente, lo que demuestra por qué las implementaciones canónicas aún necesitan un seguimiento continuo tras el despliegue.
Ventajas
- La autoría de bibliotecas proporciona una experiencia inigualable en patrones de EVM.
- La verificación del despliegue reduce el drift de configuración posterior a la auditoría.
- La colaboración con la Ethereum Foundation indica confianza institucional.
Contras
- Las colas de programación se alargan durante las temporadas de lanzamientos concurridos.
- Los mejores resultados exigen una sólida preparación en ingeniería por parte del cliente.
- El enfoque en EVM limita la idoneidad para arquitecturas Non-EVM.
10. Quantstamp
Quantstamp ha asegurado más de 200 000 millones de dólares en valor a través de más de 1100 compromisos desde 2017, lo que la sitúa entre las auditoras de Web3 especializadas con más trayectoria. Su cobertura es genuinamente agnóstica respecto a la cadena, abarcando Ethereum, Solana, Flow y Cardano. La firma también ha auditado software crítico para el consenso, incluidos los clientes de Ethereum Prysm y Teku.
Las múltiples subvenciones de la Ethereum Foundation para la investigación de escalado refuerzan la credibilidad de Quantstamp a nivel de protocolo. Sus informes son conocidos por el tratamiento detallado de riesgos sutiles como la dependencia del orden de las transacciones y la manipulación de marcas de tiempo. Este rigor atrae a los equipos de DeFi institucionales que necesitan una documentación capaz de soportar el escrutinio de inversores y reguladores.
Una larga trayectoria operativa también deja más margen para que se produzcan incidentes. La tabla de clasificación de rekt registra exploits en Alpha Finance y Rari Capital, previamente auditados, por un total de más de 47 millones de dólares. El extenso archivo de informes públicos de Quantstamp al menos permite a los compradores potenciales evaluar su metodología actual directamente.
Ventajas
- La experiencia a nivel de protocolo incluye clientes de consenso de Ethereum.
- El extenso archivo de informes públicos respalda la diligencia debida del comprador.
- La cobertura agnóstica de cadenas abarca los ecosistemas EVM y Non-EVM.
Contras
- Un proceso estandarizado puede parecer genérico para diseños exóticos.
- Dos incidentes significativos posteriores a la auditoría figuran en la tabla de clasificación de rekt.
- Los clientes deben evaluar activamente los riesgos de administración y despliegue.
Los smart contracts explicados de forma sencilla
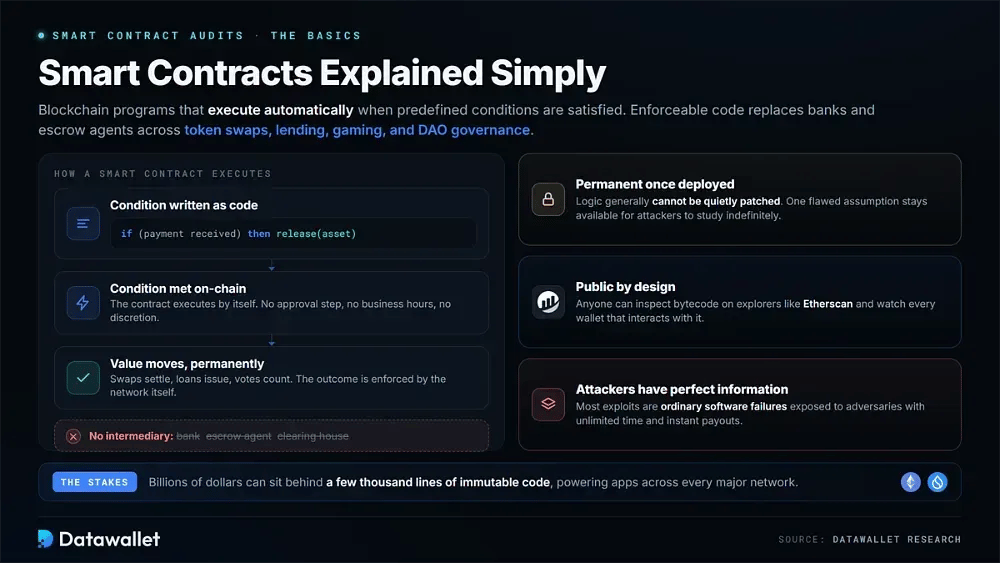
Los smart contracts son programas basados en blockchain que se ejecutan automáticamente cuando se satisfacen condiciones predefinidas. El código ejecutable reemplaza a los intermediarios, como los bancos y los agentes de depósito en garantía. Estos contratos impulsan los swap de tokens, los mercados de préstamo, las economías de los videojuegos, la gobernanza DAO y otras aplicaciones en todas las principales redes.
La permanencia es una de sus características definitorias. Una vez desplegada, la lógica del contrato generalmente no se puede parchear de forma silenciosa como el software tradicional. Una sola suposición defectuosa puede permanecer disponible para que los atacantes la estudien indefinidamente, mientras que miles de millones de dólares pueden estar respaldados por solo unas pocas miles de líneas de código inmutable.
Además, el código es público. Cualquiera puede inspeccionar el código de bytes de un contrato a través de exploradores como Etherscan y observar las direcciones de wallet que interactúan con él. Por lo tanto, los atacantes operan con información perfecta. La mayoría de las vulnerabilidades son fallos de software comunes expuestos a adversarios que disponen de un tiempo ilimitado para investigarlos y pueden recibir pagos instantáneos.
¿Qué es una auditoría de smart contracts?
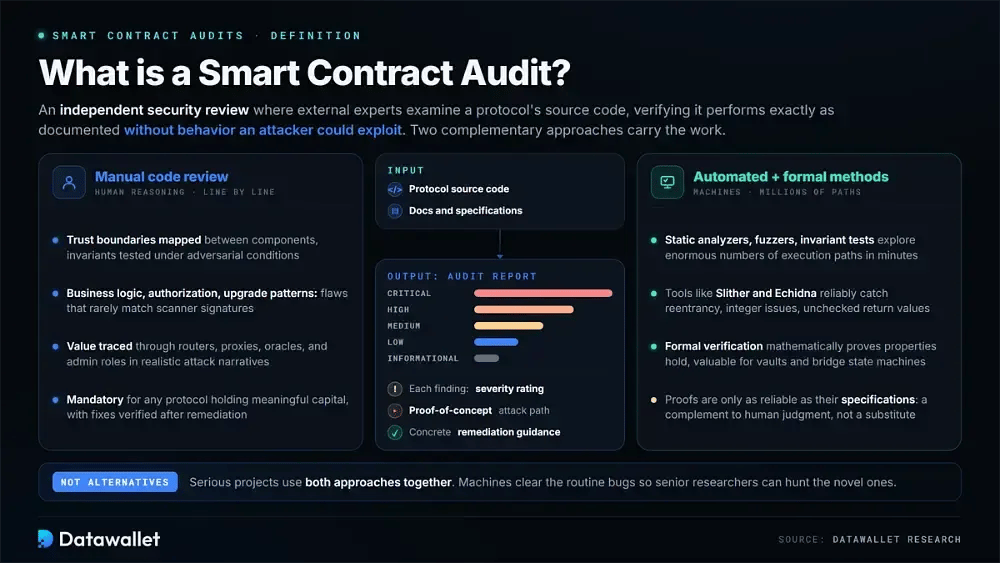
Una auditoría de smart contracts es una revisión de seguridad independiente en la que expertos externos examinan el código fuente de un protocolo antes o después del despliegue. Su propósito es verificar que el contrato funcione exactamente como promete su documentación sin exponer comportamientos que un atacante pueda explotar.
Cada hallazgo se documenta con una clasificación de gravedad y una ruta de ataque de prueba de concepto, seguida de una guía de remediación concreta. La industria confía principalmente en dos enfoques complementarios. Los proyectos serios suelen utilizar ambos en lugar de tratarlos como alternativas.
1. Auditorías de revisión de código manual
Las auditorías manuales dependen del razonamiento humano. Los investigadores sénior leen el código base línea por línea y mapean los límites de confianza entre los componentes. También comprueban si las invariantes establecidas sobreviven a condiciones adversas. Los fallos de lógica de negocio, las rutas de autorización rotas y los patrones de actualización peligrosos suelen surgir aquí, ya que rara vez coinciden con las firmas de los escáneres.
Una revisión manual sólida va más allá de los contratos individuales para examinar la forma en que los módulos interactúan. Los revisores rastrean el valor a través de enrutadores, proxies, oráculos y roles de administrador, y luego simulan escenarios de ataque realistas que pueden incluir situaciones de presión económica. Una vez completada la remediación, verifican las correcciones. Esta profundidad hace que la revisión manual sea obligatoria para cualquier protocolo que maneje capital significativo.
2. Auditorías automatizadas y de métodos formales
El análisis automatizado puede explorar una cantidad enorme de rutas de ejecución en cuestión de minutos utilizando analizadores estáticos, fuzzers y pruebas de invariantes. Herramientas como Slither y Echidna identifican de forma fiable la reentrancia, los problemas de enteros y los valores de retorno no comprobados. Los desarrolladores pueden eliminar estos errores comunes con antelación, antes de gastar horas costosas de revisión humana.
La verificación formal va más allá. Demuestra matemáticamente que las propiedades especificadas se cumplen bajo un modelo definido, lo cual es especialmente valioso para componentes de alto riesgo como la contabilidad de los vaults o las máquinas de estado de los bridge. Sin embargo, las pruebas son tan fiables como las especificaciones que las respaldan. Por lo tanto, los métodos formales complementan el juicio humano experimentado en lugar de reemplazarlo.
Cómo auditar un contrato inteligente
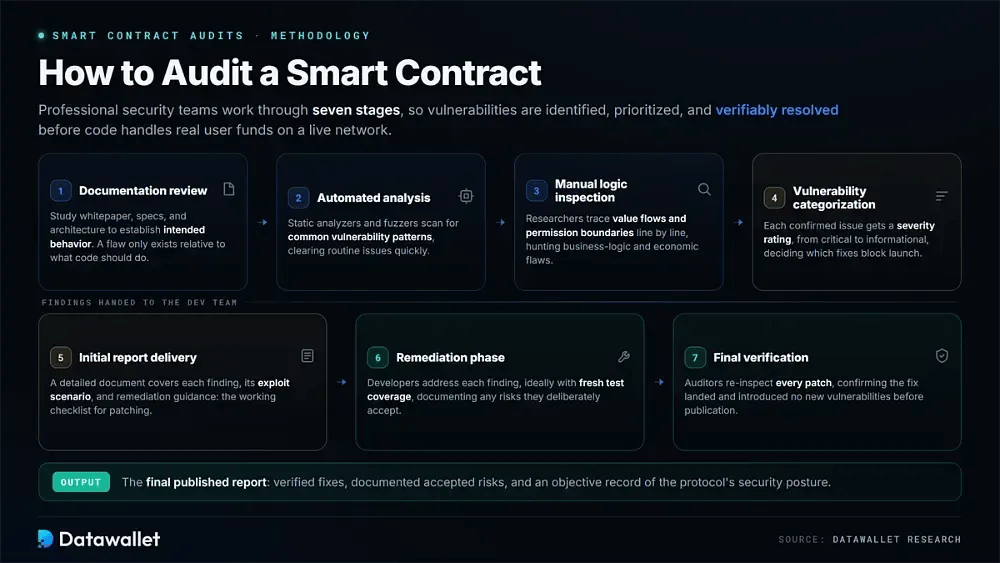
Una metodología de auditoría rigurosa ayuda a garantizar que las vulnerabilidades se identifiquen, se prioricen y se resuelvan de manera verificable antes de que el código empiece a gestionar fondos reales de usuarios en una red activa.
Los equipos de seguridad profesionales siguen estas siete etapas:
- Revisión de la documentación: Los auditores estudian el whitepaper, las especificaciones y los diagramas de arquitectura para establecer cómo se supone que debe comportarse el sistema. Un fallo solo puede definirse en relación con lo que se supone que debe hacer el código.
- Análisis automatizado: Los analizadores estáticos y los fuzzers escanean el código base en busca de patrones de vulnerabilidad comunes, resolviendo rápidamente los problemas rutinarios para que los revisores sénior puedan centrarse en los problemas que las máquinas no pueden detectar.
- Inspección manual de la lógica: Investigadores experimentados examinan el código línea por línea y rastrean los flujos de valor junto con los límites de permisos, en busca de fallos económicos y de lógica de negocio específicos del diseño del protocolo.
- Categorización de vulnerabilidades: Cada problema confirmado recibe una calificación de gravedad que va de crítico a informativo. Esto proporciona a los desarrolladores una base objetiva para decidir qué correcciones deben completarse antes del lanzamiento.
- Entrega del informe inicial: El equipo recibe un documento detallado que cubre cada hallazgo, su escenario de explotación y una guía de remediación específica. Dicho informe se convierte en la lista de comprobación de trabajo durante la aplicación de parches.
- Fase de remediación: Los desarrolladores abordan cada hallazgo, idealmente añadiendo nueva cobertura de pruebas, al tiempo que documentan los riesgos aceptados cuando el equipo decide deliberadamente no alterar el comportamiento.
- Verificación final: Los auditores inspeccionan cada parche de nuevo para asegurarse de que el problema se haya resuelto realmente y de que la corrección no haya introducido nuevas vulnerabilidades antes de que se publique el informe final.
Tendencias de seguridad en smart contracts en 2026
El panorama de amenazas en 2026 difiere sustancialmente del entorno para el que se diseñaron originalmente muchas metodologías de auditoría. Los atacantes se han movido hacia fases más tempranas, mientras que los auditores están industrializando rápidamente sus propias herramientas con inteligencia artificial.
Estos cambios deben influir en el alcance de los servicios contratados. Una revisión diseñada en torno a las amenazas de la era de 2022 puede dejar de examinar los vectores que están drenando protocolos hoy en día.
Los atacantes van más allá del código
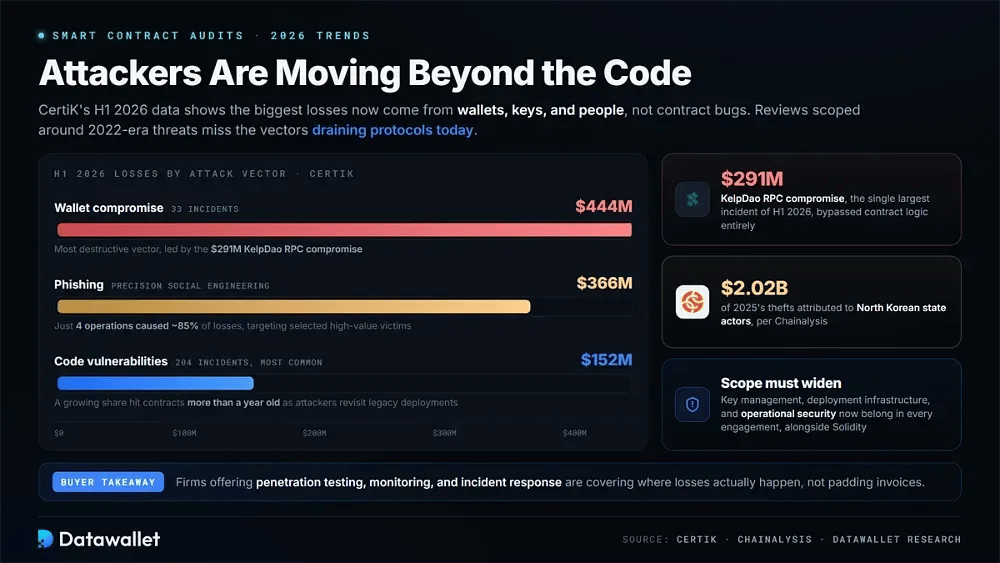
Los datos de CertiK del primer semestre de 2026 identifican el compromiso de wallets como el vector más destructivo, responsable de 444 millones de dólares en pérdidas en apenas 33 incidentes. El total estuvo encabezado por el compromiso RPC de KelpDao por valor de 291 millones de dólares. El phishing representó otros 366 millones de dólares, y cuatro operaciones de ingeniería social de precisión causaron aproximadamente el 85 % de dichas pérdidas al dirigirse a víctimas de alto valor cuidadosamente seleccionadas.
Las vulnerabilidades de código siguieron siendo la categoría más común, presentes en 204 incidentes, aunque causaron la cifra comparativamente modesta de 152 millones de dólares. Una proporción cada vez mayor involucró contratos con más de un año de antigüedad a medida que los atacantes regresaron sistemáticamente a implementaciones heredadas. Chainalysis, por su parte, atribuye 2.020 millones de dólares de los robos de 2025 a actores estatales norcoreanos.
El alcance de las auditorías ahora debe incluir la gestión de claves y la infraestructura de implementación junto con la seguridad operativa y Solidity. Las firmas que ofrecen pruebas de penetración, monitoreo y respuesta a incidentes están abordando los lugares donde realmente ocurren las pérdidas en lugar de simplemente inflar las facturas. Los compradores deben tener en cuenta ese cambio al comparar las propuestas de contratación.
La AI entra en la pila de auditoría
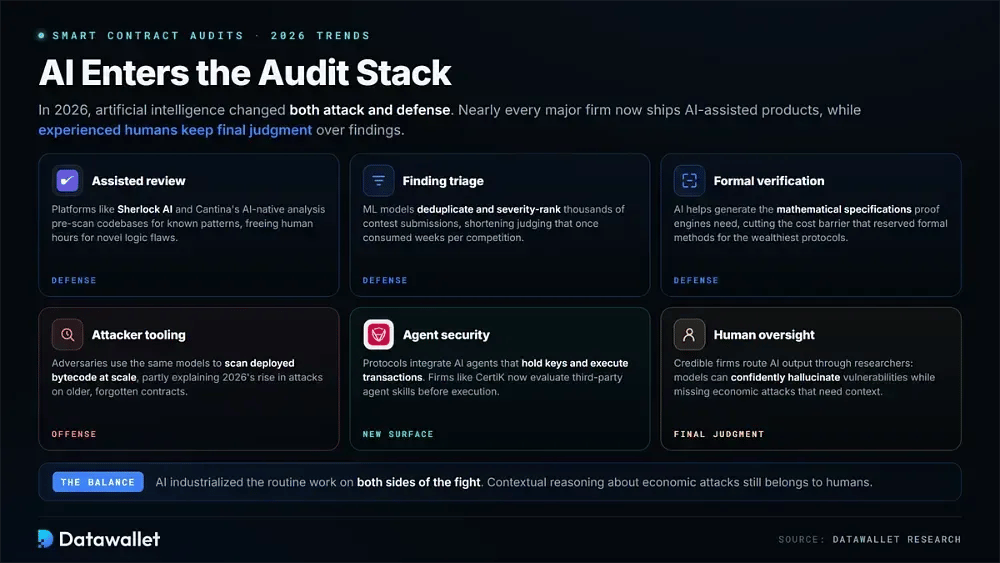
La inteligencia artificial transformó tanto el ataque como la defensa en 2026. Casi todas las grandes firmas ofrecen ahora productos asistidos por AI, al tiempo que sostienen que los investigadores humanos experimentados conservan la decisión final sobre los hallazgos.
Así es como la AI está cambiando la seguridad de los contratos inteligentes este año:
- Revisión asistida: Plataformas como Sherlock AI y el análisis nativo de AI de Cantina escanean previamente las bases de código en busca de patrones conocidos para que los investigadores humanos puedan dedicar las limitadas horas de revisión a fallos de lógica novedosos.
- Triaje de hallazgos: Los modelos de aprendizaje automático eliminan automáticamente los duplicados y clasifican por gravedad miles de presentaciones de concursos, acortando los plazos de evaluación que antes consumían semanas de atención de investigadores sénior para cada competencia.
- Verificación formal: La AI ayuda a generar las especificaciones matemáticas requeridas por los motores de pruebas, reduciendo la barrera histórica de costos que limitaba los métodos formales a los protocolos más ricos.
- Herramientas para atacantes: Los adversarios utilizan los mismos modelos para escanear el bytecode implementado en busca de patrones explotables a escala, lo que explica en parte el aumento en 2026 de los ataques a contratos más antiguos y olvidados.
- Seguridad de agentes: Los protocolos integran cada vez más agentes de AI que poseen claves y ejecutan transacciones. Firmas como CertiK ahora ofrecen productos dedicados que evalúan las habilidades de los agentes de terceros antes de la ejecución.
- Supervisión humana: Las firmas creíbles todavía envían el resultado generado por AI a través de investigadores experimentados porque los modelos pueden alucinar vulnerabilidades con seguridad mientras pasan por alto ataques económicos que dependen de un razonamiento contextual genuino.
Cómo elegir un auditor de contratos inteligentes
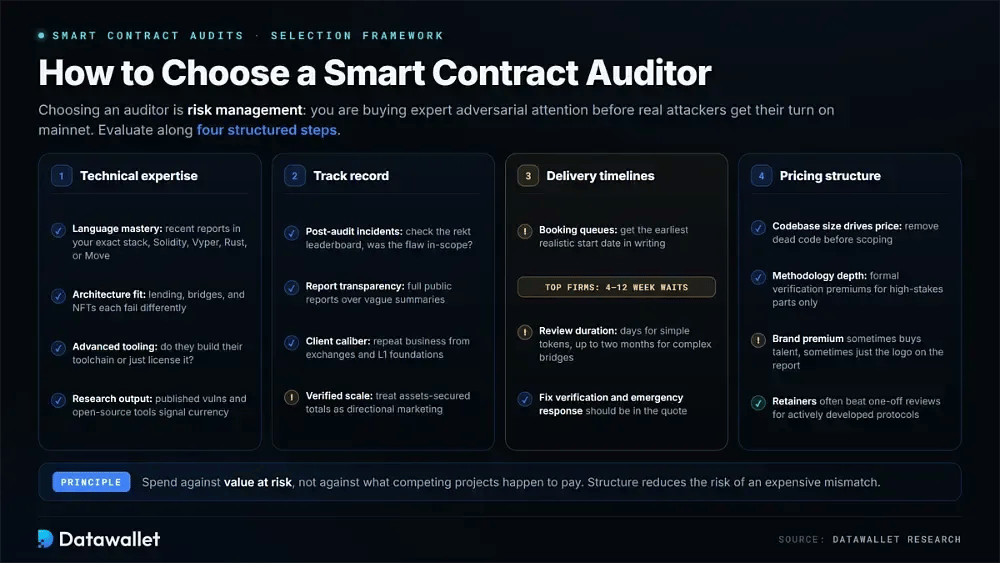
Elegir un auditor es fundamentalmente un ejercicio de gestión de riesgos. Está comprando la atención experta y adversarial antes de que los atacantes reales tengan su oportunidad en mainnet. Evaluar la experiencia, el historial, los plazos y el costo de manera estructurada reduce el riesgo de una discrepancia costosa.
Paso 1: Evaluar la experiencia técnica
Combine la experiencia demostrada con su pila exacta. Incluso los excelentes revisores de Solidity pueden pasar por alto problemas críticos en bases de código de Rust, Cairo o Move.
Factores clave a considerar durante esta evaluación:
- Dominio del lenguaje: Confirme una experiencia profunda y reciente con su lenguaje específico, ya sea Solidity, Vyper, Rust o Move, y busque informes publicados dentro de ese ecosistema.
- Ajuste de arquitectura: Verifique que el equipo haya auditado diseños comparables. Los mercados de préstamos, los cross-chain bridges y la infraestructura de NFT presentan diferentes modos de fallo.
- Herramientas avanzadas: Pregunte qué generadores de fuzzing, analizadores estáticos y motores de verificación formal utiliza habitualmente el equipo, así como si construye o simplemente licencia su conjunto de herramientas.
- Producción de investigación: Favorezca a las firmas que publican investigación sobre vulnerabilidades y contribuyen con herramientas de código abierto. Es más probable que los investigadores activos se mantengan actualizados a medida que las técnicas de ataque cambian entre encargos.
Paso 2: Analizar el historial de seguridad
Las métricas de marketing tienen poco peso sin una verificación independiente. Antes de elaborar una lista de preseleccionados, compare cada afirmación con informes de auditoría públicos y bases de datos de incidentes neutrales.
Evalúa estas métricas para calibrar su fiabilidad:
- Incidentes posteriores a la auditoría: Busque en la tabla de clasificación de rekt los exploits que involucran a clientes previamente auditados. Luego, determine si el fallo estaba dentro del alcance, fuera del alcance o se agregó después de la revisión.
- Transparencia de los informes: Dé preferencia a las firmas que publican informes completos. Los hallazgos ocultos y los resúmenes vagos dificultan juzgar la profundidad real de la revisión.
- Calidad de los clientes: Busque negocios repetidos de compradores sofisticados como exchanges, fundaciones de L1 y protocolos de primera línea, ya que los clientes recurrentes informados proporcionan una señal de calidad significativa.
- Escala verificada: Trate los totales de activos asegurados como marketing direccional. Dé más peso a los hechos cuantificables, como informes publicados, clientes nombrados y listas de investigadores.
Paso 3: Evaluar los plazos de entrega
Los calendarios de lanzamiento pueden determinar la lista de preseleccionados por sí mismos. Las principales firmas de auditoría privada pueden estar reservadas durante semanas o meses, mientras que las plataformas competitivas a veces pueden comenzar en cuestión de días.
Considera estos puntos respecto a la programación y la velocidad:
- Colas de reserva: Solicite por escrito la fecha de inicio realista más temprana. Durante las temporadas de alta actividad, las firmas prestigiosas suelen cotizar esperas de cuatro a doce semanas.
- Duración de la revisión: Adapte el plazo previsto al alcance, que va desde días para tokens simples hasta dos meses para bridges complejos o arquitecturas novedosas.
- Corrección de la verificación: Compruebe que el presupuesto cubra la revisión de parches. Una auditoría sin verificación de remediación deja la parte más peligrosa del proceso sin examinar.
- Respuesta de emergencia: Determine si hay soporte rápido disponible para incidentes en vivo o parches urgentes, preferiblemente respaldado por compromisos contractuales de tiempo de respuesta.
Paso 4: Comparar estructuras de precios
El gasto en auditorías debe reflejar el valor en riesgo en lugar de lo que los proyectos de la competencia paguen por casualidad. Saber qué impulsa el presupuesto también facilita negociar el alcance de forma inteligente en lugar de simplemente aceptar una cifra.
Los factores que influyen en el coste total incluyen:
- Tamaño del código base: El precio se basa principalmente en las líneas de código fuente y la complejidad arquitectónica. Eliminar el código muerto antes de definir el alcance puede reducir directamente la factura.
- Profundidad de la metodología: La verificación formal y los equipos de múltiples investigadores cuestan más que una revisión estándar. Esos suplementos se justifican principalmente para componentes que protegen un valor significativo o irreversible.
- Prima de marca: Las firmas establecidas cobran considerablemente más que las boutiques emergentes. A veces, esa prima paga un talento más profundo; en otros casos, paga poco más que el logotipo en el informe.
- Retenedores continuos: El monitoreo constante, la gestión de recompensas y las reauditorías programadas convierten la seguridad en un gasto operativo. Para los protocolos en desarrollo activo, este modelo suele superar a una revisión única.
¿Cuánto cuesta una auditoría de contratos inteligentes en 2026?
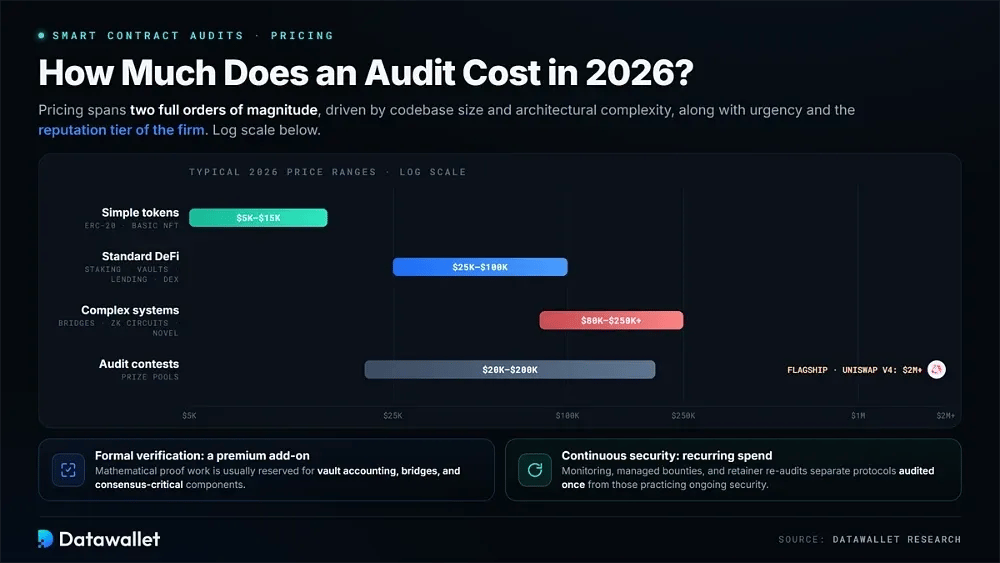
Los precios de las auditorías de contratos inteligentes abarcan dos órdenes de magnitud completos en 2026. Los presupuestos varían según el tamaño del código base y la complejidad arquitectónica, junto con la urgencia y el nivel de reputación de la firma contratada.
Los rangos de precios típicos para 2026 se desglosan de la siguiente manera:
- Tokens simples: Los contratos estándar de ERC-20 o NFT básicos suelen costar entre 5.000 $ y 15.000 $ con firmas boutique y, a menudo, terminan en una sola semana laboral.
- DeFi estándar: Los sistemas de staking, los vaults y los protocolos de complejidad media suelen costar entre 25.000 $ y 100.000 $. La mayoría de los acuerdos serios de préstamos o DEX entran en este rango.
- Sistemas complejos: Los bridge, los circuitos zero-knowledge y las arquitecturas novedosas comúnmente alcanzan entre 80.000 $ y 250.000$+, lo que refleja el trabajo de varias semanas y los múltiples investigadores que estas superficies de ataque realmente requieren.
- Concursos de auditoría: Las plataformas competitivas utilizan fondos de premios que oscilan aproximadamente entre 20.000 $ y 200.000 $, mientras que las competencias emblemáticas como la de Uniswap v4 han superado los 2 millones de dólares.
- Verificación formal: El trabajo de pruebas matemáticas añade un suplemento significativo al precio de revisión estándar y, por lo general, se reserva para la contabilidad de vaults, bridge y componentes críticos para el consenso.
- Seguridad continua: Las suscripciones de monitoreo, las recompensas gestionadas y las reauditorías mediante igualas introducen costos recurrentes. Cada vez más, estos servicios separan a los protocolos que se auditaron una sola vez de aquellos que practican una seguridad continua.
Vulnerabilidades comunes en los smart contracts
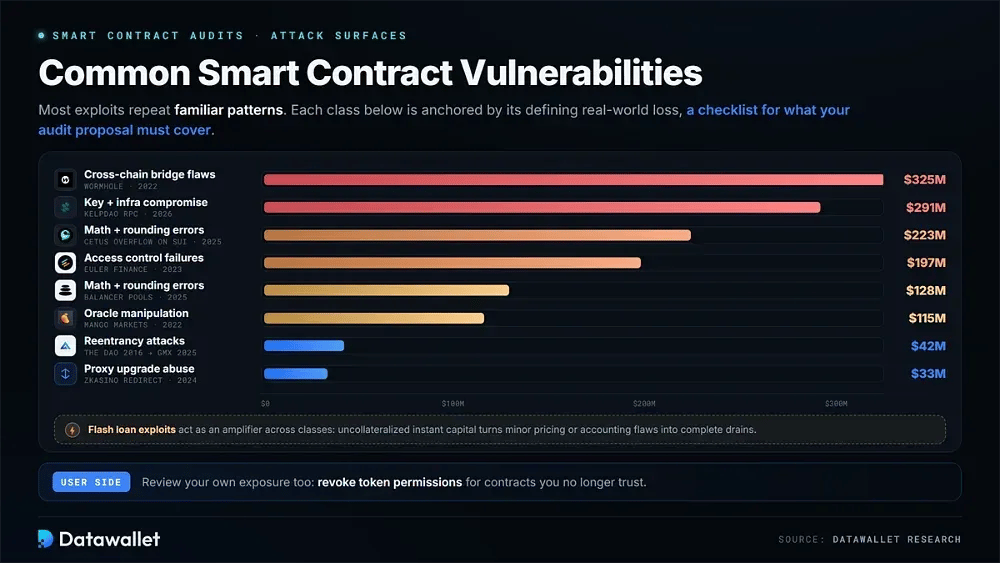
La mayoría de las vulnerabilidades explotan patrones familiares. Comprender esas categorías ayuda a los desarrolladores a escribir código más defensivo y, al mismo tiempo, ofrece a los compradores una forma de verificar si una propuesta de auditoría cubre las superficies de ataque adecuadas.
Estas son las clases de vulnerabilidades más dañinas en 2026:
- Ataques de reentrada: Las llamadas externas que reingresan a un contrato durante la ejecución continúan cobrando víctimas, desde The DAO hasta el exploit de 42 millones de dólares de GMX en 2025.
- Fallos de control de acceso: Los permisos faltantes o configurados incorrectamente pueden permitir que los atacantes invoquen funciones privilegiadas. Esto fue un factor en el exploit de Euler Finance de 197 millones de dólares y en innumerables drenajes más pequeños.
- Errores matemáticos y de redondeo: Los fallos de precisión en la aritmética de los pools provocaron la pérdida de 128 millones de dólares de Balancer a finales de 2025, así como el exploit de desbordamiento de 223 millones de dólares de Cetus en SUI.
- Manipulación de oráculos: Al distorsionar los feeds de precios, los atacantes pueden pedir préstamos respaldados por garantías infladas artificialmente. Este fue el mecanismo detrás del drenaje de 115 millones de dólares de Mango Markets y de muchos ataques posteriores.
- Exploits de préstamos flash: Los préstamos instantáneos sin garantía brindan a los atacantes acceso a un capital enorme dentro de una sola transacción, lo que permite amplificar fallos menores de precios o contabilidad hasta convertirlos en drenajes totales.
- Abuso de actualización de proxies: Las rutas de actualización débilmente aseguradas pueden permitir swaps de lógica maliciosos, como ocurrió cuando ZKasino redirigió 33 millones de dólares en depósitos de usuarios mediante un cambio no autorizado.
- Compromiso de claves e infraestructura: Las claves de firma robadas y los puntos finales RPC secuestrados produjeron las mayores pérdidas de 2026, incluido el incidente de KelpDAO por valor de 291 millones de dólares, pasando por alto por completo la lógica de los contratos.
- Fallos en los bridge cross-chain: Las brechas en la verificación de firmas y los errores en el paso de mensajes mantienen a los bridge entre los objetivos más persistentes. El hackeo de Wormhole por valor de 325 millones de dólares sigue siendo el ejemplo definitivo.
Los usuarios también deben revisar su propia exposición con regularidad. Un punto de partida práctico es aprender a revoke los token permissions de los contratos en los que ya no confían.
Conclusión
Para un equipo de blockchain, elegir un socio de seguridad sigue siendo una de las decisiones con mayor leverage disponibles. Una sola vulnerabilidad pasada por alto puede borrar los resultados de cualquier otro esfuerzo de crecimiento.
Ninguna auditoría puede garantizar la seguridad. Los datos de 2026 también muestran que los atacantes evitan cada vez más el código de los contratos por completo. Aun así, las revisiones por capas de empresas de renombre reducen drásticamente la categoría de fallos evitables.
Los usuarios de protocolos pueden aplicar el mismo criterio al evaluar proyectos. Múltiples auditorías independientes, programas de recompensas activos y una supervisión continua son señales más fuertes que un único PDF antiguo.
Nuestra metodología
Revisamos las empresas de auditoría de smart contracts que seguían activas y aceptaban nuevos encargos en agosto de 2026. Las afirmaciones se verificaron con fuentes primarias en lugar de con páginas de marketing. La clasificación utiliza seis criterios:
- Trust Score: La puntuación de Datawallet sobre 5 pondera los resultados de auditorías verificadas, la profundidad de los investigadores, la transparencia de los informes y la forma en que cada empresa ha gestionado los incidentes en clientes revisados anteriormente.
- Historial posterior a la auditoría: Cada empresa se contrastó con la clasificación de rekt.news. Registramos cada incidente atribuido y luego revisamos el alcance del encargo original para determinar si el código vulnerado había sido examinado realmente.
- Métricas verificadas: El recuento de auditorías, las cifras de activos asegurados y el número de investigadores se obtuvieron del sitio web oficial de cada empresa y de los informes publicados en agosto de 2026. Las cifras que no se pueden confirmar de forma independiente se marcan.
- Alcance de los servicios: Examinamos lo que incluye cada encargo, abarcando la profundidad de la revisión manual y la verificación formal, así como la supervisión, la gestión de recompensas (bounties), la respuesta a incidentes y la verificación de correcciones posteriores a la remediación.
- Cobertura de ecosistemas: La compatibilidad con cadenas y lenguajes se comprobó mediante informes publicados en lugar de afirmaciones generales. La verdadera experiencia en Solana, Move o sistemas zk debería ser visible en la producción pública de una empresa.
- Relevancia en el mercado: Tuvimos en cuenta las señales de demanda de 2026, como las revisiones clave de las bifurcaciones duras (hard forks) de la Ethereum Foundation y el trabajo de cumplimiento normativo de los exchanges bajo MiCA, junto con la adopción de modelos basados en concursos y en AI.
La investigación concluyó a principios de septiembre de 2026 y el estado activo de cada empresa se volvió a verificar en la fecha de publicación. Nuestra metodología editorial explica cómo se verificó cada afirmación.