
مقارنة أفضل شركات تدقيق العقود الذكية
1. CertiK
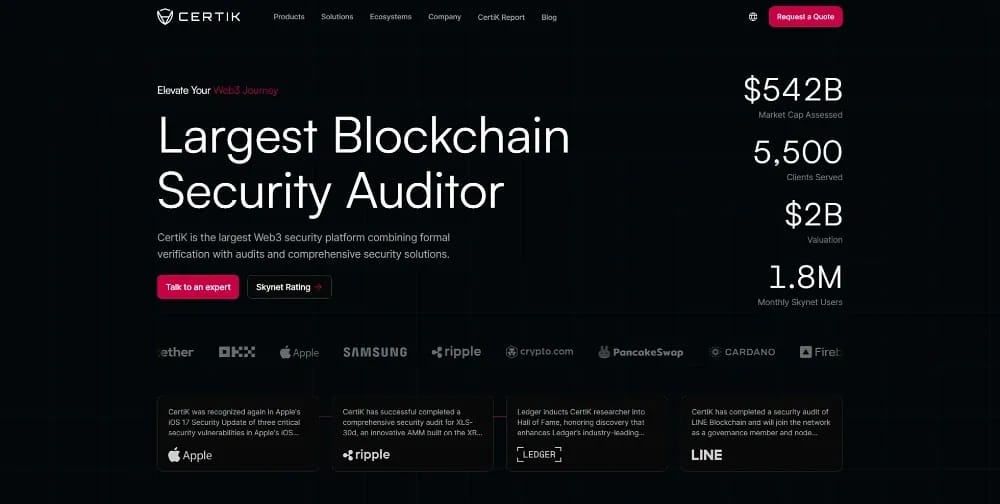
تظل CertiK الاسم الأكبر في أمان Web3. فقد أكدت أكثر من 5,500 عملية تدقيق عبر أكثر من 20 سلسلة كتل وكشفت عن أكثر من 115,000 ثغرة أمنية. يستخدم مهندسوها المراجعة اليدوية إلى جانب محركات التحقق الرسمي التي تثبت رياضياً كيفية سلوك العقد عبر كل حالة قابلة للوصول قبل نشر الشبكة الرئيسية.
تأتي نقطة تميزها الرئيسية بعد تقرير التدقيق. يقيم نظام Skynet باستمرار البروتوكولات الحية التي تمثل ما يقرب من 542 مليار دولار من القيمة السوقية المراقبَة، مما يسمح للفرق بررى كيف تؤدي الترقيات وتصويتات الحوكمة عمليات التكامل إلى تغيير ملف المخاطر الخاصة بهم بمرور الوقت.
تنشر CertiK أيضاً تقارير الأمان المعيارية للصناعة Hack3d security reports، مما يمنح المشترين المحتملين رؤية غير عادية لبيانات الهجمات الحالية. ومع ذلك، فإن النطاق له جانب سلبي. يسجل سجل المتصدرين rekt حادثة Gala Games بقيمة 216 مليون دولار لدى عميل تمت مراجعته مسبقاً.
الإيجابيات
- التحقق الرسمي مقترناً بتقييم Skynet المستمر بعد التدقيق.
- أبحاث الحوادث المنشورة تبقي المنهجية متسقة مع التهديدات الحية.
- قاعدة العملاء الضخمة توضح خط تسليم قابل للتكرار.
السلبيات
- التعرف على العلامة التجارية يجذب المشاريع التي تبحث عن عمليات تدقيق قائمة على مربعات الاختيار.
- يظهر العديد من العملاء الذين تمت مراجعتهم سابقاً على قائمة متصدرين rekt.
- تسعير مميز مقارنة بالبدائل المتخصصة.
2. Hacken
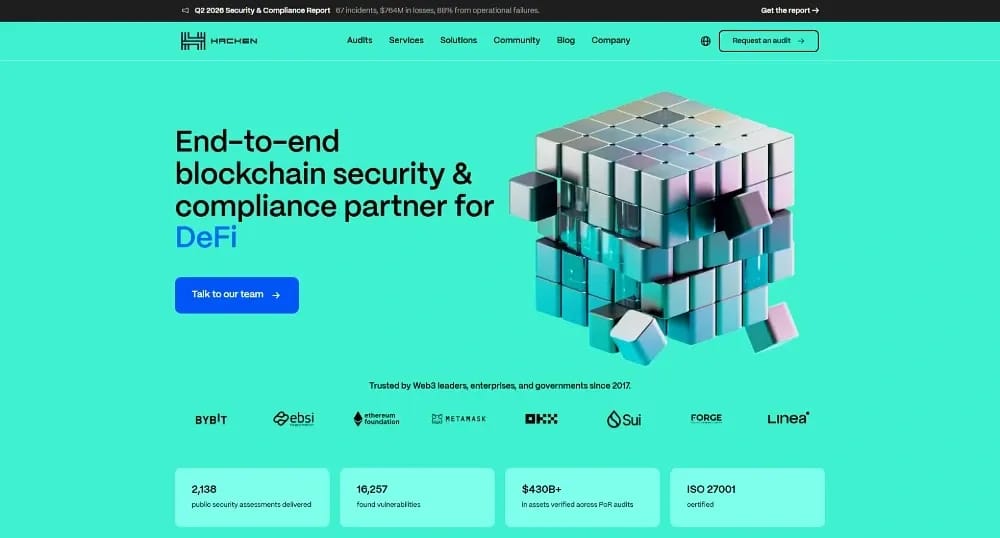
حمت Hacken ما يقرب من 430 مليار دولار من الأصول الرقمية من خلال أكثر من 1,600 ارتباط للعملاء، مما يجعلها خياراً رائدباً للبورصات والمنصات المؤسسية. ينسق ذراع مكافآت الأخطاء HackenProof التابع لها 45,000 باحث مستقل. معاً، كشفا عن أكثر من 25,000 ثغرة أمنية وجمعا 15.7 مليون دولار من المكافآت.
تعتبر الجاهزية التنظيمية ميزة Hacken الأوضح في عام 2026. تربط الشركة التسليمات بمتطلبات MiCA و DORA، مما ينشئ وثائق جاهزة للامتثال يمكن للكيانات الأوروبية تقديمها مباشرة إلى المشرفين. كما تتحقق شهادات إثبات الاحتياطيات الخاصة بها من ودائع المستخدمين للبورصات مثل OKX و Bybit.
هذا التركيز المؤسسي يجعل Hacken مناسبة بشكل خاص لـ CASPs وأمناء الحفظ، بدلاً من البدائل الأولية التجريبية لـ DeFi. سجلها قوي دون أن يكون خالياً من العيوب: يتضمن سجل المتصدرين rekt استغلال Warp Finance بقيمة 7.8 مليون دولار في بروتوكول مراجع مسبقاً من قبل مهندسيها.
الإيجابيات
- التقارير المتوافقة مع التنظيم تناسب التزامات MiCA و DORA مباشرة.
- شبكة مكافآت الأخطاء الكبيرة توسع التغطية إلى ما بعد نافذة التدقيق.
- يُبني التحقق من إثبات الاحتياطيات ثقة مستخدم البورصة.
السلبيات
- من الصعب مطابقة مقاييس العناوين الرئيسية العريضة مع السلاسل الفردية.
- قد يبدو التوجه المؤسسي ثقيلاً لفرق DeFi الصغيرة.
- توجد حادثة تاريخية واحدة بعد التدقيق في قائمة متصدرين rekt.
3. Hashlock
Hashlock هو مدقق العقود الذكية الرائد في أستراليا، مع أكثر من 500 مشروع مكتمل المراجعة وما يقرب من 4 مليارات دولار من الأصول المؤمنة. تتمحور الارتباطات حول الفحص اليدوي سطر بسطر عبر Ethereum و Solana و Polygon. يدعم النظام نظام تصنيف الأمان الخاص، وتصرح الشركة بوقت استجابة أقل من ثلاث ساعات.
أبرز ما يميز الشركة هو ادعاء Hashlock بأن أي عميل تمت مراجعته بالكامل لم يتعرض لأي اختراق ناجح، وهو ما تدعمه لوحة متصدري rekt العامة حالياً. تركز مراجعاتها بشكل كبير على منطق الأعمال وتصميم الحوافز. هذه بالتحديد هي فئات الثغرات التي تتخلف الماسحات الضوئية الآلية عن رصدها بانتظام والتي يواصل المهاجمون استهدافها.
تستمر خدمات الأمان أيضاً إلى ما بعد المراجعة الأولية. تراقب مراقبة التهديدات والمراقبة على السلسلة من Hashlock العقود المنشرة بحثاً عن أي شذوذ. تبحث تقييمات اقتصاد الرمز المنفصلة عن الحوافز سيئة التصميم التي يمكن أن تخلق مسارات استغلال اقتصادي حتى عندما يكون الكود الأساسي صحيحاً من الناحية الفنية.
الإيجابيات
- صفر اختراقات مسجلة عبر مشاريع العملاء التي تمت مراجعتها بالكامل.
- مراجعة اقتصاد الرمز ترصد المخاطر الاقتصادية بما يتجاوز صحة الكود.
- استجابات تحديد النطاق السريعة تناسب الفرق ذات الجداول الزمنية الضيقة للإطلاق.
السلبيات
- بصمة عالمية أصغر مقارنة بالمنافسين في الولايات المتحدة وأوروبا.
- توثيق عام محدود لمجموعة أدواتها الداخلية.
- تتطلب تنبيهات المراقبة لا تزال إجراءات تصعيد من جانب العميل.
4. Trail of Bits
Trail of Bits تتعامل مع عمليات بلوكتعين كشركة أبحاث أمنية للأنظمة. يمكن أن تمتد مراجعاتها إلى ما يتجاوز العقود الذكية لتشمل الحافظين خارج السلسلة، ومرحلات البيانات، وأدوات الإدارة، والتي يستهدفها المهاجمون المعاصرون بشكل متزايد. تعمل الشركة منذ عام 2012، وتجلب خبرة في مجال التشفير وضمان البرمجيات لا يمكن لعدد يُذكر من المنافسين الأصليين في Web3 مضاهاتها.
تأتي غالبية أدوات الأمان الأساسية في الصناعة من Trail of Bits. تقوم الشركة ببناء وصيانة محلل Slither الثابت إلى جانب أدوات Fuzzing مثل Echidna وMedusa، ويستخدم مستشاروها تلك الأدوات إلى جانب المراجعة اليدوية. هذا النهج المدفوع بالأبحاث يجعلها خياراً افتراضياً للهسئات المعمارية الحديثة، وأنظمة المعرفة الصفرية، والبنية التحتية الحرجة للإجماع.
تميل ارتباطاتها إلى أن تكون أعمق وأبطأ من عمليات التدقيق التجارية، مما يجعلها ملائمة بشكل أفضل للبروتوكولات المعقدة مقارنة بإطلاقات الرموز البسيطة. الأبحاث النخبوية لا تزال لها حدود. تسجل لوحة متصدري rekt اختراقاً بقيمة 3.3 مليون دولار في Raft، والتي كانت Trail of Bits قد فحصتها مسبقاً.
الإيجابيات
- عمق لا مثيل له في مراجعة التشفير والبنية التحتية خارج السلسلة.
- تحافظ على أدوات تحليل مفتوحة المصدر قياسية في الصناعة.
- أطول تاريخ تشغيلي بين مدققي Web3 الرئيسيين.
السلبيات
- أسلوب المشاركة أبطأ وأكثر استهلاكاً للموارد.
- تسعير مبالغ فيه لعمليات تدقيق الرموز البسيطة وذات النطاق المحدود.
- لا تسوق أرقام الأصول المؤمنة البارزة للمقارنة.
5. Cyfrin
Cyfrin، التي تأسست بواسطة Patrick Collins في عام 2023، تطورت لتصبح مدققاً من الطراز الأول بينما تجمع بين العمل الأمني وتعليم المطورين. أمنّت الشركة حوالي 40 مليار دولار من الأصول. قامت منصتها المجانية Updraft بتدريب أكثر من 100,000 طالب في أساسيات Solidity وVyper والأبحاث الأمنية.
يغذي هذا النظام البيئي التعليمي أعمال التدقيق الخاصة بالشركة. CodeHawks، منصتها التنافسية، وقاعدة بيانات الثغرات Solodit تعرض الباحثين باستمرار لأنماط استغلال جديدة. يتلقى العملاء بما في ذلك ZKsync وChainlink وStarknet تقارير شفافة بشكل غير معتاد، وغالباً ما تكون مدعومة بجولات فيديو توضيحية عامة.
تعد Cyfrin مناسبة بشكل خاص للفرق التي تريد أن يكون التدقيق تعاونياً، حيث يترك مطوروها العملية وهم أكثر كفاءة مما كانت عليه عند بدايتها. تاريخها أقصر من المنافسين القدامى، ولكن لا يوجد مشروع Cyfrin تمت مراجعته بالكامل يظهر حالياً على لوحة متصدري rekt.
الإيجابيات
- نموذج يعطي الأولوية للتعليم ويرفع مهارات فرق العملاء أثناء المشاركات.
- سجل نظيف بعد التدقيق عبر المراجعات الخاصة المكتملة.
- الأدوات المجانية وقاعدة بيانات Solodit تفيد النظام البيئي الأوسع.
السلبيات
- تاريخ تشغيلي أقصر مقارنة بالمنافسين الذين مر على تأسيسهم عقد من الزمن.
- تتطلب عمليات التدقيق التنافسية فرزاً داخلياً قوياً من جانب العملاء.
- يختلف عمق دراسات الحالة العامة باختلاف أنواع المشاركات.
6. Sherlock
أكملت شركة Sherlock أكثر من 1,000 عملية تدقيق وحمت ما يزيد عن 250 مليار دولار من قيمة TVL من خلال نموذج يعتمد على بيانات أداء الباحثين بدلاً من فريق داخلي ثابت. تضم شبكتها أكثر من 11,000 باحث، مع متخصصين معتمدين في مجالات مثل الإقراض، الـ bridge، أو الرسائل عبر السلاسل المخصصة لكل قاعدة أكواد.
يمكن لمسابقات التدقيق حشد مئات الباحثين المستقلين على نطاق واحد في نفس الوقت. يتولى قيادة العملية خبير مخضرم، بينما تدير سلسلة مراجعات النتائج المكررة. وتشمل الارتباطات الرئيسية اختبار الإجهاد بقيمة 2 مليون دولار لشبكة Ethereum وفترة Fusaka ومسابقة XRP Ledger التابعة لـ Ripple بقيمة 550,000 دولار.
تعتبر Sherlock أيضاً المدقق الرئيسي الوحيد الذي يقدم مسؤولية مالية من خلال تعويض البروتوكولات بما يصل إلى 2 مليون دولار عند تفويت ثغرة مشمولة بالحماية. يعزو سجل rekt اختراق Euler بقيمة 197 مليون دولار إلى Sherlock. وفي هذه الحالة، قامت الشركة بدفع المطالبات المشمولة بتغطيتها.
الإيجابيات
- يوائم التوظيف القائم على تصنيف الأداء المتخصصين مع كل قاعدة أكواد.
- تعمل تغطية الاستغلال الاختيارية على مواءمة حوافز المدقق مع العملاء.
- يقدم نموذج المسابقة مئات المراجعين الهجوميين لكل نطاق.
السلبيات
- تتطلب نتائج المسابقات إدارة داخلية منظمة للإصلاحات.
- لا يزال حادثة Euler أكبر خسارة مدققة على rekt.
- تتضمن شروط التغطية حدوداً للنطاق يجب على الفرق قراءتها بعناية.
7. Spearbit (Cantina)
Spearbit هي مجموعة النخبة من الباحثين وراء منصة Cantina. اندمجت العلامتان التجاريتان في مايو 2025 لتشكيل بنية أمنية واحدة. تضم شبكتهم المشتركة أكثر من 9,000 باحث، وأمنات قيمة على السلسلة تزيد عن 100 مليار دولار، وتخدم عملاء من ضمنهم Coinbase وUniswap وAave.
بالنسبة للمشاركات الخاصة، تجمع Spearbit فرقاً منتقاة بعناية من كبار الباحثين الأمنيين للتعامل مع بعض المراجعات الأكثر أهمية في الصناعة. في الوقت نفسه، وزعت مسابقات Cantina العامة 47.7 مليون دولار عبر أكثر من 200 بروتوكول. وتشمل المسابقات البارزة مسابقة Uniswap v4 بقيمة 2.35 مليون دولار ومراجعة الترقية الصعبة Pectra لشبكة Ethereum بقيمة 2 مليون دولار.
في عام 2026، تتجه المنصة نحو الأمن الشامل طوال دورة الحياة. يتم دمج التحليلات الأصلية للذكاء الاصطناعي، ومكافآت الأخطاء المُدارة، والتغطية المستمرة مع المراجعات المؤقتة. لا يزال سجلها العام قوياً، مع اعتبار حادثة Cork Protocol المثيرة للجدل بقيمة 12 مليون دولار هي العيب الرئيسي الذي يذكره المنتقدون.
الإيجابيات
- الوصول إلى ما يمكن اعتباره أعمق مسبح لمواهب النخبة من الباحثين.
- تثبت المسابقات البارزة القدرة على قواعد الأكواد الرائدة.
- تمدد التغطية المستمرة الحماية إلى ما بعد الإطلاق بكثير.
السلبيات
- تستهدف تسعير الفئة المميزة البروتوكولات ذات التمويل الجيد.
- يتطلب نموذج السوق من العملاء تقييم مدى ملاءمة الباحث.
- تثير حادثة واحدة متنازع عليها بعد التدقيق انتقادات متكررة.
8. Halborn
تعتبر Halborn شركة أمن هجومي يتعامل قراصنتها الأخلاقيون مع المشاركات كمحاكاة حية للهجمات. مراجعة العقود هي جزء فقط من عملها. تجري الفرق أيضاً اختبارات الاختراق، وحملات التصيد الاحتيالي، وتمارين الهندسة الاجتماعية ضد تطبيقات الويب، وواجهات برمجة التطبيقات، والعمليات الداخلية المحيطة بالبروتوكول.
تشير التقارير الصادرة عن الشركة إلى حماية أصول تزيد عن تريليون دولار. ومن بين عملائها شبكات رئيسية مثل Polygon وAvalanche، إلى جانب البنوك والشركات التي تنتقل إلى الأصول الرقمية. تتوافق فلسفة سطح الهجوم الأوسع هذه مع بيانات التهديدات لعام 2026، حيث أصبحت اختراقات محفظة والهندسة الاجتماعية تتجاوز استغلالات الأكواد البحتة كمحركات للخسائر.
تساعد شهادة SOC 2 والانسجام مع أطر الأمان المؤسسية في تبسيط عمليات الشراء للكيانات الخاضعة للتنظيم. وتتضمن قائمة إدخالات rekt التابعة لشركة Halborn مشروع MonoX بقيمة 31.4 مليون دولار وبروتوكول Seneca Protocol بقيمة 6.4 مليون دولار، وكلاهما تم تقييمه مسبقاً بواسطة فرقها.
الإيجابيات
- تمتد تغطية سطح الهجوم إلى ما هو أبعد بكثير من رموز العقود.
- تبسط الشهادات عمليات الشراء للمؤسسات الخاضعة للتنظيم.
- تعكس العقلية الهجومية كيفية عمل الخصوم الحقيقيين.
السلبيات
- تزيد النطاق المؤسسي من العبء التنسيقي للارتباطات.
- لا تقسم المقاييس الرئيسية القيمة حسب السلسلة.
- يظهر بروتوكولان تم تقييمهما مسبقاً على قائمة rekt.
9. OpenZeppelin
OpenZeppelin تحافظ على مكتبات العقود التي تبني عليها جزءاً كبيراً من نظام EVM البيئي، لذا فإن مدققيها يتمتعون بإلمام استثنائي الأنماط التي ترثها العديد من قواعد التعليمات البرمجية. قامت الشركة بمراجعة ملايين الأسطر البرمجية عبر أكثر من 30 سلسلة وحماية عشرات ومليارات الدولارات من قيمة TVL لصالح بروتوكولات مثل Compound وAave.
تعزز شراكتها مع Ethereum Foundation في أعمال الأمان على مستوى البروتوكول مكانة OpenZeppelin كخيار تأسيسي للبنية التحتية الأساسية. تجمع عمليات التدقيق بين المراجعة اليدوية العميقة والتحقق من النشر. تقلل هذه الخطوة الإضافية من سوء التكوين والانحراف ما بعد التدقيق، وكلاهما من الأسباب الشائعة للحوادث في العالم الحقيقي حتى بعد التقارير النظيفة.
الطلب هو القيد الأساسي. خلال فترات الإطلاق المزدحمة، يمكن أن تمتد الجدولة للفرق الصغيرة. تسجل قائمة rekt أيضاً حادثة تخص Audius بقيمة 6 ملايين دولار تتعلق بكود تم مراجعته مسبقاً، مما يوضح سبب احتياج التطبيقات القانونية لاحقةً إلى مراقبة مستمرة بعد النشر.
الإيجابيات
- تمنح تأليف المكتبات خبرة لا مثيل لها في أنماط EVM.
- يقلل التحقق من النشر من انحراف التكوين ما بعد التدقيق.
- يشير التعاون مع Ethereum Foundation إلى الثقة المؤسسية.
السلبيات
- تطول طوابير الجدولة خلال مواسم الإطلاق المزدحمة.
- تتطلب أفضل النتائج جاهزية هندسية قوية للعملاء.
- يحد تركيز EVM من ملاءمته لهندسة Non-EVM.
10. Quantstamp
Quantstamp أمنت أكثر من 200 مليار دولار من القيمة من خلال أكثر من 1,100 ارتباط منذ عام 2017، مما يجعلها واحدة من أقدم مدققي Web3 المخصصين. تغطيتها محايدة حقاً تجاه السلسلة، حيث تمتد عبر Ethereum وSolana وFlow وCardano. كما قامت الشركة بتدقيق البرامج الحرجة للإجماع، بما في ذلك عملاء Prysm وTeku للعملة Ethereum.
تعزز منح Ethereum Foundation المتعددة لأبحاث التوسع مصداقية Quantstamp على مستوى البروتوكول. تشتهر تقاريرها بالمعالجة التفصيلية للمخاطر الدقيقة مثل اعتماد ترتيب المعاملات والتلاعب بالطابع الزمني. يجذب هذا الصرامة فرق DeFi المؤسسية التي تحتاج إلى وثائق قادرة على تحمل تدقيق المستثمرين والمنظمين.
يترك التاريخ التشغيلي الطويل أيضاً مزيداً من الفرص لحدوث حوادث. تسجل قائمة rekt عمليات استغلال في Alpha Finance وRari Capital اللتين تم تدقيقهما مسبقاً بإجمالي يزيد عن 47 مليون دولار. يتيح أرشيف التقارير العامة الواسع لشركة Quantstamp على الأقل للمشترين المحتملين تقييم منهجيتها الحالية مباشرة.
الإيجابيات
- تشمل التجربة على مستوى البروتوكول عملاء إجماع Ethereum.
- يدعم أرشيف التقارير العامة الواسع العناية الواجبة للمشتري.
- تمتد التغطية المحايدة تجاه السلسلة عبر أنظمة EVM وNon-EVM البيئية.
السلبيات
- يمكن أن تبدو العملية الموحدة عامة للتصميمات الغريبة.
- حادثان مهمان ما بعد التدقيق موجودان على قائمة rekt.
- يجب على العملاء تحديد نطاق مخاطر الإدارة والنشر بشكل نشط.
شرح العقود الذكية بطريقة مبسطة
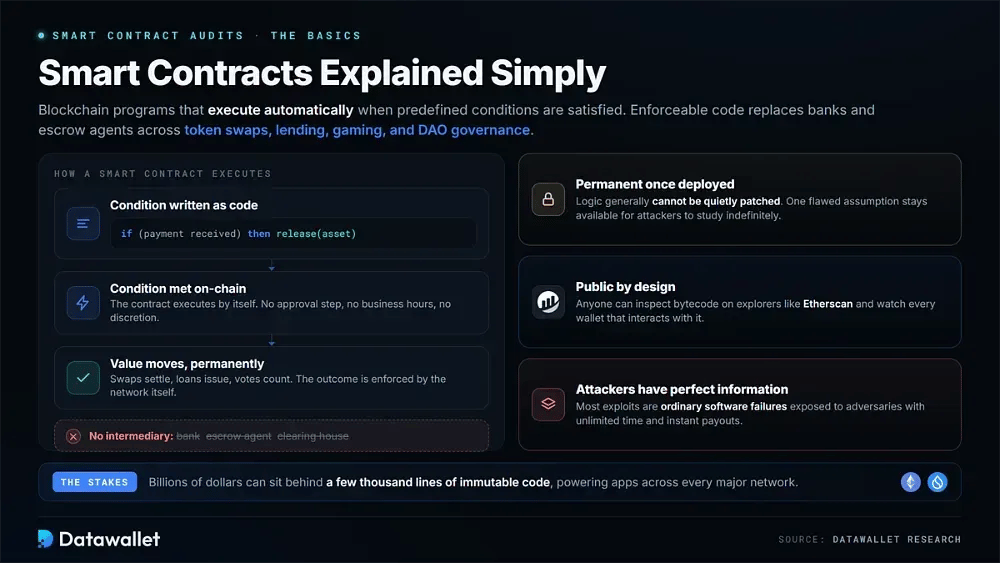
العقود الذكية هي برامج تعتمد على بلوكتشين وتنفذ تلقائياً عند استيفاء الشروط المحددة مسبقاً. ويحل الكود القابل للتنفيذ محل الوسطاء مثل البنوك ووكلاء الضمان. وتدعم هذه العقود عمليات مبادلة الرموز، وأسواق الإقراض، واقتصادات الألعاب، وحوكمة DAO، وتطبيقات أخرى عبر كل شبكة رئيسية.
تعد الديمومة إحدى خصائصها المميزة. وبمجرد النشر، لا يمكن عادةً تعديل منطق العقد بهدوء مثل البرمجيات التقليدية. ويمكن أن يظل افتراض معيب واحد متاحاً للمهاجمين لدراسته إلى ما لا نهاية، بينما قد تكمن مليارات الدولارات خلف بضعة آلاف فقط من أسطر الكود غير القابلة للتغيير.
الكود عام أيضاً. ويمكن لأي شخص فحص بايت كود العقد من خلال مستكشفات مثل Etherscan ومراقبة عناوين wallet التي تتفاعل معه. لذلك يعمل المهاجمون بمعلومات كاملة. وتعد معظم استغلالات الثغرات أعطال برمجية عادية مكشوفة لخصوم لديهم وقت غير محدود للتحقيق فيها ويمكنهم تلقي مدفوعات فورية.
ما هو تدقيق العقد الذكي؟
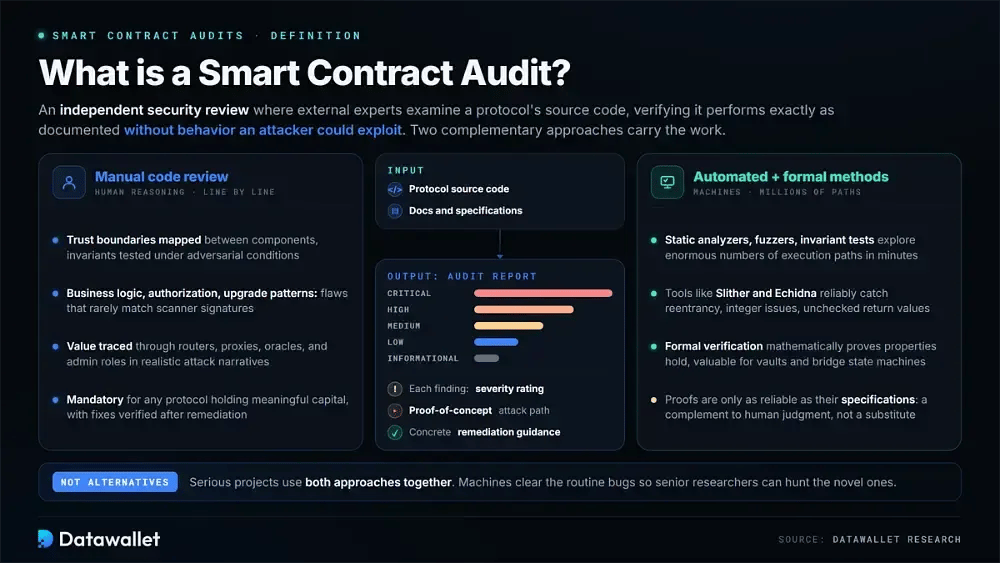
تدقيق العقود الذكية هو مراجعة أمنية مستقلة يفحص فيها خبراء خارجيون الكود المصدر للبروتوكول قبل النشر أو بعده. والغرض منها هو التحقق من أن العقد يؤدي بالضبط ما يعد به التوثيق دون الكشف عن سلوك قد يستغله المهاجم.
يتم توثيق كل اكتشاف مع تقييم للخطورة ومسار هجوم لإثبات المفهوم، يليه توجيه ملموس للمعالجة. تعتمد الصناعة بشكل أساسي على نهجين متكاملين. وعادةً ما تستخدم المشاريع الجادة كلاهما بدلاً من معاملتهما كبديلين.
1. عمليات تدقيق مراجعة الكود اليدوية
تعتمد عمليات التدقيق اليدوي على التفكير البشري. يقرأ الباحثون الكود سطرًا بسطر ويرسمون حدود الثقة بين المكونات. كما يختبرون ما إذا كانت الثوابت المعلنة تصمد أمام الظروف العدائية. وغالبًا ما تظهر هنا عيوب منطق الأعمال، ومسارات التفويض المعطلة، وأنماط الترقية الخطيرة لأنها نادراً ما تتطابق مع توقيعات الماسح الضوئي.
تنظر المراجعة اليدوية القوية إلى ما هو أبعد من العقود الفردية وصولاً إلى طريقة تفاعل الوحدات النمطية. يتتبع المراجعون القيمة عبر أجهزة التوجيه، والوكلاء، ومصادر البيانات (oracles)، وأدوار الإدارة، ثم يحاككون سيناريو هات هجوم واقعية يمكن أن تتضمن سيناريوهات الضغط الاقتصادي. وبمجرد اكتمال المعالجة، يتحققون من الإصلاحات. هذا العمق يجعل المراجعة اليدوية إجبارية لأي بروتوكول يحتفظ برأس مال مهم.
2. عمليات التدقيق الآلية والطرق الرسمية
يمكن للتحليل الآلي استكشاف أعداد هائلة من مسارات التنفيذ في غضون دقائق باستخدام المحللات الثابتة، وأدوات fuzzing، واختبار الثوابت. تحدد الأدوات مثل Slither وEchidna بشكل موثوق إعادة الدخول، ومشاكل الأعداد الصحيحة، وقيم الإرجاع غير المتحقق منها. يمكن للمطورين القضاء على هذه الأخطاء الشائعة مبكراً، قبل إنفاق ساعات مراجعة بشرية مكلفة.
التحقق الرسمي يذهب إلى أبعد من ذلك. فهو يثبت رياضياً أن خصائص محددة تصمد في ظل نموذج مُعرّف، وهو أمر مفيد بشكل خاص للمكونات عالية المخاطر مثل محاسبة الخزائن أو آلات حالة جسر. ومع ذلك، فإن البراهين تكون موثوقة بقدر موثوقية المواصفات الكامنة وراءها. وبالتالي، تكمل الطرق الرسمية الحكم البشري ذو الخبرة بدلاً من استبداله.
كيفية تدقيق العقد الذكي
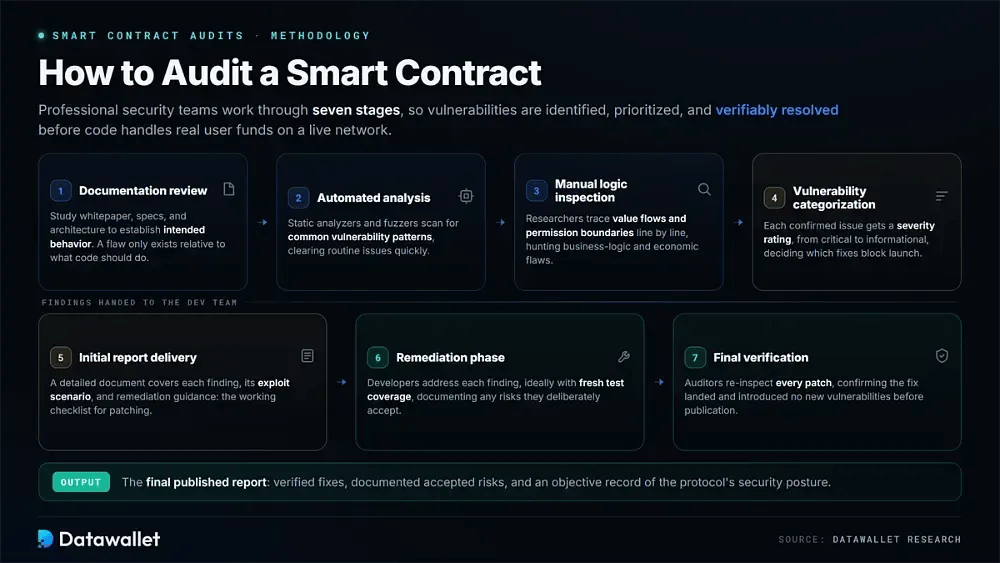
تساعد منهجية التدقيق المنضبطة في ضمان تحديد الثغرات الأمنية وترتيب أولوياتها وحلها بشكل يمكن التحقق منه قبل أن يبدأ الكود في التعامل مع أموال المستخدمين الحقيقية على شبكة حية.
تعمل فرق الأمن الاحترافية عبر هذه المراحل السبع:
- مراجعة التوثيق: يدرس المدققون الورقة البيضاء (whitepaper)، والمواصفات، ومخططات البنية لتحديد كيف يفترض أن يتصرف النظام. لا يمكن تعريف الخلل إلا فيما يتعلق بما يفترض أن يفعله الكود.
- التحليل الآلي: تفحص المحللات الثابتة وأدوات fuzzing قاعدة الكود بحثاً عن أنماط الثغرات الشائعة، مما يزيل المشكلات الروتينية بسرعة حتى يتمكن المراجعون الكبار من التركيز على المشكلات التي لا تستطيع الآلات اكتشافها.
- فحص المنطق اليدوي: يعمل الباحثون ذوو الخبرة عبر الكود سطرًا بسطر ويتتبعون تدفقات القيمة جنباً إلى جنب مع حدود الإذن، بحثاً عن عيوب منطق الأعمال والعيوب الاقتصادية الخاصة بتصميم البروتوكول.
- تصنيف الثغرات الأمنية: يتلقى كل إصدار مؤكد تقييم خطورة يتراوح من حرج إلى إرشادي. هذا يمنح المطورين أساساً موضوعياً لتحديد الإصلاحات التي يجب إنجازها قبل الإطلاق.
- تسليم التقرير الأولي: يتلقى الفريق مستنداً مفصلاً يغطي كل اكتشاف، وسسيناريو الاستغلال الخاص به، وإرشادات معددة للمعالجة. يصبح هذا التقرير قائمة التحقق العاملة أثناء التصحيح.
- مرحلة المعالجة: يعالج المطورون كل اكتشاف، ويفضل أن يكون ذلك مع إضافة تغطية اختبار جديدة، أثناء توثيق المخاطر المقبولة عندما يختار الفريق عن عمد عدم تغيير السلوك.
- التحقق النهائي: يفحص المدققون كل تصحيح مرة أخرى للتأكد من حل المشكلة بالفعل وأنه لم يقم الإصلاح بإدخال أي ثغرات جديدة قبل نشر التقرير النهائي.
اتجاهات أمان العقود الذكية في عام 2026
يختلف مشهد التهديدات في عام 2026 ماديًا عن البيئة التي صُممت من أجلها العديد من منهجيات التدقيق في الأصل. لقد انتقل المهاجمون إلى المنبع، بينما يقوم المدققون بسرعة بإضفاء طابع صناعي على أدواتهم الخاصة باستخدام الذكاء الاصطناعي.
يجب أن تؤثر هذه التغييرات على نطاق الارتباط. يمكن أن تفشل المراجعة المصممة حول تهديدات حقبة 2022 في فحص المتجهات التي تستنزف البروتوكولات اليوم.
المهاجمون ينتقلون إلى ما هو أبعد من الكود
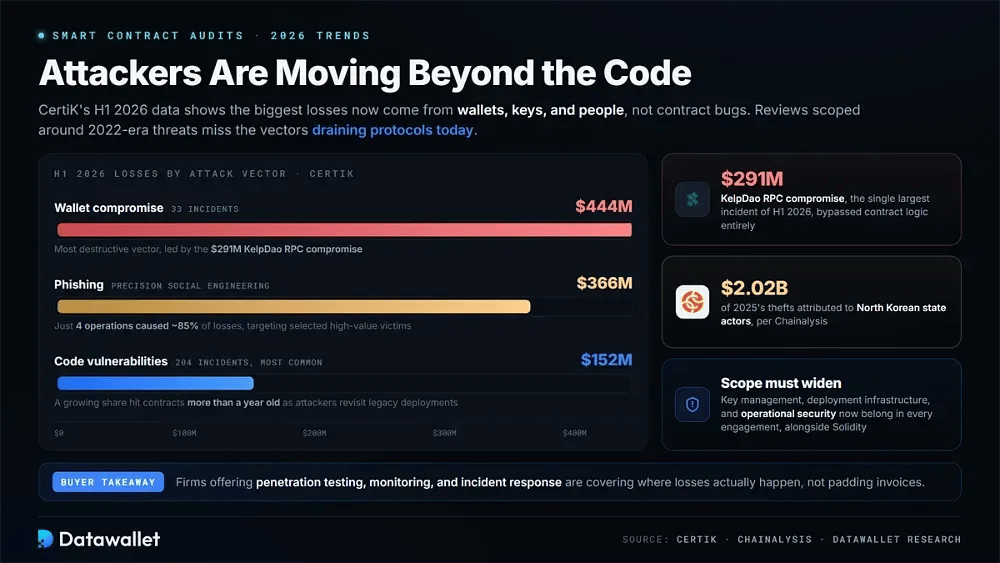
تحدد بيانات CertiK للنصف الأول من عام 2026 اختراق wallet باعتباره المتجه الأكثر تدميراً، حيث كان مسؤولاً عن 444 مليون دولار من الخسائر عبر 33 حادثة فقط. وتصدر الإجمالي اختراق KelpDao RPC بقيمة 291 مليون دولار. وشكل التصيد الاحتيالي 366 مليون دولار أخرى، مع أربع عمليات هندسة اجتماعية دقيقة تسببت في نحو 85% من تلك الخسائر من خلال استهداف ضحايا ذوي قيمة عالية تم اختيارهم بعناية.
لا تزال ثغرات الكود الفئة الأكثر شيوعاً، حيث ظهرت في 204 حوادث، ومع ذلك فقد تسببت في خسائر متواضعة نسبياً بلغت 152 مليون دولار. وشارك جزء متزايد من الحوادث في عقود يزيد عمرها عن عام حيث عاد المهاجمون منهجياً إلى الإصدارات القديمة. وفي الوقت نفسه، تنسب Chainalysis مبلغ 2.02 مليار دولار من سرقات عام 2025 إلى جهات حكومية في كوريا الشمالية.
يحتاج نطاق التدقيق الآن إلى تضمين إدارة المفاتيح وبنية النشر التحتية إلى جانب الأمن التشغيلي و Solidity. فالشركات التي تقدم خدمات اختبار الاختراق، والمراقبة، والاستجابة للحوادث تعالج الأماكن التي تحدث فيها الخسائر بالفعل بدلاً من تضخيم الفواتير فحسب. وينبغي للمشترين مراعاة هذا التحول عند مقارنة عروض التعاقد.
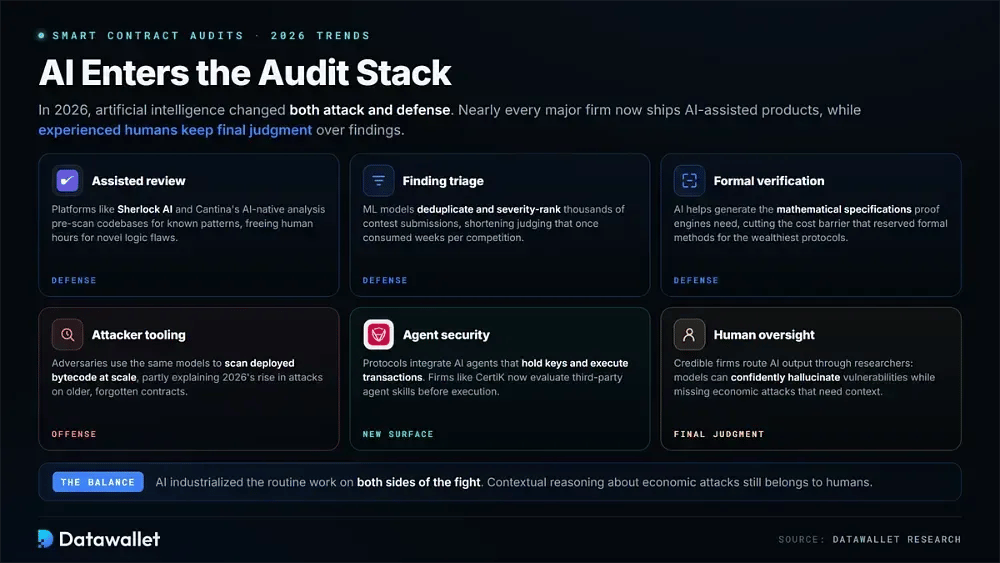
تقتحم AI مجال التدقيق
غيّر الذكاء الاصطناعي كل من الهجوم والدفاع في عام 2026. وتقدم كل شركة كبرى تقريبا الآن منتجات مدعومة بـ AI مع التأكيد على أن الباحثين البشريين ذوي الخبرة يحتفظون بالقرار النهائي بشأن النتائج.
إليك كيف يغير AI أمان العقود الذكية هذا العام:
- المراجعة المدعومة: تفحص منصات مثل Sherlock AI والتحليل الأصلي لـ AI في Cantina قواعد البيانات بحثاً عن أنماط معروفة مسبقاً لكي يتمكن الباحثون البشريون من تكريس ساعات المراجعة المحدودة لعيوب المنطق الجديدة.
- فرز النتائج: تقوم نماذج التعلم الآلي تلقائياً بإلغاء التكرار وترتيب الآلاف من مشاركات المسابقات حسب شدتها، مما يقلص الجداول الزمنية للتقييم التي كانت تستهلك أسابيع من انتباه الباحثين الكبار لكل مسابقة.
- التحقق الرسمي: يساعد AI في إنشاء المواصفات الرياضية المطلوبة بواسطة محركات الإثبات، مما يقلل من حاجز التكلفة التاريخي الذي قصر الطرق الرسمية على البروتوكولات الأكثر ثراءً.
- أدوات المهاجمين: يستخدم الخصوم نفس النماذج لفحص البايت كود المنشور بحثاً عن أنماط قابلة للاستغلال على نطاق واسع، وهو ما يفسر جزئياً زيادة الهجمات في عام 2026 على العقود الأقدم والمنسية.
- أمان الوكلاء: تدمج البروتوكولات بشكل متزايد وكلاء AI الذين يحتفظون بالمفاتيح وينفذون المعاملات. تقدم شركات مثل CertiK الآن منتجات مخصصة تقيم مهارات وكلاء الأطراف الثالثة قبل التنفيذ.
- الرقابة البشرية: لا تزال الشركات الموثوقة ترسل المخرجات التي ينتجها AI عبر باحثين ذوي خبرة لأن النماذج يمكن أن تهلوس بثقة في الثغرات بينما تتغاضى عن الهجمات الاقتصادية التي تعتمد على الاستدلال السياقي الحقيقي.
كيفية اختيار مدقق للعقود الذكية
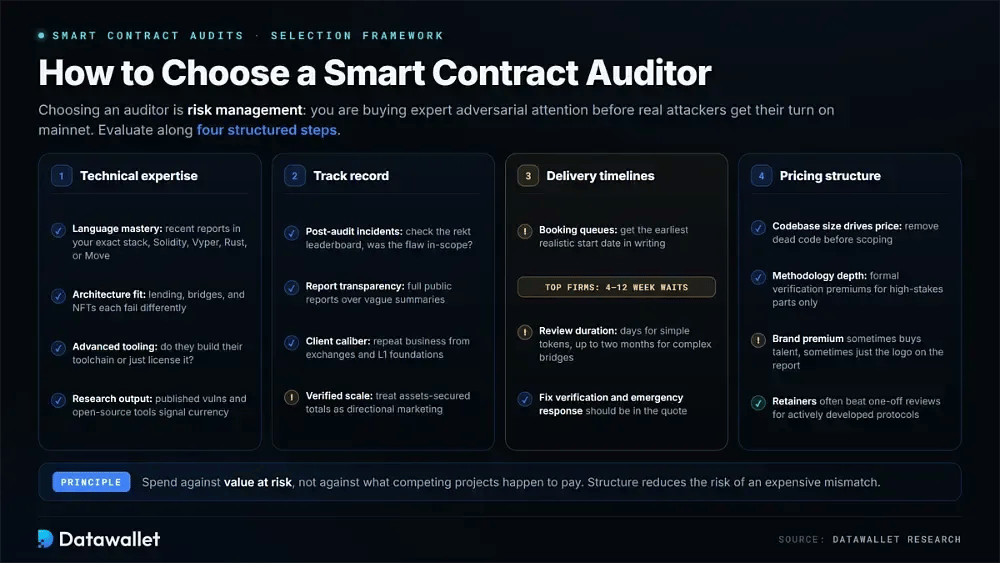
يُعد اختيار المدقق في جوهره ممارسة لإدارة المخاطر. فأنت تشتري انتباه الخصوم الخبراء قبل أن يحصل المهاجمون الحقيقيون على فرصتهم على mainnet. إن تقييم الخبرة، والسجل الحافل، والجداول الزمنية، والتكلفة بطريقة منظمة يقلل من مخاطر عدم التطابق المكلف.
الخطوة 1: تقييم الخبرة التقنية
طابق الخبرة المثبتة مع حزمتك بدقة. حتى مراجعو Solidity الممتازون قد يتجاهلون مشكلات حرجة في قواعد بيانات Rust أو Cairo أو Move.
العوامل الرئيسية التي يجب مراعاتها أثناء هذا التقييم:
- إتقان لغات البرمجة: تأكد من وجود خبرة عميقة وحديثة بلفتك البرمجية المحددة، سواء كانت Solidity أو Vyper أو Rust أو Move، وابحث عن التقارير المنشورة ضمن تلك البيئة.
- ملاءمة البنية: تحقق من أن الفريق قد دقق تصميمات مشابهة. تقدم أسواق الإقراض، وcross-chain bridges، وبنية NFT التحتية أشكال فشل مختلفة.
- الأدوات المتقدمة: اسأل عن أدوات البحث عن الأخطاء (fuzzers)، ومحللات الشفرات الثابتة، ومحركات التحقق الرسمي التي يستخدمها الفريق بانتظام، وما إذا كان يبني أدواته أم يرخصها ببساطة.
- نتائج الأبحاث: فضل الشركات التي تنشر أبحاث الثغرات وتساهم بأدوات مفتوحة المصدر. من المرجح أن يظل الباحثون النشطون على اطلاع دائم مع تغير تقنيات الهجوم بين الارتباطات.
الخطوة 2: تحليل سجل الأمان
لا تحمل مقاييس التسويق وزناً يُذكر بدون التحقق المستقل. قبل بناء قائمة مختصرة، قارن كل ادعاء بتقارير التدقيق العامة وقواعد بيانات الحوادث المحايدة.
قيم هذه المقاييس لقياس موثوقيتها:
- الحوادث اللاحقة للتدقيق: ابحث في لوحة صدارة rekt عن عمليات الاستغلال التي تشمل عملاء تم التدقيق لهم سابقاً. ثم حدد ما إذا كان الخلل ضمن النطاق، أو خارج النطاق، أو أُضيف بعد المراجعة.
- شفافية التقارير: امنح الأفضلية للشركات التي تنشر تقارير كاملة. فالنتائج المخفية والملخصات الغامضة تجعل الحكم على عمق المراجعة الفعلي أمراً صعباً.
- مكانة العملاء: ابحث عن الأعمال المتكررة من المشترين الأذكياء مثل البورصات، ومؤسسات L1، والبروتوكولات القيادية، نظراً لأن العملاء المتكررين المطلعين يوفرون إشارة جودة ذات مغزى.
- النطاق المُتحقق منه: تعامل مع إجماليات الأصول المؤمنة كتسويق توجيهي. وأعط وزناً أكبر للحقائق القابلة للاحتساب مثل التقارير المنشورة، والعملاء المسجلين بأسمائهم، وقوائم الباحثين.
الخطوة 3: تقييم جداول التسليم
يمكن لجداول الإطلاق تحديد القائمة المختصرة بمفردها. فقد تكون شركات التدقيق الخاصة الرائدة محجوزة لأسابيع أو شهور، بينما يمكن للمصانع التنافسية أحياناً البدء في غضون أيام.
ضع في اعتبارك هذه النقاط المتعلقة بالجدولة والسرعة:
- طوابير الحجز: اطلب أقرب تاريخ بدء واقعي كتابياً. خلال مواسم الذروة، غالباً ما تحدد الشركات المرموقة فترات انتظار تتراوح بين أربعة واثني عشر أسبوعاً.
- مدة المراجعة: طابق الجدول الزمني المتوقع مع النطاق، بدءاً من أيام للرموز البسيطة وحتى شهرين للجسور المعقدة أو البניות الحديثة.
- إصلاح التحقق: تأكد من أن عرض السعر يغطي إعادة مراجعة التصحيحات. إن التدقيق بدون التحقق من المعالجة يترك الجزء الأكثر خطورة من العملية دون فحص.
- الاستجابة للطوارئ: حدد ما إذا كان الدعم السريع متاحاً للحوادث الحية أو التصحيحات العاجلة، ويفضل أن يكون مدعوماً بالتزامات تعاقدية بوقت الاستجابة.
الخطوة 4: مقارنة هياكل التسعير
يجب أن تعكس تكاليف التدقيق القيمة المعرضة للخطر بدلاً مما تدفعه المشاريع المنافسة مصادفة. كما أن معرفة ما يدفع عرض السعر يسهل التفاوض على النطاق بذكاء بدلاً من مجرد قبول رقم.
العوامل التي تؤثر على التكلفة الإجمالية تشمل:
- حجم الكود البرمجي: يُحدد التسعير أساساً بناءً على أسطر كود المصدر والتعقيد المعماري. لذا، فإن إزالة الكود الميت قبل تحديد النطاق يمكن أن يقلل الفاتورة مباشرة.
- عمق المنهجية: تكلف التحقق الشكلية وفرق البحث المتعددة أكثر من المراجعة القياسية. وتكون تلك التكاليف الإضافية مبررة بشكل أساسي للمكونات التي تؤمن قيمة كبيرة أو لا رجعة فيها.
- علاوة العلامة التجارية: تتقاضى الشركات العريقة رسوماً أعلى بكثير مقارنة بالشركات الناشئة الصاعدة. وفي بعض الأحيان تشتري تلك الزيادة مواهب أعمق؛ وفي حالات أخرى، لا تشتري سوى الشعار الموجود على التقرير.
- المستحقات المستمرة: تؤدي المراقبة المستمرة، وإدارة مكافآت الأخطاء، وعمليات إعادة التدقيق المجدولة إلى تحويل الأمان إلى مصروف تشغيلي. وبالنسبة للبروتوكولات التي يتم تطويرها بنشاط، يتفوق هذا النموذج غالباً على المراجعة لمرة واحدة.
كم تكلفة تدقيق العقود الذكية في عام 2026؟
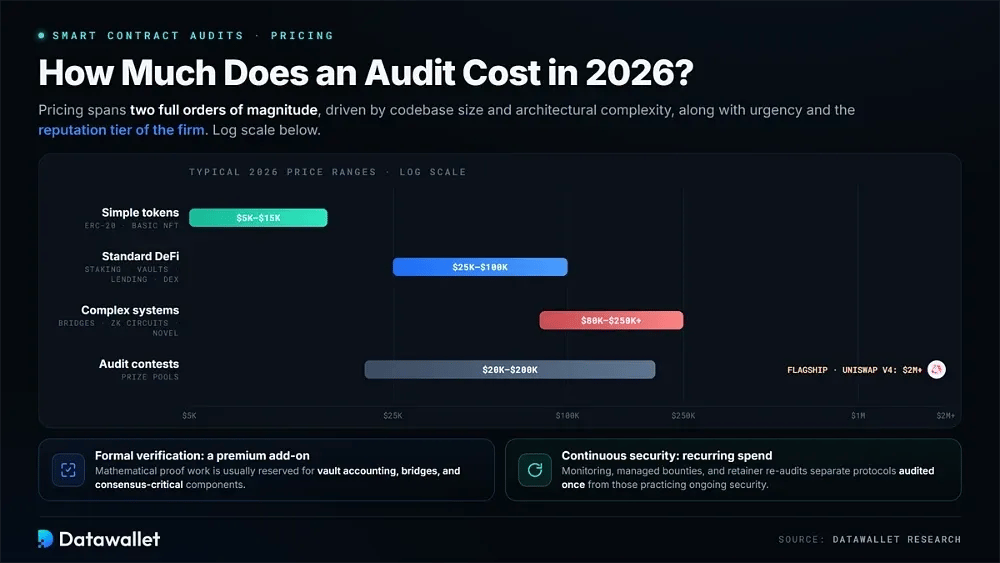
تمتد أسعار تدقيق العقود الذكية على نطاقين كاملين من الحجم في عام 2026. وتتفاوت الأسعار حسب حجم الكود البرمجي والتعقيد المعماري، إلى جانب مدى الاستجابة المطلوبة وفئة سمعة الشركة المُستأجرة.
تنقسم نطاقات الأسعار النموذجية لعام 2026 على النحو التالي:
- الرموز البسيطة: تتراوح تكلفة عقود ERC-20 القياسية أو عقود NFT الأساسية بشكل عام بين 5,000 دولار و15,000 دولار مع الشركات البوتيكية وغالباً ما تنتهي خلال أسبوع عمل واحد.
- DeFi القياسي: عادة ما تكلف أنظمة staking، والخزائن، والبروتوكولات متوسطة التعقيد ما بين 25,000 دولار و100,000 دولار. وتندرج معظم ارتباطات الإقراض أو DEX الجادة ضمن هذا النطاق.
- الأنظمة المعقدة: تصل تكلفة bridge، ودوائر zero-knowledge، والأنظمة المعمارية الجديدة عادةً إلى ما يتراوح بين 80,000 و250,000 دولار أو أكثر، مما يعكس العمل لعدة أسابيع والباحثين المتعددين الذين تتطلبهم هذه الأسطح المعرضة للهجوم حقاً.
- مسابقات التدقيق: تستخدم المنصات التنافسية جوائز تتراوح تقريباً بين 20,000 دولار و200,000 دولار، بينما تجاوزت المسابقات الكبرى مثل تلك الخاصة بـ Uniswap v4 مبلغ 2 مليون دولار.
- التحقق الشكلي: يضيف عمل الإثبات الرياضي علاوة ملحوظة على تسعير المراجعة القياسية وغالباً ما يتم تخصيصه لمحاسبة الخزائن، وbridge، والمكونات الحرجة للإجماع.
- الأمان المستمر: تقدم اشتراكات المراقبة، ومكافآت الأخطاء المُدارة، وعمليات إعادة التدقيق الدورية تكاليف متكررة. وبشكل متزايد، تفصل هذه الخدمات البروتوكولات التي تم تدقيقها مرة واحدة عن تلك التي تمارس الأمان المستمر.
الثغرات الشائعة في العقود الذكية
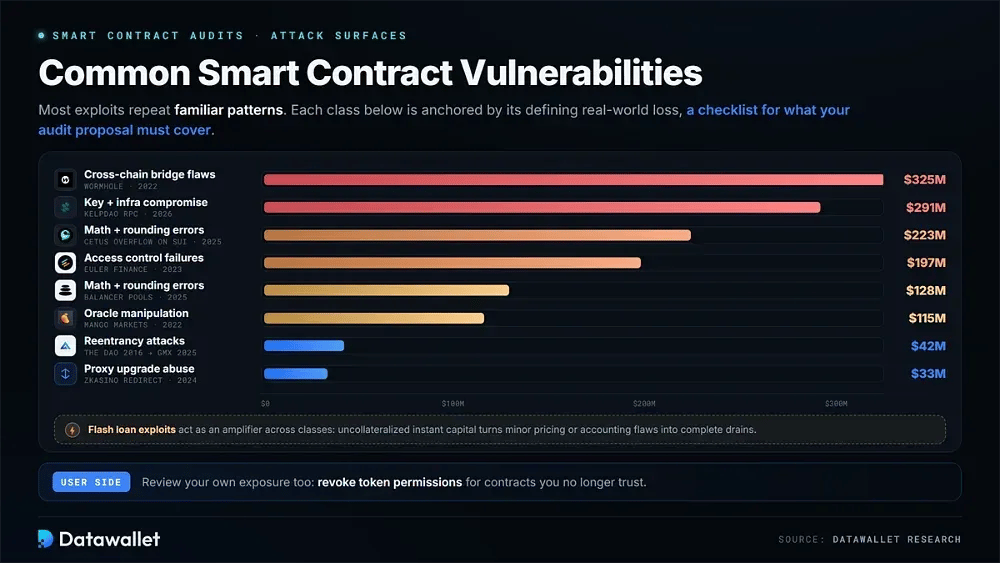
تكرر معظم عمليات الاختراق أنماطاً مألوفة. يساعد فهم هذه الفئات المطورين على كتابة كود أكثر دفاعية بينما يمنح المشترين طريقة للتحقق مما إذا كان مقترح التدقيق يغطي أسطح الهجوم الصحيحة.
هذه هي فئات الثغرات الأكثر ضرراً في عام 2026:
- هجمات إعادة الدخول (Reentrancy): تواصل النداءات الخارجية التي تعاود دخول العقد أثناء التنفيذ حصد الضحايا، بدءاً من The DAO وحتى اختراق GMX بقيمة 42 مليون دولار في عام 2025.
- إخفاقات التحكم في الوصول: يمكن للأذونات المفقودة أو التي تم تكوينها بشكل غير صحيح أن تسمح للمهاجمين باستدعاء الوظائف المميزة. لقد كان هذا عاملاً في اختراق Euler Finance بقيمة 197 مليون دولار والعديد من عمليات الاستنزاف الأصغر.
- أخطاء الرياضيات وتقريب الأرقام: أدت عيوب الدقة في حسابات المجمعات إلى خسارة Balancer البالغة 128 مليون دولار في أواخر عام 2025 فضلاً عن اختراق تجاوز السعة (overflow) في Cetus على SUI بقيمة 223 مليون دولار.
- التلاعب بأوراكل (Oracle): من خلال تشويه تغذيات الأسعار، يمكن للمهاجمين الاقتراض مقابل ضمانات تضخمت مصطنعاً. وكانت هذه هي الآلية الكامنة وراء استنزاف Mango Markets البالغ 115 مليون دولار والعديد من الهجمات اللاحقة.
- هجمات القروض السريعة (Flash Loan): تمنح القروض الفورية غير المضمونة للمهاجمين إمكانية الوصول إلى رأس مال ضخم خلال معاملة واحدة، مما يسمح بتضخيم عيوب التسعير البسيطة أو المحاسبية لتصبح عمليات استنزاف كاملة.
- إساءة استخدام ترقية الوكيل (Proxy): يمكن لمسارات الترقية المؤمنة بشكل ضعيف تمكين عمليات مبادلة منطقية خبيثة، كما حدث عندما قامت ZKasino بتحويل 33 مليون دولار من ودائع المستخدمين من خلال تغيير غير مصرح به.
- اختراق المفاتيح والبنية التحتية: أسفرت مفاتيح التوقيع المسروقة ونقاط نهاية RPC المختطفة عن أكبر الخسائر في عام 2026، بما في ذلك حادثة KelpDAO بقيمة 291 مليون دولار، متجاوزةً منطق العقود تماماً.
- ثغرات جسور cross-chain: لا تزال فجوات التحقق من التوقيع وأخطاء تمرير الرسائل تجعل الجسر من أكثر الأهداف استمراراً. اختراق Wormhole بقيمة 325 مليون دولار يظل المثال الأبرز.
يحتاج المستخدمون أيضاً إلى مراجعة تعرضهم المخاطري بانتظام. تتمثل إحدى نقاط البداية العملية في تعلم كيفية revoke token permissions للعقود التي لم يعودوا يثقون بها.
الأفكار الأخيرة
بالنسبة لفريق البلوكشين، يظل اختيار شريك أمني أحد القرارات ذات الرافعة المالية الأعلى المتاحة. يمكن لثغرة واحدة يتم تفويتها أن تمحو نتائج كل جهود النمو الأخرى.
لا توجد عملية تدقيق يمكنها ضمان الأمان. تُظهر البيانات من عام 2026 أيضاً أن المهاجمين يتجاوزون بشكل متزايد كود العقود تماماً. ومع ذلك، فإن المراجعات متعددة الطبقات من الشركات ذات السمعة الطيبة تقلل بشكل كبير من فئة الإخفاقات القابلة للوقاية.
يمكن لمستخدمي البروتوكول تطبيق المعيار نفسه عند تقييم المشاريع. تعد عمليات التدقيق المستقلة المتعددة، ومكافآت الأخطاء النشطة، والمراقبة المستمرة إشارات أقوى من ملف PDF واحد قديم.
منهجيتنا
راجعنا شركات تدقيق العقود الذكية التي لا تزال نشطة وتقبل ارتباطات جديدة في أغسطس 2026. تم التحقق من الادعاءات مقابل المصادر الأساسية بدلاً من صفحات التسويق. يستخدم التصنيف ستة معايير:
- Trust Score: يقيس تقييم Datawallet من أصل 5 نتائج التدقيق التحقق منها، وعمق الباحثين، وشفافية التقرير، وكيفية تعامل كل شركة مع الحوادث لدى العملاء الذين تم مراجعتهم سابقاً.
- سجل ما بعد التدقيق: تم التحقق من كل شركة مقابل لوحة المتصدرين في rekt.news. سجلنا كل حادثة منسوبة ثم راجعنا نطاق الارتباط الأصلي لتحديد ما إذا كان الكود المستغل قد تم فحصه بالفعل.
- المقاييس التي تم التحقق منها: تم الحصول على أعداد عمليات التدقيق، وأرقام الأصول المؤمنة، وأعداد الباحثين من الموقع الرسمي لكل شركة والتقارير المنشورة في أغسطس 2026. الأرقام التي لا يمكن تأكيدها بشكل مستقل يتم وضع علامة تحذير عليها.
- نطاق الخدمات: فحصنا ما يتضمنه كل ارتباط، مغطياً عمق المراجعة اليدوية والتحقق الرسمي، فضلاً عن المراقبة، وإدارة المكافآت، والاستجابة للحوادث، والتحقق من إصلاحات ما بعد المعالجة.
- تغطية الأنظمة البيئية: تم التحقق من دعم السلاسل واللغات من خلال التقارير المنشورة بدلاً من الادعاءات الواسعة. يجب أن تكون الخبرة الحقيقية في أنظمة Solana أو Move أو zk مرئية في المخرجات العامة للشركة.
- أهمية السوق: أخذنا في الاعتبار إشارات الطلب لعام 2026 مثل مراجعات الشوكة الصلبة الرئيسية لمؤسسة Ethereum وعمل امتثال البورصات بموجب MiCA، إلى جانب اعتماد نماذج المسابقات والنماذج المدعومة بالـ AI.
انتهى البحث في أوائل سبتمبر 2026، وتم إعادة التحقق من الحالة النشطة لكل شركة في تاريخ النشر. تشرح منهجيتنا التحريرية كيف تم التحقق من كل ادعاء.