Compara las principales empresas de auditoría de contratos inteligentes
1. CertiK
CertiK sigue siendo el nombre más importante en seguridad Web3. Ha completado más de 5.500 auditorías en más de 20 blockchains y ha divulgado más de 115.000 vulnerabilidades. Sus ingenieros combinan la revisión manual con motores de verificación formal que demuestran matemáticamente cómo se comporta un contrato en cada estado alcanzable antes del despliegue en mainnet.
Su principal elemento diferenciador llega después del informe de auditoría. Skynet puntúa de forma continua protocolos en activo que representan aproximadamente 542.000 millones de dólares en valor de mercado monitorizado, lo que permite a los equipos ver cómo las actualizaciones, las votaciones de gobernanza y las integraciones modifican su perfil de riesgo con el tiempo.
CertiK también publica los informes de seguridad Hack3d, referencia del sector, que ofrecen a los posibles compradores una visibilidad poco habitual de los datos de ataques actuales. Sin embargo, la escala tiene un inconveniente. La clasificación de rekt registra el incidente de Gala Games, de 216 millones de dólares, en un cliente analizado anteriormente.
Ventajas
- Verificación formal combinada con puntuación Skynet continua posterior a la auditoría.
- La investigación publicada sobre incidentes mantiene la metodología alineada con las amenazas actuales.
- Una enorme base de clientes demuestra un proceso de entrega repetible.
Inconvenientes
- El reconocimiento de marca atrae a proyectos que buscan auditorías de mero trámite.
- Varios clientes analizados anteriormente aparecen en la clasificación de rekt.
- Precios elevados en comparación con alternativas más especializadas.
2. Hacken
Hacken ha protegido aproximadamente 430.000 millones de dólares en activos digitales a lo largo de más de 1.600 encargos de clientes, lo que la consolida como una opción de referencia para exchanges y plataformas institucionales. Su división de bug bounty, HackenProof, coordina a 45.000 investigadores independientes. Juntas, han divulgado más de 25.000 vulnerabilidades y han repartido 15,7 millones de dólares en recompensas.
La preparación regulatoria es la ventaja más clara de Hacken en 2026. La firma vincula los entregables con los requisitos de MiCA y DORA, creando documentación lista para el cumplimiento que las entidades europeas pueden presentar directamente a los supervisores. Sus certificaciones de prueba de reservas también verifican los depósitos de usuarios de exchanges como OKX y Bybit.
Ese énfasis institucional hace que Hacken sea especialmente adecuada para CASP y custodios, más que para primitivas DeFi experimentales. Su historial es sólido, aunque no impecable: el ranking de rekt incluye un exploit de 7,8 millones de dólares en Warp Finance, un protocolo que sus ingenieros habían revisado previamente.
Ventajas
- Los informes alineados con los requisitos de cumplimiento se adaptan directamente a las obligaciones de MiCA y DORA.
- Una gran red de recompensas por errores amplía la cobertura más allá del periodo de auditoría.
- La verificación de la prueba de reservas aumenta la confianza de los usuarios del exchange.
Inconvenientes
- Las métricas generales son difíciles de asignar a cadenas concretas.
- La orientación empresarial puede resultar pesada para equipos pequeños de DeFi.
- Un incidente histórico posterior a una auditoría figura en la clasificación de rekt.
3. Hashlock
Hashlock es el principal auditor de contratos inteligentes de Australia, con más de 500 revisiones de proyectos completadas y unos 4.000 millones de dólares en activos protegidos. Los trabajos se centran en la inspección manual, línea por línea, en Ethereum, Solana y Polygon. Un sistema propio de calificación de seguridad respalda el proceso, y la firma afirma tener un tiempo de respuesta inferior a tres horas.
Lo más destacable es la afirmación de Hashlock de que ningún cliente totalmente auditado ha sufrido un exploit con éxito, algo que respalda actualmente la clasificación pública de rekt. Sus revisiones se centran sobre todo en la lógica de negocio y el diseño de incentivos. Son justo las categorías de fallos que los escáneres automáticos suelen pasar por alto y que los atacantes siguen explotando.
Los servicios de seguridad también continúan más allá de la revisión inicial. La monitorización de amenazas y la vigilancia onchain de Hashlock supervisan los contratos desplegados en busca de anomalías. Las evaluaciones de tokenomics por separado buscan incentivos mal diseñados que puedan crear vías de explotación económica incluso cuando el código subyacente es técnicamente correcto.
Ventajas
- Cero exploits registrados en proyectos de clientes totalmente auditados.
- La revisión de la tokenomics detecta riesgos económicos que van más allá de la corrección del código.
- Las respuestas rápidas de estimación encajan con equipos con plazos de lanzamiento ajustados.
Inconvenientes
- Presencia global más reducida que la de sus rivales estadounidenses y europeos.
- Documentación pública limitada sobre su conjunto de herramientas internas.
- Las alertas de monitorización siguen requiriendo procedimientos de escalado por parte del cliente.
4. Trail of Bits
Trail of Bits aborda los encargos de blockchain como una empresa de investigación en seguridad de sistemas. Sus revisiones pueden ir más allá de los contratos inteligentes y abarcar keepers, relayers y herramientas de administración off-chain, que los atacantes actuales apuntan cada vez más. En activo desde 2012, la firma aporta experiencia en criptografía y garantía de software que pocos competidores nativos de Web3 pueden igualar.
Gran parte de las herramientas de seguridad básicas del sector procede de Trail of Bits. La empresa crea y mantiene el analizador estático Slither, junto con los fuzzers Echidna y Medusa, y sus consultores usan esas herramientas junto con la revisión manual. Este enfoque basado en la investigación la convierte en una opción habitual para arquitecturas novedosas, sistemas zero-knowledge e infraestructuras críticas para el consenso.
Sus encargos suelen ser más profundos y lentos que las auditorías estándar, lo que los hace más adecuados para protocolos complejos que para lanzamientos de tokens sencillos. Ni siquiera la investigación de élite está exenta de límites. La clasificación de rekt registra un exploit de 3,3 millones de dólares en Raft, que Trail of Bits había examinado previamente.
Ventajas
- Profundidad inigualable en la revisión de criptografía e infraestructura off-chain.
- Mantiene herramientas de análisis de código abierto conformes con los estándares del sector.
- El historial operativo más largo entre los principales auditores de Web3.
Inconvenientes
- El estilo de interacción es más lento y requiere más recursos.
- Precio excesivo para auditorías de tokens sencillas y de alcance reducido.
- No promociona cifras destacadas de activos garantizados con fines comparativos.
5. Cyfrin
Cyfrin, fundada por Patrick Collins en 2023, se ha convertido en una auditora de primer nivel que combina el trabajo de seguridad con la formación de desarrolladores. La empresa ha asegurado unos 40.000 millones de dólares en activos. Su plataforma gratuita Updraft ha formado a más de 100.000 estudiantes en Solidity, Vyper y fundamentos de investigación de seguridad.
Ese ecosistema educativo retroalimenta el trabajo de auditoría de la firma. CodeHawks, su plataforma competitiva, y la base de datos de vulnerabilidades Solodit exponen continuamente a los investigadores a nuevos patrones de exploits. Clientes como ZKsync, Chainlink y Starknet reciben informes de una transparencia poco habitual, a menudo complementados con vídeos explicativos públicos.
Cyfrin es especialmente adecuada para equipos que quieren que la auditoría sea colaborativa, de modo que sus propios desarrolladores salgan del proceso más capacitados que al empezar. Su trayectoria es más corta que la de los competidores tradicionales, pero actualmente ningún proyecto totalmente auditado por Cyfrin aparece en la clasificación de rekt.
Ventajas
- Su modelo centrado en la formación capacita a los equipos del cliente durante los proyectos.
- Historial limpio tras las auditorías en las revisiones privadas completadas.
- Las herramientas gratuitas y la base de datos Solodit benefician al ecosistema en general.
Inconvenientes
- Trayectoria operativa más corta que la de competidores con una década de historia.
- Las auditorías competitivas exigen a los clientes una sólida clasificación interna de incidencias.
- La profundidad de los casos prácticos públicos varía según el tipo de colaboración.
6. Sherlock
Sherlock ha completado más de 1.000 auditorías y ha protegido más de 250.000 millones de dólares en TVL mediante un modelo basado en datos de rendimiento de los investigadores en lugar de un equipo interno fijo. Su red incluye más de 11.000 investigadores, con especialistas contrastados en áreas como préstamos, bridges o mensajería cross-chain asignados a cada código base.
Los concursos de auditoría pueden poner a cientos de investigadores independientes sobre un mismo alcance a la vez. Un responsable sénior dirige el proceso, mientras que un sistema de evaluación gestiona los hallazgos duplicados. Entre los proyectos principales figuran la prueba de estrés de Fusaka de la Ethereum Foundation, dotada con 2 millones de dólares, y la competición de XRP Ledger de Ripple, con 550.000 $.
Sherlock es también el único gran auditor que ofrece responsabilidad financiera, al reembolsar a los protocolos hasta 2 millones de dólares cuando se pasa por alto una vulnerabilidad cubierta. La clasificación de rekt atribuye a Sherlock el exploit de Euler de 197 millones de dólares. En ese caso, la empresa pagó reclamaciones con cargo a su cobertura.
Ventajas
- Un sistema de dotación de personal basado en el rendimiento asigna especialistas a cada base de código.
- La cobertura opcional frente a exploits alinea los incentivos de los auditores con los de los clientes.
- El modelo de concurso aporta cientos de revisores adversarios por cada alcance.
Inconvenientes
- Los hallazgos del concurso requieren una gestión interna disciplinada de las correcciones.
- El incidente de Euler sigue siendo la mayor pérdida auditada en rekt.
- Los términos de cobertura incluyen límites de alcance que los equipos deben leer con atención.
7. Spearbit (Cantina)
Spearbit es el colectivo de investigadores de élite detrás de la plataforma Cantina. Las dos marcas se fusionaron en mayo de 2025 en una única pila de seguridad. Su red conjunta incluye a más de 9.000 investigadores, ha protegido más de 100.000 millones de dólares en valor onchain y da servicio a clientes como Coinbase, Uniswap y Aave.
Para encargos privados, Spearbit reúne equipos seleccionados a mano de investigadores de seguridad principales que se ocupan de algunas de las revisiones de mayor riesgo del sector. Por su parte, las competiciones públicas de Cantina han distribuido 46,7 millones de dólares entre más de 200 protocolos. Entre los concursos más destacados están el de Uniswap v4, de 2,35 millones de dólares, y la revisión de la hard fork Pectra de la Ethereum Foundation, de 2 millones de dólares.
En 2026, la plataforma avanza hacia una seguridad de ciclo de vida completo. Se están sumando a las revisiones puntuales análisis nativos de IA, programas de recompensas por errores gestionados y cobertura continua. Su historial público sigue siendo sólido, y el incidente de Cork Protocol, de 12 millones de dólares y con alcance discutido, es la principal mancha que citan los críticos.
Ventajas
- Acceso a lo que posiblemente sea la reserva de talento investigador de élite más profunda.
- Las competiciones de referencia demuestran la capacidad sobre bases de código emblemáticas.
- La cobertura continua extiende la protección mucho más allá del lanzamiento.
Inconvenientes
- Los precios del nivel premium se dirigen a protocolos con buena financiación.
- El modelo de marketplace obliga a los clientes a evaluar por su cuenta la idoneidad del investigador.
- Un incidente discutido posterior a la auditoría genera críticas recurrentes.
8. Halborn
Halborn es una empresa de seguridad ofensiva cuyos hackers éticos abordan cada encargo como una simulación de ataque real. La revisión de contratos es solo una parte de su trabajo. Los equipos también realizan pruebas de penetración, campañas de phishing y ejercicios de ingeniería social contra las aplicaciones web, las API y los procesos internos que rodean a un protocolo.
La empresa declara más de 1 billón de dólares en activos protegidos. Entre sus clientes hay grandes redes como Polygon y Avalanche, además de bancos y empresas que se adentran en los activos digitales. Este enfoque más amplio de la superficie de ataque concuerda con los datos de amenazas de 2026, ya que las vulneraciones de wallets y la ingeniería social superan ahora a los exploits de código puro como causa de pérdidas.
La certificación SOC 2 y la alineación con marcos de seguridad institucionales ayudan a simplificar la contratación para entidades reguladas. Entre las entradas del ranking rekt de Halborn figuran MonoX, con 31,4 millones de dólares, y Seneca Protocol, con 6,4 millones de dólares, ambos evaluados previamente por sus equipos.
Ventajas
- La cobertura de la superficie de ataque va mucho más allá del código de los contratos.
- Las certificaciones agilizan las compras de instituciones reguladas.
- La mentalidad ofensiva refleja cómo operan los adversarios reales.
Inconvenientes
- El alcance empresarial aumenta la carga de coordinación de la implicación.
- Las métricas principales no desglosan el valor por cadena.
- Dos protocolos evaluados anteriormente aparecen en la clasificación de rekt.
9. OpenZeppelin
OpenZeppelin mantiene las bibliotecas de contratos en las que se apoya buena parte del ecosistema EVM, por lo que sus auditores conocen a fondo patrones que muchas bases de código heredan. La firma ha revisado millones de líneas de código en más de 30 cadenas y ha protegido decenas de miles de millones en TVL para protocolos como Compound y Aave.
Su colaboración con la Ethereum Foundation en trabajos de seguridad a nivel de protocolo refuerza la posición de OpenZeppelin como opción consolidada para infraestructuras esenciales. Sus auditorías combinan una revisión manual exhaustiva con la verificación del despliegue. Ese paso adicional reduce los errores de configuración y la deriva posterior a la auditoría, dos causas habituales de incidentes reales incluso tras informes limpios.
La demanda es la principal limitación. En periodos de mucha actividad, la programación puede alargarse para los equipos pequeños. La clasificación de rekt también recoge un incidente de Audius de 6 millones de dólares relacionado con código revisado previamente, lo que demuestra por qué las implementaciones canónicas siguen necesitando supervisión continua tras el despliegue.
Ventajas
- La autoría de la biblioteca aporta una experiencia inigualable en patrones de EVM.
- La verificación del despliegue reduce la deriva de configuración posterior a la auditoría.
- La colaboración con la Ethereum Foundation indica confianza institucional.
Inconvenientes
- Las colas de programación se alargan durante las temporadas de lanzamientos con mucha actividad.
- Para obtener los mejores resultados, el cliente debe contar con una sólida preparación en ingeniería.
- El enfoque en EVM limita la adecuación a arquitecturas no EVM.
10. Quantstamp
Quantstamp ha protegido más de 200.000 millones de dólares en valor mediante más de 1.100 proyectos desde 2017, lo que la sitúa entre las auditoras especializadas en Web3 más veteranas. Su cobertura es realmente agnóstica respecto a la cadena y abarca Ethereum, Solana, Flow y Cardano. La firma también ha auditado software crítico para el consenso, como los clientes de Ethereum Prysm y Teku.
Varias subvenciones de la Ethereum Foundation para investigación sobre escalado refuerzan la credibilidad de Quantstamp a nivel de protocolo. Sus informes destacan por tratar con detalle riesgos sutiles como la dependencia del orden de las transacciones y la manipulación de marcas de tiempo. Este rigor atrae a equipos de DeFi institucionales que necesitan documentación capaz de resistir el escrutinio de inversores y reguladores.
Un largo historial operativo también deja más margen para que se produzcan incidentes. El ranking de rekt registra exploits en Alpha Finance y Rari Capital, ambos auditados previamente, por más de 47 millones de dólares. El extenso archivo público de informes de Quantstamp permite, al menos, que los posibles compradores evalúen directamente su metodología actual.
Ventajas
- Su experiencia a nivel de protocolo incluye clientes de consenso de Ethereum.
- Un amplio archivo de informes públicos respalda la diligencia debida de los compradores.
- La cobertura agnóstica de cadenas abarca ecosistemas EVM y no EVM.
Inconvenientes
- El proceso estandarizado puede resultar genérico para diseños exóticos.
- Dos incidentes significativos posteriores a la auditoría figuran en la clasificación de rekt.
- Los clientes deben evaluar activamente los riesgos de administración y de despliegue.
Contratos inteligentes explicados de forma sencilla
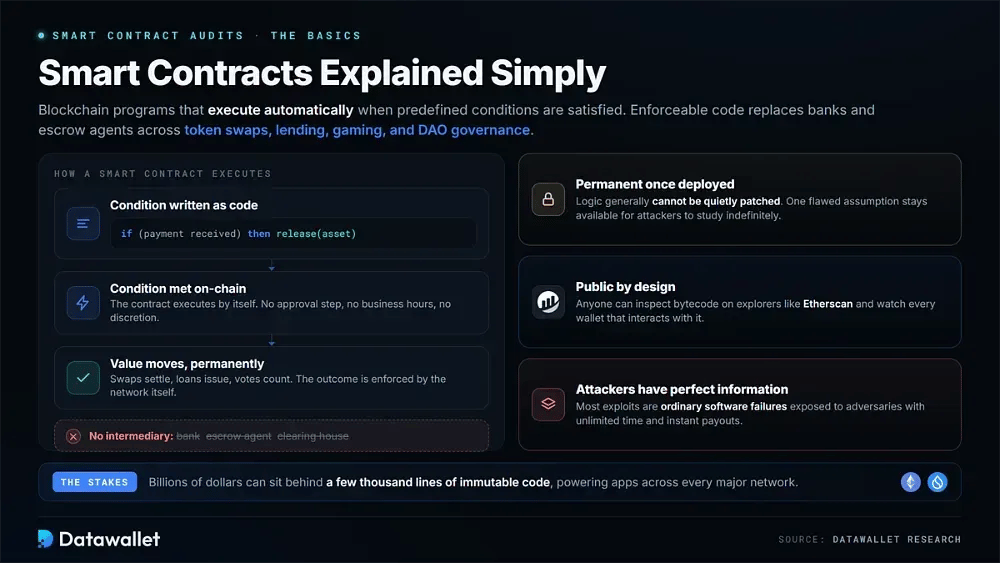
Los contratos inteligentes son programas basados en blockchain que se ejecutan automáticamente cuando se cumplen condiciones predefinidas. Un código ejecutable sustituye a intermediarios como bancos y agentes de depósito en garantía. Estos contratos dan soporte a swaps de tokens, mercados de préstamos, economías de juegos, gobernanza de DAO y otras aplicaciones en todas las redes principales.
La permanencia es una de sus características definitorias. Una vez desplegada, la lógica de un contrato por lo general no puede parchearse de forma discreta como el software tradicional. Una sola suposición errónea puede quedar indefinidamente al alcance de los atacantes para que la estudien, mientras que miles de millones de dólares pueden depender de solo unos miles de líneas de código inmutable.
El código también es público. Cualquiera puede inspeccionar el bytecode de los contratos mediante exploradores como Etherscan y observar las direcciones de wallet de criptomonedas que interactúan con él. Por eso los atacantes operan con información perfecta. La mayoría de los ataques son fallos de software corrientes expuestos a adversarios que disponen de tiempo ilimitado para investigarlos y pueden recibir pagos al instante.
¿Qué es una auditoría de contratos inteligentes?
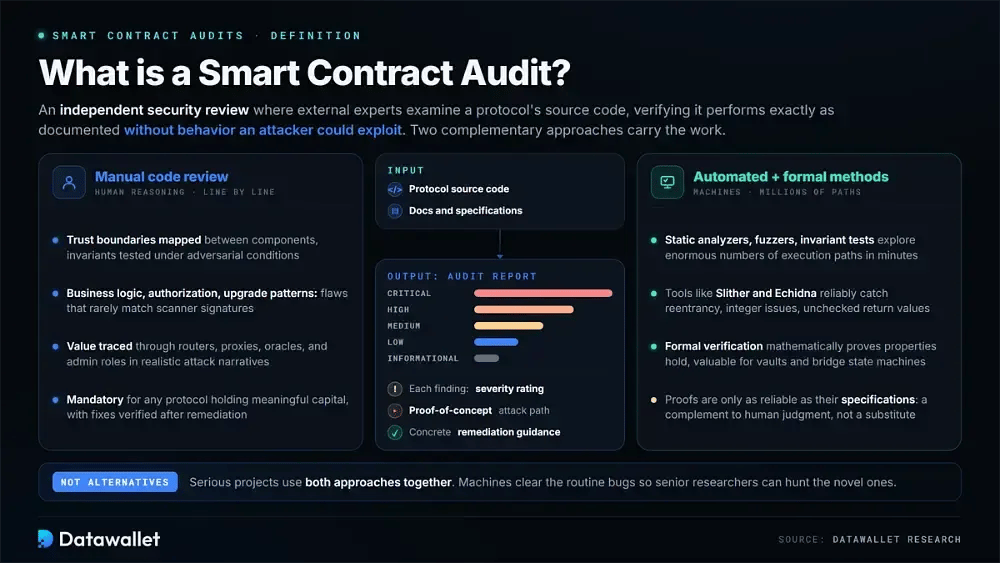
Una auditoría de contrato inteligente es una revisión de seguridad independiente en la que expertos externos examinan el código fuente de un protocolo antes o después de su despliegue. Su objetivo es verificar que el contrato funciona exactamente como promete su documentación, sin exponer comportamientos que un atacante pueda explotar.
Cada hallazgo se documenta con una calificación de gravedad y una ruta de ataque de prueba de concepto, seguidas de recomendaciones concretas de corrección. El sector se apoya sobre todo en dos enfoques complementarios. Los proyectos serios suelen usar ambos en lugar de tratarlos como alternativas.
1. Auditorías manuales de revisión de código
Las auditorías manuales dependen del razonamiento humano. Investigadores sénior leen el código base línea por línea y trazan los límites de confianza entre componentes. También comprueban si las invariantes declaradas resisten condiciones adversas. Los fallos de lógica de negocio, las rutas de autorización rotas y los patrones de actualización peligrosos suelen aparecer aquí porque rara vez coinciden con las firmas de los escáneres.
Una buena revisión manual va más allá de los contratos individuales y analiza cómo interactúan los módulos. Los revisores siguen el valor a través de routers, proxies, oráculos y roles de administración, y luego simulan escenarios de ataque realistas que pueden incluir situaciones de presión económica. Una vez completada la corrección, verifican las soluciones. Esta profundidad hace que la revisión manual sea obligatoria para cualquier protocolo que gestione un capital significativo.
2. Auditorías automatizadas y de métodos formales
El análisis automatizado puede explorar un enorme número de rutas de ejecución en cuestión de minutos mediante analizadores estáticos, fuzzers y pruebas de invariantes. Herramientas como Slither y Echidna identifican de forma fiable la reentrada, los problemas con enteros y los valores de retorno no comprobados. Los desarrolladores pueden eliminar estos errores comunes desde el principio, antes de gastar costosas horas de revisión humana.
La verificación formal va más allá. Demuestra matemáticamente que determinadas propiedades se cumplen bajo un modelo definido, lo cual resulta especialmente valioso para componentes de alto riesgo, como la contabilidad de bóvedas o las máquinas de estados de bridge. Sin embargo, las pruebas solo son tan fiables como las especificaciones en las que se basan. Por ello, los métodos formales complementan el criterio humano experimentado, no lo sustituyen.
Cómo auditar un contrato inteligente
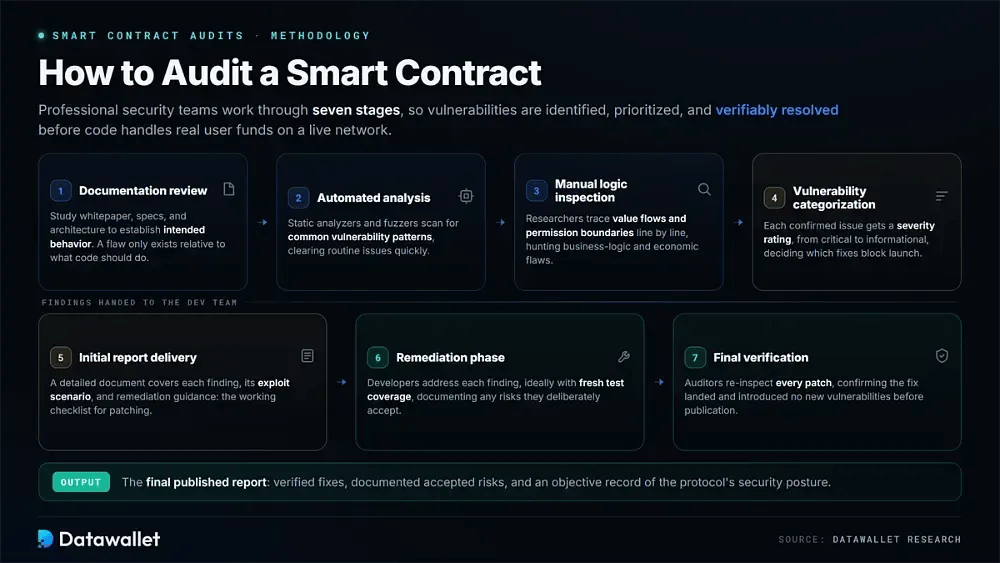
Una metodología de auditoría rigurosa ayuda a garantizar que las vulnerabilidades se identifiquen, se prioricen y se resuelvan de forma verificable antes de que el código empiece a gestionar fondos reales de los usuarios en una red en producción.
Los equipos profesionales de seguridad trabajan en estas siete fases:
- Revisión de la documentación: Los auditores estudian el whitepaper, las especificaciones y los diagramas de arquitectura para establecer cómo se supone que debe comportarse el sistema. Un fallo solo puede definirse en relación con lo que el código debe hacer.
- Análisis automatizado: los analizadores estáticos y los fuzzers examinan el código en busca de patrones de vulnerabilidad habituales y resuelven rápidamente los problemas rutinarios, para que los revisores sénior se centren en los problemas que las máquinas no pueden detectar.
- Inspección manual de la lógica: investigadores con experiencia revisan el código línea a línea y rastrean los flujos de valor junto con los límites de permisos, en busca de fallos de lógica de negocio y económicos específicos del diseño del protocolo.
- Categorización de vulnerabilidades: Cada problema confirmado recibe una calificación de gravedad que va de crítica a informativa. Esto ofrece a los desarrolladores una base objetiva para decidir qué correcciones deben completarse antes del lanzamiento.
- Entrega del informe inicial: el equipo recibe un documento detallado que recoge cada hallazgo, su escenario de explotación y orientaciones concretas de corrección. Ese informe se convierte en la lista de trabajo durante la aplicación de parches.
- Fase de corrección: los desarrolladores abordan cada hallazgo, idealmente añadiendo nueva cobertura de pruebas, y documentan los riesgos aceptados cuando el equipo decide deliberadamente no modificar el comportamiento.
- Verificación final: los auditores inspeccionan de nuevo cada parche para asegurarse de que el problema se resolvió realmente y de que la corrección no introdujo nuevas vulnerabilidades antes de publicar el informe final.
Tendencias de seguridad de los contratos inteligentes en 2026
El panorama de amenazas en 2026 difiere sustancialmente del entorno para el que se diseñaron originalmente muchas metodologías de auditoría. Los atacantes se han desplazado hacia etapas anteriores, mientras que los auditores industrializan rápidamente sus propias herramientas con inteligencia artificial.
Esos cambios deben influir en el alcance de la auditoría. Una revisión diseñada en torno a las amenazas de 2022 puede no examinar los vectores que hoy están drenando protocolos.
Los atacantes van más allá del código
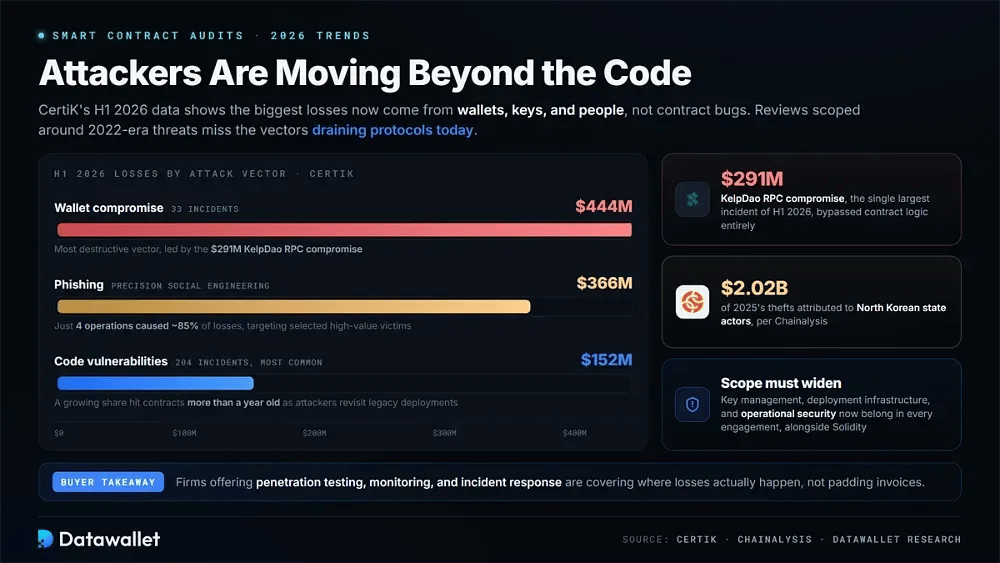
Los datos de CertiK del primer semestre de 1 2026 identifican el compromiso de wallets como el vector más destructivo, responsable de 444 millones de dólares en pérdidas en solo 33 incidentes. El total estuvo encabezado por el ataque al RPC de KelpDao, de 291 millones de dólares. El phishing supuso otros 366 millones de dólares, y cuatro operaciones de ingeniería social de precisión causaron aproximadamente el 85 % de esas pérdidas al dirigirse a víctimas de alto valor cuidadosamente seleccionadas.
Las vulnerabilidades del código siguieron siendo la categoría más común, con 204 incidentes, aunque causaron unas pérdidas comparativamente modestas de 152 millones de dólares. Una proporción creciente afectó a contratos con más de un año de antigüedad, ya que los atacantes volvieron de forma sistemática a despliegues antiguos. Por su parte, Chainalysis atribuye 2.020 millones de dólares de los robos de 2025 a actores estatales norcoreanos.
El alcance de la auditoría ahora debe incluir la gestión de claves y la infraestructura de despliegue, además de la seguridad operativa y Solidity. Las empresas que ofrecen pruebas de penetración, monitorización y respuesta ante incidentes abordan los puntos donde realmente se producen las pérdidas, en lugar de limitarse a engordar las facturas. Los compradores deberían tener en cuenta ese cambio al comparar propuestas de contratación.
La IA entra en la pila de auditoría
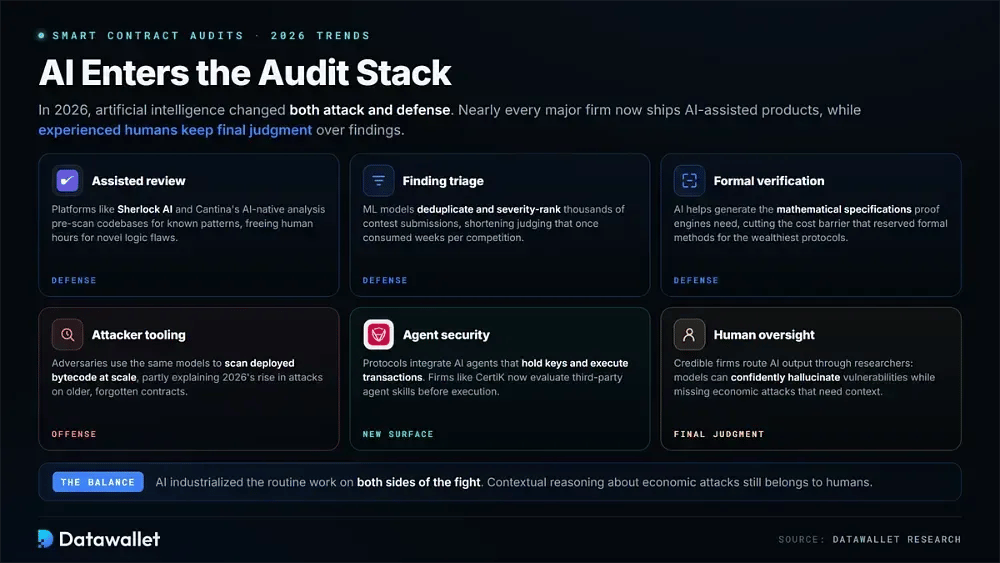
La inteligencia artificial cambió tanto el ataque como la defensa en 2026. Casi todas las grandes empresas ofrecen ya productos asistidos por IA, aunque sostienen que investigadores humanos con experiencia conservan la decisión final sobre los hallazgos.
Así está cambiando la IA la seguridad de los contratos inteligentes este año:
- Revisión asistida: Plataformas como Sherlock AI y el análisis nativo de IA de Cantina preanalizan el código en busca de patrones conocidos para que los investigadores humanos puedan dedicar sus limitadas horas de revisión a fallos de lógica novedosos.
- Triaje de hallazgos: los modelos de aprendizaje automático eliminan duplicados y ordenan por gravedad miles de envíos de concursos, lo que acorta los plazos de evaluación que antes consumían semanas de atención de investigadores sénior en cada competición.
- Verificación formal: La IA ayuda a generar las especificaciones matemáticas que exigen los motores de pruebas, lo que reduce la barrera de coste histórica que limitaba los métodos formales a los protocolos más ricos.
- Herramientas de los atacantes: los adversarios usan los mismos modelos para analizar a escala el bytecode desplegado en busca de patrones explotables, lo que explica en parte el aumento en 2026 de los ataques a contratos antiguos y olvidados.
- Seguridad de los agentes: cada vez más protocolos integran agentes de IA que custodian claves y ejecutan transacciones. Empresas como CertiK ofrecen ya productos específicos que evalúan las capacidades de agentes de terceros antes de su ejecución.
- Supervisión humana: Las empresas fiables siguen enviando los resultados generados por IA a investigadores con experiencia, porque los modelos pueden alucinar vulnerabilidades con total seguridad y pasar por alto ataques económicos que dependen de un razonamiento contextual genuino.
Cómo elegir un auditor de contratos inteligentes
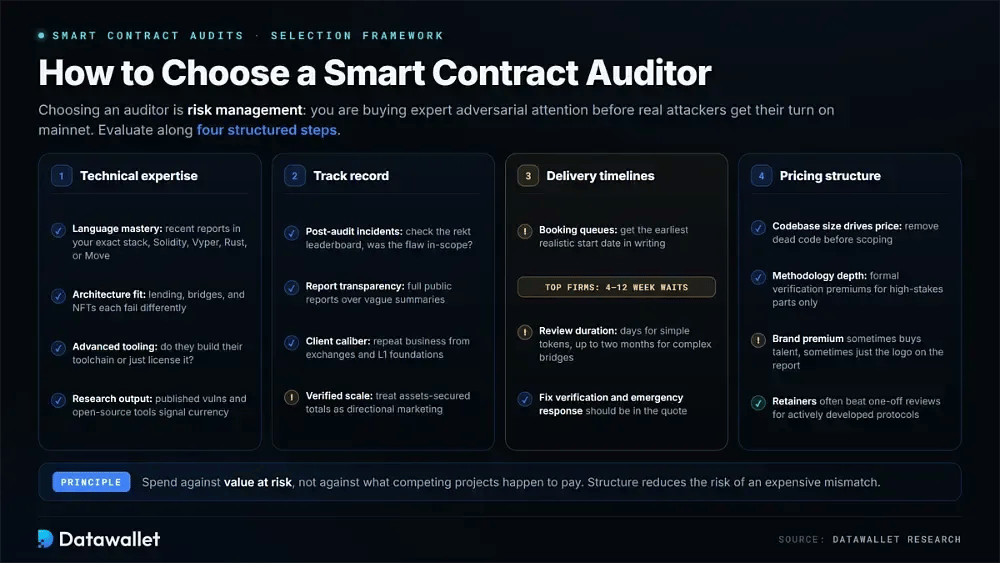
Elegir un auditor es, en esencia, un ejercicio de gestión de riesgos. Estás comprando atención adversaria experta antes de que los atacantes reales tengan su oportunidad en la mainnet. Evaluar de forma estructurada la experiencia, el historial, los plazos y el coste reduce el riesgo de una elección errónea y costosa.
Paso 1: evalúa la experiencia técnica
Ajusta la experiencia demostrada a tu stack exacto. Incluso los mejores revisores de Solidity pueden pasar por alto problemas críticos en bases de código de Rust, Cairo o Move.
Factores clave que debes tener en cuenta en esta evaluación:
- Dominio del lenguaje: confirma una experiencia profunda y reciente con tu lenguaje concreto, ya sea Solidity, Vyper, Rust o Move, y busca informes publicados dentro de ese ecosistema.
- Adecuación de la arquitectura: comprueba que el equipo haya auditado diseños comparables. Los mercados de préstamos, los cross-chain bridges y la infraestructura de NFT presentan cada uno modos de fallo distintos.
- Herramientas avanzadas: Pregunta qué fuzzers, analizadores estáticos y motores de verificación formal utiliza el equipo de forma habitual, así como si desarrolla su propia cadena de herramientas o simplemente la licencia.
- Producción de investigación: prefiere empresas que publiquen investigación sobre vulnerabilidades y aporten herramientas de código abierto. Es más probable que los investigadores activos se mantengan al día cuando las técnicas de ataque cambian entre un encargo y otro.
Paso 2: analiza el historial de seguridad
Las métricas de marketing tienen poco peso sin verificación independiente. Antes de elaborar una lista corta, compara cada afirmación con informes de auditoría públicos y bases de datos de incidentes neutrales.
Evalúa estas métricas para valorar su fiabilidad:
- Incidentes posteriores a la auditoría: busca en la clasificación de rekt los exploits que afectaron a clientes auditados previamente. Después, determina si el fallo estaba dentro del alcance, fuera del alcance o se añadió tras la revisión.
- Transparencia de los informes: da preferencia a las empresas que publican informes completos. Los hallazgos ocultos y los resúmenes vagos dificultan juzgar la profundidad real de la revisión.
- Calibre de los clientes: busca negocio recurrente de compradores sofisticados, como exchanges, fundaciones de L1 y protocolos de primer nivel, ya que los clientes informados que repiten son una señal de calidad significativa.
- Escala verificada: Considera los totales de activos asegurados como marketing orientativo. Da más peso a datos comprobables, como informes publicados, clientes con nombre y listas de investigadores.
Paso 3: evalúa los plazos de entrega
Los calendarios de lanzamiento pueden determinar por sí solos la lista final. Las principales empresas de auditoría privada pueden tener la agenda completa durante semanas o meses, mientras que las plataformas competitivas a veces pueden empezar en pocos días.
Ten en cuenta estos puntos sobre la programación y la velocidad:
- Colas de reserva: Solicita por escrito la fecha de inicio realista más temprana. En temporadas de mucho trabajo, las firmas de prestigio suelen indicar esperas de entre cuatro y doce semanas.
- Duración de la revisión: ajusta el plazo previsto al alcance, que va desde unos días para tokens sencillos hasta dos meses o más para bridge complejos o arquitecturas novedosas.
- Verificación de correcciones: comprueba que el presupuesto incluya la revisión de los parches. Una auditoría sin verificación de las correcciones deja sin examinar la parte más peligrosa del proceso.
- Respuesta ante emergencias: comprueba si hay soporte rápido disponible para incidentes en directo o parches urgentes, preferiblemente respaldado por compromisos contractuales de tiempo de respuesta.
Paso 4: compara las estructuras de precios
El gasto en auditoría debe reflejar el valor en riesgo y no lo que paguen otros proyectos de la competencia. Saber qué determina el presupuesto también facilita negociar el alcance con criterio en lugar de aceptar una cifra sin más.
Los factores que influyen en el coste total son:
- Tamaño del código base: el precio se basa principalmente en las líneas de código fuente y en la complejidad de la arquitectura. Por ello, eliminar código muerto antes de definir el alcance puede reducir directamente la factura.
- Profundidad de la metodología: La verificación formal y los equipos con varios investigadores cuestan más que una revisión estándar. Esas primas se justifican sobre todo para los componentes que protegen un valor significativo o irreversible.
- Prima de marca: las firmas consolidadas cobran bastante más que las boutiques emergentes. A veces esa prima compra talento más experimentado; otras, poco más que el logotipo del informe.
- Contratos de servicio continuos: la supervisión constante, la gestión de recompensas por errores y las reauditorías programadas convierten la seguridad en un gasto operativo. En protocolos en desarrollo activo, este modelo suele superar a una revisión puntual.
¿Cuánto cuesta una auditoría de contrato inteligente en 2026?
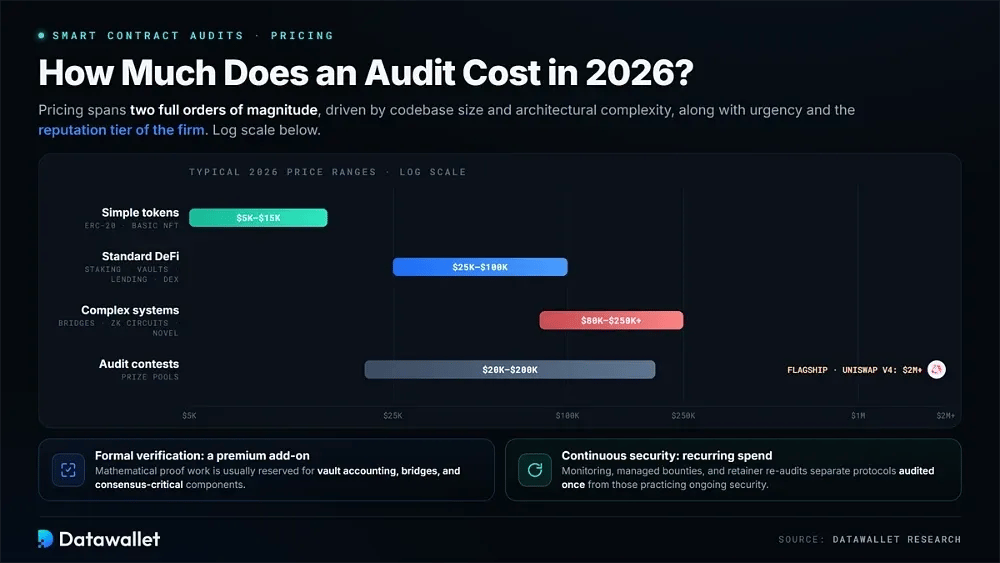
El precio de las auditorías de contratos inteligentes abarca dos órdenes de magnitud completos en 2026. Los presupuestos varían según el tamaño del código y su complejidad arquitectónica, así como según la urgencia y el prestigio de la empresa contratada.
Los rangos de precios habituales en 2026 se desglosan así:
- Tokens sencillos: los contratos ERC-20 estándar o de NFT básicos suelen costar entre 5.000 $ y 15.000 $ con firmas especializadas y a menudo se completan en una sola semana laboral.
- DeFi estándar: los sistemas de staking, las bóvedas y los protocolos de complejidad media suelen costar entre 25.000 $ y 100.000 $. La mayoría de los proyectos serios de préstamos o DEX se sitúan en este rango.
- Sistemas complejos: los puentes, los circuitos zero-knowledge y las arquitecturas novedosas suelen alcanzar entre 80.000 $ y más de 250.000 $, lo que refleja las semanas de trabajo y los varios investigadores que estas superficies de ataque requieren realmente.
- Concursos de auditoría: las plataformas competitivas usan bolsas de premios que van desde unos 20.000 $ hasta 200.000 $, mientras que competiciones destacadas como la de Uniswap v4 han superado 2 millones de dólares.
- Verificación formal: el trabajo de demostración matemática añade una prima considerable al precio de una revisión estándar y suele reservarse para la contabilidad de vaults, los bridge y los componentes críticos para el consenso.
- Seguridad continua: las suscripciones de monitorización, las recompensas por errores gestionadas y las reauditorías por iguala suponen costes recurrentes. Cada vez más, estos servicios distinguen a los protocolos auditados una sola vez de los que practican una seguridad continua.
Vulnerabilidades habituales de los contratos inteligentes
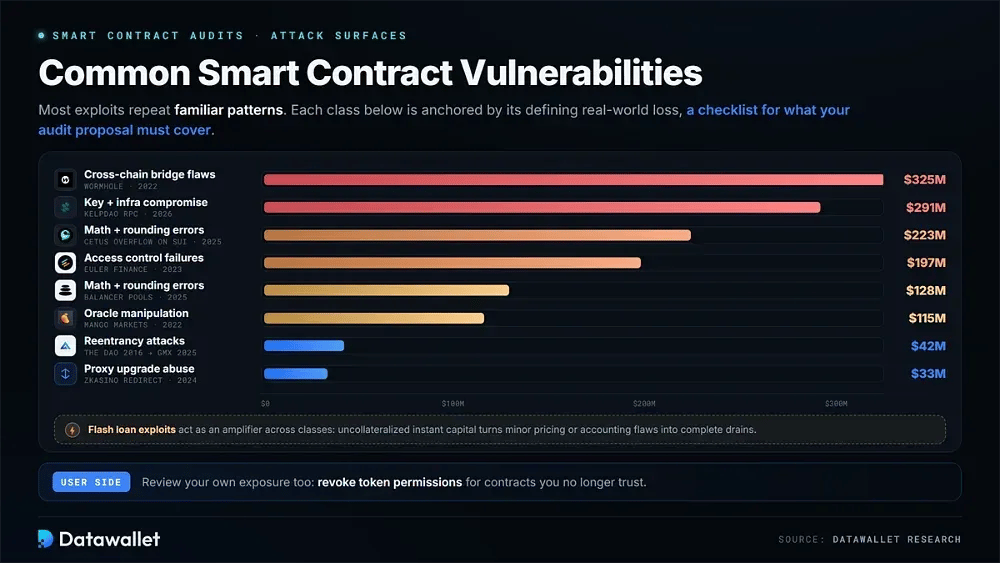
La mayoría de los exploits repiten patrones conocidos. Entender estas categorías ayuda a los desarrolladores a escribir código más defensivo y da a los compradores una forma de comprobar si una propuesta de auditoría cubre las superficies de ataque adecuadas.
Estas son las clases de vulnerabilidades más dañinas en 2026:
- Ataques de reentrada: las llamadas externas que vuelven a entrar en un contrato durante su ejecución siguen haciendo víctimas, desde The DAO hasta el ataque de 2025 a GMX, de 42 millones de dólares.
- Fallos de control de acceso: Los permisos ausentes o mal configurados pueden permitir que los atacantes invoquen funciones privilegiadas. Fue un factor en el exploit de Euler Finance de 197 millones de dólares y en innumerables vaciados menores.
- Errores matemáticos y de redondeo: Los fallos de precisión en la aritmética de los pools provocaron la pérdida de 128 millones de dólares de Balancer a finales de 2025, así como el exploit por desbordamiento de 223 millones de dólares en Cetus, en Sui.
- Manipulación de oráculos: Al distorsionar los feeds de precios, los atacantes pueden pedir préstamos con garantías artificialmente infladas. Este fue el mecanismo detrás del robo de 115 millones de dólares a Mango Markets y de muchos ataques posteriores.
- Exploits de préstamos flash: los préstamos instantáneos sin garantía dan a los atacantes acceso a un capital enorme en una sola transacción, lo que permite que fallos menores de precios o contabilidad se amplifiquen hasta vaciar por completo un protocolo.
- Abuso de actualizaciones de proxy: Las rutas de actualización con poca protección pueden permitir cambios maliciosos de lógica, como ocurrió cuando ZKasino redirigió 33 millones de dólares de depósitos de usuarios mediante un cambio no autorizado.
- Compromiso de claves e infraestructura: las claves de firma robadas y los endpoints RPC secuestrados provocaron las mayores pérdidas de 2026, incluido el incidente de KelpDao de 291 millones de dólares, eludiendo por completo la lógica de los contratos.
- Fallos de los bridge cross-chain: las lagunas en la verificación de firmas y los errores en el paso de mensajes mantienen a los bridges entre los objetivos más persistentes. El hackeo de Wormhole por 325 millones de dólares sigue siendo el ejemplo más claro.
Los usuarios también deben revisar con regularidad su propia exposición. Un punto de partida práctico es aprender a revocar los permisos de tokens de los contratos en los que ya no confían.
Conclusiones
Para un equipo de blockchain, elegir un socio de seguridad sigue siendo una de las decisiones de mayor apalancamiento disponibles. Una sola vulnerabilidad pasada por alto puede borrar los resultados de cualquier otro esfuerzo de crecimiento.
Ninguna auditoría puede garantizar la seguridad. Los datos de 2026 también muestran que los atacantes eluden cada vez más el código del contrato. Aun así, las revisiones por capas de firmas reputadas reducen drásticamente la categoría de fallos evitables.
Los usuarios de protocolos pueden aplicar el mismo criterio al evaluar proyectos. Varias auditorías independientes, programas de recompensas activos y una supervisión continua son señales más sólidas que un único PDF con fecha.
Nuestra metodología
Hemos analizado empresas de auditoría de contratos inteligentes que seguían activas y aceptaban nuevos encargos en agosto de 2026. Las afirmaciones se verificaron con fuentes primarias en lugar de páginas de marketing. El ranking utiliza seis criterios:
- Trust Score: la calificación de Datawallet sobre 5 pondera los resultados de auditoría verificados, la profundidad de los investigadores, la transparencia de los informes y cómo ha gestionado cada firma las incidencias con clientes analizados anteriormente.
- Historial posterior a la auditoría: contrastamos cada firma con la clasificación de rekt.news. Registramos cada incidente atribuido y después revisamos el alcance del encargo original para determinar si el código explotado se había examinado realmente.
- Métricas verificadas: el número de auditorías, las cifras de activos protegidos y el número de investigadores se obtuvieron del sitio web oficial y de los informes publicados de cada empresa en agosto de 2026. Las cifras que no se pueden confirmar de forma independiente se indican como tales.
- Alcance de los servicios: Examinamos qué incluye cada encargo, desde la profundidad de la revisión manual y la verificación formal hasta la monitorización, la gestión de recompensas por errores, la respuesta a incidentes y la verificación de las correcciones posteriores.
- Cobertura del ecosistema: La compatibilidad con cadenas e idiomas se comprobó a partir de informes publicados y no de afirmaciones generales. La experiencia real en Solana, Move o sistemas zk debería quedar patente en el trabajo público de una empresa.
- Relevancia de mercado: tuvimos en cuenta señales de demanda de 2026, como las revisiones de los hard forks de referencia de la Ethereum Foundation y el trabajo de cumplimiento normativo de los exchanges bajo MiCA, junto con la adopción de modelos de concurso y asistidos por IA.
La investigación concluyó a principios de septiembre de 2026 y el estado activo de cada empresa se volvió a verificar en la fecha de publicación. Nuestra metodología editorial explica cómo se verificó cada afirmación.