El mayor debate sobre la seguridad a largo plazo de Bitcoin se está intensificando. A medida que se acelera la investigación en computación cuántica, los desarrolladores empiezan a preguntarse cómo podría adaptarse Bitcoin antes de que la criptografía de hoy se convierta en la vulnerabilidad de mañana.
Ahí es donde BIP-360 entra en la conversación. En lugar de prometer una solución completa, ofrece un marco práctico para reducir la exposición, guiar la migración y preparar Bitcoin para un futuro poscuántico.
Consulta el desglose completo a continuación. 👇
Introducción a las amenazas de la computación cuántica para Bitcoin
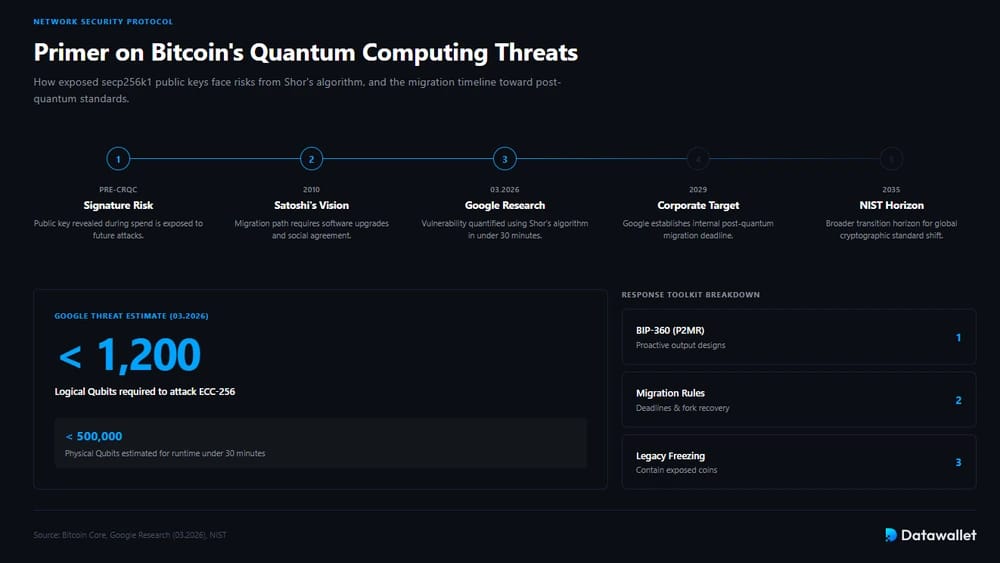
La amenaza cuántica para Bitcoin se centra en las firmas (pruebas criptográficas que autorizan una transacción mediante una clave privada). Cuando un gasto de Bitcoin revela una clave pública secp256k1, un ordenador cuántico suficientemente avanzado podría ejecutar el algoritmo de Shor, derivar la clave privada correspondiente y autorizar una transacción fraudulenta. En términos prácticos, cualquier clave expuesta pasa a ser vulnerable una vez que existan máquinas cuánticas criptográficamente relevantes.
Esta posibilidad forma parte del modelo de amenazas de Bitcoin desde el principio. En 2010, Satoshi Nakamoto sugirió que, si la criptografía se debilitaba gradualmente, la red podría migrar a primitivas más sólidas mediante actualizaciones de software y un amplio acuerdo social. Esa expectativa sigue marcando el pensamiento actual sobre la migración, la higiene de las direcciones y la reducción de la exposición innecesaria de claves públicas.
El debate se volvió más concreto en marzo de 2026, cuando investigadores de Google estimaron que atacar ECC-256 podría requerir menos de 1.200 qubits lógicos y menos de 500.000 qubits físicos, con tiempos de ejecución de minutos en un futuro CRQC. Google vinculó esa advertencia a su propio objetivo de migración poscuántica de 2029, mientras que el horizonte de transición más amplio del NIST se extiende hasta 2035.
En este contexto, el debate sobre la respuesta de Bitcoin abarca ahora varias capas: diseños proactivos de salidas como el P2MR del BIP-360, mejoras más amplias de firmas poscuánticas y opciones más contundentes como plazos de migración, congelar monedas heredadas expuestas o reglas de recuperación basadas en forks. La siguiente sección puede examinar dónde encaja el BIP-360 dentro de ese conjunto de herramientas más amplio.
¿Qué es BIP-360 (Bitcoin Improvement Proposal 360)?
BIP-360 es una propuesta borrador de soft fork que introduce Pay-to-Merkle-Root, o P2MR, un nuevo tipo de salida de Bitcoin diseñado para conservar los árboles de scripts al estilo Taproot y eliminar el gasto por la vía de clave, vulnerable a la computación cuántica. Ethan Heilman abrió el debate relacionado sobre la «agilidad de algoritmos» el 9 de febrero de 2026, y el BIP entró en el repositorio el 10 de febrero de 2026.
Su idea central es más acotada que «hacer Bitcoin totalmente resistente a la computación cuántica». En cambio, BIP-360 da a Bitcoin una base estructural más limpia para futuras actualizaciones poscuánticas al comprometerse directamente con una raíz de Merkle de un árbol de scripts, sin clave interna. Eso lo convierte en una vía de migración de primer paso y no en un reemplazo criptográfico completo.
La propuesta fue redactada por Hunter Beast, Ethan Heilman e Isabel Foxen Duke, y evolucionó de forma sustancial durante 2024 y 2025 antes de llegar a la fase de borrador a principios de 2026. En marzo de 2026 ya había pasado de la teoría a un trabajo de implementación pública en formato testnet, lo que dio más urgencia y concreción técnica al debate general.
Componentes de BIP-360
BIP-360 combina un nuevo formato de salida, mecánicas conocidas de tapscript y la eliminación deliberada de la vía de gasto de Taproot más expuesta a la computación cuántica. En la práctica, cambia la forma en que se comprometen y se gastan los fondos, y deja margen para futuras mejoras de firmas poscuánticas.
Elementos clave de un vistazo:
- P2MR: BIP-360 define Pay-to-Merkle-Root como un nuevo tipo de salida que se comporta de forma muy similar a las rutas de script de Taproot, pero elimina la ruta de clave que deja expuestas claves públicas de larga duración.
- Soft fork: la propuesta se plantea como un soft fork, es decir, los nodos actualizados aplicarían las nuevas reglas conservando los supuestos de compatibilidad típicos de los cambios de consenso incrementales de la era SegWit.
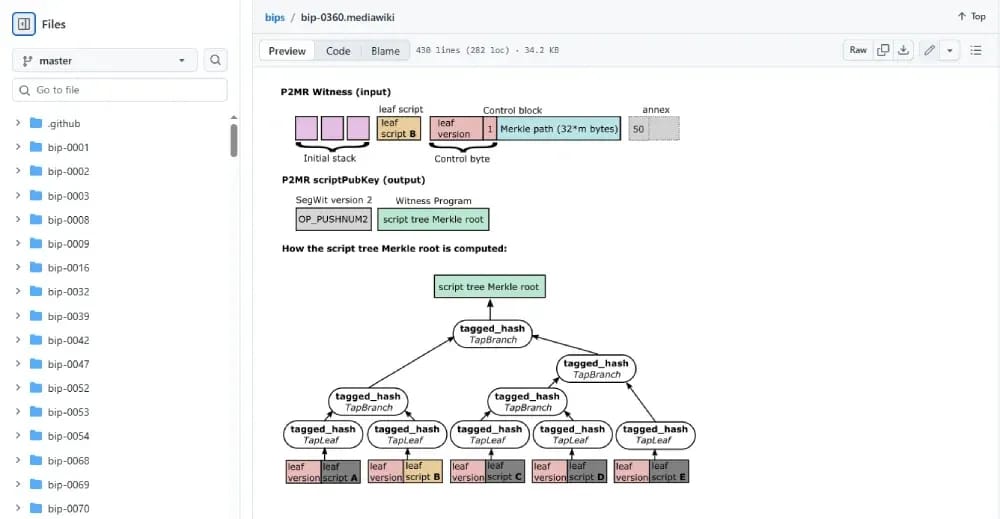
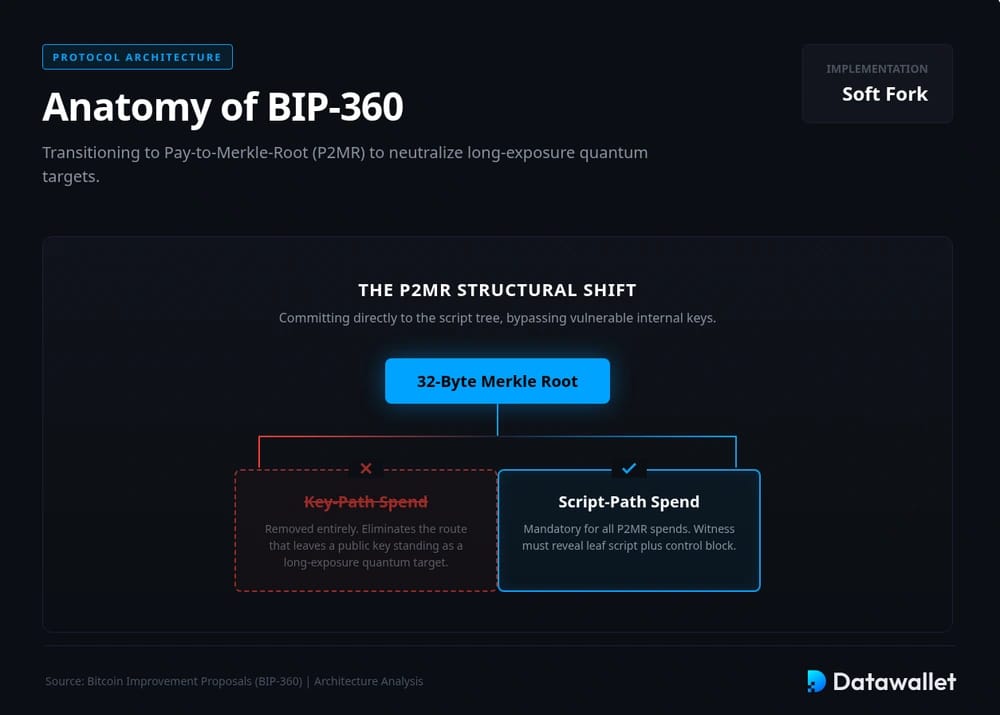
- Raíz de Merkle: en lugar de comprometerse con una clave interna modificada, P2MR se compromete directamente con la raíz de Merkle de 32 bytes del árbol de scripts, lo que hace la estructura más limpia para futuros cambios de algoritmo.
- Sin Keypath: el cambio principal es la eliminación del gasto por key-path de Taproot, que es precisamente la vía que deja una clave pública como objetivo cuántico de exposición prolongada.
- SegWit V2: P2MR usa la versión 2 de SegWit y la codificación Bech32m, que genera direcciones de mainnet que empiezan por bc1z, un indicador concreto que los wallets y la infraestructura tendrían que admitir.
- Script Path: todo gasto de P2MR es un gasto por script path, así que el witness debe revelar el script de la hoja más un control block que demuestre que esa hoja pertenece al árbol de Merkle comprometido.
- Tapscript: BIP-360 mantiene la compatibilidad con tapscript, lo que permite reutilizar sin modificaciones los programas tapscript existentes, una de las razones por las que sus defensores lo presentan como un primer paso relativamente poco intrusivo.
- Contrapartida: P2MR obtiene resistencia cuántica frente a ataques de larga exposición, pero renuncia a las ventajas de compacidad y privacidad de los gastos por la ruta de clave de Taproot, lo que hace que algunas transacciones sean más grandes y revelen más información.
- Límites: por sí solo, el BIP-360 no resuelve los ataques cuánticos contra direcciones con exposición corta; la propuesta asume expresamente que posteriores soft forks añadirían esquemas de firma poscuánticos para una protección más completa.
¿Se implementará el BIP-360?
Ahora mismo, BIP-360 sigue siendo un borrador, no una actualización activada, y Bitcoin no tiene una «votación» formal onchain para los BIP. Las personas más asociadas a ella son los coautores Hunter Beast, Ethan Heilman e Isabel Foxen Duke, mientras que la influencia más amplia recae en los colaboradores de Bitcoin Core, los participantes en listas de correo, los revisores, los responsables de wallets y divulgadores del ecosistema como Bitcoin Optech.
Las fechas que más importan son hitos del proceso, no votaciones: el 9 de febrero de 2026 para el hilo de la lista de correo sobre agilidad de algoritmos, el 10 de febrero de 2026 para el borrador del BIP, marzo de 2026 para la actividad pública de implementación, y cualquier PR futuro de Bitcoin Core o de wallets que lo lleve del concepto hacia su adopción. Por ahora, lo que hay que vigilar es el consenso aproximado, el código y la revisión, y no una votación programada.
Críticas y preocupaciones
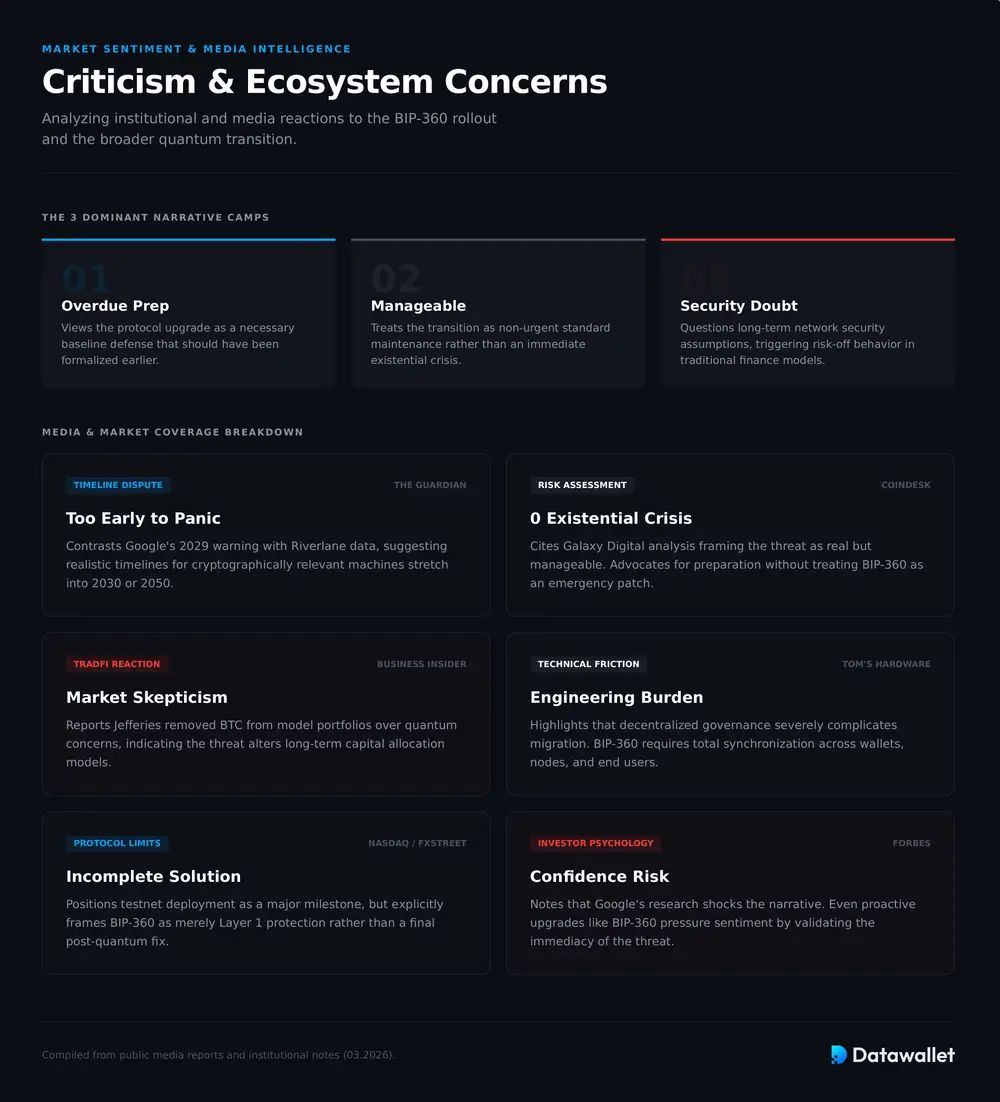
Las reacciones de los medios al BIP-360 y a la respuesta cuántica más amplia de Bitcoin se han dividido en varios bandos claros. Algunos lo presentan como una preparación tardía, otros como algo manejable pero no urgente, y otros como un motivo para cuestionar los supuestos de seguridad a largo plazo de Bitcoin.
Las principales preocupaciones planteadas por los medios son:
- Demasiado pronto: la cobertura de The Guardian de marzo de 2026 señaló la advertencia de Google para 2029, pero también citó a Leonie Mueck, antigua directiva de Riverlane, quien afirmó que la mayoría de los plazos realistas para una máquina criptográficamente relevante siguen extendiéndose hasta la década de 2030 o incluso de 2050.
- Sigue siendo grave: CoinDesk, citando a Alex Thorn, de Galaxy Digital, describió la amenaza cuántica como real pero «lejos de una crisis existencial», lo que refleja una opinión extendida: Bitcoin debería prepararse ya sin tratar BIP-360 como un parche de emergencia.
- Escepticismo del mercado: Business Insider informó de que el estratega de Jefferies Christopher Wood retiró Bitcoin de una cartera modelo por preocupaciones sobre la computación cuántica, lo que muestra que algunos observadores de las finanzas tradicionales consideran el asunto lo bastante serio como para modificar decisiones de asignación a largo plazo.
- Carga de ingeniería: Tom’s Hardware destacó que la gobernanza descentralizada dificulta la migración poscuántica de las blockchains más que la de las plataformas centralizadas, una preocupación que se aplica directamente a BIP-360 porque su adopción exigiría que wallets, infraestructura y usuarios se coordinaran.
- No basta por sí solo: la cobertura del despliegue en testnet de BIP-360 en Nasdaq y FXStreet lo destacó como un paso importante, pero incluso ese enfoque lo presenta como una primera capa de protección y no como una solución poscuántica completa.
- Riesgo de confianza: Forbes y otros medios centrados en el mercado presentaron la investigación de Google como un nuevo golpe para el relato de Bitcoin, y sugirieron que incluso mejoras útiles como BIP-360 pueden presionar el sentimiento al hacer que la amenaza cuántica parezca más inmediata a los inversores.
Cómo podría afectar BIP-360 al precio de BTC
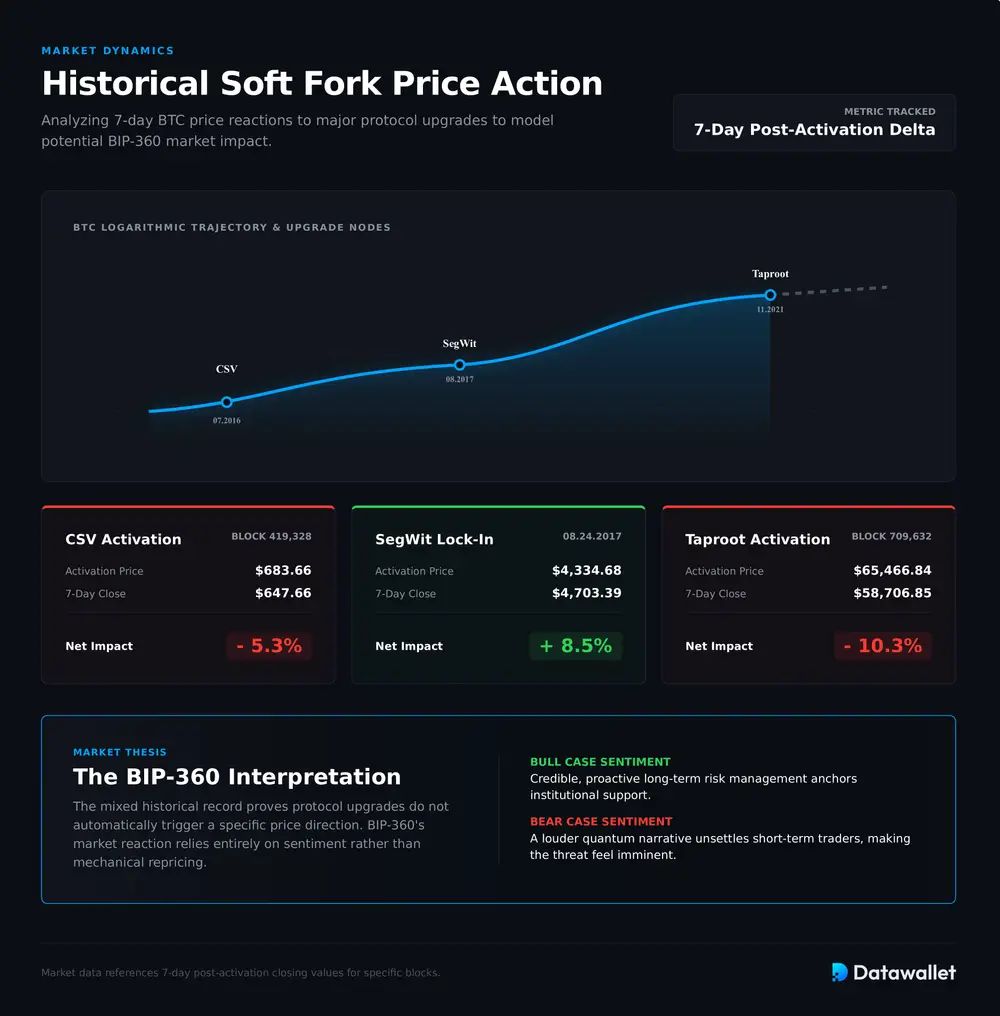
Las actualizaciones pasadas de Bitcoin sugieren que BIP-360 importaría más por el sentimiento y la confianza que por un reajuste mecánico inmediato del precio. Cuando el soft fork CSV se activó en el bloque 419.328 el 4 de julio de 2016, BTC cerró cerca de 683,66 $; una semana después, el 11 de julio, cerró cerca de 647,66 $, una caída de aproximadamente 5,3 %.
El patrón de mercado de SegWit fue casi el contrario. Alrededor de la activación del 24 de agosto de 2017, BTC cerró cerca de 4.334,68 $; el 31 de agosto había alcanzado unos 4.703,39 $, una subida del 8,5 %. Taproot, activado en el bloque 709.632 el 14 de noviembre de 2021, vio cerrar BTC cerca de 65.466,84 $ y después caer hacia 58.706,85 $ el 22 de noviembre.
Ese historial desigual sugiere que BIP-360 no haría subir ni bajar automáticamente el precio de Bitcoin. Como la propuesta sigue siendo un borrador, cualquier reacción del precio dependería probablemente de la interpretación: una gestión creíble del riesgo a largo plazo podría favorecer a BTC, mientras que una narrativa cuántica más ruidosa podría inquietar a los traders al hacer que la amenaza parezca más cercana y más concreta.
Alternativas a BIP-360
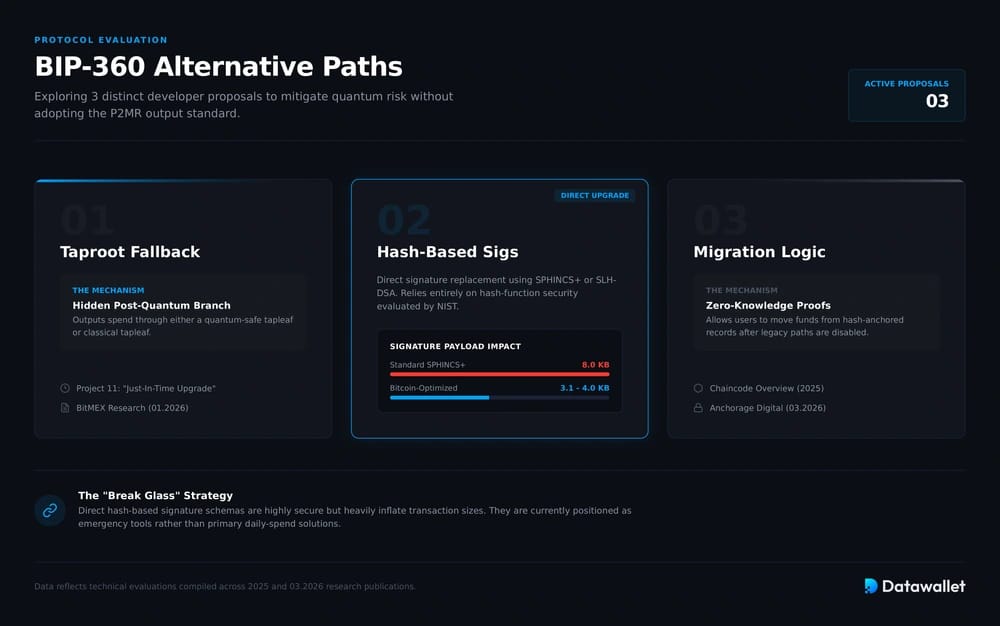
BIP-360 no es la única vía que se está debatiendo. Los desarrolladores de Bitcoin también han explorado rutas de migración basadas en Taproot, construcciones commit-reveal respaldadas por covenants y despliegues directos de firmas basadas en hash que podrían reducir el riesgo cuántico sin adoptar P2MR.
1. Diseños alternativos basados en Taproot
Una alternativa muy debatida es mantener la estructura de Taproot y añadir una vía de gasto de respaldo poscuántica oculta, en lugar de sustituir las salidas de Taproot por P2MR. Project Eleven describió esto como una actualización «justo a tiempo» que conserva la eficiencia actual hasta que realmente se necesite una rama resistente a la computación cuántica.
BitMEX Research esbozó una dirección similar en enero de 2026, al defender una «nueva versión de Taproot resistente a la computación cuántica» en la que las mismas salidas pudieran gastarse mediante un tapleaf seguro frente a la computación cuántica o mediante uno clásico, vulnerable a ella. Este enfoque intenta preservar la privacidad y la compatibilidad durante más tiempo que BIP-360.
2. Actualizaciones de firmas basadas en hash
Otra alternativa es actualizar directamente las firmas de Bitcoin, usando esquemas basados en hash como SPHINCS+ o SLH-DSA en lugar de introducir primero un nuevo tipo de salida. La página temática de resistencia cuántica de Bitcoin Optech destaca el trabajo en curso sobre optimizaciones de SLH-DSA, prototipos de estilo Winternitz y una investigación más amplia sobre firmas poscuánticas para Bitcoin.
El argumento más sólido a favor de esta vía es que las firmas basadas en hash dependen únicamente de la seguridad de la función hash. A finales de 2025, Mikhail Kudinov y Jonas Nick publicaron un trabajo en el que sostienen que las firmas basadas en hash resultan convincentes porque dependen solo de la seguridad de la función hash y ya se han analizado en profundidad durante el proceso poscuántico del NIST.
Esa vía es prometedora, pero no ligera. Su resumen señala que las firmas SPHINCS+ estándar ocupan casi 8 KB, aunque las optimizaciones específicas para Bitcoin podrían acercarlas a entre 3,1 KB y 4.0 KB según los límites de uso. Antoine Poinsot describió después estos esquemas como herramientas útiles de «rotura de cristal», aunque harían que Bitcoin fuera menos atractivo para el gasto cotidiano.
3. Esquemas de migración y recuperación
Una tercera familia de alternativas se centra menos en nuevos formatos de gasto permanentes y más en los mecanismos de migración. El resumen de Chaincode de 2025 agrupa propuestas como pay-to-quantum-resistant-hash y commit-delay-reveal entre las principales estrategias que se debaten activamente para preparar Bitcoin ante la computación cuántica.
El documento «Quantum Turnstile» de Anchorage Digital, de marzo de 2026, lleva esa idea más lejos con un sistema de migración basado en pruebas de conocimiento cero, que permite a los usuarios mover fondos desde registros anclados mediante hash una vez desactivadas las vías de firma inseguras. Es más complejo que BIP-360, pero aborda directamente el problema de la migración.
Conclusiones
BIP-360 es importante porque convierte el debate cuántico de Bitcoin en algo concreto. En lugar de advertencias abstractas, ofrece una arquitectura preliminar para limitar el riesgo de las claves con exposición prolongada, dejando margen para futuras actualizaciones de firmas poscuánticas.
Al mismo tiempo, la propuesta claramente no es la única opción seria. La migración basada en Taproot, las defensas respaldadas por covenants y los enfoques directos de firmas basadas en hash siguen siendo partes activas del mismo espacio de diseño.
Por eso, el BIP-360 debería verse probablemente menos como una respuesta definitiva que como una propuesta de coordinación. Su verdadera importancia radica en obligar a Bitcoin a decidir cómo quiere prepararse antes de que la urgencia sustituya a la opcionalidad.