¿Qué es el aprendizaje automático de conocimiento cero (zkML)?
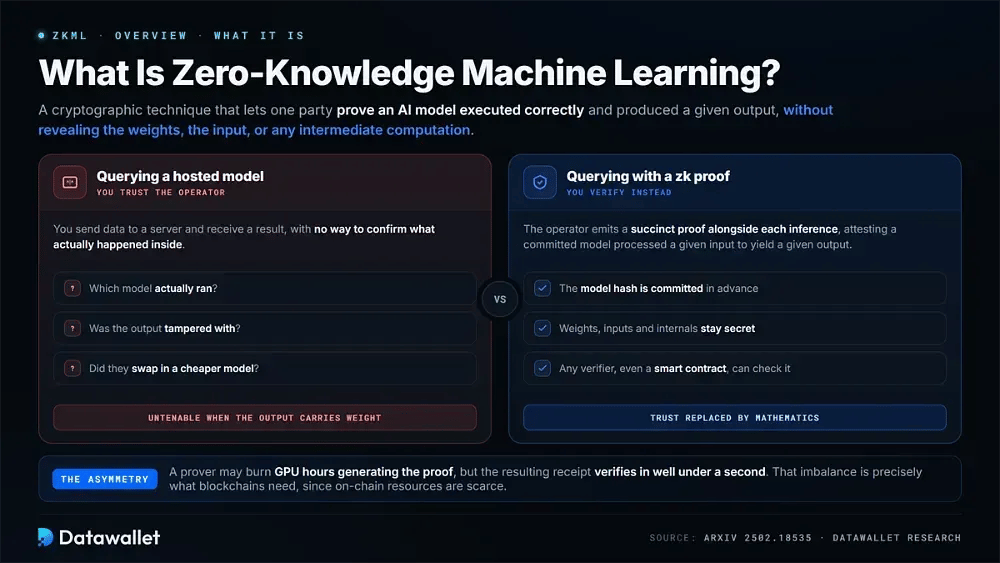
El aprendizaje automático zero-knowledge es una técnica criptográfica que permite a una parte demostrar que un modelo de IA se ejecutó correctamente y produjo un resultado determinado, sin revelar los pesos del modelo, los datos de entrada ni ningún cálculo intermedio. Convierte una afirmación de corrección en un objeto matemático que cualquiera puede comprobar.
El problema que resuelve es estructural. Cuando consultas un modelo alojado, envías datos a un servidor y recibes un resultado sin forma de confirmar qué modelo se ejecutó realmente, si se manipuló la salida o si el proveedor sustituyó el modelo por uno más barato. Confías por completo, lo cual es insostenible cuando el resultado tiene peso financiero, médico o legal.
zkML sustituye esa confianza por verificación. El operador del modelo genera una prueba criptográfica sucinta junto con cada inferencia, que acredita que un modelo concreto comprometido procesó una entrada concreta para producir una salida concreta. La prueba no contiene ningún secreto, pero cualquier tercero, incluido un contrato inteligente, puede validarla en milisegundos.
La asimetría es lo que lo hace viable. El cálculo puede ser caro mientras que la verificación sigue siendo barata: un probador puede consumir horas de GPU generando la prueba, pero el comprobante se verifica en <1 segundo. Ese desequilibrio es justo lo que necesitan las blockchains, ya que los recursos onchain son escasos y, de otro modo, consumir un resultado de IA off-chain exige confiar en un oráculo.
¿Cómo funciona zkML?
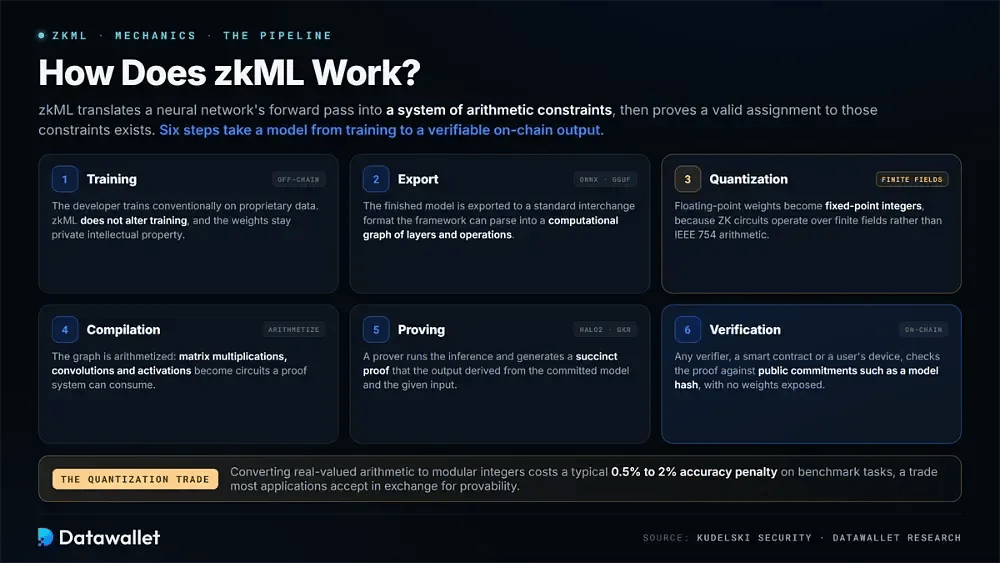
zkML traduce el paso hacia delante de una red neuronal en un sistema de restricciones aritméticas y luego demuestra que existe una asignación válida para esas restricciones.
Así pasa un modelo del entrenamiento a un resultado verificable on-chain:
- Entrenamiento: el desarrollador entrena un modelo de forma convencional, off-chain, con datos y técnicas propios. zkML no altera el entrenamiento en sí, y los pesos resultantes siguen siendo propiedad intelectual privada.
- Exportación: el modelo terminado se exporta a un formato de intercambio estándar, normalmente ONNX o GGUF, que el marco de pruebas puede convertir en un grafo computacional de capas y operaciones.
- Cuantización: los pesos en coma flotante se aproximan como enteros de coma fija, ya que los circuitos zk operan sobre cuerpos finitos y no con aritmética IEEE 754, un paso que supone una pequeña pérdida de precisión.
- Compilación: El framework aritmetiza el grafo y convierte las multiplicaciones de matrices, las convoluciones y las activaciones no lineales en circuitos o sistemas de restricciones que un sistema de pruebas puede procesar.
- Prueba: un probador ejecuta la inferencia y genera una prueba sucinta que certifica que el resultado procede del modelo comprometido y de la entrada dada, mediante sistemas como Halo2, GKR o argumentos basados en tablas de búsqueda.
- Verificación: Cualquier verificador, ya sea un contrato inteligente, un auditor o el dispositivo de un usuario, comprueba la prueba zero-knowledge frente a compromisos públicos, como el hash de un modelo, y confirma su corrección sin exponer los pesos ni los datos sin procesar.
El paso de cuantización merece atención porque es donde el rigor criptográfico se encuentra con la realidad del aprendizaje automático. Convertir la aritmética de valores reales en aritmética de enteros modular supone una pérdida de precisión típica de alrededor de 0,5 a 2 % en tareas de referencia, un compromiso que la mayoría de las aplicaciones acepta a cambio de la verificabilidad.
Por qué es tan caro generar pruebas
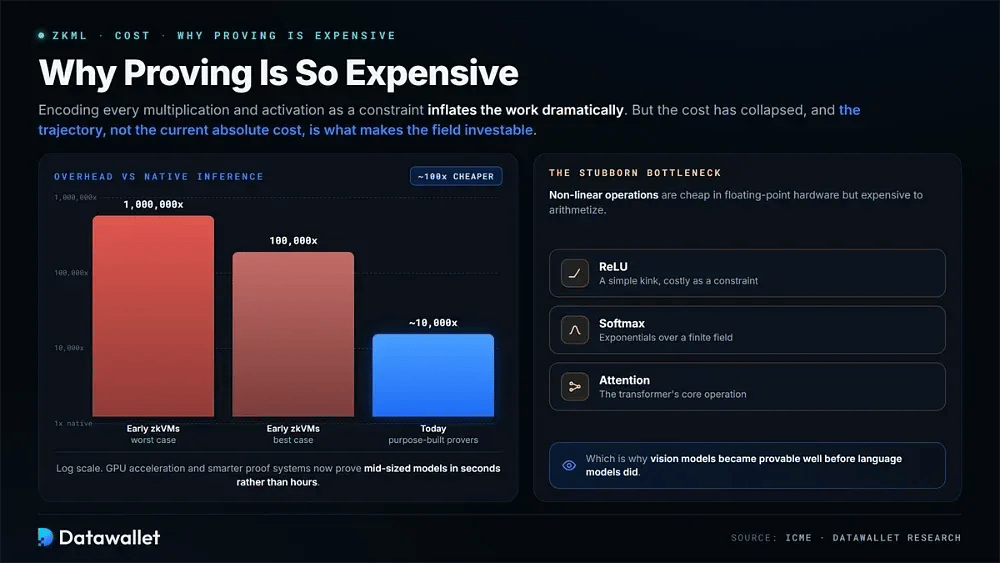
El problema del coste es aritmético y no accidental. Codificar como restricción cada multiplicación y activación de una red neuronal multiplica el trabajo de forma drástica, por lo que los primeros enfoques de zkVM acarreaban sobrecostes de entre 100.000 y 1.000.000 de veces la inferencia nativa.
Esa cifra se ha desplomado. Los provers diseñados específicamente, la aceleración con GPU y los sistemas de pruebas más inteligentes han reducido la sobrecarga hasta el entorno de las 10.000 veces, y los marcos especializados ya demuestran modelos de tamaño medio en segundos en lugar de horas. Lo que hace que el sector sea invertible es la trayectoria, no el coste absoluto actual.
Las operaciones no lineales siguen siendo el cuello de botella persistente. Activaciones como ReLU y softmax, junto con los mecanismos de atención de los transformers, son baratas en hardware de coma flotante pero caras de aritmetizar, razón por la que los modelos de visión se volvieron demostrables mucho antes que los modelos de lenguaje.
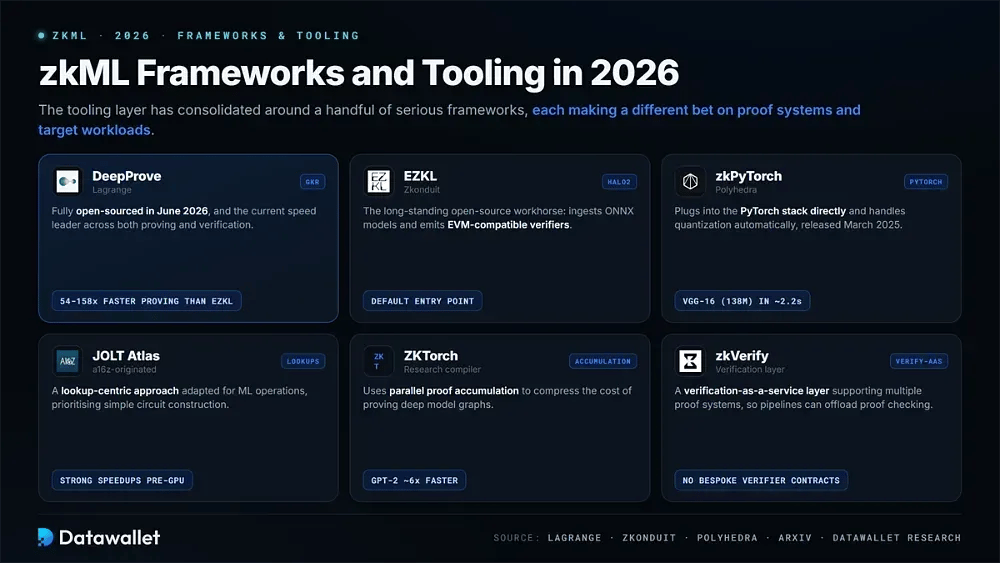
Frameworks y herramientas de zkML en 2026
La capa de herramientas se ha consolidado en torno a un puñado de frameworks sólidos, cada uno con una apuesta distinta en sistemas de prueba y cargas de trabajo objetivo. Estos son los proyectos que definen el estado de la técnica:
- DeepProve: la biblioteca de Lagrange basada en GKR, de código totalmente abierto desde junio de 2026, es entre 54 y 158 veces más rápida que EZKL en la generación de pruebas y hasta 671 veces más rápida en la verificación.
- EZKL: El veterano caballo de batalla de código abierto construido sobre Halo2, que procesa modelos ONNX y emite verificadores compatibles con EVM, lo que lo convierte en el punto de entrada habitual para desarrolladores sin formación en criptografía.
- zkPyTorch: un compilador de Polyhedra lanzado en marzo de 2025 que se integra directamente en el stack de PyTorch, gestiona la cuantización de forma automática y demostró el VGG-16 de 138 millones de parámetros en unos 2,2 segundos.
- JOLT Atlas: Un enfoque centrado en tablas de consulta, originado en a16z y adaptado a operaciones de ML, que prioriza una construcción sencilla de circuitos y logra grandes aceleraciones incluso antes de aplicar aceleración por GPU.
- ZKTorch: un compilador de investigación que utiliza acumulación paralela de pruebas y que, según se informa, demuestra GPT-2 aproximadamente seis veces más rápido que los sistemas ZKML generalistas anteriores con el mismo hardware.
- zkVerify: una capa de verificación como servicio compatible con varios sistemas de pruebas, que permite a los flujos de IA delegar la comprobación de pruebas en lugar de desplegar contratos verificadores a medida para cada modelo.
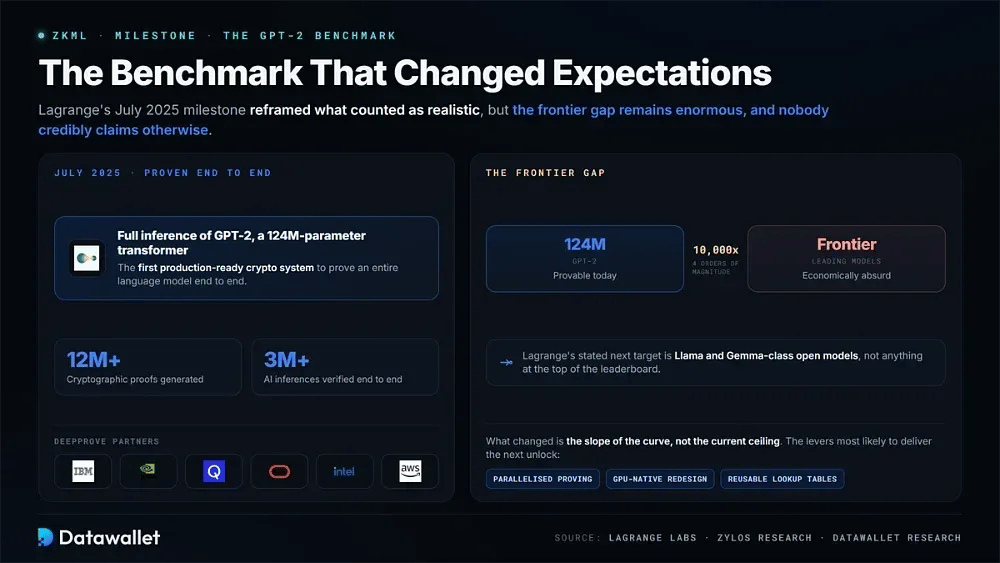
La referencia que cambió las expectativas
El hito de Lagrange de julio de 2025 redefinió lo que se consideraba realista. El equipo completó una inferencia completa de GPT-2, un transformer de 124 millones de parámetros, lo que lo convierte en el primer sistema cripto listo para producción que demuestra un modelo de lenguaje completo de extremo a extremo.
Después, el sistema pasó de la demostración al despliegue. Lagrange publicó DeepProve como código abierto en junio de 2026 y reveló que se habían generado más de 12 millones de pruebas criptográficas y verificado de extremo a extremo más de 3 millones de inferencias de IA, junto con alianzas con IBM, NVIDIA, Qualcomm, Oracle, Intel y AWS.
Aun así, la brecha con la frontera sigue siendo enorme, y nadie afirma con credibilidad lo contrario. GPT-2 es cuatro órdenes de magnitud más pequeño que los modelos líderes actuales, de modo que demostrar un sistema de frontera moderno no es solo caro, sino económicamente absurdo, y el siguiente objetivo declarado de Lagrange son los modelos abiertos de clase Llama y Gemma, no nada que esté en lo alto de la clasificación.
Lo que ha cambiado es la pendiente de la curva, no el techo actual. La generación de pruebas en paralelo entre clústeres de probadores, los rediseños de algoritmos nativos para GPU y las tablas de búsqueda reutilizables son las palancas con más probabilidades de lograr el próximo salto de un orden de magnitud, y acercarán poco a poco los modelos abiertos de tamaño medio al rango demostrable.
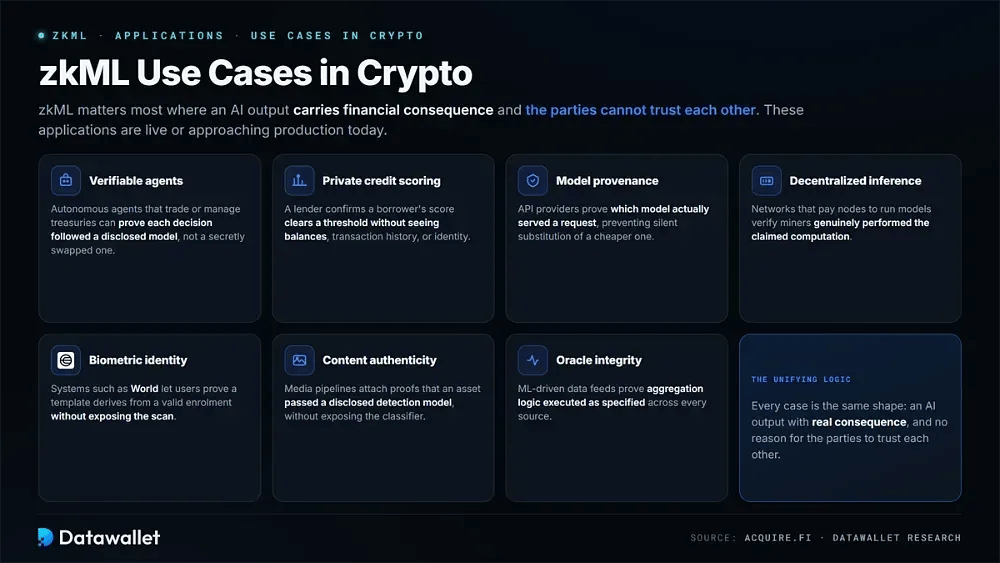
Casos de uso de zkML en cripto
zkML es más relevante cuando el resultado de una IA tiene consecuencias financieras y las partes no pueden confiar entre sí. Estas aplicaciones están hoy en funcionamiento o cerca de producción:
- Agentes verificables: Los agentes de IA autónomos que operan o gestionan tesorerías pueden demostrar que cada decisión siguió un modelo declarado y no uno cambiado en secreto, cerrando la brecha entre principal y agente.
- Puntuación crediticia privada: un protocolo de préstamos puede confirmar que la puntuación de un prestatario supera un umbral sin ver nunca saldos, historial de transacciones ni identidad, ya que la prueba certifica que el modelo se ejecutó correctamente.
- Procedencia del modelo: los proveedores de API pueden demostrar qué modelo atendió realmente una solicitud, lo que evita la sustitución silenciosa por un modelo más barato mientras se factura uno caro.
- Inferencia descentralizada: las redes que pagan a los nodos por ejecutar modelos utilizan zkML para verificar que los mineros realmente han efectuado el cálculo declarado, sustituyendo la reputación por una liquidación criptográfica.
- Identidad biométrica: sistemas como World pueden permitir a los usuarios demostrar que una nueva plantilla biométrica deriva de un registro válido sin reverificación centralizada ni exponer el escaneo original.
- Autenticidad del contenido: los flujos de producción de medios pueden adjuntar pruebas que demuestran que un activo superó un modelo de detección divulgado, lo que ofrece a los reguladores un rastro auditable sin exponer el clasificador propietario.
- Integridad del oráculo: los flujos de datos basados en aprendizaje automático pueden demostrar que la lógica de agregación se ejecutó como se especificó entre distintas fuentes, lo que refuerza el puente entre la inteligencia off-chain y la liquidación on-chain.
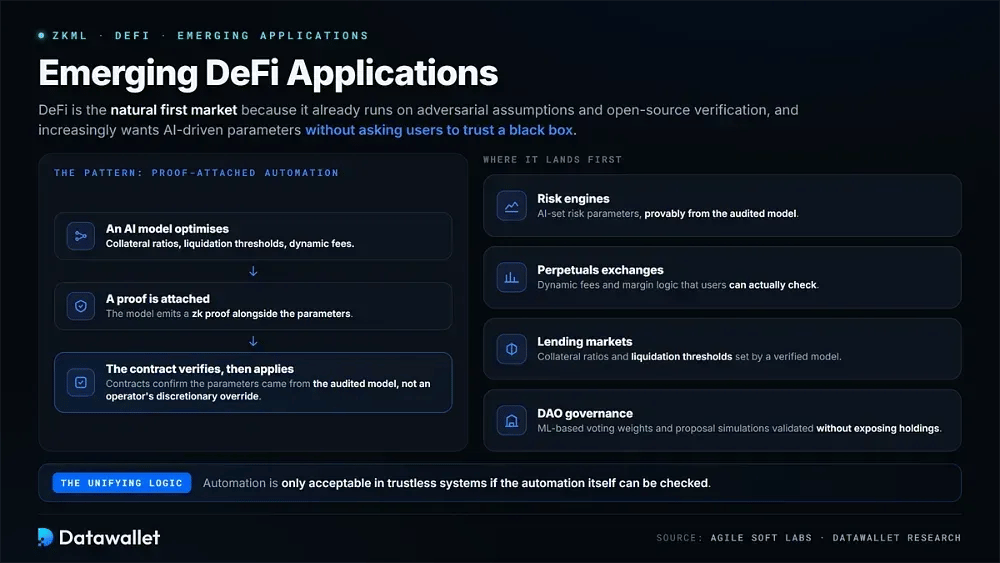
Aplicaciones emergentes de DeFi
Las finanzas descentralizadas son el primer mercado natural porque ya funcionan con supuestos adversariales y verificación de código abierto. Los motores de riesgo, los exchanges de perpetuos y los mercados de préstamos quieren cada vez más parámetros basados en IA sin pedir a los usuarios que confíen en una caja negra.
El patrón es la automatización con prueba adjunta. Un modelo de IA optimiza los ratios de colateral, los umbrales de liquidación o las comisiones dinámicas, y la prueba que lo acompaña permite que los contratos del protocolo verifiquen que los parámetros proceden del modelo auditado y no de una anulación discrecional de un operador.
La gobernanza de las DAO es una segunda frontera, donde las ponderaciones de voto basadas en ML o las simulaciones de propuestas pueden validarse sin exponer las posiciones individuales. La lógica común es que la automatización solo es aceptable en sistemas sin confianza si la propia automatización puede verificarse.
El mercado de zkML y los proyectos clave
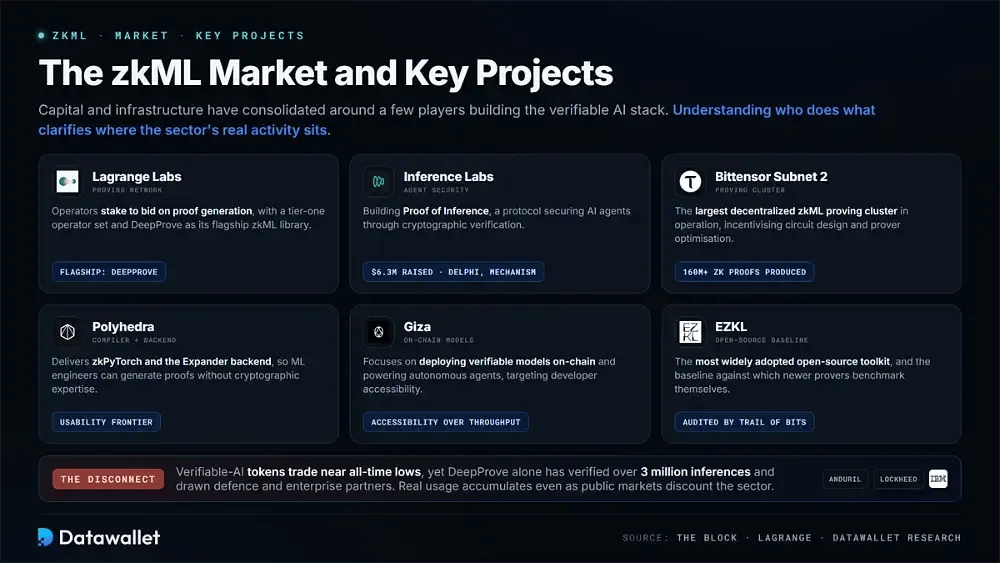
El capital y la infraestructura se han concentrado en torno a unos pocos actores que construyen la pila de IA verificable. Entender quién hace qué aclara dónde está la actividad real del sector:
- Lagrange Labs: Opera una red de pruebas en la que los operadores hacen stake para pujar por la generación de pruebas, con un conjunto de operadores de primer nivel y DeepProve como su biblioteca zkML insignia para inferencia de IA.
- Inference Labs: Recaudó 6,3 millones de dólares de inversores como Delphi y Mechanism para desarrollar Proof of Inference, un protocolo que protege a los agentes de IA mediante verificación criptográfica.
- Subred 2 de Bittensor: el mayor clúster descentralizado de pruebas zkML en funcionamiento, que ha generado más de 160 millones de pruebas zero-knowledge e incentiva el diseño de circuitos y la optimización de los probadores.
- Polyhedra: aporta el compilador zkPyTorch y el backend de pruebas Expander, ampliando la frontera de la usabilidad para que los ingenieros de ML puedan generar pruebas sin conocimientos de criptografía.
- Giza: se centra en desplegar modelos verificables on-chain y en impulsar agentes autónomos, priorizando la accesibilidad para desarrolladores frente al rendimiento bruto de generación de pruebas.
- EZKL: mantiene el kit de herramientas de código abierto más adoptado, auditado por Trail of Bits, y funciona como referencia con la que se comparan los probadores más recientes.
El panorama comercial es más matizado de lo que admiten tanto los alcistas como los bajistas. Los precios de los tokens de IA verificable han sufrido mucho y varios cotizan cerca de mínimos históricos, pero solo DeepProve ha verificado más de tres millones de inferencias y ha atraído a socios del sector de defensa y empresariales como Anduril, Lockheed Martin e IBM, de modo que el uso real se acumula aunque los mercados públicos descuenten el sector.
Regulación y argumentos de cumplimiento normativo para zkML
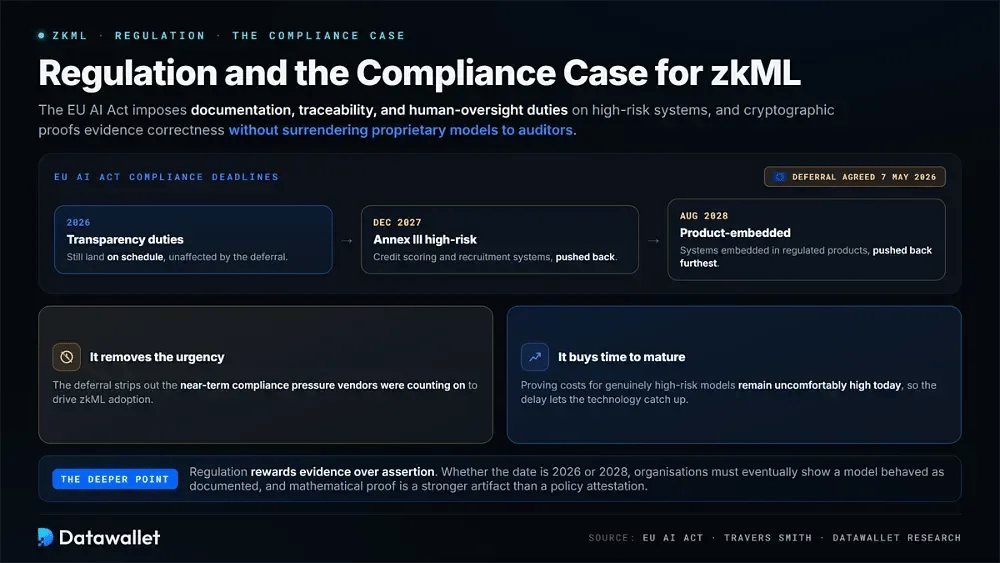
La presión regulatoria es el argumento no cripto más sólido a favor de la IA verificable. La Ley de IA de la UE impone obligaciones de documentación, trazabilidad y supervisión humana a los sistemas de alto riesgo, y las pruebas criptográficas ofrecen una forma de demostrar la corrección sin entregar modelos propietarios a los auditores.
El calendario cambió de forma sustancial en 2026. Los legisladores de la UE alcanzaron un acuerdo político el 7 de mayo de 2026 para aplazar las obligaciones de alto riesgo más exigentes, trasladando los sistemas del Anexo III, como la puntuación crediticia y la contratación, a diciembre de 2027 y los sistemas integrados en productos a agosto de 2028, mientras que las obligaciones de transparencia siguen llegando en 2026.
Este aplazamiento tiene dos caras para zkML. Elimina la urgencia de cumplimiento a corto plazo con la que contaban los proveedores, pero también da a la tecnología tiempo para madurar antes de que lleguen los plazos, ya que los costes de generar pruebas para modelos realmente de alto riesgo siguen siendo hoy incómodamente altos.
El punto de fondo es que la regulación premia las pruebas frente a las afirmaciones. Tanto si la fecha de aplicación es 2026 como 2028, las organizaciones acabarán necesitando demostrar que un modelo desplegado se comportó tal y como estaba documentado, y la prueba matemática es un artefacto más sólido que una declaración de política.
zkML, identidad digital y la ola de verificación de edad
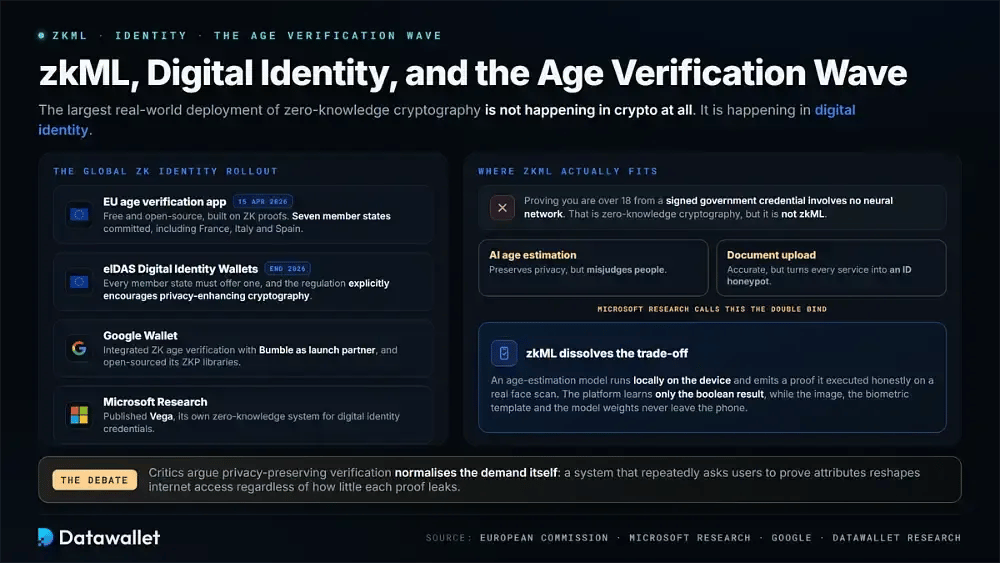
La mayor implantación real de la criptografía zero-knowledge no se está produciendo en el mundo cripto, sino en la identidad digital, impulsada por los mandatos de verificación de edad que se están desplegando en Europa, Reino Unido y otros lugares.
Esto es relevante para zkML porque construye los raíles de credenciales, la infraestructura de wallet y la familiaridad pública de las que acabará dependiendo la IA verificable, aunque ambas tecnologías resuelvan problemas distintos.
El despliegue global de la identidad ZK
La Comisión Europea lanzó una aplicación gratuita y de código abierto de verificación de edad el 15 de abril de 2026, basada en criptografía de prueba zero-knowledge para que los usuarios puedan demostrar que superan un umbral de edad sin revelar su fecha de nacimiento ni su identidad. Siete Estados miembros, entre ellos Francia, Italia y España, se comprometieron a integrarla.
La infraestructura que hay debajo es aún mayor. El Reglamento eIDAS revisado exige que cada Estado miembro de la UE ofrezca una Cartera de Identidad Digital antes de finales de 2026 y fomenta expresamente la criptografía que mejora la privacidad, mientras que la Online Safety Act del Reino Unido y la Ley de Servicios Digitales aportan la presión de cumplimiento que hace que la adopción deje de ser opcional.
El sector privado se movió en paralelo. Google integró la verificación de edad con ZK en Google Wallet, con Bumble como socio de lanzamiento, y publicó como código abierto sus bibliotecas ZKP, mientras que Microsoft Research publicó Vega, su propio sistema zero-knowledge para credenciales de identidad digital.
Dónde encaja realmente zkML
Conviene aclarar con claridad una distinción importante, porque con frecuencia se confunde. Demostrar que eres mayor de dieciocho años a partir de una credencial oficial firmada no implica ninguna red neuronal, así que es criptografía zero-knowledge, pero no es zkML. Ambas comparten matemáticas, no maquinaria.
El verdadero solapamiento está en la estimación de la edad. Las plataformas sujetas a obligaciones de verificación deben elegir entre la estimación basada en IA, que preserva la privacidad pero juzga mal a las personas, y la subida de documentos, que es precisa pero convierte cada servicio en un cebo para los datos de identidad oficiales. Microsoft Research lo llama doble vínculo.
zkML es lo que elimina ese dilema. Un modelo de estimación de edad puede ejecutarse localmente en el dispositivo del usuario y emitir una prueba de que el modelo divulgado se ejecutó honestamente sobre un escaneo facial real, de modo que la plataforma solo conoce el resultado booleano, mientras que la imagen, la plantilla biométrica y los pesos del modelo nunca salen del móvil.
Chat Control y el debate sobre la vigilancia
La misma criptografía encaja con dificultad en las controvertidas propuestas europeas de Chat Control, en las que el escaneo obligatorio de mensajes privados se ha justificado con objetivos de protección de la infancia. Tanto el escaneo en el lado del cliente como zkML prometen verificación sin exponer los datos de forma generalizada, lo que hace que este planteamiento sea políticamente potente.
Los críticos de estos marcos sostienen que la verificación que preserva la privacidad normaliza la propia exigencia, ya que un sistema que pide repetidamente a los usuarios que demuestren atributos transforma el acceso a internet, por pocos datos que revele cada prueba. Los grupos de derechos digitales se han opuesto a vincular las verificaciones de edad con carteras de identidad precisamente por este motivo.
Para zkML, la lección es incómoda pero útil. La verificabilidad criptográfica es una herramienta de privacidad realmente potente, pero también facilita los regímenes de cumplimiento, y el significado político de la tecnología depende por completo de qué decidan exigir las instituciones que se demuestre.
zkML frente a otros enfoques de IA verificable
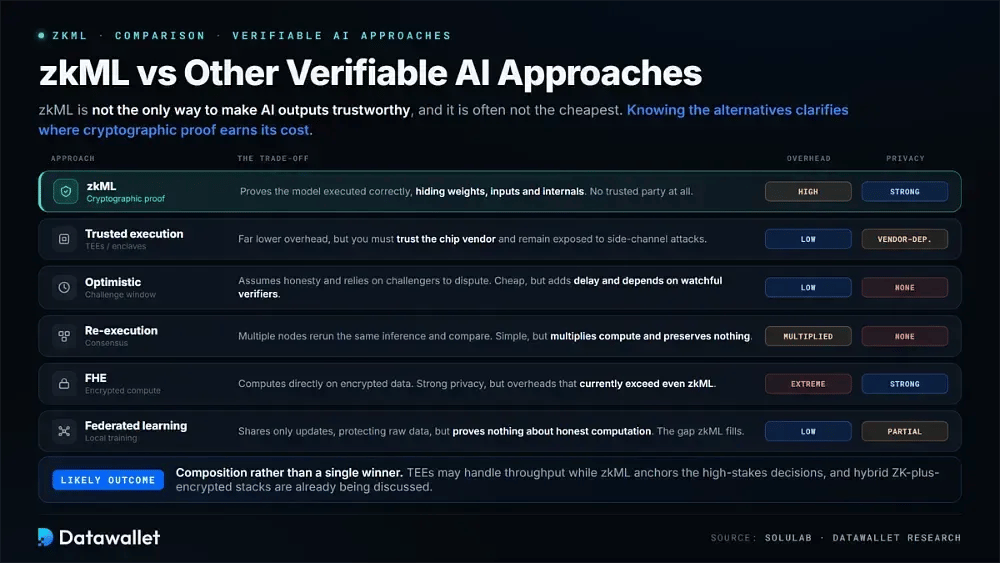
zkML no es la única forma de hacer que los resultados de la IA sean fiables, y a menudo no es la más barata. Entender las alternativas aclara dónde la prueba criptográfica justifica realmente su coste:
- Entornos de ejecución de confianza: los TEE ejecutan modelos dentro de enclaves de hardware seguros y certifican el resultado. Ofrecen una sobrecarga mucho menor, pero exigen confiar en el fabricante del chip y siguen expuestos a ataques de canal lateral.
- Verificación optimista: los sistemas asumen que los cálculos son honestos y confían en que los retadores los disputen dentro de un plazo, lo cual es barato pero introduce retrasos y depende de verificadores atentos y con incentivos económicos.
- Reejecución por consenso: varios nodos vuelven a ejecutar la misma inferencia y comparan los resultados, un enfoque sencillo que multiplica el coste de cómputo y no puede preservar la privacidad de las entradas ni de los pesos.
- Cifrado totalmente homomórfico: el FHE realiza cálculos directamente sobre datos cifrados y ofrece una gran privacidad, pero conlleva una sobrecarga de rendimiento que actualmente supera incluso la de zkML en la mayoría de las cargas de trabajo de aprendizaje automático.
- Aprendizaje federado: el entrenamiento se realiza localmente y solo se comparten las actualizaciones, lo que protege los datos en bruto sin demostrar que ningún participante haya calculado de forma honesta, y deja una brecha de integridad que zkML puede cubrir.
Lo más probable es una combinación y no un único ganador. Ya se debate el uso de soluciones híbridas que combinen pruebas ZK con computación cifrada para las cargas de trabajo en la nube más sensibles, y los TEE podrían encargarse del rendimiento mientras zkML respalda las decisiones críticas.
Riesgos y limitaciones
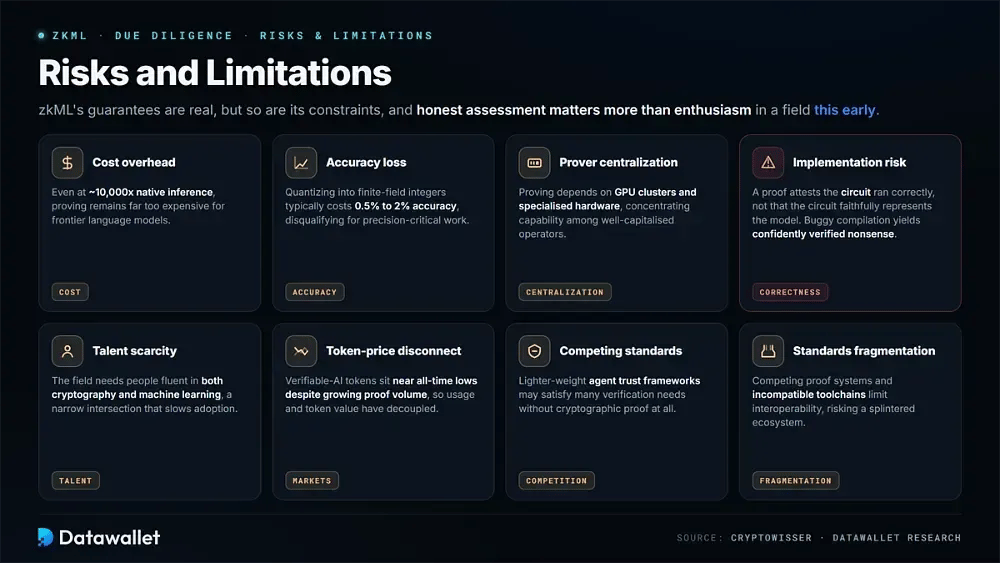
Las garantías de zkML son reales, pero también lo son sus limitaciones, y en un campo tan incipiente importa más una valoración honesta que el entusiasmo. Las principales preocupaciones son:
- Sobrecoste: Incluso con aproximadamente 10.000 veces la inferencia nativa, generar la prueba sigue siendo demasiado caro para los modelos de lenguaje de vanguardia, lo que limita zkML a modelos más pequeños y bien definidos en el futuro previsible.
- Pérdida de precisión: cuantizar pesos de coma flotante en enteros de cuerpo finito suele costar 0,5 a 2 % de precisión, un intercambio aceptable para muchas tareas, pero descalificante para aplicaciones donde la precisión es crítica.
- Centralización de los provers: La generación de pruebas depende cada vez más de clústeres de GPU y hardware especializado, lo que concentra la capacidad en operadores con mucho capital y socava la descentralización a la que debe servir la tecnología.
- Riesgo de implementación: una prueba solo certifica que un circuito se ejecutó correctamente, no que el circuito represente fielmente el modelo previsto, de modo que una compilación defectuosa puede producir disparates verificados con total confianza.
- Escasez de talento: El sector requiere personas con dominio tanto de la criptografía como del aprendizaje automático, una intersección reducida que frena la adopción empresarial por muy buenas que lleguen a ser las herramientas subyacentes.
- Desconexión del precio del token: los tokens de IA verificable cotizan cerca de sus mínimos históricos pese al aumento del volumen de pruebas, de modo que el uso de la infraestructura y el valor del token se han desacoplado, y los titulares no pueden dar por hecho que la adopción se traduzca en precio.
- Estándares competidores: Los marcos de confianza para agentes más ligeros pueden satisfacer muchas necesidades de verificación sin pruebas criptográficas, y captar casos de uso que se esperaba que dominara zkML.
- Fragmentación de estándares: los sistemas de prueba competidores y las cadenas de herramientas incompatibles limitan la interoperabilidad, y sin convergencia, la adopción podría fragmentarse entre ecosistemas que no pueden verificar el trabajo de los demás.
Conclusiones
zkML ha pasado de ser una curiosidad de investigación a infraestructura funcional. Se ha demostrado una inferencia completa de GPT-2, los modelos de visión de tamaño medio se prueban en segundos y la sobrecarga ha caído dos órdenes de magnitud en unos dos años, una curva de mejora más rápida que la de la mayoría de las primitivas criptográficas.
La limitación honesta es que la brecha entre lo demostrable y lo desplegado sigue siendo amplia. Los modelos de frontera están cuatro órdenes de magnitud fuera del alcance económico, el hardware de prueba se concentra en operadores con mucho capital y los tokens del sector cotizan muy por debajo de las expectativas de la etapa de financiación, incluso mientras crece el volumen de pruebas.
El argumento estratégico se basa en hacia dónde va la IA, más que en dónde está hoy. Los agentes autónomos empiezan a mover capital real, los reguladores exigen un comportamiento de los modelos demostrable y la infraestructura de identidad zero-knowledge que se está desplegando ahora en Europa normaliza discretamente la prueba criptográfica como infraestructura cotidiana. Para quien siga la convergencia de IA y criptomonedas, zkML es la capa en la que se cruzan esas trayectorias.