¿Quién es ZachXBT?
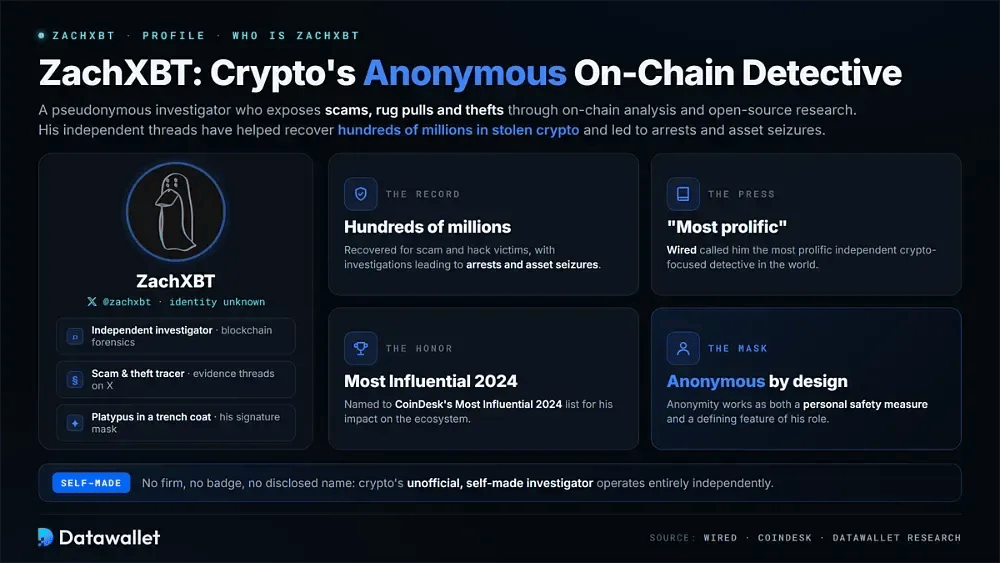
ZachXBT es un investigador de blockchain seudónimo conocido en el X cripto (antes Twitter) por destapar estafas, rug pulls y robos. Mediante análisis onchain detallados e investigación de código abierto, publica hilos que rastrean fondos robados, desenmascaran a malos actores y conectan fraudes en todo el ecosistema.
Al operar de forma independiente, sus investigaciones han ayudado a recuperar cientos de millones en criptomonedas robadas y han tenido consecuencias legales reales, como detenciones e incautaciones de activos. Wired lo ha descrito como el detective independiente centrado en criptomonedas más prolífico del mundo, y CoinDesk lo incluyó en su lista de los más influyentes de 2024.
Sigue siendo anónimo y lo representa un ornitorrinco de dibujos animados con la gabardina de un detective, que se ha convertido en su seña de identidad. Ese anonimato funciona tanto como medida de seguridad personal como rasgo distintivo de su papel de investigador extraoficial y autodidacta del mundo cripto.
El origen de ZachXBT
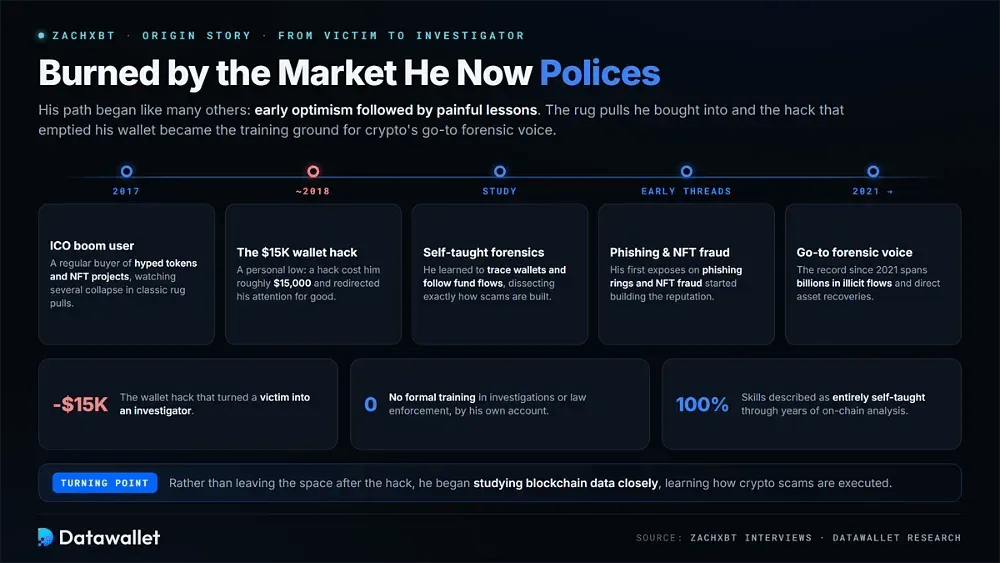
El camino de ZachXBT en las criptomonedas empezó como el de muchos otros: optimismo inicial seguido de duras lecciones. Durante el auge de las ICO de 2017 era un usuario corriente que compraba tokens promocionados con mucho bombo y proyectos de NFT, y vio cómo varios se hundían en rug pulls clásicos que más tarde marcarían su enfoque.
Un hackeo de un wallet hacia 2018 le costó aproximadamente 15.000 $, un mínimo personal que reorientó su atención. En lugar de abandonar el sector, empezó a estudiar de cerca los datos de blockchain, aprendiendo a rastrear wallets, seguir los flujos de fondos y entender exactamente cómo se construyen y ejecutan las estafas cripto.
Según él mismo cuenta, no tiene formación formal en investigación ni en cumplimiento de la ley, y describe sus habilidades como totalmente autodidactas, fruto de años de análisis on-chain. Sus primeros hilos sobre redes de phishing y fraudes con NFT le dieron la reputación que acabaría convirtiéndolo en la voz forense de referencia del sector cripto.
¿Cómo investiga ZachXBT las estafas?
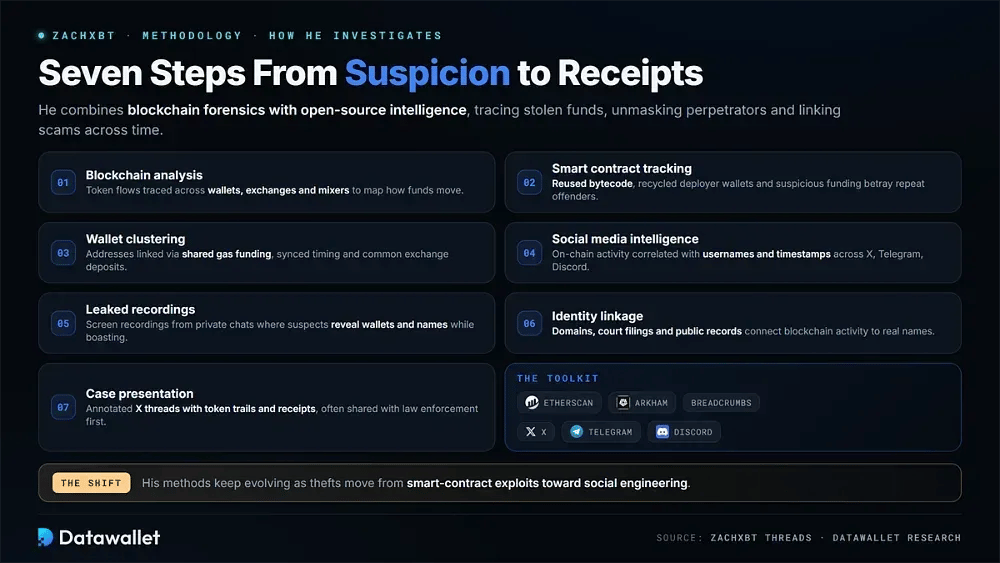
Para sacar a la luz fraudes cripto, ZachXBT combina el análisis forense de blockchain con la inteligencia de fuentes abiertas: rastrea fondos robados, desenmascara a los autores y vincula estafas a lo largo del tiempo. Su metodología se ha vuelto más refinada a medida que los robos han pasado de los exploits de contratos inteligentes a la ingeniería social.
Así se desglosa normalmente su proceso:
- Análisis de blockchain: rastrea los flujos de tokens con herramientas como Etherscan, Arkham y Breadcrumbs, siguiendo las transferencias entre wallets, exchanges y mezcladores para trazar cómo se mueven los fondos.
- Seguimiento de contratos inteligentes: Inspecciona los despliegues de contratos fraudulentos en busca de bytecode reutilizado, wallets de despliegue reciclados y orígenes de financiación sospechosos que delatan a los reincidentes.
- Agrupación de wallets: vincula direcciones a través de financiación de gas compartida, sincronización en el momento de las transacciones y puntos de contacto comunes, como las cuentas de depósito de un exchange centralizado.
- Inteligencia en redes sociales: correlaciona la actividad onchain con nombres de usuario, mensajes y marcas de tiempo en X, Telegram y Discord para identificar a los actores recurrentes.
- Grabaciones filtradas: Cada vez recurre más a grabaciones de pantalla de chats de grupo privados, donde los sospechosos revelan sin querer wallets, nombres o saldos mientras presumen.
- Vinculación de identidad: cruza registros de dominios, documentos judiciales y registros públicos para conectar la actividad en la blockchain con nombres reales, correos electrónicos u otros identificadores.
- Presentación del caso: Reúne los hallazgos en hilos anotados de X con rastros de tokens y justificantes, y a menudo comparte las pruebas con las fuerzas de seguridad antes de publicarlos.
Principales investigaciones y estafas destapadas por ZachXBT
El historial de ZachXBT desde 2021 abarca miles de millones en flujos ilícitos y ayuda directa para recuperar activos robados. Matt Huang, cofundador de Paradigm, ha afirmado que ZachXBT ayudó a recuperar más de 350 millones de dólares para víctimas de hacks y estafas, incluidos rug pulls de NFT, redes de phishing, exploits de DeFi y robos vinculados a Estados.
1. Hackeo de Bybit (febrero de 2025)
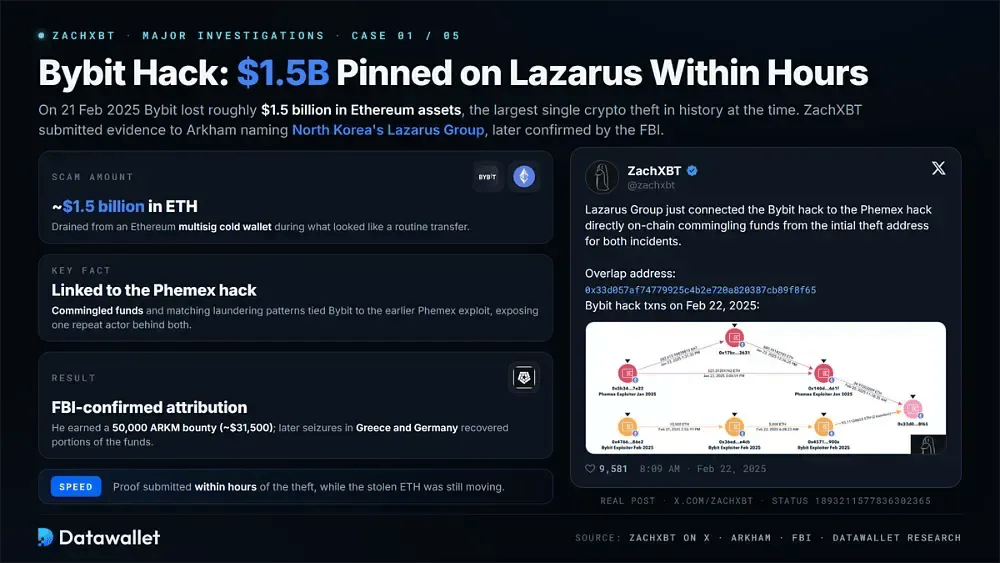
El 21 de febrero de 2025, Bybit perdió aproximadamente 1.500 millones de dólares en activos de Ethereum, el mayor robo individual de la historia cripto en aquel momento. En cuestión de horas, ZachXBT presentó pruebas a Arkham que identificaban al Lazarus Group de Corea del Norte como responsable, algo que más tarde confirmó el FBI.
- Importe de la estafa: Alrededor de 1.500 millones de dólares, sustraídos de un wallet frío multifirma de Ethereum durante una transferencia rutinaria.
- Datos clave: vinculó el ataque con el anterior hackeo de Phemex a través de fondos mezclados y patrones de blanqueo coincidentes.
- Resultado: Ganó una recompensa de 50.000 ARKM (~31.500 $); posteriores incautaciones en Grecia y Alemania recuperaron parte de los fondos.
2. Robo a acreedores de Genesis (2024-2025)
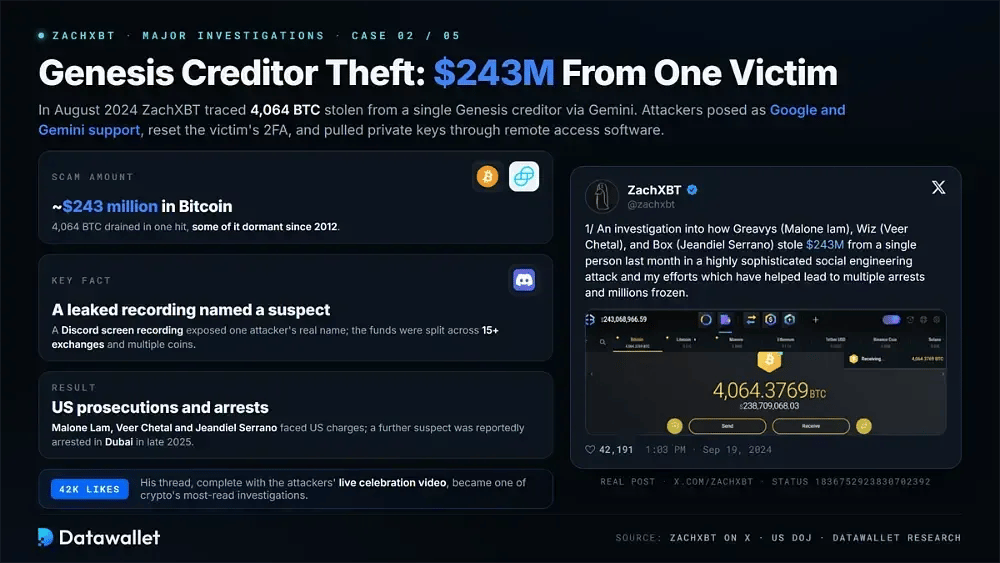
En agosto de 2024, ZachXBT rastreó 4.064 BTC (~243 millones de dólares) robados a un único acreedor de Genesis a través de Gemini. Los atacantes se hicieron pasar por el soporte de Google y de Gemini, restablecieron la 2FA de la víctima y obtuvieron las claves privadas mediante software de acceso remoto.
- Importe de la estafa: aproximadamente 243 millones de dólares en Bitcoin, parte de ellos inactivos desde 2012.
- Datos clave: la filtración de una grabación de Discord reveló el nombre real de un sospechoso; los fondos se repartieron entre más de 15 exchanges y varias monedas.
- Resultado: los sospechosos Malone Lam, Veer Chetal y Jeandiel Serrano se enfrentaron a la justicia de EE. UU.; otro sospechoso fue detenido, según se informó, en Dubái a finales de 2025.
3. La oleada de ingeniería social contra Coinbase (2024-2025)
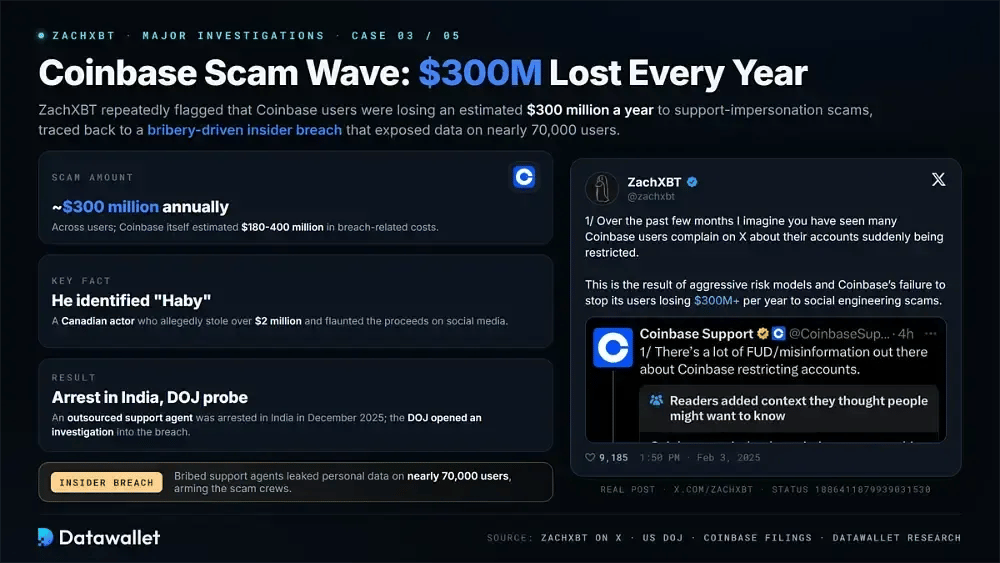
ZachXBT advirtió repetidamente de que los usuarios de Coinbase perdían unos 300 millones de dólares al año por estafas de suplantación del servicio de atención al cliente. El problema se remontaba a una brecha de seguridad interna, impulsada por sobornos, que expuso datos de casi 70.000 usuarios.
- Importe de las estafas: Alrededor de 300 millones de dólares al año entre los usuarios; Coinbase estimó 180–400 millones de dólares en costes relacionados con la brecha de seguridad.
- Datos clave: identificó a un actor canadiense, «Haby», que presuntamente robó más de 2 millones de dólares y presumió del botín en las redes sociales.
- Resultado: un agente de soporte subcontratado fue detenido en la India en diciembre de 2025; el DOJ abrió una investigación sobre la brecha de seguridad.
4. Investigación del USMS «Lick» (ene-mar de 2026)
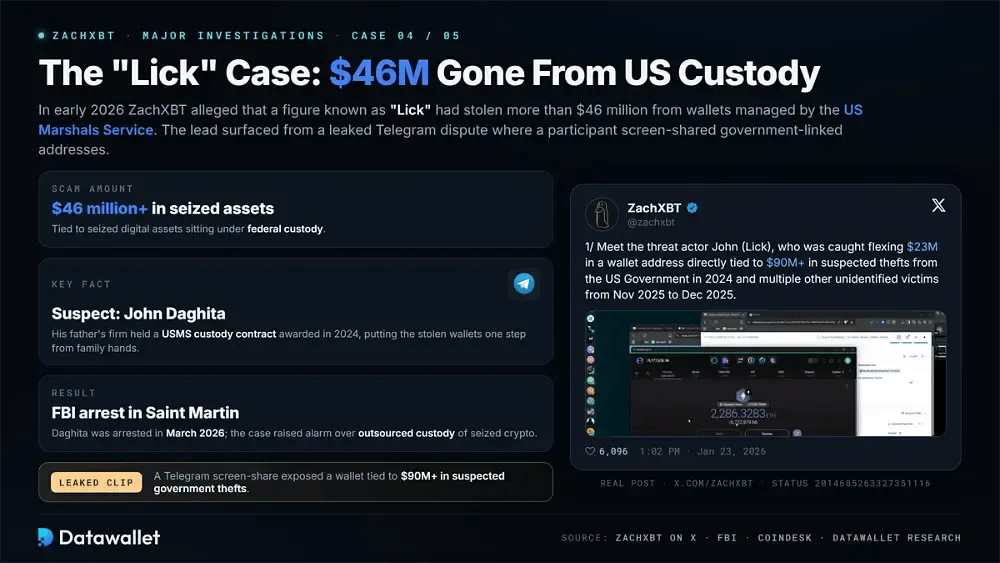
A principios de 2026, ZachXBT alegó que una figura conocida como «Lick» había robado más de 46 millones de dólares de wallets gestionadas por el Servicio de Alguaciles de EE. UU. La pista surgió de una disputa filtrada en Telegram en la que un participante compartió pantalla mostrando el control de direcciones vinculadas al Gobierno.
- Importe de la estafa: más de 46 millones de dólares vinculados a activos digitales incautados bajo custodia federal.
- Datos clave: identificó al sospechoso como John Daghita, cuya empresa familiar, la del padre, tenía un contrato de custodia con el USMS adjudicado en 2024.
- Resultado: el FBI detuvo a Daghita en Saint Martin en marzo de 2026; el caso generó alarma por la custodia externalizada de criptomonedas incautadas.
5. Otras investigaciones relevantes
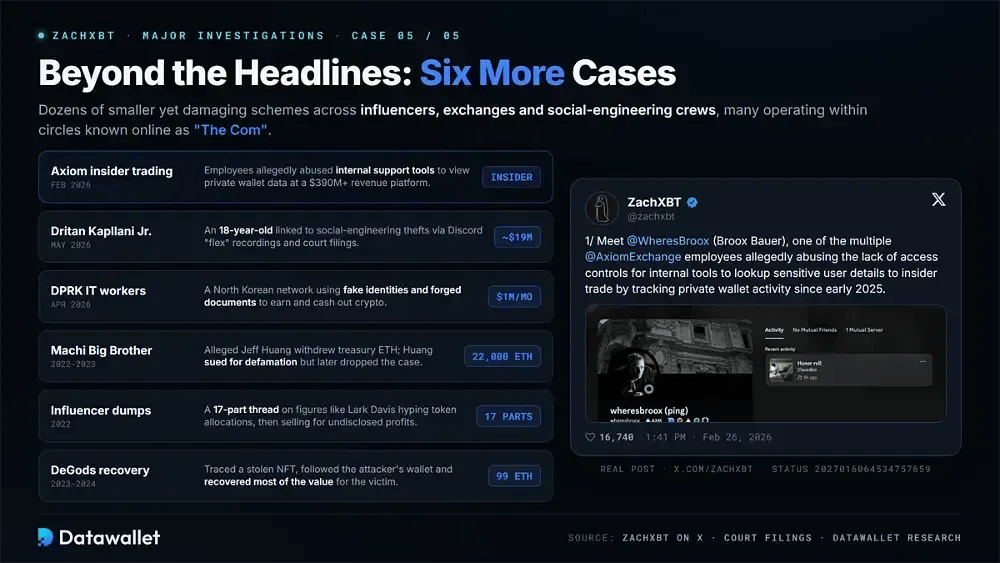
Más allá de los casos más sonados, ZachXBT ha descubierto decenas de esquemas menores pero dañinos que afectan a influencers, exchanges y grupos de ingeniería social que operan en círculos conocidos en internet como "The Com".
- Uso de información privilegiada en Axiom (feb. de 2026): señaló a la plataforma de trading Axiom, alegando que empleados abusaron de herramientas internas de soporte para ver datos privados de wallets tras generar más de 390 M $ en ingresos.
- Dritan Kapllani Jr. (mayo de 2026): Vinculó a un joven de 18 años con unos 19 millones de dólares en robos mediante ingeniería social, usando grabaciones de «flex» en Discord y documentos judiciales desclasificados como pruebas.
- Red de trabajadores informáticos de Corea del Norte (abr. 2026): destapó una operación norcoreana que generaba unos 1 millón de dólares al mes mediante identidades falsas, documentos falsificados y conversiones de cripto a fiat.
- Machi Big Brother (2022-2023): Alegó que Jeff Huang retiró 22.000 ETH de una wallet de tesorería; Huang lo demandó por difamación, pero después retiró la demanda.
- Estafas pump-and-dump de influencers (2022): en un hilo de 17 partes, documentó cómo figuras como Lark Davis recibieron asignaciones de tokens, los promocionaron y vendieron obteniendo beneficios no revelados.
- Recuperación de NFT de DeGods (2023-2024): rastreó un NFT robado de 99 ETH, siguió el wallet del atacante y ayudó a recuperar la mayor parte del valor para la víctima.
ZachXBT y el Lazarus Group
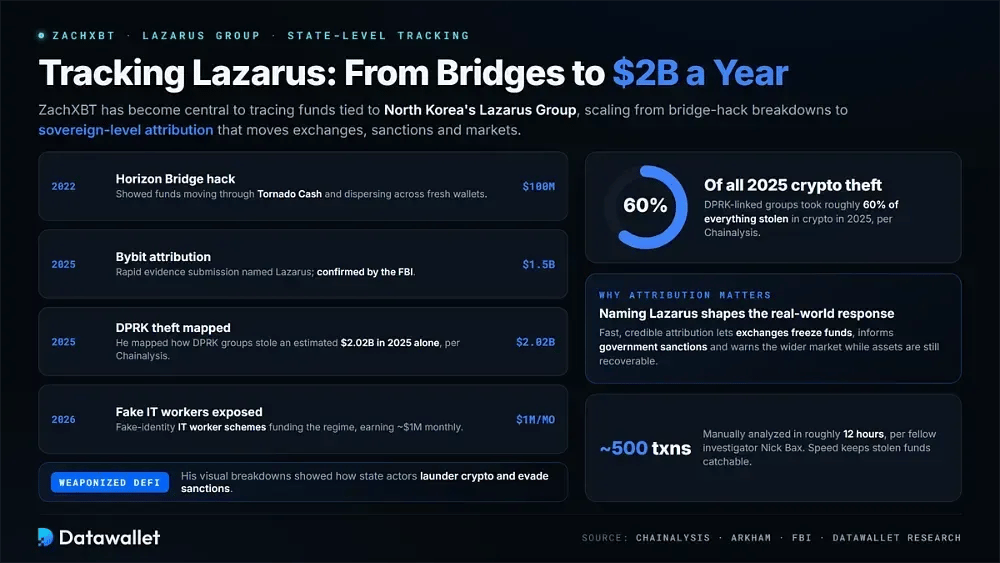
ZachXBT se ha convertido en una figura central para rastrear fondos vinculados a Lazarus Group, la unidad norcoreana detrás de muchos de los mayores ataques del sector cripto. Su implicación se intensificó en 2022, cuando Lazarus atacó puentes cross-chain, y alcanzó su punto álgido con la atribución del ataque a Bybit en 2025.
A mediados de 2022 analizó el hackeo del Horizon Bridge, de 100 millones de dólares, y mostró cómo los fondos pasaron por Tornado Cash y se dispersaron entre carteras nuevas. Sus desgloses visuales ayudaron al público a entender cómo actores vinculados a Estados utilizan las herramientas de DeFi como arma para blanquear criptomonedas y eludir sanciones.
En 2025 y 2026, su trabajo había escalado hasta amenazas de nivel soberano. Además del caso de Bybit, documentó cómo los grupos de Corea del Norte robaron unos 2.020 millones de dólares solo en 2025, según Chainalysis, aproximadamente el 60 % de todos los robos de criptomonedas de ese año, y destapó los esquemas de trabajadores informáticos con identidades falsas que financian al régimen.
Por qué importa la atribución
Atribuir los hackeos a Lazarus no es solo un ejercicio técnico; condiciona la respuesta en el mundo real. Una atribución rápida y creíble permite a los exchanges congelar fondos, orienta las sanciones gubernamentales y alerta al mercado en general, y por eso el rápido aviso de ZachXBT sobre Bybit tuvo un peso mucho mayor que el de una recompensa.
Su rapidez forma parte de la historia. Su compañero investigador Nick Bax ha descrito cómo ZachXBT analiza manualmente unas 500 transacciones en aproximadamente 12 horas, un ritmo que le permite publicar atribuciones creíbles mientras los fondos robados aún se mueven y podrían recuperarse.
¿En qué trabaja ZachXBT en 2026?
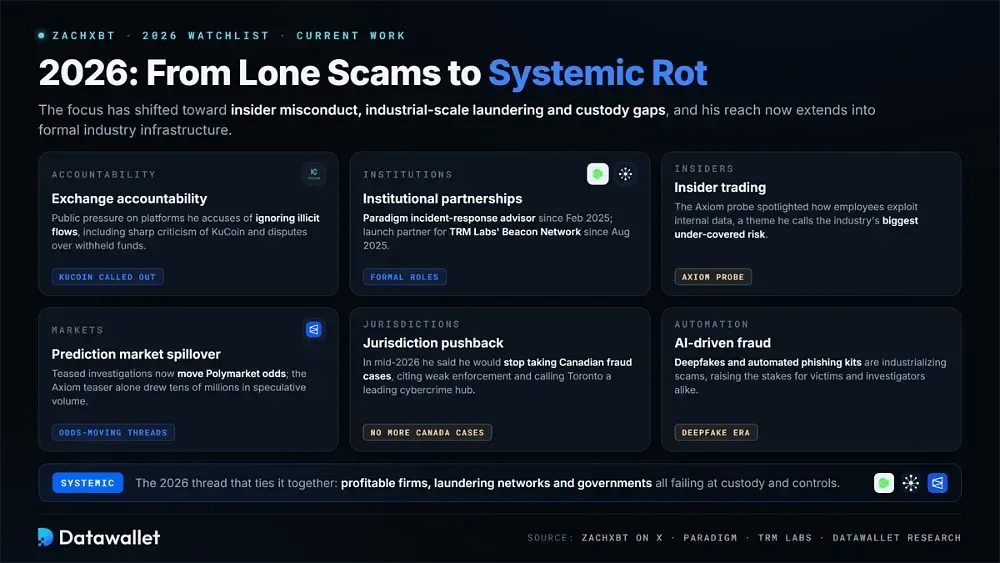
En 2026, ZachXBT ha pasado de centrarse en estafas aisladas a problemas sistémicos: conductas indebidas de personas con información privilegiada en empresas rentables, blanqueo a escala industrial y lagunas en la forma en que los exchanges y los gobiernos gestionan la custodia. Su alcance se extiende ahora a la infraestructura formal del sector.
Los hilos principales que definen su trabajo reciente incluyen:
- Responsabilidad de los exchanges: ha presionado públicamente a plataformas a las que acusa de ignorar flujos ilícitos, con duras críticas a KuCoin y disputas por fondos que, según él, los exchanges retuvieron.
- Alianzas institucionales: en febrero de 2025 se incorporó a Paradigm como asesor de respuesta a incidentes y, en agosto de 2025, pasó a ser socio de lanzamiento de la Beacon Network en tiempo real de TRM Labs.
- Uso de información privilegiada: su investigación sobre Axiom puso de relieve cómo los empleados de empresas de rápido crecimiento pueden aprovechar datos internos, un tema que advierte que es ya el mayor riesgo del sector con menos cobertura.
- Efecto contagio en los mercados de predicción: sus investigaciones anunciadas mueven cada vez más las probabilidades de Polymarket, y solo el adelanto de Axiom generó decenas de millones en volumen especulativo.
- Rechazo jurisdiccional: a mediados de 2026 dijo que dejaría de aceptar casos de fraude en Canadá, alegando una aplicación deficiente de la ley y calificando a Toronto como un importante centro de cibercrimen.
- Fraude impulsado por IA: ha advertido de cómo los deepfakes y los kits de phishing automatizados están industrializando las estafas, lo que aumenta lo que está en juego tanto para las víctimas como para los investigadores.
Patrimonio neto y financiación de ZachXBT
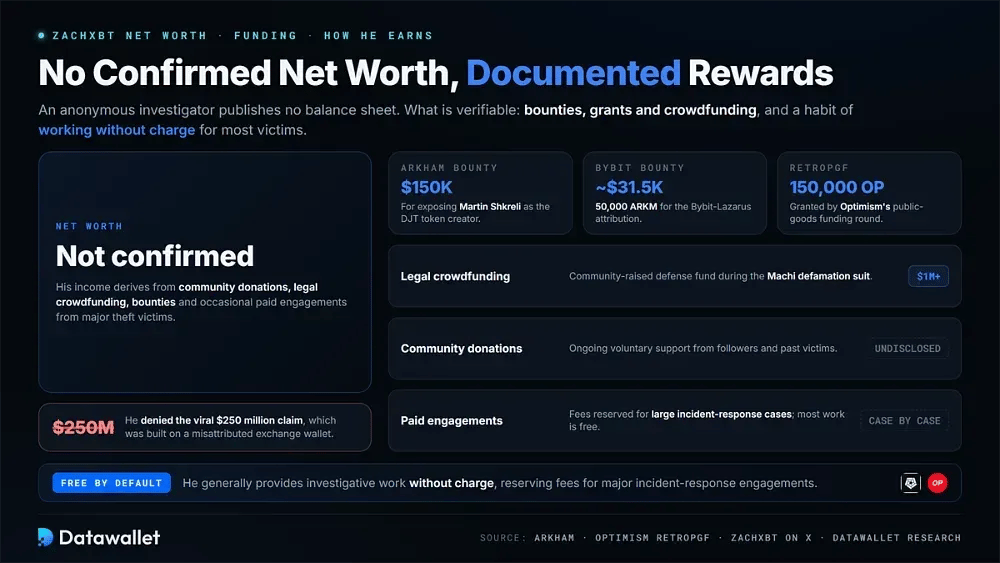
ZachXBT no tiene un patrimonio neto confirmado y anteriormente negó una cifra de 250 millones de dólares basada en una wallet de un exchange atribuida erróneamente. Sus ingresos provienen de donaciones de la comunidad, financiación colectiva para costes legales por más de 1 millón de dólares, recompensas y encargos remunerados ocasionales de grandes víctimas de robos.
Entre las recompensas documentadas figuran una recompensa de Arkham de 150.000 $ por exponer a Martin Shkreli como el creador del token DJT, la recompensa de ~31.500 $ en ARKM por la atribución del caso Bybit y 150.000 tokens OP de RetroPGF de Optimism. Por lo general realiza el trabajo de investigación sin cobrar, y reserva las tarifas para casos grandes de respuesta a incidentes.
Retos y controversias de ZachXBT
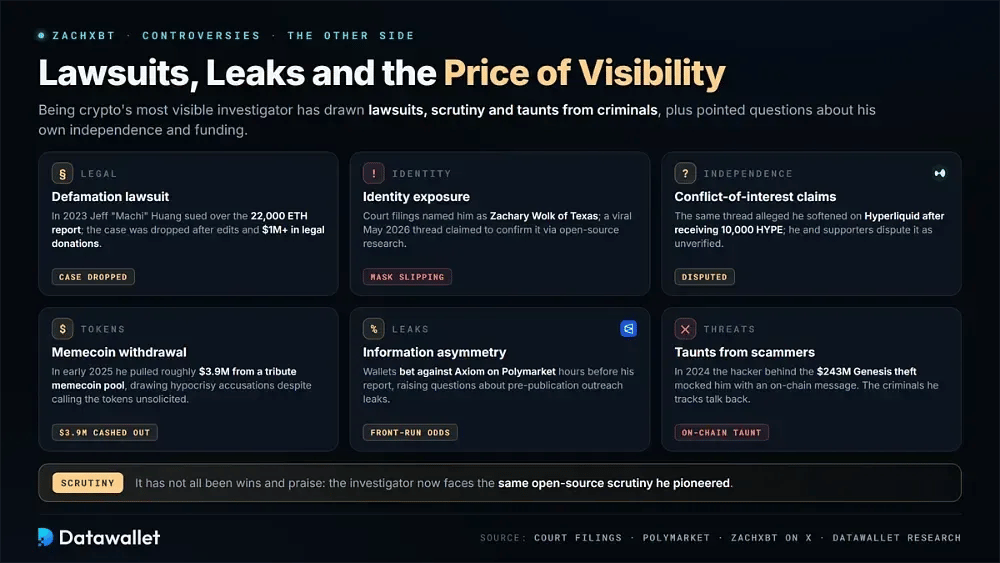
No todo han sido victorias y elogios. Ser el investigador más visible del sector cripto le ha granjeado demandas, escrutinio de la comunidad, burlas de delincuentes y, más recientemente, preguntas incisivas sobre su propia independencia y sus relaciones de financiación.
Estos son algunos de los desafíos más notables a los que se ha enfrentado:
- Demanda por difamación: En 2023, Jeff "Machi" Huang lo demandó por el informe sobre 22.000 ETH; el caso se archivó tras introducir modificaciones y recibir más de 1 millón de dólares en donaciones para gastos legales.
- Exposición de la identidad: los documentos judiciales de ese caso lo nombraban como Zachary Wolk, de Texas, y un hilo viral de mayo de 2026 afirmó confirmar su identidad mediante investigación de fuentes abiertas.
- Acusaciones de conflicto de intereses: el mismo hilo alegaba que dejó de publicar cobertura crítica de Hyperliquid tras recibir 10.000 tokens HYPE, una acusación que él y sus seguidores rechazan por no estar verificada.
- Polémica del token: a principios de 2025 retiró aproximadamente 3,9 millones de dólares de un pool de una memecoin de homenaje, lo que le valió acusaciones de hipocresía pese a afirmar que los tokens no habían sido solicitados.
- Asimetría de información: Los críticos señalaron que unos wallets apostaron contra Axiom en Polymarket horas antes de su informe, lo que plantea dudas sobre filtraciones durante su ronda habitual de contactos previa a la publicación.
- Amenazas de estafadores: en 2024, un hacker responsable de un robo de 243 millones de dólares se burló de él con un mensaje onchain, lo que demuestra que los delincuentes a los que rastrea a veces responden directamente.
Conclusiones
El ascenso de ZachXBT, de víctima anónima de una estafa a rastreador de fraudes más fiable del sector, es un tipo poco común de folclore cripto. Sin formación formal, ha ayudado a esclarecer casos por valor de miles de millones con poco más que curiosidad, datos de blockchain y una negativa implacable a dejar que los fondos robados desaparezcan en silencio.
Lo que más nos llama la atención en 2026 es cómo su historia ha madurado hasta convertirse en algo más complicado. La misma visibilidad que le permite congelar fondos de Lazarus y provocar detenciones ahora vuelve el foco hacia él y plantea una pregunta incómoda pero sana: quién vigila al vigilante.
Esa tensión puede ser la señal más clara de su impacto. Mientras las estafas sigan moviéndose onchain, ZachXBT estará ahí para seguir el rastro, y mientras mantenga una influencia real, el sector seguirá exigiéndole el mismo nivel de transparencia que él exige a los demás.