Clasificación de los 10 mayores hackeos de criptomonedas
1. Binance
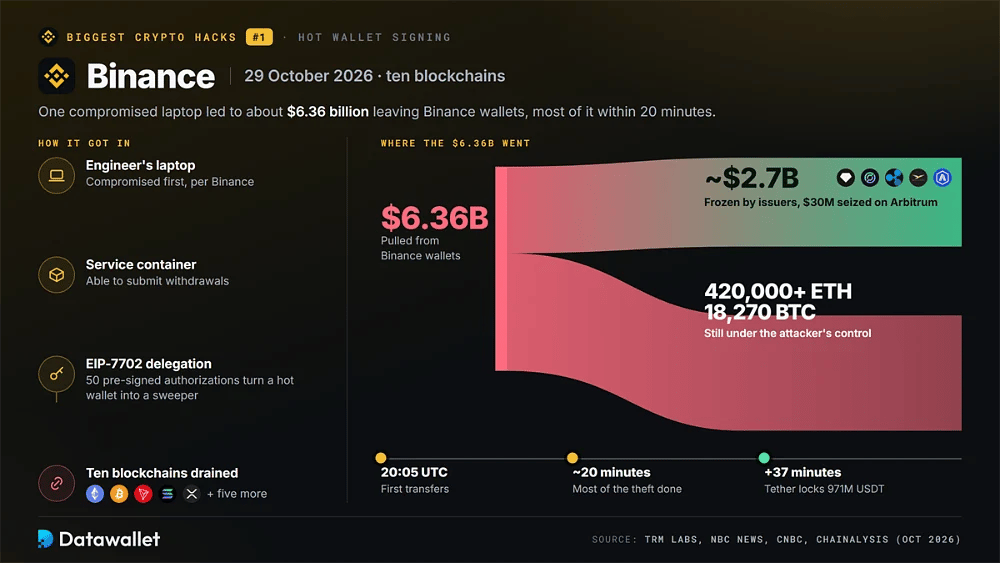
El 29 de octubre de 2026, a partir de las 20:05 UTC, un atacante sustrajo unos 6.360 millones de dólares de wallets de Binance en diez blockchains, entre ellas Ethereum, Bitcoin, Tron, Solana y XRP Ledger. TRM Labs atribuye el robo a TraderTraitor con un alto grado de certeza, y Chainalysis vinculó los fondos robados con el hackeo de Bitget de septiembre.
Binance indicó que la brecha de seguridad comenzó con el portátil comprometido de un ingeniero, que dio al atacante acceso a un contenedor de servicio capaz de enviar retiros, según NBC News. En Ethereum, el intruso utilizó una delegación EIP-7702, introducida en la actualización Pectra, con 50 autorizaciones prefirmadas para convertir una wallet caliente en un sweeper.
Tether, Circle, Ripple y World Liberty Financial congelaron aproximadamente 2.670 millones de dólares en stablecoins, mientras que el Security Council de Arbitrum se incautó de otros 30 millones de dólares. El atacante aún controlaba más de 420.000 ETH y 18.270 BTC. Binance se comprometió a cubrir todas las pérdidas y dijo a CNBC que el 90 % de los activos afectados estaba respaldado antes de que se reabrieran los retiros.
Puntos clave
- Ostenta el récord, con unas cuatro veces la pérdida de Bybit, ejecutado en su mayor parte en 20 minutos a través de diez redes.
- Provocó la respuesta de congelación más rápida hasta la fecha: Tether bloqueó 971 millones USDT apenas 37 minutos después del barrido principal.
- Demostró que las delegaciones EIP-7702 y los sistemas de firma compartidos pueden exponer muchas cadenas a una sola intrusión.
2. Bybit
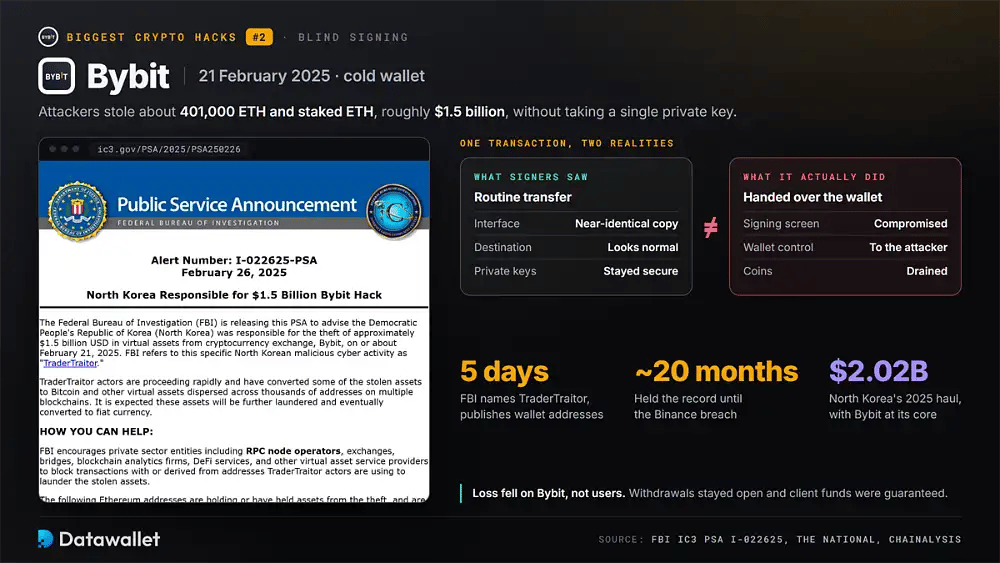
El 21 de febrero de 2025, unos atacantes se llevaron unos 401.000 ETH y ETH staked, por un valor aproximado de 1.500 millones de dólares, de una wallet fría de Bybit. El FBI señaló como responsable al grupo norcoreano TraderTraitor en cinco días y publicó direcciones de wallets para que los exchanges y los bridges pudieran bloquear el blanqueo.
La brecha de seguridad no requirió robar las claves privadas de Bybit. Los atacantes comprometieron la interfaz de firma multifirma que usaban los firmantes de Bybit, de modo que una transferencia rutinaria parecía normal en pantalla mientras la transacción entregaba en realidad el control de la wallet al atacante. Los analistas lo llaman firma a ciegas, y The National describió la interfaz falsa como una copia casi idéntica.
Bybit mantuvo abiertos los retiros y garantizó los fondos de los clientes, por lo que la pérdida recayó en la empresa y no en sus usuarios. Chainalysis considera el incidente el núcleo del botín récord de Corea del Norte en 2025, de 2.020 millones de dólares. Nuestra comparativa Bybit vs Binance analiza la configuración de seguridad actual de ambos exchanges.
Puntos clave
- Ostentó el título de mayor robo de criptomonedas durante aproximadamente 20 meses, hasta la brecha de seguridad de Binance.
- Demostró que una pantalla de firma de confianza puede convertirse en un arma incluso cuando las claves privadas siguen seguras.
- Los fondos se convirtieron en bitcoin y se dispersaron entre miles de direcciones en varias blockchains, según el FBI.
3. Mt. Gox
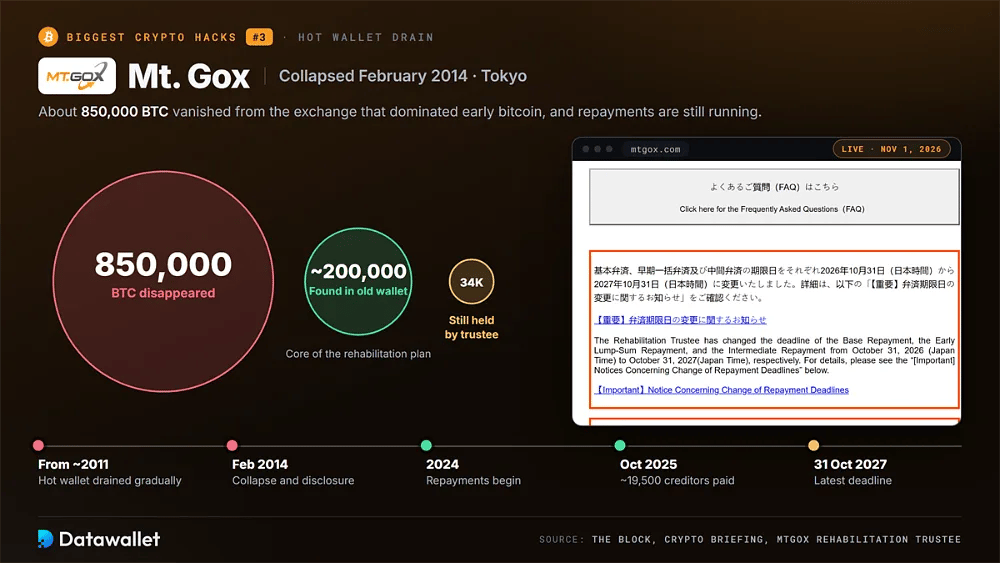
Mt. Gox, el exchange de Tokio que dominó los primeros tiempos del comercio de bitcoin, colapsó en febrero de 2014 tras revelar que habían desaparecido unos 850.000 BTC. Los investigadores concluyeron más tarde que unos ladrones habían vaciado su wallet caliente de forma gradual desde aproximadamente 2011, mientras el exchange seguía informando de saldos que ya no tenía.
Más tarde se encontraron unos 200.000 BTC en una wallet antigua, que constituyeron el núcleo de un plan de rehabilitación supervisado por un tribunal. El administrador comenzó a reembolsar a los acreedores en bitcoin, Bitcoin Cash y yenes durante 2024, y The Block informó de que en octubre de 2025 se había pagado a unos 19.500 acreedores.
Los reembolsos siguen sin completarse. El 16 de octubre de 2026, el administrador amplió el plazo hasta el 31 de octubre de 2027, el último de una serie de retrasos anuales, con unos 34.000 BTC aún bajo su control, según Crypto Briefing. Nuestro historial de caídas del mercado cripto sitúa el colapso dentro de las mayores caídas de bitcoin.
Puntos clave
- Los acreedores llevan ya más de 12 años esperando, y los pagos finales se prolongarán al menos hasta finales de 2027.
- El déficit oculto empujó a los exchanges a publicar atestaciones verificables de prueba de reservas.
- Los grandes movimientos de las wallets del administrador siguen atrayendo la atención de los traders que vigilan una posible presión vendedora.
4. Ronin Network
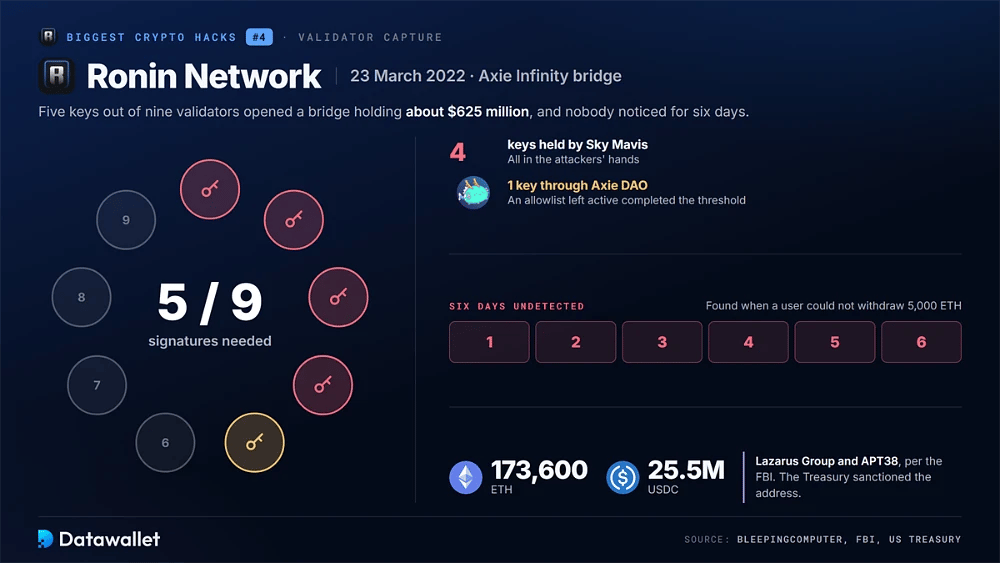
El 23 de marzo de 2022, unos atacantes falsificaron retiros del bridge de Ronin que da servicio a Axie Infinity y se llevaron 173.600 ETH y 25,5 millones USDC, por un valor aproximado de 625 millones de dólares. Nadie lo notó durante seis días, hasta que un usuario no pudo retirar 5.000 ETH y el equipo descubrió que el bridge había sido vaciado.
El bridge de Ronin necesitaba cinco de nueve firmas de validadores, y los atacantes obtuvieron cinco claves: cuatro en poder de Sky Mavis y una a través de una lista de permitidos de Axie DAO que seguía activa. El FBI atribuyó el robo a Lazarus Group y APT38, y el Tesoro sancionó la dirección receptora, según informó BleepingComputer.
El incidente se convirtió en el caso de referencia del riesgo de los bridges. El valor bloqueado en los bridges se concentra en unos pocos contratos protegidos por conjuntos reducidos de validadores, lo que los convierte en objetivos prioritarios. Nuestra guía de bridges cripto explica cómo distribuyen la verificación los bridges actuales y qué comprobar antes de mover fondos.
Puntos clave
- Una red promocionada como descentralizada fracasó porque demasiado pocos validadores controlaban el umbral de firma.
- Pasaron seis días antes de que nadie lo notara, lo que demuestra por qué es importante la monitorización en tiempo real de las salidas de los bridges.
- El Tesoro de EE. UU. añadió la dirección del hacker a sus sanciones ya vigentes contra Lazarus Group en cuestión de semanas.
5. FTX
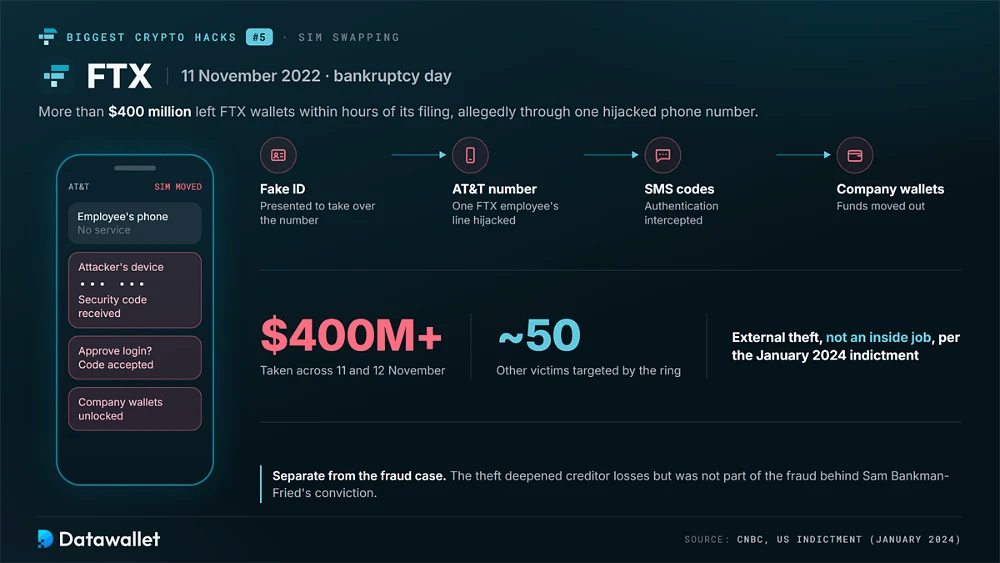
Pocas horas después de que FTX se declarara en quiebra el 11 de noviembre de 2022, salieron de sus wallets más de 400 millones de dólares. Con el exchange sumido en el caos, muchos sospecharon al principio de un trabajo desde dentro, pero una acusación formal de enero de 2024 describió un robo externo llevado a cabo por una banda de SIM swapping que operaba en Estados Unidos.
Según CNBC, los fiscales imputaron a Robert Powell, Carter Rohn y Emily Hernandez. Presuntamente usaron un documento de identidad falso para hacerse con el número de teléfono de AT&T de un empleado de FTX, interceptaron códigos de autenticación y movieron fondos de wallets de la empresa entre el 11 y el 12 de noviembre. La banda tenía como objetivo a unas 50 víctimas más.
El robo agravó las pérdidas de unos acreedores que ya afrontaban el colapso que se describe en nuestro perfil de Sam Bankman-Fried, aunque fue independiente del fraude por el que fue condenado. También mostró cómo un solo número de teléfono puede abrir los sistemas de una empresa cuando los códigos SMS protegen cuentas de gran valor.
Puntos clave
- Los atacantes actuaron durante la confusión de la quiebra, cuando la monitorización y la respuesta a incidentes estaban en su punto más débil.
- Según se informó, un único número de teléfono secuestrado eludió los controles que protegían cientos de millones de dólares.
- La acusación formal resolvió una duda que llevaba tiempo abierta: si personas de dentro de FTX se habían llevado los fondos desaparecidos.
6. Ledger
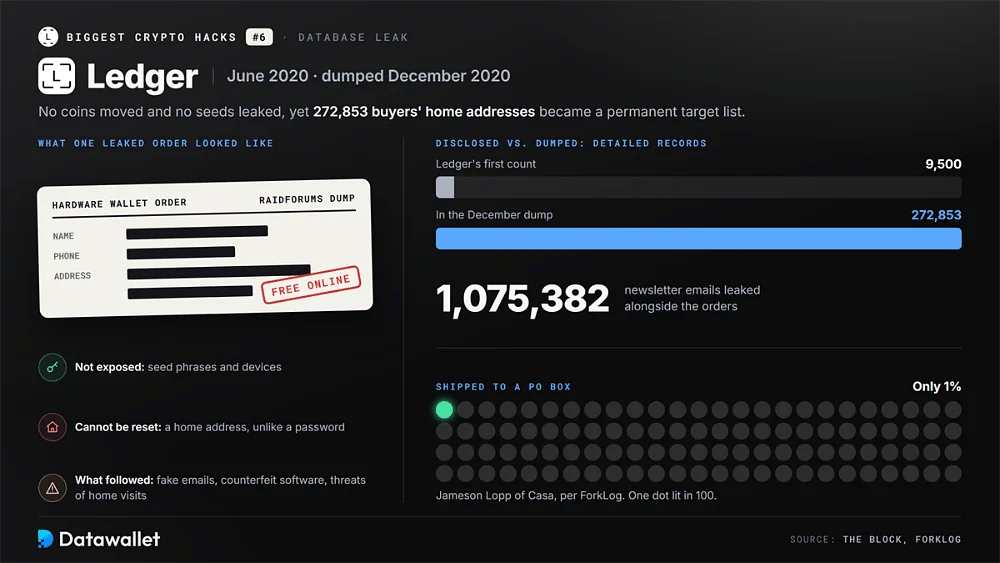
En junio de 2020, unos atacantes accedieron a la base de datos de comercio electrónico y marketing de Ledger mediante una clave de API del sitio web mal configurada. Ledger indicó inicialmente que se habían expuesto aproximadamente un millón de direcciones de correo electrónico y 9.500 registros detallados. En diciembre, el conjunto de datos completo apareció gratis en RaidForums, según informó The Block tras revisar los archivos.
La filtración contenía 1.075.382 correos de la newsletter y 272.853 pedidos de hardware wallet con nombres, números de teléfono y direcciones postales. No se vieron comprometidas frases semilla ni dispositivos, pero los clientes recibieron oleadas de correos falsos de Ledger, avisos de software falsificado y, en algunos casos, amenazas de visitas a su domicilio por parte de extorsionadores.
La brecha de seguridad ocupa un puesto alto porque su daño se ha prolongado más de seis años. Las direcciones no se pueden cambiar como las contraseñas, así que los compradores siguen siendo objetivo de phishing e intimidación. Nuestra comparativa Ledger Nano S Plus vs Nano X analiza la seguridad del dispositivo, pero la privacidad en la entrega importa ya casi tanto como el diseño del chip.
Los compradores de Ledger volvieron a quedar expuestos en enero de 2026, cuando una parte no autorizada accedió a un sistema en la nube del socio de pagos Global-e que contenía datos de pedidos de varias marcas. Ledger indicó que se filtraron nombres, datos de contacto e información de pedidos, mientras que las contraseñas, las frases de recuperación y los fondos no se vieron afectados, aunque poco después llegaron correos de phishing, según informó The Register. Ninguna de las dos empresas confirmó cuántos clientes resultaron afectados.
Puntos clave
- Las direcciones postales filtradas no se pueden renovar, lo que prolonga el riesgo mucho después de la brecha de seguridad original.
- Los falsos avisos de recuperación que pedían semillas de 24 palabras se convirtieron en el ataque habitual contra los propietarios de hardware wallets.
- Jameson Lopp, de Casa, señaló que solo el 1 % de los compradores afectados había recibido el envío en un apartado de correos, según ForkLog.
7. Coinbase
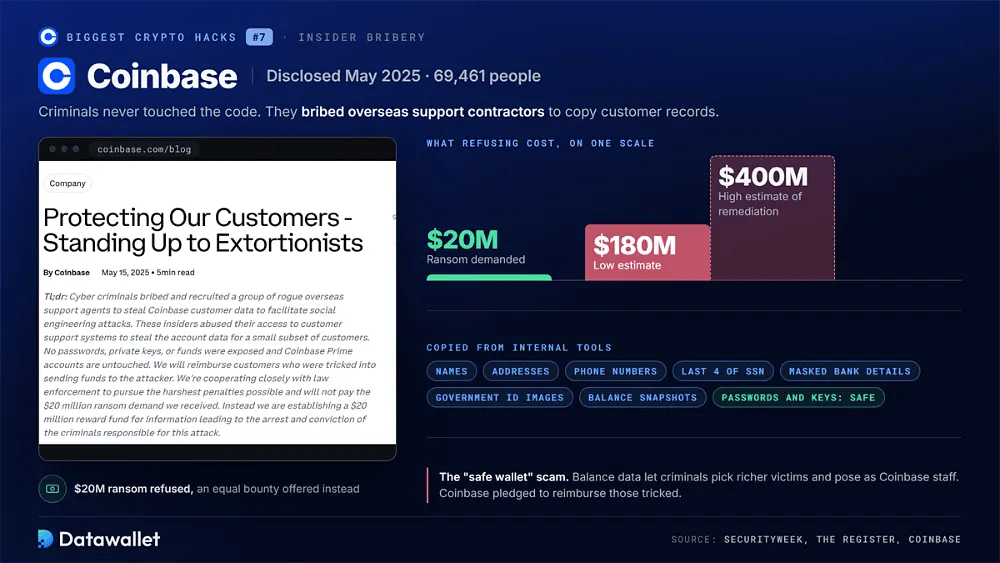
Coinbase reveló en mayo de 2025 que unos delincuentes habían sobornado a contratistas de atención al cliente en el extranjero para copiar datos de herramientas internas. Un escrito presentado ante el fiscal general de Maine cifró el total en 69.461 personas, con una actividad que comenzó el 26 de diciembre de 2024 y se confirmó el 11 de mayo, según SecurityWeek.
Los registros expuestos incluían nombres, direcciones, números de teléfono, los cuatro últimos dígitos del número de la Seguridad Social, datos bancarios parcialmente ocultos, imágenes de documentos de identidad oficiales e instantáneas de saldos. No se sustrajeron contraseñas ni claves privadas, pero los estafadores usaron los datos para hacerse pasar por empleados de Coinbase y convencer a los clientes de que movieran fondos a wallets supuestamente «seguras».
Coinbase rechazó un rescate de 20 millones de dólares, ofreció una recompensa equivalente por información sobre los atacantes y se comprometió a reembolsar a los clientes engañados por las estafas derivadas. Su escrito ante la SEC estimó unos costes de remediación de 180 a 400 millones de dólares, según señaló The Register. Coinbase también anunció un nuevo centro de atención en EE. UU.
Puntos clave
- No se explotó ningún código; los atacantes simplemente compraron el acceso a personas con permisos legítimos.
- La factura estimada de la limpieza supera las pérdidas directas de muchos exploits de contratos inteligentes.
- Los datos de saldos permitieron a los delincuentes elegir a víctimas más adineradas para estafas telefónicas de suplantación convincentes.
8. Poly Network
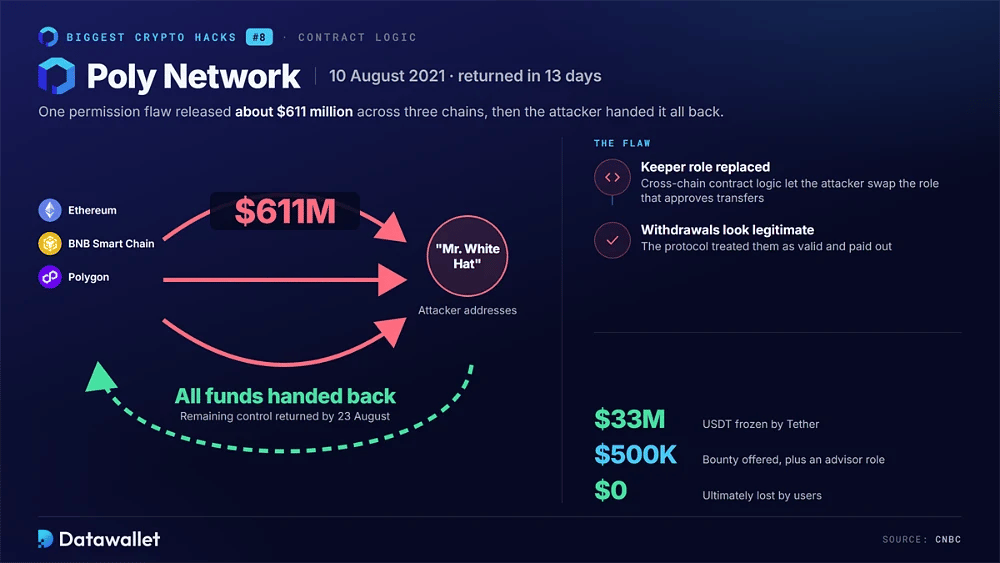
El 10 de agosto de 2021, un atacante explotó un fallo en la lógica del contrato cross-chain de Poly Network y movió unos 611 millones de dólares entre Ethereum, BNB Smart Chain y Polygon. Al sustituir el rol de keeper que aprueba las transferencias, el atacante autorizó retiros que el protocolo trató como legítimos. Fue entonces el mayor robo en DeFi.
El hacker empezó a devolver fondos en un día, alegando que el ataque pretendía dejar al descubierto el error. Poly Network apodó a esa persona «Mr. White Hat» y le ofreció una recompensa de 500.000 $ además de un puesto de asesor de seguridad. El 23 de agosto ya se había devuelto el control de todos los activos restantes, según CNBC.
El desenlace fue inusual, pero el método no. Los contratos de mensajería cross-chain acumulan grandes saldos y confían en mensajes firmados, de modo que un solo fallo de permisos puede liberarlo todo. Errores de lógica similares aparecen en exploits posteriores de bridges, y por eso nuestra explicación sobre LayerZero se centra en cómo se verifican los mensajes entre cadenas.
Puntos clave
- Uno de los pocos hackeos de nueve cifras en los que los usuarios finalmente no perdieron nada.
- Tether congeló 33 millones de dólares en USDT robados, limitando las vías de salida del atacante mientras continuaban las negociaciones.
- Las funciones cross-chain con privilegios pasaron a ser un punto prioritario de la lista de comprobación en auditorías posteriores de contratos inteligentes.
9. Revolut
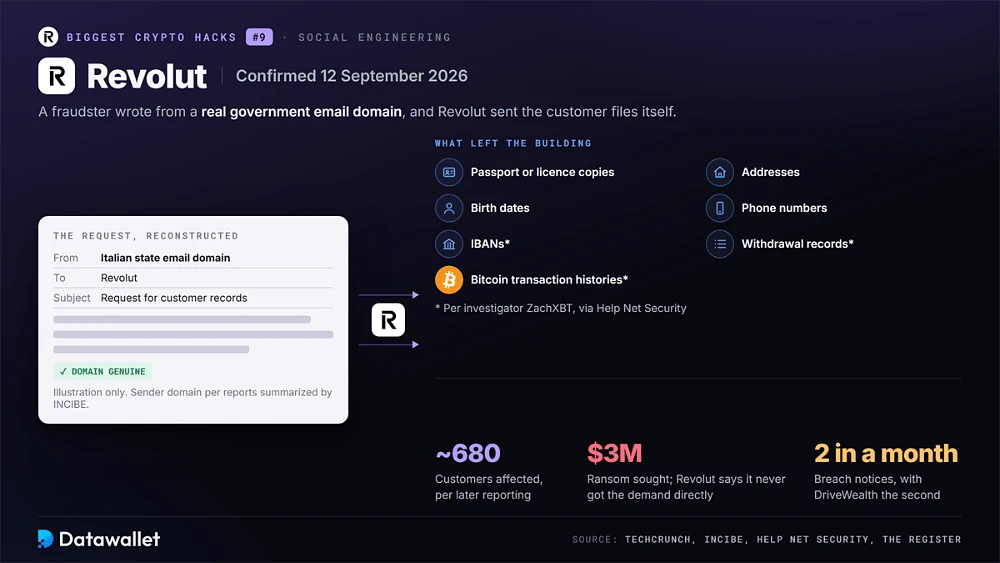
Revolut confirmó el 12 de septiembre de 2026 que había enviado datos de clientes a un estafador que usaba el dominio de correo de un organismo público legítimo, según informó TechCrunch. El INCIBE de España resumió la cobertura que vinculaba las solicitudes con un correo del Estado italiano, y informaciones posteriores situaron el número de clientes afectados en torno a 680.
Los avisos enumeraban fechas de nacimiento, direcciones, números de teléfono y copias de pasaportes o permisos de conducir. El investigador ZachXBT afirmó que también se incluían IBAN, registros de retiros e historiales de transacciones de Bitcoin, según Help Net Security. Según se informa, los atacantes apuntaron a las «ballenas cripto» de Revolut y pidieron un rescate de 3 millones de dólares, que Revolut dijo no haber recibido nunca directamente.
Revolut afirmó que sus sistemas y los fondos de sus clientes no se vieron afectados. Semanas después, otra brecha de seguridad en el br\u00f3ker estadounidense DriveWealth expuso datos históricos de cuentas de negociación de acciones de Revolut, según The Register. Para quienes tienen criptomonedas, los archivos de identidad combinados con datos sobre sus posiciones crean una lista de objetivos lista para usar en ataques de phishing y coacción.
Puntos clave
- Una solicitud convincente desde un dominio gubernamental real eludió por completo las defensas técnicas.
- Los historiales de transacciones de Bitcoin permiten a los delincuentes clasificar a las víctimas según sus probables tenencias de criptomonedas.
- Los clientes de Revolut recibieron dos avisos de brecha de seguridad de atacantes sin relación entre sí en un solo mes.
10. Trezor
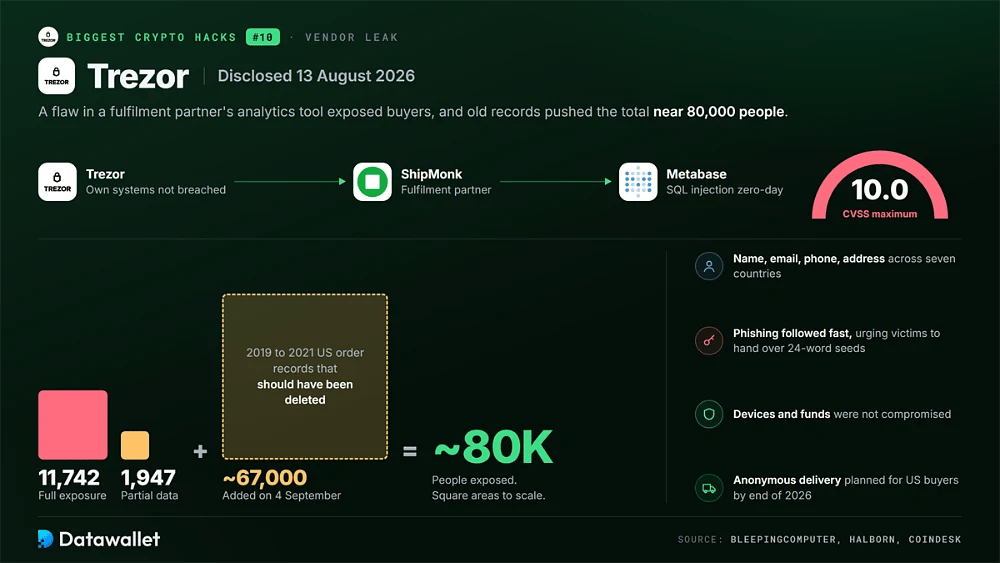
Trezor reveló el 13 de agosto de 2026 que su socio logístico ShipMonk había sufrido una brecha de seguridad. BleepingComputer informó de 11.742 clientes con exposición total de nombre, correo electrónico, teléfono y dirección de envío, además de 1.947 con datos parciales, en siete países, por pedidos realizados entre mayo y agosto de 2026.
Los atacantes explotaron una vulnerabilidad zero-day de inyección SQL en la herramienta de analítica Metabase que usaba ShipMonk, calificada con 10.0 en la escala CVSS según Halborn. El 4 de septiembre, Trezor añadió a unos 67.000 clientes de EE. UU. cuyos registros de pedidos de 2019–2021 deberían haberse eliminado, con lo que el total se acerca a 80.000 personas.
El phishing llegó enseguida, con mensajes que instaban a los destinatarios a entregar semillas de recuperación de 24 palabras, aunque los dispositivos y los fondos no se vieron comprometidos. Trezor indicó que prevé ofrecer entrega anónima a los compradores de EE. UU. antes de que acabe 2026. Nuestra comparativa Ledger Nano S Plus vs Trezor analiza la seguridad de los dispositivos de ambas marcas.
Puntos clave
- La brecha de seguridad se produjo a través de la herramienta de analítica de un proveedor y no de la infraestructura propia de Trezor.
- Conservar durante años registros de pedidos más allá de lo necesario multiplicó el número de clientes expuestos.
- Fue el primer incidente de Trezor que filtró números de teléfono y direcciones de envío, según CoinDesk.
Estadísticas de hackeos cripto en 2026
Las pérdidas por hackeos en 2026 ya han superado las de cualquier año anterior, impulsadas por un puñado de robos enormes. Los recuentos difieren entre rastreadores porque cada uno define de forma distinta los incidentes y las recuperaciones, por lo que citamos la fuente de cada cifra.
Estas cifras reflejan la magnitud y la tendencia del robo de criptomonedas en la actualidad:
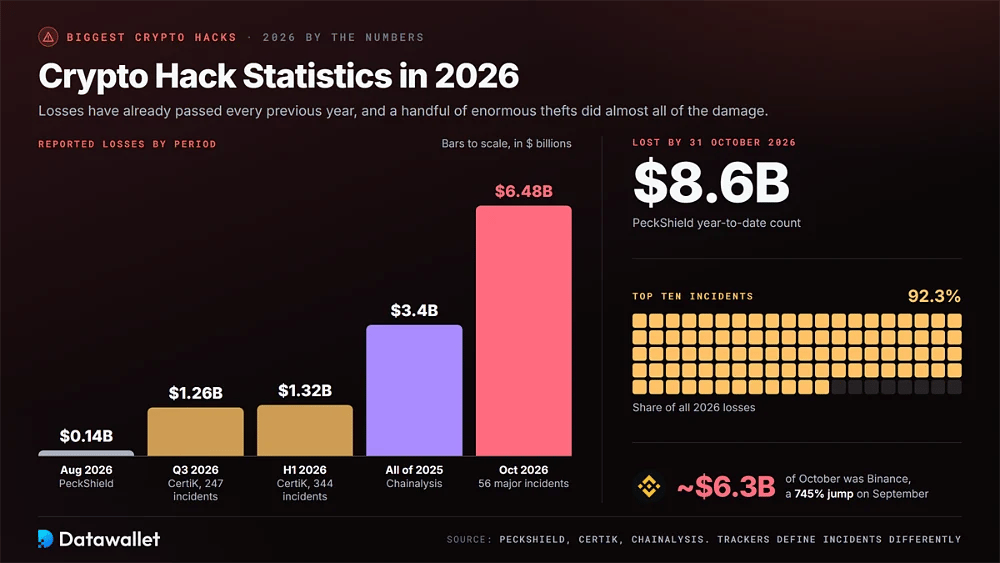
- Pérdidas en lo que va de año: PeckShield contabilizó unos 8.600 millones de dólares perdidos por hackeos de criptomonedas hasta el 31 de octubre de 2026, y los diez mayores incidentes representaron el 92,3 % del total.
- Pico de octubre: las pérdidas alcanzaron los 6.480 millones de dólares en 56 incidentes importantes en octubre de 2026, un aumento del 745 % respecto a septiembre, con Binance como responsable de aproximadamente 6.300 millones de dólares.
- Tercer trimestre: CertiK registró unos 1.260 millones de dólares perdidos en 247 incidentes en el T3 de 2026, aproximadamente un 54 % más que en el T2, y septiembre fue el mes más costoso del año hasta octubre.
- Primer semestre: el informe Hack3D de CertiK contabilizó 1.316 millones de dólares en 344 incidentes en el S1 de 2026; si se excluye Bybit de la base de 2025, las pérdidas aumentaron alrededor de un 28 % interanual.
- Compromiso de wallets: las wallets comprometidas causaron más de 444 millones de dólares de las pérdidas del S1 de 2026 en solo 33 incidentes, con las brechas de seguridad de Kelp DAO y Drift Protocol en abril a la cabeza, según CertiK.
- Cuota de Corea del Norte: Chainalysis atribuye cerca del 89 % de las pérdidas por hackeos notificadas en 2026 a grupos vinculados a Corea del Norte, frente a aproximadamente el 15 % en 2021, según Seoul Economic Daily.
- Base de 2025: Chainalysis cifró el robo total de criptomonedas en 2025 en 3.400 millones de dólares, de los cuales los hackers norcoreanos fueron responsables de 2.020 millones de dólares, lo que eleva su total histórico rastreado a 6.750 millones de dólares.
- Exchanges como objetivo: Bitget perdió unos 387,5 millones de dólares en septiembre de 2026 y Binance le siguió semanas después, de modo que las hot wallets de los exchanges centralizados volvieron a ser los objetivos más costosos en un único incidente del año.
- Ataques físicos: Chainalysis registró 46 ataques violentos con llave inglesa hasta junio de 2026 y más de 30 millones de dólares robados, lo que encamina el año a superar el récord de 2025, de 58 millones de dólares.
- Congelaciones y recuperaciones: los emisores de stablecoins y el Security Council de Arbitrum congelaron en pocas horas unos 2.700 millones de dólares del botín de Binance, lo que muestra cómo las stablecoins centralizadas pueden limitar lo que se quedan los atacantes.
Las cifras mensuales pueden variar enormemente: PeckShield registró 136,3 millones de dólares en agosto, antes de los dos grandes hackeos de septiembre contra un exchange y un protocolo. Para tener más contexto, nuestras estadísticas de stablecoins y estadísticas de wallets cripto siguen los activos y herramientas que más se atacan.
Cómo han evolucionado los mayores hackeos de criptomonedas
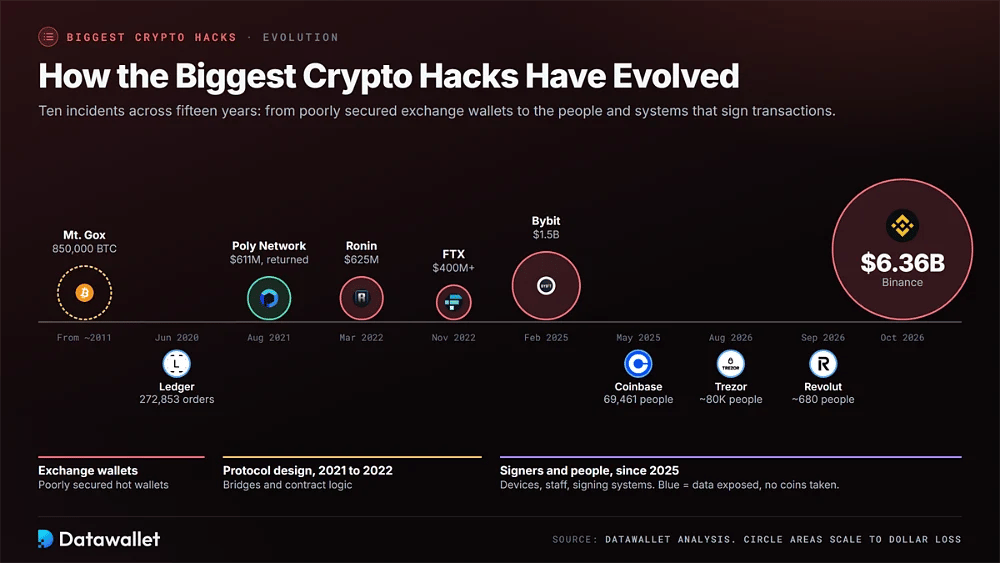
Los diez incidentes abarcan quince años y los métodos de ataque han cambiado con el sector. Las primeras pérdidas procedían de wallets de exchanges mal protegidas, mientras que los robos recientes se dirigen a las personas, los dispositivos y los sistemas de firma que aprueban las transacciones.
De los exploits de código al compromiso de firmantes
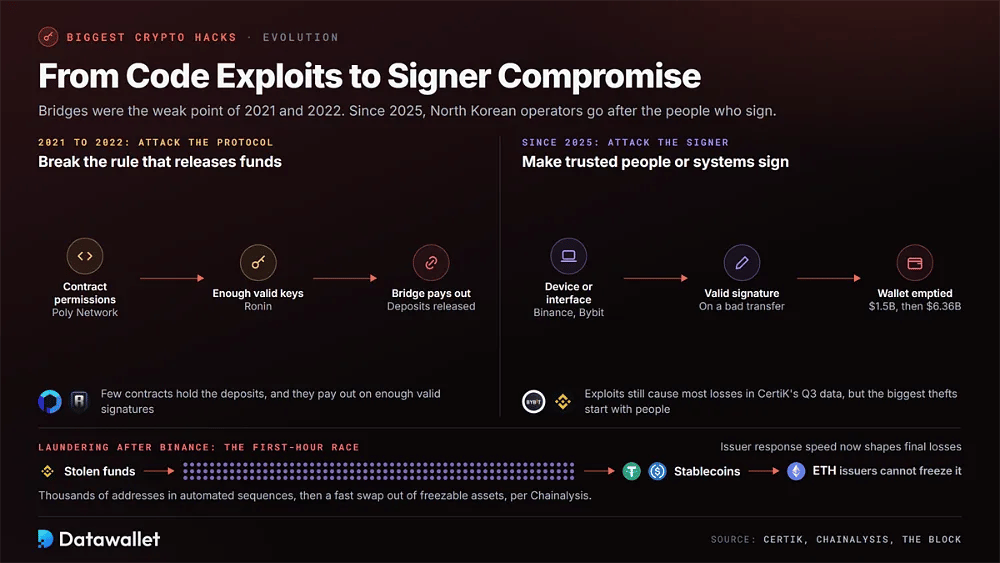
Entre 2021 y 2022, los mayores robos aprovecharon el diseño de los protocolos. El atacante de Poly Network abusó de los permisos de un contrato y los de Ronin reunieron suficientes claves de validador para alcanzar el umbral de firma. Los bridges fueron el denominador común porque concentran los depósitos en unos pocos contratos que liberan fondos siempre que llegan suficientes firmas válidas.
Desde 2025, los operadores norcoreanos se han centrado en los flujos de firma. Los firmantes de Bybit aprobaron una transacción manipulada a través de una interfaz comprometida, y el atacante de Binance obtuvo firmas válidas en diez cadenas tras vulnerar el portátil de un ingeniero. Los datos del T3 de CertiK siguen mostrando que los exploits causan la mayoría de las pérdidas, pero los mayores robos individuales empiezan ahora por las personas.
El blanqueo también ha cambiado junto con los ataques. Tras lo de Binance, Chainalysis observó fondos que circulaban por miles de direcciones en secuencias automatizadas y stablecoins que se cambiaban rápidamente por ETH, que los emisores no pueden congelar. Los atacantes compiten cada vez más con los equipos de congelación durante la primera hora, de modo que la rapidez de respuesta de los emisores condiciona ahora las pérdidas finales.
Vectores de ataque habituales tras los mayores incidentes
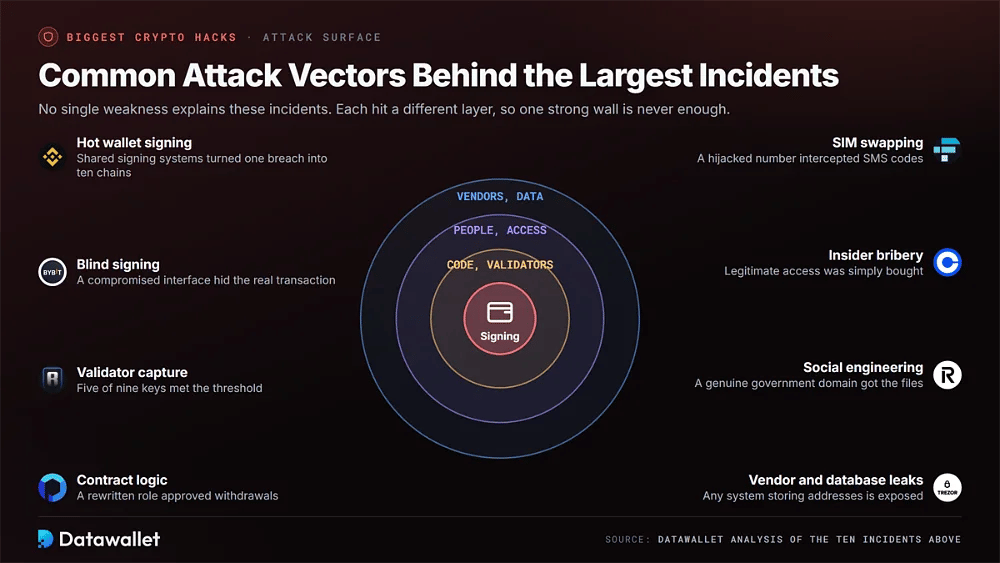
Ninguna debilidad única explica estos incidentes. Cada uno explotó una capa distinta, desde la lógica de un contrato inteligente hasta cuentas de telefonía, por lo que los exchanges y los usuarios necesitan defensas en varios puntos y no un único muro sólido.
Estas son las principales vías de ataque observadas en los diez incidentes:
- Firma de la hot wallet: el atacante de Binance hizo que los sistemas de firma en producción aprobaran transferencias en diez cadenas, lo que muestra cómo una infraestructura compartida puede convertir una brecha de seguridad en una pérdida multired en cuestión de minutos.
- Firma a ciegas: los firmantes multifirma de Bybit aprobaron una transacción que parecía rutinaria en una interfaz comprometida, entregando el control de la wallet a los atacantes sin que se robara ninguna clave privada.
- Control de validadores: el bridge de Ronin exigía cinco de nueve firmas y los atacantes reunieron cinco claves, lo que demuestra que los conjuntos reducidos de validadores concentran el riesgo incluso en redes promocionadas como descentralizadas.
- Lógica del contrato: el atacante de Poly Network reescribió un rol privilegiado cross-chain, lo que permitió al protocolo aprobar retiros que creía válidos, un hallazgo de auditoría que sigue siendo habitual hoy en día.
- SIM swapping: los atacantes de FTX presuntamente usaron un documento de identidad falso para secuestrar el número de teléfono de un empleado y luego interceptaron los códigos SMS que protegían cuentas y wallets de la empresa por valor de cientos de millones.
- Soborno de empleados: la brecha de seguridad de Coinbase se debió a contratistas de soporte pagados que copiaron registros de clientes, un recordatorio de que se puede comprar el acceso legítimo cuando la supervisión de la actividad del personal se queda atrás.
- Ingeniería social: Revolut entregó archivos de identidad tras recibir solicitudes desde un dominio de correo electrónico gubernamental auténtico, de modo que no hizo falta ninguna intrusión en los sistemas para obtener datos sensibles de clientes.
- Filtraciones de proveedores y bases de datos: la base de datos de comercio electrónico de Ledger y el socio de envíos de Trezor filtraron datos de compradores, lo que muestra que cualquier sistema que almacene direcciones forma parte de la superficie de ataque de un maker de wallets.
Por qué las filtraciones de datos de clientes se sitúan a la par del robo
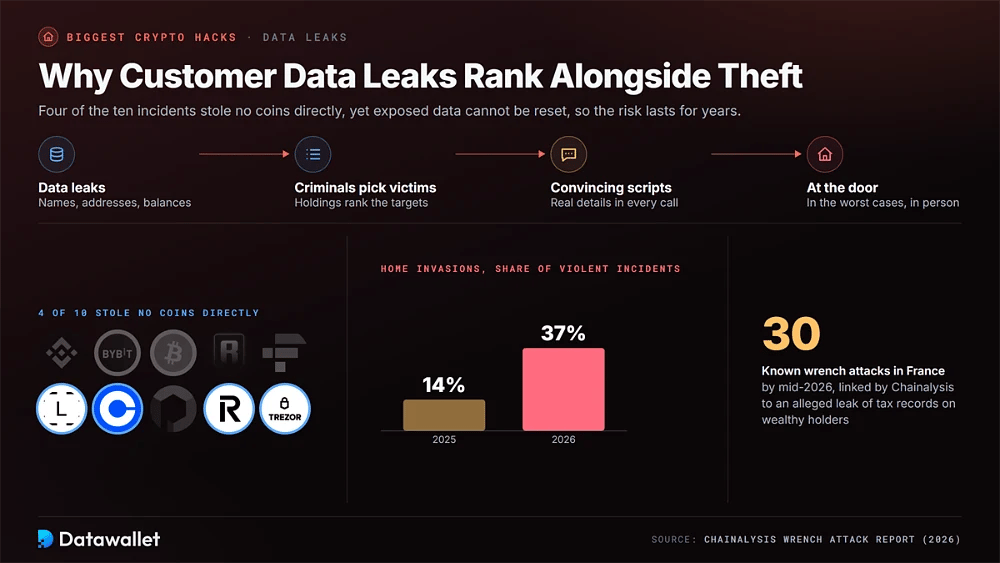
Cuatro de los diez incidentes no robaron monedas directamente, pero sus efectos pueden durar más que muchos robos. Los nombres, direcciones y saldos filtrados permiten a los delincuentes elegir víctimas, redactar guiones convincentes y, en los peores casos, presentarse en la puerta de alguien. Los datos expuestos no se pueden restablecer, por lo que el riesgo persiste durante años.
Chainalysis ha vinculado el aumento de los ataques con llave inglesa en Francia, 30 casos de dominio público a mediados de 2026, con una presunta filtración de registros fiscales de personas adineradas con criptomonedas. Las invasiones de viviendas pasaron del 14 % de los incidentes violentos en 2025 al 37 % en 2026, según su informe sobre ataques con llave inglesa, lo que subraya la importancia de proteger los datos de los clientes.
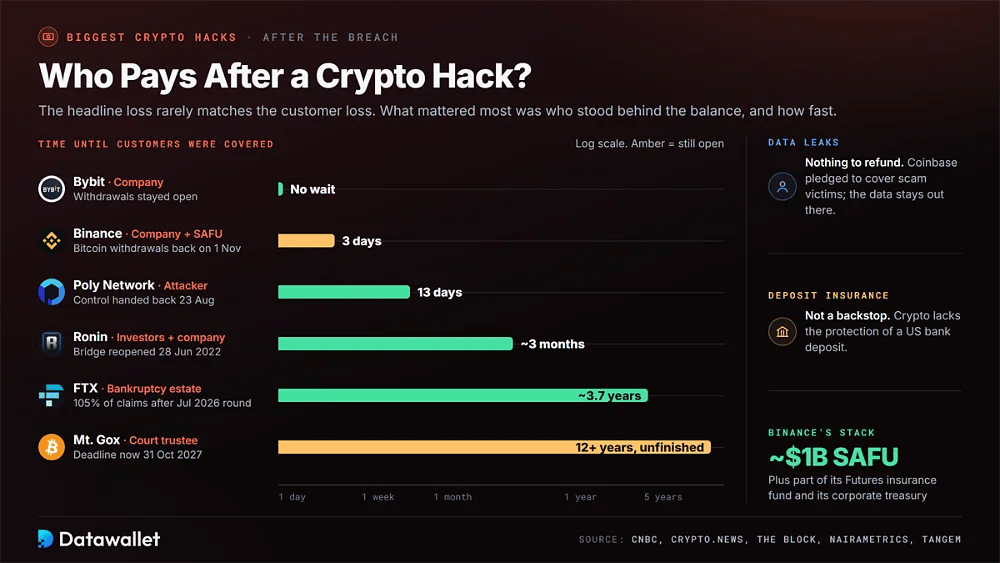
¿Quién paga tras un hackeo de criptomonedas?
La pérdida que aparece en los titulares rara vez coincide con lo que acaban perdiendo los clientes. En estos incidentes, el resultado dependió menos del tamaño del robo que de quién respaldaba el saldo y de cuánto tardó el reembolso, por lo que hackeos de tamaño similar han dejado a los usuarios en situaciones muy distintas.
Estas son las principales vías por las que se absorbieron las pérdidas anteriores:
- Reservas de la empresa: Binance indicó que cubriría la pérdida íntegramente, con cargo a su fondo SAFU, de unos 1.000 millones de dólares, a parte de su fondo de seguro de futuros y a su tesorería corporativa, y comunicó que había repuesto el 95 % de los activos afectados cuando los retiros de Bitcoin se reabrieron el 1 de noviembre, según crypto.news. Bybit también asumió su pérdida y mantuvo abiertos los retiros.
- Inversores externos: Sky Mavis captó 150 millones de dólares en una ronda liderada por Binance y añadió fondos propios para compensar a los usuarios de Ronin, según The Block, y reabrió el bridge el 28 de junio de 2022. Unos 56.000 ETH pertenecientes a la tesorería de Axie DAO quedaron sin colateralizar, informó Nairametrics.
- Devolución por parte del atacante: Los usuarios de Poly Network no perdieron nada solo porque el hacker devolvió los activos en 13 días, un desenlace con el que ningún cliente puede contar.
- Masas concursales: los clientes de FTX alcanzaron un acumulado del 105 % de sus reclamaciones tras la distribución de julio de 2026, según Tangem, más de tres años y medio después del colapso y calculado sobre los valores de las reclamaciones de 2022 y no sobre los precios actuales.
- Administradores judiciales: los acreedores de Mt. Gox llevan esperando más de 12 años, y parte de la masa sigue sin distribuirse, con un plazo hasta el 31 de octubre de 2027.
- Víctimas de brechas de datos: En Ledger, Trezor o Revolut no se sustrajeron saldos, así que no hay nada que reembolsar y el coste llega después en forma de riesgo de phishing y extorsión. Coinbase destaca por comprometerse a reembolsar a los clientes engañados por las estafas derivadas.
Nada de esto está garantizado. Las criptomonedas mantenidas en una plataforma carecen de la protección estatal de un depósito bancario en EE. UU., y la FDIC ha ordenado a varias empresas que dejen de insinuar lo contrario. Un reembolso tras un hackeo es decisión de la empresa, por lo que CNBC aconseja leer las condiciones de custodia de la plataforma y comprobar cómo está regulada. Nuestra guía de exchanges con licencia MiCA es un buen punto de partida.
Cómo proteger tus criptomonedas frente a hackeos y filtraciones de datos
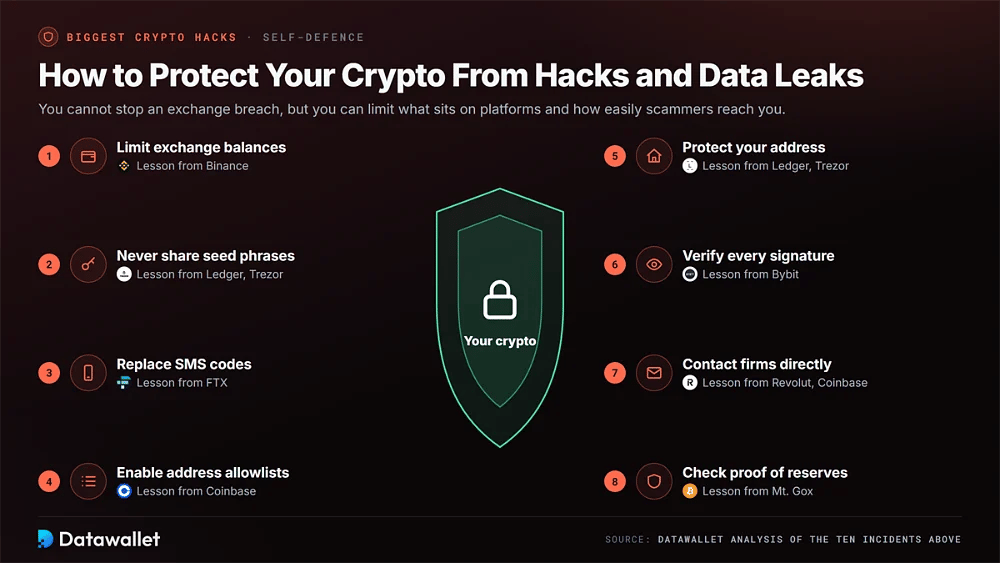
Los usuarios no pueden evitar una brecha de seguridad en un exchange, pero sí limitar cuánto dinero tienen en las plataformas y la facilidad con la que los estafadores pueden alcanzarlos. Estos pasos abordan los puntos de fallo observados en los diez incidentes anteriores.
Aplica estas protecciones antes de que la próxima gran brecha de seguridad llegue a los titulares:
- Limita los saldos en exchanges: mantén en las plataformas centralizadas solo los fondos con los que operas y traslada las tenencias a largo plazo a autocustodia; nuestra guía de las mejores wallets de criptomonedas compara opciones seguras de hardware y software.
- Nunca compartas la seed phrase: ningún exchange, maker de wallet ni agente de soporte necesita tu frase de recuperación, así que trata cualquier solicitud de la misma como un intento de robo, sea cual sea la dirección del remitente o la urgencia que alegue.
- Sustituye los códigos por SMS: usa una aplicación de autenticación o una llave de seguridad física en lugar de mensajes de texto, ya que los SIM swaps burlaron en 2022 las verificaciones por teléfono que protegían las cuentas corporativas de FTX.
- Activa las listas de direcciones permitidas: la lista de permitidos para retiros restringe las transferencias a direcciones aprobadas previamente, algo que Coinbase recomendó tras su brecha de seguridad para frenar a estafadores que se hacen pasar por la empresa y redirigen fondos a wallets "seguras" que ellos controlan.
- Protege tu dirección: envía las hardware wallets a un apartado de correos o punto de recogida siempre que sea posible, porque las direcciones particulares filtradas de compradores de Ledger y Trezor han facilitado el phishing y la extorsión.
- Verifica cada firma: lee qué aprueba realmente el aviso de la wallet y revoca los permisos de token que no uses con nuestra guía de permisos de MetaMask, ya que las aprobaciones a ciegas vaciaron la cold wallet de Bybit.
- Contacta con las empresas directamente: ignora las llamadas y los correos entrantes sobre incidentes de seguridad y accede a los exchanges solo mediante las aplicaciones oficiales, porque las víctimas de Revolut y Coinbase fueron objetivo de suplantaciones.
- Comprueba la proof of reserves: prefiere los exchanges que publican certificaciones periódicas de reservas y mantienen la mayor parte de los activos offline, y reparte los saldos más grandes entre varias plataformas para limitar el impacto de un fallo único.
Si una plataforma que usas comunica una brecha de seguridad, lee su aviso oficial, cambia las contraseñas reutilizadas y prepárate para un phishing dirigido que haga referencia a los datos reales de tu cuenta.
Conclusiones
El robo de 6.360 millones de dólares en Binance ocupa ahora la cima de la tabla de pérdidas cripto, seguido de la brecha de seguridad de 1.500 millones de dólares en la cold wallet de Bybit. Ambos casos se atribuyen al grupo norcoreano TraderTraitor, y ambos muestran que los mayores riesgos residen ahora en los sistemas y las personas que aprueban transacciones, más que en el código de la blockchain.
Mt. Gox, Ronin, FTX y Poly Network marcaron los estándares de seguridad anteriores, desde la proof of reserves hasta el diseño de validadores de bridge. Ledger, Coinbase, Revolut y Trezor muestran una amenaza paralela: identidades y direcciones filtradas que siguen exponiendo a los titulares al phishing y la coacción mucho después de que un incidente desaparezca de las noticias.
Los grandes exchanges han absorbido hasta ahora sus pérdidas, pero eso depende de balances que los usuarios no pueden auditar en tiempo real. Mantén saldos moderados en los exchanges, usa autenticación con llave de hardware y protege tus datos personales con el mismo cuidado que tu seed phrase. Para más información, consulta nuestras páginas de estadísticas de Bitcoin y de estadísticas de exchanges de criptomonedas.
Nuestra metodología
Clasificamos los incidentes el 1 de noviembre de 2026 con cinco criterios, dando mayor peso a las pérdidas financieras directas.
- Valor perdido: las cifras en dólares usan los valores en el momento del robo según empresas de analítica de blockchain, comunicados oficiales de las compañías y declaraciones de las fuerzas del orden, como los comunicados de servicio público del FBI.
- Exposición de clientes: en las brechas de datos, valoramos el número de personas afectadas y la sensibilidad de los campos expuestos, como direcciones particulares, documentos de identidad y saldos.
- Impacto duradero: los incidentes que cambiaron las prácticas de seguridad, la regulación o el comportamiento de los usuarios, como Mt. Gox y Ronin, se clasificaron por encima de robos de tamaño similar.
- Atribución y recuperación: registramos la atribución confirmada y la proporción congelada, devuelta o reembolsada, a partir de TRM Labs, Chainalysis, documentos judiciales y avisos de administradores concursales.
- Actualidad de los datos: las estadísticas proceden de informes de CertiK, PeckShield y Chainalysis publicados hasta el 1 de noviembre de 2026, indicando la metodología de cada rastreador cuando los totales difieren.
Algunas cifras, en particular las de Binance y Revolut, siguen siendo provisionales mientras continúan las investigaciones. No rastreamos de forma independiente los flujos onchain. Nuestra metodología editorial explica el proceso de revisión completo.