Comparer les meilleures sociétés d'audit de contrats intelligents
1. CertiK
CertiK reste la référence en matière de sécurité Web3. Elle a réalisé plus de 5 500 audits sur plus de 20 blockchains et signalé plus de 115 000 vulnérabilités. Ses ingénieurs combinent revue manuelle et moteurs de vérification formelle qui prouvent mathématiquement le comportement d'un contrat dans chaque état atteignable avant le déploiement sur le mainnet.
Sa principale différence intervient après le rapport d'audit. Skynet évalue en continu des protocoles actifs représentant environ 542 milliards de dollars de valeur de marché surveillée, ce qui permet aux équipes de voir comment les mises à niveau, les votes de gouvernance et les intégrations modifient leur profil de risque au fil du temps.
CertiK publie aussi les rapports de sécurité sur les piratages3d, référence du secteur, offrant aux acheteurs potentiels une visibilité inhabituelle sur les données d'attaques actuelles. L'ampleur a toutefois un revers. Le classement rekt recense l'incident Gala Games de 216 millions de dollars chez un client précédemment audité.
Avantages
- Vérification formelle associée à un score Skynet continu après l'audit.
- La recherche publiée sur les incidents maintient la méthodologie alignée sur les menaces actuelles.
- Une très large base de clients démontre un processus de livraison reproductible.
Inconvénients
- La notoriété de la marque attire les projets en quête d'audits de pure forme.
- Plusieurs clients précédemment examinés figurent dans le classement rekt.
- Tarification premium par rapport aux alternatives plus spécialisées.
2. Hacken
Hacken a protégé environ 430 milliards de dollars d'actifs numériques dans le cadre de plus de 1 600 missions clients, ce qui en fait un choix de premier plan pour les plateformes d'échange et les plateformes institutionnelles. Sa branche de bug bounty, HackenProof, coordonne 45 000 chercheurs indépendants. Ensemble, ils ont divulgué plus de 25 000 vulnérabilités et perçu 15,7 millions de dollars de récompenses.
La conformité réglementaire est le principal atout de Hacken en 2026. L'entreprise associe ses livrables aux exigences de MiCA et de DORA, ce qui produit une documentation prête pour la conformité que les entités européennes peuvent remettre directement aux autorités de supervision. Ses attestations de preuve de réserves vérifient aussi les dépôts des utilisateurs de plateformes d'échange comme OKX et Bybit.
Cette orientation institutionnelle rend Hacken particulièrement adapté aux CASP et aux conservateurs, plutôt qu'aux primitives DeFi expérimentales. Son bilan est solide sans être irréprochable : le classement rekt inclut une faille de 7,8 millions de dollars chez Warp Finance, sur un protocole que ses ingénieurs avaient déjà examiné.
Avantages
- Les rapports alignés sur la conformité répondent directement aux obligations de MiCA et de DORA.
- Un important réseau de bug bounty étend la couverture au-delà de la période d'audit.
- La vérification par preuve de réserves renforce la confiance des utilisateurs de la plateforme d'échange.
Inconvénients
- Les grands indicateurs globaux sont difficiles à rattacher à des chaînes individuelles.
- L'orientation entreprise peut sembler lourde pour les petites équipes DeFi.
- Un incident historique survenu après un audit figure au classement rekt.
3. Hashlock
Hashlock est le principal auditeur de contrats intelligents d'Australie, avec plus de 500 revues de projets réalisées et environ 4 milliards de dollars d'actifs sécurisés. Les missions reposent sur une inspection manuelle, ligne par ligne, sur Ethereum, Solana et Polygon. Un système propriétaire de notation de la sécurité appuie le processus, et la société annonce un délai de réponse inférieur à trois heures.
Le plus notable est l'affirmation de Hashlock selon laquelle aucun client entièrement audité n'a subi d'exploit réussi, ce que le classement public rekt confirme actuellement. Ses audits portent surtout sur la logique métier et la conception des incitations. Ce sont précisément les catégories de failles que les scanners automatisés manquent régulièrement et que les attaquants continuent de cibler.
Les services de sécurité se poursuivent aussi après l'examen initial. La surveillance des menaces et la surveillance onchain de Hashlock contrôlent les contrats déployés afin de détecter les anomalies. Des évaluations distinctes de la tokenomics recherchent les incitations mal conçues, susceptibles de créer des failles économiques exploitables même lorsque le code sous-jacent est techniquement correct.
Avantages
- Aucune faille exploitée enregistrée sur les projets clients entièrement audités.
- L'examen de la tokenomics met au jour des risques économiques qui vont au-delà de l'exactitude du code.
- Des réponses rapides sur le cadrage conviennent aux équipes dont le calendrier de lancement est serré.
Inconvénients
- Présence mondiale plus réduite que celle des concurrents américains et européens.
- Documentation publique limitée sur sa pile d'outils internes.
- Les alertes de surveillance nécessitent encore des procédures d'escalade côté client.
4. Trail of Bits
Trail of Bits aborde les missions blockchain en tant que cabinet de recherche en sécurité des systèmes. Ses audits peuvent aller au-delà des smart contracts pour couvrir les keepers off-chain, les relayeurs et les outils d'administration, que les attaquants modernes ciblent de plus en plus. En activité depuis 2012, le cabinet apporte une expertise en cryptographie et en assurance logicielle que peu de concurrents natifs du Web3 peuvent égaler.
Une grande partie des outils de sécurité essentiels du secteur provient de Trail of Bits. L'entreprise développe et maintient l'analyseur statique Slither ainsi que les fuzzers Echidna et Medusa, et ses consultants utilisent ces outils en complément d'une revue manuelle. Cette approche axée sur la recherche en fait un choix par défaut pour les architectures inédites, les systèmes zero-knowledge et les infrastructures critiques pour le consensus.
Ses missions tendent à être plus approfondies et plus lentes que les audits standardisés, ce qui les rend mieux adaptées aux protocoles complexes qu'aux lancements de jetons simples. Même la recherche d'élite a ses limites. Le classement rekt recense un exploit de 3,3 millions de dollars chez Raft, que Trail of Bits avait pourtant examiné auparavant.
Avantages
- Une profondeur inégalée dans la revue de la cryptographie et de l'infrastructure off-chain.
- Maintient des outils d'analyse open source conformes aux standards du secteur.
- Historique d'activité le plus long parmi les principaux auditeurs Web3.
Inconvénients
- Le mode d'accompagnement est plus lent et demande davantage de ressources.
- Tarification excessive pour des audits de jetons simples et de faible envergure.
- Ne met pas en avant de chiffres phares d'actifs sécurisés à des fins de comparaison.
5. Cyfrin
Cyfrin, fondée par Patrick Collins en 2023, est devenue un auditeur de premier plan en associant travail de sécurité et formation des développeurs. L'entreprise a sécurisé environ 40 milliards de dollars d'actifs. Sa plateforme gratuite Updraft a formé plus de 100 000 étudiants à Solidity, à Vyper et aux fondamentaux de la recherche en sécurité.
Cet écosystème éducatif alimente en retour le travail d'audit de la société. CodeHawks, sa plateforme de compétition, et la base de données de vulnérabilités Solodit exposent en permanence les chercheurs à de nouveaux schémas d'exploitation. Des clients comme ZKsync, Chainlink et Starknet reçoivent des rapports d'une transparence inhabituelle, souvent complétés par des présentations vidéo publiques.
Cyfrin convient particulièrement aux équipes qui souhaitent un audit collaboratif, afin que leurs propres développeurs sortent du processus plus compétents qu'au départ. Son historique est plus court que celui des concurrents établis, mais aucun projet entièrement audité par Cyfrin n'apparaît actuellement dans le classement rekt.
Avantages
- Le modèle axé sur la formation monte en compétence les équipes du client pendant les missions.
- Historique sans anomalie après audit sur l'ensemble des examens privés réalisés.
- Les outils gratuits et la base de données Solodit profitent à l'ensemble de l'écosystème.
Inconvénients
- Historique d'activité plus court que celui de concurrents vieux de dix ans.
- Les audits concurrentiels exigent des clients un solide tri interne.
- La profondeur des études de cas publiques varie selon les types de mission.
6. Sherlock
Sherlock a réalisé plus de 1 000 audits et protégé plus de 250 milliards de dollars de TVL grâce à un modèle fondé sur les données de performance des chercheurs plutôt que sur une équipe interne fixe. Son réseau compte plus de 11 000 chercheurs, avec des spécialistes reconnus dans des domaines tels que le prêt, les bridges ou la messagerie cross-chain, associés à chaque base de code.
Les concours d'audit peuvent mobiliser des centaines de chercheurs indépendants sur un même périmètre en même temps. Un responsable senior pilote le processus, tandis qu'un dispositif d'arbitrage traite les failles en doublon. Parmi les grandes opérations figurent le test de résistance Fusaka de l'Ethereum Foundation, doté de 2 millions de dollars, et la compétition XRP Ledger de Ripple, dotée de 550 000 $.
Sherlock est aussi le seul grand auditeur à offrir une responsabilité financière en remboursant les protocoles jusqu'à 2 millions de dollars lorsqu'une vulnérabilité couverte n'est pas détectée. Le classement de rekt attribue à Sherlock l'exploit d'Euler de 197 millions de dollars. Dans ce cas, la société a notamment versé des indemnisations au titre de sa couverture.
Avantages
- Un recrutement classé selon la performance associe des spécialistes à chaque base de code.
- Une couverture facultative contre les exploits aligne les incitations des auditeurs sur celles des clients.
- Le modèle de concours mobilise des centaines de relecteurs adverses par périmètre.
Inconvénients
- Les constats issus des concours exigent une gestion interne rigoureuse des correctifs.
- L'incident Euler reste la plus importante perte auditée recensée sur rekt.
- Les conditions de couverture comportent des limites de portée que les équipes doivent lire attentivement.
7. Spearbit (Cantina)
Spearbit est le collectif de chercheurs d'élite derrière la plateforme Cantina. Les deux marques ont fusionné en mai 2025 en une seule offre de sécurité. Leur réseau combiné compte plus de 9 000 chercheurs, a sécurisé plus de 100 milliards de dollars de valeur on-chain et sert des clients tels que Coinbase, Uniswap et Aave.
Pour les missions privées, Spearbit constitue des équipes triées sur le volet de Lead Security Researchers afin de mener certains des audits les plus sensibles du secteur. Les concours publics de Cantina, eux, ont distribué 46,7 millions de dollars à plus de 200 protocoles. Parmi les concours marquants figurent celui d'Uniswap v4, doté de 2,35 millions de dollars, et l'audit du hard fork Pectra de l'Ethereum Foundation, doté de 2 millions de dollars.
En 2026, la plateforme évolue vers une sécurité couvrant tout le cycle de vie. Des analyses natives IA, des programmes de bug bounty gérés et une couverture continue viennent s'ajouter aux revues ponctuelles. Son historique public reste solide, l'incident Cork Protocol de 12 millions de dollars, dont le périmètre est contesté, étant le principal point noir cité par ses détracteurs.
Avantages
- Accès à ce qui est sans doute le vivier de chercheurs d'élite le plus profond.
- Les compétitions de référence démontrent des capacités sur des bases de code phares.
- Une couverture continue étend la protection bien au-delà du lancement.
Inconvénients
- Les tarifs de l'offre premium ciblent les protocoles bien financés.
- Le modèle de place de marché oblige les clients à évaluer eux-mêmes l'adéquation des chercheurs.
- Un incident contesté survenu après l'audit suscite des critiques récurrentes.
8. Halborn
Halborn est une société de sécurité offensive dont les hackers éthiques abordent leurs missions comme des simulations d'attaque en conditions réelles. La revue de contrats n'est qu'une partie de son travail. Les équipes mènent aussi des tests d'intrusion, des campagnes de phishing et des exercices d'ingénierie sociale contre les applications web, les API et les processus internes entourant un protocole.
L'entreprise déclare plus de 1 000 milliards de dollars d'actifs protégés. Ses clients comprennent de grands réseaux tels que Polygon et Avalanche, ainsi que des banques et des entreprises qui se tournent vers les actifs numériques. Cette philosophie d'une surface d'attaque élargie correspond aux données sur les menaces de 2026, les compromissions de wallet et l'ingénierie sociale dépassant désormais les pures failles de code parmi les causes de pertes.
La certification SOC 2 et l'alignement sur les cadres de sécurité institutionnels contribuent à simplifier les achats pour les entités réglementées. Le classement rekt de Halborn comprend notamment MonoX pour 31,4 millions de dollars et Seneca Protocol pour 6,4 millions de dollars, tous deux déjà évalués par ses équipes.
Avantages
- La couverture de la surface d'attaque va bien au-delà du code des contrats.
- Les certifications simplifient les achats pour les institutions réglementées.
- Une mentalité offensive reflète le mode de fonctionnement des véritables adversaires.
Inconvénients
- Le périmètre entreprise accroît la charge de coordination de la mission.
- Les indicateurs principaux ne ventilent pas la valeur par chaîne.
- Deux protocoles précédemment évalués figurent au classement de rekt.
9. OpenZeppelin
OpenZeppelin maintient les bibliothèques de contrats qui sous-tendent une grande partie de l'écosystème EVM, de sorte que ses auditeurs connaissent exceptionnellement bien les schémas que de nombreuses bases de code reprennent. L'entreprise a examiné des millions de lignes de code sur plus de 30 chaînes et protégé des dizaines de milliards de dollars de TVL pour des protocoles tels que Compound et Aave.
Son partenariat avec l'Ethereum Foundation sur la sécurité au niveau du protocole renforce le statut d'OpenZeppelin comme choix établi pour les infrastructures essentielles. Les audits combinent une revue manuelle approfondie et une vérification du déploiement. Cette étape supplémentaire réduit les erreurs de configuration et la dérive postérieure à l'audit, deux causes fréquentes d'incidents réels même après des rapports sans réserve.
La demande est la principale limite. Pendant les périodes de lancement chargées, les délais de planification peuvent s'allonger pour les petites équipes. Le classement rekt recense aussi un incident Audius de 6 millions de dollars impliquant du code déjà examiné, ce qui montre pourquoi les implémentations de référence nécessitent toujours un suivi continu après le déploiement.
Avantages
- La paternité de la bibliothèque confère une expertise inégalée des schémas EVM.
- La vérification du déploiement réduit la dérive de configuration après l'audit.
- La collaboration avec Ethereum Foundation témoigne d'une confiance institutionnelle.
Inconvénients
- Les files de planification s'allongent pendant les périodes de lancement chargées.
- Les meilleurs résultats exigent une solide préparation de l'ingénierie côté client.
- L'orientation EVM limite l'adéquation aux architectures non EVM.
10. Quantstamp
Quantstamp a sécurisé plus de 200 milliards de dollars de valeur dans le cadre de plus de 1 100 missions depuis 2017, ce qui en fait l'un des auditeurs Web3 spécialisés les plus anciens. Sa couverture est réellement indépendante de la chaîne, avec Ethereum, Solana, Flow et Cardano. La société a également audité des logiciels critiques pour le consensus, notamment les clients Ethereum Prysm et Teku.
Plusieurs subventions de l'Ethereum Foundation pour la recherche sur la scalabilité renforcent la crédibilité de Quantstamp au niveau du protocole. Ses rapports sont réputés pour leur traitement détaillé de risques subtils, comme la dépendance à l'ordre des transactions et la manipulation des horodatages. Cette rigueur séduit les équipes DeFi institutionnelles qui ont besoin d'une documentation capable de résister à l'examen des investisseurs et des régulateurs.
Un long historique d'exploitation laisse aussi plus de possibilités d'incidents. Le classement rekt recense des exploits sur Alpha Finance et Rari Capital, pourtant audités auparavant, pour un total de plus de 47 millions de dollars. L'importante archive de rapports publics de Quantstamp permet au moins aux acheteurs potentiels d'évaluer directement sa méthodologie actuelle.
Avantages
- L'expérience au niveau du protocole comprend les clients de consensus d'Ethereum.
- Des archives de rapports publics étendues facilitent la vérification préalable de l'acheteur.
- La couverture, indépendante des chaînes, englobe les écosystèmes EVM et non EVM.
Inconvénients
- Un processus standardisé peut paraître générique pour des structures exotiques.
- Deux incidents importants survenus après audit figurent au classement rekt.
- Les clients doivent définir activement le périmètre des risques liés à l'administration et au déploiement.
Les smart contracts expliqués simplement
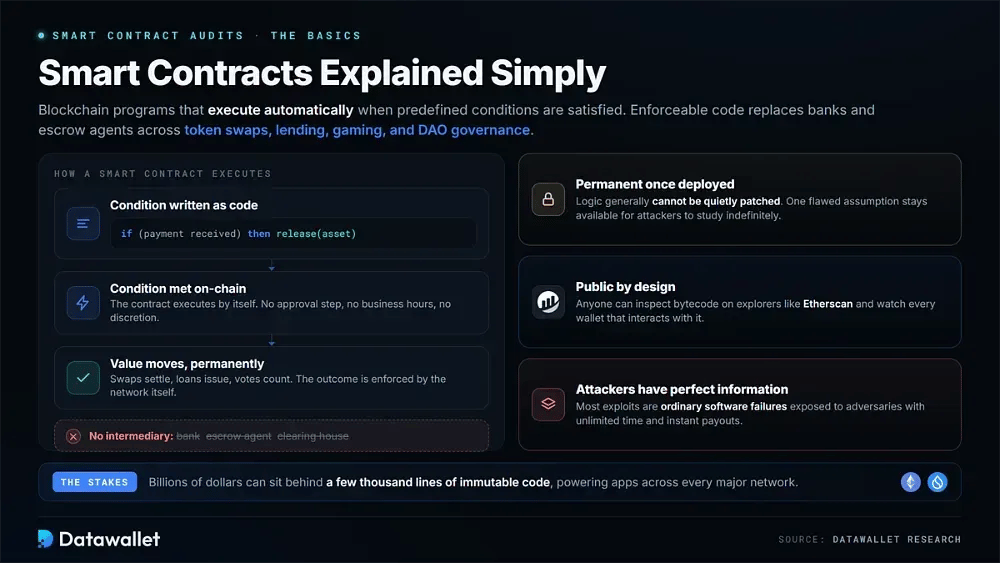
Les smart contracts sont des programmes basés sur la blockchain qui s'exécutent automatiquement lorsque des conditions prédéfinies sont remplies. Un code exécutoire remplace des intermédiaires tels que les banques et les agents fiduciaires. Ces contrats alimentent les swaps de jetons, les marchés de prêt, les économies de jeux, la gouvernance des DAO et d'autres applications sur tous les grands réseaux.
La permanence est l'une de leurs caractéristiques essentielles. Une fois déployée, la logique d'un contrat ne peut généralement pas être corrigée discrètement comme un logiciel classique. Une seule hypothèse défaillante peut rester à la disposition des attaquants pour être étudiée indéfiniment, alors que des milliards de dollars peuvent reposer sur seulement quelques milliers de lignes de code immuable.
Le code est lui aussi public. N'importe qui peut examiner le bytecode d'un contrat via des explorateurs tels que Etherscan et observer les adresses de wallet crypto qui interagissent avec lui. Les attaquants agissent donc avec une information parfaite. La plupart des exploits sont de banales défaillances logicielles exposées à des adversaires qui disposent d'un temps illimité pour les étudier et peuvent encaisser des gains instantanément.
Qu'est-ce qu'un audit de contrat intelligent ?
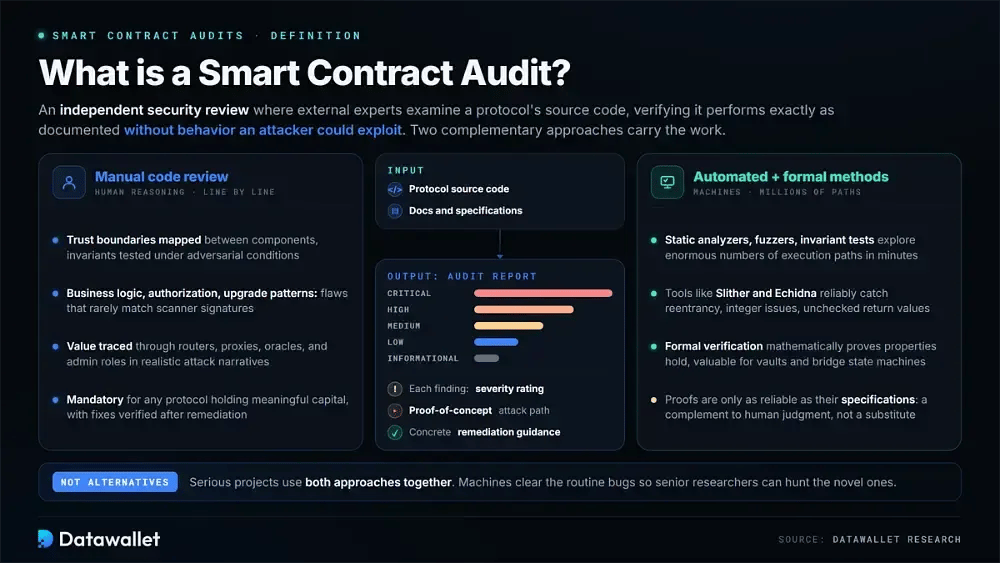
Un audit de contrat intelligent est un examen de sécurité indépendant au cours duquel des experts externes analysent le code source d'un protocole avant ou après son déploiement. Son objectif est de vérifier que le contrat fonctionne exactement comme le promet sa documentation, sans exposer de comportement qu'un attaquant pourrait exploiter.
Chaque constat est documenté avec une note de gravité et un scénario d'attaque en preuve de concept, suivis de recommandations de correction concrètes. Le secteur repose principalement sur deux approches complémentaires. Les projets sérieux les utilisent généralement toutes les deux plutôt que de les considérer comme des alternatives.
1. Audits par revue manuelle du code
Les audits manuels reposent sur le raisonnement humain. Des chercheurs seniors lisent le code ligne par ligne et cartographient les frontières de confiance entre les composants. Ils testent aussi si les invariants annoncés résistent à des conditions adverses. Les failles de logique métier, les chemins d'agrément défaillants et les schémas de mise à niveau dangereux apparaissent souvent ici, car ils correspondent rarement aux signatures des scanners.
Un examen manuel rigoureux ne se limite pas aux contrats pris isolément : il porte sur la manière dont les modules interagissent. Les auditeurs suivent la circulation de la valeur à travers les routeurs, les proxys, les oracles et les rôles d'administration, puis simulent des scénarios d'attaque réalistes pouvant inclure des situations de pression économique. Une fois les corrections effectuées, ils les vérifient. Cette profondeur rend l'examen manuel indispensable pour tout protocole détenant des capitaux importants.
2. Audits automatisés et par méthodes formelles
L'analyse automatisée peut explorer un nombre énorme de chemins d'exécution en quelques minutes grâce à des analyseurs statiques, des fuzzers et des tests d'invariants. Des outils comme Slither et Echidna repèrent de façon fiable les réentrances, les problèmes d'entiers et les valeurs de retour non vérifiées. Les développeurs peuvent ainsi éliminer ces erreurs courantes très tôt, avant de dépenser de coûteuses heures de revue humaine.
La vérification formelle va plus loin. Elle prouve mathématiquement que des propriétés données sont respectées dans un modèle défini, ce qui est particulièrement utile pour les composants à fort enjeu, comme la comptabilité des vaults ou les machines à états des bridges. Les preuves ne valent toutefois que par les spécifications sur lesquelles elles reposent. Les méthodes formelles complètent donc le jugement d'experts humains, sans le remplacer.
Comment auditer un contrat intelligent
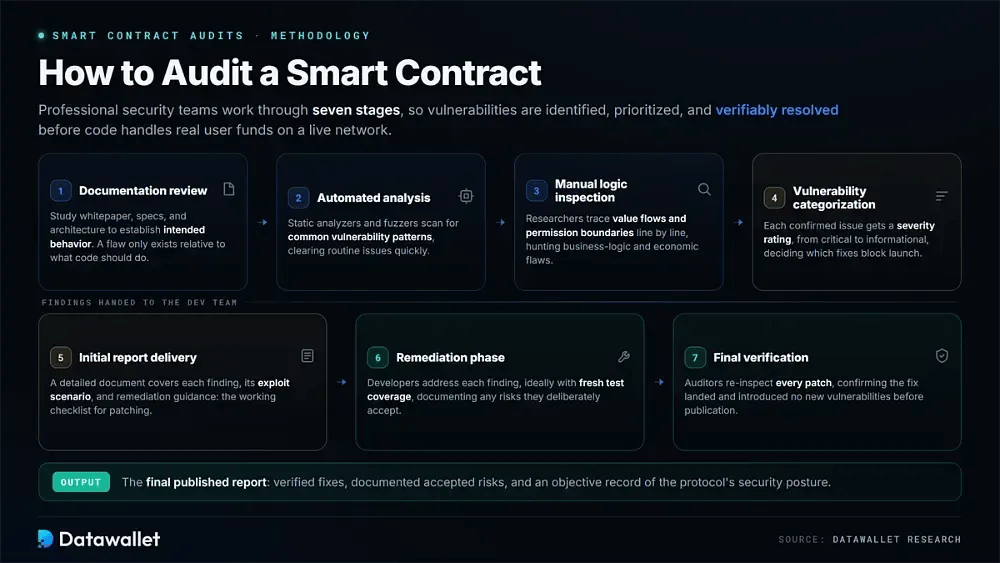
Une méthodologie d'audit rigoureuse permet de s'assurer que les vulnérabilités sont identifiées, hiérarchisées et corrigées de manière vérifiable avant que le code ne commence à gérer les fonds réels des utilisateurs sur un réseau en production.
Les équipes de sécurité professionnelles suivent ces sept étapes :
- Examen de la documentation : les auditeurs étudient le whitepaper, les spécifications et les schémas d'architecture pour établir le comportement prévu du système. Une faille ne peut être définie que par rapport à ce que le code est censé faire.
- Analyse automatisée : des analyseurs statiques et des fuzzers examinent le code à la recherche de schémas de vulnérabilité courants, éliminant rapidement les problèmes habituels afin que les relecteurs seniors puissent se concentrer sur les problèmes que les machines ne détectent pas.
- Inspection manuelle de la logique : des chercheurs expérimentés parcourent le code ligne par ligne et suivent les flux de valeur ainsi que les limites de permissions, à la recherche de failles de logique métier et de failles économiques propres à la conception du protocole.
- Catégorisation des vulnérabilités : chaque problème confirmé reçoit une note de gravité allant de critique à informatif. Les développeurs disposent ainsi d'une base objective pour décider quels correctifs doivent être appliqués avant le lancement.
- Remise du rapport initial : l'équipe reçoit un document détaillé couvrant chaque constat, son scénario d'exploitation et des conseils précis de correction. Ce rapport devient la liste de contrôle de travail pendant l'application des correctifs.
- Phase de correction : les développeurs traitent chaque constat, idéalement en ajoutant de nouveaux tests, tout en documentant les risques acceptés lorsque l'équipe choisit délibérément de ne pas modifier le comportement.
- Vérification finale : les auditeurs examinent à nouveau chaque correctif pour s'assurer que le problème a bien été résolu et que la correction n'a introduit aucune nouvelle vulnérabilité avant la publication du rapport final.
Tendances de la sécurité des contrats intelligents en 2026
En 2026, le paysage des menaces diffère sensiblement de l'environnement pour lequel de nombreuses méthodologies d'audit ont été conçues à l'origine. Les attaquants se sont déplacés en amont, tandis que les auditeurs industrialisent rapidement leurs propres outils grâce à l'intelligence artificielle.
Ces changements doivent influencer le périmètre de la mission. Un audit conçu autour des menaces de 2022 peut ne pas examiner les vecteurs qui vident aujourd'hui les protocoles.
Les attaquants ne se limitent plus au code
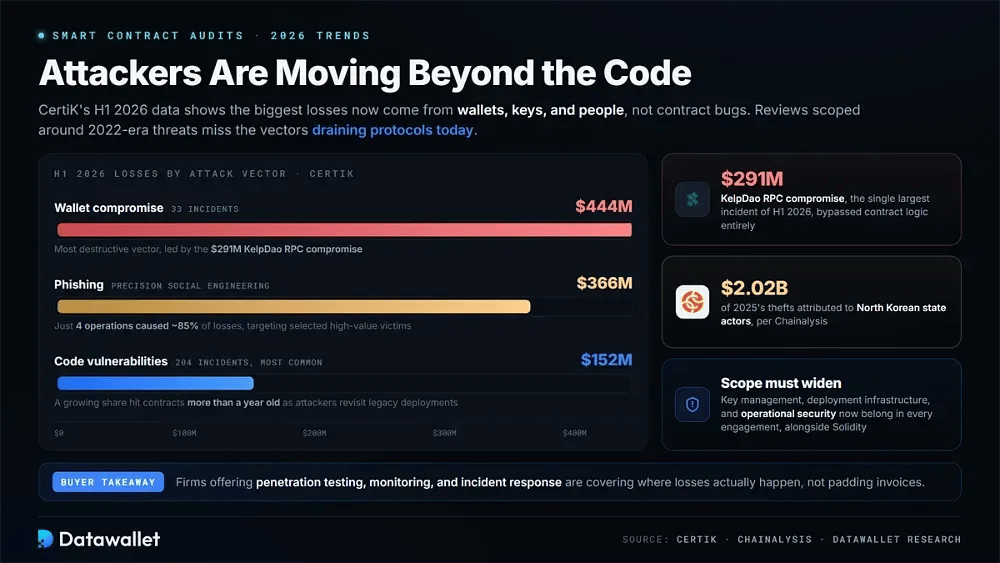
Les données du H1 2026 de CertiK désignent la compromission de wallet comme le vecteur le plus destructeur, responsable de 444 millions de dollars de pertes pour seulement 33 incidents. Le total était dominé par la compromission RPC de KelpDao, à hauteur de 291 millions de dollars. Le phishing représente 366 millions de dollars supplémentaires, quatre opérations d'ingénierie sociale de précision causant environ 85 % de ces pertes en ciblant des victimes à forte valeur soigneusement choisies.
Les vulnérabilités du code restaient la catégorie la plus courante, avec 204 incidents, mais elles n'ont causé que 152 millions de dollars, un montant comparativement modeste. Une part croissante concernait des contrats vieux de plus d'un an, les attaquants revenant systématiquement sur d'anciens déploiements. Chainalysis attribue par ailleurs 2,02 milliards de dollars des vols de 2025 à des acteurs étatiques nord-coréens.
Le périmètre des audits doit désormais inclure la gestion des clés et l'infrastructure de déploiement, en plus de la sécurité opérationnelle et de Solidity. Les entreprises qui proposent des tests d'intrusion, de la surveillance et une réponse aux incidents s'attaquent aux endroits où les pertes surviennent réellement, au lieu de simplement gonfler leurs factures. Les acheteurs doivent tenir compte de ce changement lorsqu'ils comparent les propositions de mission.
L'IA entre dans la chaîne d'audit
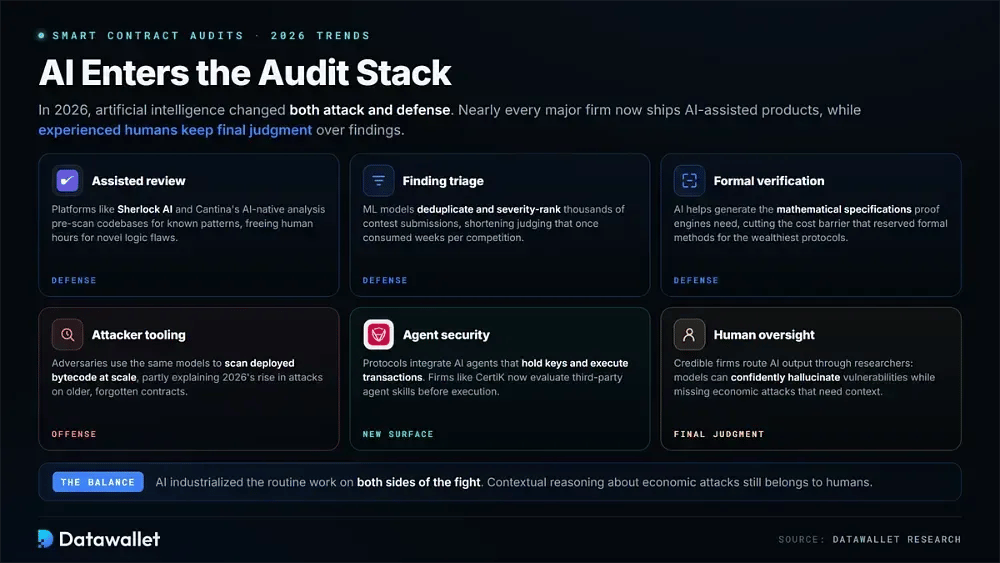
L'intelligence artificielle a transformé à la fois l'attaque et la défense en 2026. Presque toutes les grandes sociétés proposent désormais des produits assistés par l'IA, tout en affirmant que des chercheurs humains expérimentés gardent le dernier mot sur les résultats.
Voici comment l'IA transforme la sécurité des contrats intelligents cette année :
- Revue assistée : des plateformes comme Sherlock AI et l'analyse native IA de Cantina pré-analysent les bases de code à la recherche de schémas connus, afin que les chercheurs consacrent leurs heures de revue limitées aux failles de logique inédites.
- Tri des constats : des modèles d'apprentissage automatique dédoublonnent et classent automatiquement par gravité des milliers de soumissions de concours, réduisant des délais d'évaluation qui mobilisaient auparavant pendant des semaines l'attention de chercheurs seniors pour chaque compétition.
- Vérification formelle : l'IA aide à produire les spécifications mathématiques requises par les moteurs de preuve, ce qui réduit la barrière de coût historique qui cantonnait les méthodes formelles aux protocoles les plus riches.
- Outils des attaquants : les adversaires utilisent les mêmes modèles pour analyser à grande échelle le bytecode déployé à la recherche de schémas exploitables, ce qui explique en partie la hausse en 2026 des attaques contre des contrats anciens et oubliés.
- Sécurité des agents : les protocoles intègrent de plus en plus d'agents IA qui détiennent des clés et exécutent des transactions. Des sociétés comme CertiK proposent désormais des produits dédiés qui évaluent les compétences des agents tiers avant leur exécution.
- Supervision humaine : les sociétés crédibles font encore relire les résultats générés par IA par des chercheurs expérimentés, car les modèles peuvent halluciner des vulnérabilités avec assurance tout en passant à côté d'attaques économiques qui reposent sur un véritable raisonnement contextuel.
Comment choisir un auditeur de contrats intelligents
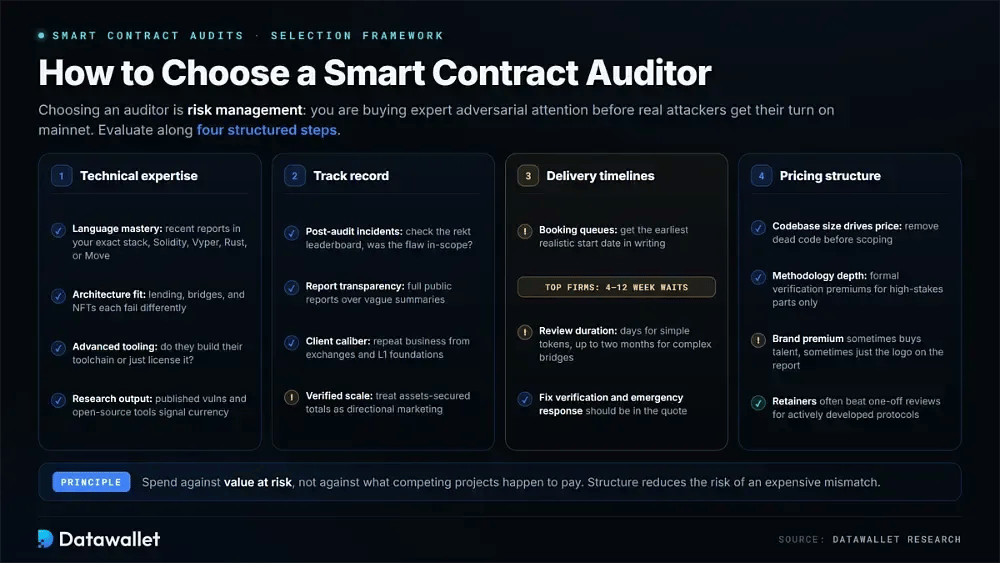
Choisir un auditeur est avant tout un exercice de gestion des risques. Vous achetez l'attention d'experts adverses avant que de véritables attaquants n'aient leur chance sur le mainnet. Évaluer de façon structurée l'expertise, les antécédents, les délais et le coût réduit le risque d'une inadéquation coûteuse.
Étape 1 : évaluer l'expertise technique
Faites correspondre l'expérience démontrée à votre stack exact. Même d'excellents auditeurs Solidity peuvent passer à côté de problèmes critiques dans des bases de code Rust, Cairo ou Move.
Principaux facteurs à prendre en compte lors de cette évaluation :
- Maîtrise du langage : Vérifiez une expérience solide et récente avec votre langage spécifique, que ce soit Solidity, Vyper, Rust ou Move, et recherchez des rapports publiés au sein de cet écosystème.
- Adéquation de l'architecture : vérifiez que l'équipe a fait auditer des conceptions comparables. Les marchés de prêt, les bridges cross-chain et l'infrastructure NFT présentent chacun des modes de défaillance différents.
- Outils avancés : demandez quels fuzzers, analyseurs statiques et moteurs de vérification formelle l'équipe utilise régulièrement, et si elle développe sa chaîne d'outils ou se contente d'en acheter la licence.
- Travaux de recherche : privilégiez les entreprises qui publient des recherches sur les vulnérabilités et contribuent à des outils open source. Les chercheurs actifs ont plus de chances de rester à jour à mesure que les techniques d'attaque évoluent entre deux missions.
Étape 2 : analyser l'historique de sécurité
Les indicateurs marketing ont peu de poids sans vérification indépendante. Avant d'établir une présélection, comparez chaque affirmation avec les rapports d'audit publics et des bases de données d'incidents neutres.
Évaluez ces indicateurs pour juger de leur fiabilité :
- Incidents postérieurs à l'audit : parcourez le classement rekt pour repérer les exploits touchant des clients déjà audités. Déterminez ensuite si la faille était dans le périmètre, hors périmètre ou ajoutée après la revue.
- Transparence des rapports : privilégiez les sociétés qui publient des rapports complets. Des constats masqués et des résumés vagues rendent difficile l'évaluation de la profondeur réelle de l'audit.
- Qualité des clients : Recherchez les clients sophistiqués qui reviennent, comme les plateformes d'échange, les fondations L1 et les protocoles de premier plan, car des clients avertis qui reviennent constituent un signal de qualité significatif.
- Échelle vérifiée : considérez les totaux d'actifs sécurisés comme un argument marketing indicatif. Accordez plus de poids aux faits vérifiables, tels que les rapports publiés, les clients nommés et les listes de chercheurs.
Étape 3 : évaluer les délais de livraison
Les calendriers de lancement peuvent à eux seuls déterminer la présélection. Les principaux cabinets d'audit privés peuvent être réservés pendant des semaines, voire des mois, alors que les plateformes concurrentielles peuvent parfois commencer en quelques jours.
Tenez compte des points suivants concernant le calendrier et la rapidité :
- Files d'attente de réservation : demandez par écrit la date de début la plus proche réaliste. En période d'affluence, les cabinets prestigieux annoncent souvent des délais de quatre à douze semaines.
- Durée de l'examen : adaptez le délai prévu à la portée, de quelques jours pour des jetons simples à près de deux mois pour des bridge complexes ou des architectures inédites.
- Vérification des correctifs : vérifiez que le devis couvre le réexamen des correctifs. Un audit sans vérification de la remédiation laisse sans examen la partie la plus dangereuse du processus.
- Réponse aux urgences : vérifiez si une assistance rapide est disponible en cas d'incident en direct ou de correctif urgent, de préférence appuyée par des engagements contractuels de délai de réponse.
Étape 4 : comparer les structures tarifaires
Le budget d'audit doit refléter la valeur exposée au risque plutôt que ce que paient les projets concurrents. Comprendre ce qui détermine le devis permet aussi de négocier le périmètre intelligemment au lieu d'accepter simplement un chiffre.
Les facteurs qui influencent le coût total comprennent :
- Taille de la base de code : le prix repose principalement sur le nombre de lignes de code source et la complexité architecturale. Supprimer le code mort avant le cadrage peut donc réduire directement la facture.
- Profondeur de la méthodologie : la vérification formelle et les équipes de plusieurs chercheurs coûtent plus cher qu'un audit standard. Ces surcoûts se justifient surtout pour les composants qui protègent une valeur importante ou irréversible.
- Prime de marque : les cabinets établis facturent nettement plus cher que les petites structures émergentes. Parfois, cette prime donne accès à des talents plus pointus ; dans d'autres cas, elle n'achète guère plus que le logo sur le rapport.
- Contrats de suivi continu : la surveillance continue, la gestion des primes de bugs et les nouveaux audits planifiés font de la sécurité une charge d'exploitation. Pour les protocoles en développement actif, ce modèle surpasse souvent un examen ponctuel.
Combien coûte un audit de contrat intelligent en 2026 ?
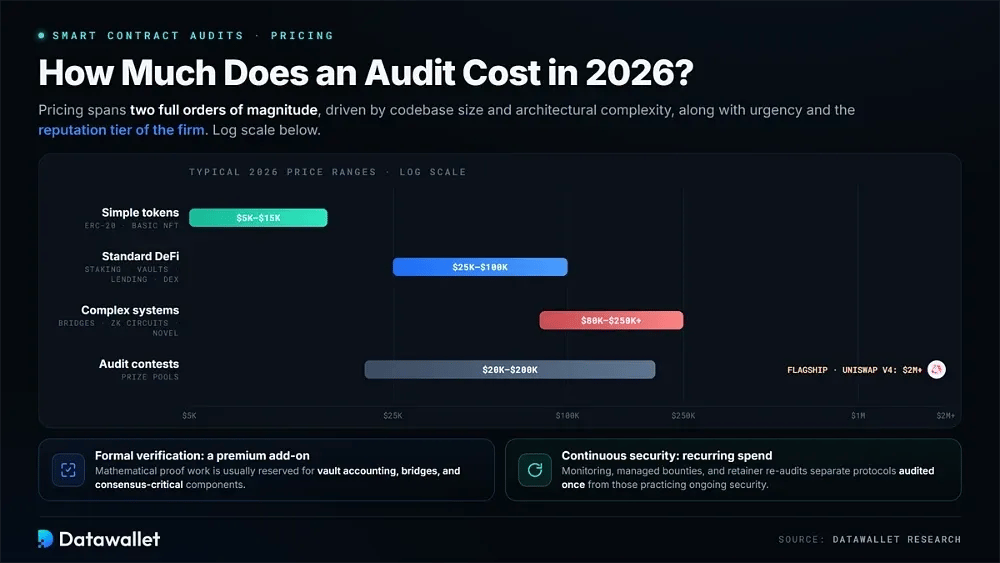
Les tarifs d'audit de contrat intelligent couvrent deux ordres de grandeur complets en 2026. Les devis varient selon la taille du code et la complexité de l'architecture, ainsi que selon l'urgence et le niveau de réputation de la société choisie.
Les fourchettes de prix typiques pour 2026 se répartissent comme suit :
- Jetons simples : les contrats ERC-20 standard ou les contrats NFT basiques coûtent généralement de 5 000 $ à 15 000 $ auprès de sociétés spécialisées et sont souvent livrés en une seule semaine ouvrée.
- DeFi standard : les systèmes de staking, les coffres et les protocoles de complexité moyenne coûtent généralement de 25 000 $ à 100 000 $. La plupart des missions sérieuses de prêt ou de DEX se situent dans cette fourchette.
- Systèmes complexes : les bridges, les circuits zero-knowledge et les architectures novatrices atteignent couramment de 80 000 $ à 250 000 $+, ce qui reflète les semaines de travail et les multiples chercheurs que ces surfaces d'attaque exigent réellement.
- Concours d'audit : les plateformes compétitives proposent des cagnottes allant d'environ 20 000 $ à 200 000 $, tandis que les concours phares, comme celui d'Uniswap v4, ont dépassé 2 millions de dollars.
- Vérification formelle : le travail de preuve mathématique ajoute une prime importante au prix d'un audit standard et est généralement réservé à la comptabilité des vaults, aux bridges et aux composants critiques pour le consensus.
- Sécurité continue : les abonnements de surveillance, les primes de bug gérées et les réaudits sous contrat d'assistance entraînent des coûts récurrents. De plus en plus, ces services distinguent les protocoles audités une seule fois de ceux qui pratiquent une sécurité continue.
Vulnérabilités courantes des contrats intelligents
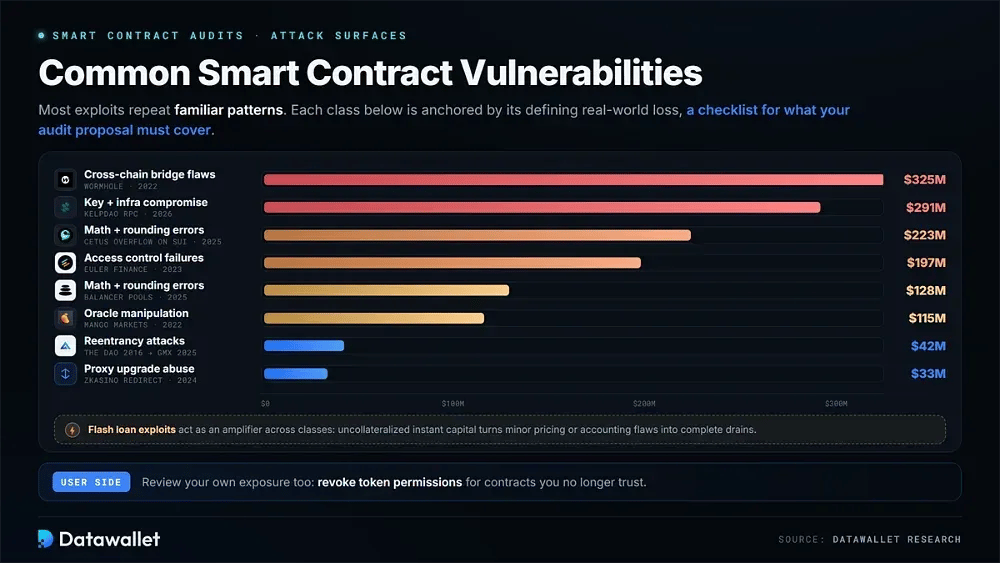
La plupart des exploits reprennent des schémas connus. Comprendre ces catégories aide les développeurs à écrire un code plus défensif et offre aux acheteurs un moyen de vérifier si une proposition d'audit couvre les bonnes surfaces d'attaque.
Voici les classes de vulnérabilités les plus dommageables en 2026 :
- Attaques par réentrance : les appels externes qui réentrent dans un contrat pendant son exécution continuent de faire des victimes, de The DAO jusqu'à l'exploit de GMX en 2025 de 42 millions de dollars.
- Défauts de contrôle d'accès : des autorisations absentes ou mal configurées peuvent permettre à des attaquants d'appeler des fonctions privilégiées. C'était un facteur dans l'exploit d'Euler Finance, à hauteur de 197 millions de dollars, et dans d'innombrables vols de moindre ampleur.
- Erreurs de calcul et d'arrondi : des failles de précision dans l'arithmétique des pools ont provoqué la perte de 128 millions de dollars de Balancer fin 2025, ainsi que l'exploit par dépassement d'entier de 223 millions de dollars chez Cetus sur Sui.
- Manipulation d'oracle : en faussant les flux de prix, des attaquants peuvent emprunter contre des garanties artificiellement gonflées. C'est le mécanisme à l'origine de la ponction de 115 millions de dollars sur Mango Markets et de nombreuses attaques ultérieures.
- Exploits de flash loans : les prêts instantanés sans garantie donnent aux attaquants accès à d'énormes capitaux au sein d'une seule transaction, ce qui permet d'amplifier de petites failles de prix ou de comptabilité jusqu'au vidage complet.
- Abus de mise à niveau de proxy : des chemins de mise à niveau faiblement sécurisés peuvent permettre le remplacement malveillant de la logique, comme lorsque ZKasino a détourné 33 millions de dollars de dépôts d'utilisateurs via une modification non autorisée.
- Compromission de clés et d'infrastructures : le vol de clés de signature et le détournement de points de terminaison RPC ont causé les plus grosses pertes de 2026, dont l'incident de 291 millions de dollars chez KelpDao, en contournant entièrement la logique des contrats.
- Failles des bridges cross-chain : les lacunes de vérification des signatures et les bugs de transmission de messages font des bridges l'une des cibles les plus persistantes. Le piratage de Wormhole, à 325 millions de dollars, reste l'exemple emblématique.
Les utilisateurs doivent aussi examiner régulièrement leur propre exposition. Un point de départ pratique consiste à apprendre à révoquer les autorisations de jetons pour les contrats auxquels ils ne font plus confiance.
Conclusion
Pour une équipe blockchain, le choix d'un partenaire de sécurité reste l'une des décisions les plus déterminantes. Une seule vulnérabilité manquée peut anéantir les résultats de tous les autres efforts de croissance.
Aucun audit ne peut garantir la sécurité. Les données de 2026 montrent aussi que les attaquants contournent de plus en plus le code des contrats. Malgré tout, des revues multiples menées par des sociétés réputées réduisent considérablement la catégorie des défaillances évitables.
Les utilisateurs de protocoles peuvent appliquer le même critère pour évaluer les projets. Plusieurs audits indépendants, des programmes de primes actifs et une surveillance continue sont des signaux plus forts qu'un simple PDF daté.
Notre méthodologie
Nous avons examiné les sociétés d'audit de contrats intelligents restées actives et acceptant de nouveaux mandats en août 2026. Les affirmations ont été vérifiées auprès de sources primaires plutôt que sur des pages marketing. Le classement repose sur six critères :
- Trust Score : la note de Datawallet sur 5 prend en compte les résultats d'audit vérifiés, la compétence des chercheurs, la transparence des rapports et la manière dont chaque entreprise a géré les incidents survenus chez des clients précédemment évalués.
- Historique après audit : chaque société a été recoupée avec le classement de rekt.news. Nous avons relevé chaque incident attribué, puis examiné le périmètre initial de la mission afin de déterminer si le code exploité avait réellement été examiné.
- Indicateurs vérifiés : le nombre d'audits, les chiffres des actifs sécurisés et le nombre de chercheurs proviennent du site officiel et des rapports publiés de chaque entreprise en août 2026. Les chiffres qui ne peuvent pas être confirmés de manière indépendante sont signalés.
- Périmètre des services : Nous avons examiné ce que comprend chaque mission, de la profondeur de la revue manuelle et de la vérification formelle jusqu'au suivi, à la gestion des primes de bug bounty, à la réponse aux incidents et à la vérification des correctifs après remédiation.
- Couverture de l'écosystème : la prise en charge des chaînes et des langages a été vérifiée à l'aide de rapports publiés plutôt que de déclarations générales. Une véritable expertise de Solana, de Move ou des systèmes zk devrait être visible dans les publications publiques d'une société.
- Pertinence pour le marché : nous avons pris en compte des signaux de demande de 2026, tels que les revues des principaux hard forks de l'Ethereum Foundation et les travaux de conformité des plateformes d'échange au titre de MiCA, ainsi que l'adoption de modèles de concours et assistés par IA.
Les recherches se sont achevées début septembre 2026, et le statut actif de chaque société a été revérifié à la date de publication. Notre méthodologie éditoriale explique comment chaque affirmation a été vérifiée.