Confronta le migliori società di audit di smart contract
1. CertiK
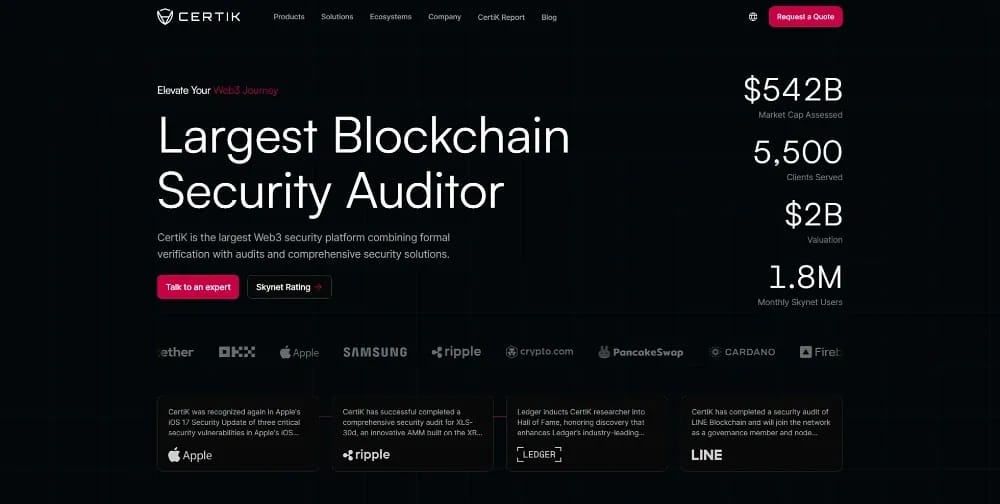
CertiK resta il nome più grande nella sicurezza Web3. Ha completato oltre 5.500 audit su più di 20 blockchain e ha segnalato oltre 115.000 vulnerabilità. I suoi ingegneri combinano la revisione manuale con motori di verifica formale che dimostrano matematicamente come si comporta un contratto in ogni stato raggiungibile prima del rilascio su mainnet.
Il suo principale elemento distintivo arriva dopo il report di audit. Skynet valuta continuamente i protocolli attivi che rappresentano circa 542 miliardi di dollari di valore di mercato monitorato, permettendo ai team di vedere come aggiornamenti, voti di governance e integrazioni cambiano nel tempo il loro profilo di rischio.
CertiK pubblica anche i report di sicurezza sugli attacchi hacker3d, standard del settore, offrendo ai potenziali acquirenti una visibilità insolita sui dati attuali degli attacchi. La dimensione ha però un lato negativo. La classifica di rekt registra l'incidente di Gala Games da 216 milioni di dollari presso un cliente già sottoposto a revisione.
Pro
- Verifica formale abbinata a un punteggio Skynet continuo dopo l'audit.
- La ricerca pubblicata sugli incidenti mantiene la metodologia allineata alle minacce attuali.
- L'ampia base di clienti dimostra una pipeline di consegna ripetibile.
Contro
- La notorietà del marchio attira progetti che cercano audit solo di facciata.
- Diversi clienti già recensiti compaiono nella classifica di rekt.
- Prezzi premium rispetto alle alternative boutique.
2. Hacken
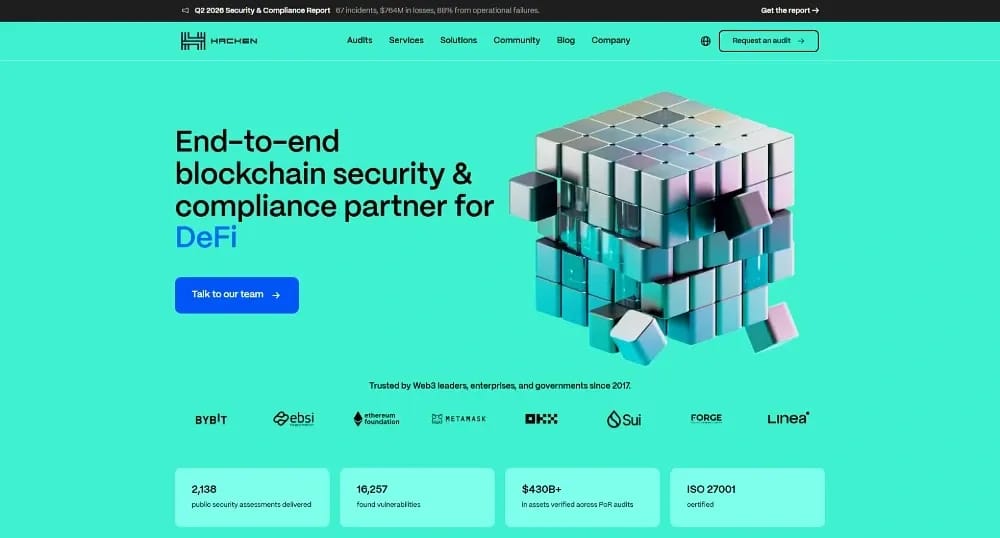
Hacken ha protetto circa 430 miliardi di dollari in asset digitali con oltre 1.600 incarichi per clienti, affermandosi come scelta di primo piano per exchange e piattaforme istituzionali. La sua divisione di bug bounty HackenProof coordina 45.000 ricercatori indipendenti. Insieme hanno segnalato oltre 25.000 vulnerabilità e raccolto 15,7 milioni di dollari in ricompense.
La preparazione normativa è il vantaggio più evidente di Hacken nel 2026. L'azienda associa i deliverable ai requisiti di MiCA e DORA, creando documentazione pronta per la conformità che le entità europee possono fornire direttamente alle autorità di vigilanza. Le sue attestazioni di proof of reserves verificano inoltre i depositi degli utenti per exchange come OKX e Bybit.
Questa attenzione istituzionale rende Hacken particolarmente adatta a CASP e custodi, più che a primitive DeFi sperimentali. Il suo track record è solido ma non impeccabile: la classifica di rekt include un exploit di Warp Finance da 7,8 milioni di dollari su un protocollo che i suoi ingegneri avevano già esaminato.
Pro
- I report allineati alla conformità sono adatti direttamente agli obblighi MiCA e DORA.
- Un'ampia rete di bug bounty estende la copertura oltre il periodo dell'audit.
- La verifica della proof of reserves rafforza la fiducia degli utenti negli exchange.
Contro
- Le metriche generali sono difficili da attribuire alle singole blockchain.
- L'orientamento enterprise può risultare troppo pesante per i piccoli team DeFi.
- Un incidente storico successivo a un audit compare nella classifica di rekt.
3. Hashlock
Hashlock è il principale auditor di smart contract in Australia, con oltre 500 revisioni di progetto completate e circa 4 miliardi di dollari in asset protetti. Gli incarichi si concentrano sull'ispezione manuale, riga per riga, su Ethereum, Solana e Polygon. Un sistema proprietario di valutazione della sicurezza supporta il processo e la società dichiara un tempo di risposta inferiore a tre ore.
Il punto più rilevante è l'affermazione di Hashlock secondo cui nessun cliente sottoposto a un audit completo ha subito un exploit riuscito, cosa che la classifica pubblica di rekt al momento conferma. Le sue revisioni si concentrano molto sulla logica di business e sul design degli incentivi. Sono proprio le categorie di falle che gli scanner automatici di solito non rilevano e che gli attaccanti continuano a prendere di mira.
I servizi di sicurezza proseguono anche oltre la revisione iniziale. Il monitoraggio delle minacce e la sorveglianza onchain di Hashlock controllano i contratti distribuiti per rilevare anomalie. Valutazioni separate della tokenomics cercano incentivi mal progettati che possono creare vie di exploit economico anche quando il codice sottostante è tecnicamente corretto.
Pro
- Nessun exploit registrato nei progetti dei clienti sottoposti ad audit completo.
- La revisione della tokenomics individua rischi economici che vanno oltre la correttezza del codice.
- Risposte rapide nella definizione dell'ambito sono adatte ai team con tempi di lancio stretti.
Contro
- Presenza globale più ridotta rispetto ai concorrenti statunitensi ed europei.
- Documentazione pubblica limitata sul suo stack di strumenti interni.
- Gli avvisi di monitoraggio richiedono comunque procedure di escalation lato cliente.
4. Trail of Bits
Trail of Bits affronta gli incarichi blockchain come una società di ricerca sulla sicurezza dei sistemi. Le sue revisioni possono estendersi oltre gli smart contract a keeper off-chain, relayer e strumenti di amministrazione, tutti sempre più nel mirino degli attaccanti moderni. Attiva dal 2012, la società porta competenze di crittografia e garanzia del software che pochi concorrenti nativi di Web3 possono eguagliare.
Gran parte degli strumenti di sicurezza di base del settore proviene da Trail of Bits. La società sviluppa e mantiene l'analizzatore statico Slither insieme ai fuzzer Echidna e Medusa, e i suoi consulenti usano questi strumenti insieme alla revisione manuale. Questo approccio basato sulla ricerca ne fa una scelta di riferimento per architetture innovative, sistemi zero-knowledge e infrastrutture critiche per il consenso.
I loro incarichi tendono a essere più approfonditi e lenti rispetto agli audit standardizzati, il che li rende più adatti a protocolli complessi che a semplici lanci di token. Anche la ricerca di alto livello ha dei limiti. La classifica di rekt registra un exploit da 3,3 milioni di dollari su Raft, che Trail of Bits aveva esaminato in precedenza.
Pro
- Profondità senza pari nella revisione della crittografia e dell'infrastruttura off-chain.
- Mantiene strumenti di analisi open source in linea con gli standard del settore.
- La più lunga storia operativa tra i principali auditor Web3.
Contro
- Lo stile di coinvolgimento è più lento e richiede più risorse.
- Prezzi eccessivi per audit di token semplici e di portata ridotta.
- Non pubblicizza cifre di asset garantiti per consentire il confronto.
5. Cyfrin
Cyfrin, fondata da Patrick Collins nel 2023, è diventata un auditor di primo piano e unisce l'attività di sicurezza alla formazione degli sviluppatori. L'azienda ha messo in sicurezza circa 40 miliardi di dollari di asset. La sua piattaforma gratuita Updraft ha formato oltre 100.000 studenti in Solidity, Vyper e nei fondamenti della ricerca sulla sicurezza.
Questo ecosistema formativo alimenta a sua volta l'attività di audit della società. CodeHawks, la sua piattaforma competitiva, e il database di vulnerabilità Solodit espongono continuamente i ricercatori a nuovi schemi di exploit. Clienti come ZKsync, Chainlink e Starknet ricevono report insolitamente trasparenti, spesso integrati da video dimostrativi pubblici.
Cyfrin è particolarmente adatto ai team che vogliono un audit collaborativo, in cui i propri sviluppatori escono dal processo più preparati rispetto a quando è iniziato. La sua storia è più breve di quella dei concorrenti storici, ma al momento nessun progetto di Cyfrin sottoposto ad audit completo compare nella classifica di rekt.
Pro
- Il modello incentrato sulla formazione fa crescere le competenze dei team dei clienti durante gli incarichi.
- Storico pulito dopo l'audit nelle revisioni private completate.
- Gli strumenti gratuiti e il database Solodit giovano all'intero ecosistema.
Contro
- Storia operativa più breve rispetto ai concorrenti attivi da decenni.
- Gli audit competitivi richiedono ai clienti una solida capacità interna di triage.
- La profondità dei casi di studio pubblici varia a seconda del tipo di incarico.
6. Sherlock
Sherlock ha completato più di 1.000 audit e protetto oltre 250 miliardi di dollari di TVL con un modello basato sui dati di performance dei ricercatori anziché su un team interno fisso. La sua rete comprende più di 11.000 ricercatori, con specialisti comprovati in ambiti come prestito, bridge o messaggistica cross-chain abbinati a ciascuna codebase.
I contest di audit possono impegnare centinaia di ricercatori indipendenti sullo stesso ambito nello stesso momento. Un responsabile senior guida il processo, mentre una pipeline di valutazione gestisce le segnalazioni duplicate. Tra i principali incarichi figurano lo stress test Fusaka della Ethereum Foundation da 2 milioni di dollari e la competizione XRP Ledger di Ripple da 550.000 $.
Sherlock è anche l'unico grande revisore che offre una responsabilità finanziaria rimborsando i protocolli fino a 2 milioni di dollari quando una vulnerabilità coperta non viene individuata. La classifica di rekt attribuisce a Sherlock l'exploit di Euler da 197 milioni di dollari. In quel caso la società ha pagato i risarcimenti previsti dalla sua copertura.
Pro
- Il personale selezionato in base alle prestazioni abbina gli specialisti a ciascun codebase.
- La copertura facoltativa contro gli exploit allinea gli incentivi dei revisori a quelli dei clienti.
- Il modello a concorso offre centinaia di revisori avversari per ogni ambito.
Contro
- I risultati del contest richiedono una gestione interna rigorosa delle correzioni.
- L'incidente di Euler resta la maggiore perdita verificata su rekt.
- I termini di copertura prevedono limiti di ambito che i team devono leggere con attenzione.
7. Spearbit (Cantina)
Spearbit è il collettivo di ricercatori d'élite dietro la piattaforma Cantina. I due marchi si sono fusi nel maggio 2025 in un unico stack di sicurezza. La loro rete combinata comprende più di 9.000 ricercatori, ha messo in sicurezza oltre 100 miliardi di dollari di valore onchain e serve clienti tra cui Coinbase, Uniswap e Aave.
Per gli incarichi privati, Spearbit mette insieme team selezionati di Lead Security Researcher per gestire alcune delle revisioni più delicate del settore. Le competizioni pubbliche di Cantina, intanto, hanno distribuito 46,7 milioni di dollari tra oltre 200 protocolli. Tra i concorsi più importanti figurano la competizione da 2,35 milioni di dollari di Uniswap v4 e la revisione da 2 milioni di dollari dell'hard fork Pectra promossa dalla Ethereum Foundation.
Nel 2026 la piattaforma si sta orientando verso una sicurezza sull'intero ciclo di vita. Analisi native basate sull'IA, bug bounty gestiti e copertura continua si stanno aggiungendo alle revisioni puntuali. Il suo storico pubblico resta solido, con l'incidente di Cork Protocol da 12 milioni di dollari, dall'ambito contestato, come principale macchia citata dai critici.
Pro
- Accesso a quello che è probabilmente il più ampio bacino di ricercatori di élite.
- Le competizioni di riferimento dimostrano le capacità su codebase di punta.
- La copertura continua estende la protezione ben oltre il lancio.
Contro
- I prezzi del livello premium sono pensati per protocolli con budget elevati.
- Il modello marketplace richiede ai clienti di valutare l'idoneità dei ricercatori.
- Un incidente contestato avvenuto dopo l'audit è oggetto di critiche ricorrenti.
8. Halborn
Halborn opera come società di sicurezza offensiva i cui hacker etici affrontano gli incarichi come simulazioni di attacco reali. La revisione dei contratti è solo una parte del suo lavoro. I team conducono anche penetration test, campagne di phishing ed esercizi di ingegneria sociale contro le app web, le API e i processi interni che circondano un protocollo.
L'azienda dichiara più di 1.000 miliardi di dollari di asset protetti. Tra i suoi clienti figurano grandi reti come Polygon e Avalanche, oltre a banche e imprese che si spostano verso gli asset digitali. Questa filosofia più ampia sulla superficie di attacco è in linea con i dati sulle minacce del 2026, dato che le compromissioni dei wallet e l'ingegneria sociale ormai superano i puri exploit del codice come cause di perdite.
La certificazione SOC 2 e l'allineamento ai framework di sicurezza istituzionali aiutano a semplificare gli acquisti per le entità regolamentate. Tra le voci della classifica rekt di Halborn figurano MonoX con 31,4 milioni di dollari e Seneca Protocol con 6,4 milioni di dollari, entrambi già valutati dai suoi team.
Pro
- La copertura della superficie di attacco va ben oltre il codice dei contratti.
- Le certificazioni semplificano gli acquisti per le istituzioni regolamentate.
- Una mentalità offensiva rispecchia il modo in cui operano i veri avversari.
Contro
- Un ambito aziendale aumenta l'onere di coordinamento dell'incarico.
- Le metriche principali non suddividono il valore per chain.
- Due protocolli valutati in precedenza compaiono nella classifica di rekt.
9. OpenZeppelin
OpenZeppelin gestisce le librerie di contratti alla base di gran parte dell'ecosistema EVM, perciò i suoi auditor conoscono in modo eccezionale gli schemi che molte codebase ereditano. La società ha esaminato milioni di righe di codice su 30+ chain e ha protetto decine di miliardi di TVL per protocolli come Compound e Aave.
La partnership con la Ethereum Foundation sul lavoro di sicurezza a livello di protocollo rafforza lo status di OpenZeppelin come scelta consolidata per le infrastrutture di base. Gli audit combinano una revisione manuale approfondita con la verifica del deployment. Questo passaggio aggiuntivo riduce errori di configurazione e deviazioni successive all'audit, entrambe cause comuni di incidenti reali anche dopo report privi di rilievi.
La domanda è il limite principale. Nei periodi di lancio più affollati, i tempi di pianificazione possono allungarsi per i team più piccoli. La classifica di rekt registra inoltre un incidente di Audius da 6 milioni di dollari che riguardava codice già revisionato, a dimostrazione del motivo per cui le implementazioni canoniche richiedono comunque un monitoraggio continuo dopo il rilascio.
Pro
- La paternità delle librerie garantisce una competenza ineguagliata nei pattern EVM.
- La verifica del deployment riduce la deriva della configurazione successiva all'audit.
- La collaborazione con la Ethereum Foundation indica fiducia istituzionale.
Contro
- Le code di programmazione si allungano durante le stagioni di lancio più intense.
- I risultati migliori richiedono una solida preparazione ingegneristica da parte del cliente.
- Il focus sulle EVM limita l'adattabilità ad architetture non EVM.
10. Quantstamp
Quantstamp ha messo in sicurezza oltre 200 miliardi di dollari di valore con più di 1.100 incarichi dal 2017, collocandosi tra i revisori Web3 specializzati più longevi. La sua copertura è davvero indipendente dalla blockchain e include Ethereum, Solana, Flow e Cardano. La società ha inoltre verificato software critico per il consenso, tra cui i client Ethereum Prysm e Teku.
Diversi grant della Ethereum Foundation per la ricerca sulla scalabilità rafforzano la credibilità di Quantstamp a livello di protocollo. I suoi report sono noti per l'analisi dettagliata di rischi sottili come la dipendenza dall'ordine delle transazioni e la manipolazione del timestamp. Questo rigore piace ai team DeFi istituzionali che hanno bisogno di una documentazione in grado di resistere al controllo di investitori e autorità di regolamentazione.
Una lunga storia operativa offre anche più occasioni per il verificarsi di incidenti. La classifica di rekt registra exploit ai danni di Alpha Finance e Rari Capital, in precedenza sottoposti ad audit, per un totale di oltre 47 milioni di dollari. L'ampio archivio di report pubblici di Quantstamp consente almeno ai potenziali clienti di valutare direttamente la sua metodologia attuale.
Pro
- L'esperienza a livello di protocollo include i client di consenso di Ethereum.
- L'ampio archivio di report pubblici facilita la due diligence degli acquirenti.
- La copertura agnostica rispetto alla blockchain comprende ecosistemi EVM e non EVM.
Contro
- Il processo standardizzato può risultare generico per strutture esotiche.
- Due incidenti significativi successivi all'audit compaiono nella classifica di rekt.
- I clienti devono valutare attivamente i rischi di amministrazione e di implementazione.
Gli smart contract spiegati in modo semplice
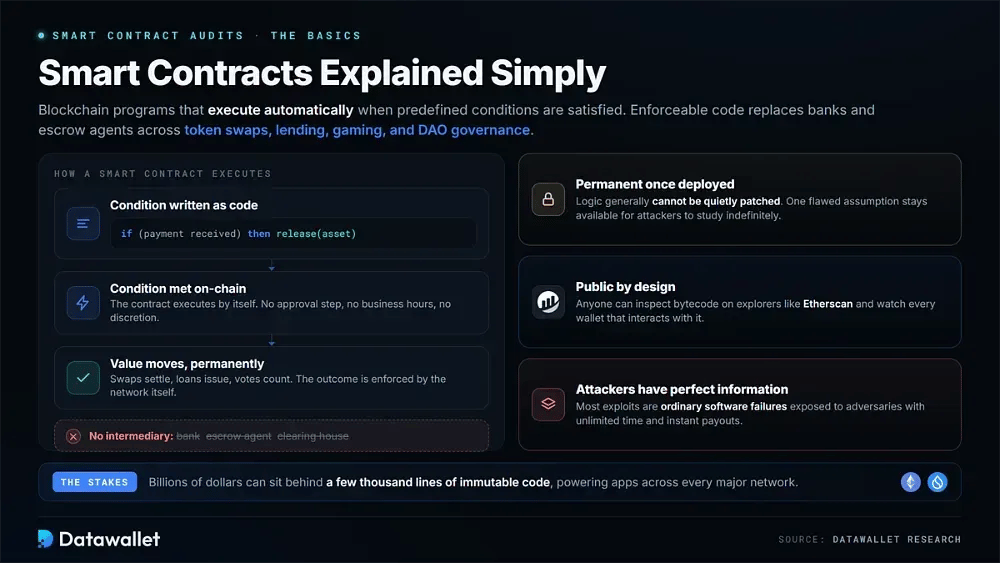
Gli smart contract sono programmi basati su blockchain che si eseguono automaticamente quando vengono soddisfatte condizioni predefinite. Un codice vincolante sostituisce intermediari come banche e agenti di escrow. Questi contratti alimentano scambi di token, mercati di prestito, economie di gioco, la governance delle DAO e altre applicazioni su tutte le principali reti.
La permanenza è una delle loro caratteristiche distintive. Una volta distribuita, la logica di un contratto in genere non può essere corretta in silenzio come un software tradizionale. Un singolo presupposto errato può restare a disposizione degli aggressori per essere studiato indefinitamente, mentre miliardi di dollari possono dipendere da poche migliaia di righe di codice immutabile.
Anche il codice è pubblico. Chiunque può ispezionare il bytecode dei contratti tramite explorer come Etherscan e osservare gli indirizzi dei wallet crypto che interagiscono con esso. Gli attaccanti operano quindi con informazioni perfette. La maggior parte degli exploit sono normali errori software esposti ad avversari che hanno tempo illimitato per analizzarli e possono ricevere pagamenti istantanei.
Che cos'è un audit di smart contract?
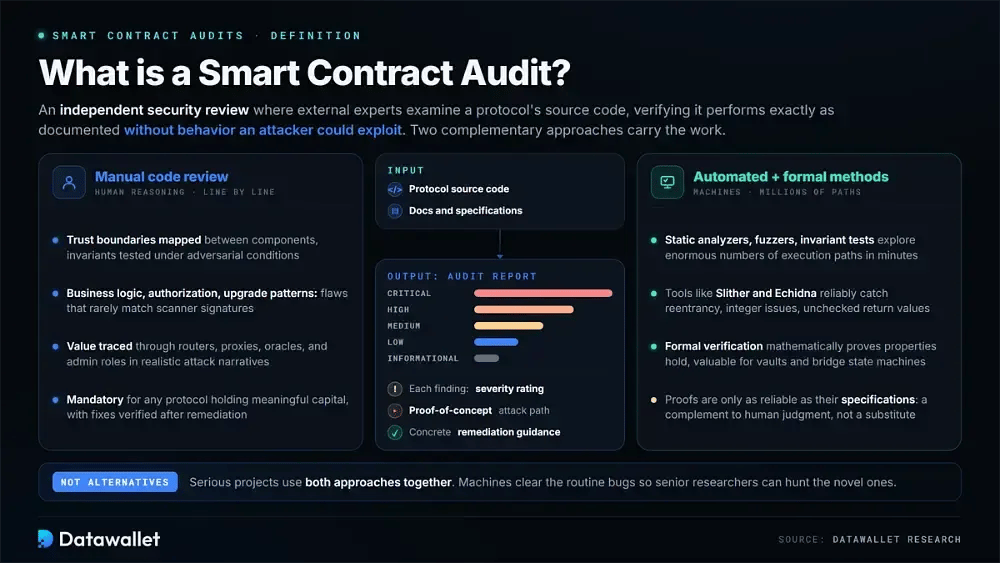
L'audit di uno smart contract è una revisione di sicurezza indipendente in cui esperti esterni esaminano il codice sorgente di un protocollo prima o dopo la distribuzione. Il suo scopo è verificare che il contratto funzioni esattamente come promette la documentazione, senza esporre comportamenti che un attaccante potrebbe sfruttare.
Ogni risultato è documentato con una valutazione della gravità e un percorso di attacco proof-of-concept, seguiti da indicazioni concrete di correzione. Il settore si affida principalmente a due approcci complementari. I progetti seri in genere usano entrambi, invece di trattarli come alternative.
1. Audit con revisione manuale del codice
Gli audit manuali dipendono dal ragionamento umano. Ricercatori senior leggono il codice riga per riga e mappano i confini di fiducia tra i componenti. Verificano inoltre se le invarianti dichiarate reggono in condizioni avverse. Qui emergono spesso falle nella logica di business, percorsi di autorizzazione difettosi e pattern di upgrade pericolosi, perché raramente corrispondono alle firme degli scanner.
Una revisione manuale approfondita guarda oltre i singoli contratti, fino al modo in cui i moduli interagiscono. I revisori seguono il flusso di valore attraverso router, proxy, oracoli e ruoli amministrativi, poi simulano scenari di attacco realistici che possono includere situazioni di pressione economica. Una volta completata la correzione, verificano le soluzioni adottate. Questa profondità rende la revisione manuale obbligatoria per qualsiasi protocollo che detenga capitali significativi.
2. Audit automatizzati e basati su metodi formali
L'analisi automatizzata può esplorare un numero enorme di percorsi di esecuzione in pochi minuti grazie ad analizzatori statici, fuzzer e test di invarianti. Strumenti come Slither ed Echidna individuano in modo affidabile reentrancy, problemi con gli interi e valori di ritorno non verificati. Gli sviluppatori possono eliminare presto questi errori comuni, prima di spendere costose ore di revisione umana.
La verifica formale va oltre. Dimostra matematicamente che determinate proprietà valgono in un modello definito, il che è particolarmente utile per componenti ad alto rischio come la contabilità dei vault o le macchine a stati dei bridge. Tuttavia, le dimostrazioni sono affidabili solo quanto le specifiche su cui si basano. I metodi formali quindi integrano il giudizio umano esperto, senza sostituirlo.
Come fare l'audit di uno smart contract
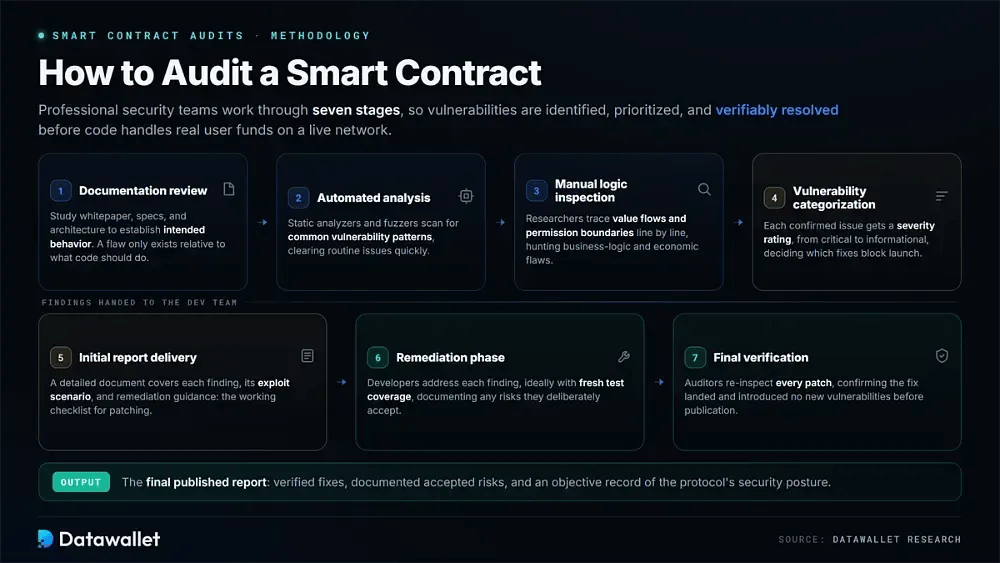
Una metodologia di audit rigorosa aiuta a garantire che le vulnerabilità siano individuate, classificate per priorità e risolte in modo verificabile prima che il codice inizi a gestire fondi reali degli utenti su una rete attiva.
I team di sicurezza professionali seguono queste sette fasi:
- Revisione della documentazione: i revisori studiano il whitepaper, le specifiche e i diagrammi dell'architettura per stabilire come il sistema dovrebbe comportarsi. Un difetto può essere definito solo in relazione a ciò che il codice dovrebbe fare.
- Analisi automatizzata: analizzatori statici e fuzzer scansionano il codice alla ricerca di schemi di vulnerabilità comuni, risolvendo rapidamente i problemi di routine così che i revisori senior possano concentrarsi sui problemi che le macchine non riescono a rilevare.
- Ispezione manuale della logica: ricercatori esperti analizzano il codice riga per riga e tracciano i flussi di valore insieme ai confini dei permessi, alla ricerca di falle nella logica di business e di natura economica specifiche del design del protocollo.
- Classificazione delle vulnerabilità: ogni problema confermato riceve una valutazione di gravità che va da critica a informativa. Questo offre agli sviluppatori una base oggettiva per decidere quali correzioni vadano completate prima del lancio.
- Consegna del report iniziale: il team riceve un documento dettagliato che copre ogni problema rilevato, il relativo scenario di exploit e indicazioni specifiche per la correzione. Questo report diventa la checklist di lavoro durante l'applicazione delle patch.
- Fase di correzione: gli sviluppatori affrontano ogni problema rilevato, idealmente aggiungendo nuova copertura di test, e documentano i rischi accettati quando il team sceglie deliberatamente di non modificare il comportamento.
- Verifica finale: i revisori ricontrollano ogni patch per assicurarsi che il problema sia stato davvero risolto e che la correzione non abbia introdotto nuove vulnerabilità prima della pubblicazione del report finale.
Tendenze della sicurezza degli smart contract nel 2026
Il panorama delle minacce nel 2026 è sostanzialmente diverso dall'ambiente per cui erano state concepite molte metodologie di audit. Gli attaccanti si sono spostati a monte, mentre gli auditor stanno industrializzando rapidamente i propri strumenti con l'intelligenza artificiale.
Questi cambiamenti devono influenzare l'ambito dell'incarico. Una revisione concepita sulle minacce dell'era 2022 può non esaminare i vettori che oggi stanno svuotando i protocolli.
Gli aggressori vanno oltre il codice
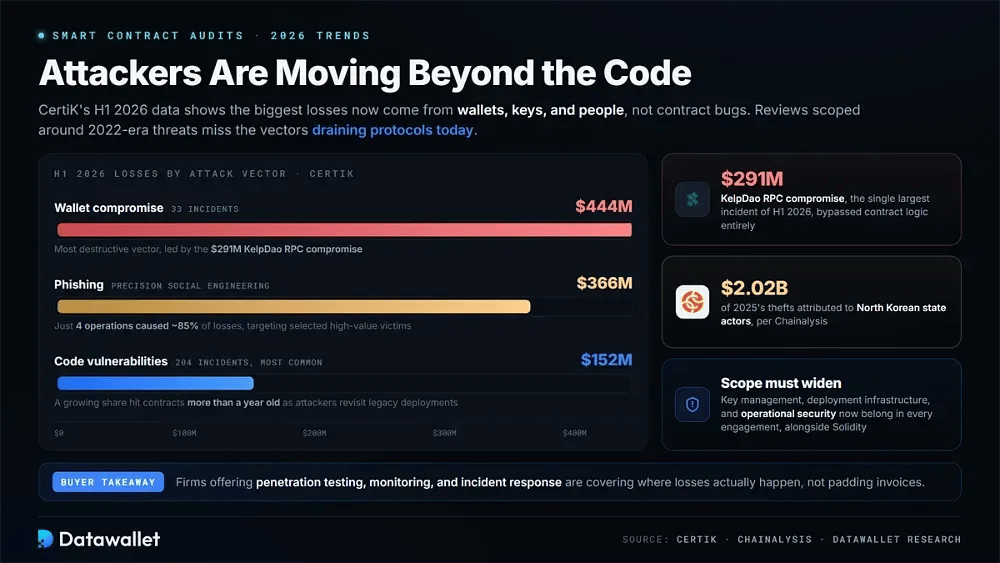
I dati di CertiK per il H1 2026 indicano la compromissione dei wallet come il vettore più distruttivo, responsabile di 444 milioni di dollari di perdite in soli 33 incidenti. Il totale è stato trainato dalla compromissione RPC di KelpDao da 291 milioni di dollari. Il phishing ha causato altri 366 milioni di dollari, con quattro operazioni mirate di ingegneria sociale responsabili di circa il 85% di tali perdite, colpendo vittime di alto valore selezionate con cura.
Le vulnerabilità del codice sono rimaste la categoria più comune, presenti in 204 incidenti, ma hanno causato perdite relativamente modeste, pari a 152 milioni di dollari. Una quota crescente ha riguardato contratti con più di un anno di vita, poiché gli attaccanti sono tornati sistematicamente sulle implementazioni più vecchie. Nel frattempo Chainalysis attribuisce ad attori statali nordcoreani 2,02 miliardi di dollari dei furti del 2025.
L'ambito dell'audit deve ora includere la gestione delle chiavi e l'infrastruttura di deployment, oltre alla sicurezza operativa e a Solidity. Le società che offrono penetration testing, monitoraggio e risposta agli incidenti affrontano i punti in cui le perdite avvengono davvero, anziché limitarsi a gonfiare le fatture. Chi acquista dovrebbe tenere conto di questo cambiamento nel confrontare le proposte di incarico.
L'IA entra nello stack di audit
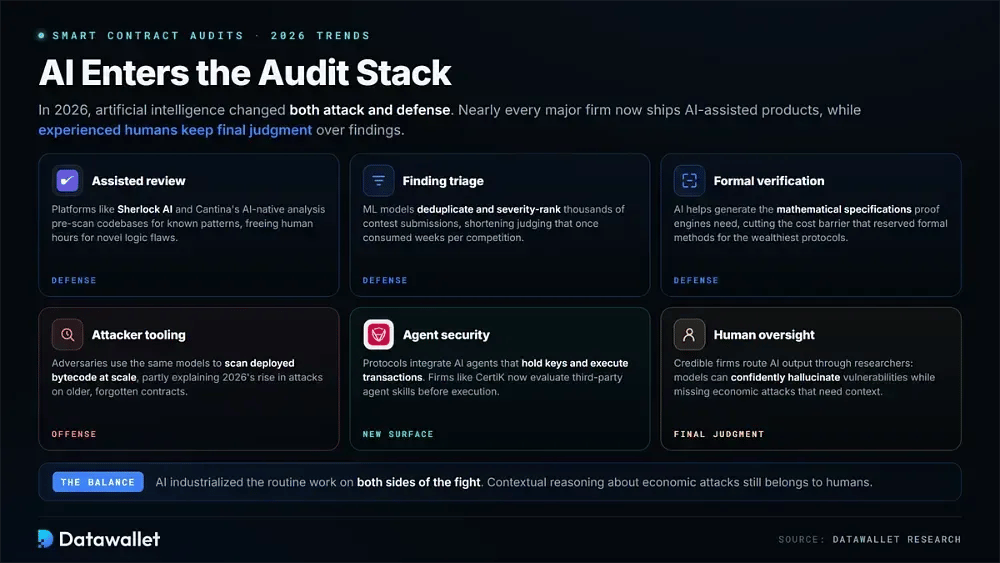
Nel 2026 l'intelligenza artificiale ha cambiato sia l'attacco sia la difesa. Quasi tutte le principali società offrono ormai prodotti assistiti dall'IA, sostenendo però che i ricercatori umani esperti mantengano l'ultima parola sui risultati.
Ecco come l'IA sta cambiando la sicurezza degli smart contract quest'anno:
- Revisione assistita: Piattaforme come Sherlock IA e l'analisi nativa IA di Cantina eseguono una pre-scansione dei codebase alla ricerca di schemi noti, così i ricercatori umani possono dedicare le limitate ore di revisione a falle logiche inedite.
- Triage dei risultati: i modelli di machine learning eliminano automaticamente i duplicati e classificano per gravità migliaia di segnalazioni dei contest, riducendo i tempi di valutazione che un tempo richiedevano settimane di attenzione da parte dei ricercatori senior per ogni competizione.
- Verifica formale: l'IA aiuta a generare le specifiche matematiche richieste dai motori di prova, riducendo la barriera di costo storica che limitava i metodi formali ai protocolli più ricchi.
- Strumenti degli attaccanti: gli avversari usano gli stessi modelli per analizzare su larga scala il bytecode distribuito alla ricerca di schemi sfruttabili, il che spiega in parte l'aumento nel 2026 degli attacchi a contratti più vecchi e dimenticati.
- Sicurezza degli agenti: i protocolli integrano sempre più agenti IA che detengono chiavi ed eseguono transazioni. Società come CertiK offrono ora prodotti dedicati che valutano le competenze degli agenti di terze parti prima dell'esecuzione.
- Supervisione umana: le società affidabili continuano a far revisionare l'output generato dall'IA da ricercatori esperti, perché i modelli possono individuare con sicurezza vulnerabilità inesistenti e al contempo non vedere attacchi economici che richiedono un autentico ragionamento contestuale.
Come scegliere un auditor di smart contract
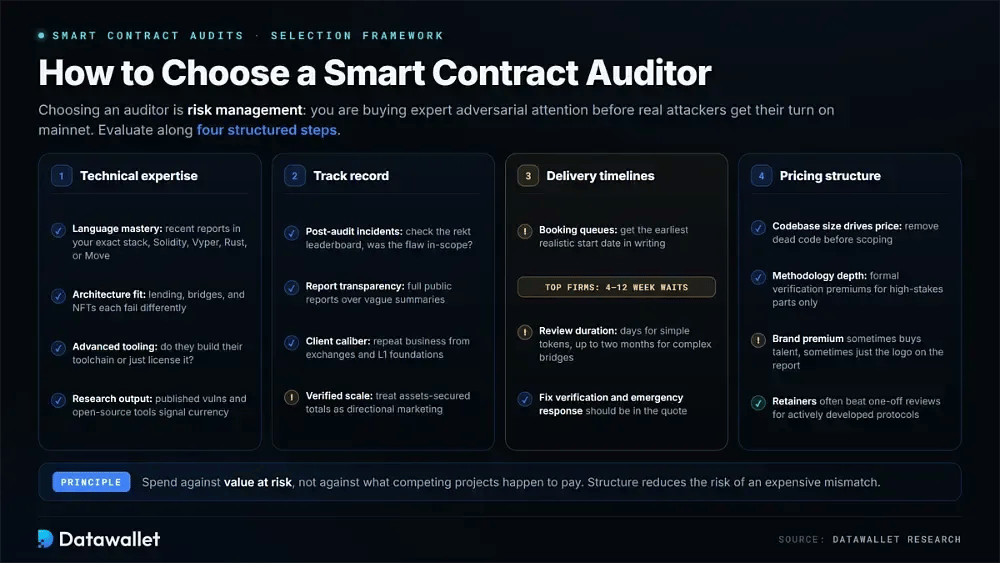
Scegliere un auditor è fondamentalmente un esercizio di gestione del rischio. Stai acquistando l'attenzione avversariale di esperti prima che veri attaccanti abbiano la loro occasione sulla mainnet. Valutare in modo strutturato competenze, esperienza, tempistiche e costi riduce il rischio di un abbinamento sbagliato e costoso.
Passaggio 1: valuta le competenze tecniche
Abbina l'esperienza dimostrata al tuo stack esatto. Anche ottimi revisori di Solidity possono trascurare problemi critici nelle codebase in Rust, Cairo o Move.
Fattori chiave da considerare durante questa valutazione:
- Padronanza del linguaggio: verifica un'esperienza solida e recente con il linguaggio specifico, che sia Solidity, Vyper, Rust o Move, e cerca report pubblicati in quell'ecosistema.
- Adeguatezza dell'architettura: verifica che il team abbia sottoposto ad audit progetti comparabili. I mercati di prestito, i bridge cross-chain e le infrastrutture NFT presentano ciascuno modalità di guasto diverse.
- Strumenti avanzati: chiedi quali fuzzer, analizzatori statici e motori di verifica formale il team usa abitualmente, e se sviluppa la propria toolchain o si limita a ottenerla in licenza.
- Attività di ricerca: privilegia le società che pubblicano ricerche sulle vulnerabilità e contribuiscono con strumenti open source. I ricercatori attivi hanno più probabilità di restare aggiornati mentre le tecniche di attacco cambiano tra un incarico e l'altro.
Passaggio 2: analizza lo storico della sicurezza
Le metriche di marketing hanno poco peso senza una verifica indipendente. Prima di creare una shortlist, confronta ogni dichiarazione con i report di audit pubblici e con database neutrali sugli incidenti.
Valuta queste metriche per stimarne l'affidabilità:
- Incidenti post-audit: Cerca nella classifica di rekt gli exploit che riguardano client sottoposti ad audit in precedenza. Poi stabilisci se la vulnerabilità rientrava nell'ambito dell'audit, ne era esclusa o è stata aggiunta dopo la revisione.
- Trasparenza dei report: Preferisci le società che pubblicano report completi. Risultati nascosti e sintesi vaghe rendono difficile valutare la reale profondità della verifica.
- Qualità dei clienti: Cerca clienti ricorrenti tra acquirenti esperti come exchange, fondazioni L1 e protocolli blue-chip, perché clienti informati che tornano sono un segnale di qualità significativo.
- Scala verificata: considera i totali degli asset garantiti come marketing indicativo. Dai più peso a fatti verificabili, come report pubblicati, clienti nominati ed elenchi di ricercatori.
Passaggio 3: valuta i tempi di consegna
I tempi di avvio possono determinare da soli la selezione finale. Le principali società di audit privato possono essere prenotate per settimane o mesi, mentre le piattaforme competitive a volte possono iniziare entro pochi giorni.
Tieni presenti questi punti su tempistiche e velocità:
- Code di prenotazione: chiedi per iscritto la prima data di inizio realistica. Nei periodi di maggiore affluenza, le società più prestigiose indicano spesso attese da quattro a dodici settimane.
- Durata della revisione: adegua i tempi previsti all'ambito, da pochi giorni per token semplici fino a due mesi per bridge complessi o architetture innovative.
- Verifica delle correzioni: Controlla che il preventivo copra la nuova revisione delle patch. Un audit senza verifica della correzione lascia non esaminata la parte più pericolosa del processo.
- Risposta alle emergenze: verifica se è disponibile un supporto rapido per incidenti in corso o patch urgenti, preferibilmente garantito da impegni contrattuali sui tempi di risposta.
Passaggio 4: confronta le strutture dei prezzi
La spesa per l'audit dovrebbe riflettere il valore a rischio, non quanto pagano per caso i progetti concorrenti. Sapere cosa determina il preventivo rende anche più facile negoziare l'ambito in modo intelligente invece di accettare semplicemente una cifra.
I fattori che influenzano il costo totale includono:
- Dimensione del codice: Il prezzo si basa principalmente sulle righe di codice sorgente e sulla complessità architetturale. Rimuovere il codice inutilizzato prima della definizione dell'ambito può quindi ridurre direttamente la fattura.
- Profondità della metodologia: la verifica formale e i team con più ricercatori costano più di una revisione standard. Questi costi aggiuntivi sono giustificati soprattutto per i componenti che proteggono un valore significativo o irreversibile.
- Premio del marchio: le società affermate fanno pagare molto più delle boutique emergenti. A volte quel premio garantisce competenze più solide; in altri casi non offre molto più del logo sul report.
- Contratti di assistenza continuativa: monitoraggio continuo, gestione dei bounty e nuovi audit programmati trasformano la sicurezza in una spesa operativa. Per i protocolli in sviluppo attivo, questo modello spesso offre risultati migliori di una revisione una tantum.
Quanto costa un audit di smart contract nel 2026?
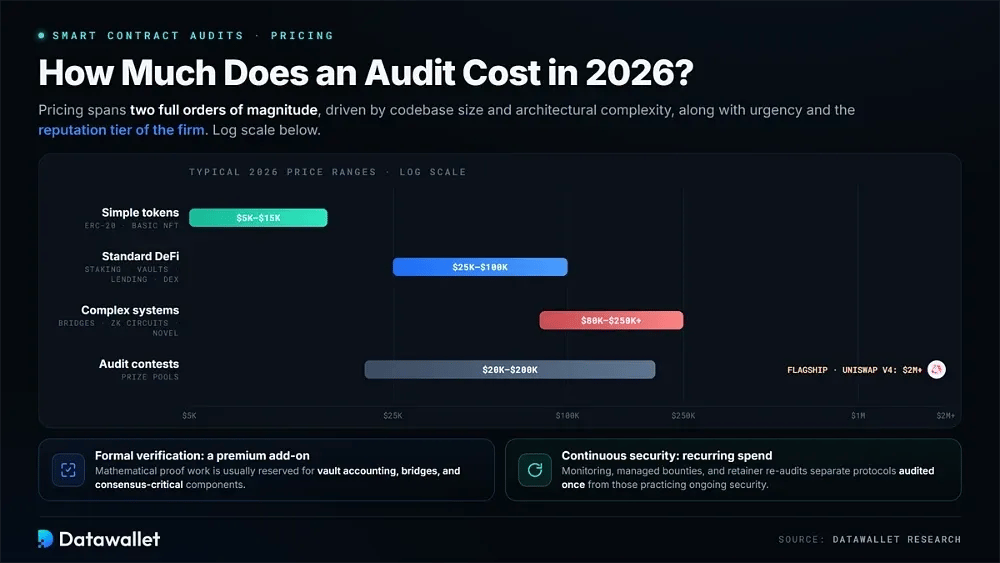
Nel 2026 i prezzi degli audit di smart contract coprono due interi ordini di grandezza. I preventivi variano in base alle dimensioni del codice e alla complessità architetturale, oltre che all'urgenza e al livello di reputazione della società incaricata.
Le fasce di prezzo tipiche per il 2026 sono le seguenti:
- Token semplici: i contratti ERC-20 standard o NFT di base costano in genere da 5.000 $ a 15.000 $ con società boutique e spesso si completano in una sola settimana lavorativa.
- DeFi standard: i sistemi di staking, i vault e i protocolli di media complessità costano di solito da 25.000 $ a 100.000 $. La maggior parte dei progetti seri di prestito o di DEX rientra in questa fascia.
- Sistemi complessi: bridge, circuiti zero-knowledge e architetture innovative raggiungono comunemente da 80.000 $ a 250.000 $+, in linea con le settimane di lavoro e i diversi ricercatori che queste superfici di attacco richiedono davvero.
- Contest di audit: le piattaforme competitive usano montepremi che vanno da circa 20.000 $ a 200.000 $, mentre le competizioni di punta come quella di Uniswap v4 hanno superato 2 milioni di dollari.
- Verifica formale: il lavoro di dimostrazione matematica aggiunge un sovrapprezzo significativo ai prezzi standard di revisione ed è di solito riservato alla contabilità dei vault, ai bridge e ai componenti critici per il consenso.
- Sicurezza continua: abbonamenti di monitoraggio, bounty gestite e nuovi audit su retainer comportano costi ricorrenti. Sempre più spesso, questi servizi distinguono i protocolli sottoposti ad audit una sola volta da quelli che praticano una sicurezza continua.
Vulnerabilità comuni degli smart contract
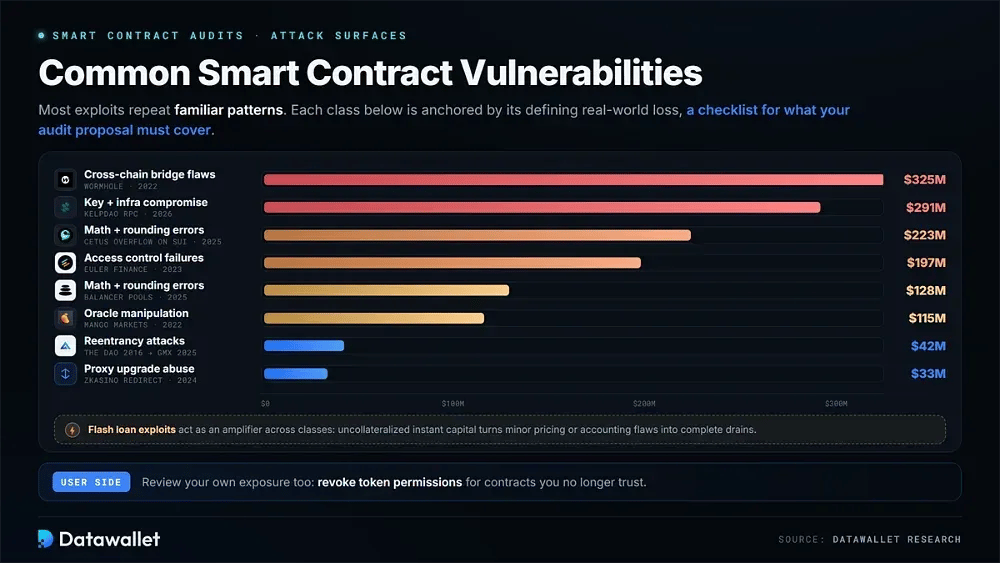
La maggior parte degli exploit ripete schemi noti. Comprendere queste categorie aiuta gli sviluppatori a scrivere codice più difensivo e offre agli acquirenti un modo per verificare se una proposta di audit copre le superfici di attacco giuste.
Queste sono le classi di vulnerabilità più dannose nel 2026:
- Attacchi di reentrancy: le chiamate esterne che rientrano in un contratto durante l'esecuzione continuano a fare vittime, da The DAO fino all'exploit del 2025 di GMX da 42 milioni di dollari.
- Errori di controllo degli accessi: permessi mancanti o configurati in modo errato possono consentire agli aggressori di invocare funzioni privilegiate. È stato un fattore nell'exploit di Euler Finance da 197 milioni di dollari e in innumerevoli sottrazioni minori.
- Errori matematici e di arrotondamento: i difetti di precisione nell'aritmetica dei pool hanno causato la perdita di 128 milioni di dollari di Balancer alla fine del 2025 e l'exploit di overflow da 223 milioni di dollari di Cetus su Sui.
- Manipolazione degli oracoli: distorcendo i feed di prezzo, gli attaccanti possono ottenere prestiti a fronte di garanzie gonfiate artificialmente. È stato il meccanismo alla base dello svuotamento da 115 milioni di dollari di Mango Markets e di molti attacchi successivi.
- Exploit con flash loan: i prestiti istantanei privi di garanzie offrono agli attaccanti l'accesso a capitali enormi all'interno di una singola transazione, consentendo di amplificare piccoli difetti di prezzo o contabilità fino allo svuotamento completo.
- Abuso dell'upgrade dei proxy: percorsi di aggiornamento poco protetti possono consentire la sostituzione di logiche malevole, come accaduto quando ZKasino ha reindirizzato 33 milioni di dollari di depositi degli utenti tramite una modifica non autorizzata.
- Compromissione di chiavi e infrastrutture: le chiavi di firma rubate e gli endpoint RPC dirottati hanno causato le perdite maggiori del 2026, tra cui l'incidente di KelpDao da 291 milioni di dollari, aggirando del tutto la logica dei contratti.
- Falle dei bridge cross-chain: lacune nella verifica delle firme e bug nel passaggio dei messaggi fanno dei bridge uno degli obiettivi più persistenti. L'attacco hacker a Wormhole da 325 milioni di dollari resta l'esempio per eccellenza.
Gli utenti devono anche controllare regolarmente la propria esposizione. Un punto di partenza pratico è imparare a revocare i permessi dei token per i contratti di cui non si fidano più.
Considerazioni finali
Per un team blockchain, scegliere un partner per la sicurezza resta una delle decisioni a più alto impatto a disposizione. Una singola vulnerabilità non individuata può cancellare i risultati di ogni altro sforzo di crescita.
Nessun audit può garantire la sicurezza. I dati del 2026 mostrano inoltre che gli aggressori aggirano sempre più spesso del tutto il codice dei contratti. Ciononostante, revisioni a più livelli svolte da società affidabili riducono in modo significativo la categoria di guasti evitabili.
Gli utenti dei protocolli possono applicare lo stesso criterio nella valutazione dei progetti. Più audit indipendenti, bounty attive e monitoraggio continuo sono segnali più solidi di un singolo PDF datato.
La nostra metodologia
Abbiamo esaminato le società di audit di smart contract che erano ancora attive e accettavano nuovi incarichi in agosto 2026. Le affermazioni sono state verificate su fonti primarie anziché sulle pagine di marketing. La classifica utilizza sei criteri:
- Trust score: la valutazione di Datawallet, su una scala di 5, tiene conto dei risultati verificati degli audit, della competenza dei ricercatori, della trasparenza dei report e di come ogni società ha gestito gli incidenti presso clienti già esaminati.
- Storico post-audit: ogni società è stata verificata incrociando la classifica di rekt.news. Abbiamo registrato ogni incidente attribuito e poi riesaminato l'ambito originale dell'incarico per stabilire se il codice sfruttato fosse stato effettivamente esaminato.
- Metriche verificate: il numero di audit, i dati sugli asset protetti e il numero di ricercatori provengono dal sito web ufficiale di ciascuna società e dai report pubblicati ad agosto 2026. Le cifre che non possono essere confermate in modo indipendente sono segnalate.
- Ambito dei servizi: abbiamo esaminato che cosa comprende ogni incarico, valutando la profondità della revisione manuale e la verifica formale, ma anche il monitoraggio, la gestione dei bounty, la risposta agli incidenti e la verifica delle correzioni dopo la risoluzione.
- Copertura dell'ecosistema: il supporto per blockchain e linguaggi è stato verificato tramite report pubblicati anziché affermazioni generiche. Una reale competenza in sistemi Solana, Move o zk dovrebbe emergere dai contenuti pubblici di un'azienda.
- Rilevanza sul mercato: abbiamo considerato i segnali di domanda del 2026, come le revisioni degli hard fork di punta della Ethereum Foundation e il lavoro di conformità degli exchange ai sensi del MiCA, oltre alla diffusione dei modelli basati su contest e assistiti dall'IA.
La ricerca si è conclusa all'inizio di settembre 2026 e lo stato attivo di ciascuna società è stato ricontrollato alla data di pubblicazione. La nostra metodologia editoriale spiega come è stata verificata ogni affermazione.