Il più grande dibattito di lungo periodo sulla sicurezza di Bitcoin si sta infiammando. Con l'accelerazione della ricerca sul calcolo quantistico, gli sviluppatori iniziano a chiedersi come Bitcoin potrebbe adattarsi prima che la crittografia di oggi diventi la vulnerabilità di domani.
È qui che entra in gioco BIP-360. Più che promettere una soluzione completa, offre un quadro pratico per ridurre l'esposizione, guidare la migrazione e preparare Bitcoin a un futuro post-quantistico.
Esplora qui sotto l'analisi completa. 👇
Introduzione alle minacce del quantum computing per Bitcoin
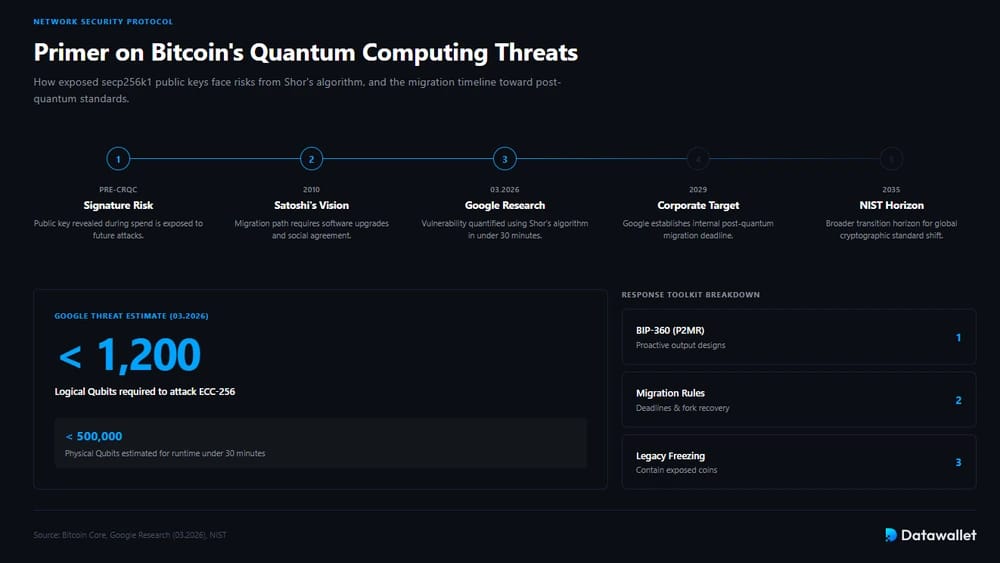
La minaccia quantistica per Bitcoin riguarda le firme (prove crittografiche che autorizzano una transazione usando una chiave privata). Quando una spesa Bitcoin rivela una chiave pubblica secp256k1, un computer quantistico sufficientemente avanzato potrebbe eseguire l'algoritmo di Shor, ricavare la corrispondente chiave privata e autorizzare una transazione fraudolenta. In termini pratici, qualsiasi chiave esposta diventa vulnerabile una volta che esisteranno macchine quantistiche rilevanti dal punto di vista crittografico.
Questa possibilità fa parte del modello di minaccia di Bitcoin fin dall'inizio. Nel 2010 Satoshi Nakamoto suggerì che, se la crittografia si fosse indebolita gradualmente, la rete avrebbe potuto migrare verso primitive più robuste tramite aggiornamenti software e un ampio accordo sociale. Questa aspettativa influenza ancora oggi il modo di pensare alla migrazione, all'igiene degli indirizzi e alla riduzione dell'esposizione non necessaria delle chiavi pubbliche.
Il dibattito è diventato più concreto a marzo 2026, quando i ricercatori di Google hanno stimato che attaccare ECC-256 potrebbe richiedere meno di 1.200 qubit logici e meno di 500.000 qubit fisici, con tempi di esecuzione misurati in minuti su un futuro CRQC. Google ha collegato questo avvertimento al proprio obiettivo di migrazione post-quantistica fissato al 2029, mentre l'orizzonte di transizione più ampio del NIST si estende al 2035.
In questo contesto, il dibattito sulla risposta di Bitcoin interessa ora diversi livelli: progetti proattivi di output come il P2MR del BIP-360, aggiornamenti più ampi delle firme post-quantistiche e opzioni più drastiche come scadenze di migrazione, congelamento delle monete legacy esposte o regole di recupero basate su fork. La prossima sezione potrà quindi esaminare dove si colloca il BIP-360 all'interno di questo insieme più ampio di strumenti.
Che cos'è il BIP-360 (Bitcoin Improvement Proposal 360)?
BIP-360 è una proposta di soft fork in bozza che introduce Pay-to-Merkle-Root, o P2MR, un nuovo tipo di output Bitcoin progettato per preservare gli alberi di script in stile Taproot eliminando la spesa tramite key-path, vulnerabile ai computer quantistici. Ethan Heilman ha aperto la relativa discussione sulla «algorithm agility» il 9 febbraio 2026, e la BIP è entrata nel repository il 10 febbraio 2026.
L'idea di fondo è più circoscritta di «rendere Bitcoin completamente resistente ai computer quantistici». Il BIP-360 offre invece a Bitcoin una base strutturale più pulita per i futuri aggiornamenti post-quantistici, vincolandosi direttamente a una radice di Merkle dell'albero di script, senza chiave interna. Ne fa quindi un percorso di migrazione di primo livello, non una sostituzione crittografica completa.
La proposta è stata redatta da Hunter Beast, Ethan Heilman e Isabel Foxen Duke e si è evoluta in modo sostanziale tra il 2024 e il 2025, prima di arrivare alla forma di bozza all'inizio del 2026. A marzo 2026 era passata dalla teoria a un lavoro di implementazione pubblico in stile testnet, dando alla discussione più ampia maggiore urgenza e specificità tecnica.
Componenti di BIP-360
BIP-360 combina un nuovo formato di output, meccaniche tapscript già note e la rimozione deliberata del percorso di spesa di Taproot più esposto ai computer quantistici. In pratica, cambia il modo in cui i fondi vengono vincolati e spesi, lasciando spazio a successivi aggiornamenti delle firme post-quantistiche.
Gli elementi chiave in sintesi:
- P2MR: BIP-360 definisce Pay-to-Merkle-Root come un nuovo tipo di output che si comporta in modo molto simile ai percorsi di script di Taproot, ma elimina il percorso tramite chiave che lascia esposte chiavi pubbliche di lunga durata.
- Soft fork: la proposta è presentata come un soft fork, il che significa che i nodi aggiornati applicherebbero le nuove regole mantenendo le ipotesi di compatibilità tipiche delle modifiche di consenso incrementali dell'era SegWit.
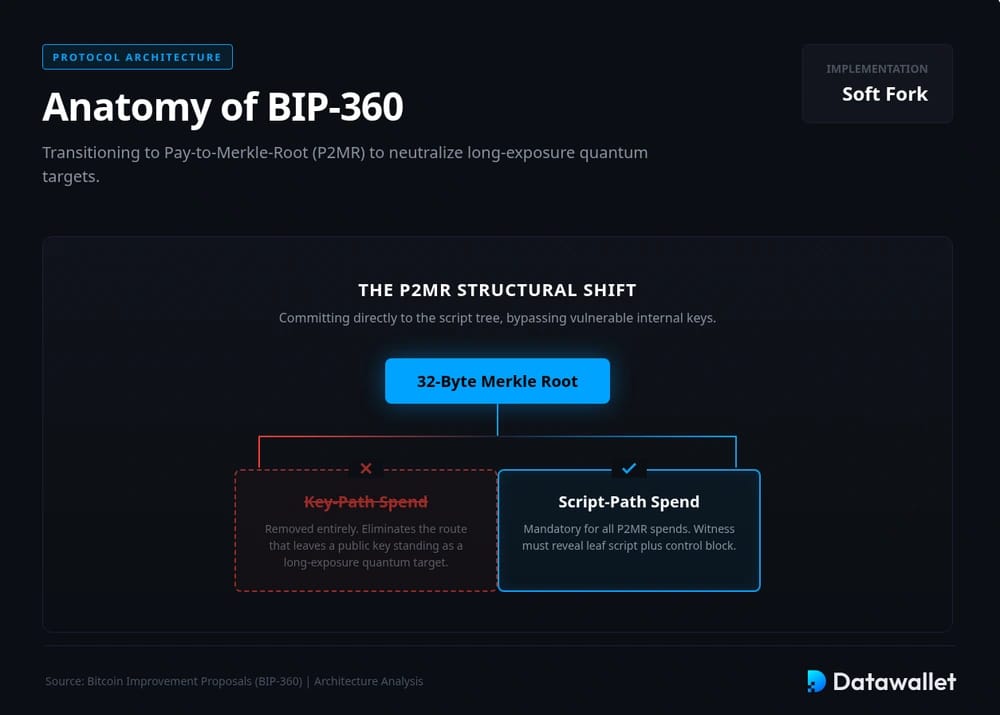
- Merkle Root: invece di impegnarsi su una chiave interna modificata (tweaked), P2MR si impegna direttamente sulla Merkle root da 32 byte dell'albero degli script, rendendo la struttura più pulita per futuri cambi di algoritmo.
- Nessun Keypath: La modifica principale è la rimozione della spesa key-path di Taproot, ovvero proprio il percorso che lascia una chiave pubblica esposta a lungo come bersaglio quantistico.
- SegWit V2: P2MR usa SegWit versione 2 e la codifica Bech32m, producendo indirizzi mainnet che iniziano con bc1z, un segno concreto che wallet e infrastrutture dovrebbero supportare.
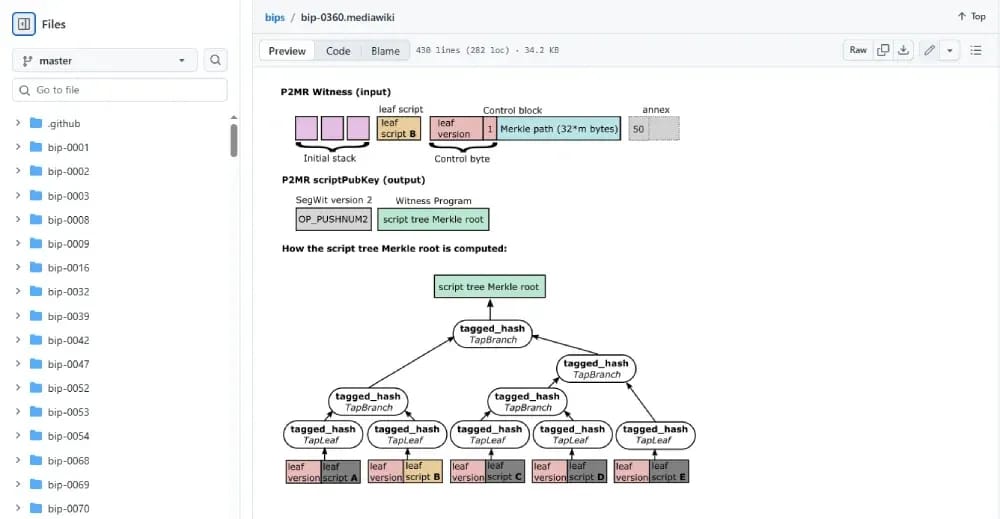
- Script Path: ogni spesa P2MR è una spesa script-path, quindi il witness deve rivelare lo script della foglia insieme a un control block che dimostri che la foglia appartiene al Merkle tree impegnato.
- Tapscript: BIP-360 mantiene la compatibilità con tapscript, consentendo di riutilizzare i programmi tapscript esistenti senza modifiche, uno dei motivi per cui i sostenitori lo presentano come un primo passo relativamente poco invasivo.
- Compromesso: P2MR ottiene resistenza quantistica contro gli attacchi a lunga esposizione, ma rinuncia ai vantaggi di compattezza e privacy delle spese Taproot con key-path, rendendo alcune transazioni più grandi e più rivelatrici.
- Limiti: da solo, il BIP-360 non risolve gli attacchi quantistici contro le esposizioni corte; la proposta presuppone esplicitamente che soft fork successivi aggiungano schemi di firma post-quantistici per una protezione più completa.
Il BIP-360 verrà implementato?
Al momento, BIP-360 è ancora una bozza, non un aggiornamento attivato, e Bitcoin non prevede un “voto” onchain formale per i BIP. Le persone più associate a esso sono i coautori Hunter Beast, Ethan Heilman e Isabel Foxen Duke, mentre un'influenza più ampia spetta ai contributori di Bitcoin Core, ai partecipanti alle mailing list, ai revisori, ai manutentori di wallet e a divulgatori dell'ecosistema come Bitcoin Optech.
Le date che contano di più sono tappe del processo, non votazioni: il 9 febbraio 2026 per la discussione sulla mailing list riguardo all'algorithm agility, il 10 febbraio 2026 per la bozza di BIP, marzo 2026 per l'attività di implementazione pubblica e ogni futura PR di Bitcoin Core o dei wallet che la porti dal concetto verso l'adozione. Per ora, ciò da osservare è il consenso approssimativo, il codice e la revisione, non un voto programmato.
Critiche e preoccupazioni
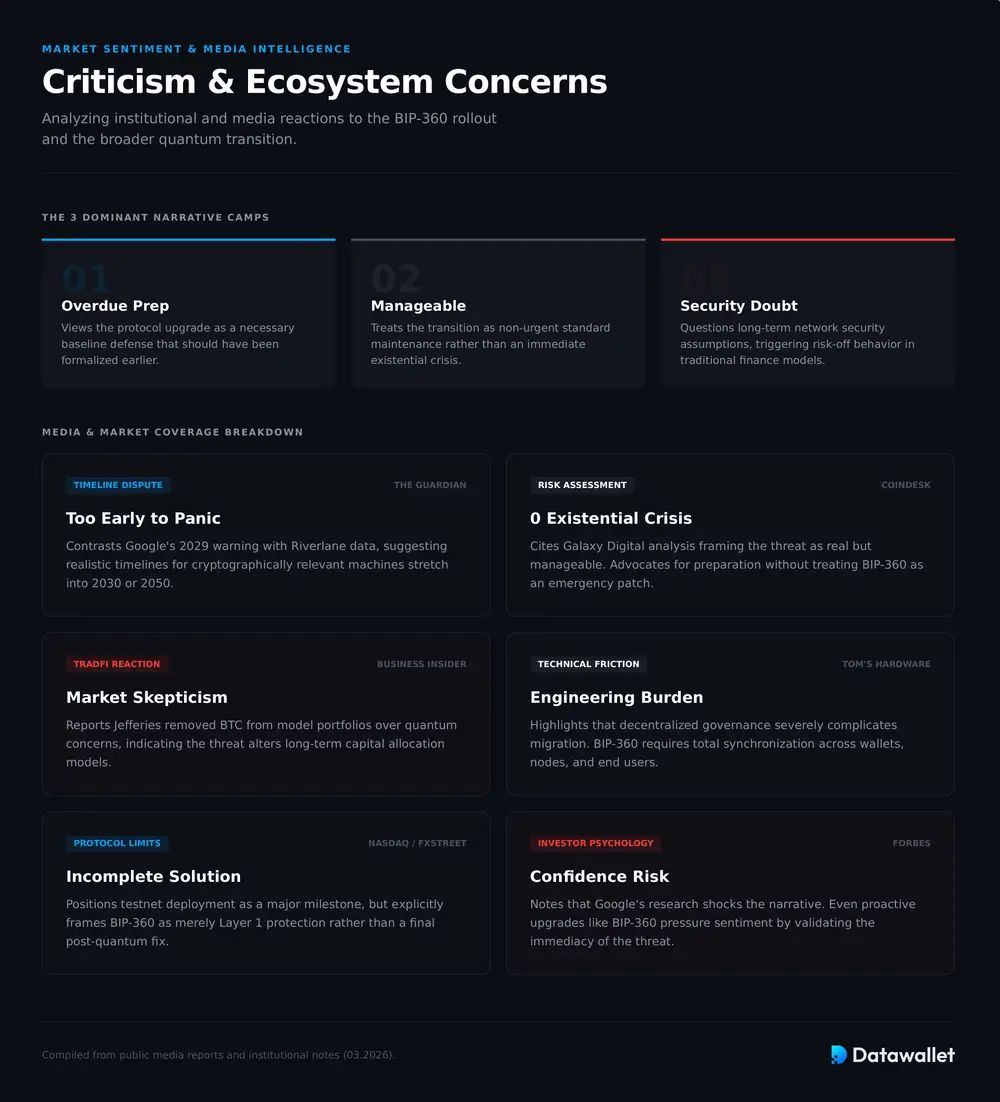
Le reazioni dei media a BIP-360 e alla più ampia risposta quantistica di Bitcoin si sono divise in alcuni schieramenti chiari. Alcuni la descrivono come una preparazione tardiva, altri come gestibile ma non urgente, altri ancora come un motivo per mettere in discussione le ipotesi di sicurezza a lungo termine di Bitcoin.
Le principali preoccupazioni riportate dai media includono:
- Troppo presto: la copertura del Guardian di marzo 2026 ha riportato l'avvertimento di Google sul 2029, ma ha anche citato l'ex dirigente di Riverlane Leonie Mueck, secondo cui le tempistiche più realistiche per una macchina crittograficamente rilevante si estendono ancora fino agli anni 2030 o addirittura 2050.
- Ancora una cosa seria: CoinDesk, citando Alex Thorn di Galaxy Digital, ha descritto la minaccia quantistica come reale ma «lontana da una crisi esistenziale», a riflesso di una visione diffusa secondo cui Bitcoin dovrebbe prepararsi fin da ora senza trattare BIP-360 come una patch d'emergenza.
- Scetticismo del mercato: Business Insider ha riportato che lo stratega di Jefferies Christopher Wood ha rimosso Bitcoin da un portafoglio modello per timori legati al quantum computing, a dimostrazione del fatto che alcuni osservatori della finanza tradizionale ritengono la questione abbastanza seria da modificare le decisioni di allocazione a lungo termine.
- Onere ingegneristico: Tom’s Hardware ha sottolineato che la governance decentralizzata rende la migrazione post-quantistica più difficile per le blockchain che per le piattaforme centralizzate, una preoccupazione che si applica direttamente a BIP-360 perché l'adozione richiederebbe il coordinamento di wallet, infrastrutture e utenti.
- Non basta da solo: la copertura del deployment su testnet del BIP-360 da parte di Nasdaq e FXStreet lo ha indicato come un passo importante, ma anche in quella lettura viene presentato come un primo livello di protezione e non come una soluzione post-quantistica completa.
- Rischio di fiducia: Forbes e altri media focalizzati sul mercato hanno presentato la ricerca di Google come un nuovo shock per la narrativa di Bitcoin, suggerendo che anche aggiornamenti utili come BIP-360 possano pesare sul sentiment rendendo la minaccia quantistica più immediata per gli investitori.
Come potrebbe influire BIP-360 sul prezzo di BTC
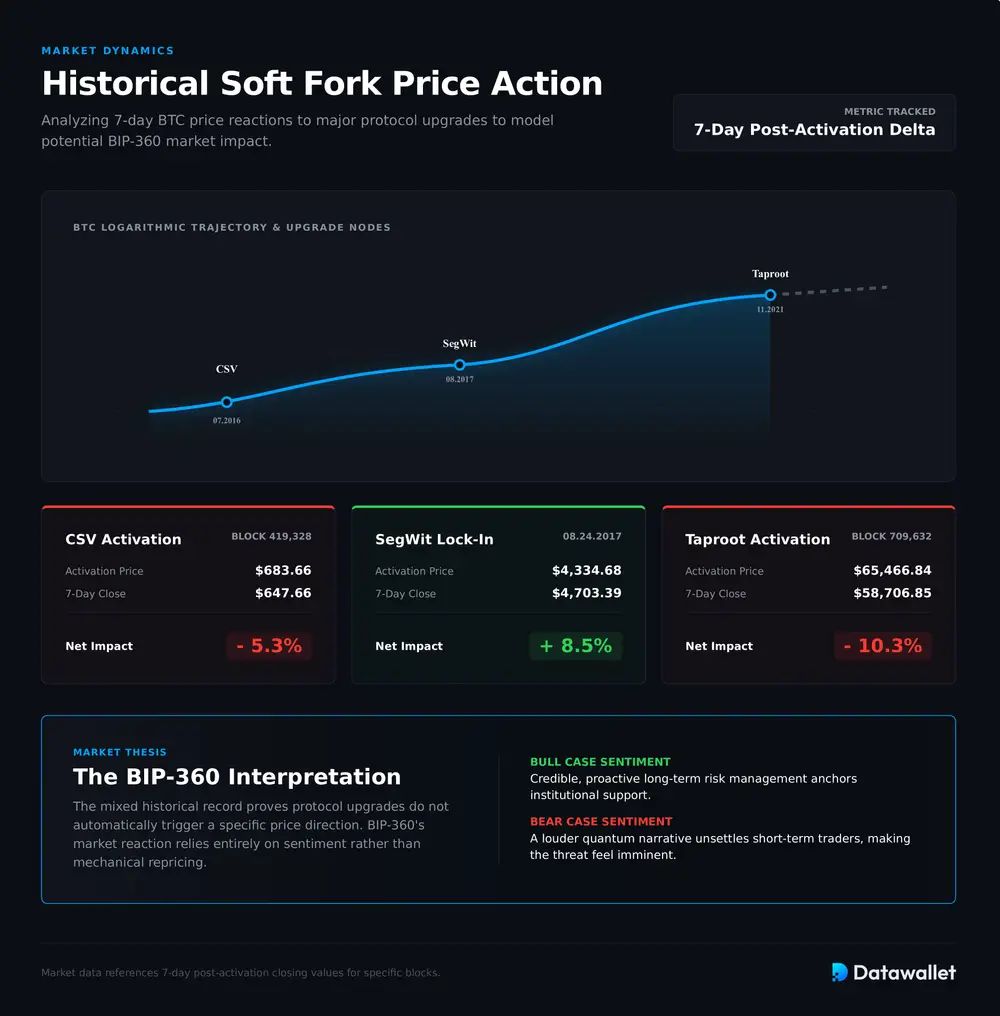
Gli aggiornamenti passati di Bitcoin suggeriscono che BIP-360 inciderebbe più attraverso sentiment e fiducia che con un riprezzamento meccanico immediato. Quando il soft fork CSV si è attivato al blocco 419.328 il 4 luglio 2016, BTC ha chiuso intorno a 683,66 $; una settimana dopo, l'11 luglio, ha chiuso intorno a 647,66 $, con un calo di circa 5,3%.
L'andamento di mercato di SegWit è stato quasi opposto. Intorno al lock-in del 24 agosto 2017, BTC ha chiuso vicino a 4.334,68 $; entro il 31 agosto aveva raggiunto circa 4.703,39 $, con un guadagno dell'8,5%. Taproot, attivato al blocco 709.632 il 14 novembre 2021, ha visto BTC chiudere vicino a 65.466,84 $ e poi scendere verso 58.706,85 $ entro il 22 novembre.
Questo andamento misto suggerisce che il BIP-360 non farebbe automaticamente salire o scendere Bitcoin. Poiché la proposta è ancora una bozza, qualsiasi reazione del prezzo dipenderebbe probabilmente dall'interpretazione: una gestione credibile del rischio a lungo termine potrebbe sostenere BTC, mentre una narrativa quantistica più rumorosa potrebbe turbare i trader facendo apparire la minaccia più vicina e concreta.
Alternative a BIP-360
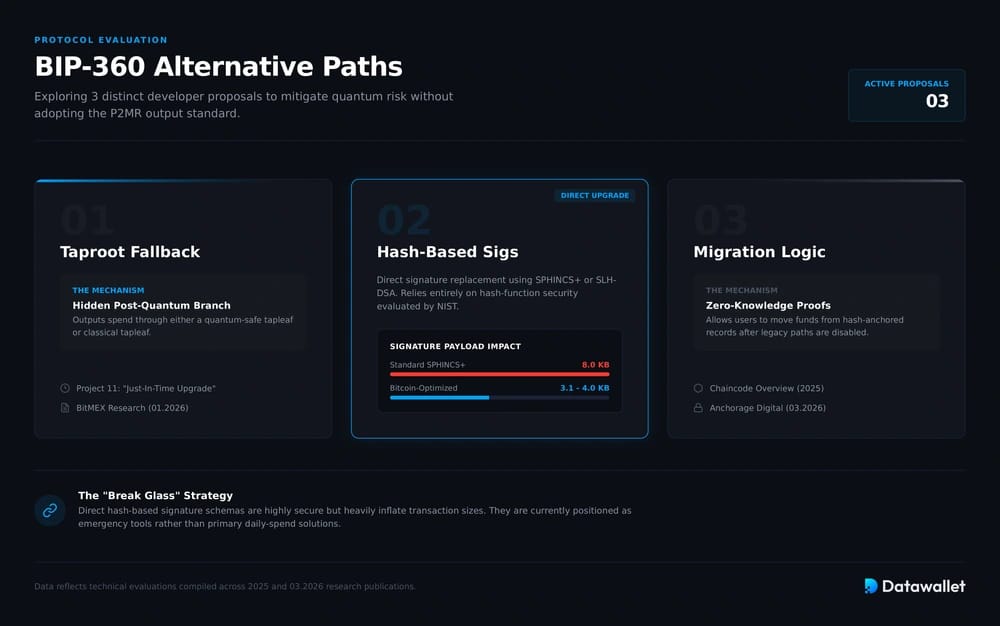
BIP-360 non è l'unica strada in discussione. Gli sviluppatori di Bitcoin hanno anche esplorato percorsi di migrazione basati su Taproot, costruzioni commit-reveal basate su covenant e implementazioni dirette di firme basate su hash che potrebbero ridurre il rischio quantistico senza adottare P2MR.
1. Progetti di fallback basati su Taproot
Un'alternativa molto discussa è mantenere la struttura di Taproot e aggiungere un percorso di spesa di riserva post-quantistico nascosto, invece di sostituire gli output Taproot con P2MR. Project Eleven ha descritto questa soluzione come un aggiornamento «just-in-time» che mantiene l'efficienza attuale finché un ramo a prova di quantistico non sia effettivamente necessario.
BitMEX Research ha delineato una direzione simile a gennaio 2026, sostenendo una «nuova versione di Taproot sicura contro il quantum», in cui gli stessi output potrebbero essere spesi tramite un tapleaf sicuro contro il quantum o un tapleaf classico, vulnerabile al quantum. Questo approccio cerca di preservare privacy e compatibilità più a lungo di BIP-360.
2. Aggiornamenti delle firme basate su hash
Un'altra alternativa è aggiornare direttamente le firme di Bitcoin, usando schemi basati su hash come SPHINCS+ o SLH-DSA, anziché introdurre prima un nuovo tipo di output. La pagina tematica di Bitcoin Optech sulla resistenza quantistica evidenzia il lavoro in corso sulle ottimizzazioni di SLH-DSA, sui prototipi in stile Winternitz e sulla ricerca più ampia sulle firme post-quantistiche per Bitcoin.
Il principale argomento a favore di questa strada è che le firme basate su hash dipendono esclusivamente dalla sicurezza della funzione di hash. Alla fine del 2025, Mikhail Kudinov e Jonas Nick hanno pubblicato uno studio in cui sostengono che le firme basate su hash siano interessanti perché si fondano solo sulla sicurezza della funzione di hash e sono già state analizzate a fondo durante il processo di crittografia post-quantistica del NIST.
Questa strada è promettente, ma non leggera. Il loro riepilogo osserva che le firme SPHINCS+ standard pesano quasi 8 KB, anche se ottimizzazioni specifiche per Bitcoin potrebbero portarle a circa 3,1 KB fino a 4.0 KB a seconda dei limiti di utilizzo. Antoine Poinsot ha poi descritto questi schemi come utili strumenti «break glass», anche se renderebbero Bitcoin meno attraente per la spesa ordinaria.
3. Schemi di migrazione e recupero
Una terza famiglia di alternative si concentra meno su nuovi formati di spesa permanenti e più sulle modalità di migrazione. La panoramica di Chaincode del 2025 raggruppa proposte come pay-to-quantum-resistant-hash e commit-delay-reveal tra le principali strategie in discussione per la prontezza quantistica di Bitcoin.
Il documento «Quantum Turnstile» di Anchorage Digital del marzo 2026 approfondisce questa idea con un sistema di migrazione basato su prove di conoscenza zero-knowledge, che consente agli utenti di spostare i fondi da record ancorati tramite hash dopo la disattivazione dei percorsi di firma non sicuri. È più complesso di BIP-360, ma affronta direttamente il problema della migrazione.
Considerazioni finali
Il BIP-360 è importante perché rende concreto il dibattito quantistico su Bitcoin. Invece di avvertimenti astratti, offre una bozza di architettura per limitare il rischio delle chiavi con esposizione lunga, lasciando spazio a successivi aggiornamenti con firme post-quantistiche.
Allo stesso tempo, la proposta non è chiaramente l'unica opzione seria. La migrazione basata su Taproot, le difese basate su covenant e gli approcci diretti con firme basate su hash restano tutti parti attive dello stesso spazio di progettazione.
Per questo il BIP-360 andrebbe probabilmente considerato meno come una risposta definitiva e più come una proposta di coordinamento. Il suo vero significato sta nel costringere Bitcoin a scegliere come vuole prepararsi prima che l'urgenza sostituisca la possibilità di scelta.