I 10 maggiori attacchi hacker crypto in classifica
1. Binance
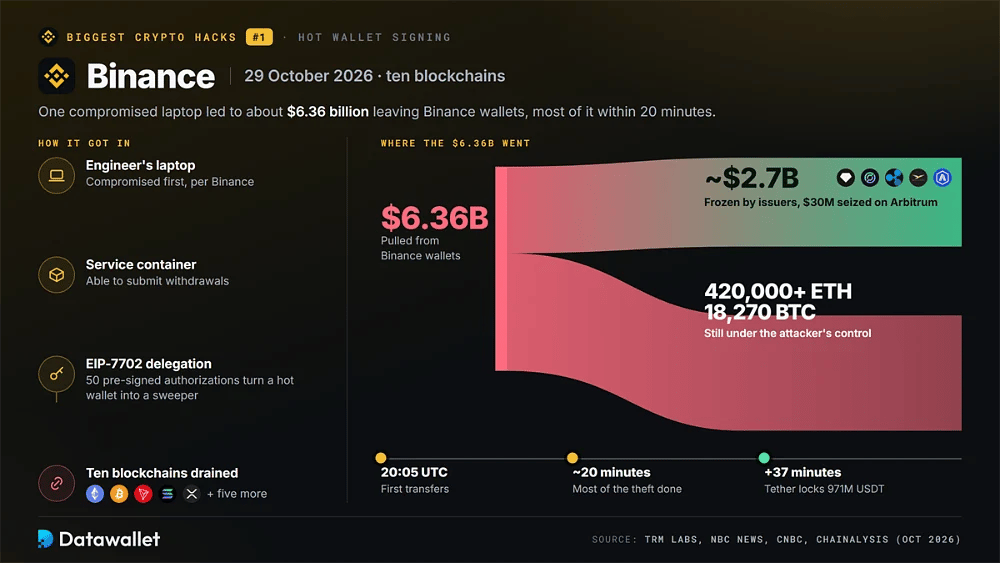
Il 29 ottobre 2026, a partire dalle 20:05 UTC, un malintenzionato ha prelevato circa 6,36 miliardi di dollari da wallet di Binance su dieci blockchain, tra cui Ethereum, Bitcoin, Tron, Solana e XRP Ledger. TRM Labs attribuisce il furto a TraderTraitor con alto grado di certezza, e Chainalysis ha collegato i fondi rubati all'attacco hacker a Bitget di settembre.
Binance ha dichiarato che la violazione della sicurezza è iniziata dal laptop compromesso di un ingegnere, che ha dato all'aggressore accesso a un container di servizio in grado di inviare prelievi, secondo NBC News. Su Ethereum, l'intruso ha usato una delega EIP-7702, introdotta con l'aggiornamento Pectra, con 50 autorizzazioni pre-firmate per trasformare un hot wallet in uno sweeper.
Tether, Circle, Ripple e World Liberty Financial hanno congelato circa 2,67 miliardi di dollari in stablecoin, mentre il Security Council di Arbitrum ha sequestrato altri 30 milioni di dollari. L'aggressore controllava ancora oltre 420.000 ETH e 18.270 BTC. Binance si è impegnata a coprire ogni perdita e ha dichiarato a CNBC che il 90% degli asset interessati era stato ricoperto prima della riapertura dei prelievi.
In evidenza
- Detiene il record, con una perdita pari a circa quattro volte quella di Bybit, eseguita in gran parte entro 20 minuti su dieci reti.
- Ha provocato la risposta di congelamento più rapida finora, con Tether che ha bloccato 971 milioni USDT appena 37 minuti dopo il prelievo principale.
- Ha mostrato che le deleghe EIP-7702 e i sistemi di firma condivisi possono esporre molte catene a una sola intrusione.
2. Bybit
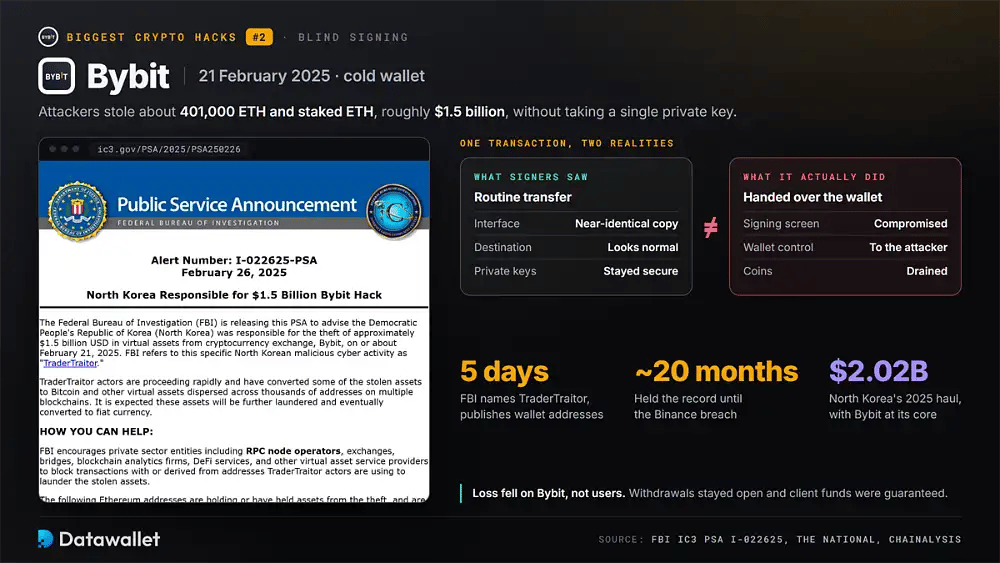
Il 21 febbraio 2025 alcuni aggressori hanno sottratto circa 401.000 ETH e staked ETH, per un valore di circa 1,5 miliardi di dollari, da un cold wallet di Bybit. L'FBI ha attribuito la responsabilità al gruppo nordcoreano TraderTraitor entro cinque giorni e ha pubblicato gli indirizzi dei wallet affinché exchange e bridge potessero bloccare il riciclaggio.
La violazione della sicurezza non ha richiesto il furto delle chiavi private di Bybit. Gli aggressori hanno compromesso l'interfaccia di firma multisig usata dai firmatari di Bybit, così un normale trasferimento appariva regolare sullo schermo mentre la transazione cedeva in realtà il controllo del wallet all'aggressore. Gli analisti lo chiamano blind signing, e The National ha descritto l'interfaccia falsa come una copia quasi identica.
Bybit ha mantenuto aperti i prelievi e ha garantito i fondi dei clienti, quindi la perdita è ricaduta sull'azienda e non sugli utenti. Chainalysis considera l'episodio il nucleo del bottino record della Corea del Nord nel 2025, pari a 2,02 miliardi di dollari. Il nostro confronto tra Bybit e Binance valuta gli attuali sistemi di sicurezza dei due exchange.
In evidenza
- Ha detenuto il primato di più grande furto di criptovalute per circa 20 mesi, fino alla violazione della sicurezza di Binance.
- Ha dimostrato che una schermata di firma considerata affidabile può essere usata come arma anche quando le chiavi private restano al sicuro.
- Secondo l'FBI, i fondi sono stati convertiti in bitcoin e dispersi su migliaia di indirizzi di più blockchain.
3. Mt. Gox
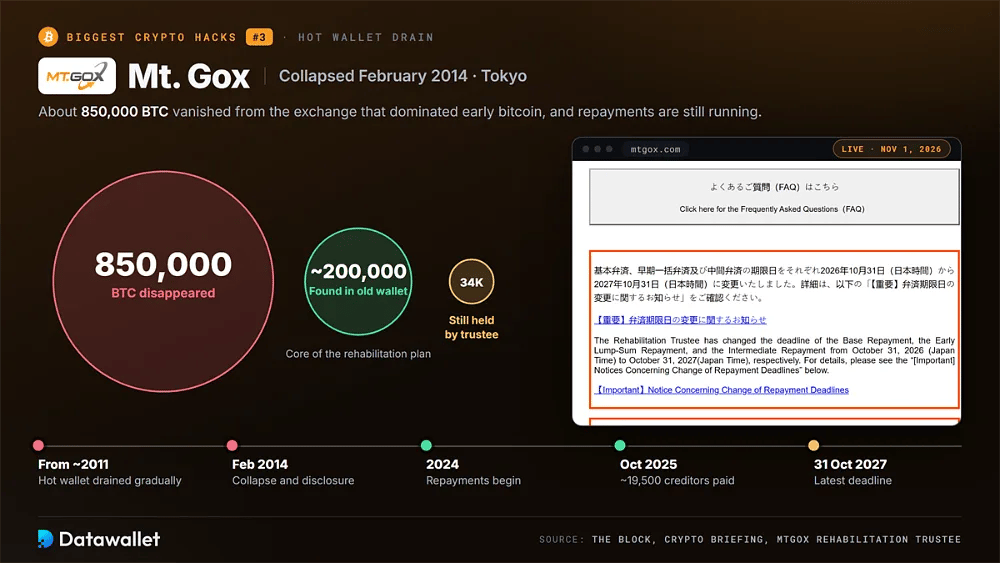
Mt. Gox, l'exchange di Tokyo che dominava i primi scambi di bitcoin, è crollato nel febbraio 2014 dopo aver rivelato che circa 850.000 BTC erano scomparsi. Gli investigatori hanno poi concluso che i ladri avevano svuotato gradualmente il suo hot wallet a partire dal 2011 circa, mentre l'exchange continuava a comunicare saldi che non possedeva più.
Circa 200.000 BTC sono stati poi ritrovati in un vecchio wallet, formando il nucleo di un piano di riabilitazione sotto supervisione del tribunale. Il curatore ha iniziato a rimborsare i creditori in bitcoin, Bitcoin Cash e yen nel 2024, e The Block ha riferito che circa 19.500 creditori erano stati pagati entro ottobre 2025.
I rimborsi non sono ancora completati. Il 16 ottobre 2026 il curatore ha prorogato la scadenza al 31 ottobre 2027, l'ultimo di una serie di rinvii annuali, con circa 34.000 BTC ancora sotto il suo controllo secondo Crypto Briefing. La nostra storia dei crolli del mercato crypto colloca il collasso all'interno dei più ampi ribassi di bitcoin.
In evidenza
- I creditori attendono ormai da più di 12 anni e i pagamenti finali si protrarranno almeno fino alla fine del 2027.
- L'ammanco nascosto ha spinto gli exchange a pubblicare attestazioni proof-of-reserves verificabili.
- I grandi movimenti dei wallet del curatore continuano ad attirare l'attenzione dei trader che osservano una possibile pressione di vendita.
4. Ronin Network
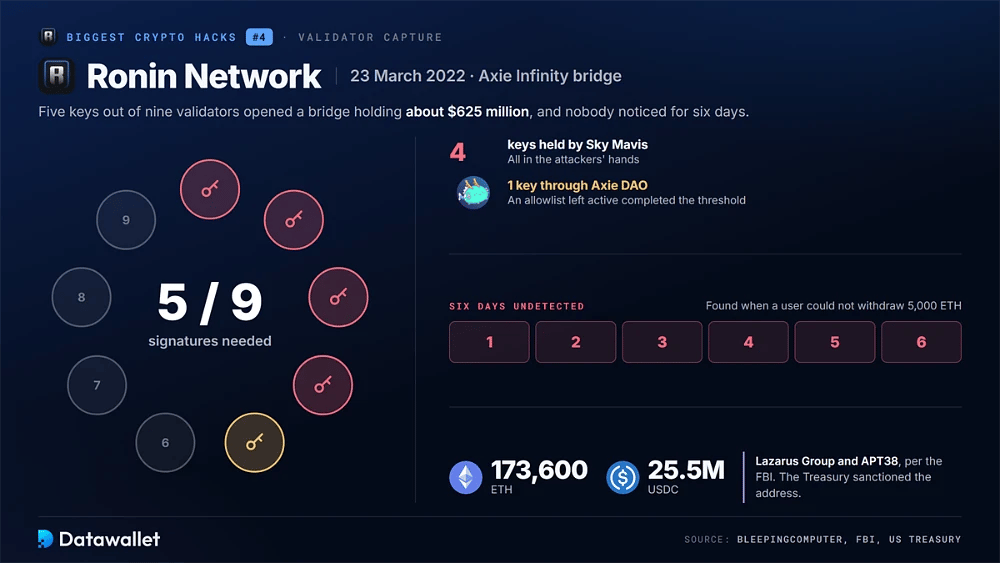
Il 23 marzo 2022 alcuni aggressori hanno falsificato dei prelievi dal bridge Ronin al servizio di Axie Infinity, sottraendo 173.600 ETH e 25,5 milioni USDC, per un valore di circa 625 milioni di dollari. Nessuno se n'è accorto per sei giorni, finché un utente non è riuscito a prelevare 5.000 ETH e il team ha scoperto che il bridge era stato svuotato.
Il bridge di Ronin richiedeva cinque firme su nove validatori e gli aggressori hanno ottenuto cinque chiavi: quattro detenute da Sky Mavis e una tramite una allowlist di Axie DAO rimasta attiva. L'FBI ha attribuito il furto a Lazarus Group e APT38, e il Tesoro ha sanzionato l'indirizzo ricevente, come ha riportato BleepingComputer.
L'episodio è diventato il caso di riferimento per il rischio dei bridge. Il valore bloccato nei bridge si trova in pochi contratti protetti da piccoli gruppi di validatori, il che li rende bersagli privilegiati. La nostra guida ai bridge crypto spiega come i bridge attuali distribuiscono la verifica e cosa controllare prima di spostare fondi.
In evidenza
- Una rete presentata come decentralizzata ha fallito perché troppo pochi validatori controllavano la soglia di firma.
- Sono passati sei giorni prima che qualcuno se ne accorgesse, a dimostrazione dell'importanza del monitoraggio in tempo reale dei deflussi dei bridge.
- Il Tesoro degli Stati Uniti ha aggiunto l'indirizzo dell'attaccante alle sanzioni già esistenti contro Lazarus Group nel giro di poche settimane.
5. FTX
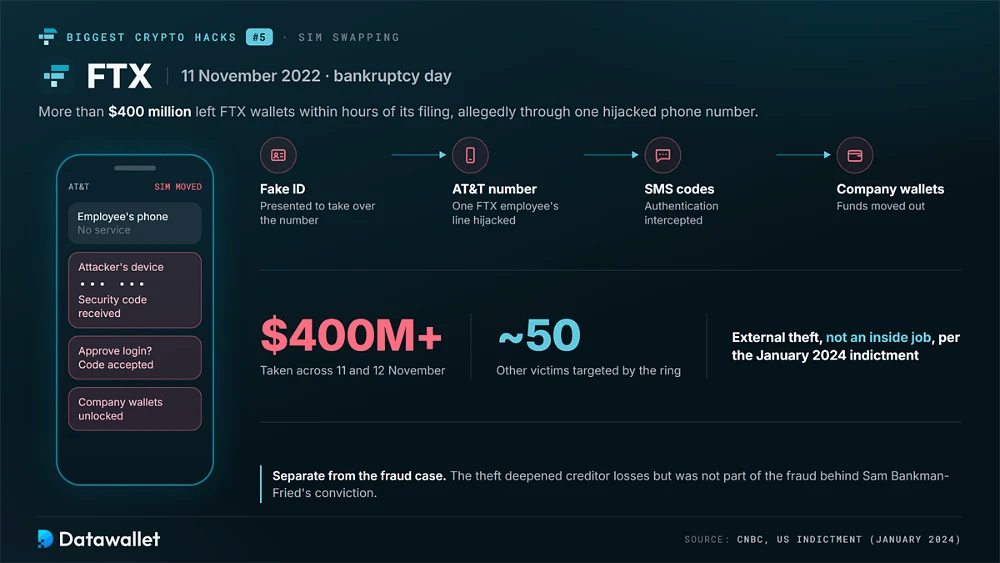
Poche ore dopo il deposito della richiesta di fallimento di FTX l'11 novembre 2022, oltre 400 milioni di dollari hanno lasciato i suoi wallet. Con l'exchange nel caos, molti hanno inizialmente sospettato un'azione dall'interno, ma un'incriminazione del gennaio 2024 ha descritto un furto esterno compiuto da un gruppo di SIM swapping attivo in tutti gli Stati Uniti.
Secondo CNBC, i pubblici ministeri hanno incriminato Robert Powell, Carter Rohn ed Emily Hernandez. Avrebbero usato un documento falso per prendere il controllo del numero di telefono AT&T di un dipendente di FTX, intercettato i codici di autenticazione e spostato fondi dai wallet aziendali tra il 11 e il 12 novembre. Il gruppo ha preso di mira circa 50 altre vittime.
Il furto ha aggravato le perdite dei creditori già colpiti dal collasso trattato nel nostro profilo di Sam Bankman-Fried, pur essendo separato dalla frode per cui è stato condannato. Ha inoltre mostrato come un solo numero di telefono possa sbloccare i sistemi aziendali quando i codici SMS proteggono account di alto valore.
In evidenza
- Gli aggressori hanno colpito durante la confusione del fallimento, quando monitoraggio e risposta agli incidenti erano al minimo.
- Un solo numero di telefono dirottato avrebbe aggirato i controlli che proteggevano centinaia di milioni di dollari.
- L'atto d'accusa ha chiarito una questione aperta da tempo: se persone interne a FTX si fossero appropriate dei fondi mancanti.
6. Ledger
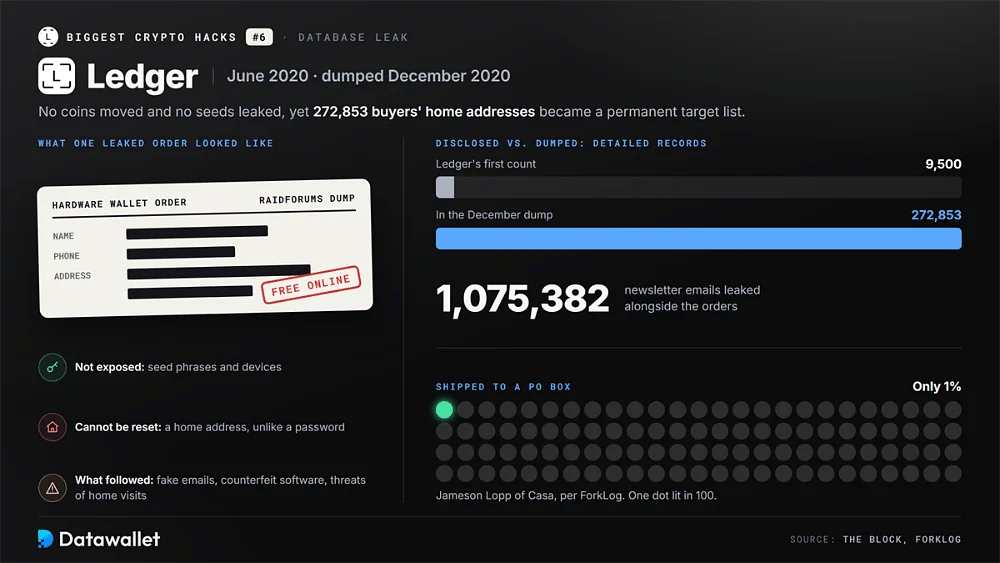
Nel giugno 2020 alcuni aggressori hanno avuto accesso al database e-commerce e marketing di Ledger tramite una chiave API del sito configurata in modo errato. Ledger ha inizialmente dichiarato che erano stati esposti circa un milione di indirizzi email e 9.500 record dettagliati. A dicembre l'intero set di dati è comparso gratuitamente su RaidForums, come ha riportato The Block dopo aver esaminato i file.
La fuga di dati conteneva 1.075.382 email della newsletter e 272.853 ordini di hardware wallet con nomi, numeri di telefono e indirizzi di casa. Nessuna seed phrase né dispositivo è stato compromesso, ma i clienti hanno ricevuto ondate di email false di Ledger, richieste di software contraffatto e, in alcuni casi, minacce di visite a domicilio da parte di estorsori.
Questa violazione della sicurezza è in alto in classifica perché i suoi danni durano da più di sei anni. Gli indirizzi non si possono cambiare come le password, quindi gli acquirenti restano bersagli di phishing e intimidazioni. Il nostro confronto tra Ledger Nano S Plus e Nano X tratta la sicurezza dei dispositivi, ma ormai la privacy della consegna conta quasi quanto il progetto del chip.
Gli acquirenti di Ledger sono stati esposti di nuovo a gennaio 2026, quando una parte non autorizzata ha avuto accesso a un sistema cloud del partner di pagamento Global-e che conteneva dati di ordini di vari marchi. Ledger ha dichiarato che sono trapelati nomi, dati di contatto e informazioni sugli ordini, mentre password, frasi di recupero e fondi non sono stati toccati, anche se poco dopo sono arrivate email di phishing, ha riportato The Register. Nessuna delle due aziende ha confermato quanti clienti siano stati colpiti.
In evidenza
- Gli indirizzi di casa trapelati non si possono cambiare, quindi il rischio si estende molto oltre la violazione della sicurezza originale.
- Le false richieste di recupero che chiedono seed di 24 parole sono diventate l'attacco standard contro i possessori di hardware wallet.
- Jameson Lopp di Casa ha osservato che solo 1% degli acquirenti coinvolti nella fuga di dati aveva ricevuto la spedizione presso una casella postale, secondo ForkLog.
7. Coinbase
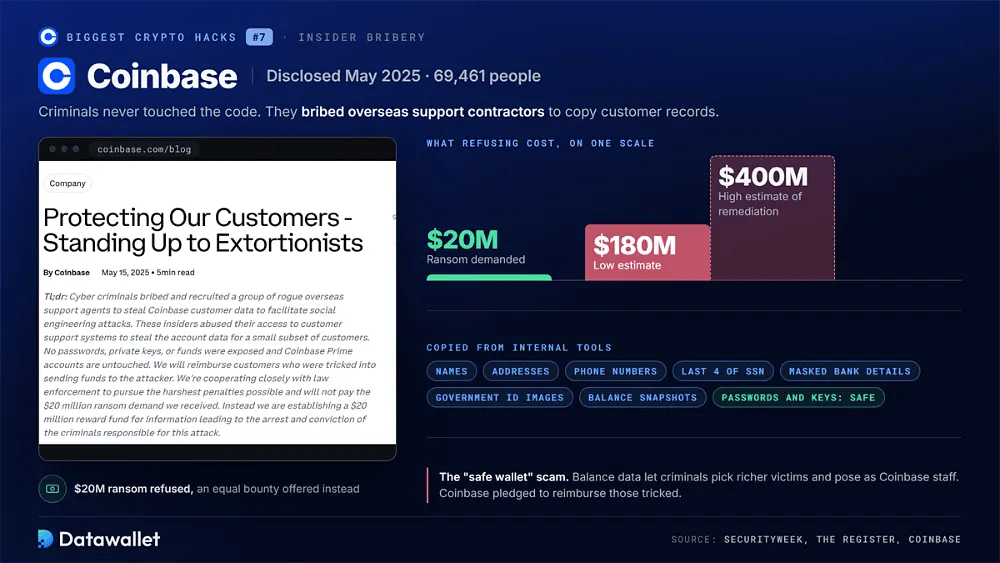
Coinbase ha comunicato a maggio 2025 che alcuni criminali avevano corrotto collaboratori esterni dell'assistenza clienti all'estero per copiare dati da strumenti interni. Una comunicazione presentata al Procuratore generale del Maine indica un totale di 69.461 persone, con attività iniziata il 26 dicembre 2024 e confermata l'11 maggio, secondo SecurityWeek.
I record esposti comprendevano nomi, indirizzi, numeri di telefono, le ultime quattro cifre del numero di previdenza sociale, dati bancari oscurati, immagini di documenti d'identità e istantanee dei saldi. Password e chiavi private non sono state sottratte, ma i truffatori hanno usato i dati per spacciarsi per personale di Coinbase e convincere i clienti a spostare fondi in wallet presumibilmente "sicuri".
Coinbase ha rifiutato un riscatto da 20 milioni di dollari, ha offerto una taglia di pari importo per informazioni sugli autori dell'attacco e si è impegnata a rimborsare i clienti ingannati dalle truffe conseguenti. Nella comunicazione alla SEC ha stimato costi di rimedio pari a 180 a 400 milioni di dollari, come ha rilevato The Register. Coinbase ha anche annunciato un nuovo centro di assistenza negli Stati Uniti.
In evidenza
- Non è stato sfruttato alcun codice: gli aggressori hanno semplicemente comprato l'accesso da persone con permessi legittimi.
- Il conto stimato per la bonifica supera le perdite dirette di molti exploit di smart contract.
- I dati sui saldi hanno permesso ai criminali di scegliere vittime più facoltose per truffe telefoniche di impersonificazione convincenti.
8. Poly Network
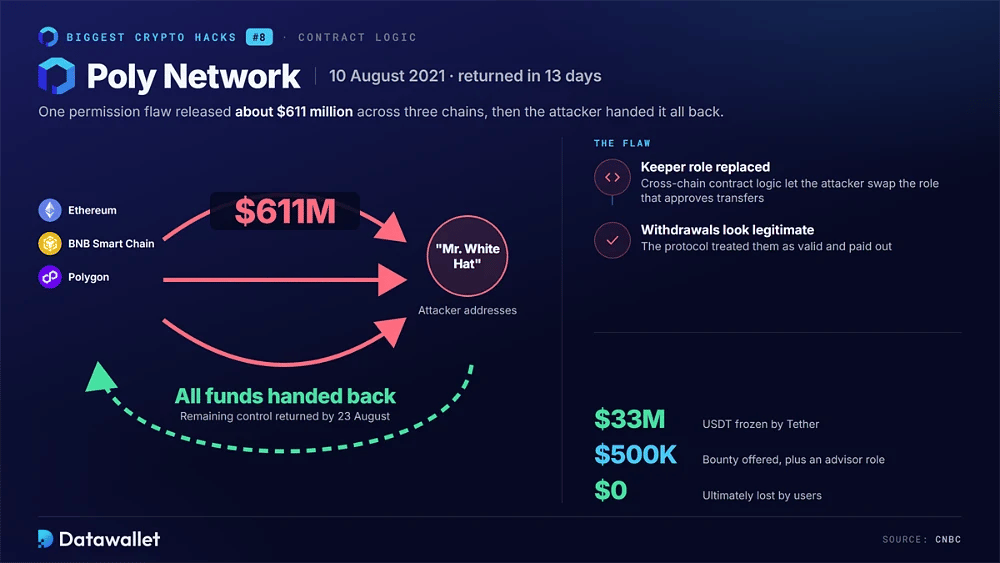
Il 10 agosto 2021 un attaccante ha sfruttato una falla nella logica del contratto cross-chain di Poly Network e ha spostato circa 611 milioni di dollari tra Ethereum, BNB Smart Chain e Polygon. Sostituendo il ruolo di keeper che approva i trasferimenti, l'attaccante ha autorizzato prelievi che il protocollo ha trattato come legittimi. All'epoca fu il più grande furto DeFi.
L'autore dell'attacco hacker ha iniziato a restituire i fondi entro un giorno, sostenendo che l'obiettivo fosse mettere in luce il bug. Poly Network lo ha soprannominato "Mr. White Hat" e ha offerto una taglia da 500.000 $ più un ruolo di consulente per la sicurezza. Entro il 23 agosto il controllo di tutti gli asset rimanenti era stato restituito, secondo CNBC.
L'esito è stato insolito, ma il metodo no. I contratti di messaggistica cross-chain custodiscono saldi elevati e si fidano di messaggi firmati, quindi una sola falla nei permessi può liberare tutto. Errori logici simili compaiono in successivi exploit di bridge, ed è per questo che il nostro approfondimento su LayerZero si concentra su come vengono verificati i messaggi tra le chain.
In evidenza
- Uno dei pochi attacchi hacker da nove cifre in cui alla fine gli utenti non hanno perso nulla.
- Tether ha congelato 33 milioni di dollari in USDT rubati, limitando le vie di fuga dell'attaccante mentre proseguivano le trattative.
- Le funzioni cross-chain privilegiate sono diventate una voce prioritaria nelle checklist dei successivi audit di smart contract.
9. Revolut
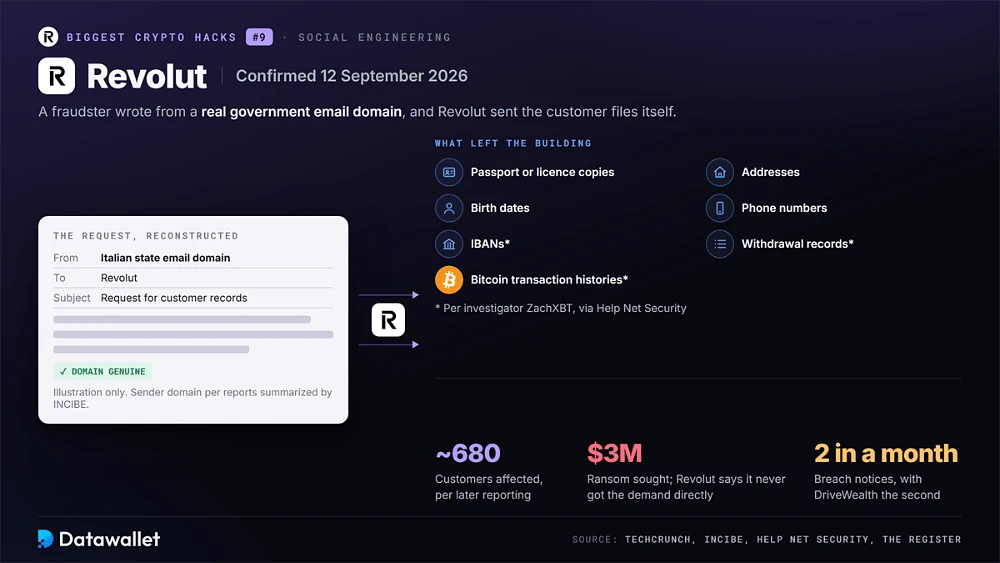
Revolut ha confermato il 12 settembre 2026 di aver inviato dati dei clienti a un truffatore che usava il dominio email legittimo di un ente governativo, ha riferito TechCrunch. L'INCIBE spagnolo ha riepilogato la copertura mediatica che collegava le richieste a un'email di un ente statale italiano, e successivi resoconti hanno indicato circa 680 clienti coinvolti.
Le comunicazioni elencavano date di nascita, indirizzi, numeri di telefono e copie di passaporti o patenti di guida. L'investigatore ZachXBT ha dichiarato che erano inclusi anche IBAN, registri dei prelievi e cronologie delle transazioni in bitcoin, secondo Help Net Security. Secondo quanto riportato, gli attaccanti avrebbero preso di mira le "balene crypto" di Revolut e chiesto un riscatto da 3 milioni di dollari, che Revolut ha dichiarato di non aver mai ricevuto direttamente.
Revolut ha dichiarato che i suoi sistemi e i fondi dei clienti non sono stati colpiti. Settimane dopo, un'altra violazione della sicurezza presso il broker statunitense DriveWealth ha esposto dati storici dei conti di trading azionario di Revolut, secondo The Register. Per chi detiene crypto, file di identità abbinati ai dati sulle disponibilità creano un elenco di bersagli già pronto per phishing e coercizione.
In evidenza
- Una richiesta convincente proveniente da un vero dominio governativo ha aggirato del tutto le difese tecniche.
- Gli storici delle transazioni in Bitcoin permettono ai criminali di classificare le vittime in base alle probabili disponibilità in crypto.
- I clienti di Revolut hanno ricevuto due comunicazioni di violazione della sicurezza da aggressori non collegati nell'arco di un solo mese.
10. Trezor
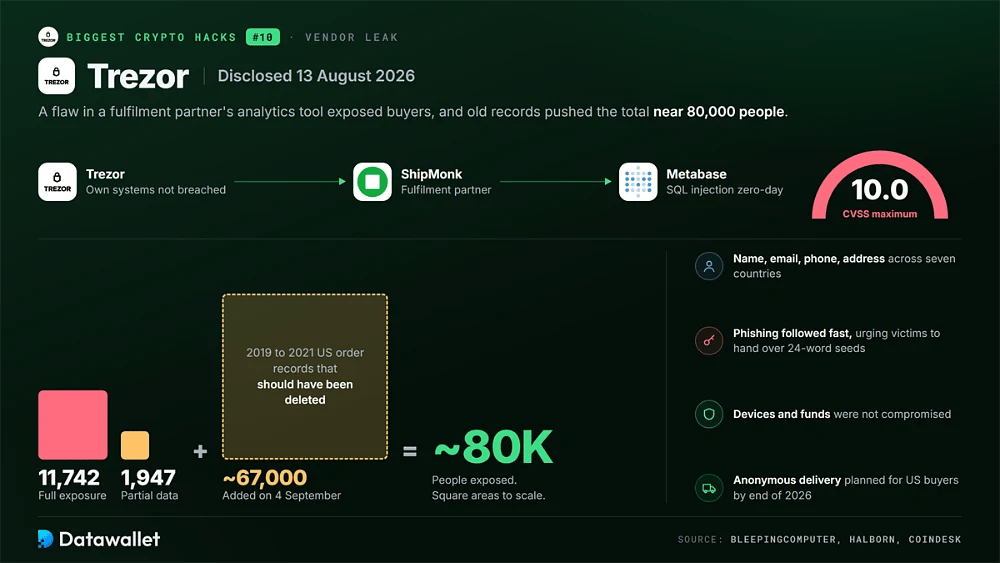
Trezor ha comunicato il 13 agosto 2026 che il partner logistico ShipMonk aveva subito una violazione. BleepingComputer ha riferito di 11.742 clienti con esposizione completa di nome, email, telefono e indirizzo di spedizione, più 1.947 con dati parziali, in sette paesi, per ordini effettuati tra maggio e agosto 2026.
Gli attaccanti hanno sfruttato uno zero-day di SQL injection nello strumento di analisi Metabase usato da ShipMonk, valutato 10.0 sulla scala CVSS secondo Halborn. Il 4 settembre Trezor ha aggiunto circa 67.000 clienti statunitensi i cui registri degli ordini del 2019–2021 avrebbero dovuto essere eliminati, portando il totale a circa 80.000 persone.
Il phishing è seguito rapidamente, con messaggi che invitavano i destinatari a consegnare seed di recupero di 24 parole, anche se dispositivi e fondi non sono stati compromessi. Trezor ha dichiarato di prevedere la consegna anonima per gli acquirenti statunitensi entro la fine del 2026. Il nostro confronto tra Ledger Nano S Plus e Trezor valuta la sicurezza dei dispositivi di entrambi i marchi.
In evidenza
- La violazione della sicurezza è avvenuta tramite lo strumento di analisi di un fornitore e non tramite l'infrastruttura di Trezor.
- I record degli ordini conservati per anni oltre il necessario hanno moltiplicato il numero di clienti esposti.
- È stato il primo incidente di Trezor a far trapelare numeri di telefono e indirizzi di spedizione, secondo CoinDesk.
Statistiche sugli attacchi hacker alle crypto nel 2026
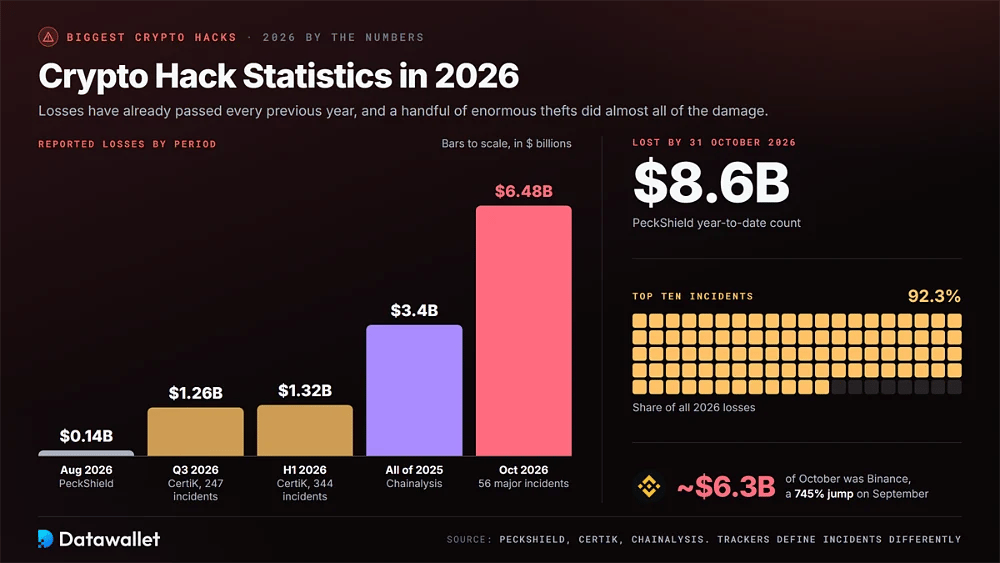
Le perdite dovute ad attacchi hacker nel 2026 hanno già superato quelle di ogni anno precedente, a causa di un piccolo numero di furti enormi. I conteggi differiscono tra i vari tracker perché ciascuno definisce in modo diverso incidenti e recuperi, quindi per ogni dato citiamo la fonte.
Questi dati mostrano la portata e l'andamento dei furti di crypto oggi:
- Perdite da inizio anno: PeckShield ha contato circa 8,6 miliardi di dollari persi in attacchi hacker alle crypto al 31 ottobre 2026, con i dieci incidenti maggiori pari al 92,3% del totale.
- Picco di ottobre: le perdite hanno raggiunto 6,48 miliardi di dollari in 56 incidenti rilevanti a ottobre 2026, con un aumento del 745% rispetto a settembre, e Binance da sola ha pesato per circa 6,3 miliardi di dollari.
- Terzo trimestre: CertiK ha registrato circa 1,26 miliardi di dollari persi in 247 incidenti nel Q3 2026, con un aumento di circa 54% rispetto al Q2, e settembre è stato il mese più costoso dell'anno fino a ottobre.
- Primo semestre: il report Hack3D di CertiK ha contato 1,316 miliardi di dollari in 344 incidenti nel H1 2026; escludendo Bybit dal dato di riferimento del 2025, le perdite sono aumentate di circa 28% su base annua.
- Compromissione dei wallet: i wallet compromessi hanno causato oltre 444 milioni di dollari di perdite nel H1 2026 in appena 33 incidenti, guidati dalle violazioni di Kelp DAO e Drift Protocol di aprile, secondo CertiK.
- Quota della Corea del Nord: Chainalysis attribuisce circa il 89% delle perdite per attacchi hacker segnalate nel 2026 a gruppi legati alla Corea del Nord, rispetto a circa il 15% nel 2021, secondo Seoul Economic Daily.
- Dato di riferimento 2025: Chainalysis ha stimato i furti di crypto totali del 2025 in 3,4 miliardi di dollari, con gli hacker nordcoreani responsabili di 2,02 miliardi di dollari, portando il loro totale storico tracciato a 6,75 miliardi di dollari.
- Exchange nel mirino: Bitget ha perso circa 387,5 milioni di dollari a settembre 2026 e Binance ha seguito poche settimane dopo, rendendo ancora una volta gli hot wallet degli exchange centralizzati i bersagli più costosi per singolo incidente dell'anno.
- Attacchi fisici: Chainalysis ha registrato 46 attacchi violenti con la chiave inglese fino a giugno 2026 e più di 30 milioni di dollari rubati, portando l'anno a superare il record del 2025 di 58 milioni di dollari.
- Congelamenti e recuperi: gli emittenti di stablecoin e il Security Council di Arbitrum hanno congelato circa 2,7 miliardi di dollari del bottino di Binance nel giro di poche ore, mostrando come le stablecoin centralizzate possano limitare ciò che gli attaccanti riescono a tenere.
Le cifre mensili possono oscillare molto: PeckShield ha registrato 136,3 milioni di dollari ad agosto, prima dei due grandi attacchi hacker a un exchange e a un protocollo di settembre. Per un contesto più ampio, le nostre statistiche sulle stablecoin e statistiche sui crypto wallet monitorano gli asset e gli strumenti più spesso presi di mira.
Come si sono evoluti i più grandi attacchi hacker alle crypto
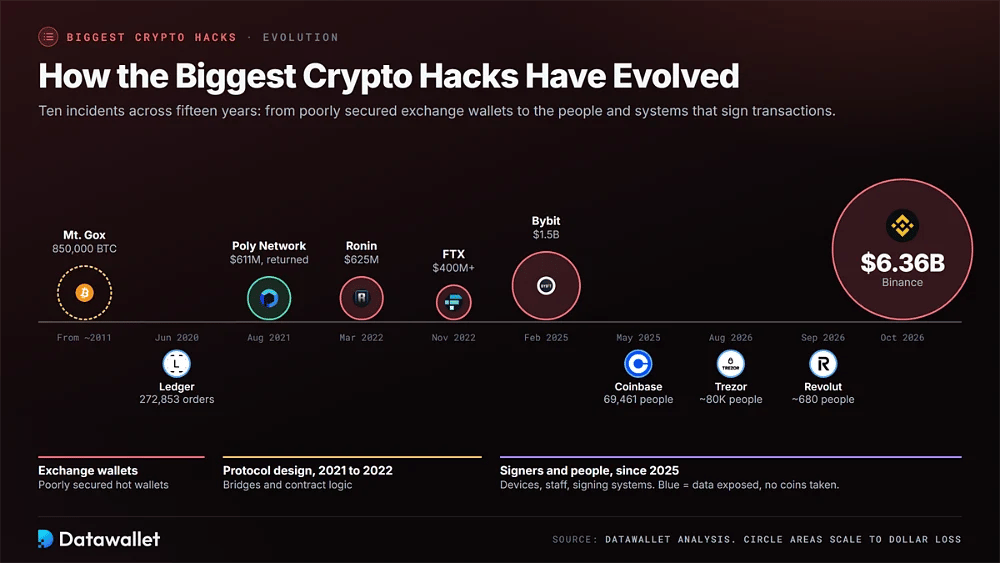
I dieci incidenti coprono quindici anni e i metodi di attacco sono cambiati insieme al settore. Le prime perdite derivavano da wallet di exchange protetti male, mentre i furti recenti prendono di mira le persone, i dispositivi e i sistemi di firma che approvano le transazioni.
Dagli exploit del codice alla compromissione dei firmatari
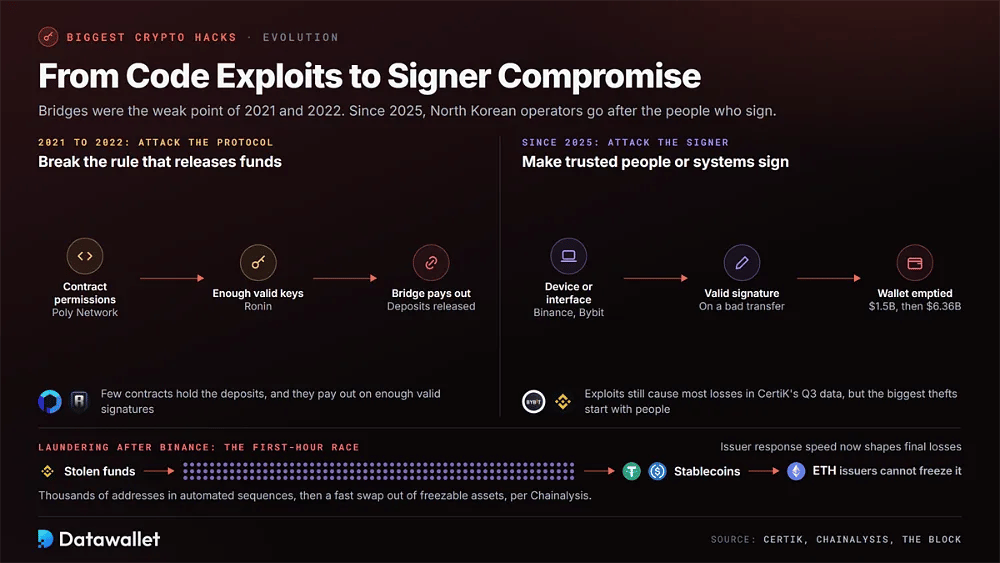
Tra il 2021 e il 2022, i furti più grandi hanno sfruttato la progettazione dei protocolli. L'attaccante di Poly Network ha abusato dei permessi dei contratti e gli attaccanti di Ronin hanno raccolto abbastanza chiavi dei validatori da raggiungere la soglia di firma. I bridge sono stati il filo conduttore perché concentrano i depositi in pochi contratti che rilasciano fondi ogni volta che arrivano abbastanza firme valide.
Dal 2025 gli operatori nordcoreani hanno preso di mira invece i flussi di firma. I firmatari di Bybit hanno approvato una transazione manipolata tramite un'interfaccia compromessa, e l'attaccante di Binance ha ottenuto firme valide su dieci chain dopo la violazione del laptop di un ingegnere. I dati di CertiK del Q3 mostrano ancora che gli exploit causano la maggior parte delle perdite, ma i furti singoli più grandi ora partono dalle persone.
Anche il riciclaggio è cambiato insieme agli attacchi. Dopo Binance, Chainalysis ha osservato fondi che passavano per migliaia di indirizzi in sequenze automatizzate e stablecoin scambiate rapidamente in ETH, che gli emittenti non possono congelare. Gli attaccanti competono sempre più con i team di congelamento nella prima ora, quindi la rapidità di risposta degli emittenti ora determina le perdite finali.
Vettori di attacco comuni dietro i maggiori incidenti
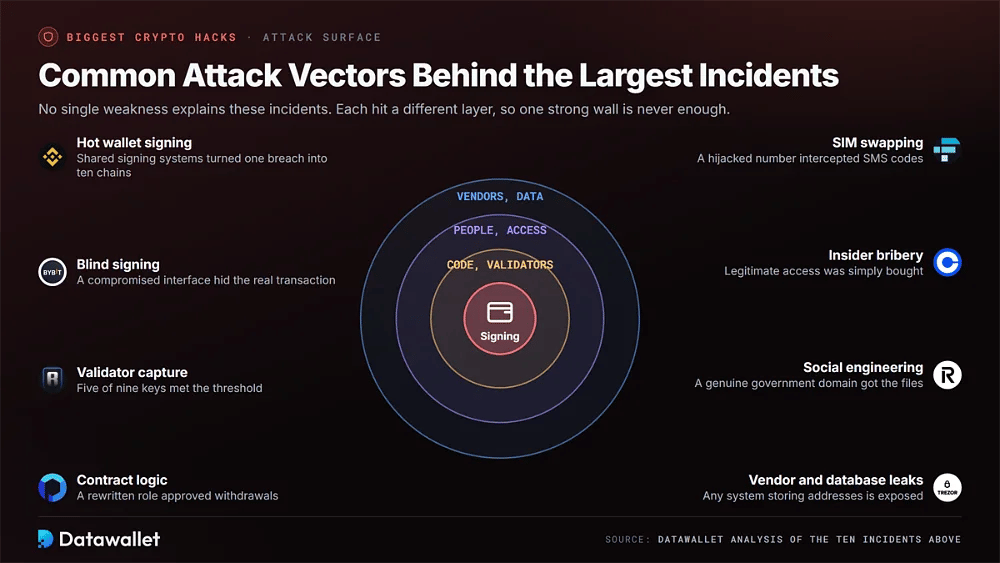
Nessuna singola debolezza spiega questi incidenti. Ognuno ha sfruttato un livello diverso, dalla logica degli smart contract agli account telefonici, ed è per questo che exchange e utenti hanno bisogno di difese in più punti anziché di un'unica barriera solida.
Queste sono le principali vie di attacco osservate nei dieci incidenti:
- Firma degli hot wallet: l'attaccante di Binance ha fatto approvare ai sistemi di firma in produzione trasferimenti su dieci chain, mostrando come un'infrastruttura condivisa possa trasformare una violazione della sicurezza in una perdita multi-rete nel giro di pochi minuti.
- Firma alla cieca: i firmatari multisig di Bybit hanno approvato una transazione che sembrava di routine in un'interfaccia compromessa, consegnando il controllo del wallet agli attaccanti senza che venisse rubata alcuna chiave privata.
- Controllo dei validatori: il bridge di Ronin richiedeva cinque firme su nove e gli attaccanti hanno ottenuto cinque chiavi, dimostrando che piccoli insiemi di validatori concentrano il rischio anche in reti presentate come decentralizzate.
- Logica dei contratti: l'attaccante di Poly Network ha riscritto un ruolo cross-chain privilegiato, facendo approvare al protocollo prelievi che riteneva validi, un problema che ancora oggi emerge spesso negli audit.
- SIM swapping: gli attaccanti di FTX avrebbero usato un documento d'identità falso per dirottare il numero di telefono di un dipendente, intercettando poi i codici SMS che proteggevano account e wallet aziendali per centinaia di milioni.
- Corruzione interna: la violazione della sicurezza di Coinbase è nata da collaboratori del supporto pagati per copiare i dati dei clienti, un promemoria del fatto che un accesso legittimo può essere comprato quando il monitoraggio dell'attività del personale è carente.
- Ingegneria sociale: Revolut ha rilasciato file di identità dopo aver ricevuto richieste da un dominio email governativo autentico, quindi non è stata necessaria alcuna intrusione nei sistemi per ottenere dati sensibili dei clienti.
- Fughe di dati da fornitori e database: il database e-commerce di Ledger e il partner di spedizione di Trezor hanno entrambi diffuso i dati degli acquirenti, dimostrando che qualsiasi sistema che conserva indirizzi fa parte della superficie di attacco di un maker di wallet.
Perché le fughe di dati dei clienti contano quanto i furti
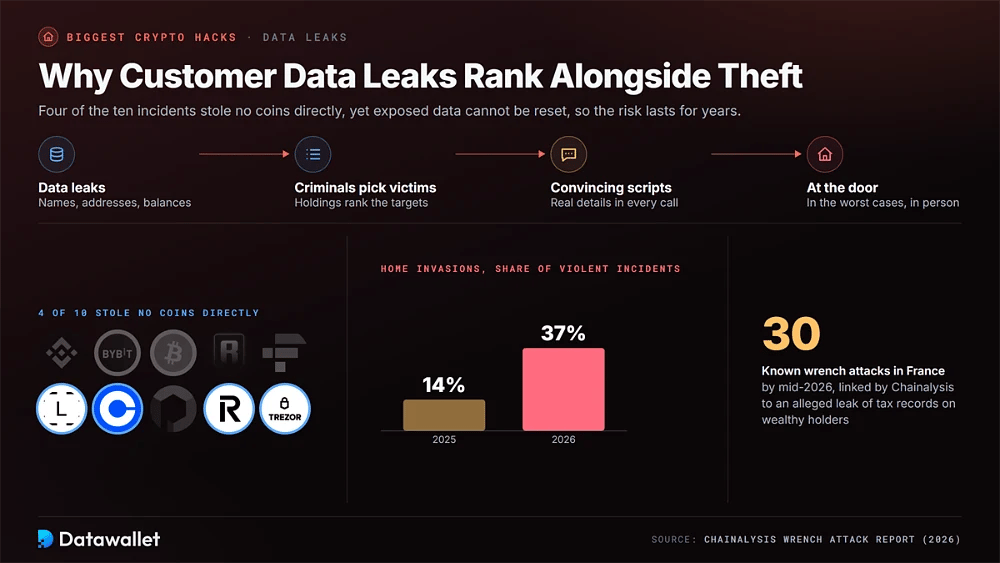
Quattro dei dieci incidenti non hanno sottratto direttamente alcuna moneta, eppure i loro effetti possono durare più di molti furti. Nomi, indirizzi e saldi diffusi permettono ai criminali di scegliere le vittime, scrivere copioni convincenti e, nei casi peggiori, presentarsi alla porta di qualcuno. I dati esposti non si possono reimpostare, quindi il rischio persiste per anni.
Chainalysis ha collegato l'aumento degli attacchi con la chiave inglese in Francia, 30 casi noti pubblicamente a metà 2026, a una presunta fuga di dati fiscali su detentori facoltosi di crypto. Le irruzioni in casa sono passate dal 14% degli episodi violenti nel 2025 al 37% nel 2026, secondo il suo report sugli attacchi con la chiave inglese, a conferma dell'importanza di proteggere i dati dei clienti.
Chi paga dopo un attacco hacker alle crypto?
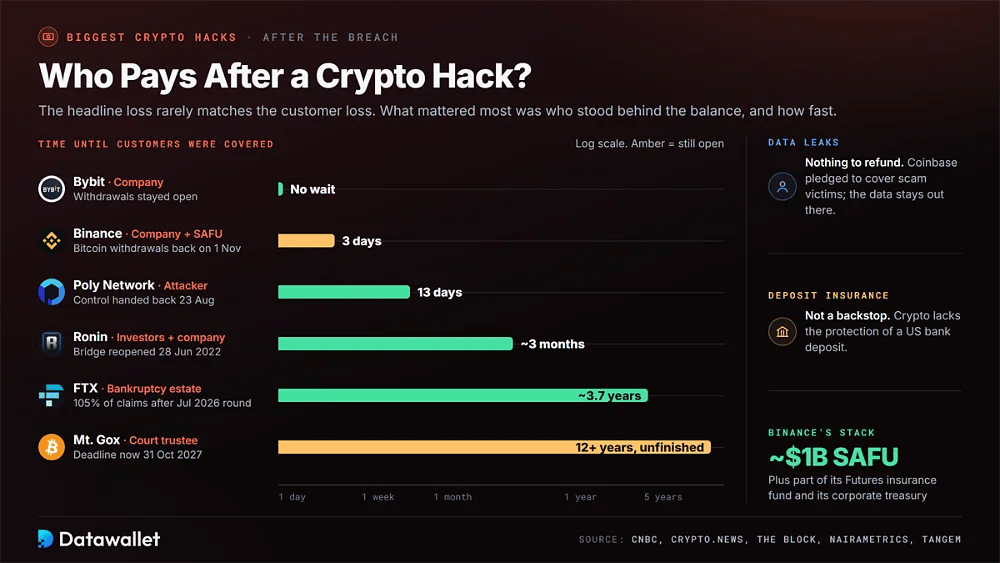
La perdita dichiarata raramente coincide con ciò che i clienti perdono davvero. In questi incidenti, l'esito è dipeso meno dall'entità del furto che da chi garantiva il saldo e da quanto tempo ha richiesto il rimborso, così attacchi hacker di entità simile hanno lasciato gli utenti in situazioni molto diverse.
Questi sono i principali modi in cui sono state assorbite le perdite indicate sopra:
- Riserve dell'azienda: Binance ha dichiarato che avrebbe coperto integralmente la perdita, attingendo al proprio fondo SAFU da circa 1 miliardo di dollari, a una parte del fondo assicurativo Futures e alla tesoreria aziendale, e ha riferito di aver reintegrato il 95% degli asset interessati mentre i prelievi di Bitcoin riaprivano il 1° novembre, secondo crypto.news. Anche Bybit ha assorbito la propria perdita e ha mantenuto aperti i prelievi.
- Investitori esterni: Sky Mavis ha raccolto 150 milioni di dollari in un round guidato da Binance e ha aggiunto fondi propri per rimborsare gli utenti di Ronin, secondo The Block, riaprendo il bridge il 28 giugno 2022. Circa 56.000 ETH appartenenti alla tesoreria di Axie DAO sono rimasti privi di garanzia, ha riferito Nairametrics.
- Restituzione da parte dell'attaccante: gli utenti di Poly Network non hanno perso nulla solo perché l'hacker ha restituito gli asset entro 13 giorni, un esito su cui nessun cliente può fare affidamento.
- Procedure fallimentari: i clienti di FTX hanno raggiunto un totale cumulativo del 105% dei propri crediti dopo la distribuzione di luglio 2026, secondo Tangem, a più di tre anni e mezzo dal crollo e calcolato sui valori dei crediti del 2022 anziché sui prezzi attuali.
- Curatori giudiziari: i creditori di Mt. Gox aspettano da più di 12 anni e una parte del patrimonio resta non distribuita, con scadenza al 31 ottobre 2027.
- Vittime di violazioni dei dati: presso Ledger, Trezor e Revolut non sono stati sottratti saldi, quindi non c'è nulla da rimborsare e il costo arriva in seguito sotto forma di rischio di phishing ed estorsione. Coinbase si distingue per aver promesso di rimborsare i clienti ingannati dalle truffe che ne sono derivate.
Nulla di tutto questo è garantito. Le criptovalute detenute su una piattaforma non hanno la protezione statale di un deposito bancario statunitense, e la FDIC ha ordinato alle società di smettere di suggerire il contrario. Un rimborso dopo un attacco hacker è una scelta dell'azienda, perciò CNBC consiglia di leggere i termini di custodia di una piattaforma e di verificare come è regolamentata. La nostra guida agli exchange con licenza MiCA è un buon punto di partenza.
Come proteggere le tue criptovalute da attacchi hacker e fughe di dati
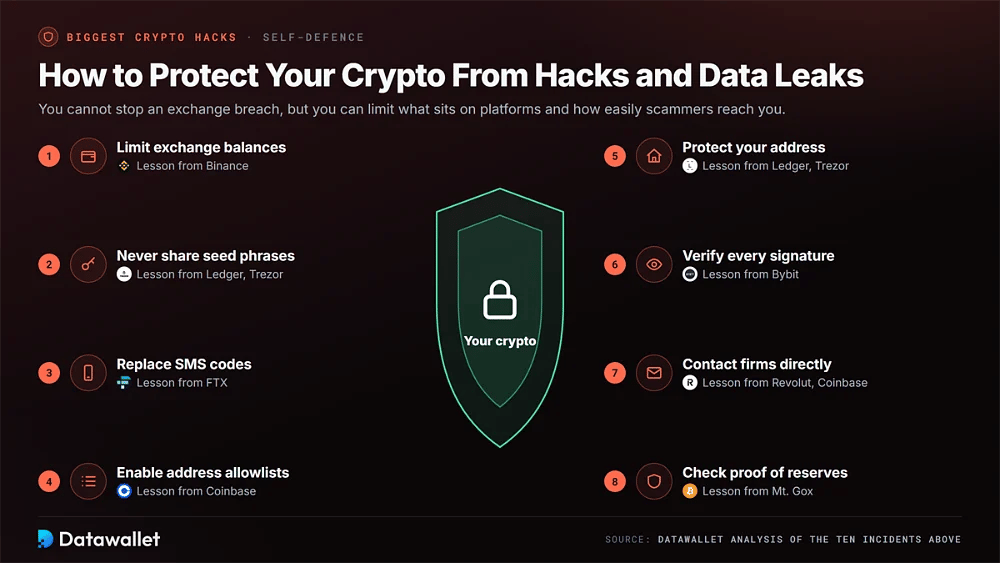
Gli utenti non possono impedire una violazione della sicurezza di un exchange, ma possono limitare quanto tengono sulle piattaforme e quanto facilmente i truffatori possono raggiungerli. Questi passaggi riguardano i punti di fallimento emersi nei dieci incidenti sopra.
Applica queste protezioni prima che la prossima grande violazione della sicurezza finisca sui giornali:
- Limita i saldi sugli exchange: tieni sulle piattaforme centralizzate solo i fondi per il trading e sposta le detenzioni a lungo termine in autocustodia; la nostra guida ai migliori wallet crypto confronta opzioni hardware e software sicure.
- Non condividere mai la seed phrase: nessun exchange, maker di wallet o operatore del supporto ha bisogno della tua frase di recupero, quindi considera ogni richiesta come un tentativo di furto, qualunque sia l'indirizzo del mittente o l'urgenza dichiarata.
- Sostituisci i codici via SMS: usa un'app di autenticazione o una chiave di sicurezza hardware invece dei messaggi di testo, dato che nel 2022 i SIM swap hanno aggirato i controlli telefonici che proteggevano gli account aziendali di FTX.
- Attiva le liste di indirizzi consentiti: la lista di indirizzi consentiti per i prelievi limita i trasferimenti a indirizzi pre-approvati; Coinbase l'ha raccomandata dopo la sua violazione della sicurezza per fermare i truffatori che si spacciano per altri e reindirizzano i fondi verso wallet "sicuri" da loro controllati.
- Proteggi il tuo indirizzo: ove possibile, fai spedire i hardware wallet a una casella postale o a un punto di ritiro, perché la fuga di indirizzi di casa di acquirenti di Ledger e Trezor ha favorito phishing ed estorsioni.
- Verifica ogni firma: leggi cosa approva davvero la richiesta del wallet e revoca i permessi dei token inutilizzati con la nostra guida ai permessi di MetaMask, poiché approvazioni alla cieca hanno svuotato il cold wallet di Bybit.
- Contatta le aziende direttamente: ignora chiamate ed email in arrivo su incidenti di sicurezza e contatta gli exchange solo tramite le app ufficiali, perché le vittime di Revolut e Coinbase sono state prese di mira con false identità.
- Controlla la proof of reserves: privilegia gli exchange che pubblicano attestazioni periodiche delle riserve e custodiscono la maggior parte degli asset offline, e distribuisci i saldi più consistenti su più piattaforme per limitare l'effetto di un singolo guasto.
Se una piattaforma che usi segnala una violazione della sicurezza, leggi la sua comunicazione ufficiale, cambia le password riutilizzate e aspettati phishing mirato che faccia riferimento ai dati reali del tuo account.
Considerazioni finali
Il furto da 6,36 miliardi di dollari subito da Binance è ora in cima alla classifica delle perdite crypto, seguito dalla violazione della sicurezza del cold wallet di Bybit da 1,5 miliardi di dollari. Entrambi sono riconducibili a TraderTraitor, gruppo nordcoreano, ed entrambi mostrano che i rischi maggiori oggi risiedono nei sistemi e nelle persone che approvano le transazioni, più che nel codice della blockchain.
Mt. Gox, Ronin, FTX e Poly Network hanno plasmato i primi standard di sicurezza, dalla proof of reserves alla progettazione dei validatori dei bridge. Ledger, Coinbase, Revolut e Trezor mostrano una minaccia parallela: identità e indirizzi trapelati che continuano a esporre i titolari a phishing e coercizione molto dopo che l'incidente è sparito dalle notizie.
Finora i grandi exchange hanno assorbito le proprie perdite, ma ciò dipende da bilanci che gli utenti non possono verificare in tempo reale. Tieni saldi contenuti sugli exchange, usa l'autenticazione con chiave hardware e proteggi i tuoi dati personali con la stessa cura della seed phrase. Per approfondire, consulta le nostre pagine con le statistiche su Bitcoin e le statistiche sugli exchange di criptovalute.
La nostra metodologia
Abbiamo classificato gli incidenti il 1° novembre 2026 con cinque criteri, dando il peso maggiore alle perdite finanziarie dirette.
- Valore perso: le cifre in dollari usano i valori al momento del furto, ricavati da società di analisi blockchain, comunicazioni ufficiali delle aziende e dichiarazioni delle forze dell'ordine, come i comunicati di pubblica utilità dell'FBI.
- Esposizione dei clienti: per le violazioni dei dati, abbiamo valutato il numero di persone coinvolte e la sensibilità dei campi esposti, tra cui indirizzi di casa, documenti d'identità e saldi.
- Impatto duraturo: gli incidenti che hanno cambiato le pratiche di sicurezza, la regolamentazione o il comportamento degli utenti, come Mt. Gox e Ronin, sono stati collocati sopra furti di dimensioni simili.
- Attribuzione e recupero: abbiamo registrato l'attribuzione confermata e la quota congelata, restituita o rimborsata, usando TRM Labs, Chainalysis, atti giudiziari e comunicazioni dei curatori fallimentari.
- Aggiornamento dei dati: le statistiche provengono da report di CertiK, PeckShield e Chainalysis pubblicati fino al 1° novembre 2026, con la metodologia di ciascun tracker indicata dove i totali differiscono.
Alcune cifre, in particolare per Binance e Revolut, restano provvisorie mentre le indagini proseguono. Non abbiamo tracciato in modo indipendente i flussi onchain. La nostra metodologia editoriale spiega l'intero processo di revisione.