Кто такой ZachXBT?
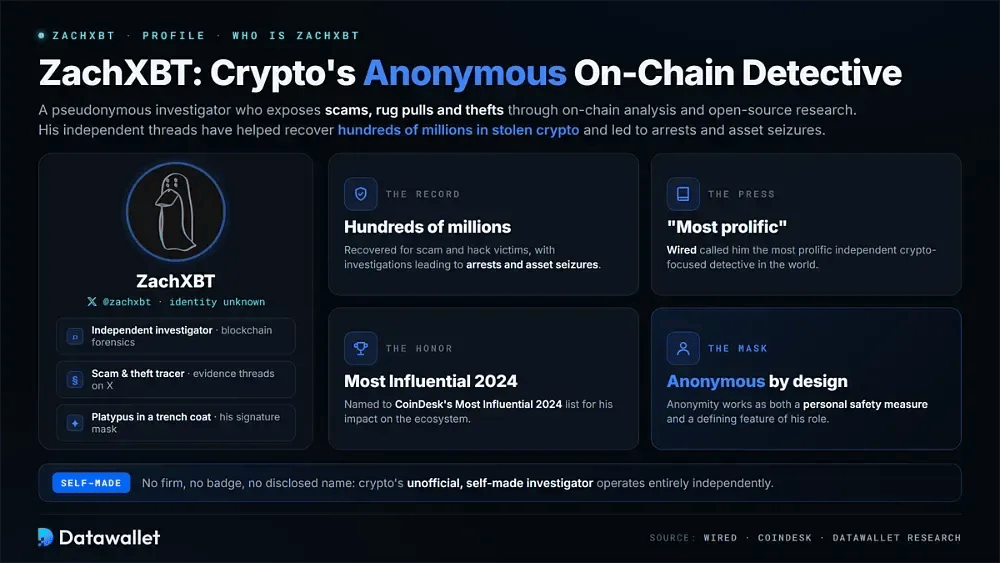
ZachXBT — псевдонимный блокчейн-расследователь, известный в крипто-сообществе X (бывший Twitter) разоблачением мошенничества, rug pull и краж. С помощью подробного ончейн-анализа и исследований с открытым исходным кодом он публикует треды, которые прослеживают похищенные средства, раскрывают недобросовестных участников и связывают случаи мошенничества по всей экосистеме.
Работая независимо, его расследования помогли вернуть сотни миллионов украденных криптовалют и привели к реальным юридическим последствиям, включая аресты и изъятие активов. Wired назвал его самым результативным независимым детективом в сфере криптовалют в мире, а CoinDesk включил его в список самых влиятельных 2024 года.
Он остаётся анонимным: его символ — мультяшный утконос в плаще детектива. Анонимность служит и мерой личной безопасности, и определяющей чертой его роли неофициального самодеятельного расследователя мира криптовалют.
История появления ZachXBT
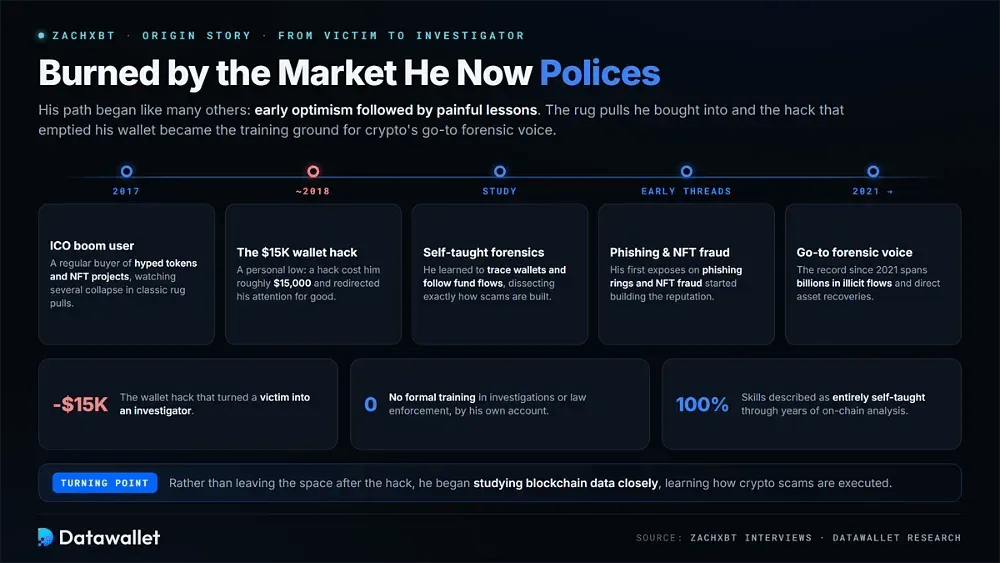
Путь ZachXBT в криптовалюте начался, как у многих: с раннего оптимизма, за которым последовали болезненные уроки. Во время бума ICO в 2017 году он был обычным пользователем, покупавшим разрекламированные токены и NFT-проекты, и наблюдал, как несколько из них рухнули в классических rug pull, что позднее определило его фокус.
Взлом кошелька примерно в 2018 году обошёлся ему примерно в 15 000 $ — это стало личным дном и изменило его фокус. Вместо того чтобы уйти из отрасли, он начал внимательно изучать данные блокчейна, научился отслеживать кошельки, прослеживать движение средств и понимать, как именно устроены и проводятся крипто-мошенничества.
По его собственным словам, у него нет формальной подготовки в области расследований или правоохранительной деятельности, а свои навыки он называет полностью самоучными, приобретёнными за годы ончейн-анализа. Его первые треды о фишинговых группировках и мошенничестве с NFT создали ему репутацию, благодаря которой он со временем стал главным криптоэкспертом по расследованиям.
Как ZachXBT расследует мошенничество?
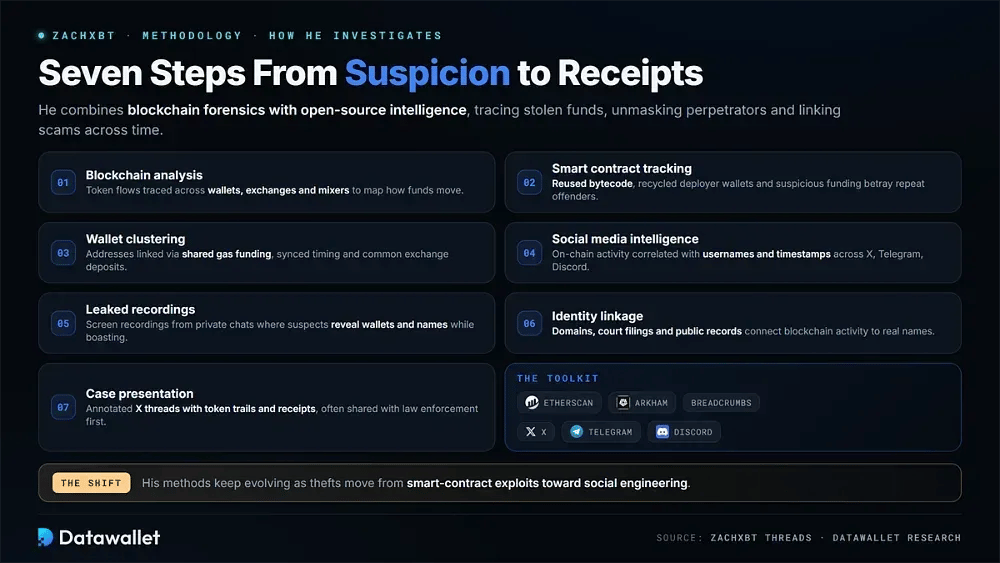
Чтобы разоблачать криптомошенничество, ZachXBT сочетает криминалистику блокчейна с разведкой по открытым источникам: отслеживает похищенные средства, устанавливает личности преступников и связывает мошеннические схемы между собой во времени. Его методика становилась всё более совершенной по мере того, как кражи смещались от эксплуатации уязвимостей смарт-контрактов к социальной инженерии.
Вот как обычно выглядит его процесс:
- Анализ блокчейна: он отслеживает движение токенов с помощью таких инструментов, как Etherscan, Arkham и Breadcrumbs, прослеживая переводы между кошельками, биржами и миксерами, чтобы понять, как перемещаются средства.
- Отслеживание смарт-контрактов: он проверяет развёртывания мошеннических контрактов на предмет повторно используемого байткода, повторяющихся кошельков деплоеров и подозрительных источников финансирования, которые выдают рецидивистов.
- Кластеризация кошельков: он связывает адреса по общему пополнению газа, синхронному времени транзакций и общим точкам, например депозитным счетам централизованной биржи.
- Анализ социальных сетей: он сопоставляет ончейн-активность с именами пользователей, сообщениями и временными метками в X, Telegram и Discord, чтобы выявить повторяющихся участников.
- Утёкшие записи: всё чаще он опирается на записи экрана из частных групповых чатов, где подозреваемые, хвастаясь, невольно раскрывают кошельки, имена или балансы.
- Связывание личности: он сопоставляет регистрации доменов, судебные документы и публичные реестры, чтобы связать активность в блокчейне с реальными именами, адресами электронной почты и другими идентификаторами.
- Подача дела: он собирает выводы в аннотированные цепочки постов в X со следами токенов и подтверждающими материалами и часто передаёт доказательства правоохранительным органам до публикации.
Крупные расследования и мошеннические схемы, раскрытые ZachXBT
История ZachXBT с 2021 года охватывает миллиарды незаконных потоков средств и прямую помощь в возврате украденных активов. Сооснователь Paradigm Мэтт Хуан заявил, что ZachXBT помог вернуть жертвам взломов и мошенничества более 350 млн долларов: в случаях с NFT-ругпулами, фишинговыми группами, эксплойтами DeFi и кражами, связанными с государствами.
1. Взлом Bybit (февраль 2025 года)
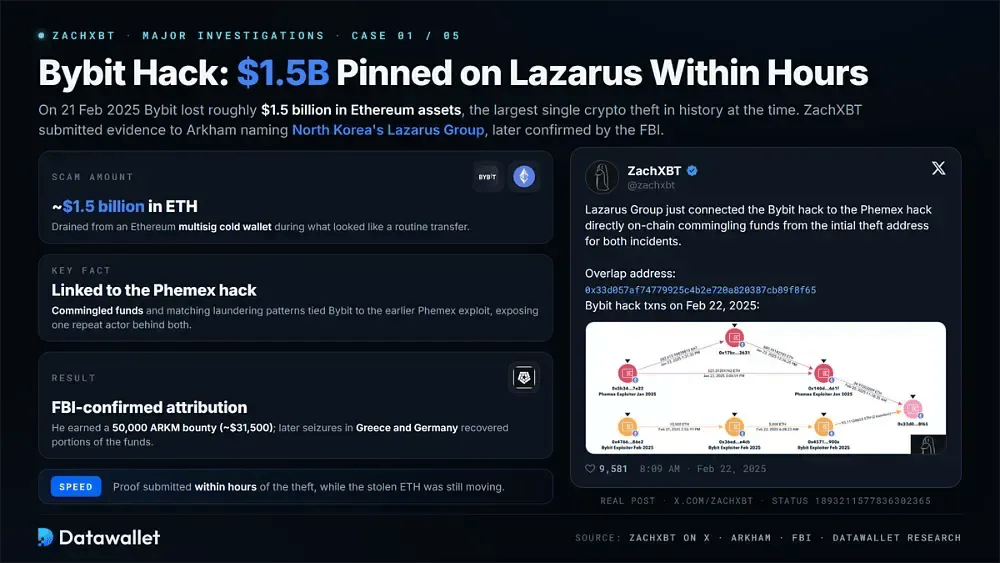
21 февраля 2025 года Bybit потеряла примерно 1,5 млрд долларов в активах Эфириум — это была крупнейшая разовая кража в истории криптовалюты на тот момент. В течение нескольких часов ZachXBT передал в Arkham доказательства, указывающие на северокорейскую группировку Lazarus Group, что позже подтвердило ФБР.
- Сумма мошенничества: около 1,5 млрд долларов, выведены из холодного мультиподписного кошелька Эфириум во время обычного перевода.
- Ключевые факты: он связал атаку с более ранним взломом Phemex по смешанным средствам и совпадающим схемам отмывания.
- Результат: Он получил вознаграждение в 50 000 ARKM (~31 500 $); позднее в результате арестов в Греции и Германии удалось вернуть часть средств.
2. Кража у кредиторов Genesis (2024–2025)
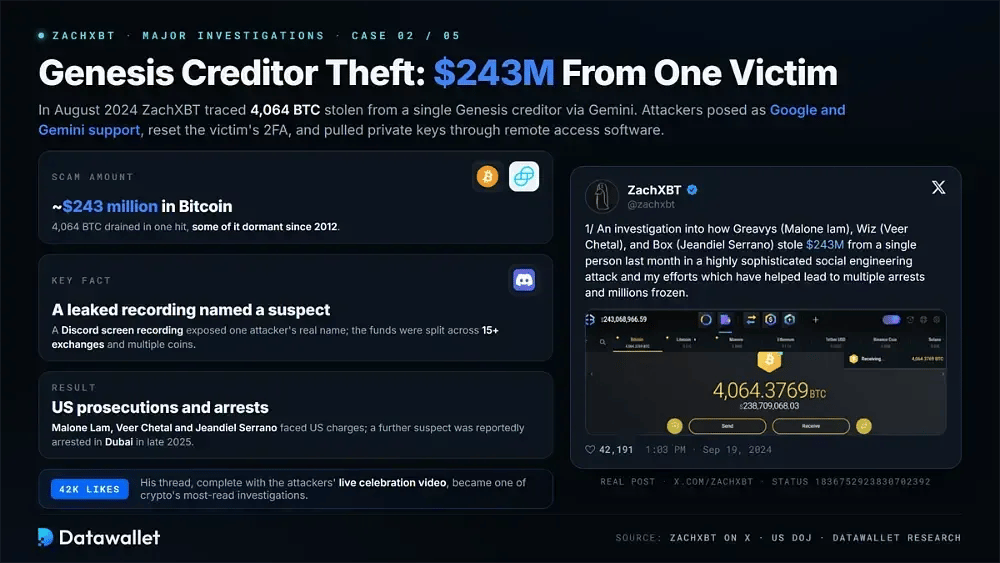
В августе 2024 года ZachXBT отследил 4 064 BTC (около 243 млн долларов), похищенных у одного кредитора Genesis через Gemini. Злоумышленники выдавали себя за службу поддержки Google и Gemini, сбросили 2FA жертвы и получили приватные ключи через программу удалённого доступа.
- Сумма мошенничества: примерно 243 млн долларов в биткоинах, часть которых бездействует с 2012 года.
- Ключевые факты: утёкшая запись в Discord раскрыла настоящее имя подозреваемого; средства были распределены более чем по 15 биржам и нескольким монетам.
- Результат: подозреваемые Malone Lam, Veer Chetal и Jeandiel Serrano столкнулись с уголовным преследованием в США; ещё один подозреваемый, как сообщается, был арестован в Дубае в конце 2025 года.
3. Волна социальной инженерии против Coinbase (2024–2025)
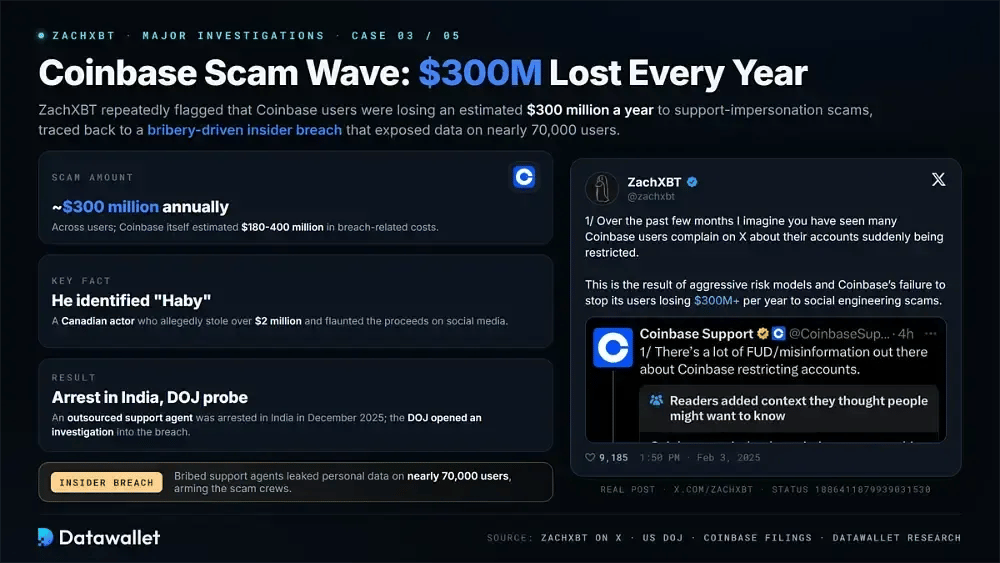
ZachXBT неоднократно указывал, что пользователи Coinbase теряют примерно 300 млн долларов в год из-за мошенничества с имитацией службы поддержки. Проблема восходит к взлому, совершённому инсайдером за взятку, в результате которого были раскрыты данные почти 70 000 пользователей.
- Сумма мошенничества: около 300 млн долларов в год среди пользователей; Coinbase оценила расходы, связанные со взломом, в 180–400 млн долларов.
- Ключевые факты: он выявил канадского актёра «Haby», который, как утверждается, украл более 2 млн долларов и хвастался добычей в социальных сетях.
- Результат: сотрудник аутсорсинговой службы поддержки был арестован в Индии в декабре 2025 года; Министерство юстиции США начало расследование взлома.
4. Расследование USMS «Lick» (янв.–март 2026 г.)
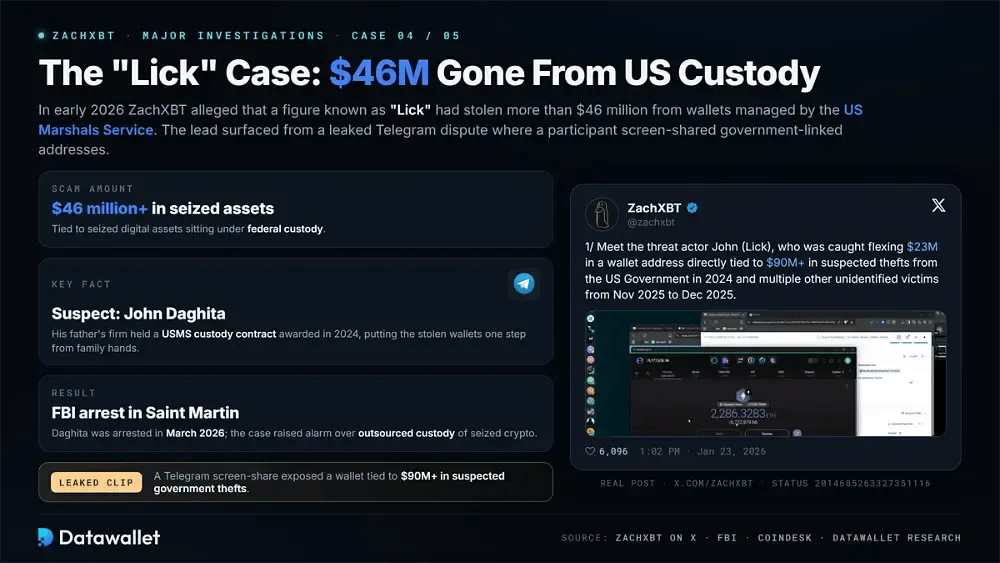
В начале 2026 года ZachXBT заявил, что человек, известный как «Lick», похитил более 46 млн долларов из кошельков, которыми управляет Служба федеральных маршалов США. След обнаружился в утёкшем споре в Telegram, где один из участников показал на экране контроль над адресами, связанными с правительством.
- Сумма мошенничества: более 46 млн долларов связано с изъятыми цифровыми активами, находящимися на федеральном хранении.
- Ключевые факты: он назвал подозреваемым Джона Дагиту, чья фирма его отца имела контракт на хранение для USMS, заключённый в 2024 году.
- Итог: ФБР арестовало Дагиту на Сен-Мартене в марте 2026 года; дело вызвало тревогу из-за передачи хранения изъятых криптоактивов сторонним организациям.
5. Другие заметные расследования
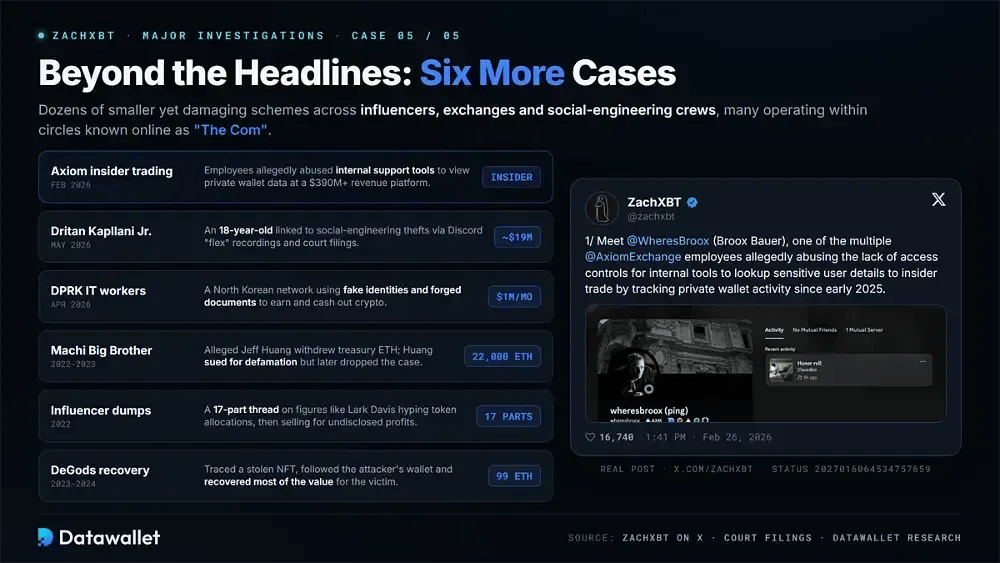
Помимо громких случаев, ZachXBT раскрыл десятки более мелких, но вредоносных схем с участием инфлюенсеров, бирж и групп социальной инженерии, действующих в кругах, известных в сети как «The Com».
- Инсайдерская торговля Axiom (февраль 2026 года): Он назвал торговую платформу Axiom, заявив, что сотрудники злоупотребляли внутренними инструментами поддержки для просмотра данных частных кошельков после получения более 390 млн $ выручки.
- Dritan Kapllani Jr. (май 2026 года): он связал 18-летнего подростка с кражами методами социальной инженерии на сумму около 19 млн долларов, используя в качестве доказательств записи «флекса» в Discord и рассекреченные судебные материалы.
- Сеть северокорейских IT-специалистов (апр. 2026): он раскрыл северокорейскую схему, приносящую около 1 млн долларов в месяц за счёт поддельных личностей, фальшивых документов и конвертации криптовалюты в фиат.
- Machi Big Brother (2022–2023): он заявил, что Jeff Huang вывел 22 000 ETH из кошелька казначейства; Huang подал иск о клевете, но позже отозвал его.
- Памп-энд-дампы инфлюенсеров (2022): в треде из 17 частей он показал, как такие фигуры, как Lark Davis, получали аллокации токенов, рекламировали их и продавали с нераскрытой прибылью.
- Возвращение NFT DeGods (2023–2024): Он отследил украденный NFT стоимостью 99 ETH, проследил за кошельком злоумышленника и помог вернуть жертве большую часть стоимости.
ZachXBT и Lazarus Group
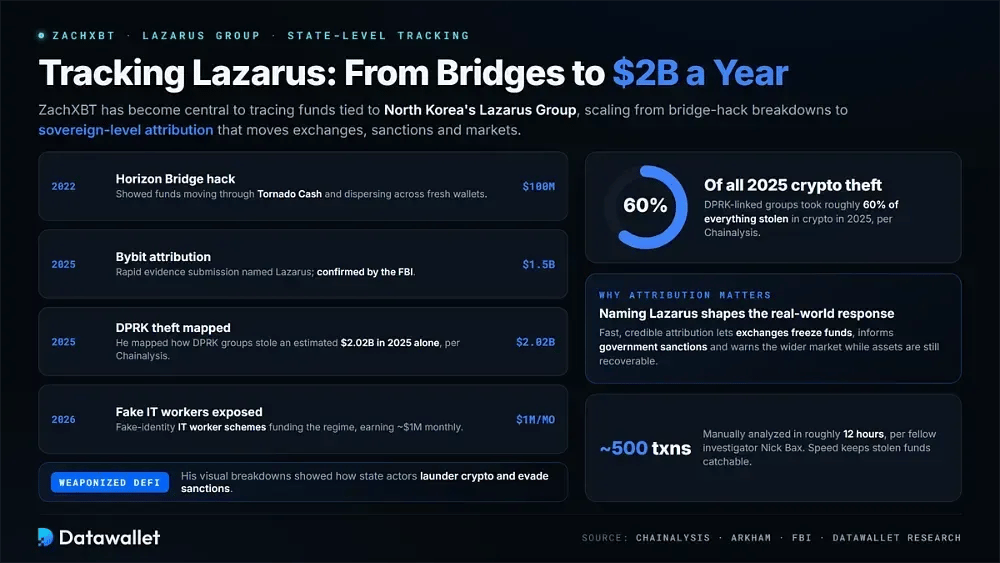
ZachXBT стал ключевой фигурой в отслеживании средств, связанных с Lazarus Group, северокорейским подразделением, которое стоит за многими крупнейшими взломами в криптоотрасли. Его вовлечённость выросла в 2022 году, когда Lazarus нацелилась на кроссчейн-мосты, а пика достигла в 2025 году при установлении причастности к взлому Bybit.
В середине 2022 года он проанализировал взлом моста Horizon на 100 млн долларов, показав, как средства проходили через Tornado Cash и рассредоточивались по новым кошелькам. Его наглядные разборы помогли публике понять, как связанные с государствами акторы используют инструменты DeFi для отмывания криптовалюты и обхода санкций.
К 2025 и 2026 годам его работа вышла на уровень угроз государственного масштаба. Помимо дела Bybit, он выяснил, как группы КНДР только в 2025 году похитили примерно 2,02 млрд долларов по данным Chainalysis, что составляет около 60 % всех краж криптовалюты за тот год, и раскрыл схемы с IT-работниками с поддельными личностями, финансирующие режим.
Почему важна атрибуция
Атрибуция взломов группе Lazarus — это не только техническое упражнение, она влияет на реальные меры реагирования. Быстрая и достоверная атрибуция позволяет биржам заморозить средства, помогает обосновать государственные санкции и предупреждает весь рынок, поэтому оперативная заявка ZachXBT по взлому Bybit имела вес, далеко выходящий за рамки вознаграждения.
Его скорость — часть истории. Коллега-расследователь Nick Bax рассказывал, что ZachXBT вручную анализирует около 500 транзакций примерно за 12 часов; такая скорость позволяет публиковать достоверные атрибуции, пока украденные средства ещё движутся и их потенциально можно вернуть.
Над чем работает ZachXBT в 2026 году?
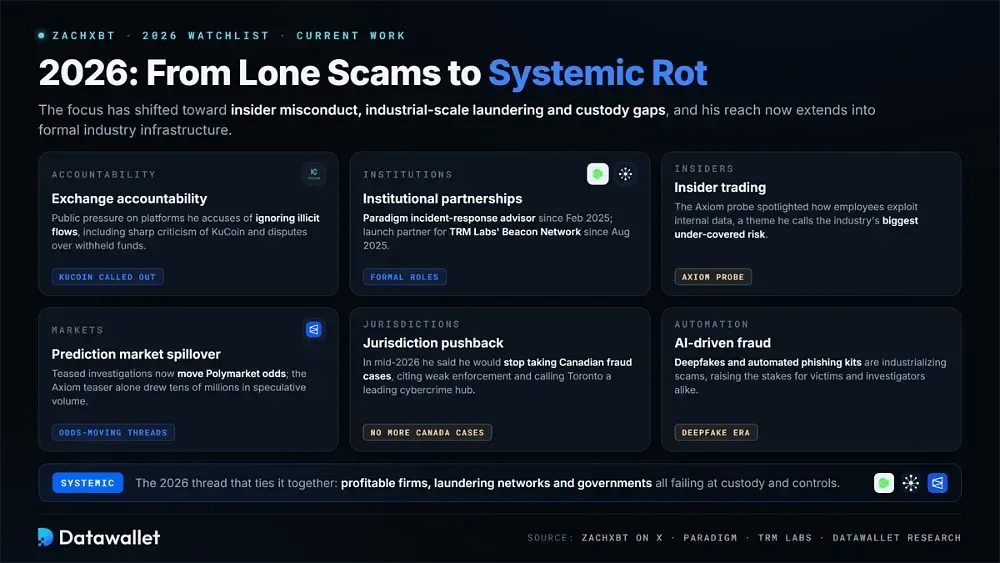
В 2026 году ZachXBT переключился с отдельных мошенничеств на системные проблемы: злоупотребления инсайдеров в прибыльных компаниях, отмывание в промышленных масштабах и пробелы в том, как биржи и правительства обращаются с хранением. Теперь его влияние распространяется на формальную инфраструктуру отрасли.
Основные направления его недавней работы:
- Ответственность бирж: Он публично давит на платформы, которые обвиняет в игнорировании незаконных потоков средств, в том числе резко критиковал KuCoin и спорил о средствах, которые, по его словам, биржи удерживали.
- Институциональное партнёрство: в феврале 2025 года он присоединился к Paradigm в качестве консультанта по реагированию на инциденты, а в августе 2025 года стал партнёром по запуску сети Beacon Network от TRM Labs, работающей в реальном времени.
- Инсайдерская торговля: его расследование по Axiom показало, как сотрудники быстрорастущих компаний могут использовать внутренние данные; по его предупреждению, это сейчас главный недостаточно освещаемый риск отрасли.
- Эффект на рынках прогнозов: его анонсированные расследования всё заметнее двигают коэффициенты на Polymarket, а один только анонс про Axiom привлёк десятки миллионов спекулятивного объёма.
- Отказ от юрисдикции: В середине 2026 года он заявил, что прекратит брать канадские дела о мошенничестве, сославшись на слабое правоприменение и назвав Торонто одним из ведущих центров киберпреступности.
- Мошенничество с использованием ИИ: он обратил внимание на то, что дипфейки и автоматизированные фишинговые наборы ставят мошенничество на поток, повышая риски как для жертв, так и для следователей.
Состояние и финансирование ZachXBT
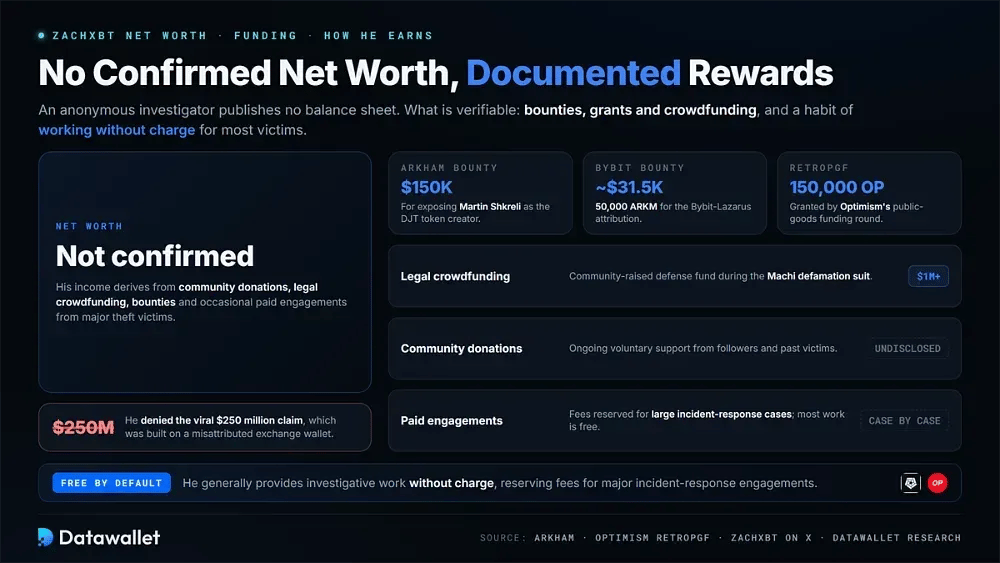
У ZachXBT нет подтверждённого состояния, и ранее он опроверг утверждение о 250 млн долларов, основанное на ошибочно приписанном ему кошельке биржи. Его доход складывается из пожертвований сообщества, юридического краудфандинга на сумму более 1 млн долларов, баунти и разовых платных заказов от крупных жертв краж.
Задокументированные награды включают бонти Arkham на 150 000 $ за раскрытие Martin Shkreli как создателя токена DJT, бонти ARKM примерно на 31 500 $ за установление причастных к взлому Bybit и 150 000 токенов OP от RetroPGF Optimism. Как правило, он выполняет расследования бесплатно, а плату берёт за крупные случаи реагирования на инциденты.
ZachXBT: споры и противоречия
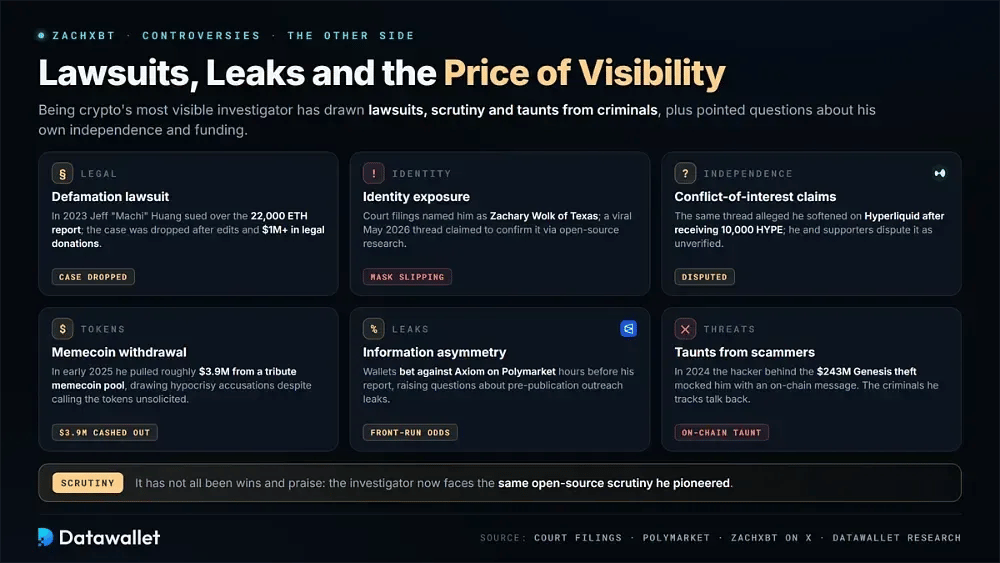
Не обошлось без проблем и критики. Статус самого заметного расследователя в криптоиндустрии принёс ему судебные иски, пристальное внимание сообщества, насмешки преступников и, совсем недавно, острые вопросы о его собственной независимости и отношениях с источниками финансирования.
Вот некоторые из самых заметных трудностей, с которыми он столкнулся:
- Иск о диффамации: в 2023 году Jeff "Machi" Huang подал на него в суд из-за отчёта о 22 000 ETH; дело было прекращено после правок и более 1 млн долларов пожертвований на юридические расходы.
- Раскрытие личности: В судебных документах по этому делу он назван Zachary Wolk из Техаса, а в вирусной ветке в мае 2026 года утверждалось, что его личность подтверждена с помощью исследования открытых источников.
- Обвинения в конфликте интересов: в той же ветке утверждалось, что он прекратил критическое освещение Hyperliquid после получения 10 000 токенов HYPE; он и его сторонники называют это обвинение непроверенным.
- Спор вокруг токена: в начале 2025 года он вывел примерно 3,9 млн долларов из пула памятного мемкоина, что вызвало обвинения в лицемерии, хотя он говорил, что токены ему не предлагали.
- Информационная асимметрия: Критики отметили, что за несколько часов до публикации его отчёта кошельки делали ставки против Axiom на Polymarket, что вызвало вопросы об утечках в ходе его стандартного обращения к компаниям перед публикацией.
- Угрозы от мошенников: в 2024 году хакер, стоявший за кражей на 243 млн долларов, высмеял его ончейн-сообщением, что показывает: преступники, которых он отслеживает, иногда отвечают напрямую.
Выводы
Путь ZachXBT от анонимной жертвы мошенничества до самого надёжного в отрасли отслеживателя мошенничества — редкий вид криптофольклора. Без formalной подготовки он помог раскрыть дела на миллиарды, используя лишь любопытство, данные блокчейна и упорное нежелание позволять украденным средствам бесследно исчезнуть.
В 2026 году нас особенно поражает то, что его история превратилась во что-то более сложное. Та же известность, которая позволяет ему замораживать средства Lazarus и добиваться арестов, теперь обращает внимание на него самого, заставляя задуматься о неудобном, но здоровом вопросе: кто следит за сторожем.
Это противоречие, возможно, и есть самый верный признак его влияния. Пока мошенничество уходит в ончейн, ZachXBT будет идти по следу, а пока у него есть реальное влияние, отрасль будет требовать от него того же стандарта прозрачности, которого он требует от всех остальных.