比特币最大的长期安全争论正在升温。随着量子计算研究加速,开发者开始探讨比特币如何在今天的密码学成为明天的漏洞之前完成适配。
这正是 BIP-360 进入讨论的原因。它并不承诺彻底解决问题,而是提供了一个实用框架,用于降低风险敞口、指导迁移,并让比特币为后量子时代做好准备。
请查看下方完整详情。👇
比特币面临的量子计算威胁入门
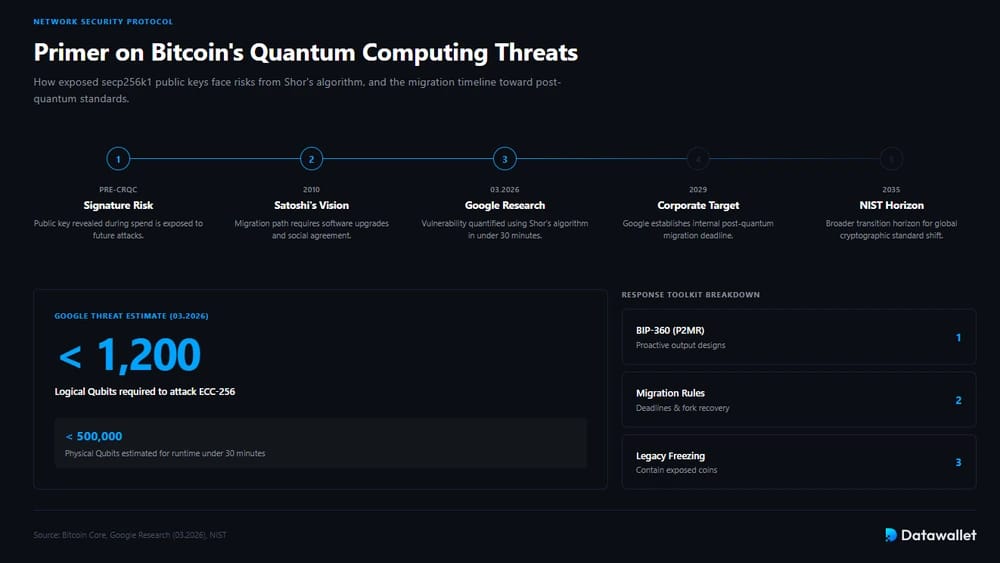
比特币面临的量子威胁集中在签名上(使用私钥授权交易的密码学证明)。当一笔比特币支出暴露 secp256k1 公钥时,足够先进的量子计算机可以运行 Shor 算法,推导出对应的私钥,并授权欺诈性交易。实际上,一旦出现具有密码学破解能力的量子计算机,任何已暴露的密钥都会变得脆弱。
这种可能性从一开始就是比特币威胁模型的一部分。2010 年,Satoshi Nakamoto 提出,如果密码学逐步被削弱,网络可以通过软件升级和广泛的社会共识迁移到更强的原语。这一预期至今仍影响着人们对迁移、地址卫生以及尽量减少不必要的公钥暴露的思考。
这场讨论在 2026 年 3 月变得更加具体,当时Google 研究人员估计,攻击 ECC-256 可能只需不到 1,200 个逻辑量子比特和不到 50万 个物理量子比特,在未来的 CRQC 上运行时间以分钟计。Google 将这一警告与其自身 2029 年的后量子迁移目标联系起来,而 NIST 更广泛的过渡期限则延伸至 2035 年。
在此背景下,比特币的应对讨论目前涉及多个层面:主动型输出设计,例如 BIP-360 的 P2MR;更广泛的后量子签名升级;以及更强硬的方案,例如迁移截止日期、冻结已暴露的旧版币,或基于分叉的恢复规则。下一节将探讨 BIP-360 在这一更广泛的工具集中处于什么位置。
什么是 BIP-360(比特币改进提案 360)?
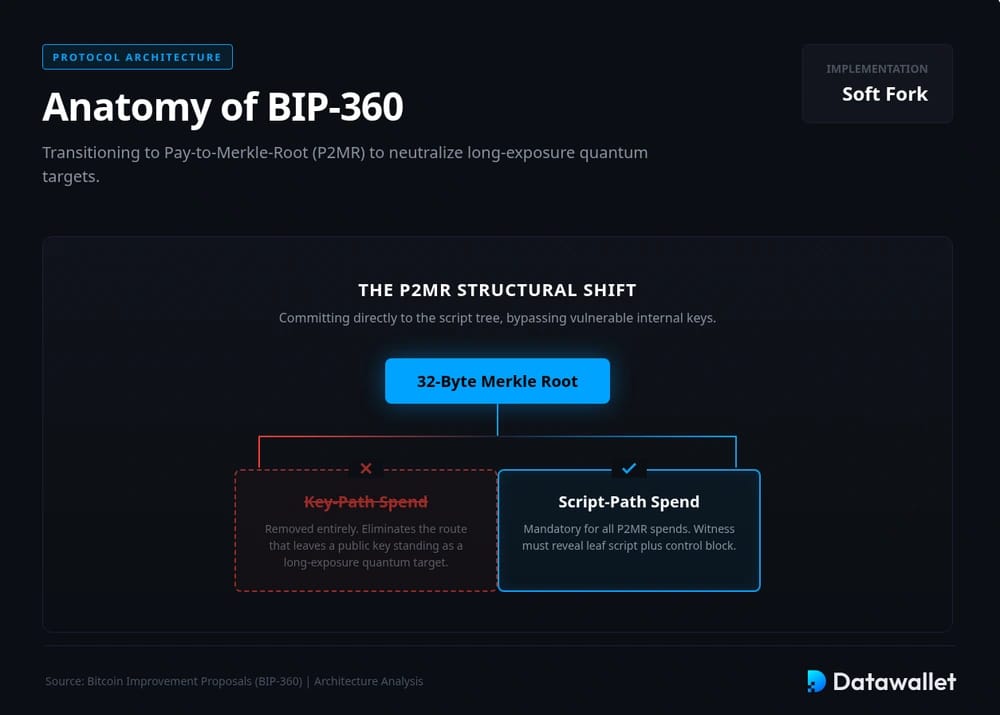
BIP-360是一项软分叉提案草案,引入了 Pay-to-Merkle-Root(P2MR),这是一种新的比特币输出类型,旨在保留 Taproot 式脚本树,同时移除易受量子攻击的密钥路径花费。Ethan Heilman 于2026年2月9日发起了相关的“算法敏捷性”讨论,该 BIP 于2026年2月10日进入代码库。
其核心理念比“让比特币完全具备抗量子能力”更为有限。BIP-360 通过直接承诺脚本树 Merkle 根而不使用内部密钥,为比特币的未来后量子升级提供了更清晰的结构基础。这使它成为第一步迁移通道,而非完整的密码学替代方案。
该提案由 Hunter Beast、Ethan Heilman 和 Isabel Foxen Duke 撰写,在 2024 年和 2025 年期间经过大幅演变,于 2026 年初形成草案。到 2026 年 3 月,它已从理论走向公开的测试网式实现工作,使更广泛的讨论更具紧迫性和技术针对性。
BIP-360 组成部分
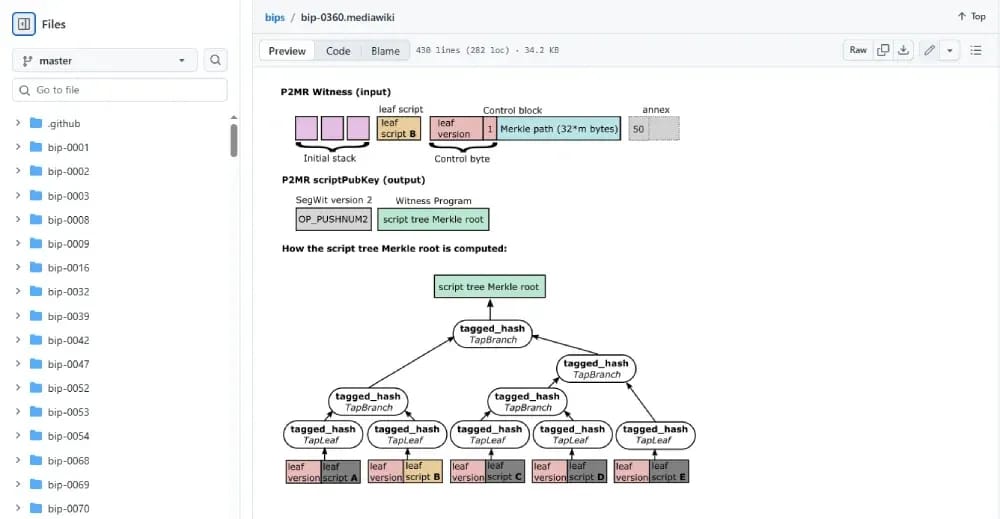
BIP-360 结合了新的输出格式、熟悉的 tapscript 机制,并有意移除了 Taproot 中最容易受到量子攻击的支出路径。实际上,它改变了资金的承诺和支出方式,同时为日后升级后量子签名留出了空间。
要点一览:
- P2MR:BIP-360 将 Pay-to-Merkle-Root 定义为一种新的输出类型,其行为与 Taproot 脚本路径非常相似,但去除了会使长期使用的公钥暴露的密钥路径。
- 软分叉:该提案被定位为软分叉,即升级后的节点将执行新规则,同时保留 SegWit 时代渐进式共识变更所具有的典型兼容性假设。
- Merkle 根:P2MR 不再承诺经过调整的内部密钥,而是直接承诺脚本树的 32 字节 Merkle 根,使结构更清晰,便于未来更换算法。
- 没有 Keypath:最核心的变化是取消了 Taproot 的密钥路径花费,而这条路径恰恰会使公钥长期暴露,成为量子攻击的目标。
- SegWit V2:P2MR 使用 SegWit 版本 2 和 Bech32m 编码,生成以 bc1z 开头的主网地址,这是钱包和基础设施需要支持的具体标识。
- 脚本路径:每一笔 P2MR 花费都是脚本路径花费,因此见证数据必须披露叶子脚本,以及证明该叶子属于已承诺默克尔树的控制块。
- Tapscript:BIP-360 保持与 tapscript 的兼容,允许现有 tapscript 程序无需修改即可重复使用,这也是支持者将其视为相对低调的第一步的原因之一。
- 权衡:⟧P2MR 获得了抵御长期暴露攻击的抗量子能力,但放弃了 Taproot 密钥路径花费在体积紧凑和隐私方面的优势,使部分交易更大、披露的信息更多。
- 局限:BIP-360 本身并不能解决空头敞口的量子攻击问题;该提案明确假定后续软分叉将加入后量子签名方案,以提供更全面的保护。
BIP-360 会被实施吗?
目前,BIP-360 仍是草案,而非已激活的升级,比特币也没有针对 BIP 的正式链上“投票”。与之关联最紧密的人是共同作者 Hunter Beast、Ethan Heilman 和 Isabel Foxen Duke,而更广泛的影响力则来自比特币 Core 贡献者、邮件列表参与者、审阅者、钱包维护者,以及 Bitcoin Optech 等生态教育机构。
最重要的日期是流程节点,而不是投票:2026 年 2 月 9 日是算法敏捷性邮件列表讨论帖,2026 年 2 月 10 日是 BIP 草案,2026 年 3 月是公开实现活动,以及日后任何推动其从概念走向采用的 Bitcoin Core 或钱包 PR。目前需要关注的是大致共识、代码和审查,而不是预定的投票。
批评与担忧
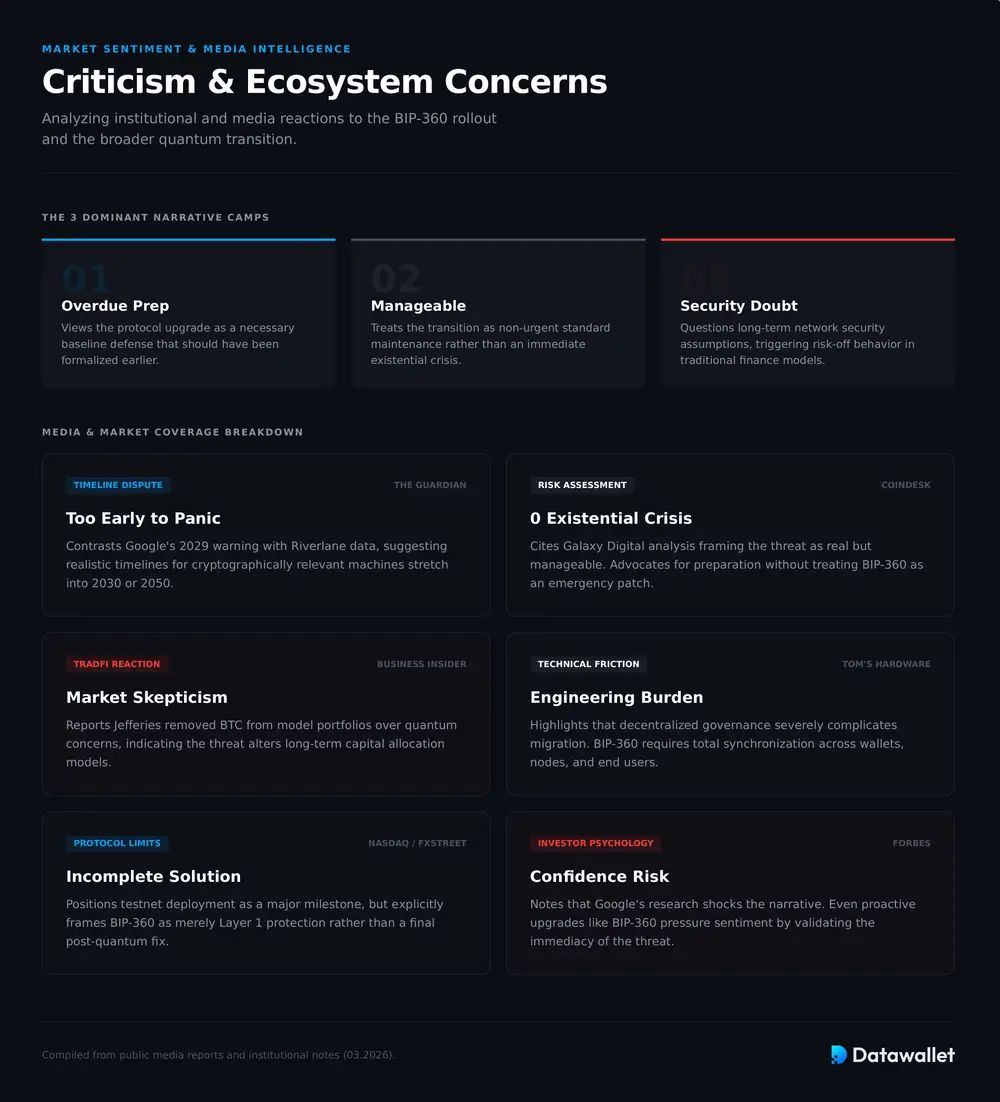
媒体对 BIP-360 以及比特币更广泛的量子应对措施的反应已分化为几种明显的阵营。有人认为这是迟到的准备工作,有人认为问题可控但并不紧迫,还有人认为这是质疑比特币长期安全假设的理由。
媒体报道中的主要担忧包括:
- 为时过早:《卫报》2026年3月的报道提到了谷歌2029年的预警,但也引述了 Riverlane 前高管 Leonie Mueck 的话,称对于具备密码学破解能力的机器,大多数现实的时间表仍要到2030年代甚至2050年代。
- 依然严峻:CoinDesk援引 Galaxy Digital 的 Alex Thorn 的话称,量子威胁是真实存在的,但“远非生死存亡的危机”,这反映出一种普遍看法:比特币应当现在就着手准备,但不必将 BIP-360 视为紧急补丁。
- 市场质疑:Business Insider 报道称,Jefferies 策略师 Christopher Wood 因量子计算方面的担忧,将比特币从模型投资组合中移除,这表明一些传统金融观察人士认为该问题足够严重,足以改变长期配置决策。
- 工程负担:Tom’s Hardware强调,去中心化治理使区块链的后量子迁移比中心化平台更困难,这一担忧与 BIP-360 直接相关,因为采用该方案需要钱包、基础设施和用户协同配合。
- 单靠它还不够:Nasdaq 和 FXStreet 对 BIP-360 测试网部署的报道称其为重要一步,但即便如此,也只是将其视为第一层保护,而非完整的后量子解决方案。
- 信心风险:Forbes 等关注市场的媒体将谷歌的研究描述为对比特币叙事的又一次冲击,认为即使是 BIP-360 这样有益的升级,也可能因让投资者感到量子威胁更为迫近而对市场情绪造成压力。
BIP-360 可能如何影响 BTC 价格
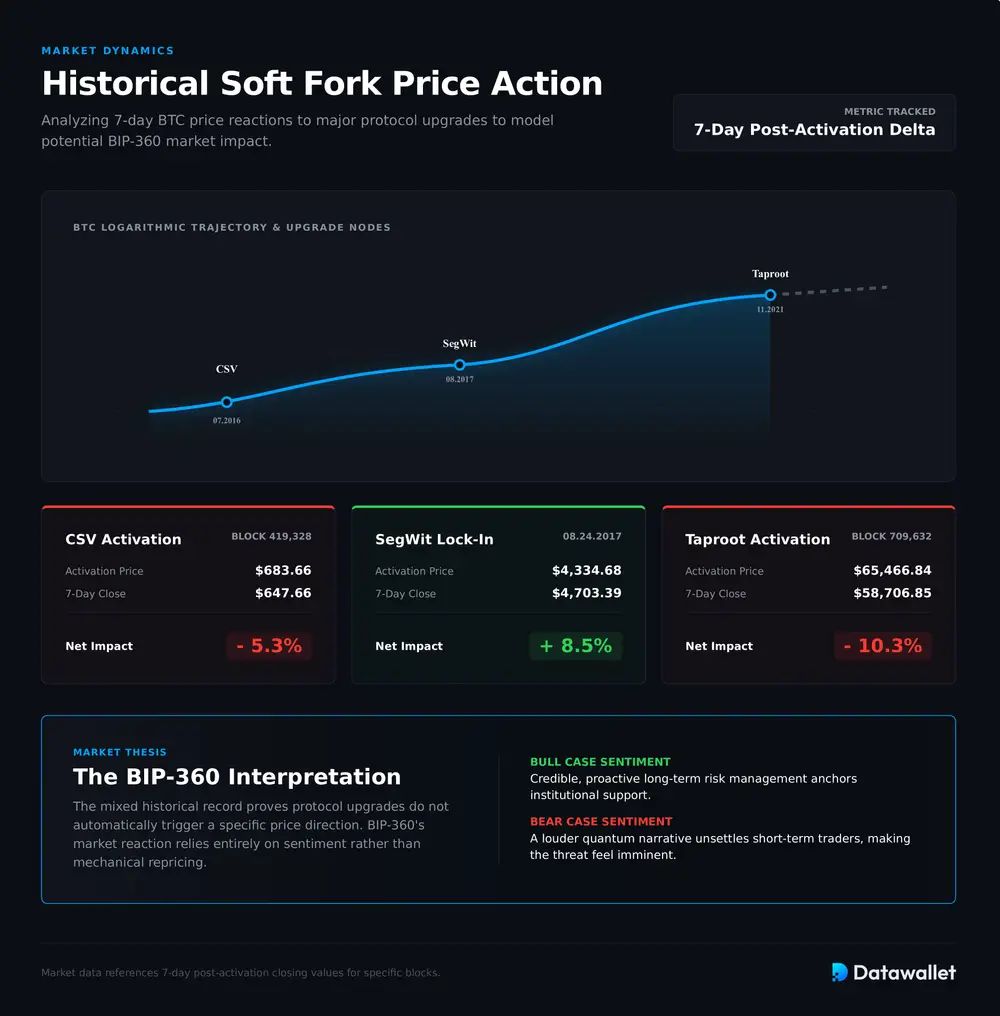
过去的比特币升级表明,BIP-360 更多会通过市场情绪和信心产生影响,而不是带来即时的机械式重新定价。当CSV 软分叉于2016年7月4日在区块419,328激活时,BTC 收于约683.66美元;一周后的7月11日,收于约647.66美元,下跌约5.3%。
SegWit 的市场表现几乎相反。在 2017 年 8 月 24 日锁定前后,BTC 收于约 4,334.68美元;到 8 月 31 日已升至约 4,703.39美元,上涨 8.5%。Taproot 于 2021 年 11 月 14 日在区块 709,632 激活,BTC 当日收于约 65,466.84美元,随后到 11 月 22 日下跌至接近 58,706.85美元。
这种好坏参半的记录表明,BIP-360 不一定会自动推动比特币上涨或下跌。由于该提案仍是草案,任何价格反应很可能取决于解读:可信的长期风险管理可能支撑 BTC,而更大声的量子叙事可能让威胁显得更近、更具体,从而使交易者感到不安。
BIP-360 替代方案
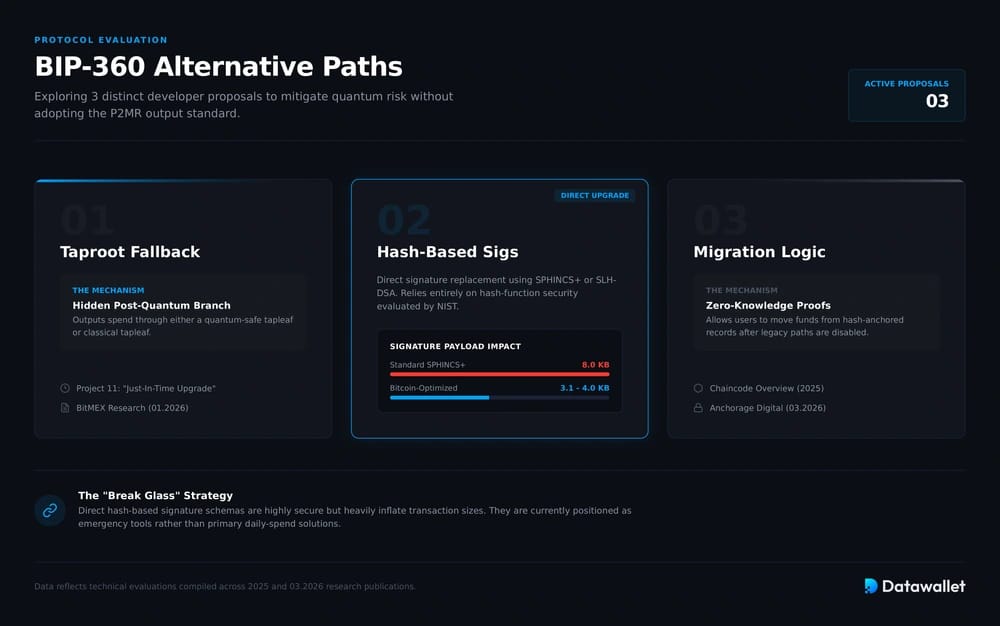
BIP-360 并不是唯一在讨论的路径。比特币开发者还探讨了基于 Taproot 的迁移路径、由契约支持的提交-揭示构造,以及直接部署基于哈希的签名方案,这些做法可以在不采用 P2MR 的情况下降低量子风险。
1. 基于 Taproot 的备用设计
一种被广泛讨论的替代方案是保留 Taproot 的结构,并增加一条隐藏的后量子备用花费路径,而不是用 P2MR 替换 Taproot 输出。Project Eleven 将此描述为一种“即时”升级,在真正需要抗量子分支之前保持当前效率。
BitMEX Research 在 2026年1月提出了类似的方向,主张采用“新的抗量子版 Taproot”,同一笔输出既可以通过抗量子 tapleaf 花费,也可以通过易受量子攻击的传统 tapleaf 花费。这种方法试图比 BIP-360 更长久地保持隐私性和兼容性。
2. 基于哈希的签名升级
另一种方案是直接升级比特币的签名,使用 SPHINCS+ 或 SLH-DSA 等基于哈希的方案,而不是先引入新的输出类型。Bitcoin Optech 的抗量子主题页面重点介绍了 SLH-DSA 优化、Winternitz 式原型,以及针对比特币的后量子签名的更广泛研究。
选择这条路线的最有力理由是,基于哈希的签名只依赖哈希函数的安全性。2025 年末,Mikhail Kudinov 和 Jonas Nick 发表了研究成果,认为基于哈希的签名很有吸引力,因为它们只依赖哈希函数的安全性,并且在 NIST 的后量子流程中已经过大量分析。
这条路线很有前景,但并不轻量。他们的总结指出,标准 SPHINCS+ 签名接近8 KB,不过针对比特币的优化可能使其降至约3.1 KB 到4.0 KB,具体取决于使用限制。Antoine Poinsot 后来称这类方案是有用的“破窗”工具,即使它们会让比特币在日常支付中的吸引力下降。
3. 迁移与恢复骗局
第三类替代方案较少关注新的永久性支出格式,而更侧重于迁移机制。Chaincode 2025年的概述将抗量子哈希支付和提交-延迟-揭示等提案归为比特币量子就绪方面正在积极讨论的主要策略。
Anchorage Digital 于 2026 年 3 月发布的“Quantum Turnstile”论文进一步拓展了这一思路,提出一种基于零知识知识证明的迁移系统,让用户在不安全的签名路径被禁用后,可以从哈希锚定的记录中转移资金。这比 BIP-360 更复杂,但直接针对迁移问题。
总结
BIP-360 之所以重要,是因为它让比特币的量子之争变得具体。它没有停留在抽象的警告上,而是提出了一个草案架构,用于限制长期暴露的密钥风险,同时为日后升级后量子签名留出空间。
与此同时,该提案显然并不是唯一严肃的选择。基于 Taproot 的迁移、契约支持的防御措施以及直接基于哈希的签名方案,仍然都是同一设计空间中的活跃方向。
因此,BIP-360 或许与其说是最终答案,不如说应被视为一项协调提案。其真正意义在于迫使比特币选择自己希望如何做准备,以免紧迫性取代了选择余地。