Топ-10 взломов в криптоиндустрии
1. Binance
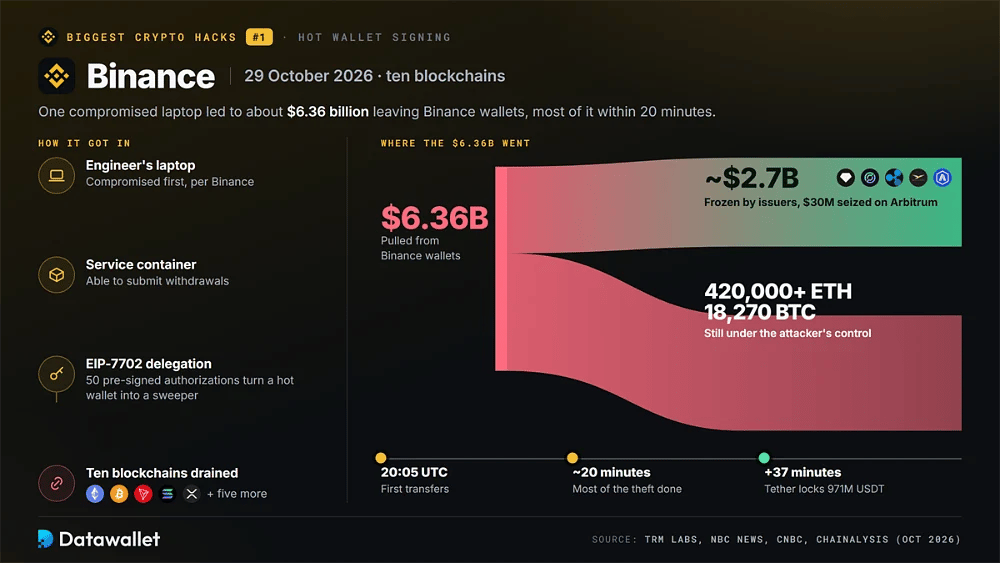
29 октября 2026 года, начиная с 20:05 UTC, злоумышленник вывел около 6,36 млрд долларов с кошельков Binance в десяти блокчейнах, включая Эфириум, биткоин, Tron, Solana и XRP Ledger. TRM Labs с высокой уверенностью приписывает кражу группе TraderTraitor, а Chainalysis связала похищенные средства со сентябрьским взломом Bitget.
По данным NBC News, Binance сообщила, что взлом начался со скомпрометированного ноутбука инженера, который дал злоумышленнику доступ к контейнеру сервиса, способному отправлять запросы на вывод средств. В Эфириум злоумышленник использовал делегирование EIP-7702, появившееся в обновлении Pectra, с 50 заранее подписанными авторизациями, чтобы превратить горячий кошелёк в «подметатель» средств.
Tether, Circle, Ripple и World Liberty Financial заморозили примерно 2,67 млрд долларов в стейблкоинах, а Security Council сети Arbitrum изъял ещё 30 млн долларов. Злоумышленник по-прежнему контролировал более 420 000 ETH и 18 270 BTC. Binance пообещала покрыть все убытки и сообщила CNBC, что 90 % затронутых активов были обеспечены до возобновления вывода средств.
Главное
- Рекорд: ущерб примерно в четыре раза больше потерь Bybit, причём почти всё было выполнено за 20 минут в десяти сетях.
- Вызвал самую быструю реакцию с заморозкой: Tether заблокировала 971 млн USDT всего через 37 минут после основного вывода.
- Показал, что делегирования EIP-7702 и общие системы подписи могут подставить множество сетей под одно вторжение.
2. Bybit
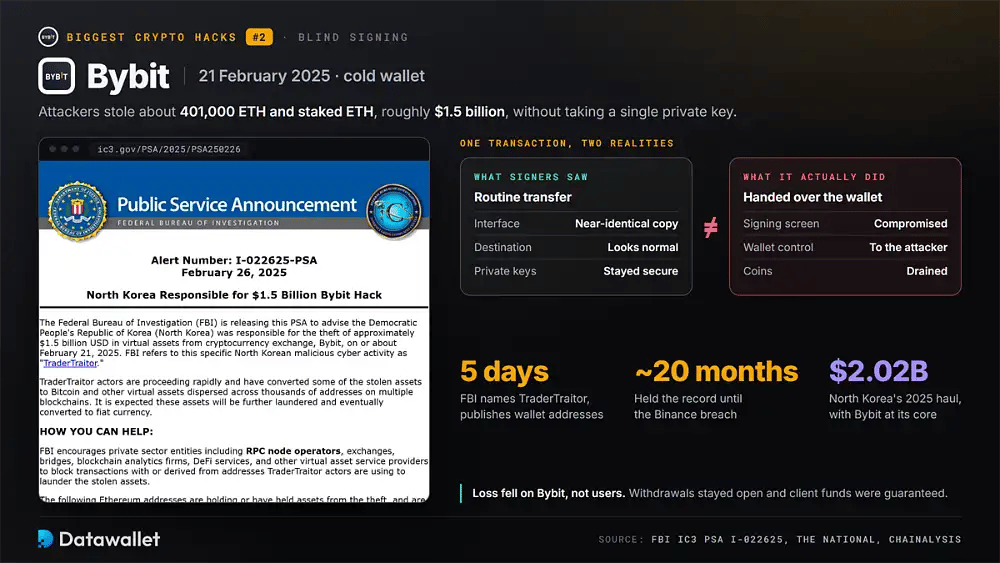
21 февраля 2025 года злоумышленники похитили из холодного кошелька Bybit около 401 000 ETH и staked ETH на сумму примерно 1,5 млрд долларов. ФБР в течение пяти дней назвало ответственной северокорейскую группу TraderTraitor и опубликовало адреса кошельков, чтобы биржи и мосты могли блокировать отмывание.
Для этого взлома не потребовалось красть приватные ключи Bybit. Злоумышленники скомпрометировали интерфейс мультиподписи, которым пользовались подписанты Bybit, поэтому обычный перевод на экране выглядел нормально, хотя на деле транзакция передавала контроль над кошельком злоумышленнику. Аналитики называют это слепой подписью, а The National описало поддельный интерфейс как почти идентичную копию.
Bybit не приостанавливала вывод средств и гарантировала сохранность средств клиентов, так что убыток лёг на компанию, а не на пользователей. Chainalysis считает этот инцидент основой рекордной добычи Северной Кореи в 2025 году — 2,02 млрд долларов. В нашем сравнении Bybit и Binance оцениваются текущие системы безопасности обеих бирж.
Главное
- Удерживал звание крупнейшей кражи в криптоиндустрии примерно 20 месяцев, до взлома Binance.
- Доказал, что доверенный экран подписи может стать оружием, даже если приватные ключи остаются в безопасности.
- По данным ФБР, средства были конвертированы в биткоин и распределены по тысячам адресов в нескольких блокчейнах.
3. Mt. Gox
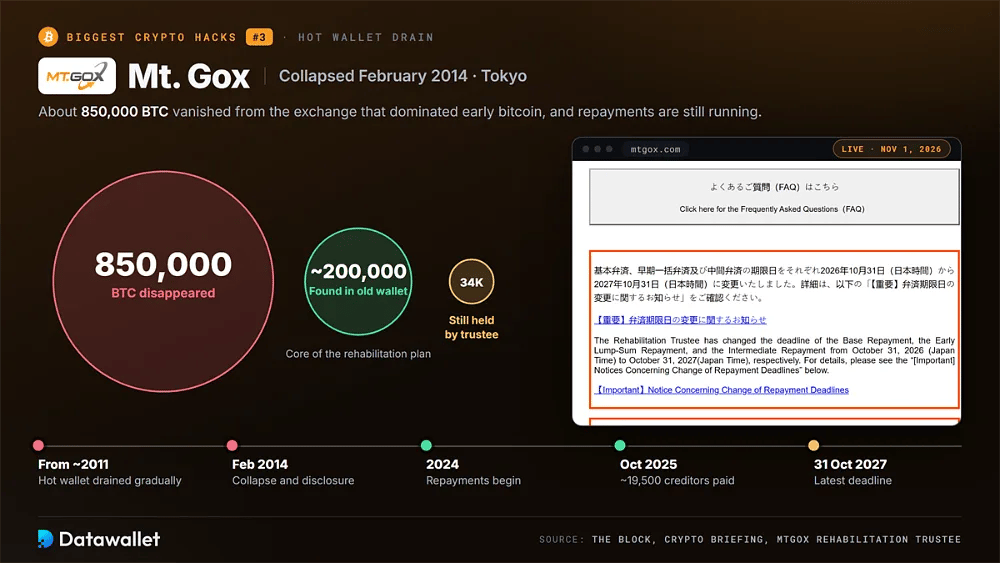
Mt. Gox, токийская биржа, доминировавшая в ранней торговле биткоином, рухнула в феврале 2014 года после признания, что около 850 000 BTC исчезли. Позднее следователи пришли к выводу, что воры постепенно опустошали её горячий кошелёк примерно с 2011 года, а биржа продолжала отчитываться об остатках, которых у неё уже не было.
Около 200 000 BTC позднее нашли в старом кошельке, и они легли в основу плана реабилитации под надзором суда. В 2024 году управляющий начал выплаты кредиторам в биткоине, Bitcoin Cash и иенах, а The Block сообщил, что к октябрю 2025 года выплаты получили примерно 19 500 кредиторов.
Выплаты до сих пор не завершены. 16 октября 2026 года управляющий продлил срок до 31 октября 2027 года — это очередная в череде ежегодных отсрочек; по данным Crypto Briefing, под его контролем остаётся около 34 000 BTC. Наша история крипторынка и его обвалов помещает это крушение в контекст более широких просадок биткоина.
Главное
- Кредиторы ждут уже более 12 лет, а окончательные выплаты затянутся как минимум до конца 2027 года.
- Скрытая нехватка средств подтолкнула биржи к публикации проверяемых подтверждений резервов.
- Крупные перемещения средств с кошельков управляющего по-прежнему привлекают внимание трейдеров, следящих за возможным давлением продаж.
4. Ronin Network
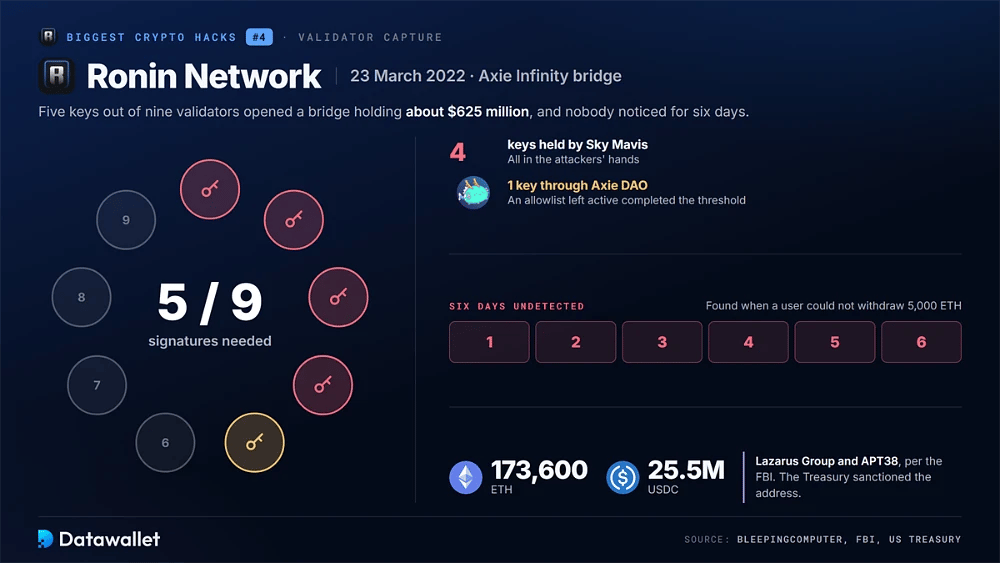
23 марта 2022 года злоумышленники подделали запросы на вывод средств с моста Ronin, обслуживающего Axie Infinity, и похитили 173 600 ETH и 25,5 млн USDC на сумму около 625 млн долларов. Шесть дней никто ничего не замечал, пока пользователь не смог вывести 5 000 ETH, и команда обнаружила, что мост опустошён.
Мосту Ronin требовались подписи пяти из девяти валидаторов, и злоумышленники получили пять ключей: четыре принадлежали Sky Mavis и один — через разрешённый список Axie DAO, оставшийся активным. ФБР приписало кражу Lazarus Group и APT38, а Минфин США ввёл санкции против получающего адреса, как сообщало BleepingComputer.
Этот инцидент стал эталонным случаем риска мостов. Средства, заблокированные в мостах, хранятся в нескольких контрактах, защищённых небольшими наборами валидаторов, что делает их главными целями. Наше руководство по криптомостам объясняет, как современные мосты распределяют проверку и что проверить перед переводом средств.
Главное
- Сеть, позиционировавшаяся как децентрализованная, оказалась уязвимой, потому что порог подписи контролировало слишком мало валидаторов.
- Прошло шесть дней, прежде чем кто-либо заметил взлом, что показывает важность мониторинга оттока средств с мостов в реальном времени.
- Минфин США в течение нескольких недель добавил адрес хакера к действующим санкциям против Lazarus Group.
5. FTX
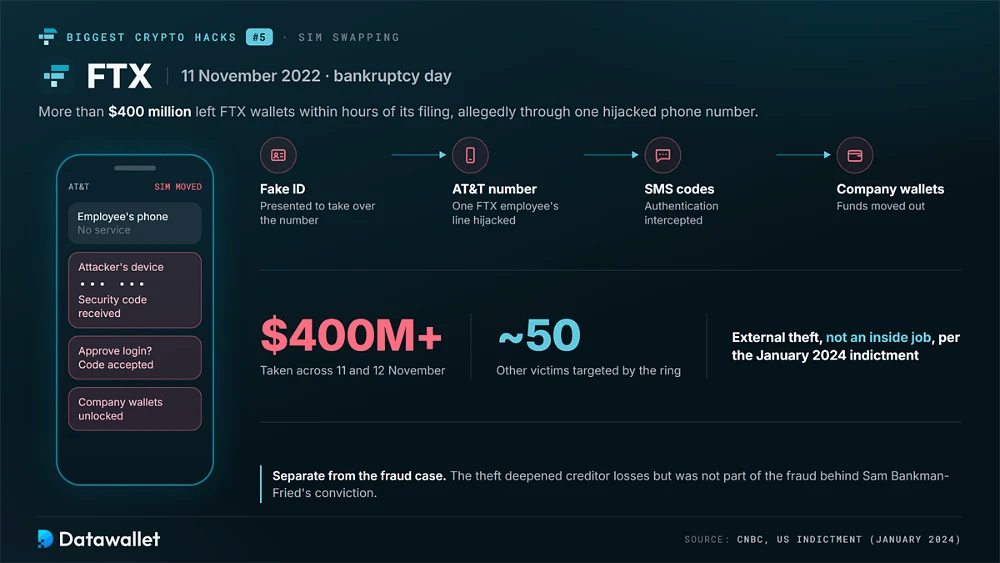
Через несколько часов после того, как FTX 11 ноября 2022 года подала заявление о банкротстве, из её кошельков ушло более 400 млн долларов. Поскольку на бирже царил хаос, многие сначала заподозрили инсайдерскую кражу, но обвинительное заключение января 2024 года описало внешнюю кражу, совершённую группой, которая занималась подменой SIM-карт по всей территории США.
По данным CNBC, обвинения предъявлены Роберту Пауэллу (Robert Powell), Картеру Рону (Carter Rohn) и Эмили Эрнандес (Emily Hernandez). Предположительно, они с помощью поддельного удостоверения личности перехватили управление номером телефона AT&T сотрудника FTX, перехватывали коды аутентификации и выводили средства с кошельков компании 11 и 12 ноября. Группа атаковала ещё около 50 жертв.
Кража усугубила потери кредиторов, которые уже столкнулись с крахом, описанным в нашем профиле Sam Bankman-Fried, хотя она не связана с мошенничеством, за которое он был осуждён. Она также показала, как один номер телефона может открыть доступ к корпоративным системам, когда SMS-коды защищают особо ценные аккаунты.
Главное
- Злоумышленники нанесли удар в разгар путаницы с банкротством, когда мониторинг и реагирование на инциденты были наиболее слабыми.
- Один перехваченный номер телефона, как сообщается, позволил обойти меры защиты сотен миллионов долларов.
- Обвинительное заключение положило конец давнему спору о том, забрали ли пропавшие средства сотрудники FTX.
6. Ledger
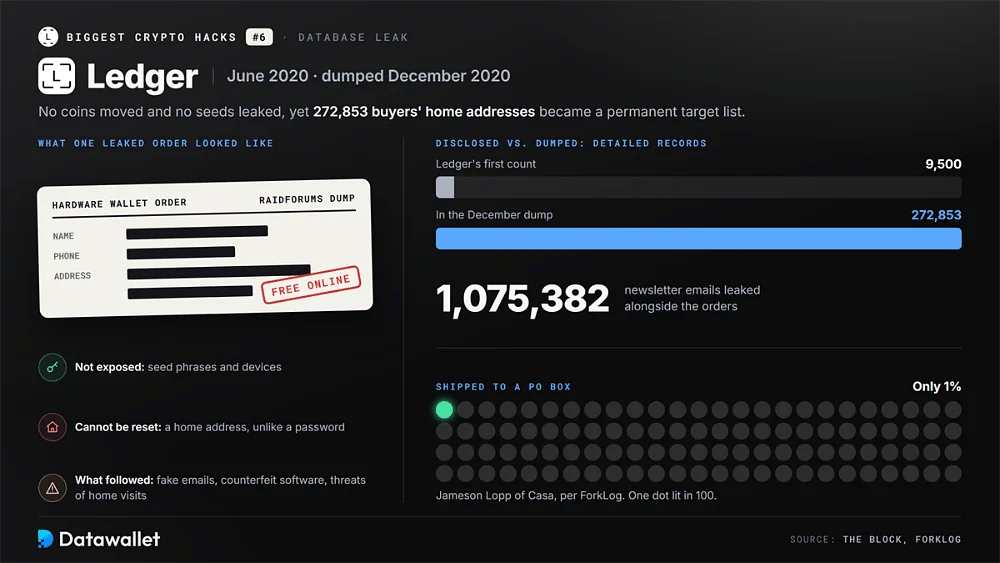
В июне 2020 года злоумышленники получили доступ к базе данных интернет-магазина и маркетинга Ledger через неправильно настроенный API-ключ сайта. Сначала Ledger сообщила, что раскрыто около миллиона адресов электронной почты и 9 500 подробных записей. В декабре полный набор данных бесплатно появился на RaidForums, как сообщило издание The Block после изучения файлов.
В утечке оказались 1 075 382 адресов из рассылки и 272 853 заказов аппаратных кошельков с именами, номерами телефонов и домашними адресами. Сид-фразы и устройства не пострадали, однако клиенты получали волны поддельных писем от имени Ledger, запросы на установку фальшивого ПО, а в ряде случаев и угрозы визитов вымогателей домой.
Этот взлом занимает высокое место в списке, потому что его последствия длятся более шести лет. Адреса нельзя сменить, как пароли, поэтому покупатели остаются мишенями для фишинга и запугивания. В нашем сравнении Ledger Nano S Plus и Nano X рассматривается безопасность устройств, но конфиденциальность доставки теперь важна почти так же, как конструкция чипа.
Покупатели Ledger снова пострадали в январе 2026 года, когда неавторизованная сторона получила доступ к облачной системе платёжного партнёра Global-e, где хранились данные о заказах нескольких брендов. По словам Ledger, утекли имена, контактные данные и сведения о заказах, а пароли, фразы восстановления и средства не пострадали, хотя вскоре последовали фишинговые письма, сообщило издание The Register. Ни одна из компаний не подтвердила, сколько клиентов затронуто.
Главное
- Утёкшие домашние адреса невозможно заменить, поэтому риск сохраняется ещё долго после самого взлома.
- Поддельные запросы на восстановление с требованием ввести сид-фразу из 24 слов стали стандартной атакой на владельцев аппаратных кошельков.
- Джеймсон Лопп из Casa отметил, что лишь 1 % покупателей из утёкших данных получали доставку на абонентский ящик, сообщает ForkLog.
7. Coinbase
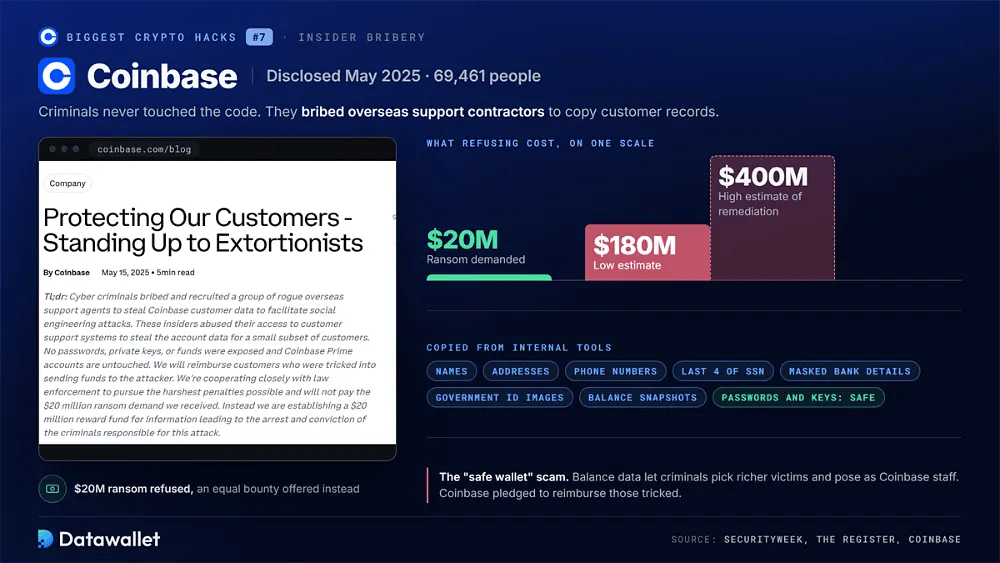
Coinbase сообщила в мае 2025 года, что преступники подкупили зарубежных подрядчиков службы поддержки, чтобы они копировали данные из внутренних инструментов. Согласно уведомлению генеральному прокурору штата Мэн, пострадали 69 461 человек, активность началась 26 декабря 2024 года и была подтверждена 11 мая, пишет SecurityWeek.
В раскрытых записях были имена, адреса, номера телефонов, последние четыре цифры номера социального страхования, скрытые банковские реквизиты, изображения удостоверений личности и снимки балансов. Пароли и приватные ключи похищены не были, но мошенники использовали данные, чтобы выдавать себя за сотрудников Coinbase и убеждать клиентов переводить средства на якобы «безопасные» кошельки.
Coinbase отказалась платить выкуп в 20 млн долларов, предложила такую же награду за информацию о злоумышленниках и пообещала возместить ущерб клиентам, обманутым возникшими схемами. В документах для SEC расходы на устранение последствий оценены в 180–400 млн долларов, отмечало издание The Register. Coinbase также объявила о создании нового центра поддержки в США.
Главное
- Код не взламывали: злоумышленники просто купили доступ у людей с законными правами.
- Предполагаемые расходы на устранение последствий превышают прямые потери от многих атак на смарт-контракты.
- Данные о балансах позволяли преступникам выбирать более состоятельных жертв для убедительных телефонных мошеннических схем.
8. Poly Network
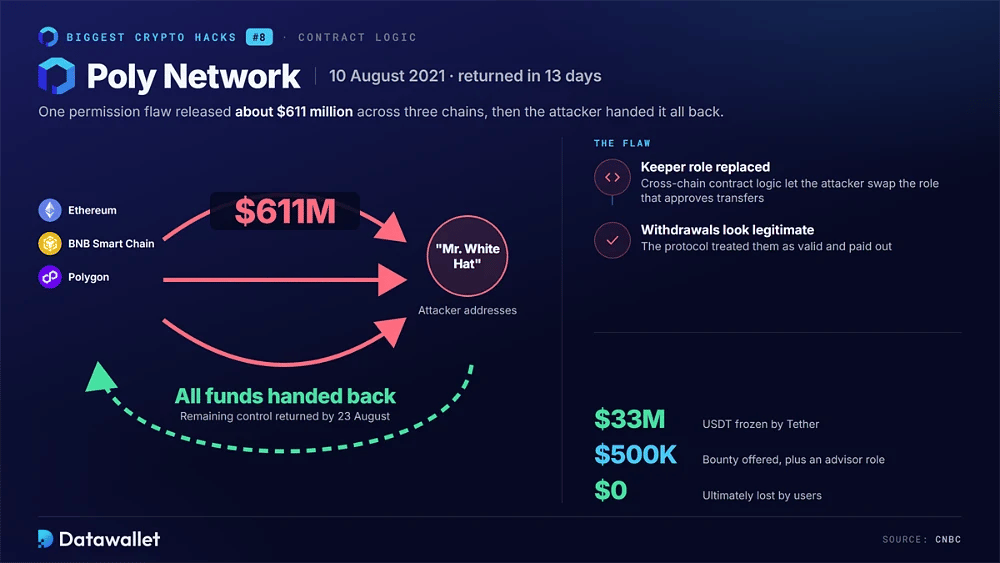
10 августа 2021 года злоумышленник использовал уязвимость в логике кроссчейн-контракта Poly Network и вывел около 611 млн долларов в сетях Эфириум, BNB Smart Chain и Polygon. Заменив роль keeper, подтверждающую переводы, он провёл вывод средств, который протокол счёл законным. Тогда это была крупнейшая кража в DeFi.
Взломщик начал возвращать средства в течение суток, заявив, что атака должна была показать наличие ошибки. Poly Network назвала его «Mr. White Hat» и предложила вознаграждение в 500 000 $ и должность советника по безопасности. К 23 августа контроль над всеми оставшимися активами был возвращён, сообщает CNBC.
Исход был необычным, а метод нет. Кроссчейн-контракты для передачи сообщений хранят крупные балансы и доверяют подписанным сообщениям, поэтому одна ошибка в разрешениях может высвободить всё. Похожие логические ошибки встречались в более поздних атаках на мосты, поэтому в нашем материале о LayerZero основное внимание уделено проверке сообщений между блокчейнами.
Главное
- Один из немногих взломов на сотни миллионов долларов, в которых пользователи в итоге ничего не потеряли.
- Tether заморозила 33 млн долларов в похищенных USDT, ограничив злоумышленнику пути вывода, пока продолжались переговоры.
- Привилегированные кроссчейн-функции стали приоритетным пунктом проверки в более поздних аудитах смарт-контрактов.
9. Revolut
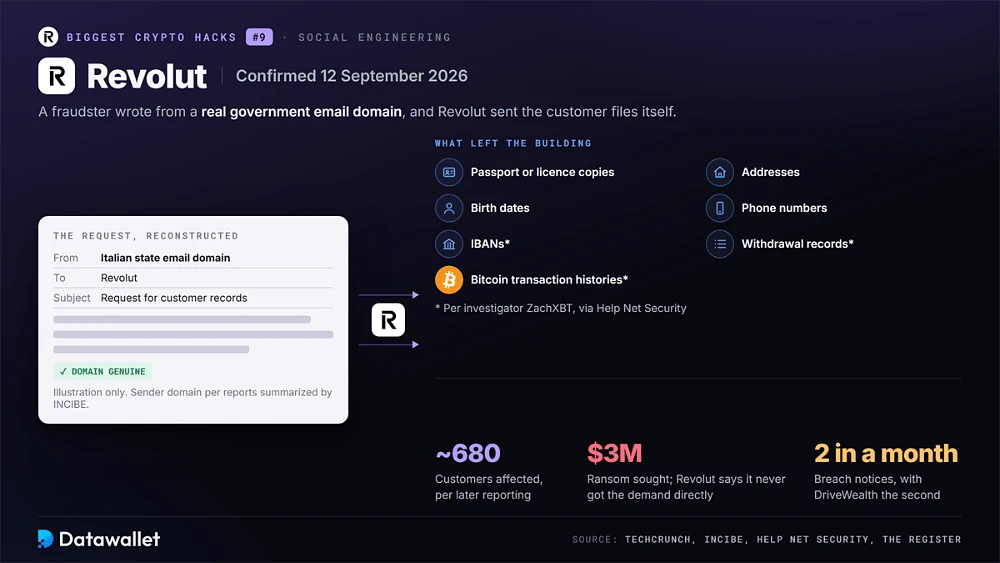
Revolut подтвердила 12 сентября 2026 года, что передала данные клиентов мошеннику, использовавшему адрес электронной почты настоящего государственного ведомства, сообщило издание TechCrunch. Испанский INCIBE обобщил публикации, связывающие запросы с государственной почтой Италии, а в более поздних сообщениях число затронутых клиентов оценивалось примерно в 680.
В уведомлениях указывались даты рождения, адреса, номера телефонов и копии паспортов или водительских прав. Исследователь ZachXBT сообщил, что также были включены IBAN, записи о выводе средств и истории биткоин-транзакций, пишет Help Net Security. По сообщениям, злоумышленники нацелились на «криптокитов» Revolut и требовали выкуп в 3 млн долларов, который, по словам Revolut, она напрямую не получала.
Revolut заявила, что её системы и средства клиентов не пострадали. Спустя несколько недель отдельный взлом американского брокера DriveWealth раскрыл исторические данные счетов Revolut для торговли акциями, сообщает The Register. Для держателей криптовалюты файлы с личными данными в сочетании со сведениями об активах превращаются в готовый список целей для фишинга и принуждения.
Главное
- Убедительный запрос с настоящего государственного домена полностью обошёл технические средства защиты.
- Истории биткоин-транзакций позволяли преступникам ранжировать жертв по вероятным криптовалютным активам.
- Клиенты Revolut получили два уведомления о взломе от не связанных между собой злоумышленников в течение одного месяца.
10. Trezor
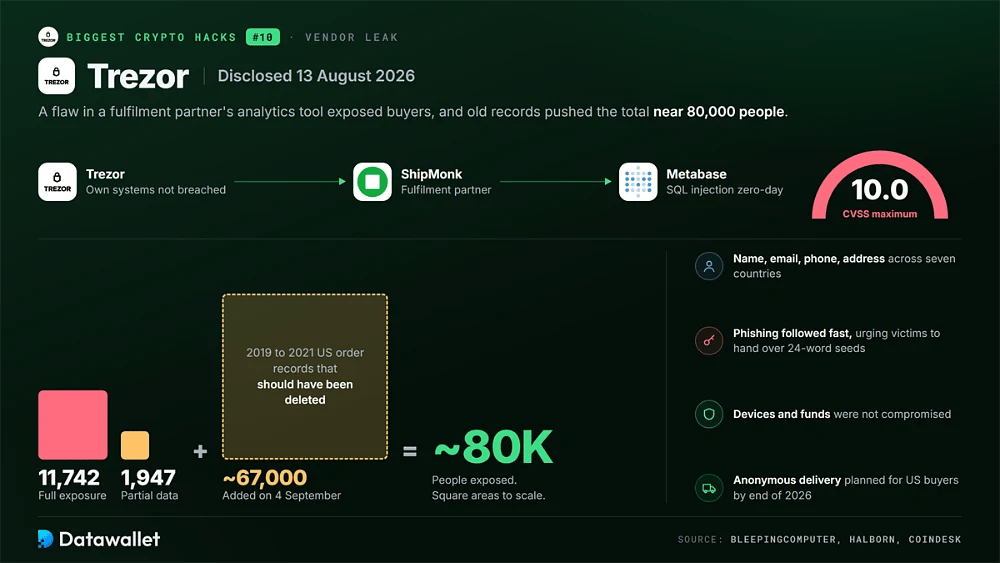
Trezor сообщила 13 августа 2026 года о взломе партнёра по выполнению заказов ShipMonk. Издание BleepingComputer сообщило о 11 742 клиентах с полным раскрытием имени, электронной почты, телефона и адреса доставки и ещё о 1 947 с частичными данными в семи странах по заказам, сделанным с мая по август 2026 года.
Злоумышленники использовали уязвимость нулевого дня типа SQL-инъекция в аналитическом инструменте Metabase, который применяла ShipMonk; по данным Halborn, она оценена в 10.0 по шкале CVSS. 4 сентября Trezor добавила около 67 000 клиентов из США, записи о заказах которых за 2019–2021 годы должны были быть удалены, и общее число достигло почти 80 000 человек.
Быстро последовал фишинг: в сообщениях получателей призывали передать сид-фразы из 24 слов, хотя устройства и средства не пострадали. Trezor заявила, что планирует анонимную доставку для покупателей из США к концу 2026 года. В нашем сравнении Ledger Nano S Plus и Trezor оценивается безопасность устройств обоих брендов.
Главное
- Взлом произошёл через аналитический инструмент поставщика, а не через собственную инфраструктуру Trezor.
- Записи о заказах, хранившиеся годами дольше необходимого, увеличили число пострадавших клиентов.
- Это первый инцидент Trezor, при котором утекли номера телефонов и адреса доставки, сообщает CoinDesk.
Статистика криптовзломов в 2026 году
Потери от взломов в 2026 году уже превысили показатели всех предыдущих лет из-за нескольких огромных краж. Данные разных трекеров расходятся, поскольку каждый по-своему определяет инциденты и возвраты средств, поэтому мы указываем источник каждой цифры.
Эти данные показывают масштаб и динамику краж криптовалюты сегодня:
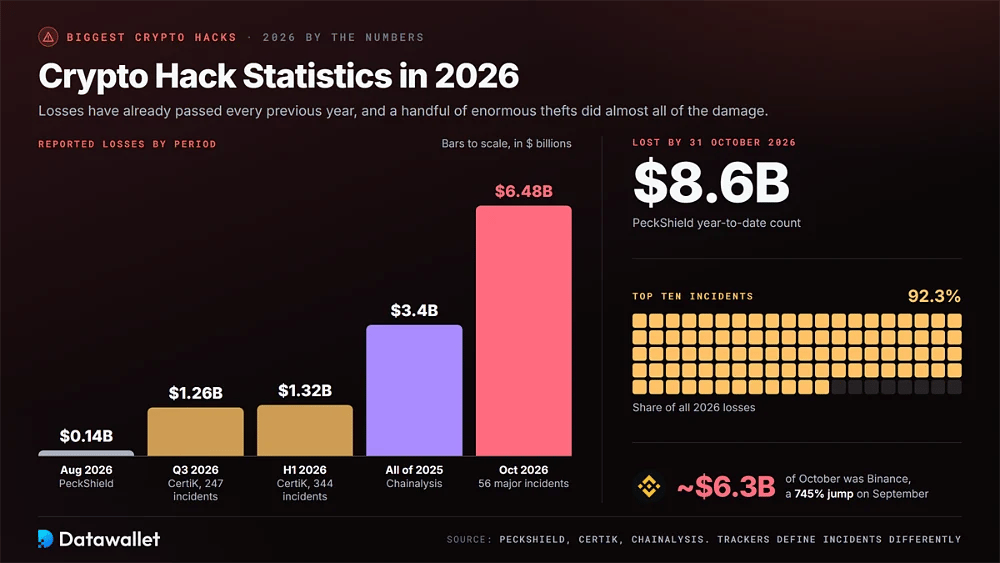
- Потери с начала года: по подсчётам PeckShield, к 31 октября 2026 года из-за взломов криптопроектов было потеряно около 8,6 млрд долларов, при этом десять крупнейших инцидентов составили 92,3 % от общей суммы.
- Октябрьский всплеск: потери достигли 6,48 млрд долларов в результате 56 крупных инцидентов в октябре 2026 года, что на 745 % больше, чем в сентябре; на долю одной только Binance пришлось примерно 6,3 млрд долларов.
- Третий квартал: по данным CertiK, в 3 квартале 2026 года в ходе 247 инцидентов было потеряно около 1,26 млрд долларов, что примерно на 54 % больше, чем в 2 квартале; до октября самым убыточным месяцем года был сентябрь.
- Первое полугодие: в отчёте Hack3D от CertiK за 1 полугодие 2026 года зафиксировано 1,316 млрд долларов потерь в ходе 344 инцидентов; если исключить Bybit из базы 2025 года, потери выросли примерно на 28 % по сравнению с прошлым годом.
- Компрометация кошельков: по данным CertiK, скомпрометированные кошельки стали причиной потерь более 444 млн долларов в 1 полугодии 2026 года всего в 33 инцидентах, в первую очередь из-за апрельских взломов Kelp DAO и Drift Protocol.
- Доля Северной Кореи: по данным Chainalysis, около 89 % заявленных потерь от взломов в 2026 году связано с группами, связанными с Северной Кореей, тогда как в 2021 году эта доля составляла примерно 15 %, сообщает Seoul Economic Daily.
- Базовый уровень 2025 года: по оценке Chainalysis, общий объём краж криптовалюты в 2025 году составил 3,4 млрд долларов, из них северокорейские хакеры похитили 2,02 млрд долларов, и их общий учтённый объём за всё время вырос до 6,75 млрд долларов.
- Цели среди бирж: Bitget потеряла около 387,5 млн долларов в сентябре 2026 года, а через несколько недель за ней последовала Binance, и горячие кошельки централизованных бирж вновь стали самыми дорогостоящими целями среди единичных инцидентов года.
- Физические нападения: Chainalysis зафиксировала 46 насильственных нападений с целью принуждения по состоянию на июнь 2026 года и более 30 млн долларов похищенных средств, из-за чего год может превзойти рекорд 2025 года в 58 млн долларов.
- Заморозки и возврат средств: эмитенты стейблкоинов и Security Council сети Arbitrum за несколько часов заморозили около 2,7 млрд долларов из украденного у Binance, что показывает, как централизованные стейблкоины могут ограничивать добычу злоумышленников.
Месячные показатели могут сильно колебаться: PeckShield зафиксировала 136,3 млн долларов в августе, перед двумя крупными взломами биржи и протокола в сентябре. Для более широкого контекста наша статистика по стейблкоинам и статистика по криптокошелькам отслеживают активы и инструменты, которые атакуют чаще всего.
Как менялись крупнейшие криптовзломы
Десять инцидентов охватывают пятнадцать лет, и методы атак менялись вместе с отраслью. Ранние потери были связаны с плохо защищёнными кошельками бирж, а недавние кражи нацелены на людей, устройства и системы подписи, которые подтверждают транзакции.
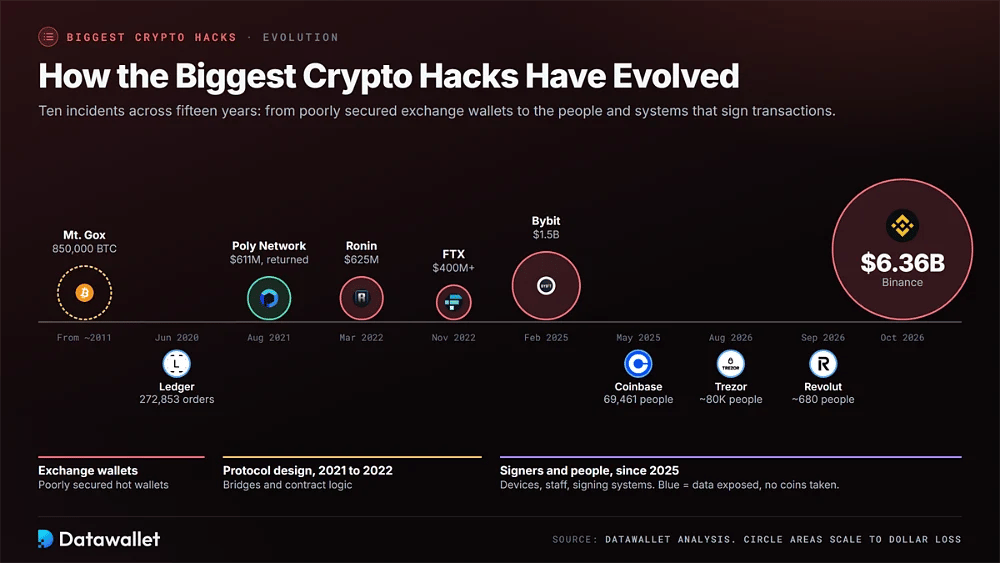
От эксплойтов кода к компрометации подписантов
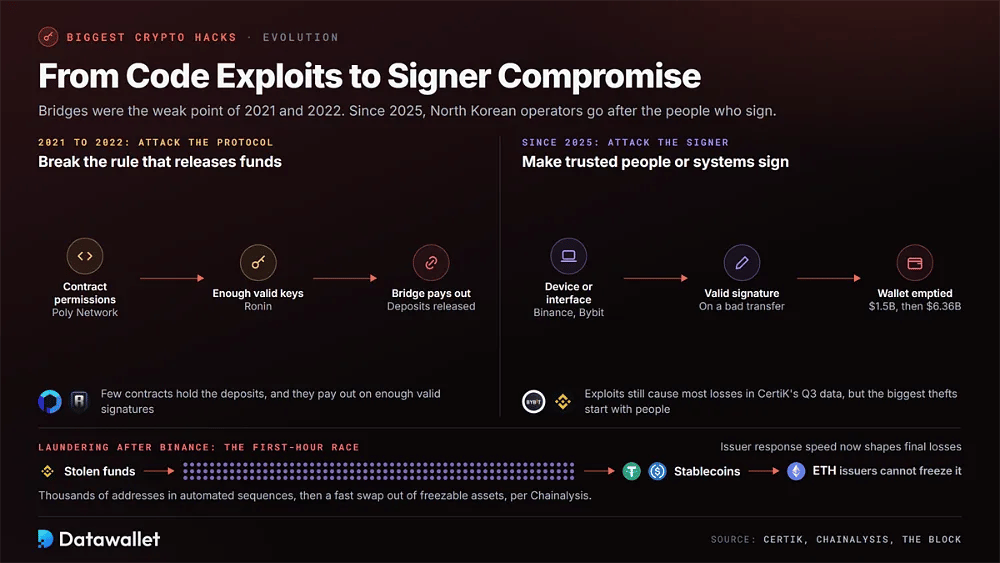
В 2021–2022 годах крупнейшие кражи использовали особенности устройства протоколов. Злоумышленник Poly Network злоупотребил разрешениями контрактов, а атакующие Ronin собрали достаточно ключей валидаторов, чтобы достичь порога подписей. Общим звеном были мосты, поскольку они концентрируют депозиты в нескольких контрактах, которые выпускают средства, как только поступает достаточно действительных подписей.
С 2025 года северокорейские операторы стали атаковать процессы подписания транзакций. Подписанты Bybit одобрили подменённую транзакцию через скомпрометированный интерфейс, а злоумышленник, атаковавший Binance, получил действительные подписи в десяти сетях после взлома ноутбука инженера. Данные CertiK за 3 квартал по-прежнему показывают, что большую часть потерь вызывают эксплойты, но крупнейшие кражи теперь начинаются с людей.
Вместе с атаками изменилось и отмывание средств. После Binance Chainalysis наблюдала, как средства проходят через тысячи адресов в автоматических цепочках, а стейблкоины быстро обмениваются на ETH, который эмитенты заморозить не могут. Атакующие всё чаще соревнуются с командами по заморозке в первый час, поэтому скорость реакции эмитента теперь влияет на итоговые потери.
Типичные векторы атак за крупнейшими инцидентами
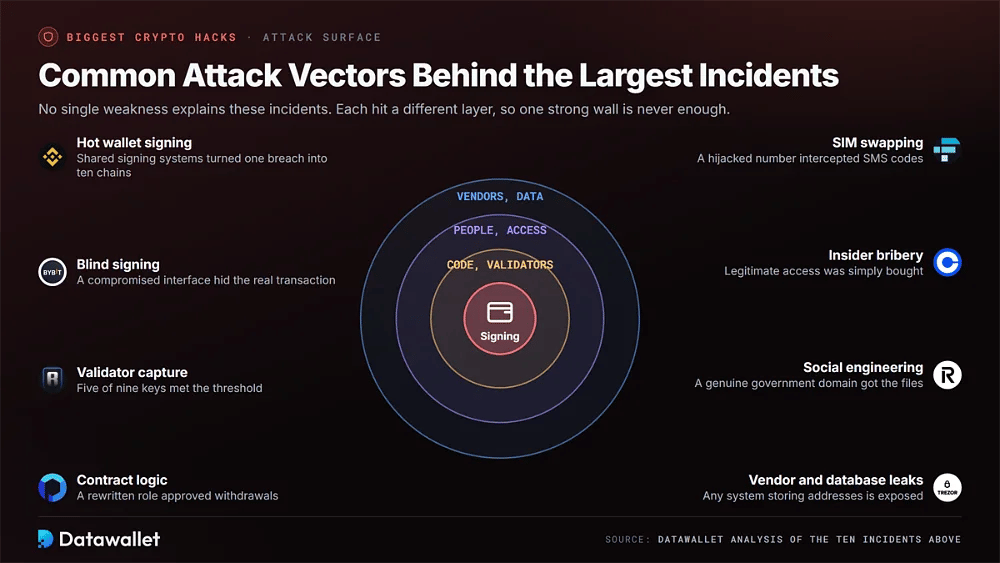
Ни одна уязвимость не объясняет все эти инциденты. Каждый случай затрагивал свой уровень — от логики смарт-контракта до телефонных аккаунтов, поэтому биржам и пользователям нужна защита в нескольких точках, а не одна прочная стена.
Вот основные маршруты атак, встречавшиеся в десяти инцидентах:
- Подпись транзакций горячего кошелька: атакующий Binance заставил рабочие системы подписи одобрять переводы в десяти сетях, что показывает, как общая инфраструктура может превратить один взлом в потери сразу в нескольких сетях за считаные минуты.
- Слепая подпись: подписанты мультиподписи Bybit одобрили транзакцию, которая выглядела обычной в скомпрометированном интерфейсе, и передали контроль над кошельком злоумышленникам без кражи какого-либо приватного ключа.
- Захват валидаторов: мост Ronin требовал пять подписей из девяти, и атакующие собрали пять ключей, что доказывает: небольшие наборы валидаторов концентрируют риск даже в сетях, которые позиционируются как децентрализованные.
- Логика контракта: атакующий Poly Network переписал привилегированную кроссчейн-роль, из-за чего протокол одобрял вывод средств, который считал действительным; сегодня это по-прежнему частая находка аудитов.
- SIM-свопинг: атакующие FTX, как утверждается, использовали поддельное удостоверение личности, чтобы перехватить номер телефона сотрудника, а затем перехватили SMS-коды, защищавшие корпоративные аккаунты и кошельки на сотни миллионов.
- Подкуп инсайдеров: взлом Coinbase произошёл из-за оплачиваемых подрядчиков службы поддержки, копировавших данные клиентов, что напоминает: законный доступ можно купить, если контроль за действиями сотрудников отстаёт.
- Социальная инженерия: Revolut выдала файлы с данными о личности после запросов с настоящего государственного почтового домена, поэтому для получения конфиденциальных данных клиентов не потребовалось вторжение в системы.
- Утечки у поставщиков и из баз данных: база данных интернет-магазина Ledger и партнёр Trezor по доставке допустили утечку данных покупателей, что показывает: любая система, хранящая адреса, входит в поверхность атаки производителя кошельков.
Почему утечки данных клиентов стоят в одном ряду с кражами
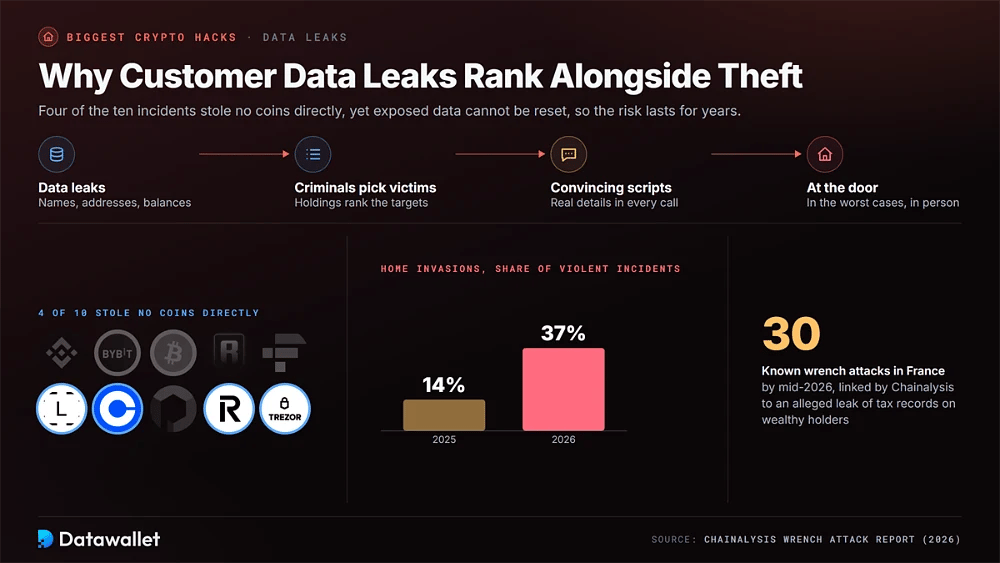
В четырёх из десяти инцидентов монеты напрямую не похищались, но их последствия могут длиться дольше многих краж. Утёкшие имена, адреса и балансы позволяют преступникам выбирать жертв, писать убедительные сценарии и, в худших случаях, приходить к кому-то домой. Раскрытые данные нельзя сбросить, поэтому риск сохраняется годами.
Chainalysis связывает рост числа нападений с целью принуждения во Франции — 30 публично известных случаев к середине 2026 года — с предполагаемой утечкой налоговых данных о состоятельных держателях криптовалюты. Доля вторжений в дома выросла с 14 % насильственных инцидентов в 2025 году до 37 % в 2026 году, согласно её отчёту о нападениях с целью принуждения, что подчёркивает важность защиты данных клиентов.
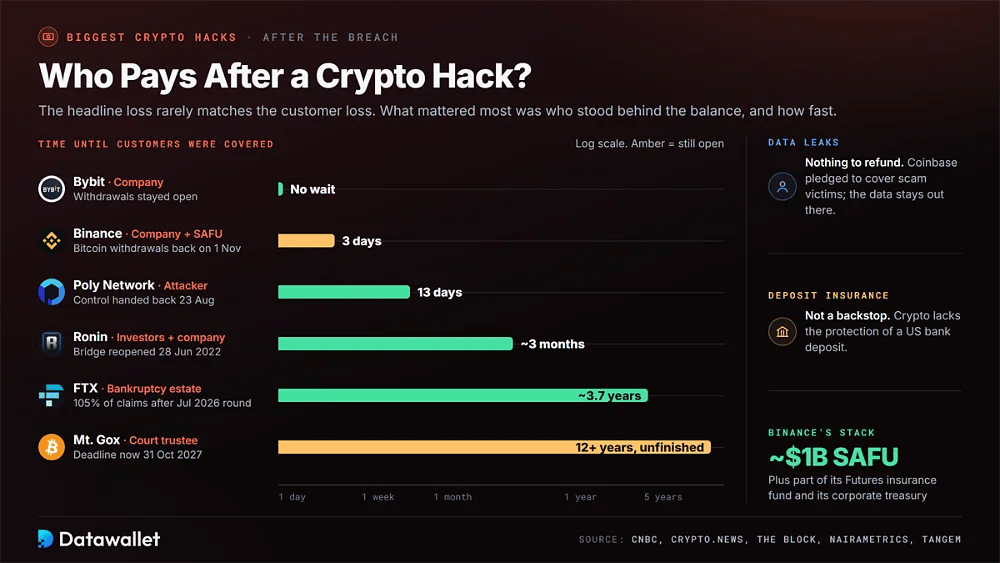
Кто платит после криптовзлома?
Заявленная сумма потерь редко совпадает с тем, сколько в итоге теряют клиенты. В этих инцидентах результат зависел не столько от размера кражи, сколько от того, кто стоял за балансом и как долго шло возмещение, поэтому взломы схожего масштаба оставляли пользователей в очень разном положении.
Вот основные способы, которыми были покрыты указанные выше потери:
- Резервы компании: Binance заявила, что полностью покроет убыток за счёт своего фонда SAFU объёмом около 1 млрд долларов, части страхового фонда фьючерсов и корпоративной казны. По данным crypto.news, биржа сообщила о восполнении 95 % затронутых активов после возобновления вывода средств в биткоинах 1 ноября. Bybit также покрыла свой убыток и не прекращала вывод средств.
- Внешние инвесторы: Sky Mavis привлекла 150 млн долларов в раунде под руководством Binance и добавила собственные средства для возмещения потерь пользователям Ronin, сообщает The Block. Мост был вновь открыт 28 июня 2022 года. Около 56 000 ETH, принадлежавших казне Axie DAO, остались без обеспечения, сообщило издание Nairametrics.
- Возврат атакующим: Пользователи Poly Network ничего не потеряли лишь потому, что хакер вернул активы в течение 13 дней — на такой исход ни один клиент рассчитывать не может.
- Конкурсная масса банкротства: клиенты FTX после выплаты в июле 2026 года получили в совокупности 105 % от своих требований, сообщает Tangem. Это произошло спустя более трёх с половиной лет после краха и рассчитано по стоимости требований 2022 года, а не по сегодняшним ценам.
- Судебные управляющие: кредиторы Mt. Gox ждут уже более 12 лет, а часть имущества остаётся нераспределённой; крайний срок — 31 октября 2027 года.
- Жертвы утечки данных: в Ledger, Trezor и Revolut балансы похищены не были, поэтому возмещать нечего, а расплата наступает позже в виде риска фишинга и вымогательства. Coinbase выделяется обещанием возместить ущерб клиентам, ставшим жертвами возникших после этого мошеннических схем.
Ничто из этого не гарантировано. Криптовалюта на платформе не имеет государственной защиты, как банковское пополнение в США, а FDIC потребовала от компаний прекратить намекать на обратное. Возмещение после взлома — решение компании, поэтому CNBC советует изучать условия хранения на платформе и проверять, как она регулируется. Хорошей отправной точкой станет наш обзор бирж с лицензией MiCA.
Как защитить свою криптовалюту от взломов и утечек данных
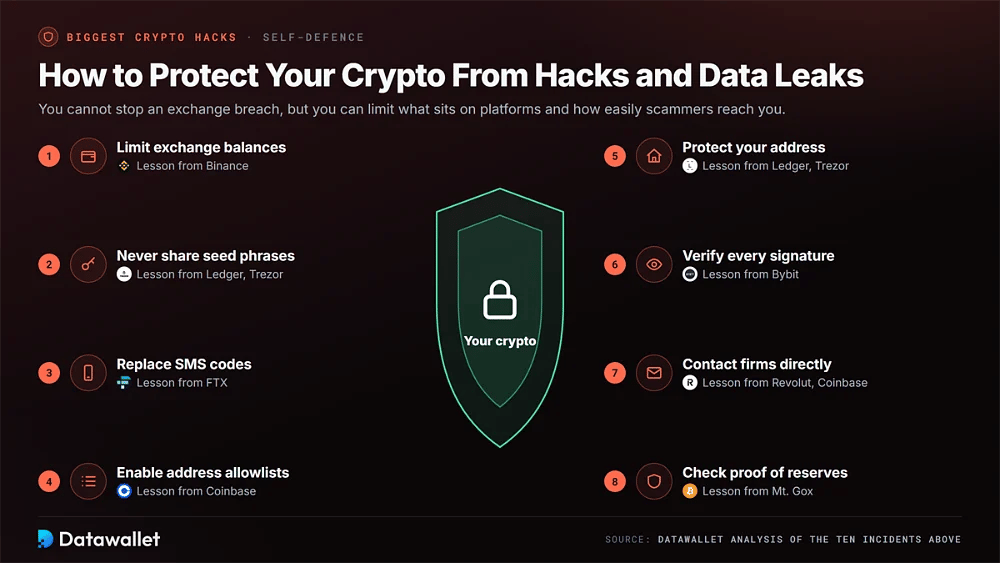
Пользователи не могут предотвратить взлом биржи, но могут ограничить сумму средств на платформах и облегчённость доступа к ним для мошенников. Эти шаги учитывают слабые места, выявленные в десяти инцидентах выше.
Примените эти меры защиты до того, как следующий крупный взлом попадёт в заголовки:
- Ограничьте балансы на бирже: держите на централизованных платформах только средства для торговли, а долгосрочные активы переведите на самостоятельное хранение; в нашем обзоре лучших криптокошельков сравниваются безопасные аппаратные и программные решения.
- Никогда не сообщайте сид-фразу: ни биржа, ни производитель кошельков, ни сотрудник поддержки не нуждаются в вашей фразе восстановления, поэтому считайте любой запрос на неё попыткой кражи, независимо от адреса отправителя и заявленной срочности.
- Откажитесь от SMS-кодов: используйте приложение-аутентификатор или аппаратный ключ безопасности вместо текстовых сообщений, поскольку подмена SIM-карт обошла проверки по телефону, защищавшие корпоративные счета FTX в 2022 году.
- Включите белые списки адресов: белый список для вывода средств ограничивает переводы заранее одобренными адресами; Coinbase рекомендовала это после своего взлома, чтобы остановить мошенников, которые выдают себя за других и перенаправляют средства в «безопасные» кошельки под своим контролем.
- Защитите свой адрес: по возможности отправляйте аппаратные кошельки на абонентский ящик или в пункт выдачи, поскольку утечка домашних адресов покупателей Ledger и Trezor привела к фишингу и вымогательству.
- Проверяйте каждую подпись: читайте, что именно одобряет запрос кошелька, и отзывайте неиспользуемые разрешения токенов с помощью нашего руководства по разрешениям MetaMask, ведь слепые подтверждения привели к опустошению холодного кошелька Bybit.
- Связывайтесь с компаниями сами: игнорируйте входящие звонки и письма об инцидентах безопасности и обращайтесь к биржам только через официальные приложения, ведь жертвы Revolut и Coinbase подверглись атакам с подменой личности.
- Проверяйте подтверждение резервов: отдавайте предпочтение биржам, которые регулярно публикуют подтверждения резервов и хранят большую часть активов офлайн, а крупные суммы распределяйте между несколькими платформами, чтобы ограничить риск единичного сбоя.
Если платформа, которой вы пользуетесь, сообщает о взломе, прочитайте её официальное уведомление, смените все повторно используемые пароли и ожидайте целевого фишинга, в котором упоминаются реальные данные вашего аккаунта.
Выводы
Кража у Binance на 6,36 млрд долларов теперь возглавляет таблицу потерь в криптоиндустрии, за ней следует взлом холодного кошелька Bybit на 1,5 млрд долларов. Оба случая связаны с северокорейской группой TraderTraitor, и оба показывают, что наибольшие риски теперь сосредоточены в системах и людях, одобряющих транзакции, а не в коде блокчейна.
Mt. Gox, Ronin, FTX и Poly Network сформировали прежние стандарты безопасности — от подтверждения резервов до устройства валидаторов моста. Ledger, Coinbase, Revolut и Trezor показывают параллельную угрозу: утечки личных данных и адресов, из-за которых владельцы остаются под угрозой фишинга и принуждения ещё долго после того, как инцидент исчезает из новостей.
Крупные биржи пока покрывали свои убытки, но это зависит от балансов, которые пользователи не могут проверить в реальном времени. Держите на биржах умеренные суммы, используйте аутентификацию с аппаратным ключом и берегите личные данные так же тщательно, как сид-фразу. Смежные материалы: наши страницы статистика биткоина и статистика криптобирж.
Наша методология
Мы ранжировали инциденты по состоянию на 1 ноября 2026 года по пяти критериям, придав наибольший вес прямым финансовым потерям.
- Потерянная сумма: суммы в долларах рассчитаны по стоимости на момент кражи на основе данных компаний, занимающихся блокчейн-аналитикой, официальных заявлений компаний и заявлений правоохранительных органов, таких как публичные сообщения ФБР.
- Затронутые клиенты: при утечках данных мы учитывали число пострадавших и чувствительность раскрытых полей, включая домашние адреса, документы, удостоверяющие личность, и балансы.
- Долгосрочное влияние: инциденты, изменившие практику безопасности, регулирование или поведение пользователей, такие как Mt. Gox и Ronin, оказались выше краж схожего масштаба.
- Атрибуция и возврат: мы фиксировали подтверждённую атрибуцию и долю замороженных, возвращённых или выплаченных средств, используя данные TRM Labs, Chainalysis, судебные документы и уведомления управляющих банкротством.
- Актуальность данных: статистика взята из публикаций CertiK, PeckShield и Chainalysis, вышедших до 1 ноября 2026 года; методология каждого трекера указана там, где итоговые суммы расходятся.
Некоторые цифры, особенно по Binance и Revolut, остаются предварительными, пока продолжаются расследования. Мы не отслеживали ончейн-потоки самостоятельно. Полный процесс проверки описан в нашей редакционной методологии.