Die besten Unternehmen für Smart-Contract-Audits im Vergleich
1. CertiK
CertiK bleibt der größte Name in der Web3-Sicherheit. Das Unternehmen hat mehr als 5.500 Audits auf über 20 Blockchains abgeschlossen und mehr als 115.000 Schwachstellen offengelegt. Seine Ingenieure kombinieren manuelle Prüfung mit Engines zur formalen Verifikation, die vor dem Mainnet-Deployment mathematisch beweisen, wie sich ein Contract in jedem erreichbaren Zustand verhält.
Sein wichtigstes Unterscheidungsmerkmal kommt nach dem Audit-Bericht. Skynet bewertet laufend Live-Protokolle mit einem überwachten Marktwert von rund 542 Milliarden Dollar und ermöglicht es Teams zu sehen, wie sich Upgrades, Governance-Abstimmungen und Integrationen im Zeitverlauf auf ihr Risikoprofil auswirken.
CertiK veröffentlicht außerdem die branchenübliche Hack-3d-Sicherheitsberichte, die potenziellen Kunden ungewöhnliche Einblicke in aktuelle Angriffsdaten geben. Die Größe hat jedoch auch eine Schattenseite. Die rekt-Rangliste verzeichnet den Vorfall bei Gala Games in Höhe von 216 Millionen Dollar bei einem zuvor geprüften Kunden.
Vorteile
- Formale Verifizierung kombiniert mit kontinuierlichem Skynet-Scoring nach dem Audit.
- Veröffentlichte Vorfallsanalysen halten die Methodik auf dem Stand aktueller Bedrohungen.
- Die große Kundenbasis zeigt eine wiederholbare Lieferpipeline.
Nachteile
- Markenbekanntheit zieht Projekte an, die Audits nur zum Abhaken suchen.
- Mehrere zuvor getestete Anbieter tauchen in der Rekt-Rangliste auf.
- Premium-Preise im Vergleich zu Boutique-Alternativen.
2. Hacken
Hacken hat in mehr als 1.600 Kundenprojekten digitale Vermögenswerte im Umfang von rund 430 Milliarden Dollar geschützt und gilt damit als führende Wahl für Börsen und institutionelle Plattformen. Der Bug-Bounty-Zweig HackenProof koordiniert 45.000 unabhängige Forscher. Gemeinsam haben sie über 25.000 Schwachstellen offengelegt und 15,7 Millionen Dollar an Belohnungen ausgezahlt.
Die regulatorische Bereitschaft ist 2026 der größte Vorteil von Hacken. Das Unternehmen ordnet Leistungen den Anforderungen von MiCA und DORA zu und erstellt compliance-fähige Dokumentation, die europäische Unternehmen direkt den Aufsichtsbehörden vorlegen können. Seine Proof-of-Reserves-Bescheinigungen bestätigen zudem die Einzahlungen der Nutzer bei Börsen wie OKX und Bybit.
Dieser institutionelle Schwerpunkt macht Hacken besonders geeignet für CASPs und Verwahrer, weniger für experimentelle DeFi-Primitive. Die Bilanz ist stark, aber nicht makellos: Das rekt-Leaderboard enthält einen Exploit bei Warp Finance in Höhe von 7,8 Millionen Dollar bei einem Protokoll, das seine Ingenieure zuvor geprüft hatten.
Vorteile
- Compliance-orientierte Berichte eignen sich direkt für die Pflichten nach MiCA und DORA.
- Ein großes Bug-Bounty-Netzwerk erweitert die Abdeckung über den Prüfzeitraum hinaus.
- Die Proof-of-Reserves-Prüfung stärkt das Vertrauen der Börsennutzer.
Nachteile
- Allgemeine Kennzahlen lassen sich nur schwer einzelnen Chains zuordnen.
- Die Enterprise-Ausrichtung kann für kleine DeFi-Teams schwerfällig wirken.
- Ein historischer Vorfall nach einem Audit steht auf der Rekt-Bestenliste.
3. Hashlock
Hashlock ist Australiens führender Smart-Contract-Auditor mit mehr als 500 abgeschlossenen Projektprüfungen und rund 4 Milliarden Dollar an gesicherten Vermögenswerten. Die Aufträge konzentrieren sich auf manuelle, zeilenweise Prüfung auf Ethereum, Solana und Polygon. Ein proprietäres Sicherheitsbewertungssystem unterstützt den Prozess, und das Unternehmen gibt eine Reaktionszeit von unter drei Stunden an.
Am bemerkenswertesten ist Hashlocks Aussage, dass kein vollständig geprüfter Kunde einen erfolgreichen Exploit erlitten hat, was die öffentliche rekt-Rangliste derzeit stützt. Die Prüfungen konzentrieren sich stark auf Geschäftslogik und Anreizdesign. Genau diese Fehlerkategorien übersehen automatisierte Scanner regelmäßig, und Angreifer nehmen sie weiterhin ins Visier.
Sicherheitsleistungen gehen auch über die erste Prüfung hinaus. Das Bedrohungs-Monitoring und die Onchain-Überwachung von Hashlock beobachten bereitgestellte Verträge auf Auffälligkeiten. Separate Tokenomics-Bewertungen suchen nach schlecht gestalteten Anreizen, die wirtschaftliche Angriffspfade schaffen können, selbst wenn der zugrunde liegende Code technisch korrekt ist.
Vorteile
- Keine registrierten Exploits bei vollständig geprüften Kundenprojekten.
- Eine Tokenomics-Prüfung deckt wirtschaftliche Risiken jenseits der Korrektheit des Codes auf.
- Schnelle Rückmeldungen zur Projektabgrenzung eignen sich für Teams mit knappen Launch-Zeitplänen.
Nachteile
- Geringere globale Präsenz als US-amerikanische und europäische Konkurrenten.
- Begrenzte öffentliche Dokumentation des internen Tooling-Stacks.
- Überwachungsalarme erfordern weiterhin kundenseitige Eskalationsverfahren.
4. Trail of Bits
Trail of Bits geht Blockchain-Prüfungen als Forschungsunternehmen für Systemsicherheit an. Die Prüfungen können über Smart Contracts hinaus auch off-chain Keeper, Relayer und Admin-Tools umfassen, auf die moderne Angreifer zunehmend abzielen. Das seit 2012 tätige Unternehmen bringt Fachwissen in Kryptografie und Software-Assurance mit, das nur wenige native Web3-Wettbewerber bieten können.
Ein Großteil der zentralen Sicherheitswerkzeuge der Branche stammt von Trail of Bits. Das Unternehmen entwickelt und pflegt den statischen Analysator Slither sowie die Fuzzer Echidna und Medusa, und seine Berater setzen diese Tools zusätzlich zur manuellen Prüfung ein. Dieser forschungsorientierte Ansatz macht es zur Standardwahl für neuartige Architekturen, zero-knowledge-Systeme und konsenskritische Infrastruktur.
Die Prüfungen sind tendenziell tiefgehender und langsamer als Standard-Audits und eignen sich daher besser für komplexe Protokolle als für einfache Token-Launches. Auch Spitzenforschung hat Grenzen. Das rekt-Leaderboard verzeichnet einen Exploit bei Raft über 3,3 Millionen Dollar, den Trail of Bits zuvor geprüft hatte.
Vorteile
- Unübertroffene Tiefe bei der Prüfung von Kryptografie und off-chain-Infrastruktur.
- Pflegt branchenübliche Open-Source-Analysewerkzeuge.
- Längste Betriebshistorie unter den großen Web3-Auditoren.
Nachteile
- Die Art der Betreuung ist langsamer und ressourcenintensiver.
- Überzogene Preise für einfache Token-Audits mit geringem Umfang.
- Bewirbt keine Kennzahlen zu besicherten Vermögenswerten zum Vergleich.
5. Cyfrin
Cyfrin, 2023 von Patrick Collins gegründet, hat sich zu einem erstklassigen Auditor entwickelt und verbindet Sicherheitsarbeit mit Entwicklerausbildung. Das Unternehmen hat rund 40 Milliarden Dollar an Vermögenswerten abgesichert. Die kostenlose Plattform Updraft hat über 100.000 Lernende in Solidity, Vyper und den Grundlagen der Sicherheitsforschung ausgebildet.
Dieses Bildungsökosystem fließt in die Audit-Arbeit des Unternehmens zurück. CodeHawks, die Wettbewerbsplattform des Unternehmens, und die Schwachstellendatenbank Solodit setzen Forscher fortlaufend neuen Exploit-Mustern aus. Kunden wie ZKsync, Chainlink und Starknet erhalten ungewöhnlich transparente Berichte, oft ergänzt durch öffentliche Video-Walkthroughs.
Cyfrin eignet sich besonders für Teams, die ein Audit kooperativ gestalten möchten und deren eigene Entwickler den Prozess kompetenter verlassen, als sie ihn begonnen haben. Die Firmengeschichte ist kürzer als die etablierter Wettbewerber, aber derzeit steht kein vollständig von Cyfrin geprüftes Projekt auf der rekt-Rangliste.
Vorteile
- Das Bildungsmodell qualifiziert die Teams der Kunden während der Zusammenarbeit weiter.
- Saubere Prüfungsbilanz nach abgeschlossenen privaten Reviews.
- Kostenlose Tools und die Solodit-Datenbank kommen dem gesamten Ökosystem zugute.
Nachteile
- Kürzere Betriebshistorie als jahrzehntealte Wettbewerber.
- Wettbewerbsbasierte Audits erfordern von den Kunden eine starke interne Triage.
- Die Tiefe öffentlicher Fallstudien variiert je nach Auftragsart.
6. Sherlock
Sherlock hat mehr als 1.000 Audits abgeschlossen und über 250 Milliarden Dollar an TVL abgesichert, und zwar über ein Modell, das auf Leistungsdaten von Researchern statt auf einer festen internen Bank beruht. Sein Netzwerk umfasst 11.000+ Researcher, wobei bewährte Spezialisten für Bereiche wie Lending, Bridges oder cross-chain-Messaging jeweils passend zur Codebasis zugewiesen werden.
Audit-Wettbewerbe können Hunderte unabhängiger Forscher gleichzeitig auf einen Prüfumfang ansetzen. Ein erfahrener Leiter steuert den Prozess, während eine Bewertungspipeline doppelte Funde bearbeitet. Zu den größten Projekten zählen der Fusaka-Stresstest der Ethereum Foundation mit 2 Millionen Dollar und der XRP-Ledger-Wettbewerb von Ripple mit 550.000 $.
Sherlock ist zudem der einzige große Auditor, der finanzielle Haftung bietet, indem er Protokollen bis zu 2 Millionen Dollar erstattet, wenn eine abgedeckte Schwachstelle übersehen wird. Die rekt-Rangliste ordnet den Euler-Exploit über 197 Millionen Dollar Sherlock zu. In diesem Fall zahlte das Unternehmen bemerkenswerterweise Ansprüche aus seiner Deckung.
Vorteile
- Leistungsbasierte Personalauswahl ordnet jeder Codebasis passende Spezialisten zu.
- Eine optionale Absicherung gegen Exploits bringt die Anreize der Auditoren mit denen der Kunden in Einklang.
- Das Contest-Modell liefert pro Prüfumfang Hunderte gegnerischer Prüfer.
Nachteile
- Ergebnisse aus Wettbewerben erfordern ein diszipliniertes internes Management der Fehlerbehebung.
- Der Euler-Vorfall bleibt der größte geprüfte Verlust auf rekt.
- Die Deckungsbedingungen enthalten Einschränkungen des Geltungsbereichs, die Teams sorgfältig lesen müssen.
7. Spearbit (Cantina)
Spearbit ist das Eliteforscher-Kollektiv hinter der Plattform Cantina. Die beiden Marken wurden im Mai 2025 zu einem einzigen Sicherheits-Stack zusammengeführt. Ihr gemeinsames Netzwerk umfasst mehr als 9.000 Forscher, hat Onchain-Werte von über 100 Milliarden Dollar abgesichert und betreut Kunden wie Coinbase, Uniswap und Aave.
Für private Aufträge stellt Spearbit handverlesene Teams aus Lead Security Researchern zusammen, um einige der anspruchsvollsten Prüfungen der Branche zu übernehmen. Die öffentlichen Wettbewerbe von Cantina haben dagegen 46,7 Millionen Dollar an mehr als 200 Protokolle ausgeschüttet. Zu den bekanntesten Wettbewerben zählen der Wettbewerb zu Uniswap v4 mit 2,35 Millionen Dollar und die Prüfung des Pectra-Hard-Forks der Ethereum Foundation mit 2 Millionen Dollar.
2026 bewegt sich die Plattform in Richtung Sicherheit über den gesamten Lebenszyklus. KI-native Analysen, verwaltete Bug-Bounty-Programme und kontinuierliche Abdeckung werden zusätzlich zu punktuellen Prüfungen eingeführt. Die öffentliche Bilanz bleibt stark; als Hauptmakel nennen Kritiker den Vorfall beim Cork Protocol über 12 Millionen Dollar, dessen Umfang umstritten ist.
Vorteile
- Zugang zu wohl dem besten Pool an Spitzenforschern.
- Bedeutende Wettbewerbe belegen die Leistungsfähigkeit bei Flaggschiff-Codebasen.
- Eine durchgehende Absicherung reicht weit über den Start hinaus.
Nachteile
- Die Preise der Premium-Stufe richten sich an finanzstarke Protokolle.
- Beim Marktplatz-Modell müssen die Kunden selbst beurteilen, ob der Researcher geeignet ist.
- Ein umstrittener Vorfall nach dem Audit zieht wiederkehrend Kritik auf sich.
8. Halborn
Halborn ist ein offensiv ausgerichtetes Sicherheitsunternehmen, dessen ethische Hacker Aufträge als realistische Angriffssimulationen angehen. Die Prüfung von Verträgen ist nur ein Teil der Arbeit. Die Teams führen außerdem Penetrationstests, Phishing-Kampagnen und Social-Engineering-Übungen gegen die Web-Apps, APIs und internen Prozesse rund um ein Protokoll durch.
Das Unternehmen meldet geschützte Vermögenswerte von mehr als 1 Billion Dollar. Zu den Kunden zählen große Netzwerke wie Polygon und Avalanche sowie Banken und Unternehmen, die in digitale Assets einsteigen. Dieser breitere Ansatz zur Angriffsfläche passt zu den Bedrohungsdaten für 2026, denn Wallet-Kompromittierungen und Social Engineering verursachen inzwischen mehr Verluste als reine Code-Exploits.
Die SOC-2-Zertifizierung und die Ausrichtung an institutionellen Sicherheitsstandards erleichtern die Beschaffung für regulierte Unternehmen. Zu den Einträgen von Halborn im Rekt-Leaderboard gehören MonoX mit 31,4 Millionen Dollar und Seneca Protocol mit 6,4 Millionen Dollar, die beide zuvor von seinen Teams geprüft wurden.
Vorteile
- Die Abdeckung der Angriffsfläche reicht weit über den Vertragscode hinaus.
- Zertifizierungen vereinfachen die Beschaffung für regulierte Institutionen.
- Eine offensive Denkweise spiegelt wider, wie echte Angreifer vorgehen.
Nachteile
- Der Unternehmensumfang erhöht den Koordinationsaufwand für die Zusammenarbeit.
- Die Kennzahlen auf oberster Ebene schlüsseln den Wert nicht nach Chain auf.
- Zwei zuvor bewertete Protokolle erscheinen in der rekt-Rangliste.
9. OpenZeppelin
OpenZeppelin pflegt die Contract-Bibliotheken, auf denen ein Großteil des EVM-Ökosystems beruht, weshalb seine Auditoren außergewöhnlich vertraut mit Mustern sind, die viele Codebasen übernehmen. Das Unternehmen hat Millionen Codezeilen auf mehr als 30 Chains geprüft und Dutzende Milliarden an TVL für Protokolle wie Compound und Aave geschützt.
Die Partnerschaft mit der Ethereum Foundation bei Sicherheitsarbeiten auf Protokollebene festigt den Status von OpenZeppelin als etablierte Wahl für zentrale Infrastruktur. Die Audits kombinieren tiefgehende manuelle Prüfung mit einer Verifizierung der Bereitstellung. Dieser zusätzliche Schritt verringert Fehlkonfigurationen und Abweichungen nach dem Audit, beides häufige Ursachen realer Vorfälle selbst nach sauberen Berichten.
Die Nachfrage ist die wichtigste Einschränkung. In geschäftigen Startphasen kann sich die Terminplanung für kleinere Teams verlängern. Die rekt-Rangliste verzeichnet außerdem einen Audius-Vorfall über 6 Millionen Dollar mit zuvor geprüftem Code, was zeigt, warum auch kanonische Implementierungen nach dem Deployment laufend überwacht werden müssen.
Vorteile
- Die Autorenschaft der Bibliothek verleiht unübertroffene Expertise bei EVM-Mustern.
- Die Verifizierung des Deployments verringert Konfigurationsabweichungen nach dem Audit.
- Die Zusammenarbeit mit der Ethereum Foundation signalisiert institutionelles Vertrauen.
Nachteile
- In stark nachgefragten Startphasen verlängern sich die Warteschlangen bei der Terminvergabe.
- Die besten Ergebnisse setzen eine hohe technische Bereitschaft auf Kundenseite voraus.
- Der EVM-Fokus schränkt die Eignung für Nicht-EVM-Architekturen ein.
10. Quantstamp
Quantstamp hat seit 2017 in mehr als 1.100+ Aufträgen Werte von über 200 Milliarden Dollar abgesichert und zählt damit zu den am längsten tätigen spezialisierten Web3-Auditoren. Die Abdeckung ist tatsächlich chainunabhängig und umfasst Ethereum, Solana, Flow und Cardano. Das Unternehmen hat außerdem konsenskritische Software geprüft, darunter die Ethereum-Clients Prysm und Teku.
Mehrere Zuschüsse der Ethereum Foundation für Skalierungsforschung stärken die Glaubwürdigkeit von Quantstamp auf Protokollebene. Die Berichte sind bekannt für ihre detaillierte Behandlung subtiler Risiken wie Transaktionsreihenfolge-Abhängigkeit und Zeitstempelmanipulation. Diese Gründlichkeit spricht institutionelle DeFi-Teams an, die eine Dokumentation benötigen, die der Prüfung durch Anleger und Aufsichtsbehörden standhält.
Eine lange Betriebsdauer bietet zudem mehr Gelegenheit für Vorfälle. Die rekt-Rangliste verzeichnet Exploits bei den zuvor geprüften Alpha Finance und Rari Capital von insgesamt mehr als 47 Millionen Dollar. Das umfangreiche öffentliche Berichtsarchiv von Quantstamp erlaubt es potenziellen Kunden zumindest, die aktuelle Methodik direkt zu beurteilen.
Vorteile
- Die Erfahrung auf Protokollebene umfasst Ethereum-Konsens-Clients.
- Ein umfangreiches öffentliches Berichtsarchiv unterstützt die Due-Diligence-Prüfung von Käufern.
- Die kettenübergreifende Abdeckung umfasst EVM- und Nicht-EVM-Ökosysteme.
Nachteile
- Der standardisierte Prozess kann bei exotischen Designs generisch wirken.
- Zwei bedeutende Vorfälle nach dem Audit stehen in der Rekt-Rangliste.
- Kunden müssen Admin- und Deployment-Risiken aktiv abgrenzen.
Smart Contracts einfach erklärt
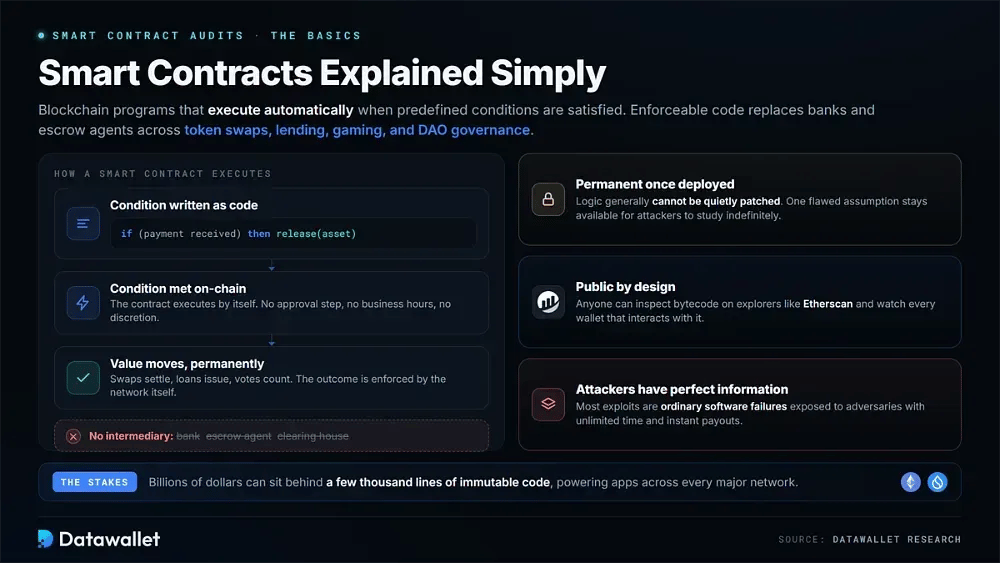
Smart Contracts sind Blockchain-basierte Programme, die automatisch ausgeführt werden, wenn vorab festgelegte Bedingungen erfüllt sind. Durchsetzbarer Code ersetzt Vermittler wie Banken und Treuhänder. Diese Verträge ermöglichen Token-Swaps, Lending-Märkte, Gaming-Ökonomien, DAO-Governance und weitere Anwendungen in allen großen Netzwerken.
Beständigkeit ist eines ihrer prägenden Merkmale. Einmal bereitgestellt, lässt sich die Vertragslogik in der Regel nicht wie herkömmliche Software unbemerkt korrigieren. Eine einzige fehlerhafte Annahme kann für Angreifer unbegrenzt zur Analyse verfügbar bleiben, während hinter nur wenigen tausend Zeilen unveränderlichen Codes Milliarden von Dollar liegen können.
Auch der Code ist öffentlich. Jeder kann den Contract-Bytecode über Explorer wie Etherscan einsehen und die Krypto-Wallet-Adressen beobachten, die mit ihm interagieren. Angreifer arbeiten daher mit perfekten Informationen. Die meisten Exploits sind gewöhnliche Softwarefehler, die Angreifern ausgesetzt sind, die unbegrenzt Zeit haben, sie zu untersuchen, und sofortige Auszahlungen erhalten können.
Was ist ein Smart-Contract-Audit?
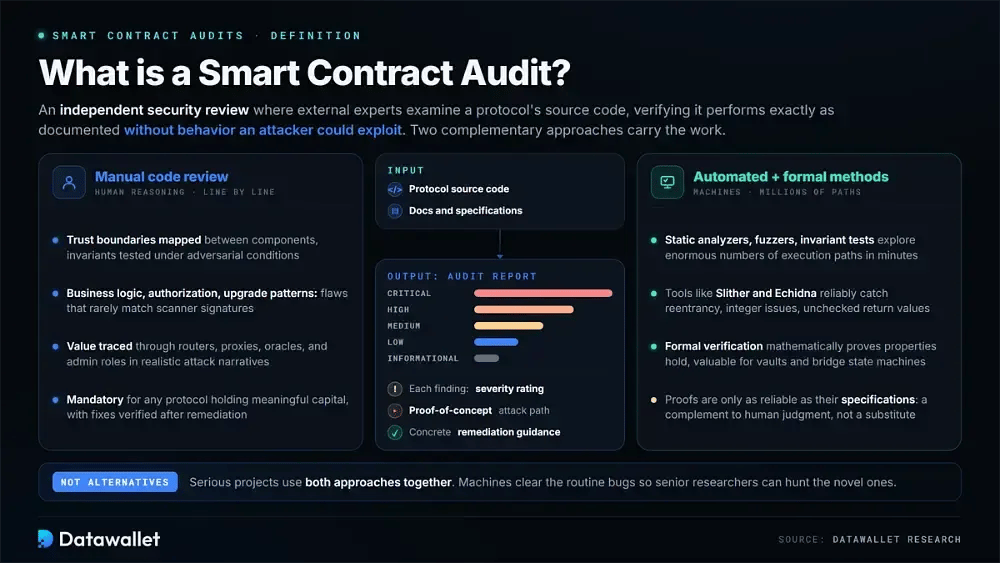
Ein Smart-Contract-Audit ist eine unabhängige Sicherheitsprüfung, bei der externe Experten den Quellcode eines Protokolls vor oder nach der Bereitstellung untersuchen. Ziel ist es, zu überprüfen, dass der Vertrag genau das tut, was seine Dokumentation verspricht, ohne ein Verhalten offenzulegen, das ein Angreifer ausnutzen könnte.
Jeder Befund wird mit einer Schweregrad-Bewertung und einem Proof-of-Concept-Angriffspfad dokumentiert, gefolgt von konkreten Empfehlungen zur Behebung. Die Branche stützt sich vor allem auf zwei sich ergänzende Ansätze. Seriöse Projekte nutzen in der Regel beide, statt sie als Alternativen zu betrachten.
1. Audits durch manuelle Code-Prüfung
Manuelle Audits beruhen auf menschlichem Urteilsvermögen. Erfahrene Sicherheitsforscher lesen den Code Zeile für Zeile und erfassen die Vertrauensgrenzen zwischen den Komponenten. Außerdem prüfen sie, ob die angegebenen Invarianten auch unter gegnerischen Bedingungen bestehen. Fehler in der Geschäftslogik, fehlerhafte Zulassungspfade und gefährliche Upgrade-Muster treten hier häufig zutage, weil sie selten zu den Signaturen von Scannern passen.
Eine gründliche manuelle Prüfung betrachtet nicht nur einzelne Contracts, sondern das Zusammenspiel der Module. Prüfer verfolgen den Wertfluss durch Router, Proxys, Oracles und Admin-Rollen und simulieren dann realistische Angriffsszenarien, die auch wirtschaftlichen Druck einbeziehen können. Nach Abschluss der Behebung überprüfen sie die Korrekturen. Diese Tiefe macht die manuelle Prüfung für jedes Protokoll mit nennenswertem Kapital unverzichtbar.
2. Automatisierte Audits und Audits mit formalen Methoden
Automatisierte Analysen können mithilfe von statischen Analysewerkzeugen, Fuzzern und Invariantentests binnen Minuten enorme Mengen an Ausführungspfaden untersuchen. Tools wie Slither und Echidna erkennen zuverlässig Reentrancy, Integer-Probleme und ungeprüfte Rückgabewerte. Entwickler können diese häufigen Fehler frühzeitig beseitigen, bevor teure Stunden manueller Prüfung anfallen.
Formale Verifikation geht weiter. Sie beweist mathematisch, dass bestimmte Eigenschaften unter einem definierten Modell gelten, was besonders wertvoll für kritische Komponenten wie die Tresor-Buchhaltung oder Bridge-Zustandsautomaten ist. Beweise sind jedoch nur so verlässlich wie die Spezifikationen, auf denen sie beruhen. Formale Methoden ergänzen daher die Urteilskraft erfahrener Menschen, ersetzen sie aber nicht.
So prüfen Sie einen Smart Contract
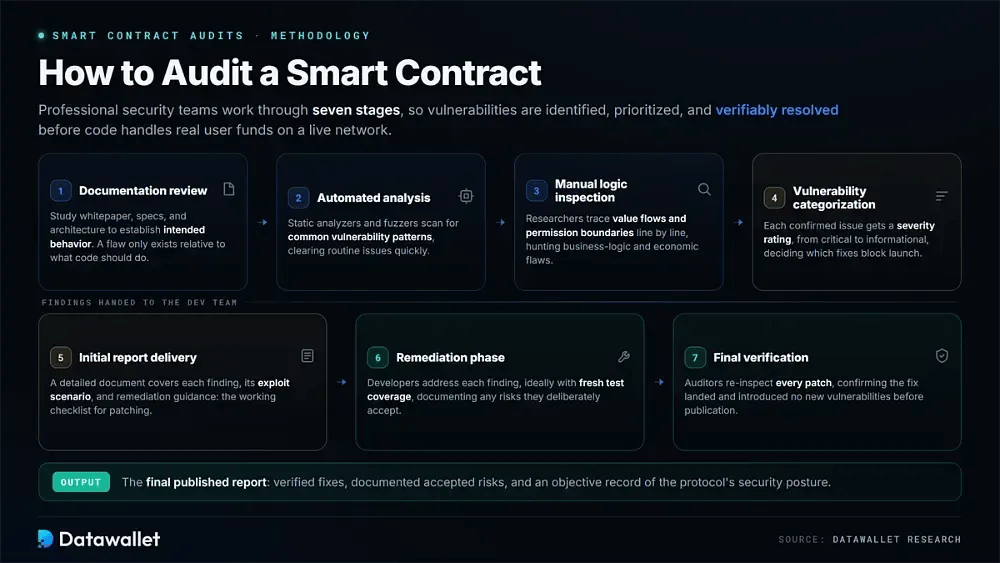
Eine disziplinierte Audit-Methodik trägt dazu bei, dass Schwachstellen erkannt, priorisiert und nachweislich behoben werden, bevor der Code reale Nutzergelder in einem Live-Netzwerk verwaltet.
Professionelle Sicherheitsteams arbeiten diese sieben Phasen ab:
- Dokumentationsprüfung: Die Prüfer untersuchen das Whitepaper, die Spezifikationen und die Architekturdiagramme, um festzustellen, wie sich das System verhalten soll. Ein Fehler lässt sich nur im Verhältnis zu dem definieren, was der Code leisten soll.
- Automatisierte Analyse: Statische Analysetools und Fuzzer durchsuchen die Codebasis nach gängigen Schwachstellenmustern und erledigen Routineprobleme schnell, sodass erfahrene Prüfer sich auf Probleme konzentrieren können, die Maschinen nicht erkennen.
- Manuelle Logikprüfung: Erfahrene Forscher gehen den Code Zeile für Zeile durch und verfolgen Wertflüsse entlang von Berechtigungsgrenzen, um Geschäftslogik- und Wirtschaftsfehler zu finden, die für das Design des Protokolls spezifisch sind.
- Kategorisierung von Schwachstellen: Jedes bestätigte Problem erhält eine Schweregrad-Bewertung von kritisch bis informativ. Das gibt Entwicklern eine objektive Grundlage, um zu entscheiden, welche Korrekturen vor dem Start abgeschlossen sein müssen.
- Übergabe des ersten Berichts: Das Team erhält ein detailliertes Dokument zu jedem Befund, dem zugehörigen Exploit-Szenario und konkreten Empfehlungen zur Behebung. Dieser Bericht dient beim Patchen als Arbeits-Checkliste.
- Behebungsphase: Entwickler gehen jedes Ergebnis an und ergänzen idealerweise neue Testabdeckung. Akzeptierte Risiken werden dokumentiert, wenn das Team bewusst entscheidet, das Verhalten nicht zu ändern.
- Abschließende Überprüfung: Die Prüfer kontrollieren jeden Patch erneut, um sicherzustellen, dass das Problem tatsächlich behoben wurde und die Korrektur keine neuen Schwachstellen verursacht hat, bevor der Abschlussbericht veröffentlicht wird.
Trends bei der Smart-Contract-Sicherheit im Jahr 2026
Die Bedrohungslage im Jahr 2026 unterscheidet sich wesentlich von dem Umfeld, für das viele Audit-Methoden ursprünglich entwickelt wurden. Angreifer sind weiter vorgelagert aktiv, während Auditoren ihre eigenen Werkzeuge mit künstlicher Intelligenz rasch industrialisieren.
Diese Veränderungen müssen den Prüfungsumfang beeinflussen. Eine Prüfung, die auf Bedrohungen der Zeit um 2022 ausgelegt ist, kann die Angriffsvektoren übersehen, die heute Protokolle leeren.
Angreifer gehen über den Code hinaus
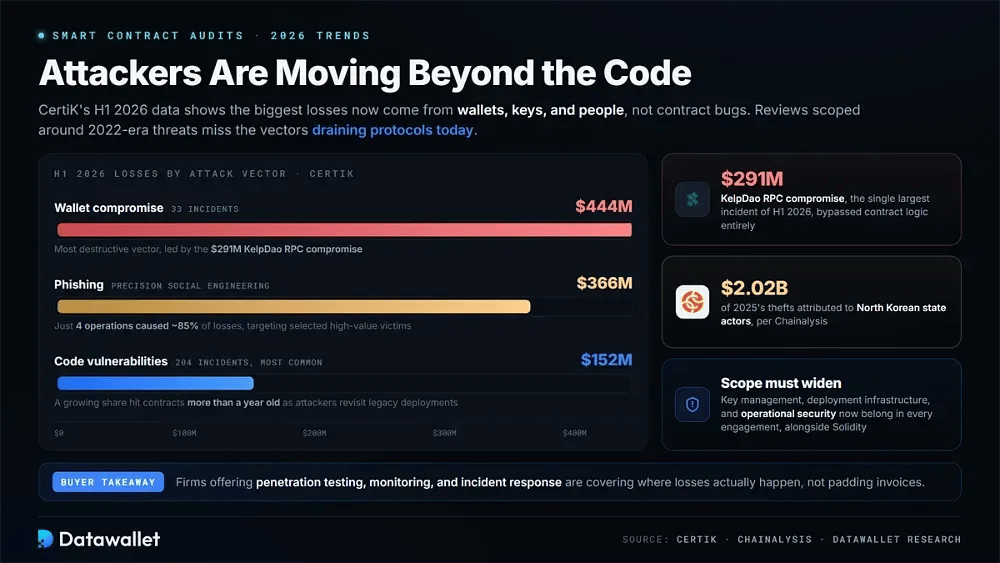
Die Daten von CertiK für das H1 2026 zeigen, dass der Wallet-Kompromiss der zerstörerischste Angriffsvektor ist: Er verursachte Verluste von 444 Millionen Dollar bei nur 33 Vorfällen. Angeführt wurde die Summe vom KelpDao-RPC-Kompromiss mit 291 Millionen Dollar. Phishing machte weitere 366 Millionen Dollar aus, wobei vier präzise Social-Engineering-Operationen mit gezielt ausgewählten, hochvermögenden Opfern rund 85 % dieser Verluste verursachten.
Code-Schwachstellen waren weiterhin die häufigste Kategorie und traten in 204 Vorfällen auf, verursachten jedoch vergleichsweise bescheidene 152 Millionen Dollar. Ein wachsender Anteil betraf Verträge, die älter als ein Jahr waren, da Angreifer systematisch zu älteren Deployments zurückkehrten. Chainalysis führt unterdessen 2,02 Milliarden Dollar der Diebstähle des Jahres 2025 auf nordkoreanische staatliche Akteure zurück.
Der Prüfumfang muss nun neben operativer Sicherheit und Solidity auch Schlüsselverwaltung und Deployment-Infrastruktur umfassen. Firmen, die Penetrationstests, Monitoring und Incident Response anbieten, adressieren die Stellen, an denen Verluste tatsächlich entstehen, statt lediglich Rechnungen aufzublähen. Käufer sollten diese Verschiebung beim Vergleich von Angeboten berücksichtigen.
KI hält Einzug in den Audit-Stack
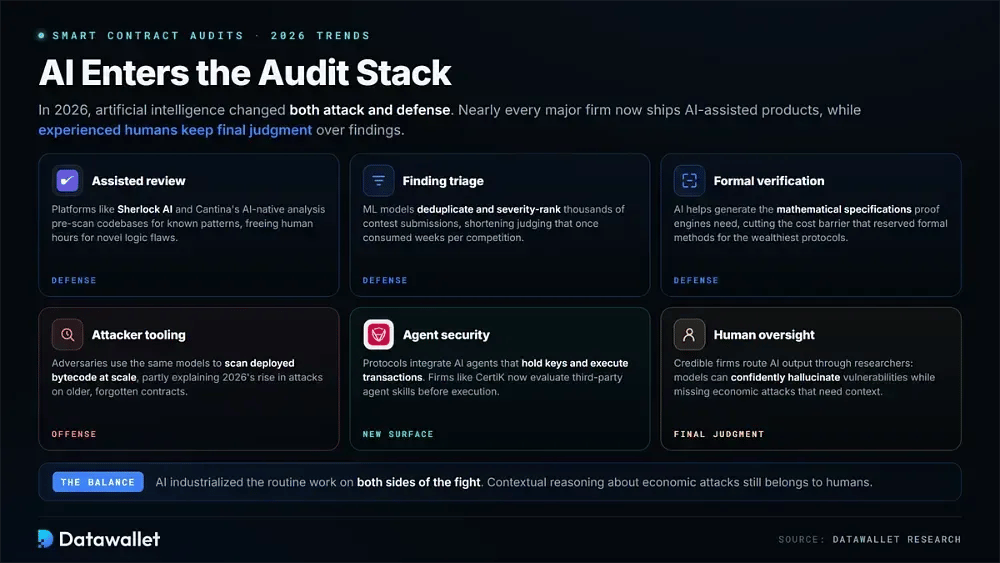
Künstliche Intelligenz hat 2026 sowohl Angriff als auch Verteidigung verändert. Nahezu jedes große Unternehmen bietet inzwischen KI-gestützte Produkte an, betont aber, dass erfahrene menschliche Forscher das letzte Urteil über die Ergebnisse behalten.
So verändert KI in diesem Jahr die Sicherheit von Smart Contracts:
- Unterstützte Prüfung: Plattformen wie Sherlock KI und die KI-native Analyse von Cantina durchsuchen Codebasen vorab nach bekannten Mustern, damit menschliche Forscher ihre begrenzte Prüfzeit auf neuartige Logikfehler verwenden können.
- Triage von Funden: Modelle des maschinellen Lernens entfernen automatisch Duplikate und ordnen Tausende Einreichungen eines Wettbewerbs nach Schweregrad, wodurch sich Bewertungszeiträume verkürzen, die früher pro Wettbewerb wochenlang die Aufmerksamkeit leitender Forscher banden.
- Formale Verifikation: KI unterstützt bei der Erstellung der mathematischen Spezifikationen, die Beweissysteme benötigen, und senkt so die bisherige Kostenhürde, die formale Methoden auf die finanzstärksten Protokolle beschränkte.
- Werkzeuge für Angreifer: Angreifer nutzen dieselben Modelle, um bereitgestellten Bytecode in großem Umfang nach ausnutzbaren Mustern zu durchsuchen, was teilweise den Anstieg der Angriffe auf ältere, vergessene Contracts im Jahr 2026 erklärt.
- Sicherheit von Agenten: Protokolle integrieren zunehmend KI-Agenten, die Schlüssel halten und Transaktionen ausführen. Unternehmen wie CertiK bieten inzwischen eigene Produkte an, die Fähigkeiten von Drittanbieter-Agenten vor der Ausführung bewerten.
- Menschliche Kontrolle: Seriöse Firmen lassen KI-generierte Ergebnisse weiterhin von erfahrenen Researchern prüfen, da Modelle Schwachstellen selbstsicher halluzinieren können und dabei ökonomische Angriffe übersehen, die echtes kontextuelles Denken erfordern.
So wählen Sie einen Smart-Contract-Auditor aus
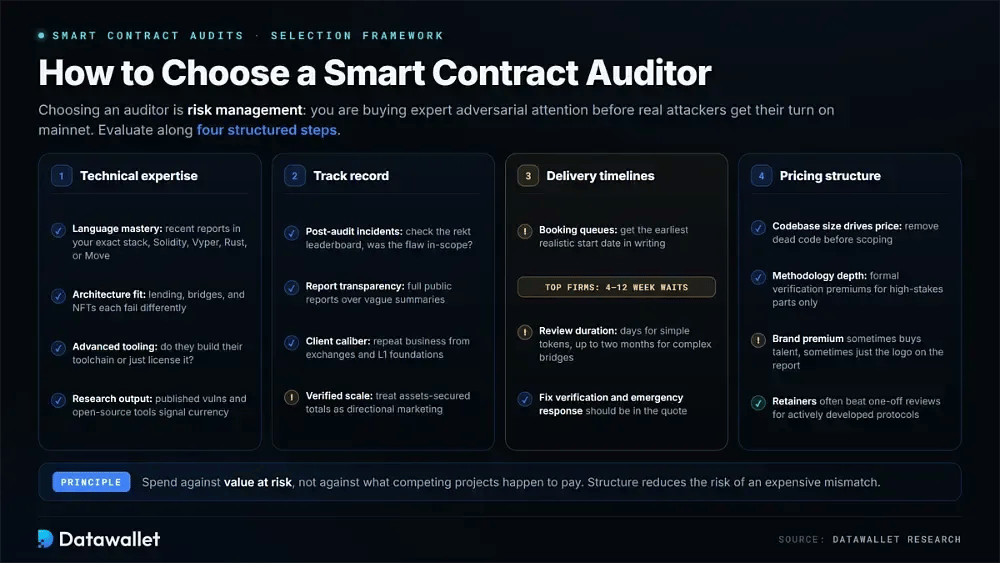
Die Wahl eines Auditors ist im Kern eine Übung im Risikomanagement. Sie erkaufen sich die Aufmerksamkeit von Experten mit Angreifersicht, bevor echte Angreifer im Mainnet ihre Chance erhalten. Eine strukturierte Bewertung von Fachkenntnis, Erfolgsbilanz, Zeitplänen und Kosten verringert das Risiko einer teuren Fehlentscheidung.
Schritt 1: Technische Expertise bewerten
Wählen Sie Prüfer, deren nachgewiesene Erfahrung genau zu Ihrem Technologie-Stack passt. Selbst ausgezeichnete Solidity-Prüfer übersehen möglicherweise kritische Probleme in Rust-, Cairo- oder Move-Codebasen.
Wichtige Faktoren, die bei dieser Bewertung zu berücksichtigen sind:
- Sprachkompetenz: Prüfen Sie, ob tiefgehende, aktuelle Erfahrung mit Ihrer jeweiligen Sprache vorliegt, sei es Solidity, Vyper, Rust oder Move, und suchen Sie nach veröffentlichten Berichten aus diesem Ökosystem.
- Passung zur Architektur: Prüfen Sie, ob das Team vergleichbare Designs auditiert hat. Lending-Märkte, cross-chain-Bridges und NFT-Infrastruktur weisen jeweils unterschiedliche Ausfallrisiken auf.
- Erweiterte Tools: Fragen Sie, welche Fuzzer, statischen Analysetools und Engines für formale Verifikation das Team routinemäßig einsetzt und ob es seine Toolchain selbst entwickelt oder lediglich lizenziert.
- Forschungsleistung: Bevorzugen Sie Firmen, die Schwachstellenforschung veröffentlichen und Open-Source-Werkzeuge beisteuern. Aktive Forscher bleiben eher auf dem neuesten Stand, wenn sich Angriffstechniken zwischen Aufträgen ändern.
Schritt 2: Sicherheitsbilanz analysieren
Marketingkennzahlen haben ohne unabhängige Überprüfung wenig Gewicht. Vergleichen Sie vor der Erstellung einer Shortlist jede Aussage mit öffentlichen Prüfberichten und neutralen Vorfalldatenbanken.
Bewerten Sie diese Kennzahlen, um ihre Zuverlässigkeit einzuschätzen:
- Vorfälle nach Audits: Durchsuchen Sie die Rekt-Rangliste nach Exploits bei zuvor geprüften Kunden. Stellen Sie dann fest, ob der Fehler im Prüfumfang lag, außerhalb davon oder erst nach der Prüfung hinzugefügt wurde.
- Transparenz der Berichte: Bevorzugen Sie Unternehmen, die vollständige Berichte veröffentlichen. Verborgene Befunde und vage Zusammenfassungen erschweren die Beurteilung der tatsächlichen Prüftiefe.
- Kundenqualität: Achten Sie auf Folgeaufträge von erfahrenen Käufern wie Börsen, L1-Stiftungen und Blue-Chip-Protokollen, da informierte wiederkehrende Kunden ein aussagekräftiges Qualitätssignal sind.
- Verifizierter Umfang: Betrachten Sie Gesamtsummen verwalteter Vermögen als richtungsweisendes Marketing. Gewichten Sie überprüfbare Fakten wie veröffentlichte Berichte, benannte Kunden und Forscherlisten stärker.
Schritt 3: Lieferzeiten prüfen
Die Startzeitpläne können allein über die engere Auswahl entscheiden. Führende Anbieter privater Audits sind unter Umständen für Wochen oder Monate ausgebucht, während wettbewerbsfähige Plattformen mitunter innerhalb weniger Tage beginnen können.
Beachten Sie folgende Punkte zu Zeitplan und Geschwindigkeit:
- Buchungswarteschlangen: Fragen Sie schriftlich nach dem frühestmöglichen realistischen Starttermin. In der Hochsaison nennen renommierte Anbieter oft Wartezeiten von vier bis zwölf Wochen.
- Prüfungsdauer: Richten Sie den erwarteten Zeitplan am Umfang aus. Er reicht von Tagen bei einfachen Token bis zu bis zu zwei Monaten bei komplexen Bridges oder neuartigen Architekturen.
- Überprüfung der Korrekturen: Prüfen Sie, ob das Angebot die erneute Prüfung von Patches abdeckt. Ein Audit ohne Verifizierung der Behebung lässt den gefährlichsten Teil des Prozesses ungeprüft.
- Notfallreaktion: Klären Sie, ob bei akuten Vorfällen oder dringenden Patches schneller Support verfügbar ist, idealerweise mit vertraglich zugesicherten Reaktionszeiten.
Schritt 4: Preisstrukturen vergleichen
Die Ausgaben für ein Audit sollten dem gefährdeten Wert entsprechen und nicht dem, was konkurrierende Projekte zufällig zahlen. Wer weiß, was das Angebot bestimmt, kann zudem den Umfang geschickter verhandeln, statt einfach eine Zahl zu akzeptieren.
Zu den Faktoren, die die Gesamtkosten beeinflussen, zählen:
- Umfang der Codebasis: Die Preisgestaltung richtet sich vor allem nach den Quellcodezeilen und der architektonischen Komplexität. Das Entfernen von totem Code vor der Aufwandsschätzung kann die Rechnung daher direkt senken.
- Methodentiefe: Formale Verifizierung und Teams mit mehreren Forschern kosten mehr als eine Standardprüfung. Diese Aufschläge sind vor allem bei Komponenten gerechtfertigt, die erhebliche oder unwiederbringliche Werte absichern.
- Markenaufschlag: Etablierte Firmen verlangen deutlich mehr als aufstrebende Boutiquen. Manchmal bekommt man für diesen Aufschlag tiefere Expertise, in anderen Fällen kaum mehr als das Logo auf dem Bericht.
- Laufende Retainer: Kontinuierliches Monitoring, Bounty-Management und planmäßige erneute Audits machen Sicherheit zu einem laufenden Betriebsaufwand. Bei aktiv weiterentwickelten Protokollen ist dieses Modell häufig besser als eine einmalige Prüfung.
Wie viel kostet ein Smart-Contract-Audit 2026?
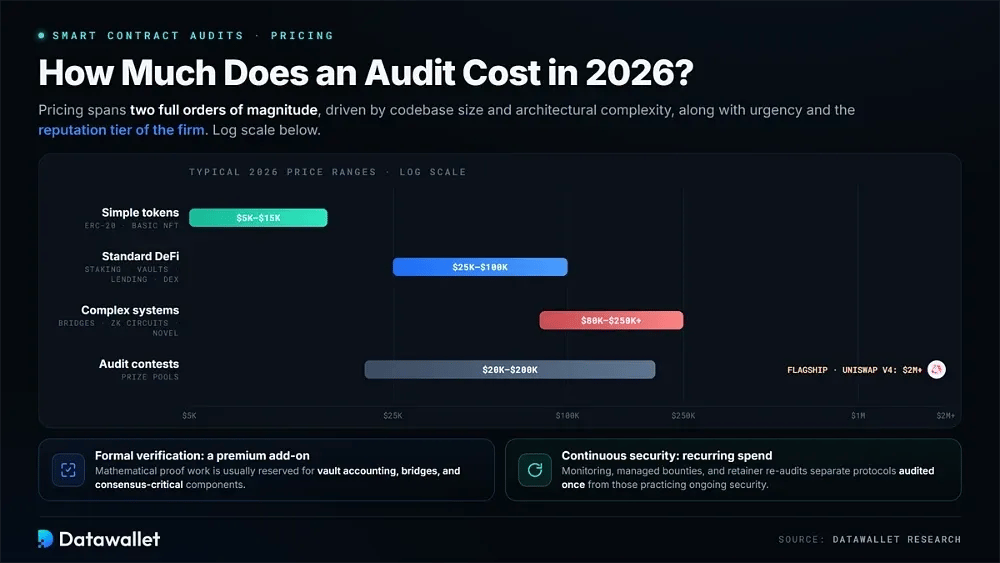
Die Preise für Smart-Contract-Audits spannen 2026 zwei volle Größenordnungen. Die Angebote variieren je nach Umfang der Codebasis und architektonischer Komplexität sowie nach Dringlichkeit und Reputationsstufe der beauftragten Firma.
Die typischen Preisspannen für 2026 gliedern sich wie folgt:
- Einfache Token: Standardmäßige ERC-20- oder einfache NFT-Verträge kosten bei Boutique-Firmen in der Regel zwischen 5.000 $ und 15.000 $ und sind oft innerhalb einer einzigen Arbeitswoche fertig.
- Standard-DeFi: Staking-Systeme, Vaults und Protokolle mittlerer Komplexität kosten in der Regel 25.000 $ bis 100.000 $. Die meisten anspruchsvollen Lending- oder DEX-Projekte liegen in diesem Bereich.
- Komplexe Systeme: bridges, zero-knowledge-Schaltkreise und neuartige Architekturen erreichen häufig 80.000 $ bis 250.000 $+, was die mehrwöchige Arbeit und die mehreren Forscher widerspiegelt, die diese Angriffsflächen tatsächlich erfordern.
- Audit-Wettbewerbe: Wettbewerbsplattformen nutzen Preispools von etwa 20.000 $ bis 200.000 $, während Flaggschiff-Wettbewerbe wie der von Uniswap v4 2 Millionen Dollar überschritten haben.
- Formale Verifizierung: Mathematische Beweisarbeit verteuert die übliche Prüfung erheblich und ist in der Regel für die Vault-Buchführung, Bridges und konsenskritische Komponenten vorgesehen.
- Kontinuierliche Sicherheit: Monitoring-Abonnements, verwaltete Bounties und Re-Audits auf Retainer-Basis verursachen wiederkehrende Kosten. Zunehmend unterscheiden diese Leistungen Protokolle, die nur einmal geprüft wurden, von solchen, die laufende Sicherheit praktizieren.
Häufige Schwachstellen bei Smart Contracts
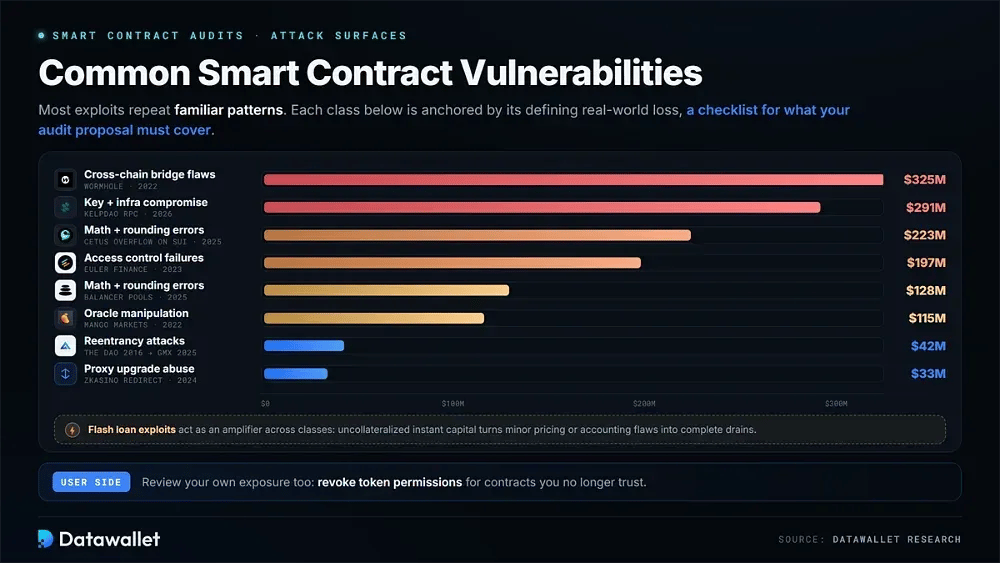
Die meisten Exploits wiederholen bekannte Muster. Wer diese Kategorien versteht, kann defensiveren Code schreiben, und Auftraggeber können damit prüfen, ob ein Audit-Angebot die richtigen Angriffsflächen abdeckt.
Dies sind die schädlichsten Schwachstellenklassen im Jahr 2026:
- Reentrancy-Angriffe: Externe Aufrufe, die während der Ausführung erneut in einen Contract eintreten, fordern weiterhin Opfer, von The DAO bis zum GMX-Exploit von 2025 mit einem Schaden von 42 Millionen Dollar.
- Fehler bei der Zugriffskontrolle: Fehlende oder falsch konfigurierte Berechtigungen können Angreifern ermöglichen, privilegierte Funktionen aufzurufen. Dies war ein Faktor beim 197 Millionen Dollar schweren Exploit von Euler Finance und bei unzähligen kleineren Abflüssen.
- Mathematik- und Rundungsfehler: Präzisionsmängel in der Pool-Arithmetik verursachten Ende 2025 Balancers Verlust von 128 Millionen Dollar sowie den Cetus-Overflow-Exploit auf Sui über 223 Millionen Dollar.
- Orakel-Manipulation: Durch die Verzerrung von Preisfeeds können Angreifer gegen künstlich aufgeblähte Sicherheiten Kredite aufnehmen. Dies war der Mechanismus hinter dem Abfluss von 115 Millionen Dollar bei Mango Markets und vielen späteren Angriffen.
- Flash-Loan-Exploits: Unbesicherte Sofortkredite verschaffen Angreifern innerhalb einer einzigen Transaktion Zugriff auf enormes Kapital, sodass kleine Preis- oder Buchungsfehler zu vollständigen Plünderungen ausgeweitet werden können.
- Missbrauch von Proxy-Upgrades: Schwach gesicherte Upgrade-Pfade können bösartige Logikaustausche ermöglichen, wie bei ZKasino, wo 33 Millionen Dollar an Nutzer-Einzahlungen durch eine nicht autorisierte Änderung umgeleitet wurden.
- Kompromittierung von Schlüsseln und Infrastruktur: Gestohlene Signaturschlüssel und gekaperte RPC-Endpunkte verursachten 2026 die größten Verluste, darunter den Vorfall bei KelpDao über 291 Millionen Dollar, und umgingen dabei die Vertragslogik vollständig.
- Schwachstellen bei Cross-Chain-Bridges: Lücken bei der Signaturprüfung und Fehler bei der Nachrichtenübermittlung machen Bridges weiterhin zu einem der beständigsten Angriffsziele. Der Hack von Wormhole über 325 Millionen Dollar bleibt das prägende Beispiel.
Nutzer sollten außerdem regelmäßig ihr eigenes Risiko prüfen. Ein praktischer Ausgangspunkt ist zu lernen, wie man Token-Berechtigungen widerruft für Contracts, denen man nicht mehr vertraut.
Fazit
Für ein Blockchain-Team zählt die Wahl eines Sicherheitspartners weiterhin zu den Entscheidungen mit dem größten Hebel. Eine einzige übersehene Schwachstelle kann die Ergebnisse aller anderen Wachstumsmaßnahmen zunichtemachen.
Kein Audit kann Sicherheit garantieren. Daten aus 2026 zeigen zudem, dass Angreifer den Vertragscode zunehmend ganz umgehen. Dennoch verringern mehrstufige Prüfungen durch angesehene Firmen die Kategorie vermeidbarer Ausfälle erheblich.
Protokollnutzer können denselben Maßstab bei der Bewertung von Projekten anlegen. Mehrere unabhängige Audits, aktive Bounties und kontinuierliches Monitoring sind stärkere Signale als ein einzelnes, veraltetes PDF.
Unsere Methodik
Wir haben Unternehmen für Smart-Contract-Audits geprüft, die im August 2026 weiterhin aktiv waren und neue Aufträge annahmen. Die Angaben wurden anhand von Primärquellen statt Marketingseiten verifiziert. Das Ranking verwendet sechs Kriterien:
- Trust Score: Die Bewertung von Datawallet auf einer Skala von 5 berücksichtigt verifizierte Audit-Ergebnisse, die Expertise der Prüfer, die Transparenz der Berichte und den Umgang der jeweiligen Firma mit Vorfällen bei zuvor geprüften Kunden.
- Erfolgsbilanz nach dem Audit: Jede Firma wurde mit der Rangliste von rekt.news abgeglichen. Wir haben jeden zugeordneten Vorfall erfasst und anschließend den ursprünglichen Prüfungsumfang untersucht, um festzustellen, ob der ausgenutzte Code tatsächlich geprüft worden war.
- Geprüfte Kennzahlen: Anzahl der Audits, Angaben zu gesicherten Vermögenswerten und Zahlen zu Forschern stammen von der offiziellen Website und aus den veröffentlichten Berichten des jeweiligen Unternehmens im August 2026. Nicht unabhängig bestätigbare Angaben sind gekennzeichnet.
- Leistungsumfang: Wir haben untersucht, was jeder Auftrag umfasst, von der Tiefe der manuellen Prüfung und formalen Verifikation bis hin zu Monitoring, Bounty-Management, Incident Response und der Überprüfung von Korrekturen nach der Behebung.
- Abdeckung des Ökosystems: Die Unterstützung von Chains und Sprachen wurde anhand veröffentlichter Berichte statt pauschaler Aussagen geprüft. Echte Expertise in Solana, Move oder ZK-Systemen sollte in den öffentlichen Arbeiten eines Unternehmens erkennbar sein.
- Marktrelevanz: Wir haben Nachfragesignale für 2026 berücksichtigt, etwa Prüfungen großer Hard Forks der Ethereum Foundation und Compliance-Arbeit von Börsen unter MiCA, ebenso die Verbreitung von Wettbewerbs- und KI-gestützten Modellen.
Die Recherche wurde Anfang September 2026 abgeschlossen, und der aktive Status jedes Unternehmens wurde am Veröffentlichungsdatum erneut geprüft. Unsere redaktionelle Methodik erklärt, wie jede Aussage verifiziert wurde.