Die größte langfristige Sicherheitsdebatte um Bitcoin nimmt Fahrt auf. Da die Forschung zum Quantencomputing beschleunigt voranschreitet, fragen sich Entwickler zunehmend, wie sich Bitcoin anpassen könnte, bevor die heutige Kryptografie zur Schwachstelle von morgen wird.
Hier kommt BIP-360 ins Spiel. Statt eine vollständige Lösung zu versprechen, bietet es einen praktischen Rahmen, um die Gefährdung zu verringern, die Migration zu steuern und Bitcoin auf eine Post-Quanten-Zukunft vorzubereiten.
Sehen Sie sich unten die vollständige Aufschlüsselung an. 👇
Einführung in die Bedrohungen von Bitcoin durch Quantencomputer
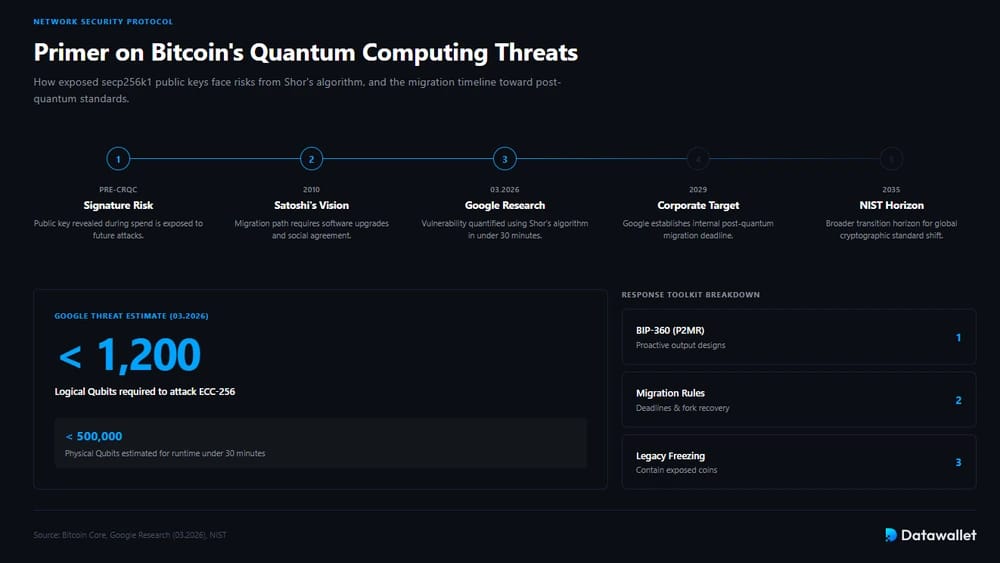
Die Quantenbedrohung für Bitcoin betrifft Signaturen (kryptografische Nachweise, die eine Transaktion mithilfe eines Private Key autorisieren). Wenn bei einer Bitcoin-Ausgabe ein secp256k1-Public-Key offengelegt wird, könnte ein ausreichend fortgeschrittener Quantencomputer den Shor-Algorithmus ausführen, den zugehörigen Private Key ableiten und eine betrügerische Transaktion autorisieren. Praktisch bedeutet das: Jeder offengelegte Schlüssel wird angreifbar, sobald kryptografisch relevante Quantenrechner existieren.
Diese Möglichkeit gehört seit Anfang an zum Bedrohungsmodell von Bitcoin. 2010 merkte Satoshi Nakamoto an, dass das Netzwerk bei einer schrittweisen Schwächung der Kryptografie durch Software-Updates und breiten gesellschaftlichen Konsens auf stärkere Primitive umsteigen könnte. Diese Erwartung prägt noch heute das Denken über Migration, Adresshygiene und die Minimierung unnötiger Offenlegung von öffentlichen Schlüsseln.
Die Debatte wurde im März 2026 konkreter, als Google-Forscher schätzten, dass ein Angriff auf ECC-256 möglicherweise weniger als 1.200 logische Qubits und unter 500.000 physische Qubits erfordert, mit Laufzeiten von einigen Minuten auf einem künftigen CRQC. Google verband diese Warnung mit seinem eigenen Ziel für die Post-Quanten-Migration bis 2029, während der breitere Übergangshorizont des NIST bis 2035 reicht.
Vor diesem Hintergrund umfasst die Debatte über Bitcoins Reaktion mittlerweile mehrere Ebenen: proaktive Output-Designs wie P2MR aus BIP-360, umfassendere Post-Quanten-Signatur-Upgrades sowie schärfere Optionen wie Migrationsfristen, das Einfrieren offengelegter Legacy-Coins oder forkbasierte Wiederherstellungsregeln. Im nächsten Abschnitt kann dann untersucht werden, wo BIP-360 in dieses breitere Instrumentarium passt.
Was ist BIP-360 (Bitcoin Improvement Proposal 360)?
BIP-360 ist ein Entwurf für einen Soft Fork, der Pay-to-Merkle-Root bzw. P2MR einführt, einen neuen Bitcoin-Output-Typ, der Taproot-ähnliche Skriptbäume erhalten und zugleich den quantenanfälligen Key-Path-Spend entfernen soll. Ethan Heilman eröffnete die zugehörige Diskussion zur „Algorithmus-Agilität“ am 9. Februar 2026, und das BIP wurde am 10. Februar 2026 in das Repository aufgenommen.
Die Kernidee ist enger gefasst als „Bitcoin vollständig quantensicher machen“. Stattdessen verschafft BIP-360 Bitcoin eine sauberere strukturelle Grundlage für künftige Post-Quanten-Upgrades, indem direkt auf eine Merkle-Wurzel eines Skriptbaums festgelegt wird, ohne internen Schlüssel. Damit ist es eher ein Migrationspfad für den ersten Schritt als ein vollständiger kryptografischer Ersatz.
Der Vorschlag wurde von Hunter Beast, Ethan Heilman und Isabel Foxen Duke verfasst und entwickelte sich 2024 und 2025 erheblich weiter, bevor er Anfang 2026 eine Entwurfsform erreichte. Bis März 2026 war er über die Theorie hinaus in öffentliche Implementierungsarbeiten im Stil eines Testnet gelangt, was der breiteren Diskussion mehr Dringlichkeit und technische Konkretheit verlieh.
BIP-360-Komponenten
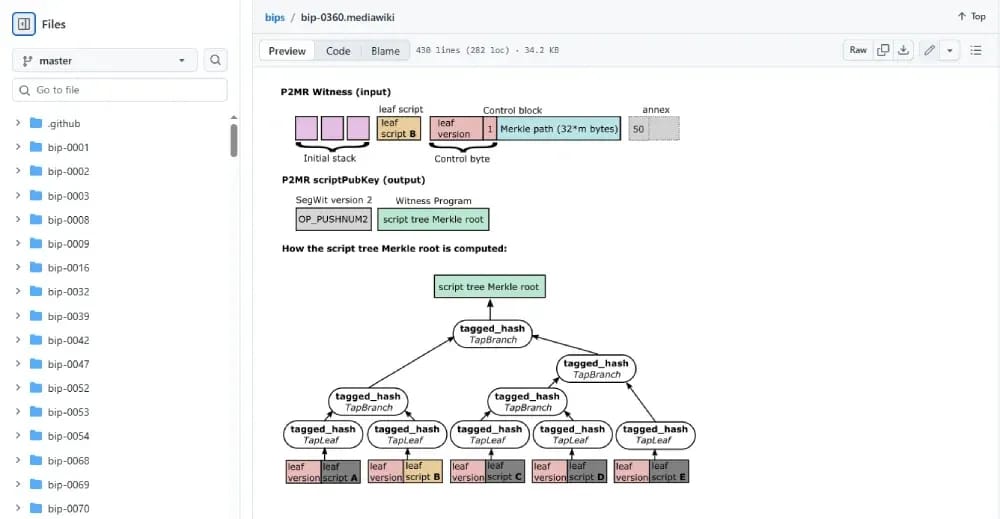
BIP-360 kombiniert ein neues Ausgabeformat, vertraute Tapscript-Mechanismen und die bewusste Entfernung des am stärksten quantengefährdeten Ausgabepfads von Taproot. In der Praxis ändert es, wie Gelder gebunden und ausgegeben werden, und lässt zugleich Raum für spätere Upgrades auf Post-Quanten-Signaturen.
Die wichtigsten Punkte im Überblick:
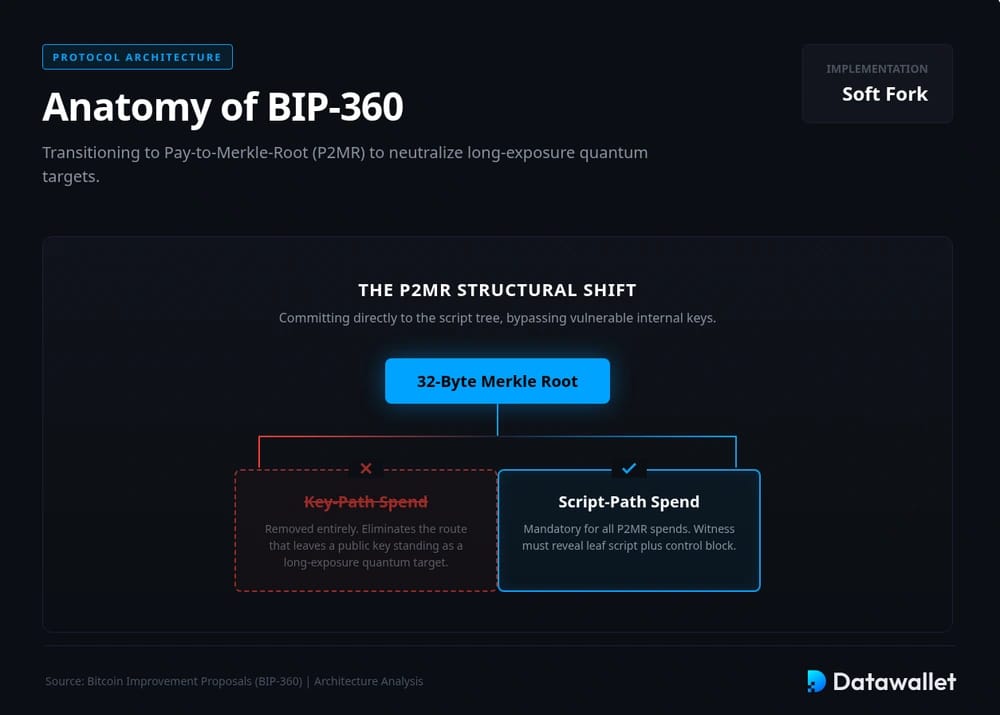
- P2MR: BIP-360 definiert Pay-to-Merkle-Root als neuen Output-Typ, der sich weitgehend wie die Script-Pfade von Taproot verhält, aber den Key-Path-Weg entfernt, der langlebige öffentliche Schlüssel offenlegt.
- Soft Fork: Der Vorschlag ist als Soft Fork angelegt. Das bedeutet, dass aktualisierte Nodes die neuen Regeln durchsetzen würden und dabei die Kompatibilitätsannahmen erhalten blieben, die für inkrementelle Konsensänderungen der SegWit-Ära typisch sind.
- Merkle Root: Statt sich auf einen angepassten internen Schlüssel festzulegen, verpflichtet sich P2MR direkt auf die 32-Byte-Merkle-Root des Skriptbaums, was die Struktur für künftige Algorithmuswechsel übersichtlicher macht.
- Kein Keypath: Die entscheidende Änderung ist der Wegfall des Key-Path-Spends von Taproot, also genau des Wegs, der einen öffentlichen Schlüssel als langfristig exponiertes Quantenziel zurücklässt.
- SegWit V2: P2MR verwendet SegWit-Version 2 und Bech32m-Kodierung und erzeugt Mainnet-Adressen, die mit bc1z beginnen, ein konkretes Merkmal, das Wallets und Infrastruktur unterstützen müssten.
- Script Path: Jede P2MR-Ausgabe ist eine Script-Path-Ausgabe, daher muss das Witness das Blattskript sowie einen Control Block offenlegen, der belegt, dass das Blatt zum festgelegten Merkle-Baum gehört.
- Tapscript: BIP-360 behält die Tapscript-Kompatibilität bei, sodass bestehende Tapscript-Programme ohne Änderung weiterverwendet werden können. Das ist ein Grund, warum Befürworter es als relativ unauffälligen ersten Schritt darstellen.
- Kompromiss: P2MR gewinnt Quantenresistenz gegen Angriffe bei langer Offenlegung, verzichtet aber auf die Kompaktheit und die Datenschutzvorteile von Taproot-Key-Path-Ausgaben, wodurch manche Transaktionen größer und aufschlussreicher werden.
- Grenzen: Für sich genommen löst BIP-360 keine Quantenangriffe auf kurzzeitig offengelegte Schlüssel; der Vorschlag geht ausdrücklich davon aus, dass spätere Soft Forks postquantensichere Signaturverfahren für umfassenderen Schutz ergänzen würden.
Wird BIP-360 umgesetzt?
Derzeit ist BIP-360 noch ein Entwurf und kein aktiviertes Upgrade, und Bitcoin hat keine formelle Onchain-„Abstimmung“ über BIPs. Am stärksten verbunden werden mit ihm die Co-Autoren Hunter Beast, Ethan Heilman und Isabel Foxen Duke, während der breitere Einfluss bei Bitcoin-Core-Mitwirkenden, Teilnehmern der Mailingliste, Reviewern, Wallet-Maintainern und Ökosystem-Vermittlern wie Bitcoin Optech liegt.
Die wichtigsten Daten sind Prozess-Meilensteine und keine Abstimmungen: der 9. Februar 2026 für den Mailinglisten-Thread zur Algorithmus-Agilität, der 10. Februar 2026 für den BIP-Entwurf, März 2026 für öffentliche Implementierungsaktivitäten sowie alle künftigen PRs für Bitcoin Core oder Wallets, die das Thema vom Konzept in Richtung Einführung bringen. Derzeit sind der grobe Konsens, der Code und die Prüfung zu beobachten, nicht eine angesetzte Abstimmung.
Kritik und Bedenken
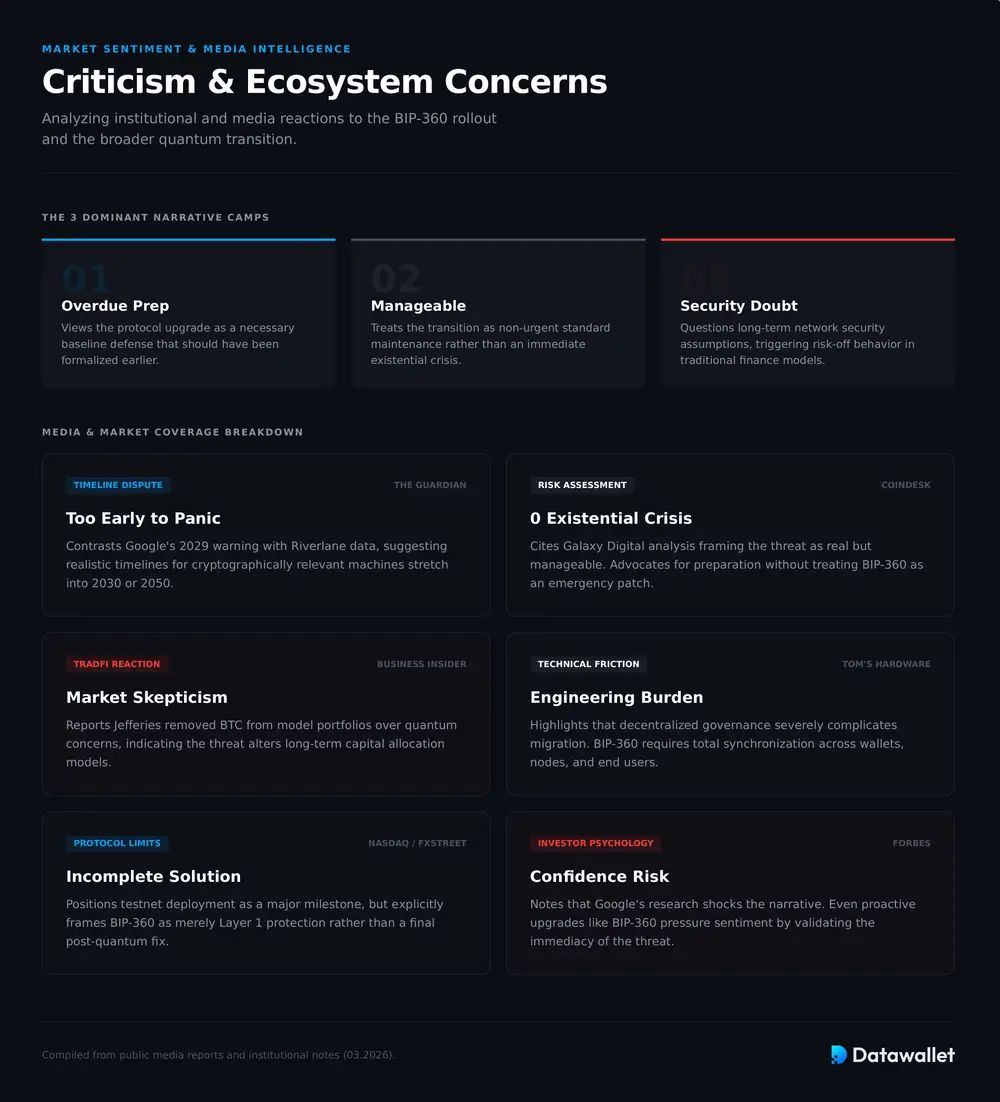
Die Medienreaktionen auf BIP-360 und die umfassendere Quantenreaktion von Bitcoin haben sich in einige klare Lager aufgeteilt. Manche sehen darin eine überfällige Vorbereitung, andere ein beherrschbares, aber nicht dringendes Thema, und wieder andere einen Grund, die langfristigen Sicherheitsannahmen von Bitcoin infrage zu stellen.
Zu den wichtigsten in den Medien dargestellten Bedenken zählen:
- Zu früh: Die Berichterstattung des Guardian vom März 2026 verwies auf Googles Warnung für 2029, zitierte aber auch die ehemalige Riverlane-Managerin Leonie Mueck, wonach die meisten realistischen Zeitpläne für einen kryptografisch relevanten Quantencomputer noch bis in die 2030er oder sogar 2050er Jahre reichen.
- Weiterhin ernst: CoinDesk beschrieb unter Berufung auf Alex Thorn von Galaxy Digital die Quantenbedrohung als real, aber „weit von einer existenziellen Krise entfernt“, was die verbreitete Ansicht widerspiegelt, dass sich Bitcoin jetzt vorbereiten sollte, ohne BIP-360 als Notfall-Patch zu behandeln.
- Marktskepsis: Business Insider berichtete, dass der Jefferies-Stratege Christopher Wood Bitcoin wegen Quantenbedenken aus einem Modellportfolio entfernt hat. Das zeigt, dass einige Beobachter der traditionellen Finanzwelt das Thema für ernst genug halten, um langfristige Allokationsentscheidungen zu ändern.
- Technischer Aufwand: Tom’s Hardware betonte, dass dezentrale Governance die Migration zu Post-Quanten-Verfahren für Blockchains schwieriger macht als für zentralisierte Plattformen, eine Sorge, die sich direkt auf BIP-360 übertragen lässt, da eine Einführung die Abstimmung von Wallets, Infrastruktur und Nutzern erfordern würde.
- Allein nicht ausreichend: Die Berichterstattung über die BIP-360-Testnet-Bereitstellung in Nasdaq und FXStreet hob sie als wichtigen Schritt hervor, doch selbst diese Darstellung versteht sie als erste Schutzschicht und nicht als vollständige Post-Quanten-Lösung.
- Vertrauensrisiko: Forbes und andere marktorientierte Medien stellten Googles Forschung als neuen Schock für die Bitcoin-Erzählung dar und legten nahe, dass selbst hilfreiche Upgrades wie BIP-360 die Stimmung belasten können, weil die Quantenbedrohung für Anleger dadurch unmittelbarer wirkt.
Wie sich BIP-360 auf den BTC-Preis auswirken könnte
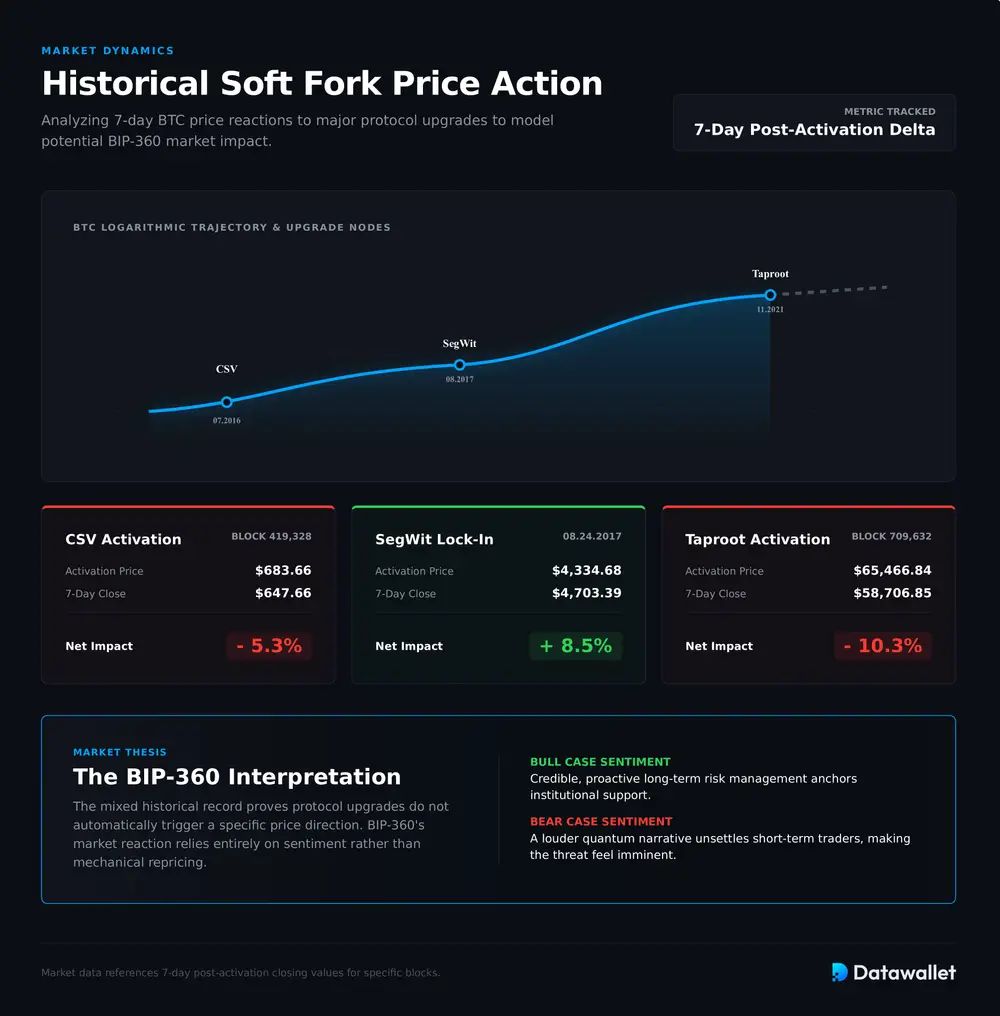
Frühere Bitcoin-Upgrades deuten darauf hin, dass BIP-360 eher über Stimmung und Vertrauen als über eine unmittelbare mechanische Neubewertung wirken würde. Als der CSV-Soft-Fork am 4. Juli 2016 bei Block 419.328 aktiviert wurde, schloss BTC bei etwa 683,66 $; eine Woche später, am 11. Juli, schloss er bei etwa 647,66 $, ein Rückgang von rund 5,3 %.
Das Marktmuster von SegWit war fast das Gegenteil. Rund um die Lock-in-Phase am 24. August 2017 schloss BTC bei etwa 4.334,68 $; bis zum 31. August erreichte er etwa 4.703,39 $, ein Plus von 8,5 %. Bei Taproot, aktiviert bei Block 709.632 am 14. November 2021, schloss BTC bei etwa 65.466,84 $ und fiel dann bis zum 22. November auf 58.706,85 $.
Diese gemischte Bilanz legt nahe, dass BIP-360 Bitcoin nicht automatisch steigen oder fallen lassen würde. Da der Vorschlag noch ein Entwurf ist, hinge eine Preisreaktion wohl von der Interpretation ab: Ein glaubwürdiges langfristiges Risikomanagement könnte BTC stützen, während eine lautere Quantennarrative Trader verunsichern könnte, weil die Bedrohung näher und konkreter erscheint.
BIP-360-Alternativen
BIP-360 ist nicht der einzige diskutierte Weg. Bitcoin-Entwickler haben auch Taproot-basierte Migrationspfade, durch Covenants gestützte Commit-Reveal-Konstruktionen und direkte Einführungen hashbasierter Signaturen untersucht, die das Quantenrisiko senken könnten, ohne P2MR zu übernehmen.
1. Taproot-basierte Fallback-Designs
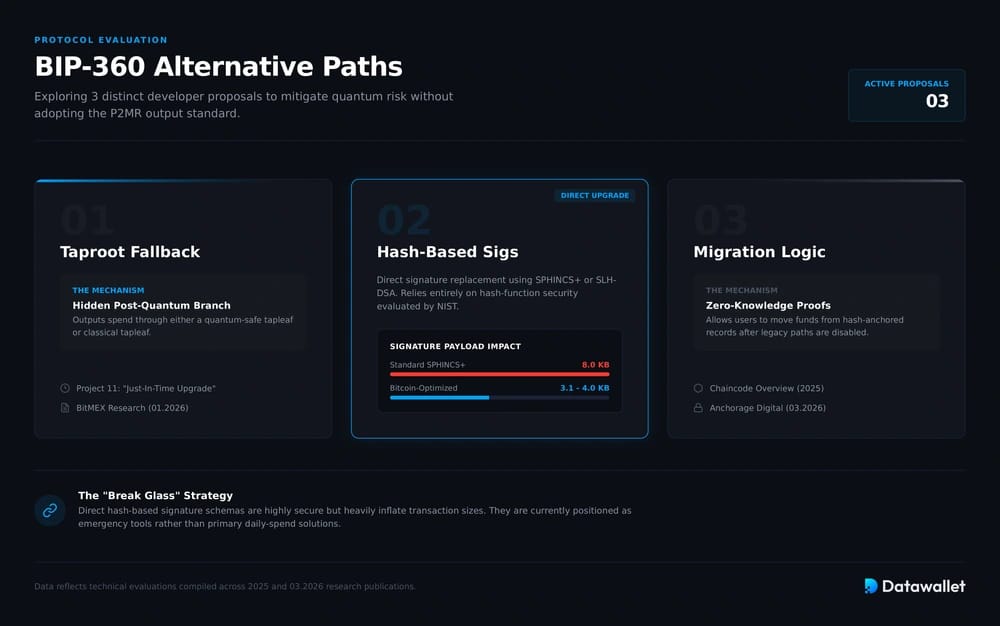
Eine viel diskutierte Alternative besteht darin, die Struktur von Taproot beizubehalten und einen versteckten Post-Quanten-Ausweichpfad für Ausgaben hinzuzufügen, statt Taproot-Outputs durch P2MR zu ersetzen. Project Eleven beschrieb dies als „Just-in-time“-Upgrade, das die heutige Effizienz bewahrt, bis ein quantensicherer Zweig tatsächlich benötigt wird.
BitMEX Research skizzierte im Januar 2026 eine ähnliche Richtung und plädierte für eine „neue quantensichere Version von Taproot“, bei der dieselben Outputs entweder über ein quantensicheres Tapleaf oder ein klassisches, quantenanfälliges Tapleaf ausgegeben werden könnten. Dieser Ansatz versucht, Privatsphäre und Kompatibilität länger zu bewahren als BIP-360.
2. Upgrades für hashbasierte Signaturen
Eine weitere Alternative besteht darin, die Signaturen von Bitcoin direkt aufzurüsten, und zwar mit hashbasierten Verfahren wie SPHINCS+ oder SLH-DSA, statt zunächst einen neuen Output-Typ einzuführen. Die Themenseite von Bitcoin Optech zur Quantenresistenz hebt laufende Arbeiten an SLH-DSA-Optimierungen, Prototypen im Winternitz-Stil und umfassendere Forschung zu Post-Quanten-Signaturen für Bitcoin hervor.
Das stärkste Argument für diesen Weg ist, dass hashbasierte Signaturen ausschließlich auf der Sicherheit der Hashfunktion beruhen. Ende 2025 veröffentlichten Mikhail Kudinov und Jonas Nick eine Arbeit, in der sie argumentieren, dass hashbasierte Signaturen überzeugend sind, weil sie nur auf der Sicherheit der Hashfunktion beruhen und im Post-Quanten-Prozess des NIST bereits intensiv analysiert wurden.
Dieser Weg ist vielversprechend, aber nicht leichtgewichtig. Laut ihrer Zusammenfassung sind Standard-SPHINCS+-Signaturen fast 8 KB groß, wobei Bitcoin-spezifische Optimierungen sie je nach Nutzungsgrenzen auf etwa 3,1 KB bis 4.0 KB verkleinern könnten. Antoine Poinsot beschrieb solche Verfahren später als nützliche „Break-Glass“-Werkzeuge, auch wenn sie Bitcoin für alltägliche Ausgaben weniger attraktiv machen würden.
3. Migrations- und Wiederherstellungsprogramme
Eine dritte Gruppe von Alternativen konzentriert sich weniger auf dauerhaft neue Ausgabeformate und mehr auf die Mechanik der Migration. Der Überblick von Chaincode aus dem Jahr 2025 zählt Vorschläge wie Pay-to-Quantum-Resistant-Hash und Commit-Delay-Reveal zu den wichtigsten Strategien, die für die Quantenbereitschaft von Bitcoin aktiv diskutiert werden.
Das Paper „Quantum Turnstile“ von Anchorage Digital vom März 2026 führt diese Idee mit einem Migrationssystem weiter, das auf zero-knowledge-Beweisen der Kenntnis beruht und es Nutzern ermöglicht, Mittel aus Hash-verankerten Einträgen zu verschieben, nachdem unsichere Signaturpfade deaktiviert wurden. Das ist komplexer als BIP-360, geht das Migrationsproblem aber direkt an.
Fazit
BIP-360 ist wichtig, weil es die Quantendebatte um Bitcoin greifbar macht. Statt abstrakter Warnungen bietet es einen Architekturentwurf, um das Risiko bei langfristig offengelegten Schlüsseln zu begrenzen und zugleich Raum für spätere Upgrades auf Post-Quanten-Signaturen zu lassen.
Zugleich ist der Vorschlag eindeutig nicht die einzige ernstzunehmende Option. Taproot-basierte Migration, Covenant-gestützte Schutzmaßnahmen und direkte hashbasierte Signaturansätze bleiben allesamt aktive Teile desselben Lösungsraums.
Deshalb sollte BIP-360 wohl weniger als endgültige Antwort, sondern eher als Koordinationsvorschlag verstanden werden. Seine eigentliche Bedeutung liegt darin, Bitcoin zu zwingen, sich zu entscheiden, wie es sich vorbereiten will, bevor Dringlichkeit die Wahlfreiheit ersetzt.