أبرز 10 عمليات اختراق في عالم العملات المشفرة مرتبة
1. Binance
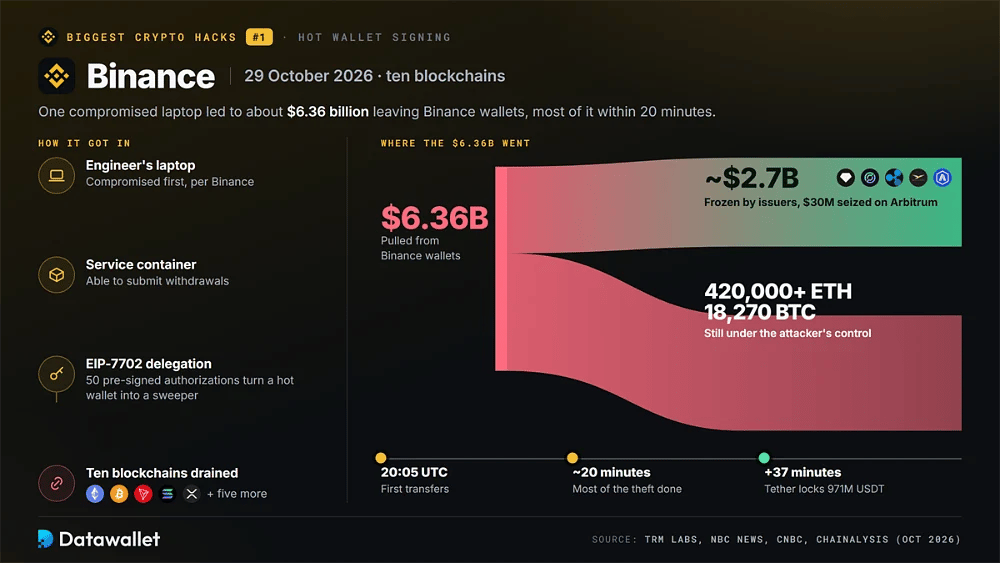
في 29 أكتوبر 2026، بدءًا من الساعة 20:05 بالتوقيت العالمي، سحب مهاجم نحو 6.36 مليار دولار من محافظ Binance على عشر سلاسل كتل، بينها إيثريوم وبيتكوين وTron وSolana وXRP Ledger. وتنسب TRM Labs السرقة إلى TraderTraitor بدرجة ثقة عالية، وربطت Chainalysis الأموال المسروقة باختراق Bitget في سبتمبر.
قالت Binance إن الاختراق الأمني بدأ بحاسوب محمول لمهندس تم اختراقه، ما منح المهاجم إمكانية الوصول إلى حاوية خدمة قادرة على إرسال عمليات السحب، بحسب NBC News. وعلى إيثريوم، استخدم المتسلل تفويض EIP-7702 الذي طُرح في ترقية Pectra، مع 50 تفويضًا موقعًا مسبقًا لتحويل محفظة ساخنة إلى أداة لتفريغ الأموال.
جمّدت Tether وCircle وRipple وWorld Liberty Financial نحو 2.67 مليار دولار من العملات المستقرة، بينما صادر المجلس الأمني في Arbitrum مبلغًا آخر قدره 30 مليون دولار. وما زال المهاجم يسيطر على أكثر من 420,000 ETH و18,270 BTC. وتعهدت Binance بتغطية كل الخسائر، وأبلغت CNBC بأن 90% من الأصول المتأثرة كانت مغطاة قبل إعادة فتح عمليات السحب.
أبرز النقاط
- يحتفظ بالرقم القياسي بنحو أربعة أضعاف خسارة Bybit، ونُفذ معظمه خلال 20 دقيقة عبر عشر شبكات.
- أطلق أسرع استجابة تجميد حتى الآن، إذ جمدت Tether 971 مليون USDT بعد 37 دقيقة فقط من عملية التفريغ الرئيسية.
- أظهر أن تفويضات EIP-7702 وأنظمة التوقيع المشتركة قد تعرّض سلاسل كثيرة لاختراق واحد.
2. Bybit
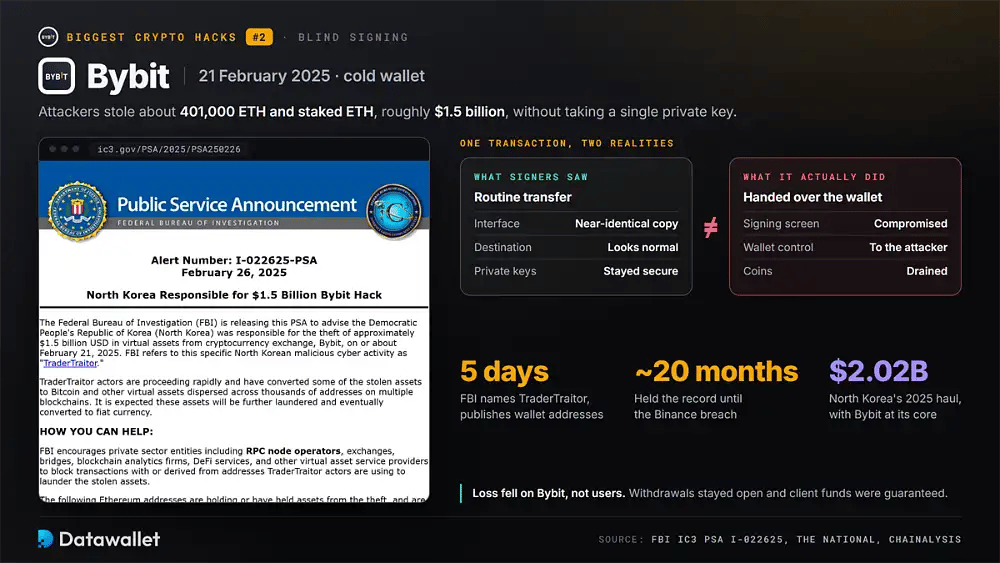
في 21 فبراير 2025، استولى مهاجمون على نحو 401,000 ETH وETH مودعة في الستيكنغ، تبلغ قيمتها نحو 1.5 مليار دولار، من محفظة باردة تابعة لـBybit. وحدد مكتب التحقيقات الفيدرالي (FBI) مجموعة TraderTraitor الكورية الشمالية مسؤولة خلال خمسة أيام، ونشر عناوين محافظ كي تتمكن منصات التداول والجسور من منع غسل الأموال.
لم يتطلب الاختراق الأمني سرقة المفاتيح الخاصة لـBybit. فقد اخترق المهاجمون واجهة التوقيع متعددة التواقيع التي يستخدمها موقعو Bybit، فبدت عملية تحويل روتينية طبيعية على الشاشة بينما سلّمت المعاملة فعليًا السيطرة على المحفظة للمهاجم. يسمي المحللون ذلك التوقيع الأعمى، ووصفت The National الواجهة المزيفة بأنها نسخة شبه مطابقة.
أبقت Bybit عمليات السحب مفتوحة وضمنت أموال العملاء، فوقعت الخسارة على الشركة لا على مستخدميها. وتعد Chainalysis الحادثة جوهر الحصيلة القياسية لكوريا الشمالية في 2025 البالغة 2.02 مليار دولار. وتقارن مقارنتنا بين Bybit وBinance بين الإعدادات الأمنية الحالية لمنصتي التداول.
أبرز النقاط
- ظل أكبر سرقة عملات مشفرة لمدة نحو 20 شهرًا حتى اختراق Binance الأمني.
- أثبت أن شاشة توقيع موثوقة يمكن استغلالها حتى عندما تبقى المفاتيح الخاصة آمنة.
- حُولت الأموال إلى بيتكوين وتوزعت على آلاف العناوين عبر سلاسل كتل متعددة، بحسب FBI.
3. Mt. Gox
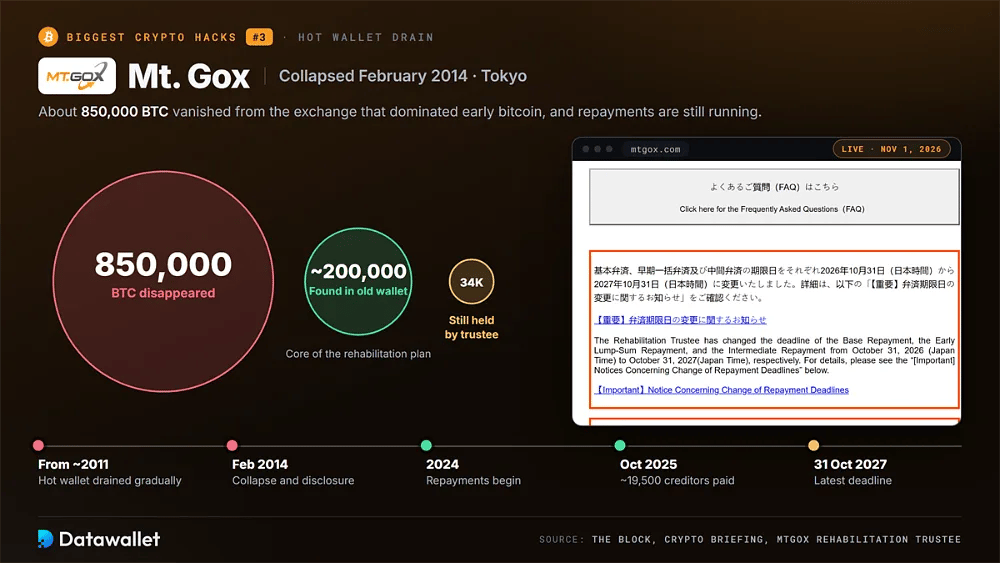
انهارت Mt. Gox، منصة التداول الطوكيوية التي هيمنت على تداول بيتكوين في بداياته، في فبراير 2014 بعد الإفصاح عن اختفاء نحو 850,000 BTC. وخلص المحققون لاحقًا إلى أن لصوصًا استنزفوا محفظتها الساخنة تدريجيًا منذ نحو 2011، بينما واصلت المنصة الإبلاغ عن أرصدة لم تعد تملكها.
عُثر لاحقًا على نحو 200,000 BTC في محفظة قديمة، شكلت جوهر خطة إعادة تأهيل تحت إشراف المحكمة. وبدأ الأمين سداد مستحقات الدائنين ببيتكوين وBitcoin Cash والين خلال 2024، وذكرت The Block أن نحو 19,500 دائن حصلوا على مستحقاتهم بحلول أكتوبر 2025.
لم تكتمل السدادات بعد. في 16 أكتوبر 2026 مدّد الأمين الموعد النهائي إلى 31 أكتوبر 2027، وهو أحدث تأجيل ضمن سلسلة تأجيلات سنوية، مع بقاء نحو 34,000 BTC تحت سيطرته بحسب Crypto Briefing. ويضع تاريخ انهيارات العملات المشفرة لدينا هذا الانهيار ضمن تراجعات بيتكوين الأوسع.
أبرز النقاط
- ينتظر الدائنون الآن أكثر من 12 عامًا، وتمتد الدفعات النهائية إلى أواخر 2027 على الأقل.
- دفع العجز الخفي منصات التداول نحو نشر شهادات إثبات الاحتياطيات القابلة للتحقق.
- لا تزال تحركات محافظ الأمين الكبيرة تلفت انتباه المتداولين الذين يراقبون ضغوط البيع المحتملة.
4. Ronin Network
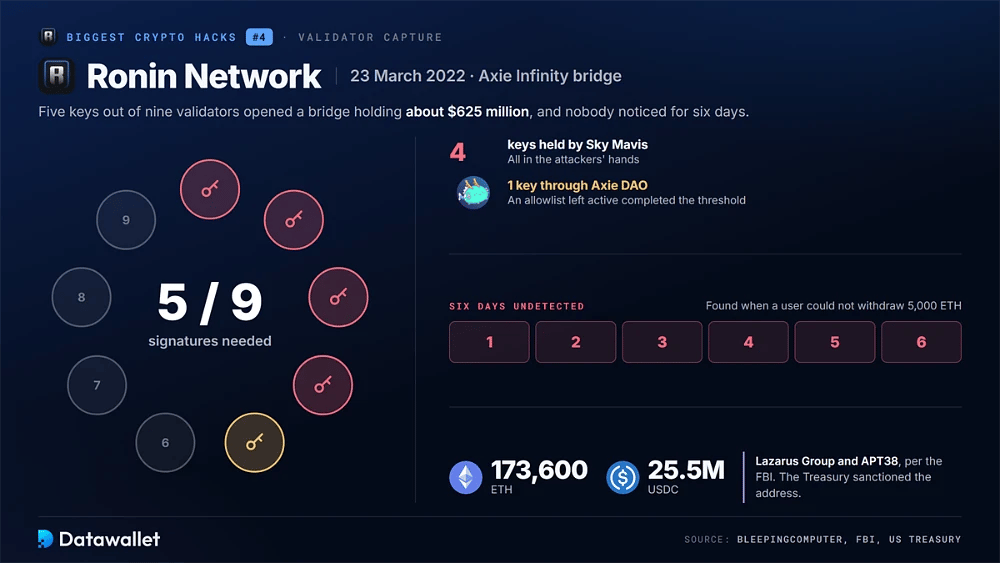
في 23 مارس 2022، زوّر مهاجمون عمليات سحب من جسر Ronin الذي يخدم Axie Infinity، واستولوا على 173,600 ETH و25.5 مليون USDC بقيمة نحو 625 مليون دولار. لم يلاحظ أحد ذلك لمدة ستة أيام، إلى أن تعذر على مستخدم سحب 5,000 ETH واكتشف الفريق أن الجسر استُنزف.
احتاج جسر Ronin إلى خمسة من تسعة تواقيع مدققين، وحصل المهاجمون على خمسة مفاتيح: أربعة بحوزة Sky Mavis وواحد عبر قائمة سماح في Axie DAO تُركت مفعلة. ونسب FBI السرقة إلى Lazarus Group وAPT38، وفرضت وزارة الخزانة عقوبات على العنوان المستلم، كما ذكرت BleepingComputer.
أصبحت الحادثة الحالة المرجعية لمخاطر الجسور. فالقيمة المقفلة في الجسور تتركز في عدد قليل من العقود التي تحرسها مجموعات صغيرة من المدققين، ما يجعلها أهدافًا رئيسية. ويشرح دليلنا لجسور العملات المشفرة كيف توزع الجسور الحالية عملية التحقق وما ينبغي فحصه قبل نقل الأموال.
أبرز النقاط
- فشلت شبكة سُوّقت على أنها لامركزية لأن عددًا قليلًا جدًا من المدققين تحكم في حد التوقيع.
- مرت ستة أيام قبل أن يلاحظ أحد، ما يبين أهمية المراقبة الفورية لتدفقات الخروج من الجسور.
- أضافت وزارة الخزانة الأمريكية عنوان المخترق إلى عقوباتها القائمة على Lazarus Group خلال أسابيع.
5. FTX
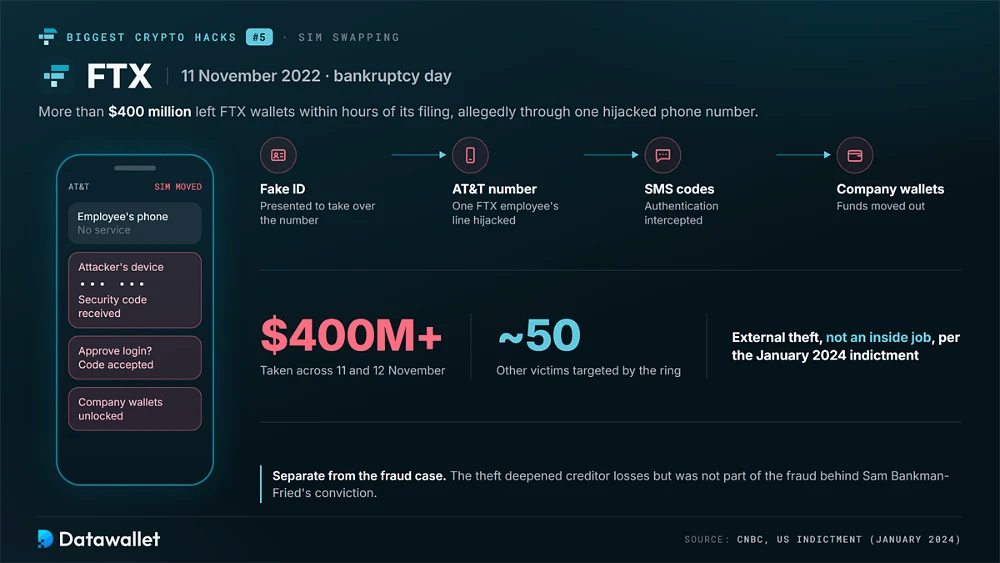
بعد ساعات من تقدم FTX بطلب الإفلاس في 11 نوفمبر 2022، خرج أكثر من 400 مليون دولار من محافظها. ومع الفوضى في منصة التداول، اشتبه كثيرون في البداية في عملية من الداخل، لكن لائحة اتهام في يناير 2024 وصفت سرقة خارجية نفذتها عصابة لتبديل شرائح SIM تعمل في أنحاء الولايات المتحدة.
وفقًا لـCNBC، وجه المدعون الاتهام إلى Robert Powell وCarter Rohn وEmily Hernandez. ويُزعم أنهم استخدموا هوية مزورة للاستيلاء على رقم هاتف AT&T لموظف في FTX، واعترضوا رموز المصادقة، ونقلوا الأموال من محافظ الشركة بين 11 و12 نوفمبر. واستهدفت العصابة نحو 50 ضحية آخرين.
عمّقت السرقة خسائر الدائنين الذين يواجهون أصلًا الانهيار المذكور في ملف Sam Bankman-Fried، رغم أنها منفصلة عن الاحتيال الذي أُدين به. كما أظهرت كيف يمكن لرقم هاتف واحد أن يفتح أنظمة الشركات عندما تحمي رموز SMS حسابات عالية القيمة.
أبرز النقاط
- ضرب المهاجمون خلال ارتباك الإفلاس، حين كانت المراقبة والاستجابة للحوادث في أضعف حالاتهما.
- يُقال إن رقم هاتف واحدًا جرى الاستيلاء عليه تجاوز ضوابط تحمي مئات الملايين من الدولارات.
- حسمت لائحة الاتهام سؤالاً طال الجدل حوله: هل استولى مطلعون في FTX على الأموال المفقودة؟
6. Ledger
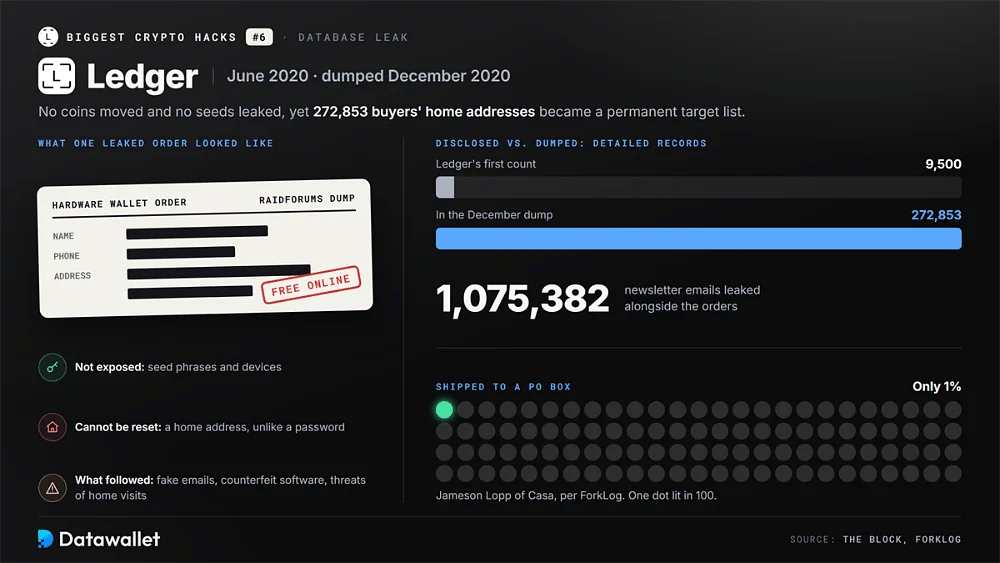
في يونيو 2020، وصل مهاجمون إلى قاعدة بيانات التجارة الإلكترونية والتسويق لدى Ledger عبر مفتاح API لموقع إلكتروني مضبوط بشكل خاطئ. وذكرت Ledger في البداية أن نحو مليون عنوان بريد إلكتروني و9,500 سجل مفصّل قد تعرضت للكشف. وفي ديسمبر ظهرت مجموعة البيانات الكاملة مجانًا على RaidForums، كما أفاد The Block بعد مراجعة الملفات.
تضمّن التسريب 1,075,382 بريدًا إلكترونيًا من النشرة البريدية و272,853 طلب شراء لمحافظ الأجهزة مع الأسماء وأرقام الهواتف وعناوين المنازل. لم تتعرض أي عبارات استرداد ولا أجهزة للاختراق، ومع ذلك تلقى العملاء موجات من رسائل Ledger المزيفة وطلبات برامج مزورة، وفي بعض الحالات تهديدات بزيارات منزلية من مبتزين.
يحتل هذا الاختراق الأمني مرتبة متقدمة لأن ضرره استمر أكثر من ست سنوات. لا يمكن تغيير العناوين مثل كلمات المرور، لذا يبقى المشترون أهدافاً للتصيد والترهيب. تتناول مقارنتنا بين Ledger Nano S Plus وNano X أمان الجهاز، لكن خصوصية التوصيل باتت مهمة تقريباً بقدر تصميم الشريحة.
تعرض مشترو Ledger للانكشاف مجدداً في يناير 2026، عندما وصلت جهة غير مرخّصة إلى نظام سحابي لدى شريك الدفع Global-e يضم بيانات طلبات من عدة علامات تجارية. وقالت Ledger إن الأسماء وتفاصيل الاتصال ومعلومات الطلبات تسربت، بينما لم تتأثر كلمات المرور وعبارات الاسترداد والأموال، رغم أن رسائل التصيد تلتها سريعاً، بحسب The Register. ولم تؤكد أي من الشركتين عدد العملاء المتضررين.
أبرز النقاط
- لا يمكن تغيير عناوين المنازل المسرّبة، ما يمدد الخطر لفترة طويلة بعد الاختراق الأمني الأصلي.
- أصبحت طلبات الاسترداد المزيفة التي تطلب عبارات استرداد من 24 كلمة الهجوم المعتاد ضد أصحاب محافظ الأجهزة.
- أشار Jameson Lopp من Casa إلى أن 1% فقط من المشترين الذين سُرّبت بياناتهم كانوا قد استخدموا صندوق بريد للشحن، وفقًا لـForkLog.
7. Coinbase
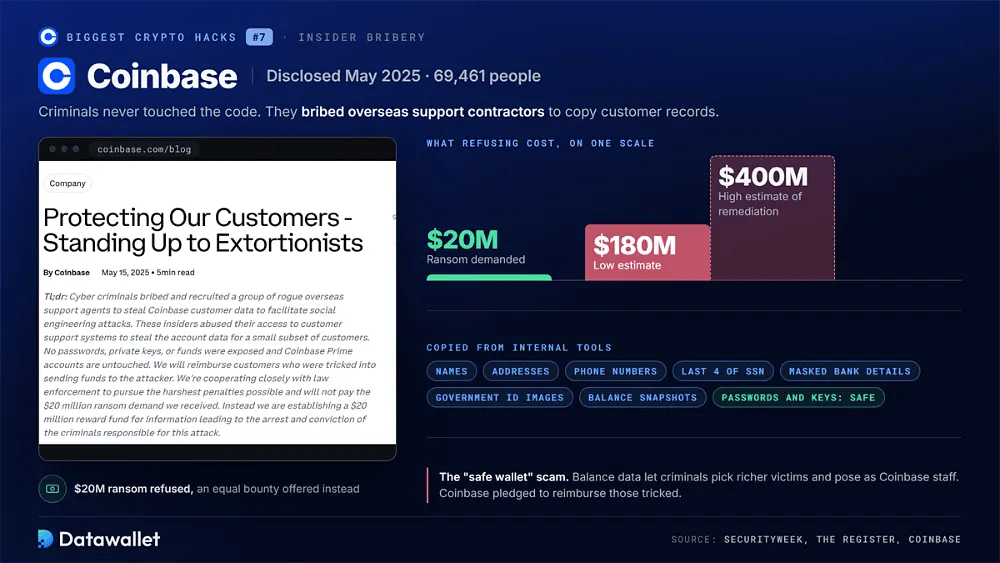
كشفت Coinbase في مايو 2025 أن مجرمين رشوا متعاقدين في دعم العملاء خارج البلاد لنسخ بيانات من أدوات داخلية. وبحسب إفصاح قُدّم إلى المدعي العام في ولاية مين، بلغ العدد الإجمالي 69,461 شخص، وبدأ النشاط في 26 ديسمبر 2024 وتأكد في 11 مايو، وفقًا لـSecurityWeek.
شملت السجلات المكشوفة الأسماء والعناوين وأرقام الهواتف وآخر أربعة أرقام من رقم الضمان الاجتماعي وتفاصيل بنك مخفية جزئياً وصور هويات حكومية ولقطات للأرصدة. لم تُسرق كلمات المرور والمفاتيح الخاصة، لكن المحتالين استخدموا البيانات لانتحال صفة موظفي Coinbase وإقناع العملاء بنقل الأموال إلى محافظ يُزعم أنها "آمنة".
رفضت Coinbase فدية بقيمة 20 مليون دولار، وعرضت مكافأة مماثلة مقابل معلومات عن المهاجمين، وتعهدت بتعويض العملاء الذين وقعوا ضحية الاحتيالات الناتجة. وقدّر إفصاحها لدى SEC تكاليف المعالجة بنحو 180 إلى 400 مليون دولار، كما أشار The Register. كما أعلنت Coinbase عن مركز دعم جديد في الولايات المتحدة.
أبرز النقاط
- لم يُستغل أي كود؛ فقد اشترى المهاجمون الوصول ببساطة من أشخاص يملكون صلاحيات مشروعة.
- تتجاوز فاتورة المعالجة المقدّرة الخسائر المباشرة في كثير من عمليات استغلال العقود الذكية.
- أتاحت بيانات الأرصدة للمجرمين اختيار ضحايا أكثر ثراءً لعمليات احتيال مقنعة بانتحال الصفة عبر الهاتف.
8. Poly Network
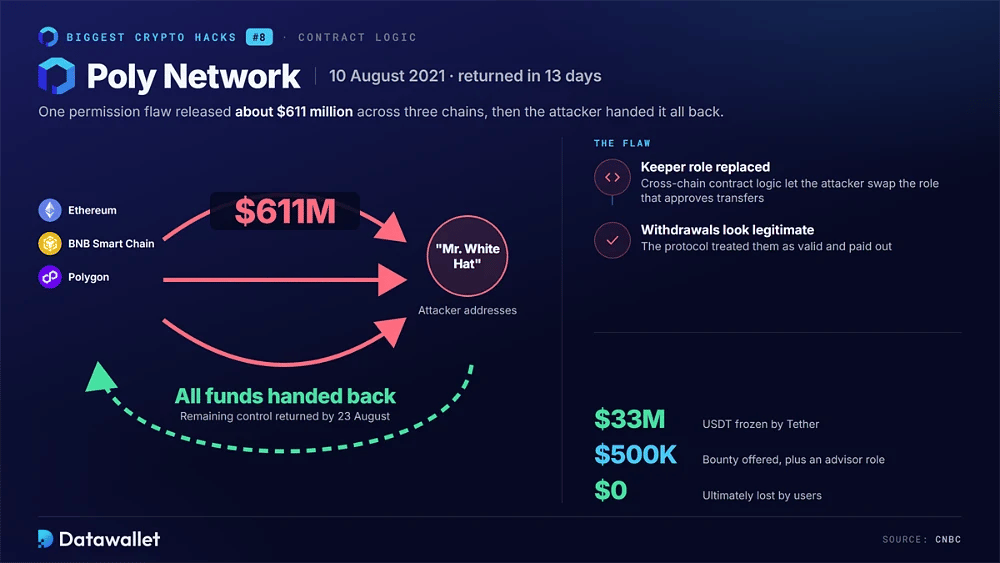
في 10 أغسطس 2021، استغل مهاجم ثغرة في منطق العقد عبر السلاسل لدى Poly Network ونقل نحو 611 مليون دولار عبر إيثريوم وBNB Smart Chain وPolygon. وبعد استبدال دور الحارس (keeper) الذي يوافق على التحويلات، أجاز المهاجم عمليات سحب عدّها البروتوكول مشروعة. وكانت حينها أكبر سرقة في DeFi.
بدأ المخترق بإعادة الأموال خلال يوم، مدّعيًا أن الهجوم كان يهدف إلى كشف الخلل. وأطلقت Poly Network على الشخص لقب "Mr. White Hat" وعرضت مكافأة قدرها 500,000 $ إضافة إلى منصب مستشار أمني. وبحلول 23 أغسطس، سُلّمت السيطرة على جميع الأصول المتبقية، وفقًا لـCNBC.
كانت النتيجة غير معتادة، لكن الأسلوب لم يكن كذلك. تحتفظ عقود المراسلة عبر السلاسل بأرصدة كبيرة وتثق بالرسائل الموقّعة، لذا يمكن لثغرة واحدة في الصلاحيات أن تحرر كل شيء. وتظهر أخطاء منطقية مشابهة في عمليات استغلال لاحقة لـجسور، ولهذا يركز شرحنا عن LayerZero على كيفية التحقق من الرسائل بين السلاسل.
أبرز النقاط
- واحدة من اختراقات قليلة بمبالغ تبلغ تسعة أرقام لم يخسر فيها المستخدمون شيئاً في النهاية.
- جمّدت Tether مبلغ 33 مليون دولار من USDT المسروقة، ما حدّ من منافذ خروج المهاجم أثناء استمرار المفاوضات.
- أصبحت الوظائف المميزة عبر السلاسل بنداً ذا أولوية في قوائم التدقيق اللاحقة للعقود الذكية.
9. Revolut
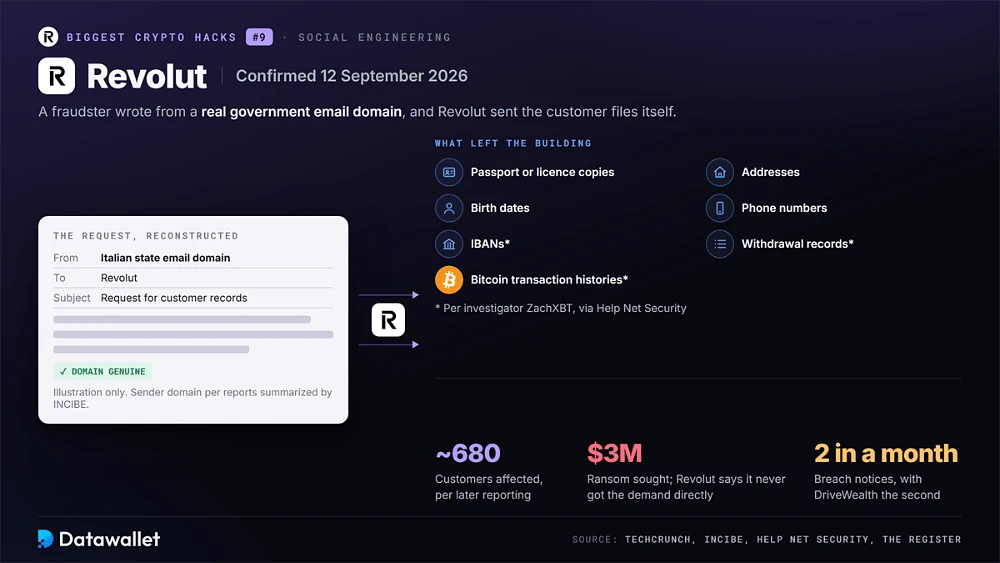
أكدت Revolut في 12 سبتمبر 2026 أنها أرسلت سجلات عملاء إلى محتال استخدم نطاق بريد إلكتروني لجهة حكومية حقيقية، بحسب TechCrunch. ولخّص INCIBE في إسبانيا تغطيات ربطت الطلبات ببريد إلكتروني حكومي إيطالي، وقدّرت تقارير لاحقة عدد العملاء المتضررين بنحو 680.
أدرجت الإشعارات تواريخ الميلاد والعناوين وأرقام الهواتف ونسخًا من جوازات السفر أو رخص القيادة. وقال المحقق ZachXBT إن أرقام IBAN وسجلات عمليات السحب وسجلات معاملات بيتكوين كانت ضمنها أيضًا، وفقًا لـHelp Net Security. وأفادت التقارير بأن المهاجمين استهدفوا "حيتان العملات المشفرة" لدى Revolut وطلبوا فدية قدرها 3 ملايين دولار، وقالت Revolut إنها لم تتلقها مباشرة.
قالت Revolut إن أنظمتها وأموال العملاء لم تتأثر. وبعد أسابيع، كشف اختراق أمني منفصل لدى وسيط الأسهم الأمريكي DriveWealth عن بيانات تاريخية من حسابات تداول الأسهم لدى Revolut، بحسب The Register. وبالنسبة لحائزي العملات المشفرة، فإن ملفات الهوية مقترنة ببيانات الحيازات تشكل قائمة أهداف جاهزة للتصيد والإكراه.
أبرز النقاط
- تجاوز طلب مقنع من نطاق حكومي حقيقي الدفاعات التقنية بالكامل.
- أتاح تاريخ معاملات بيتكوين للمجرمين ترتيب الضحايا بحسب حيازاتهم المحتملة من العملات المشفرة.
- تلقى عملاء Revolut إشعارين باختراق أمني من مهاجمين غير مرتبطين خلال شهر واحد.
10. Trezor
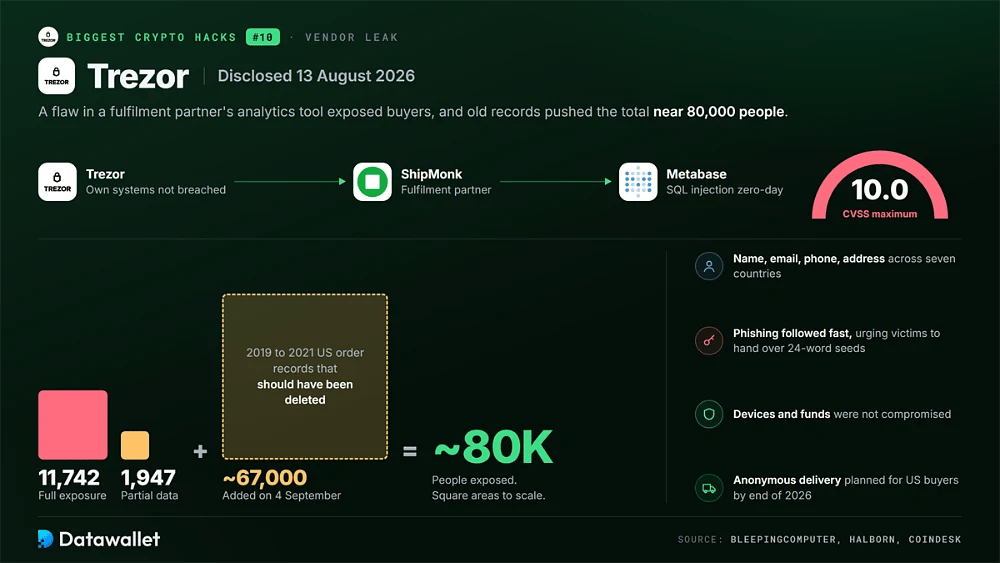
كشفت Trezor في 13 أغسطس 2026 أن شريك التنفيذ ShipMonk تعرض للاختراق. وأفاد BleepingComputer بتعرض 11,742 عميل لكشف كامل للاسم والبريد الإلكتروني والهاتف وعنوان الشحن، إضافة إلى 1,947 عميل ببيانات جزئية، في سبع دول، للطلبات المقدمة بين مايو وأغسطس 2026.
استغل المهاجمون ثغرة حقن SQL غير معروفة سابقًا في أداة التحليلات Metabase التي استخدمتها ShipMonk، وصُنّفت بدرجة 10.0 على مقياس CVSS وفقًا لـHalborn. وفي 4 سبتمبر، أضافت Trezor نحو 67,000 عميل أمريكي كان ينبغي حذف سجلات طلباتهم للفترة 2019–2021، ليقترب الإجمالي من 80,000 شخص.
تلا ذلك تصيّد احتيالي سريع، برسائل تحث المتلقين على تسليم عبارات استرداد من 24 كلمة، مع أن الأجهزة والأموال لم تتعرض للاختراق. وقالت Trezor إنها تخطط لتوصيل مجهول الهوية للمشترين في الولايات المتحدة بحلول نهاية 2026. تقارن مقارنتنا بين Ledger Nano S Plus وTrezor أمان أجهزة العلامتين.
أبرز النقاط
- جاء الاختراق الأمني عبر أداة تحليلات تابعة لمورّد وليس عبر بنية Trezor التحتية.
- أدى الاحتفاظ بسجلات الطلبات لسنوات تفوق الحاجة إلى مضاعفة عدد العملاء المنكشفين.
- كانت أول حادثة لدى Trezor تسرّب أرقام الهواتف وعناوين الشحن، بحسب CoinDesk.
إحصاءات اختراقات العملات المشفرة في 2026
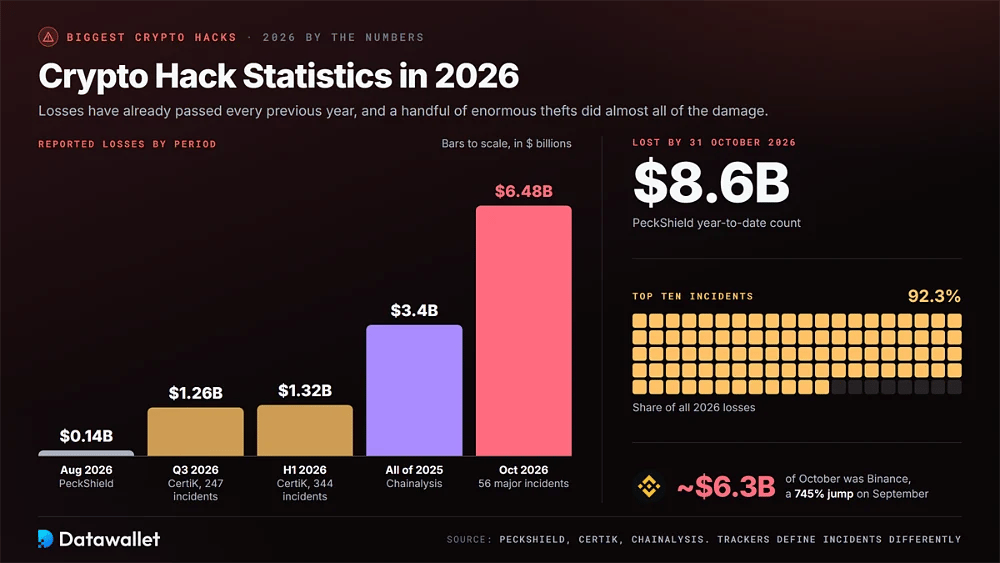
تجاوزت خسائر الاختراق في 2026 بالفعل جميع الأعوام السابقة، مدفوعة بحفنة من السرقات الضخمة. وتختلف الأعداد بين أدوات التتبع لأن كلاً منها يعرّف الحوادث والاستردادات بشكل مختلف، لذلك نذكر المصدر لكل رقم.
تُظهر هذه الأرقام حجم سرقات العملات المشفرة واتجاهها اليوم:
- الخسائر منذ بداية العام: أحصت PeckShield نحو 8.6 مليار دولار خسائر بسبب عمليات اختراق العملات المشفرة حتى 31 أكتوبر 2026، وشكّلت أكبر عشر حوادث 92.3% من الإجمالي.
- قفزة أكتوبر: بلغت الخسائر 6.48 مليار دولار عبر 56 حادثة كبرى في أكتوبر 2026، بارتفاع 745% عن سبتمبر، وكانت Binance وحدها مسؤولة عن نحو 6.3 مليار دولار.
- الربع الثالث: سجّلت CertiK نحو 1.26 مليار دولار خسائر عبر 247 حادثة في الربع 3 من 2026، بارتفاع نحو 54% عن الربع 2، وكان سبتمبر الشهر الأكثر كلفة في العام حتى أكتوبر.
- النصف الأول: أحصى تقرير Hack3D من CertiK مبلغ 1.316 مليار دولار عبر 344 حادثة في النصف 1 من 2026؛ وباستثناء Bybit من خط الأساس لعام 2025، ارتفعت الخسائر نحو 28% على أساس سنوي.
- اختراق المحافظ: تسببت المحافظ المخترقة في أكثر من 444 مليون دولار من خسائر النصف 1 من 2026 عبر 33 حادثة فقط، تصدّرتها عمليتا اختراق Kelp DAO وDrift Protocol في أبريل، وفقًا لـ CertiK.
- حصة كوريا الشمالية: تربط Chainalysis نحو 89% من خسائر الاختراق المبلغ عنها في 2026 بمجموعات مرتبطة بكوريا الشمالية، مقارنة بنحو 15% في 2021، وفقًا لـSeoul Economic Daily.
- خط الأساس لعام 2025: قدّرت Chainalysis إجمالي سرقات العملات المشفرة في 2025 بـ3.4 مليار دولار، منها 2.02 مليار دولار تقف خلفها جهات اختراق كورية شمالية، ما رفع إجماليها المرصود عبر كل الأوقات إلى 6.75 مليار دولار.
- استهداف منصات التداول: خسرت Bitget نحو 387.5 مليون دولار في سبتمبر 2026 وتبعتها Binance بعد أسابيع، لتصبح محافظ منصات التداول المركزية الساخنة مجددًا أكثر الأهداف كلفة في الحادثة الواحدة هذا العام.
- الهجمات الجسدية: سجّلت Chainalysis 46 هجومًا عنيفًا بالإكراه البدني حتى يونيو 2026 وسرقة أكثر من 30 مليون دولار، ما يضع العام على مسار تجاوز رقم 2025 القياسي البالغ 58 مليون دولار.
- التجميد والاسترداد: جمّدت الجهات المصدرة للعملات المستقرة ومجلس الأمن في Arbitrum نحو 2.7 مليار دولار من غنيمة Binance خلال ساعات، ما يُظهر كيف يمكن للعملات المستقرة المركزية أن تحدّ مما يحتفظ به المهاجمون.
قد تتأرجح الأرقام الشهرية بشدة: سجّلت PeckShield 136.3 مليون دولار في أغسطس قبل اختراقين كبيرين في سبتمبر لمنصة تداول وبروتوكول. ولمزيد من السياق، تتتبع إحصاءات العملات المستقرة وإحصاءات محافظ العملات المشفرة لدينا الأصول والأدوات الأكثر استهدافًا.
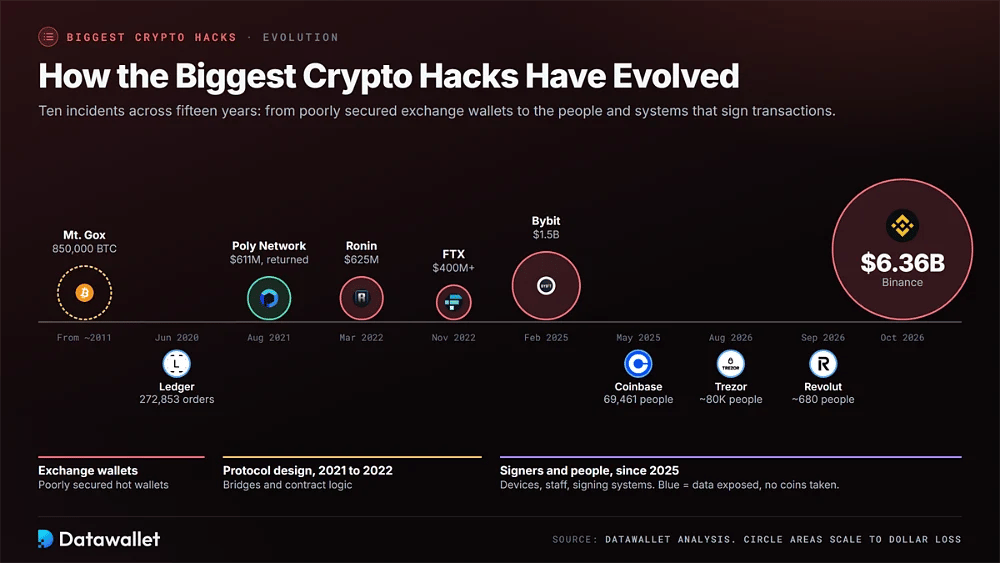
كيف تطورت أكبر عمليات اختراق العملات المشفرة
تمتد الحوادث العشر على خمسة عشر عامًا، وتغيّرت أساليب الهجوم مع تطور القطاع. جاءت الخسائر المبكرة من محافظ منصات تداول ضعيفة التأمين، بينما تستهدف السرقات الحديثة الأشخاص والأجهزة وأنظمة التوقيع التي تعتمد المعاملات.
من استغلال الشيفرة إلى اختراق الموقّعين
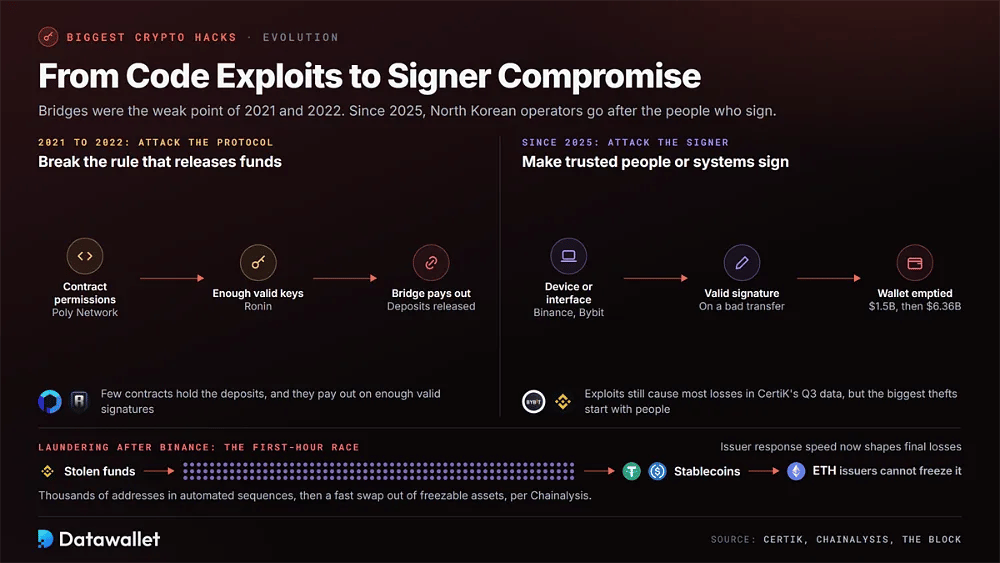
بين عامي 2021 و2022، استغلت أكبر السرقات تصميم البروتوكولات. أساء مهاجم Poly Network استخدام صلاحيات العقد، وجمع مهاجمو Ronin عددًا كافيًا من مفاتيح المدققين لبلوغ حد التوقيع. وكانت الجسور القاسم المشترك لأنها تركّز الودائع في عدد قليل من العقود التي تُحرّر الأموال كلما وصل عدد كافٍ من التوقيعات الصحيحة.
منذ 2025، استهدف مشغّلون كوريون شماليون مسارات التوقيع بدلًا من ذلك. فقد وافق موقّعو Bybit على معاملة جرى التلاعب بها عبر واجهة مخترقة، وحصل مهاجم Binance على توقيعات صالحة عبر عشر سلاسل بعد اختراق حاسوب محمول لأحد المهندسين. وما زالت بيانات CertiK للربع 3 تُظهر أن الثغرات تسبب معظم الخسائر، لكن أكبر عمليات السرقة الفردية باتت تبدأ الآن من الأشخاص.
تغيّر غسل الأموال أيضًا مع الهجمات. بعد Binance، رصدت Chainalysis تنقل الأموال عبر آلاف العناوين في تسلسلات آلية وتبديل العملات المستقرة سريعًا إلى ETH التي لا تستطيع الجهات المصدرة تجميدها. ويتسابق المهاجمون بشكل متزايد مع فرق التجميد في الساعة الأولى، لذا تحدد سرعة استجابة الجهة المصدرة الخسائر النهائية.
أبرز أساليب الهجوم وراء أكبر الحوادث
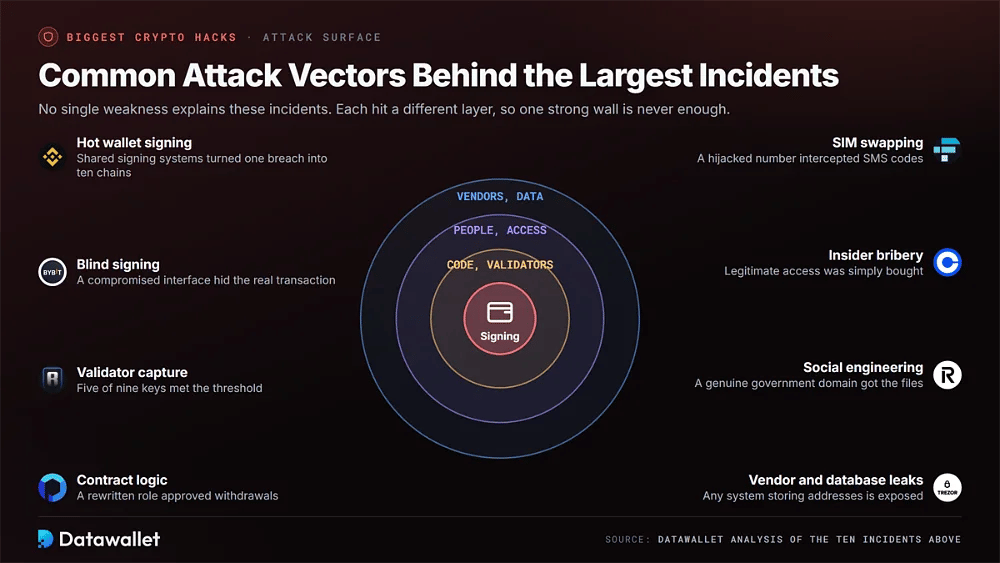
لا يفسّر ضعف واحد هذه الحوادث. فقد استغل كل منها طبقة مختلفة، من منطق العقد الذكي إلى حسابات الاتصالات، ولهذا تحتاج منصات التداول والمستخدمون إلى دفاعات في عدة نقاط بدلًا من جدار واحد قوي.
هذه هي مسارات الهجوم الرئيسية التي ظهرت عبر الحوادث العشر:
- توقيع المحفظة الساخنة: جعل مهاجم Binance أنظمة التوقيع في بيئة الإنتاج توافق على تحويلات عبر عشر سلاسل، ما يبيّن كيف يمكن للبنية المشتركة أن تحوّل اختراقًا أمنيًا واحدًا إلى خسارة في شبكات متعددة خلال دقائق.
- التوقيع الأعمى: وافق موقّعو المحفظة متعددة التوقيعات في Bybit على معاملة بدت اعتيادية في واجهة مخترقة، ما سلّم السيطرة على المحفظة للمهاجمين دون سرقة أي مفتاح خاص.
- الاستحواذ على المدققين: تطلّب جسر Ronin خمسة توقيعات من تسعة، وجمع المهاجمون خمسة مفاتيح، ما يثبت أن مجموعات المدققين الصغيرة تركّز المخاطر حتى في شبكات تُسوَّق على أنها لامركزية.
- منطق العقد: أعاد مهاجم Poly Network كتابة دور مميز عبر السلاسل، فجعل البروتوكول يوافق على عمليات السحب التي اعتقد أنها صحيحة، وهو ما يزال من النتائج الشائعة في التدقيق اليوم.
- تبديل شريحة SIM: يُزعم أن مهاجمي FTX استخدموا هوية مزورة للاستيلاء على رقم هاتف موظف، ثم اعترضوا رموز الرسائل النصية التي تحمي حسابات الشركة ومحافظها التي تبلغ قيمتها مئات الملايين.
- رشوة الموظفين من الداخل: نجم اختراق Coinbase الأمني عن متعاقدين في الدعم تقاضوا أموالًا لنسخ سجلات العملاء، في تذكير بأن الوصول المشروع قد يُشترى عندما تتأخر مراقبة نشاط الموظفين.
- الهندسة الاجتماعية: سلّمت Revolut ملفات هوية بعد تلقي طلبات من نطاق بريد إلكتروني حكومي حقيقي، فلم يكن هناك حاجة لاختراق أي نظام للحصول على بيانات العملاء الحساسة.
- تسريبات الموردين وقواعد البيانات: سرّبت قاعدة بيانات التجارة الإلكترونية لدى Ledger وشريك الشحن لدى Trezor تفاصيل المشترين، ما يبيّن أن أي نظام يخزّن العناوين يشكّل جزءًا من سطح الهجوم على صانع المحافظ.
لماذا تُصنَّف تسريبات بيانات العملاء إلى جانب السرقة
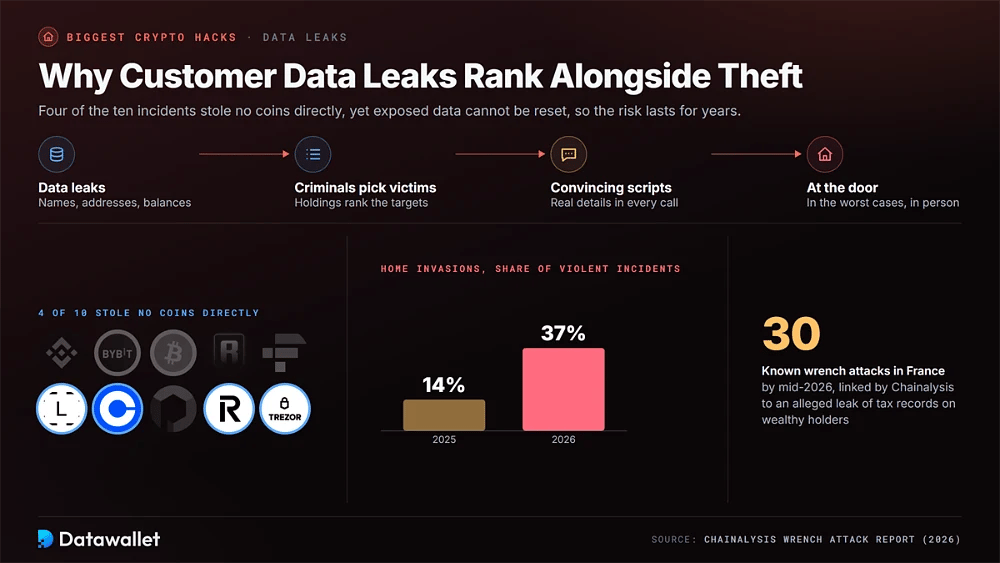
أربع من الحوادث العشر لم تسرق أي عملات مباشرة، ومع ذلك قد تدوم آثارها أطول من كثير من عمليات السطو. فالأسماء والعناوين والأرصدة المسرّبة تتيح للمجرمين اختيار الضحايا وكتابة نصوص احتيال مقنعة، وفي أسوأ الحالات الوصول إلى باب منزل أحدهم. ولا يمكن إعادة تعيين البيانات المكشوفة، لذا يستمر الخطر سنوات.
ربطت Chainalysis ارتفاع هجمات الإكراه البدني في فرنسا، 30 حالة معروفة علنًا بحلول منتصف 2026، بتسريب مزعوم لسجلات ضريبية عن أثرياء حائزي العملات المشفرة. وارتفعت اقتحامات المنازل من 14% من الحوادث العنيفة في 2025 إلى 37% في 2026، وفقًا لـتقرير هجمات الإكراه البدني، ما يؤكد أهمية حماية بيانات العملاء.
من يدفع الثمن بعد اختراق العملات المشفرة؟
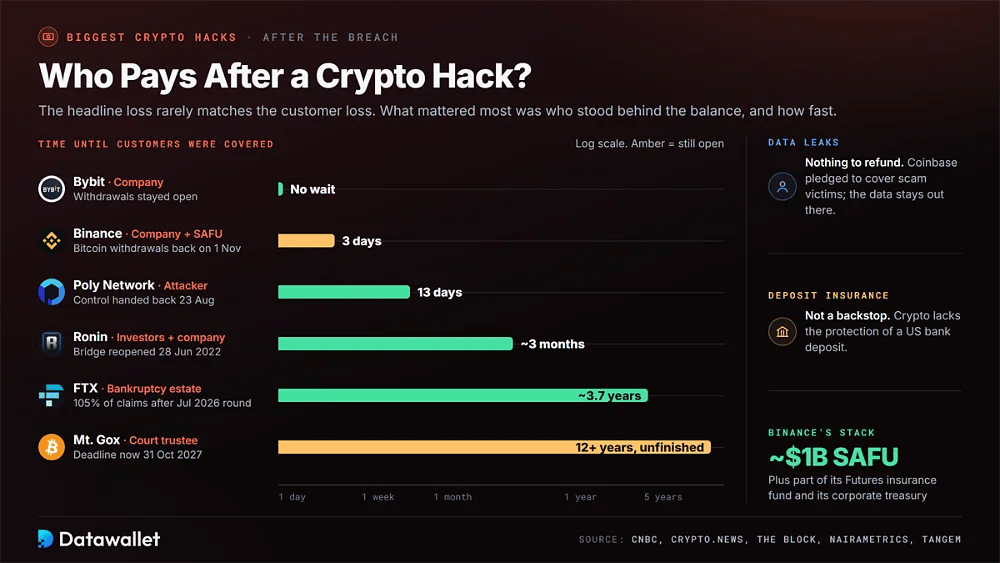
نادرًا ما تطابق الخسارة المعلنة ما يخسره العملاء فعليًا. ففي هذه الحوادث، اعتمدت النتيجة على من يقف خلف الرصيد وعلى المدة التي استغرقها السداد أكثر من اعتمادها على حجم السرقة، ولذلك ترك اختراق متقارب الحجم المستخدمين في أوضاع مختلفة جدًا.
هذه هي الطرق الرئيسية التي جرى بها استيعاب الخسائر المذكورة أعلاه:
- احتياطيات الشركة: قالت Binance إنها ستغطي الخسارة بالكامل، مستعينة بنحو 1 مليار دولار من صندوق SAFU وجزء من صندوق التأمين الخاص بالعقود الآجلة وخزينة الشركة، وأفادت بتعويض 95% من الأصول المتضررة مع إعادة فتح عمليات سحب بيتكوين في 1 نوفمبر، وفقًا لـcrypto.news. وبالمثل تحمّلت Bybit خسارتها وأبقت عمليات السحب مفتوحة.
- المستثمرون الخارجيون: جمعت Sky Mavis مبلغ 150 مليون دولار في جولة قادتها Binance وأضافت أموالها الخاصة لتعويض مستخدمي Ronin، وفقًا لـThe Block، وأعادت فتح الجسر في 28 يونيو 2022. وبقي نحو 56,000 ETH تعود لخزينة Axie DAO بلا تغطية، بحسب Nairametrics.
- عودة الأموال من المهاجم: لم يخسر مستخدمو Poly Network شيئًا إلا لأن المخترق أعاد الأصول خلال 13 يومًا، وهي نتيجة لا يستطيع أي عميل الاعتماد عليها.
- تركات الإفلاس: وصل عملاء FTX إلى ما مجموعه 105% من مطالباتهم بعد توزيع يوليو 2026، وفقًا لـTangem، بعد أكثر من ثلاث سنوات ونصف على الانهيار، وبالقياس إلى قيم المطالبات في 2022 لا إلى الأسعار الحالية.
- أمناء المحاكم: ينتظر دائنو Mt. Gox منذ أكثر من 12 عامًا، ولا يزال جزء من التركة غير موزّع مع موعد نهائي في 31 أكتوبر 2027.
- ضحايا تسرب البيانات: لم تُسرق أي أرصدة من Ledger أو Trezor أو Revolut، لذا لا يوجد ما يستوجب رده، وتأتي التكلفة لاحقًا في صورة مخاطر التصيد والابتزاز. وتتميز Coinbase بتعهدها بتعويض العملاء الذين وقعوا ضحية عمليات الاحتيال الناتجة.
لا شيء من هذا مضمون. فالعملات المشفرة المحتفظ بها على منصة لا تحظى بالحماية الحكومية التي يوفرها إيداع في بنك أمريكي، وقد أمرت FDIC الشركات بالتوقف عن الإيحاء بخلاف ذلك. والتعويض بعد اختراق هو قرار الشركة، لذا تنصح CNBC بقراءة شروط حفظ الأصول لدى المنصة والتحقق من كيفية تنظيمها. ويُعد دليلنا لمنصات التداول المرخصة بموجب MiCA نقطة انطلاق مفيدة.
كيف تحمي عملاتك المشفرة من الاختراقات وتسريبات البيانات
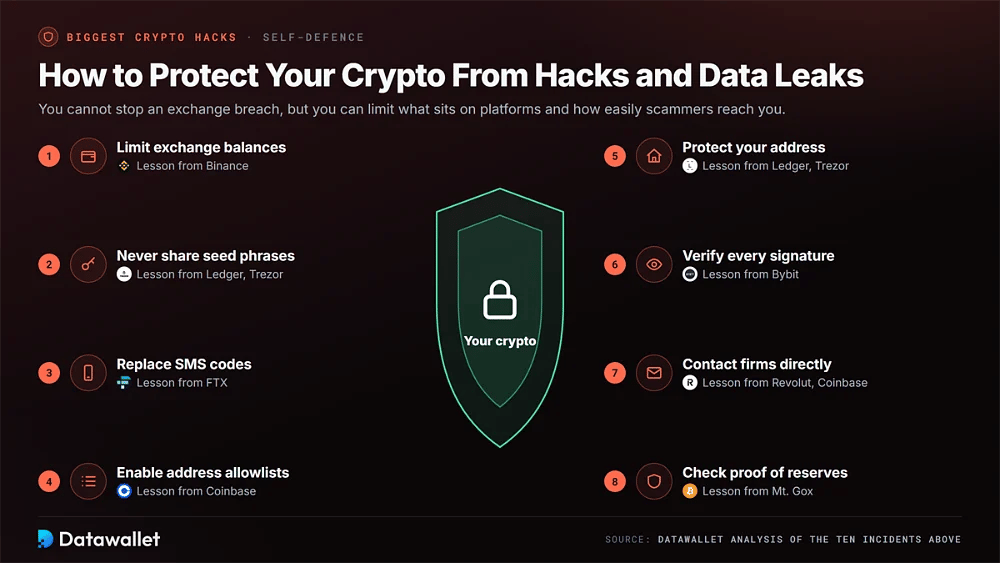
لا يستطيع المستخدمون منع اختراق أمني لمنصة تداول، لكن بإمكانهم الحد من حجم ما يودعونه على المنصات ومن سهولة وصول المحتالين إليهم. تعالج هذه الخطوات نقاط الضعف التي ظهرت في الحوادث العشر المذكورة أعلاه.
طبّق هذه الإجراءات الوقائية قبل أن يتصدر الاختراق الأمني الكبير التالي العناوين:
- حدّ من أرصدة منصات التداول: احتفظ بأموال التداول فقط على المنصات المركزية وانقل الحيازات طويلة الأجل إلى حفظ ذاتي؛ ويقارن دليلنا لأفضل محافظ العملات المشفرة بين الخيارات الآمنة من الأجهزة والبرامج.
- لا تشارك العبارة الاسترجاعية أبدًا: لا تحتاج أي منصة تداول أو صانع محافظ أو موظف دعم إلى عبارة الاسترجاع الخاصة بك، فاعتبر كل طلب لها محاولة سرقة، مهما كان عنوان المرسل أو مدى الاستعجال المزعوم.
- استبدل رموز الرسائل النصية: استخدم تطبيق مصادقة أو مفتاح أمان مادي بدل الرسائل النصية، فقد تجاوزت عمليات تبديل شريحة SIM فحوصات الهاتف التي كانت تحمي حسابات شركة FTX في 2022.
- فعّل قوائم العناوين المسموح بها: تقصر قائمة السحب المسموح بها التحويلات على عناوين معتمدة مسبقًا، وهو ما أوصت به Coinbase بعد اختراقها لمنع المحتالين المنتحلين من إعادة توجيه الأموال إلى محافظ "آمنة" يسيطرون عليها.
- احمِ عنوانك: اشحن محافظ الأجهزة إلى صندوق بريد أو نقطة استلام متى أمكن، لأن تسرب عناوين منازل مشتري Ledger وTrezor أتاح عمليات تصيد وابتزاز.
- تحقق من كل توقيع: اقرأ ما توافق عليه رسالة المحفظة فعلًا، وألغِ أذونات الرموز المميزة غير المستخدمة عبر دليلنا لأذونات MetaMask، لأن الموافقات العمياء استنزفت المحفظة الباردة لدى Bybit.
- تواصل مع الشركات مباشرة: تجاهل المكالمات والرسائل الواردة بشأن الحوادث الأمنية، وتواصل مع منصات التداول عبر التطبيقات الرسمية فقط، لأن ضحايا Revolut وCoinbase استُهدفوا عبر انتحال الهوية.
- تحقق من إثبات الاحتياطيات: فضّل منصات التداول التي تنشر إقرارات دورية بالاحتياطيات وتحتفظ بمعظم الأصول دون اتصال بالإنترنت، ووزّع الأرصدة الكبيرة على عدة منصات للحد من أثر أي إخفاق منفرد.
إذا أبلغت منصة تستخدمها عن اختراق أمني، فاقرأ إشعارها الرسمي، وغيّر أي كلمات مرور مكررة، وتوقع هجمات تصيد موجهة تشير إلى تفاصيل حسابك الحقيقية.
الخلاصة
أصبحت سرقة Binance البالغة 6.36 مليار دولار في صدارة جدول خسائر العملات المشفرة، تليها عملية اختراق أمني لمحفظة التخزين البارد في Bybit بقيمة 1.5 مليار دولار. وتعود العمليتان إلى مجموعة TraderTraitor التابعة لكوريا الشمالية، وتُظهران أن أكبر المخاطر باتت تكمن في الأنظمة والأشخاص الذين يوافقون على المعاملات لا في كود بلوكشين.
شكّلت حوادث Mt. Gox وRonin وFTX وPoly Network معايير الأمان اللاحقة، من إثبات الاحتياطيات إلى تصميم مدقق الجسر. أما Ledger وCoinbase وRevolut وTrezor فتُظهر تهديدًا موازيًا: هويات وعناوين مسربة تُبقي أصحاب الحيازات عرضة للتصيد والإكراه بعد وقت طويل من اختفاء الحادثة من الأخبار.
استوعبت منصات التداول الكبرى خسائرها حتى الآن، لكن ذلك يعتمد على ميزانيات لا يستطيع المستخدمون تدقيقها في الوقت الفعلي. أبقِ أرصدة منصات التداول متواضعة، واستخدم المصادقة بمفتاح مادي، واحمِ بياناتك الشخصية بقدر حرصك على عبارتك الاسترجاعية. وللاطلاع على أبحاث ذات صلة، راجع صفحتي إحصاءات بيتكوين وإحصاءات منصات تداول العملات المشفرة.
منهجيتنا
صنّفنا الحوادث في 1 نوفمبر 2026 وفق خمسة معايير، مع إعطاء الخسائر المالية المباشرة الوزن الأكبر.
- القيمة المفقودة: تعتمد الأرقام بالدولار على القيم وقت السرقة من شركات تحليلات بلوكشين والإفصاحات الرسمية للشركات وبيانات جهات إنفاذ القانون مثل إعلانات الخدمة العامة الصادرة عن مكتب التحقيقات الفيدرالي.
- تعرض العملاء: في حالات تسرب البيانات، أخذنا في الاعتبار عدد المتأثرين وحساسية الحقول المكشوفة، بما في ذلك عناوين المنازل ووثائق الهوية والأرصدة.
- الأثر الدائم: جاءت الحوادث التي غيّرت ممارسات الأمان أو التنظيم أو سلوك المستخدمين، مثل Mt. Gox وRonin، قبل السرقات المماثلة في الحجم.
- النسب والاسترداد: سجلنا الجهة المنسوب إليها الهجوم عند تأكيدها وحصة الأموال المجمدة أو المعادة أو المسددة، باستخدام TRM Labs وChainalysis ووثائق المحاكم وإشعارات أمناء الإفلاس.
- حداثة البيانات: تأتي الإحصاءات من إصدارات CertiK وPeckShield وChainalysis المنشورة حتى 1 نوفمبر 2026، مع الإشارة إلى منهجية كل جهة تتبع حيثما اختلفت الإجماليات.
لا تزال بعض الأرقام، خصوصًا المتعلقة بـ Binance وRevolut، أولية مع استمرار التحقيقات. ولم نتتبع التدفقات على السلسلة بشكل مستقل. وتشرح المنهجية التحريرية لدينا عملية المراجعة كاملة.