ZachXBT 是谁?
ZachXBT 是一位匿名的区块链调查员,在加密货币 X(原 Twitter)上以揭露骗局、拉地毯和盗窃案而闻名。通过详尽的链上分析和开源研究,他发布追踪被盗资金、揭露不法分子并串联整个生态系统中欺诈行为的长串帖文。
他独立开展调查,帮助追回了数亿美元被盗加密货币,并带来了实际的法律后果,包括逮捕和资产扣押。Wired 称他为全球最多产的独立加密货币调查侦探,CoinDesk 将他列入其 2024 年最具影响力名单。
他仍保持匿名,以一只身穿侦探风衣的卡通鸭嘴兽作为代表,这已成为他的标志。这种匿名既是一种个人安全措施,也是他作为加密领域非官方自发调查者这一角色的鲜明特征。
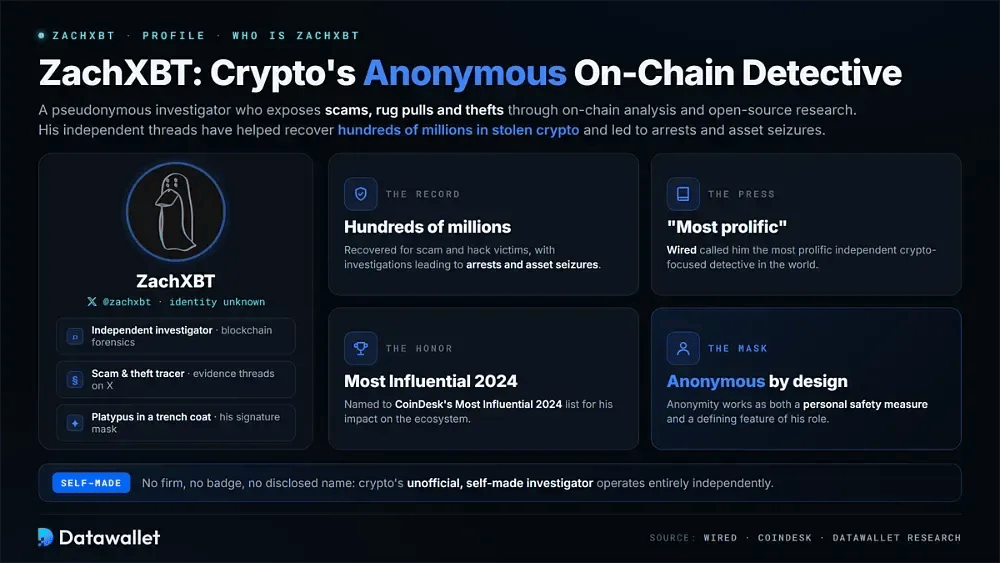
ZachXBT 的起源故事
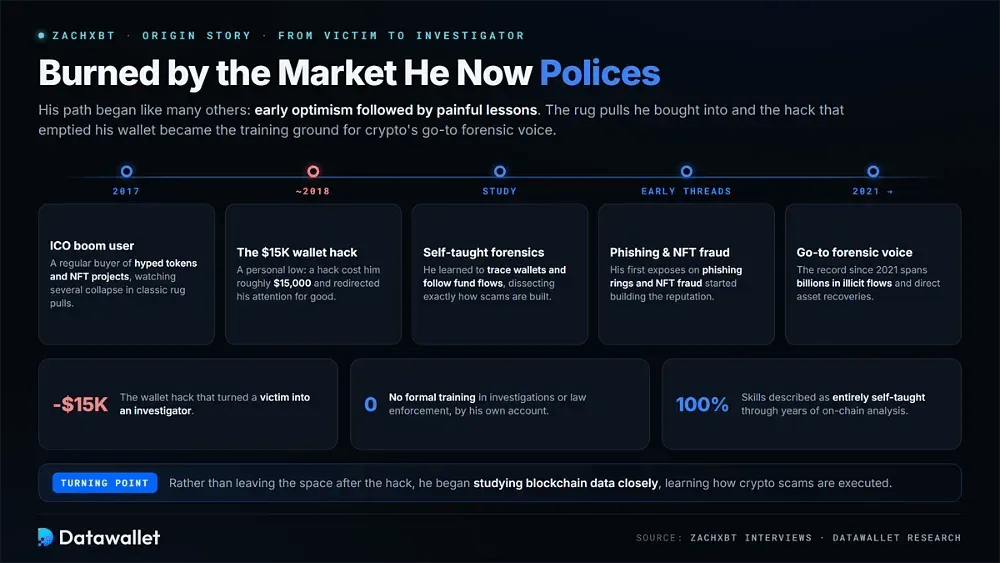
ZachXBT 进入加密领域的经历和许多人一样:起初满怀乐观,随后吃了苦头。在 2017 年 ICO 热潮期间,他是一名购买炒作代币的普通用户,也参与 NFT 项目,眼看多个项目以典型的“拉地毯”方式崩盘,这些经历后来塑造了他的关注方向。
2018 年前后的一次钱包黑客攻击让他损失了约 1.5万美元,这是他个人的低谷,也改变了他的关注方向。他没有离开这个领域,而是开始深入研究区块链数据,学习追踪钱包、跟踪资金流向,并弄清加密诈骗究竟是如何设计和实施的。
据他本人所说,他没有接受过调查或执法方面的正规训练,称自己的技能完全是通过多年链上分析自学而来。他早期关于钓鱼团伙和 NFT 欺诈的推文帖子建立了声誉,最终使他成为加密货币领域首选的取证声音。
ZachXBT 如何调查诈骗?
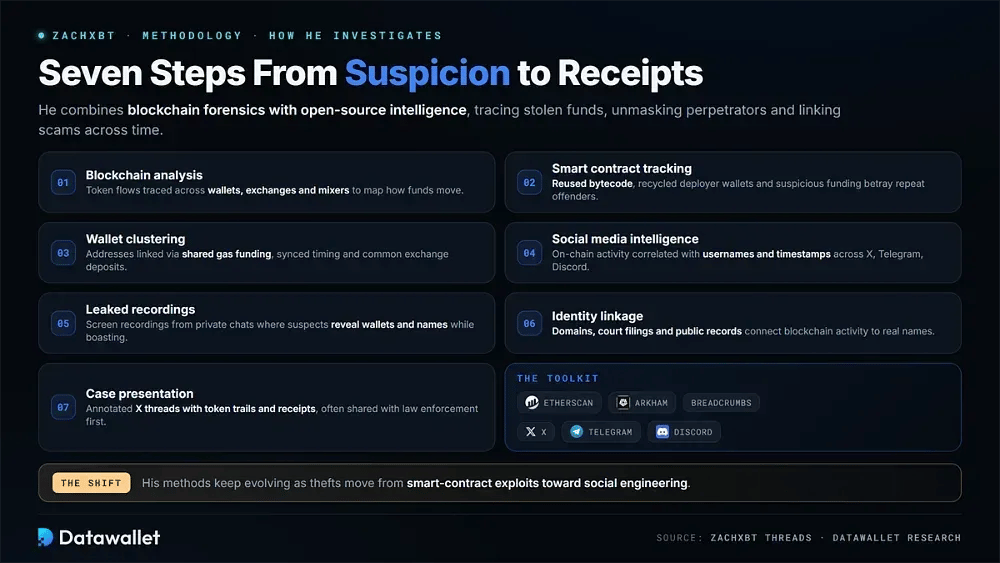
为揭露加密欺诈,ZachXBT 将区块链取证与开源情报相结合,追踪被盗资金、揭开作案者身份,并将跨时间的骗局联系起来。随着盗窃手段从智能合约漏洞利用转向社会工程,他的方法也日益精细。
他的流程通常分为以下几个步骤:
- 区块链分析:他使用 Etherscan、Arkham 和 Breadcrumbs 等工具追踪代币流向,跟踪钱包、交易所和混币器之间的转账,以描绘资金的流动路径。
- 智能合约追踪:他会检查诈骗合约的部署情况,寻找重复使用的字节码、循环使用的部署者钱包,以及暴露惯犯身份的可疑资金来源。
- 钱包聚类:他通过共同的 gas 资金来源、同步的交易时间以及中心化交易所充值账户等共用端点来关联地址。
- 社交媒体情报:他将链上活动与 X、Telegram 和 Discord 上的用户名、消息及时间戳进行关联,以识别反复出现的参与者。
- 泄露的录屏:他越来越依赖来自私人群聊的屏幕录制内容,嫌疑人在吹嘘时会无意中暴露钱包、姓名或余额。
- 身份关联:他会交叉比对域名注册、法庭文件和公共记录,将区块链活动与真实姓名、电子邮箱或其他标识信息联系起来。
- 案件呈现:他将调查结果整理成带注释的 X 帖子串,附上代币流向和凭证,并常在发布前与执法部门分享证据。
ZachXBT 揭露的重大调查与骗局
ZachXBT 自 2021 年以来的记录涉及数十亿美元的非法资金流动,并直接协助追回被盗资产。Paradigm 联合创始人 Matt Huang 表示,ZachXBT 帮助黑客攻击和诈骗的受害者追回了超过 3.5亿美元,涉及 NFT 跑路、钓鱼团伙、DeFi 漏洞利用以及与国家有关联的盗窃案。
1. Bybit 黑客攻击(2025年2月)
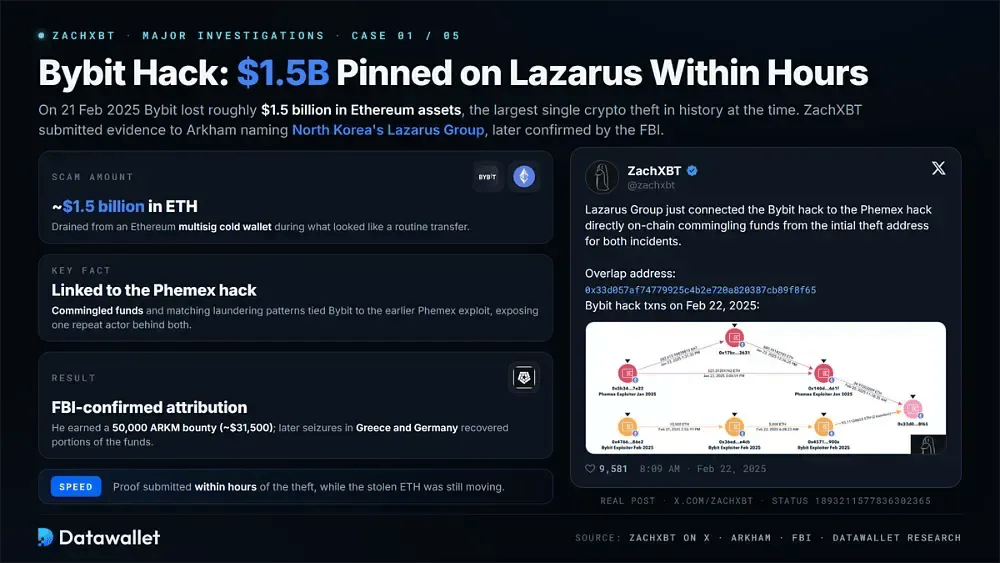
2025 年 2 月 21 日,Bybit 损失了约 15亿美元的以太坊资产,这是当时加密货币历史上规模最大的单次盗窃。数小时内,ZachXBT 向 Arkham 提交证据,指认朝鲜的 Lazarus Group 为幕后黑手,后来 FBI 也证实了这一点。
- 诈骗金额:约 15亿美元,在一次例行转账期间从一个以太坊多签冷钱包中被盗走。
- 关键事实:他通过混合资金和相符的洗钱模式,将此次攻击与此前的 Phemex 黑客攻击联系起来。
- 结果:他获得了5万 ARKM 的赏金(约3.15万美元);后来在希腊和德国的查封追回了部分资金。
2. Genesis 债权人资产被盗(2024-2025 年)
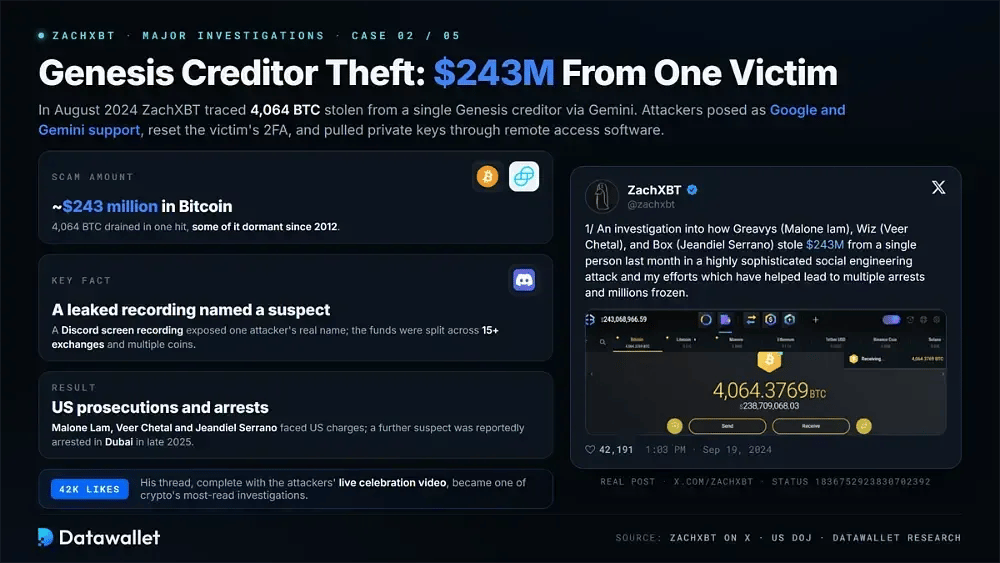
2024年8月,ZachXBT 追踪到4,064 BTC(约2.43亿美元),这些资金是通过 Gemini 从一名 Genesis 债权人处被盗的。攻击者冒充 Google 和 Gemini 客服,重置了受害者的2FA,并通过远程访问软件提取了私钥。
- 诈骗金额:约 2.43亿美元 的比特币,其中部分自 2012 年以来一直处于休眠状态。
- 关键事实:一段泄露的 Discord 录音暴露了一名嫌疑人的真实姓名;资金被分散到15+ 家交易所和多种币种中。
- 结果:嫌疑人 Malone Lam、Veer Chetal 和 Jeandiel Serrano 在美国面临起诉;另有一名嫌疑人于 2025 年末据报在迪拜被捕。
3. Coinbase 社会工程攻击浪潮(2024-2025年)
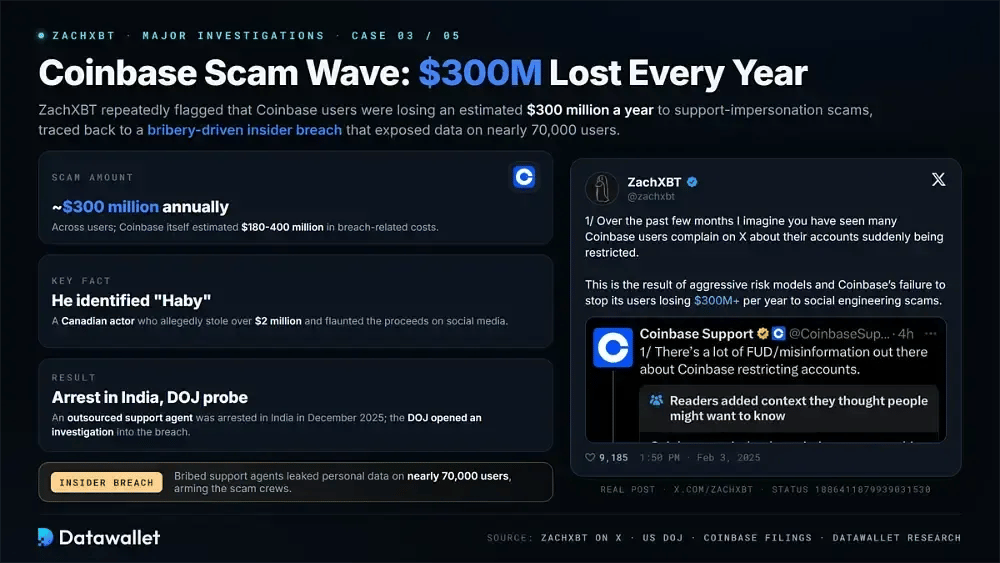
ZachXBT 多次指出,Coinbase 用户因客服冒充诈骗每年损失约 3亿美元。该问题可追溯到一起由贿赂驱动的内部人员安全事件,该事件暴露了近 7万 名用户的数据。
- 诈骗金额:所有用户每年约为3亿美元;Coinbase 估计与安全事件相关的成本为1.8亿至4亿美元。
- 关键事实:他认定一名加拿大演员“Haby”涉嫌盗取超过200万美元,并在社交媒体上炫耀赃款。
- 结果:一名外包客服人员于 2025 年 12 月在印度被捕;美国司法部就该安全事件展开调查。
4. USMS “Lick”调查(2026 年 1 月至 3 月)
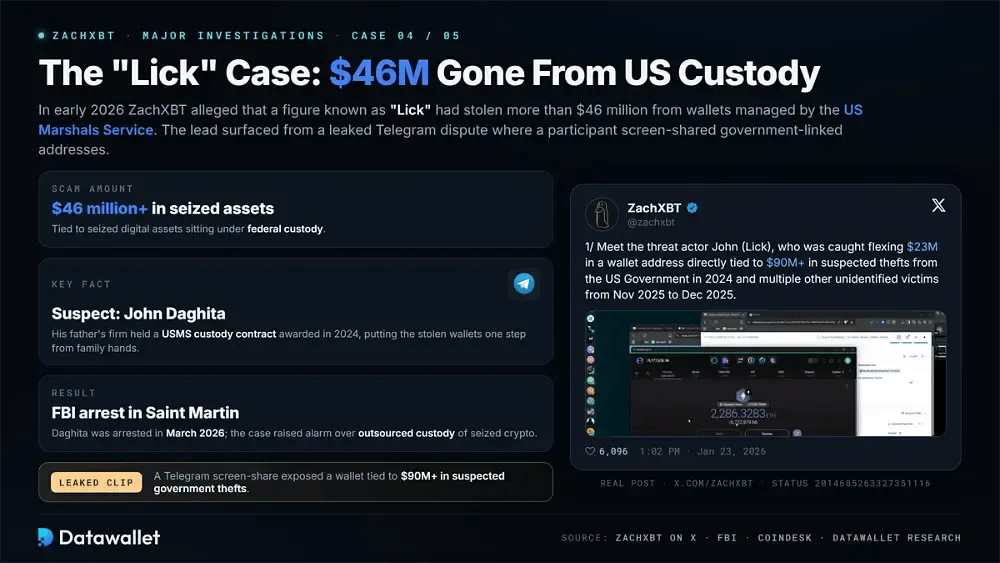
2026年初,ZachXBT 指称一个名为“Lick”的人物从美国法警局管理的钱包中盗取了超过 4600万美元。线索来自一场泄露的 Telegram 争执,其中一名参与者通过屏幕共享展示了对政府关联地址的控制权。
- 诈骗金额:超过4600万美元,与联邦托管下被扣押的数字资产有关。
- 关键事实:他指认嫌疑人为 John Daghita,其父亲的公司持有2024年授予的美国法警局托管合同。
- 结果:FBI 于 2026 年 3 月在圣马丁逮捕了 Daghita;此案引发了人们对被扣押加密货币外包托管的警觉。
5. 其他值得关注的调查
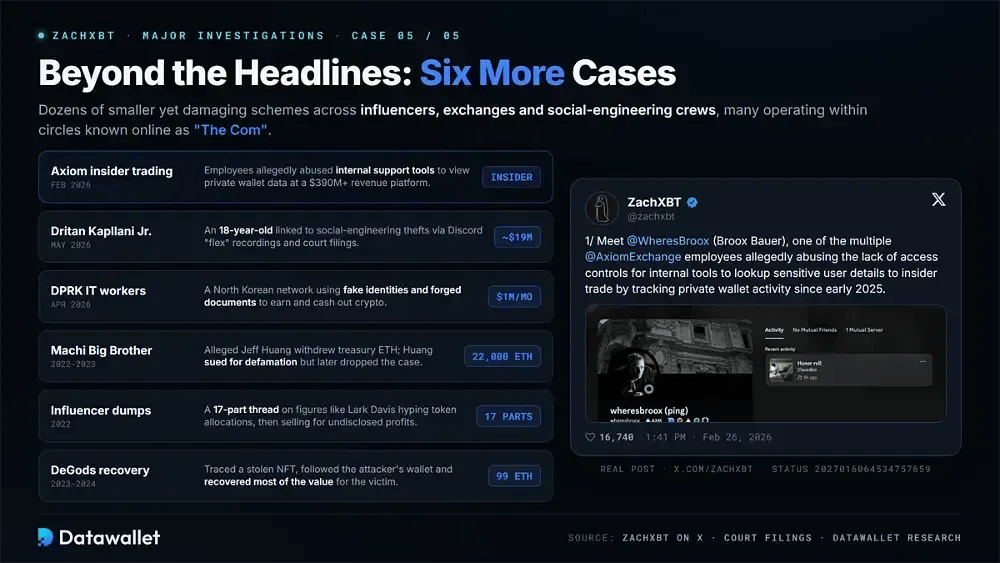
除了这些重大案件,ZachXBT 还揭露了数十起规模较小但危害同样严重的骗局,涉及网红、交易所,以及活跃于网上被称为“The Com”圈子中的社会工程团伙。
- Axiom 内幕交易事件(2026年2月):他点名了交易平台 Axiom,指控其员工在平台产生超过3.9亿美元收入后,滥用内部支持工具查看私人钱包数据。
- Dritan Kapllani Jr.(2026年5月):他将一名 18 岁的青少年与大约 1900万美元 的社交工程盗窃案联系起来,并以 Discord“炫耀”录像和已解封的法庭文件作为证据。
- 朝鲜 IT 工作者网络(2026 年 4 月):他揭露了一个朝鲜行动,该行动通过虚假身份、伪造文件以及加密货币兑换法币,每月产生约100万美元。
- Machi Big Brother(2022-2023年):他指控 Jeff Huang 从金库钱包中提走了 2.2万 ETH;Huang 以诽谤为由提起诉讼,但后来撤诉。
- 网红拉高出货(2022年):在一个包含 17 条推文的长帖中,他记录了 Lark Davis 等人如何获得代币分配、大肆宣传,然后卖出并获取未披露的利润。
- DeGods NFT 追回事件(2023-2024 年):他追踪了一枚价值 99 ETH 的被盗 NFT,跟踪攻击者的钱包,并帮助受害者追回了大部分价值。
ZachXBT 与 Lazarus Group
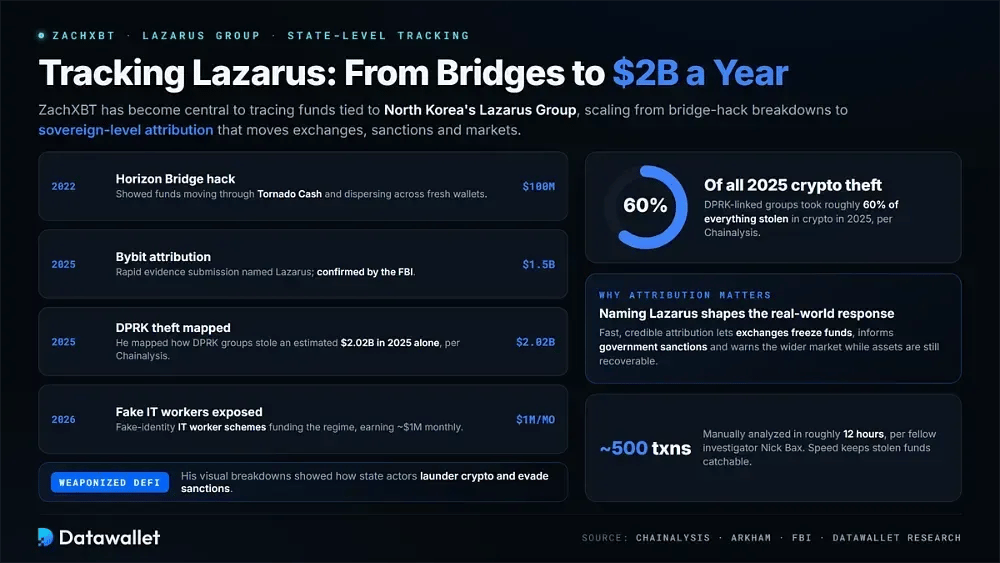
ZachXBT 已成为追踪与 Lazarus Group 相关资金的核心人物,该朝鲜组织是加密货币领域许多最大规模攻击事件的幕后黑手。2022 年 Lazarus 将目标对准跨链桥时,他的参与更加深入,并在 2025 年 Bybit 事件的归因中达到顶峰。
2022 年年中,他分析了 1亿美元 Horizon 跨链桥黑客攻击,展示了资金如何通过 Tornado Cash 流转并分散到新的钱包中。他的可视化分析帮助公众理解与国家有关联的行为者如何利用 DeFi 工具洗钱并规避制裁。
到 2025 年和 2026 年,他的工作已扩展到国家级威胁。除 Bybit 案之外,他还梳理了朝鲜相关组织如何仅在 2025 年就窃取了约20.2亿美元,据 Chainalysis 称,约占当年所有加密盗窃的60%,并揭露了为该政权提供资金的虚假身份 IT 工作者骗局。
归因为何重要
将黑客攻击归因于 Lazarus 不仅是技术层面的工作,还会影响现实中的应对。快速且可信的归因可以让交易所冻结资金、为政府制裁提供依据,并向更广泛的市场发出警示,这也是 ZachXBT 向 Bybit 迅速提交线索的分量远超一笔赏金的原因。
他的速度也是这个故事的一部分。同行调查员 Nick Bax 曾描述 ZachXBT 在大约 12 小时内手动分析了约 500 笔交易,这样的产出速度使他能够在被盗资金仍在转移、仍有可能追回时,就发布可信的归因结论。
ZachXBT 在 2026 年正在调查什么?
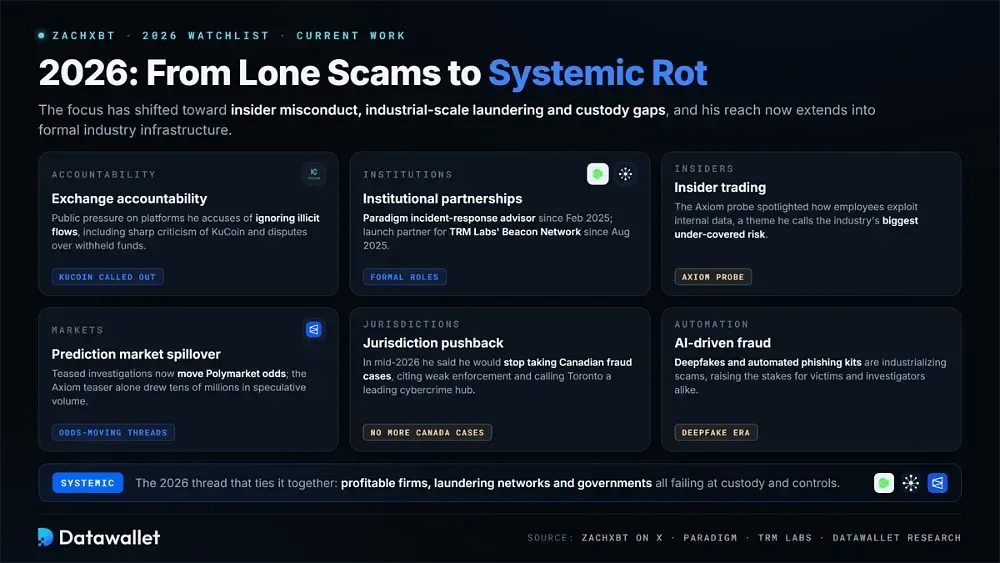
ZachXBT 在 2026 年的关注重点已从个别骗局转向系统性问题:盈利公司内部的不当行为、工业化规模的洗钱,以及交易所和政府在托管方面的漏洞。他的影响力现已延伸至正式的行业基础设施。
定义他近期工作的主要主线包括:
- 交易所问责:他公开向被其指责无视非法资金流动的平台施压,包括对 KuCoin 的尖锐批评,以及对他所称交易所扣留资金的争议。
- 机构合作:2025年2月,他加入Paradigm,担任事件响应顾问;2025年8月,他成为 TRM Labs 实时 Beacon Network 的启动合作伙伴。
- 内幕交易:他对 Axiom 的调查揭示了快速成长的公司的员工如何利用内部数据,他警告称,这是目前行业中最缺乏报道的最大风险。
- 预测市场溢出效应:他预告的调查越来越多地影响 Polymarket 的赔率,仅 Axiom 预告就带来了数千万的投机成交量。
- 管辖权方面的反对:2026 年年中,他表示将不再受理加拿大的欺诈案件,理由是执法不力,并称多伦多是主要的网络犯罪中心。
- AI 驱动的欺诈:他指出,深度伪造和自动化钓鱼工具包正使诈骗走向产业化,这让受害者和调查人员面临的风险都更高。
ZachXBT 的净资产与资金来源
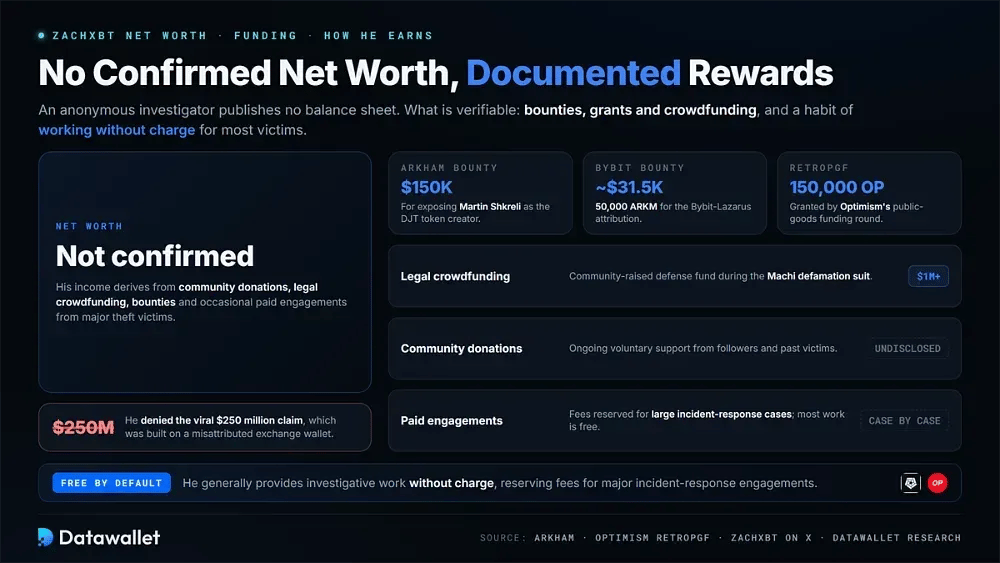
ZachXBT 没有经证实的净资产,此前曾否认2.5亿美元的说法,该说法基于被错误归属的交易所钱包。他的收入来自社区捐赠、超过100万美元的法律众筹、赏金,以及来自重大盗窃案受害者的偶尔付费委托。
有记录的奖励包括:因揭露 Martin Shkreli 为 DJT 代币创建者而获得的 15万美元 Arkham 悬赏,因 Bybit 事件溯源而获得的约 3.15万美元 ARKM 悬赏,以及来自 Optimism RetroPGF 的 15万 枚 OP 代币。他通常免费提供调查工作,仅对大型事件响应案件收取费用。
ZachXBT 面临的挑战与争议
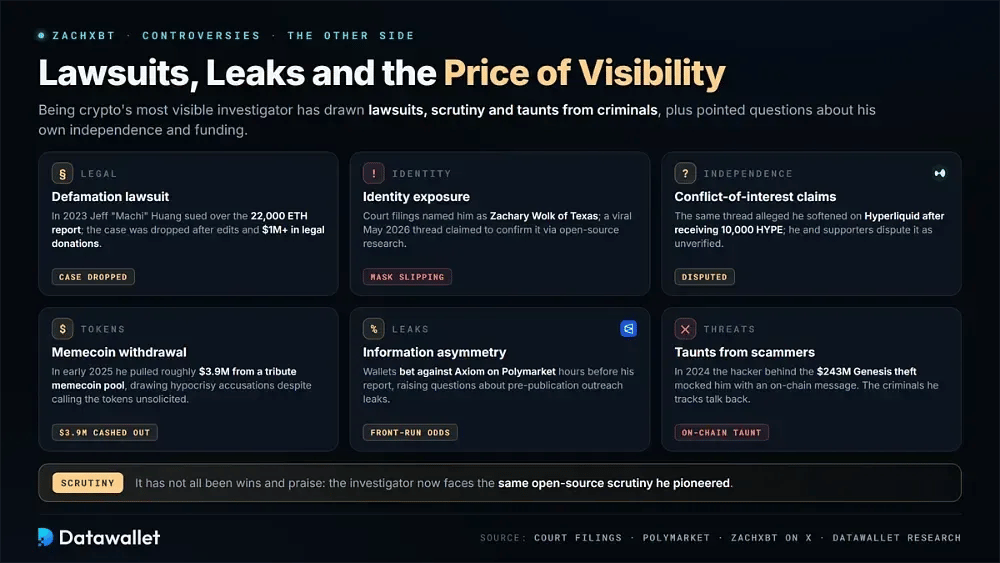
这并非一路顺风顺水、赞誉不断。作为加密货币领域最受关注的调查者,他招来了诉讼、社区的审视和犯罪分子的嘲讽,最近还面临有关其自身独立性和资金关系的尖锐质疑。
以下是他面临过的一些最显著的挑战:
- 诽谤诉讼:2023 年,Jeff “Machi” Huang 起诉了他,起因是那份涉及 2.2万 ETH 的报告;在报告经过修改并获得超过 100万美元 的法律捐款后,该案被撤销。
- 身份暴露:该案的法庭文件将他指认为德克萨斯州的 Zachary Wolk,2026年5月一条广泛传播的帖子通过开源调查声称确认了他的身份。
- 利益冲突指控:同一帖子称,他在收到 1万 枚 HYPE 代币后,停止了对 Hyperliquid 的批评性报道,他本人及其支持者称该指控未经证实。
- 代币争议:2025年初,他从一个致敬类Meme币资金池中提取了约 390万美元,尽管他表示这些代币是未经请求而收到的,仍招致虚伪的指责。
- 信息不对称:批评者指出,在他发布报告前数小时,有钱包在 Polymarket 上押注 Axiom 会下跌,这引发了人们对其常规发布前沟通过程中是否存在泄密的质疑。
- 来自骗子的威胁:2024年,一名实施了2.43亿美元盗窃的黑客通过一条链上消息嘲讽了他,这表明他追踪的犯罪分子有时会直接作出回应。
总结
ZachXBT 从一名匿名的诈骗受害者成长为行业内最受信任的欺诈追踪者,堪称加密领域罕见的传奇。他没有接受过正规训练,仅凭好奇心、区块链数据,以及绝不让被盗资金悄然消失的执着,就帮助揭开了涉案金额达数十亿的案件。
在我们看来,2026 年最值得关注的是,他的故事已演变得更为复杂。正是这种让他能够冻结 Lazarus 资金并促成逮捕的知名度,如今也把镜头转向了他自己,引发了一个令人不安但有益的问题:谁来监督这位监督者。
这种张力或许正是他影响力最真实的体现。只要骗局仍在链上发生,ZachXBT 就会追踪线索;只要他拥有真正的影响力,行业就会不断要求他达到他对其他所有人所要求的同等透明度标准。