Was ist Zama?
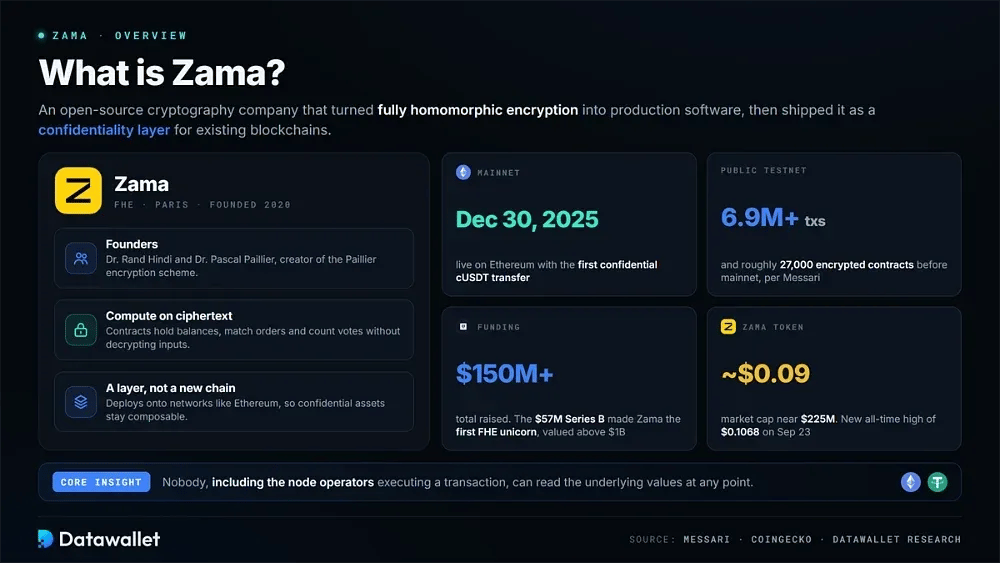
Zama, gegründet im Jahr 2020, ist ein Open-Source-Kryptografie-Unternehmen unter der Leitung des Unternehmers Dr. Rand Hindi und von Dr. Pascal Paillier, dem Forscher hinter dem Paillier-Verschlüsselungsverfahren. Das in Paris ansässige Team gibt an, die größte Forschungsgruppe für homomorphe Verschlüsselung zu haben, und hat über Jahre hinweg vollhomomorphe Verschlüsselung von einem akademischen Konzept zu produktiver Software weiterentwickelt.
FHE ermöglicht es Computern, Berechnungen mit verschlüsselten Daten durchzuführen, ohne sie zu entschlüsseln. Auf einer Blockchain können Smart Contracts dadurch Guthaben verwalten, Orders zusammenführen oder Stimmen auszählen, während jede Eingabe verschlüsselt bleibt. Selbst die Node-Betreiber, die Transaktionen ausführen, können die zugrunde liegenden Werte nicht lesen.
Statt eine eigene Blockchain zu schaffen, bringt das Zama Protocol diese Vertraulichkeitsschicht in bestehende Netzwerke. Das Mainnet ging am 30. Dezember 2025 auf Ethereum mit der ersten vertraulichen cUSDT-Überweisung live. Vor dem Start verarbeitete das öffentliche Testnet laut Messaris Protokollübersicht mehr als 6,9 Millionen Transaktionen und rund 27.000 verschlüsselte Verträge.
Auch die Unternehmensentwicklung von Zama hat erhebliche Investitionen angezogen. Im Juni 2025 hob eine Series B über 57 Millionen Dollar, die von Pantera Capital und Blockchange Ventures gemeinsam angeführt wurde, die Gesamtfinanzierung auf über 150 Millionen Dollar. Die Runde bewertete Zama mit mehr als 1 Milliarde Dollar und machte es damit zum ersten Einhorn der FHE-Branche, noch bevor sein Token gestartet wurde.
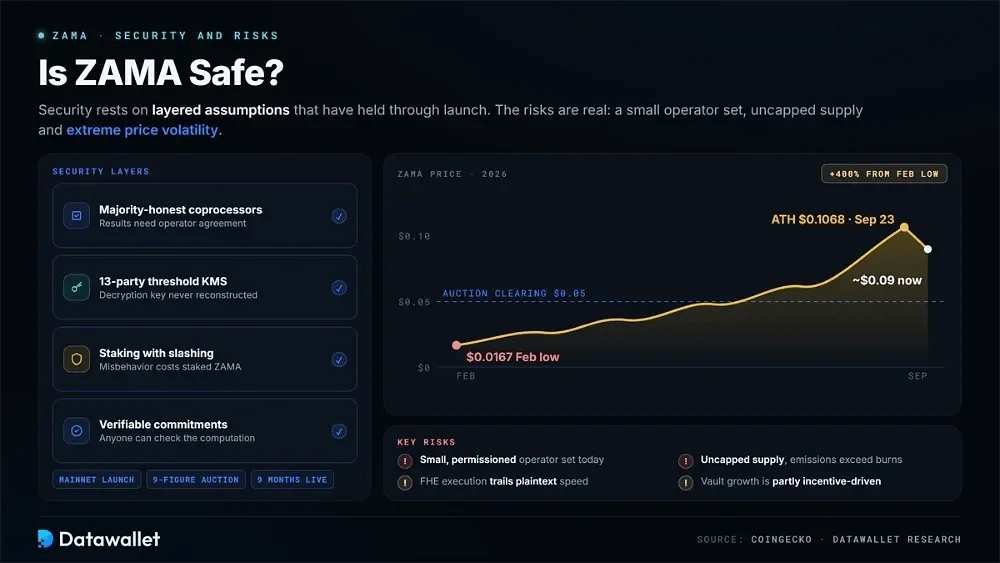
ZAMA folgte am 2. Februar 2026. Laut CoinGecko wird der Token derzeit bei etwa 0,09 $ gehandelt, bei einer Marktkapitalisierung von rund 225 Millionen Dollar. Am 23. September erreichte er mit 0,1068 $ ein neues Allzeithoch, als Kapital aus der von Zcash angeführten Privacy-Rally in FHE-Infrastruktur floss.
Wie funktioniert das Zama-Protokoll?
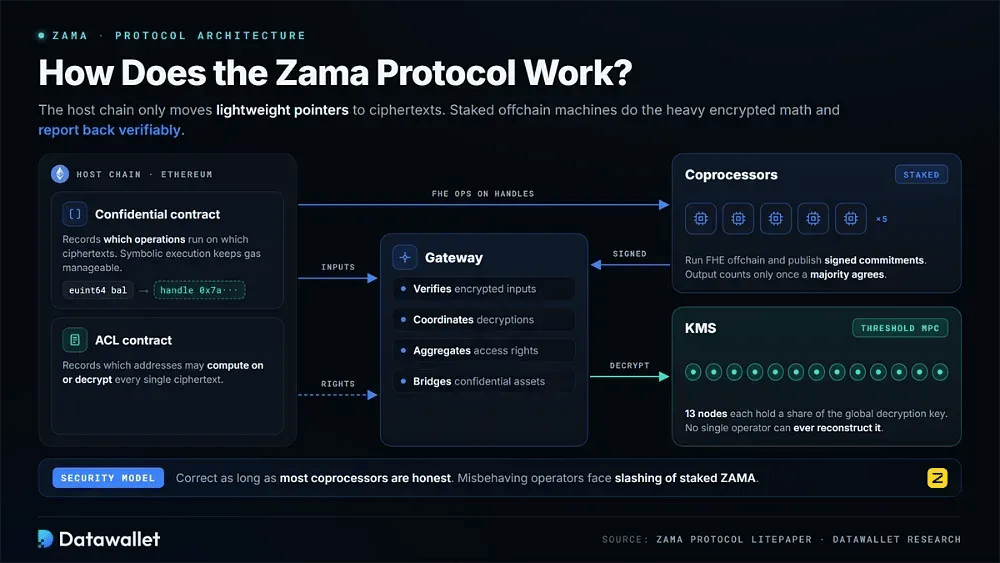
Zama trennt die für eine Blockchain sichtbaren Operationen von den dahinter ausgeführten verschlüsselten Berechnungen. Smart Contracts auf der Host-Chain arbeiten mit leichtgewichtigen Verweisen auf Chiffretexte. Spezialisierte Offchain-Infrastruktur übernimmt die rechenintensiven homomorphen Operationen und liefert überprüfbare Ergebnisse zurück.
1. FHEVM und vertrauliche Smart Contracts
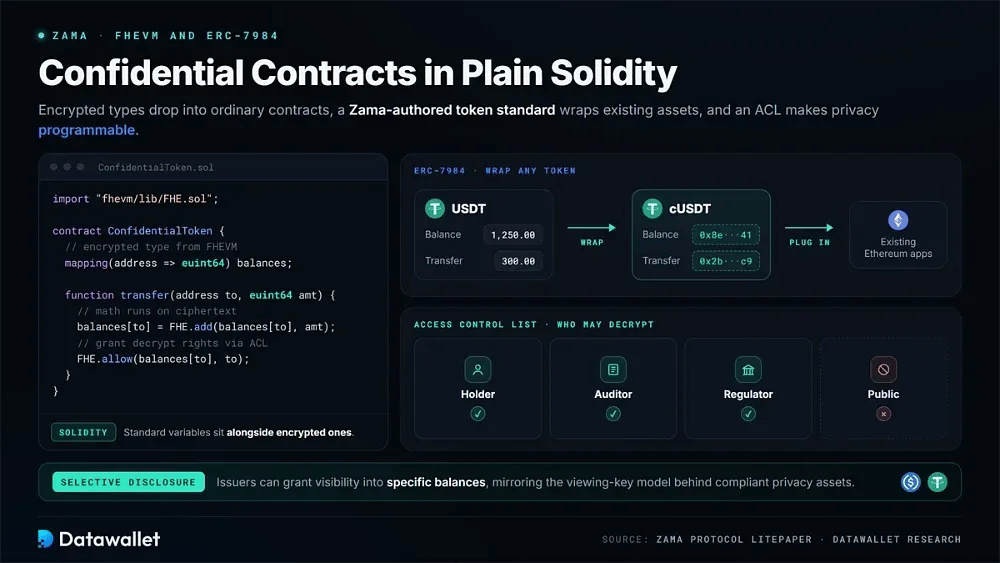
Entwickler erstellen vertrauliche Contracts in gewöhnlichem Solidity mit der FHEVM-Bibliothek, die verschlüsselte Typen wie euint64 neben Standardvariablen ergänzt. Durch symbolische Ausführung kann ein Contract die erforderlichen Operationen für jeden Ciphertext festhalten, statt die gesamte Berechnung onchain durchzuführen. Koprozessoren übernehmen die Verschlüsselungslast offchain und halten so die Gas-Kosten im Rahmen. Der Ablauf ist im Litepaper des Zama Protocol beschrieben.
Zama hat außerdem ERC-7984 verfasst, den Standard für vertrauliche Token, der bei Assets wie cUSDC und cUSDT zum Einsatz kommt. Diese Assets verpacken gewöhnliche Token in Versionen mit verschlüsselten Guthaben und Transferbeträgen. Sie bleiben mit bestehenden Ethereum-Anwendungen kombinierbar, sodass keine Liquidität auf eine isolierte Privacy-Chain verschoben werden muss.
Datenschutz ist programmierbar und nicht absolut. Eine Onchain-Zugriffskontrollliste legt fest, wer jeden Wert entschlüsseln kann, sodass Emittenten Prüfern oder Aufsichtsbehörden Zugriff auf bestimmte Guthaben gewähren können. Dieser Ansatz der selektiven Offenlegung ähnelt dem Viewing-Key-Modell, durch das konforme Privacy-Assets weiterhin an regulierten Börsen gelistet bleiben konnten.
2. Coprozessoren, das Gateway und das KMS
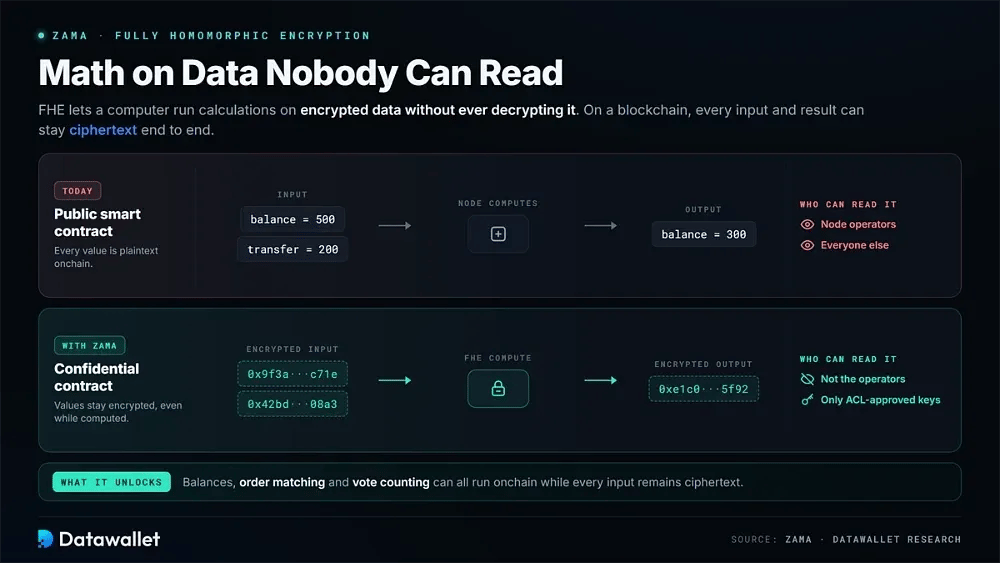
Ein kleines Netzwerk spezialisierter, wirtschaftlich haftender Maschinen übernimmt die Offchain-Operationen des Protokolls. Jede Komponente hat eine definierte Rolle dabei, Transaktionen von verschlüsselten Eingaben zu verifizierten verschlüsselten Ausgaben zu führen.
Die wichtigsten Komponenten der Architektur des Zama Protocol sind die folgenden:
- Koprozessoren: Staking-Nodes führen FHE-Berechnungen offchain aus und veröffentlichen signierte Commitments, mit denen jeder die Ergebnisse überprüfen kann. Ergebnisse werden erst akzeptiert, wenn die Mehrheit der Betreiber zustimmt.
- Gateway: Eine Reihe von Orchestrierungs-Kontrakten prüft verschlüsselte Eingaben und koordiniert Entschlüsselungsanfragen. Außerdem bündelt sie Zugriffsberechtigungen und verwaltet das vertrauliche Bridging von Assets zwischen unterstützten Host-Chains.
- KMS: Ein Threshold-Multi-Party-Computation-Netzwerk aus dreizehn Knoten schützt den globalen Entschlüsselungsschlüssel. Kein einzelner Betreiber kann den Schlüssel allein rekonstruieren oder Nutzerdaten entschlüsseln.
- ACL: Ein Access-Control-List-Vertrag auf jeder Host-Chain erfasst, welche Adressen und Verträge berechtigt sind, jeden Geheimtext zu berechnen oder zu entschlüsseln.
- Sicherheitsmodell: Die Berechnung bleibt korrekt, solange die meisten Koprozessoren ehrlich handeln. Betreiber, die sich falsch verhalten, riskieren, dass ihre gestakten ZAMA durch automatisierte Prüfungen oder Governance-Betrugsnachweise gekürzt werden (Slashing).
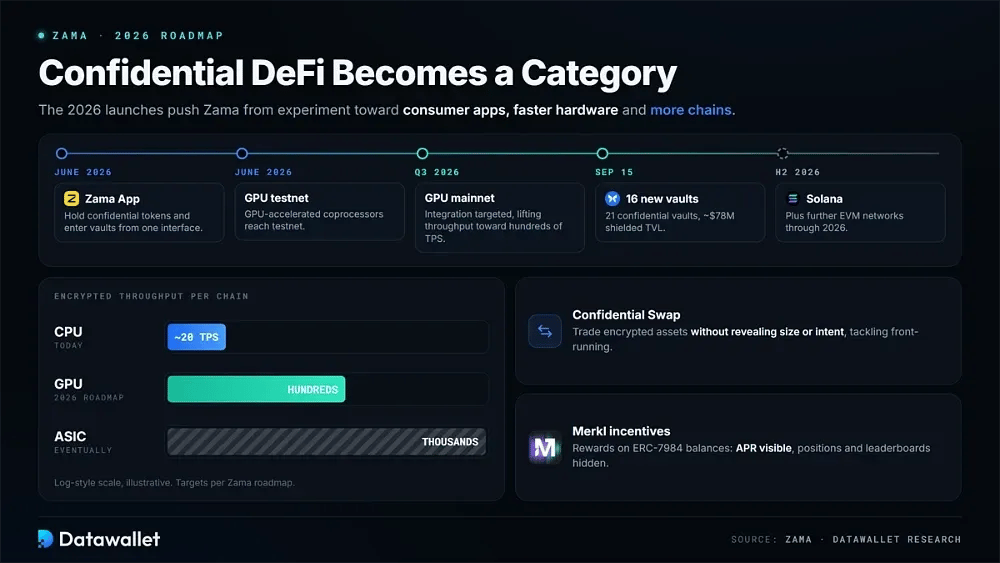
- Durchsatz: Die aktuelle CPU-Ausführung unterstützt etwa 20 verschlüsselte Transaktionen pro Sekunde und Chain. Die GPU-Beschleunigung steht auf der Roadmap für 2026, mit dem Ziel von Hunderten Transaktionen pro Sekunde und schließlich Tausenden durch ASICs.
3. Betreiber, Staking und Governance
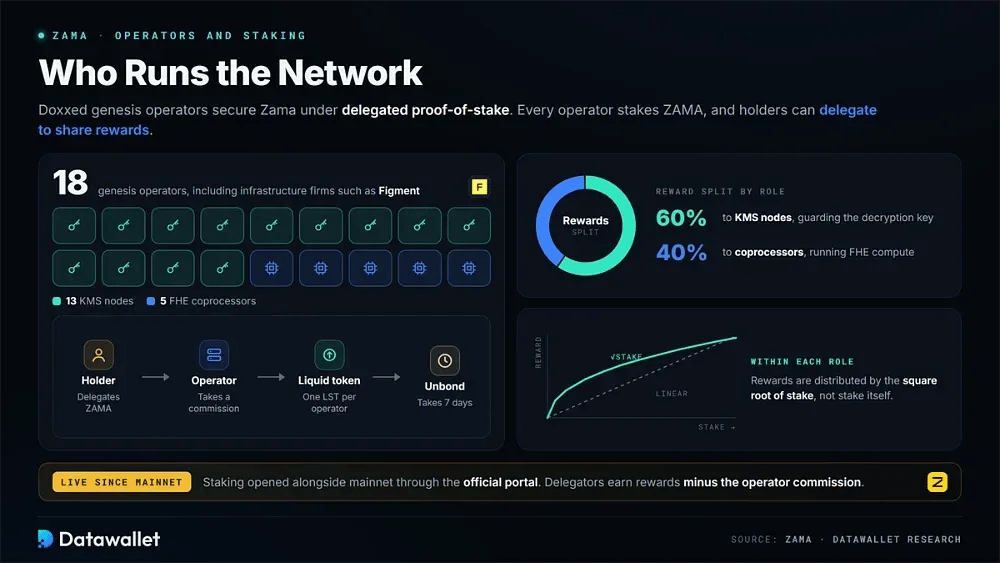
Das Netzwerk startete mit achtzehn öffentlich bekannten Genesis-Betreibern unter Delegated Proof-of-Stake. Zunächst betrieben dreizehn KMS-Nodes und fünf FHE-Coprozessoren. Zur Gruppe gehören Infrastrukturunternehmen wie Figment. Betreiber müssen ZAMA staken, während Token-Inhaber an beliebige Betreiber delegieren und nach Abzug der Provision einen Anteil der Belohnungen erhalten.
Staking startete zusammen mit dem Mainnet über das offizielle Portal. KMS-Nodes erhalten 60 % der Rewards, die übrigen 40 % gehen an Koprozessoren. Innerhalb jeder Gruppe werden die Rewards nach der Quadratwurzel des Stakes verteilt. Delegatoren erhalten für jeden Operator einen Liquid-Staking-Token, und die Unbonding-Frist beträgt sieben Tage.
ZAMA Tokenomics
ZAMA wurde am 2. Februar 2026 nach einer holländischen Auktion mit verdeckten Geboten gestartet, die rund 118 Millionen Dollar einbrachte. Der Token sichert das Netzwerk von Zama und bezahlt vertrauliche Vorgänge über ein Burn-and-Mint-Modell. Sein langfristiges Angebot hängt vom Gleichgewicht zwischen nutzungsbedingten Token-Burns und neuen Emissionen ab, die an Betreiber und Staker verteilt werden.
$ZAMA Token-Launch und öffentliche Auktion
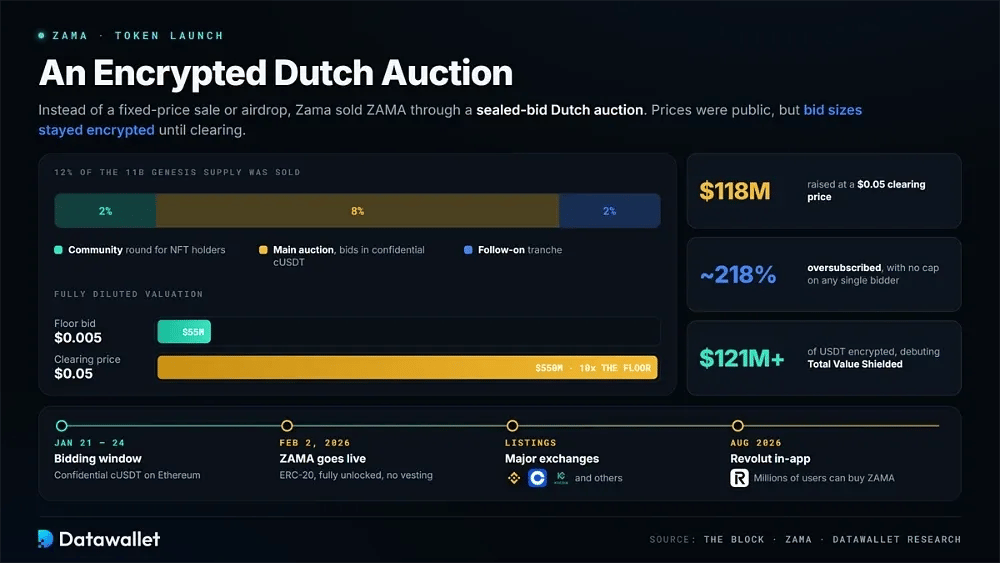
Zama entschied sich für eine holländische Auktion mit verdeckten Geboten statt eines Festpreisverkaufs oder eines rückwirkenden Airdrops. Die Auktion nutzte die Verschlüsselungstechnologie des Protokolls, um die Gebotsgrößen zu verbergen, und unterzog das eigene Produkt bei der Token-Verteilung damit einem direkten Stresstest.
Wichtige Fakten zum öffentlichen Verkauf im Januar 2026 und zum Listing im Februar:
- Umfang des Verkaufs: Insgesamt wurden 12 % des Genesis-Angebots von 11 Milliarden verkauft. Laut The Block bestand dies aus einer Community-Runde für NFT-Inhaber mit 2 %, einer Hauptauktion mit 8 % und einer Folgetranche mit 2 %.
- Auktionsformat: Zwischen dem 21. Januar und dem 24 gaben die Teilnehmer ihre Gebote in vertraulichem cUSDT auf Ethereum ab. Die Preise waren öffentlich sichtbar, die einzelnen Gebotsmengen blieben jedoch bis zur Abwicklung verschlüsselt.
- Mindestpreis: Die Gebote begannen bei 0,005 $ pro Token, was einer voll verwässerten Bewertung von 55 Millionen Dollar entspricht. Es gab keine Obergrenze dafür, wie viel ein einzelner Teilnehmer zusagen konnte.
- Abwicklungsergebnis: Die Auktion brachte bei einem Abrechnungspreis von 0,05 $ rund 118 Millionen Dollar ein. Die Überzeichnung lag bei etwa 218 %, was bei Abwicklung einer voll verwässerten Bewertung von 550 Millionen Dollar entspricht.
- Meilenstein bei verschlüsselten Beträgen: Während der Auktion wurden mehr als 121 Millionen Dollar in USDT verschlüsselt. Zama nutzte das Ereignis, um Total Value Shielded erstmals vorzustellen, eine neue Datenschutzkennzahl.
- Token-Start: ZAMA wurde am 2. Februar 2026 als ERC-20-Token auf Ethereum gestartet. Alle beanspruchten Token waren vollständig freigeschaltet, ohne Vesting-Plan.
- Börsenreichweite: Binance, Coinbase, KuCoin und andere Börsen haben ZAMA gelistet. Bis August 2026 konnten auch Millionen Revolut-Nutzer den Token direkt in der App kaufen.
$ZAMA Burn-and-Mint
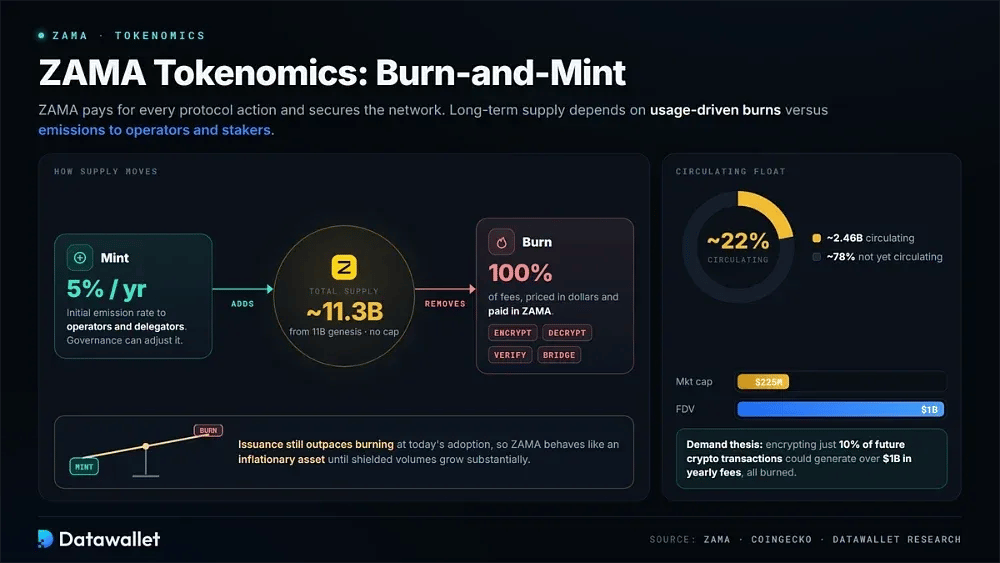
ZAMA dient als Staking-Asset des Netzwerks und als Zahlungs-Token für Protokollvorgänge. Gebühren werden in Dollar bemessen, in ZAMA gezahlt und verbrannt, während neu geprägte Token Betreiber und Delegierende belohnen. Das Verhältnis dieser beiden Mechanismen bestimmt, ob das Gesamtangebot des Tokens wächst oder schrumpft.
Wie das ZAMA-Angebot und seine Wertflüsse strukturiert sind:
- Genesis-Angebot: ZAMA startete mit 11 Milliarden Token und ohne Obergrenze für das maximale Angebot. Das Gesamtangebot hat sich seitdem in Richtung 11,3 Milliarden bewegt, da sich Staking-Emissionen ansammeln.
- Gebührenverbrennung: Anfragen für Verschlüsselung, Entschlüsselung, Eingabeverifizierung und Bridging verursachen jeweils eine in Dollar bemessene Gebühr. Die Zahlung erfolgt in ZAMA, die das Protokoll vollständig verbrennt.
- Emissionen: Neue Token werden zu einer anfänglichen jährlichen Rate von 5 % geprägt, um Betreiber und Delegatoren zu vergüten. Die Protokoll-Governance kann diese Rate im Laufe der Zeit anpassen.
- Umlaufmenge: Derzeit sind rund 2,46 Milliarden Token im Umlauf, das entspricht knapp 22 % des Gesamtangebots. Damit hat ZAMA eine Marktkapitalisierung von etwa 225 Millionen Dollar bei einer FDV von 1 Milliarde Dollar.
- Nachfrage-These: Zama geht davon aus, dass die Verschlüsselung von nur 10 % der künftigen Krypto-Transaktionen jährliche Gebühren von mehr als 1 Milliarde Dollar erzeugen könnte, wobei jeder Dollar aus dem Token-Angebot entfernt würde.
- Aktuelles Ungleichgewicht: Beim derzeitigen Nutzungsniveau übersteigt die Ausgabe das Burning. ZAMA bleibt daher inflationär, bis die Volumina abgeschirmter Transaktionen deutlich steigen.
Wie können Entwickler auf Zama aufbauen?
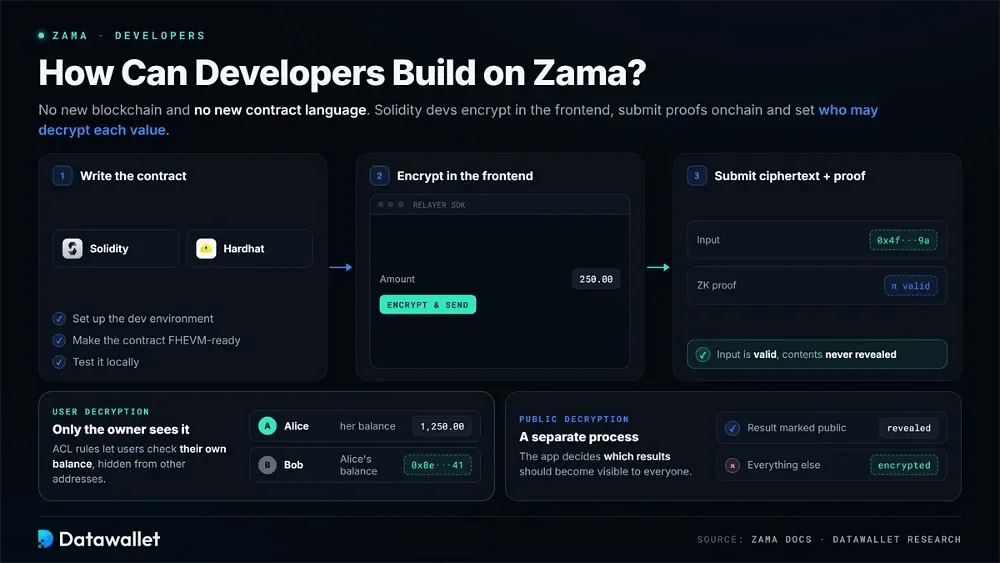
Entwickler können auf Zama vertrauliche Anwendungen bauen, ohne eine neue Blockchain zu erstellen oder eine eigene Smart-Contract-Sprache zu lernen. Das Schnellstart-Tutorial nutzt Solidity und Hardhat, um zu zeigen, wie ein gewöhnlicher Vertrag FHEVM-kompatibel wird, und behandelt Entwicklungsumgebung, Implementierung des Vertrags und lokale Tests.
Das Frontend übernimmt die Verschlüsselung, bevor sensible Werte die Blockchain erreichen. Nutzer übermitteln Chiffretexte zusammen mit zero-knowledge-Beweisen, die verschlüsselte Eingaben validieren, ohne deren Inhalt offenzulegen. Der Relayer-SDK-Leitfaden von Zama erklärt, wie Webanwendungen die Bibliothek initialisieren, Parameter verschlüsseln und eine zugelassene Entschlüsselung anfordern.
Entwickler müssen außerdem Zugriffsrechte für jeden verschlüsselten Wert konfigurieren. Ein Contract kann Nutzern erlauben, ihre eigenen Guthaben einzusehen, während sie für andere Adressen verborgen bleiben. Die öffentliche Entschlüsselung folgt einem separaten Prozess, bei dem Anwendungen festlegen müssen, welche Ergebnisse für alle sichtbar werden sollen.
Was kostet die Nutzung von Zama?
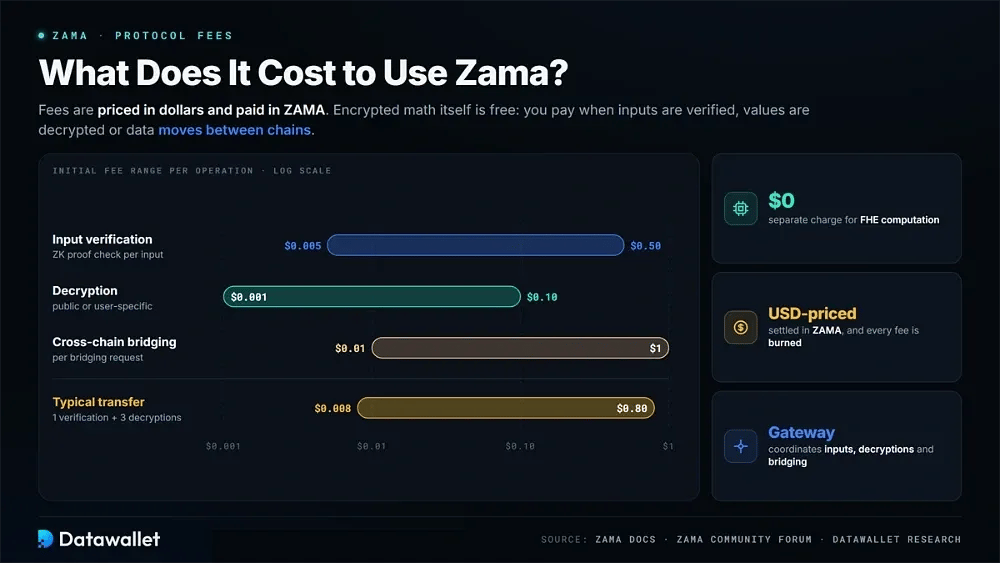
Zama berechnet vertrauliche Vorgänge über ein auf Dollar lautendes Gebührenmodell, wobei die Zahlungen in ZAMA-Token abgewickelt werden. Das Protokoll berechnet FHE-Berechnungen nicht gesondert. Stattdessen fallen Gebühren an, wenn verschlüsselte Eingaben verifiziert, Chiffrate entschlüsselt oder vertrauliche Daten zwischen unterstützten Chains verschoben werden.
Die wichtigsten Kosten und Zahlungsmechanismen sind folgende:
- Eingabeprüfung: Für das Einreichen verschlüsselter Daten ist ein Zero-Knowledge-Beweis zur Überprüfung der Gültigkeit erforderlich. Zama berechnet für diesen Vorgang eine Gebühr, mit anfänglichen Preisen von 0,005 $ bis 0,50 $ pro Prüfung.
- Entschlüsselung: Das Offenlegen verschlüsselter Guthaben oder Transaktionsergebnisse kostet je Vorgang zwischen 0,001 $ und 0,10 $. Sowohl öffentliche als auch nutzerspezifische Entschlüsselungsanfragen werden unterstützt, wie in Zamas offizieller Preisdiskussion erläutert.
- Cross-chain-Bridging: Das Übertragen verschlüsselter Werte zwischen unterstützten Netzwerken erfordert zusätzliche Verifizierung und Koordination. Die anfängliche Gebührenstruktur reicht von 0,01 $ bis 1 $ pro Bridging-Anfrage.
- Transaktionskosten: Eine typische vertrauliche Token-Überweisung umfasst eine verschlüsselte Eingabeprüfung und drei Entschlüsselungen. Nach Zamas anfänglichem Preismodell liegt die kombinierte Protokollgebühr je nach geltendem Rabatt zwischen 0,008 $ und 0,80 $.
- Flexible Zahlung: Entwickler können Protokollgebühren über Anwendungen oder Relayer im Namen ihrer Nutzer übernehmen. So können vertrauliche DeFi-Plattformen Transaktionen anbieten, ohne dass jeder Nutzer ZAMA direkt halten muss.
- Entwickler-Rabatte: Monatliche Abonnements bieten reduzierte Protokollgebühren, mit Rabatten von bis zu 99 % im Vergleich zur nutzungsbasierten Abrechnung.
Das Zama Gateway koordiniert die Validierung verschlüsselter Eingaben, Entschlüsselungsanfragen und cross-chain-Vorgänge. Obwohl die Protokollgebühren in Dollar festgelegt sind, passt sich die erforderliche Menge an ZAMA über ein Preisorakel an. So werden die Kosten vertraulicher Transaktionen von Schwankungen des Marktpreises des Tokens entkoppelt.
Vertrauliches DeFi und die Roadmap 2026
Zama will private Transaktionen mit der bestehenden DeFi-Liquidität verbinden, statt ein separates Ökosystem aufzubauen. Der erste Morpho-Vault, entwickelt mit Steakhouse Financial, wuchs innerhalb von sieben Wochen nach dem Start im Juni von null auf mehr als 40 Millionen Dollar an geschützten Vermögenswerten.
Die Starts, die vertrauliches DeFi 2026 vom Experiment zur Kategorie machen:
- Erweiterung der Vaults: Am 15. September wurden Einzahlungen in 16 neuen vertraulichen Vaults geöffnet. Durch die Erweiterung stieg die Gesamtzahl auf 21 Vaults, und der abgeschirmte TVL erhöhte sich auf rund 78 Millionen Dollar.
- Kuratoren-Aufstellung: Fünf institutionelle Kuratoren verwalten Strategien für USDC, USDT, WBTC, AUSD und das tokenisierte britische Pfund tGBP. Es sind Steakhouse, Armitage von Wintermute, Flowdesk, RockawayX und Bitwise.
- Hybrides Design: Zwölf Vaults bieten vertraulichen Zugang zu bestehenden kuratierten Morpho-Vaults. Einzahler behalten die zugrunde liegende Strategie, Liquidität und das Risikoprofil, während einzelne Positionen privat bleiben.
- Vertraulicher Swap: Ein neues Swap-Protokoll ermöglicht es Nutzern, verschlüsselte Assets auf Ethereum zu tauschen, ohne Handelsgröße oder Absicht offenzulegen. Das wirkt direkt Front-Running und dem Abfluss von Strategien entgegen.
- Verschlüsselte Anreize: Über die Merkl-Integration weitet Zama Belohnungskampagnen auf ERC-7984-Guthaben aus. Einzahler können einen APR einsehen und Belohnungen verdienen, ohne ihre Positionen, Belohnungen oder Ranglisten offenzulegen.
- Zama App: Die im Juni 2026 gestartete Verbraucheranwendung bietet nicht technisch versierten Nutzern eine einheitliche Oberfläche, um vertrauliche Token zu halten, auf Vaults zuzugreifen und verschlüsselte Guthaben zu verwalten.
- Leistungsskalierung: GPU-beschleunigte Koprozessoren erreichten im Juni 2026 das Testnet. Die Integration ins Mainnet ist für das dritte Quartal angestrebt, wobei der Durchsatz voraussichtlich auf Hunderte Transaktionen pro Sekunde steigen soll.
- Multichain-Expansion: Die Roadmap von Zama sieht im Laufe des Jahres 2026 weitere EVM-Netzwerke und einen Solana-Launch in der zweiten Jahreshälfte vor. Die Expansion reiht sich in Vorhaben wie Umbra auf Solana ein, die Privatsphäre in dieses Netzwerk bringen.
Vertrauliche Rendite kann daher neben den besten DeFi-Projekten bestehen, statt mit ihnen zu konkurrieren. Einzahlungen fließen letztlich in dieselben zugrunde liegenden Handelsplätze.
Zama vs. Zcash vs. Inco: Datenschutzmodelle im Vergleich
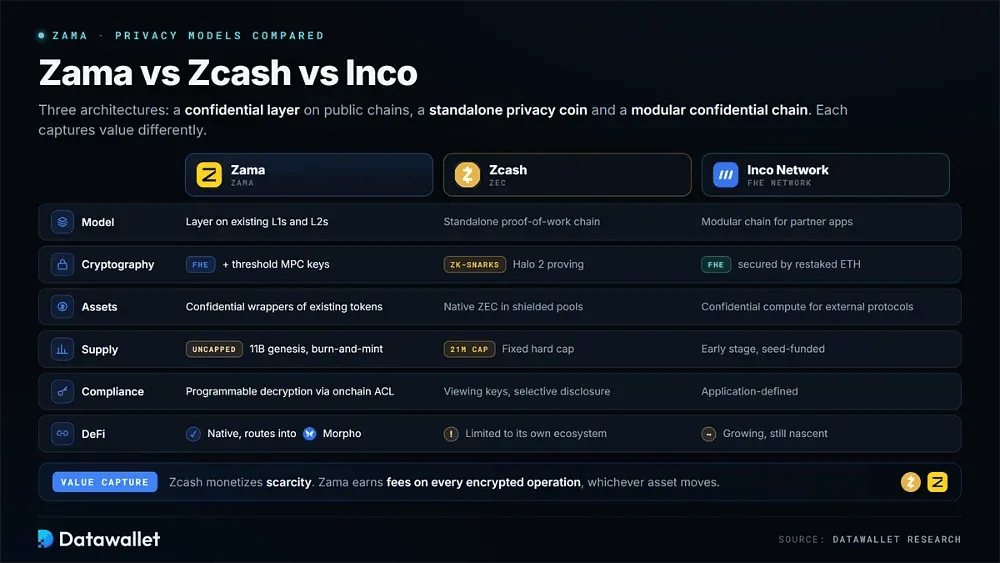
Krypto-Privatsphäre umfasst heute drei unterschiedliche Architekturen: dedizierte privacy coins, Vertraulichkeitsschichten auf öffentlichen Blockchains und modulare vertrauliche Netzwerke. Zcash verschlüsselt Zahlungen auf der eigenen Blockchain. Zama bringt verschlüsselten Zustand auf bestehende Chains wie Ethereum, während Inco ein FHE-basiertes vertrauliches Netzwerk betreibt, das externe Anwendungen nutzen können.
Jede Architektur verfolgt einen anderen Ansatz zur Wertabschöpfung. Zcash leitet sein Knappheitsversprechen aus einem Coin mit fester Menge ab, während Zama Gebühren für verschlüsselte Operationen erhebt, unabhängig vom übertragenen Asset. Beide profitierten von der Privacy-Rotation 2026. Die ZEC-Rally griff auf FHE-Token über und hob den breiteren Sektor der privacy coins an.
Komponierbarkeit und die Urheberschaft von Standards unterscheiden Zama von seinen Wettbewerbern. Das Unternehmen hat ERC-7984 vorgeschlagen und betreibt die größte FHE-Implementierung auf Ethereum, während Projekte wie Inco und Mind Network noch in früheren Phasen sind. Der abgeschirmte TVL von rund 78 Millionen Dollar ist jedoch im Vergleich zu etablierten Lending-Märkten noch klein. Die Kategorie hat erhebliches Wachstumspotenzial, aber auch erhebliche Umsetzungsrisiken.
Ist ZAMA sicher?
Das Sicherheitsmodell von Zama beruht auf mehreren Schichten: einem Koprozessor-Netzwerk mit ehrlicher Mehrheit, einem dreizehnköpfigen Threshold-KMS, das den Entschlüsselungsschlüssel nie rekonstruiert, und Staking, das durch Slashing abgesichert ist. Öffentlich überprüfbare Berechnungs-Commitments bieten eine weitere Absicherung. Die Genesis-Betreiber sind etablierte, nicht anonyme Unternehmen, und das System lief über den Mainnet-Start, eine neunstellige verschlüsselte Auktion und neun Monate mit echtem Wert.
Mehrere Risiken bleiben bestehen. Der aktuelle Betreiberkreis ist klein und zugangsbeschränkt, während die FHE-Ausführung der Leistung bei Klartext weiterhin hinterherhinkt. Das Token-Angebot hat keine feste Obergrenze, die Emissionen übersteigen die Verbrennungen, und Anreize treiben das Wachstum der Vaults teilweise an. Auch die Kursschwankungen sind erheblich: ZAMA stieg innerhalb von sieben Monaten um mehr als 400 % von seinem Tief im Februar bei 0,0167 $.
Risiken
Trotz dieser Schutzmaßnahmen bleibt Zama ein aufstrebendes kryptografisches Infrastrukturprojekt mit technischen Einschränkungen und wirtschaftlichen Risiken. Sein Sicherheitsmodell hängt von einem relativ kleinen Betreibernetzwerk ab, während der ZAMA-Token unter Angebotsdruck steht, der nicht direkt mit den Verschlüsselungsgarantien des Protokolls zusammenhängt.
Die wichtigsten Risiken im Zusammenhang mit Zama und seinem ZAMA-Token sind:
- Zentralisierung der Betreiber: Das Netzwerk stützt sich derzeit auf eine kleine, zugangsbeschränkte Gruppe von achtzehn Genesis-Betreibern. Seine Sicherheitsannahmen setzen voraus, dass sich die meisten Koprozessoren ehrlich verhalten, während das KMS mit dreizehn Parteien den globalen Entschlüsselungsschlüssel schützt.
- Ausführungsleistung: FHE-Berechnungen sind weiterhin langsamer als die Ausführung im Klartext. Der aktuelle CPU-Durchsatz unterstützt rund 20 verschlüsselte Transaktionen pro Sekunde und Chain, weshalb die geplanten GPU-Upgrades für die Skalierung vertraulicher Anwendungen wichtig sind.
- Token-Inflation: ZAMA hat keine maximale Angebotsgrenze; neue Token werden geprägt, um Betreiber und Delegatoren zu vergüten. Beim aktuellen Nutzungsniveau übersteigen die Staking-Emissionen die Verbrennungen von Protokollgebühren, was fortlaufenden Inflationsdruck erzeugt.
- Durch Anreize getriebene Liquidität: Das Wachstum der Confidential Vaults wird teilweise durch Merkl-Reward-Kampagnen gestützt. Einlagen könnten zurückgehen, wenn die Anreize auslaufen; eine anhaltende organische Nachfrage ist daher ein wichtiger Indikator für die Akzeptanz.
- Marktvolatilität: ZAMA hat erhebliche Kursschwankungen erlebt und ist innerhalb von sieben Monaten um mehr als 400 % von seinem Februar-Tief von 0,0167 $ gestiegen. Solche Bewegungen setzen Token-Inhaber einem erheblichen Marktrisiko aus, unabhängig von der zugrunde liegenden Sicherheit des Protokolls.
Fazit
Innerhalb von zwölf Monaten hat Zama sein Ethereum-Mainnet gestartet, eine überzeichnete Auktion abgeschlossen, die in seinem eigenen verschlüsselten Stablecoin abgewickelt wurde, und einen vollständig freigegebenen Token veröffentlicht. Der Vertrieb über Binance und Revolut hat den Zugang erweitert, während der vertrauliche DeFi-Stack es Institutionen ermöglicht, über bereits genutzte Handelsplätze einzusteigen. Compliance ist in das Design des Protokolls eingebaut und wird nicht nachträglich hinzugefügt.
Die zugrunde liegende These lautet, dass vollständig transparente Ledger zu einem Nachteil werden, wenn tokenisierte Fonds, Gehaltsabrechnungen und institutionelle Bilanzen onchain wandern. Anbieter glaubwürdiger Verschlüsselung können den daraus entstehenden Gebührenstrom abschöpfen. Das Burn-and-Mint-Modell von Zama verknüpft diese Nachfrage direkt mit dem Token-Wert, sofern die abgeschirmten Volumina weit über das heutige Niveau hinaus wachsen.
Drei Entwicklungen verdienen mit Blick auf 2027 Aufmerksamkeit: ob das GPU-mainnet den versprochenen Durchsatz erreicht, ob hybride Vault-Einzahlungen bestehen bleiben, wenn die Merkl-Anreize auslaufen, und wie sich die Solana-Expansion entwickelt. Sollten diese Initiativen erfolgreich starten, hat das erste FHE-Unicorn Total Value Shielded als Kennzahl im gesamten Markt etabliert.