Les 10 plus grands piratages de cryptomonnaies, classés
1. Binance
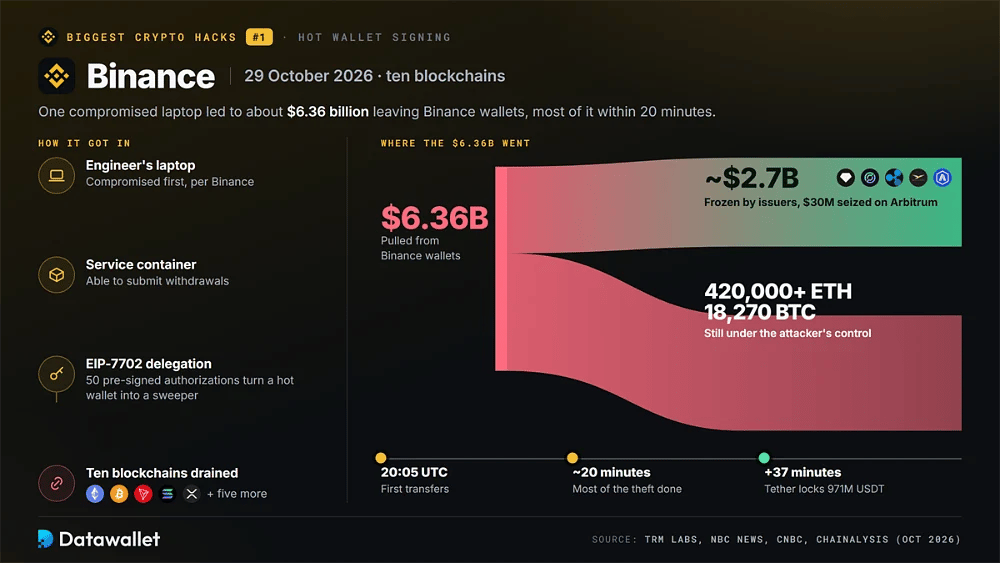
Le 29 octobre 2026, à partir de 20:05 UTC, un attaquant a retiré environ 6,36 milliards de dollars de wallets de Binance répartis sur dix blockchains, dont Ethereum, Bitcoin, Tron, Solana et le XRP Ledger. TRM Labs attribue le vol à TraderTraitor avec un niveau de confiance élevé, et Chainalysis a relié les fonds volés au piratage de Bitget de septembre.
Selon NBC News, Binance a indiqué que la faille de sécurité avait commencé par l'ordinateur portable compromis d'un ingénieur, ce qui a donné à l'attaquant accès à un conteneur de service capable de soumettre des retraits. Sur Ethereum, l'intrus a utilisé une délégation EIP-7702, introduite dans la mise à niveau Pectra, avec 50 autorisations pré-signées pour transformer un hot wallet en outil de siphonnage.
Tether, Circle, Ripple et World Liberty Financial ont gelé environ 2,67 milliards de dollars en stablecoins, tandis que le Security Council d'Arbitrum a saisi 30 millions de dollars supplémentaires. L'attaquant contrôlait encore plus de 420 000 ETH et 18 270 BTC. Binance s'est engagé à couvrir toutes les pertes et a déclaré à CNBC que 90 % des actifs concernés étaient couverts avant la réouverture des retraits.
Points clés
- Détient le record, soit environ quatre fois la perte de Bybit, exécuté en grande partie en 20 minutes sur dix réseaux.
- A déclenché la réponse de gel la plus rapide à ce jour, Tether bloquant 971 millions USDT seulement 37 minutes après le principal siphonnage.
- A montré que les délégations EIP-7702 et les systèmes de signature partagés peuvent exposer de nombreuses chaînes à une seule intrusion.
2. Bybit
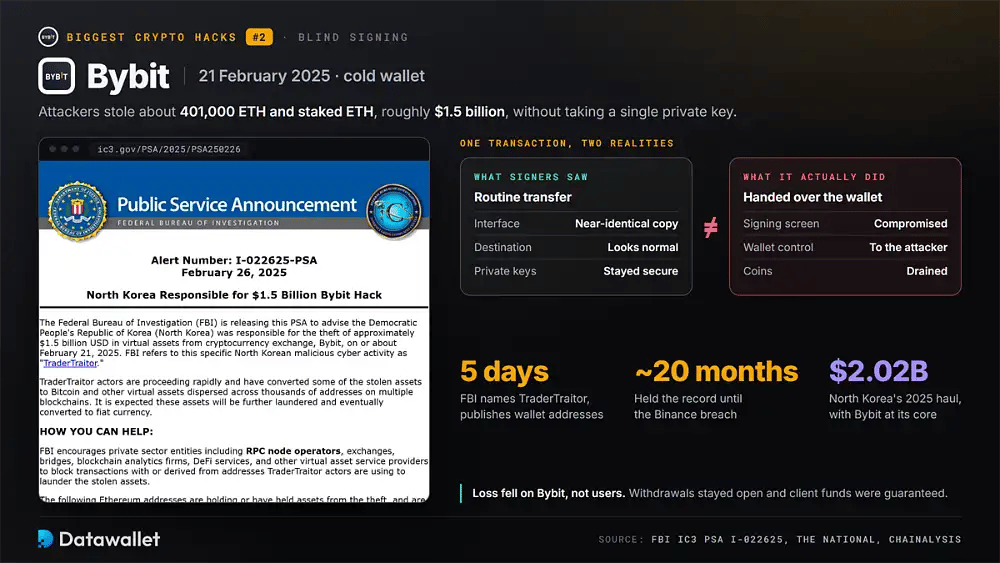
Le 21 février 2025, des attaquants ont dérobé environ 401 000 ETH et ETH staked, d'une valeur approximative de 1,5 milliard de dollars, dans un cold wallet de Bybit. Le FBI a désigné TraderTraitor, groupe nord-coréen, comme responsable en cinq jours et a publié des adresses de wallet afin que les plateformes d'échange et les bridges puissent bloquer le blanchiment.
La faille de sécurité n'a pas nécessité le vol des clés privées de Bybit. Les attaquants ont compromis l'interface de signature multisig utilisée par les signataires de Bybit : un transfert de routine paraissait normal à l'écran alors que la transaction cédait en réalité le contrôle du wallet à l'attaquant. Les analystes parlent de signature à l'aveugle, et The National a décrit la fausse interface comme une copie quasi identique.
Bybit a maintenu les retraits ouverts et garanti les fonds des clients, de sorte que la perte a été supportée par l'entreprise plutôt que par ses utilisateurs. Chainalysis considère l'incident comme le cœur du butin record de 2,02 milliards de dollars de la Corée du Nord en 2025. Notre comparatif Bybit et Binance examine les dispositifs de sécurité actuels des deux plateformes d'échange.
Points clés
- A détenu le titre de plus grand vol de cryptomonnaies pendant environ 20 mois, jusqu'à la faille de sécurité de Binance.
- A prouvé qu'un écran de signature de confiance peut être détourné même lorsque les clés privées restent sécurisées.
- Les fonds ont été convertis en bitcoin et dispersés sur des milliers d'adresses sur plusieurs blockchains, selon le FBI.
3. Mt. Gox
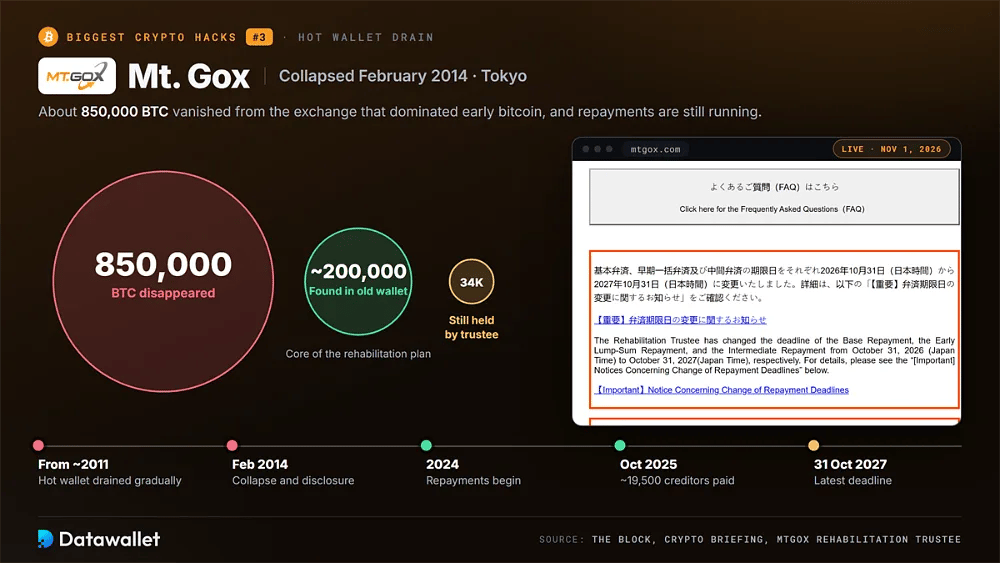
Mt. Gox, la plateforme d'échange de Tokyo qui dominait les premiers échanges de bitcoin, s'est effondrée en février 2014 après avoir révélé la disparition d'environ 850 000 BTC. Les enquêteurs ont conclu par la suite que des voleurs avaient vidé progressivement son hot wallet à partir de 2011 environ, tandis que la plateforme continuait d'afficher des soldes qu'elle ne détenait plus.
Environ 200 000 BTC ont ensuite été retrouvés dans un ancien wallet, formant le cœur d'un plan de réhabilitation supervisé par un tribunal. Le curateur a commencé à rembourser les créanciers en bitcoin, Bitcoin Cash et yens en 2024, et The Block a indiqué qu'environ 19 500 créanciers avaient été payés en octobre 2025.
Les remboursements ne sont pas terminés. Le 16 octobre 2026, le curateur a repoussé l'échéance au 31 octobre 2027, dernier d'une série de reports annuels, avec environ 34 000 BTC encore sous son contrôle selon Crypto Briefing. Notre historique des krachs crypto replace l'effondrement dans le cadre des baisses plus larges du bitcoin.
Points clés
- Les créanciers attendent désormais depuis plus de 12 ans, et les versements finaux s'étendent au moins jusqu'à fin 2027.
- Le déficit dissimulé a poussé les plateformes d'échange à publier des attestations vérifiables de preuve de réserves.
- Les mouvements importants des wallets du curateur attirent toujours l'attention des traders qui guettent une éventuelle pression vendeuse.
4. Ronin Network
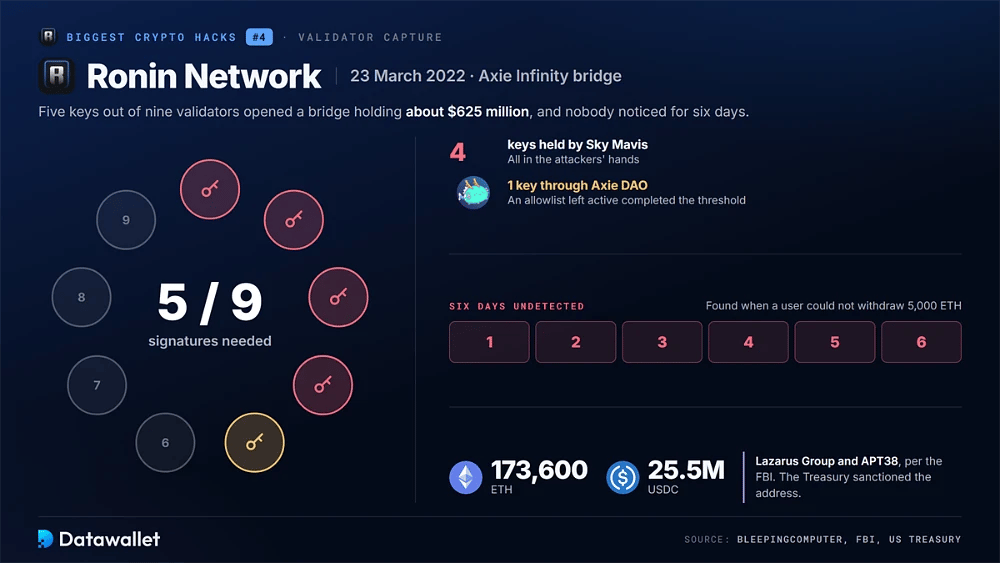
Le 23 mars 2022, des attaquants ont falsifié des retraits depuis le bridge Ronin qui dessert Axie Infinity, s'emparant de 173 600 ETH et de 25,5 millions USDC, soit environ 625 millions de dollars. Personne ne s'en est aperçu pendant six jours, jusqu'à ce qu'un utilisateur ne puisse pas retirer 5 000 ETH et que l'équipe découvre que le bridge avait été vidé.
Le bridge de Ronin exigeait cinq signatures de validateurs sur neuf, et les attaquants ont obtenu cinq clés : quatre détenues par Sky Mavis et une via une liste d'autorisation d'Axie DAO restée active. Le FBI a attribué le vol à Lazarus Group et à APT38, et le Trésor américain a sanctionné l'adresse de réception, comme l'a rapporté BleepingComputer.
L'incident est devenu le cas de référence pour le risque lié aux bridges. La valeur verrouillée dans les bridges repose sur quelques contrats protégés par de petits ensembles de validateurs, ce qui en fait des cibles de choix. Notre guide des bridges crypto explique comment les bridges actuels répartissent la vérification et ce qu'il faut contrôler avant de transférer des fonds.
Points clés
- Un réseau présenté comme décentralisé a failli parce que trop peu de validateurs contrôlaient le seuil de signature.
- Six jours se sont écoulés avant que quiconque s'en aperçoive, ce qui montre l'importance de la surveillance en temps réel des sorties de bridge.
- Le Trésor américain a ajouté l'adresse du pirate à ses sanctions existantes contre Lazarus Group en quelques semaines.
5. FTX
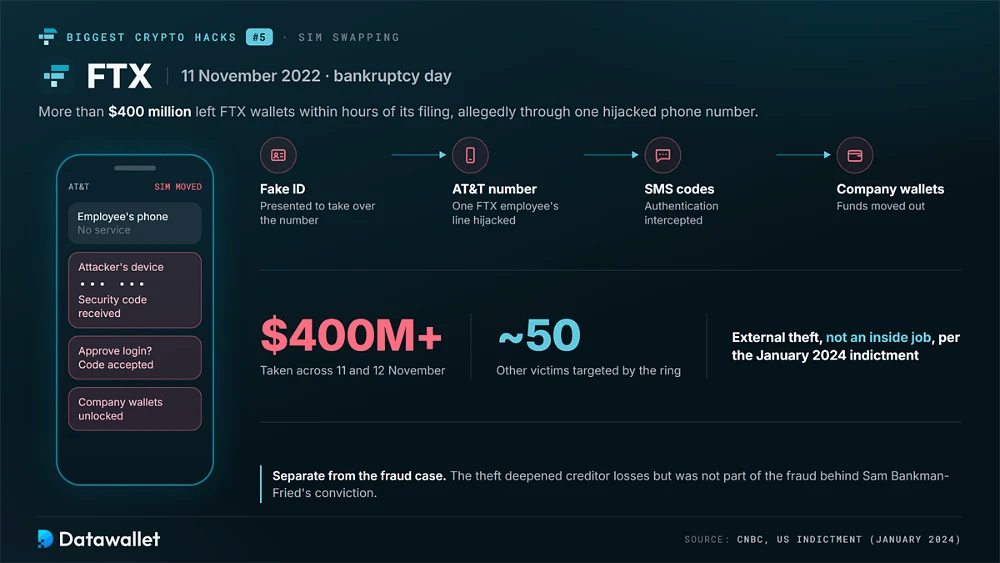
Quelques heures après le dépôt de bilan de FTX le 11 novembre 2022, plus de 400 millions de dollars ont quitté ses wallets. La plateforme d'échange étant dans le chaos, beaucoup ont d'abord soupçonné un acte interne, mais un acte d'accusation de janvier 2024 a décrit un vol externe commis par un groupe de SIM swapping opérant à travers les États-Unis.
Selon CNBC, des procureurs ont inculpé Robert Powell, Carter Rohn et Emily Hernandez. Ils auraient utilisé une fausse pièce d'identité pour prendre le contrôle du numéro de téléphone AT&T d'un employé de FTX, intercepté des codes d'authentification et transféré des fonds depuis des wallets de l'entreprise entre le 11 et le 12 novembre. Le groupe aurait visé environ 50 autres victimes.
Le vol a aggravé les pertes des créanciers déjà confrontés à l'effondrement décrit dans notre profil de Sam Bankman-Fried, même s'il est distinct de la fraude pour laquelle ce dernier a été condamné. Il a aussi montré qu'un simple numéro de téléphone peut ouvrir l'accès aux systèmes d'une entreprise lorsque des codes SMS protègent des comptes de grande valeur.
Points clés
- Les attaquants ont frappé pendant la confusion de la faillite, lorsque la surveillance et la réponse aux incidents étaient au plus bas.
- Un seul numéro de téléphone détourné aurait contourné les contrôles protégeant des centaines de millions de dollars.
- L'acte d'accusation a tranché une question ancienne : des initiés de FTX avaient-ils pris les fonds manquants ?
6. Ledger
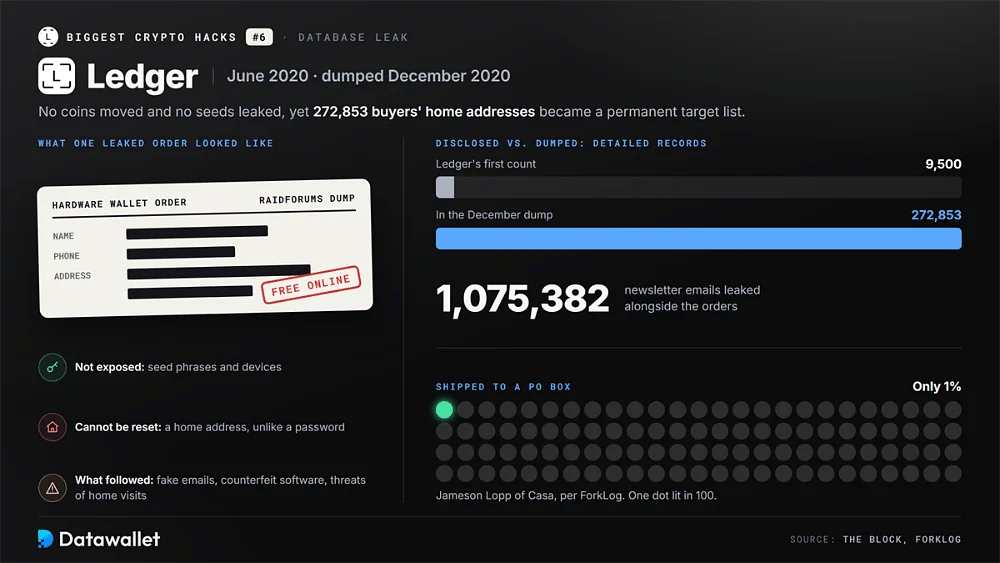
En juin 2020, des attaquants ont accédé à la base de données e-commerce et marketing de Ledger via une clé d'API de site web mal configurée. Ledger a d'abord indiqué qu'environ un million d'adresses e-mail et 9 500 dossiers détaillés avaient été exposés. En décembre, l'ensemble complet des données est apparu gratuitement sur RaidForums, comme l'a rapporté The Block après avoir examiné les fichiers.
La fuite contenait 1 075 382 e-mails de newsletter et 272 853 commandes de hardware wallet avec noms, numéros de téléphone et adresses personnelles. Aucune phrase de récupération ni aucun appareil n'a été compromis, mais les clients ont reçu des vagues de faux e-mails Ledger, de logiciels contrefaits et, dans certains cas, des menaces de visites à domicile par des extorqueurs.
Cette faille de sécurité se classe haut car ses dégâts durent depuis plus de six ans. On ne peut pas changer une adresse comme un mot de passe : les acheteurs restent donc des cibles d'hameçonnage et d'intimidation. Notre comparatif Ledger Nano S Plus et Nano X traite de la sécurité des appareils, mais la confidentialité de la livraison compte désormais presque autant que la conception de la puce.
Les acheteurs de Ledger ont été de nouveau exposés en janvier 2026, lorsqu'une partie non autorisée a accédé à un système cloud du partenaire de paiement Global-e, qui hébergeait des données de commande de plusieurs marques. Ledger a indiqué que des noms, coordonnées et informations de commande avaient fuité, tandis que les mots de passe, les phrases de récupération et les fonds n'étaient pas touchés, mais des e-mails d'hameçonnage ont rapidement suivi, a rapporté The Register. Aucune des deux sociétés n'a confirmé le nombre de clients concernés.
Points clés
- Les adresses personnelles divulguées ne peuvent pas être changées, ce qui prolonge le risque bien après la faille de sécurité initiale.
- De fausses demandes de récupération réclamant des phrases de 24 mots sont devenues l'attaque type contre les propriétaires de hardware wallet.
- Jameson Lopp, de Casa, a relevé que seulement 1 % des acheteurs concernés par la fuite avaient été livrés dans une boîte postale, selon ForkLog.
7. Coinbase
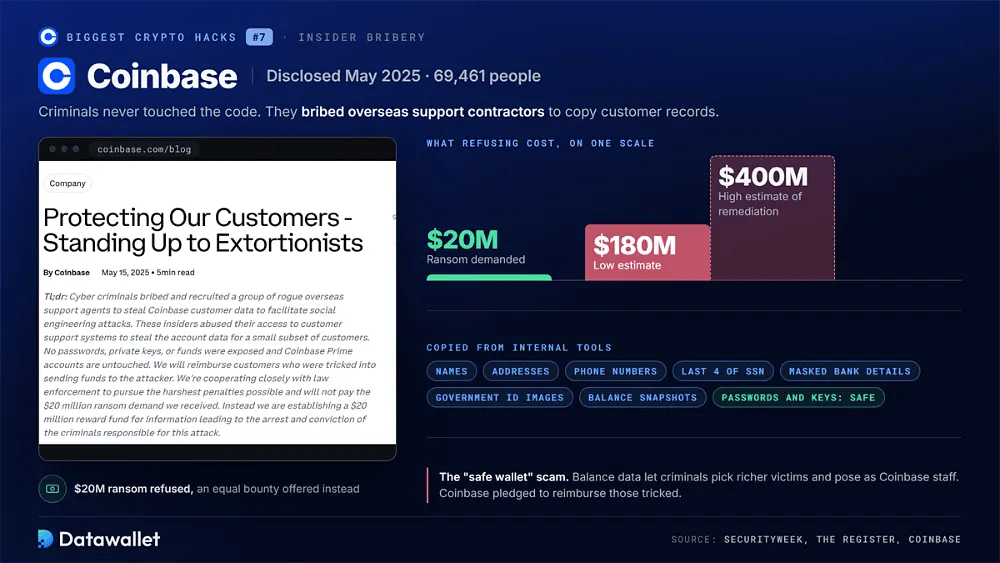
Coinbase a révélé en mai 2025 que des criminels avaient soudoyé des sous-traitants du support client à l'étranger pour copier des données depuis des outils internes. Un dépôt auprès du procureur général du Maine a chiffré le total à 69 461 personnes, l'activité ayant commencé le 26 décembre 2024 et été confirmée le 11 mai, selon SecurityWeek.
Les données exposées comprenaient noms, adresses, numéros de téléphone, les quatre derniers chiffres du numéro de Sécurité sociale, coordonnées bancaires masquées, images de pièces d'identité officielles et relevés de soldes. Les mots de passe et les clés privées n'ont pas été dérobés, mais des escrocs ont utilisé ces données pour se faire passer pour le personnel de Coinbase et convaincre des clients de transférer leurs fonds vers des wallets prétendument « sûrs ».
Coinbase a refusé une rançon de 20 millions de dollars, offert une prime équivalente pour des informations sur les attaquants et promis de rembourser les clients piégés par les escroqueries qui en ont découlé. Son dépôt auprès de la SEC estimait les coûts de remédiation entre 180 à 400 millions de dollars, comme l'a noté The Register. Coinbase a également annoncé un nouveau centre de support aux États-Unis.
Points clés
- Aucun code n'a été exploité ; les attaquants ont simplement acheté l'accès à des personnes disposant d'autorisations légitimes.
- La facture estimée du nettoyage dépasse les pertes directes de nombreuses exploitations de contrats intelligents.
- Les données de solde ont permis aux criminels de choisir des victimes plus fortunées pour des escroqueries téléphoniques d'usurpation d'identité convaincantes.
8. Poly Network
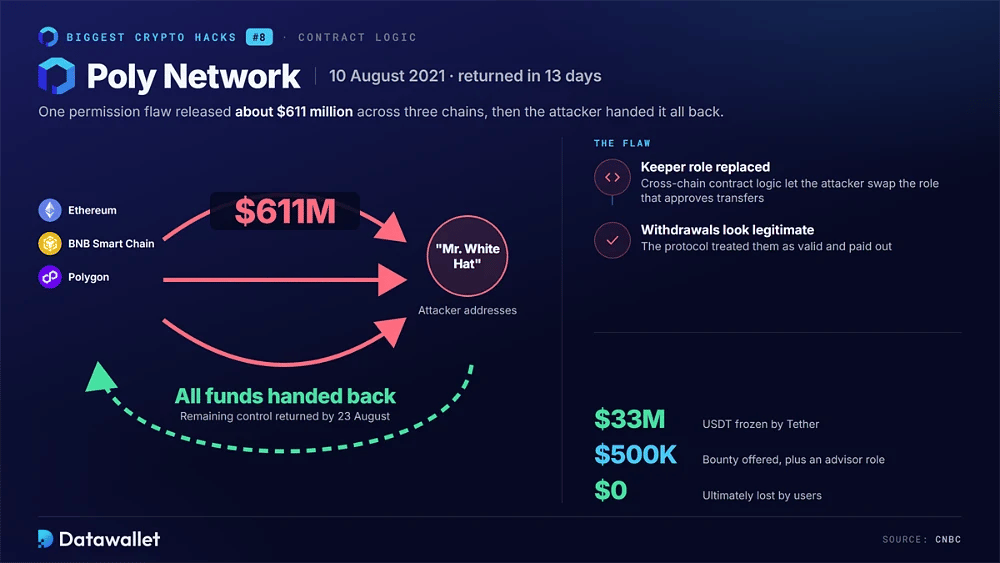
Le 10 août 2021, un attaquant a exploité une faille dans la logique du contrat cross-chain de Poly Network et déplacé environ 611 millions de dollars sur Ethereum, BNB Smart Chain et Polygon. En remplaçant le rôle de keeper qui approuve les transferts, l'attaquant a agréé des retraits que le protocole traitait comme légitimes. C'était alors le plus gros vol de DeFi.
Le pirate a commencé à restituer les fonds en moins d'une journée, affirmant que l'attaque visait à révéler le bogue. Poly Network a surnommé cette personne « Mr. White Hat » et lui a offert une prime de 500 000 $ ainsi qu'un poste de conseiller en sécurité. Au 23 août, le contrôle de tous les actifs restants avait été rendu, selon CNBC.
Le dénouement était inhabituel, mais pas la méthode. Les contrats de messagerie cross-chain détiennent d'importants soldes et font confiance aux messages signés : une seule faille d'autorisation peut donc tout libérer. Des erreurs de logique similaires apparaissent dans des exploitations ultérieures de bridge, c'est pourquoi notre explication sur LayerZero se concentre sur la vérification des messages entre chaînes.
Points clés
- L'un des rares piratages à neuf chiffres dans lesquels les utilisateurs n'ont finalement rien perdu.
- Tether a gelé 33 millions de dollars d'USDT volés, limitant les voies de sortie de l'attaquant pendant que les négociations se poursuivaient.
- Les fonctions cross-chain privilégiées sont devenues un point prioritaire des listes de contrôle lors des audits ultérieurs de contrats intelligents.
9. Revolut
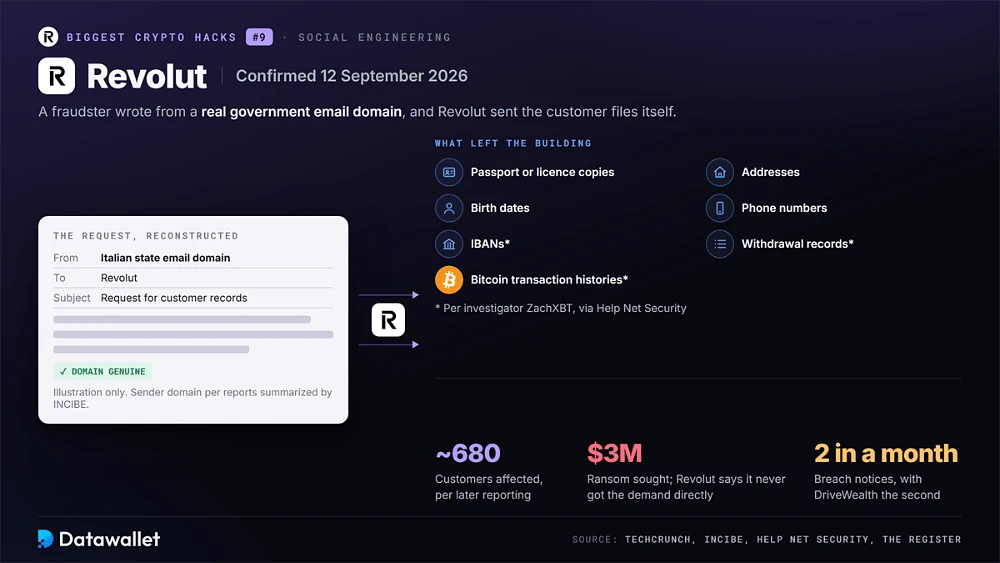
Revolut a confirmé le 12 septembre 2026 avoir transmis des données de clients à un fraudeur utilisant un domaine e-mail légitime d'une agence gouvernementale, a rapporté TechCrunch. INCIBE, en Espagne, a résumé les articles liant les demandes à une messagerie d'État italienne, et des informations ultérieures ont situé le nombre de clients concernés autour de 680.
Les notifications mentionnaient dates de naissance, adresses, numéros de téléphone et copies de passeport ou de permis de conduire. L'enquêteur ZachXBT a indiqué que des IBAN, des relevés de retrait et des historiques de transactions bitcoin étaient aussi inclus, selon Help Net Security. Les attaquants auraient ciblé les « baleines crypto » de Revolut et réclamé une rançon de 3 millions de dollars, que Revolut dit n'avoir jamais reçue directement.
Revolut a déclaré que ses systèmes et les fonds des clients n'étaient pas touchés. Quelques semaines plus tard, une autre faille de sécurité chez le courtier américain DriveWealth a exposé des données historiques de comptes de trading d'actions de Revolut, selon The Register. Pour les détenteurs de crypto, des pièces d'identité associées à des données de avoirs forment une liste de cibles toute prête pour l'hameçonnage et la coercition.
Points clés
- Une demande convaincante provenant d'un véritable domaine gouvernemental a contourné entièrement les défenses techniques.
- Les historiques de transactions Bitcoin permettent aux criminels de classer les victimes selon leurs avoirs crypto probables.
- Les clients de Revolut ont reçu deux notifications de faille de sécurité provenant d'attaquants sans lien, en un seul mois.
10. Trezor
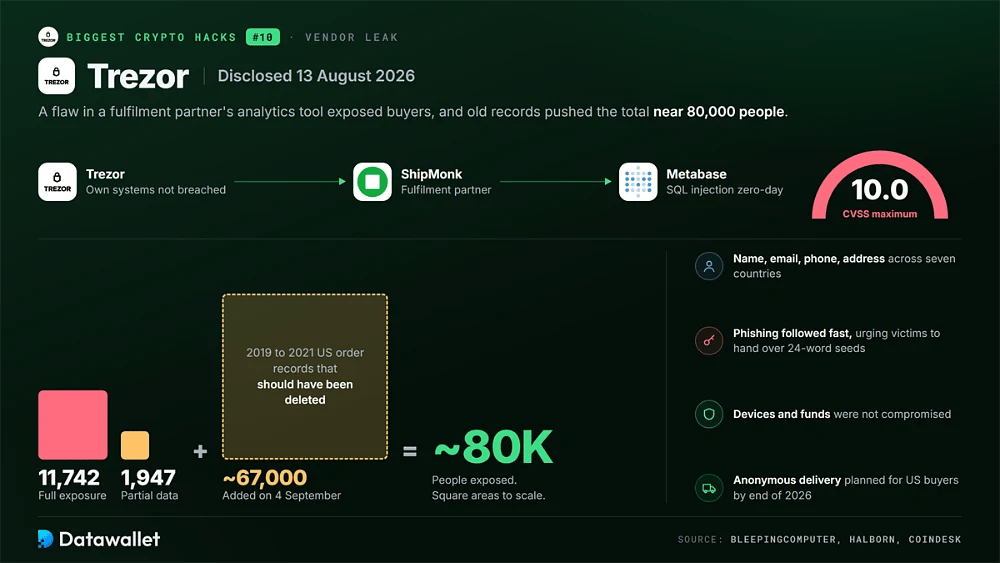
Trezor a révélé le 13 août 2026 que son partenaire logistique ShipMonk avait subi une faille de sécurité. BleepingComputer a fait état de 11 742 clients dont le nom, l'e-mail, le téléphone et l'adresse de livraison ont été entièrement exposés, et de 1 947 clients avec des données partielles, dans sept pays, pour des commandes passées entre mai et août 2026.
Les attaquants ont exploité une faille zero-day d'injection SQL dans l'outil d'analyse Metabase utilisé par ShipMonk, notée 10.0 sur l'échelle CVSS selon Halborn. Le 4 septembre, Trezor a ajouté environ 67 000 clients américains dont les dossiers de commande de 2019–2021 auraient dû être supprimés, portant le total à près de 80 000 personnes.
Des tentatives d'hameçonnage ont suivi rapidement, avec des messages pressant les destinataires de communiquer leurs phrases de récupération de 24 mots, bien que les appareils et les fonds n'aient pas été compromis. Trezor a indiqué prévoir une livraison anonyme pour les acheteurs américains d'ici fin 2026. Notre comparatif Ledger Nano S Plus et Trezor évalue la sécurité des appareils des deux marques.
Points clés
- La faille de sécurité est venue de l'outil d'analyse d'un prestataire plutôt que de l'infrastructure propre de Trezor.
- Des dossiers de commande conservés pendant des années au-delà du nécessaire ont multiplié le nombre de clients exposés.
- C'était le premier incident chez Trezor à divulguer des numéros de téléphone et des adresses de livraison, selon CoinDesk.
Statistiques sur les piratages de crypto en 2026
Les pertes dues aux piratages en 2026 ont déjà dépassé celles de toutes les années précédentes, en raison de quelques vols colossaux. Les décomptes diffèrent selon les outils de suivi, car chacun définit différemment les incidents et les récupérations ; nous citons donc la source de chaque chiffre.
Ces chiffres montrent l'ampleur et l'évolution du vol de cryptomonnaies aujourd'hui :
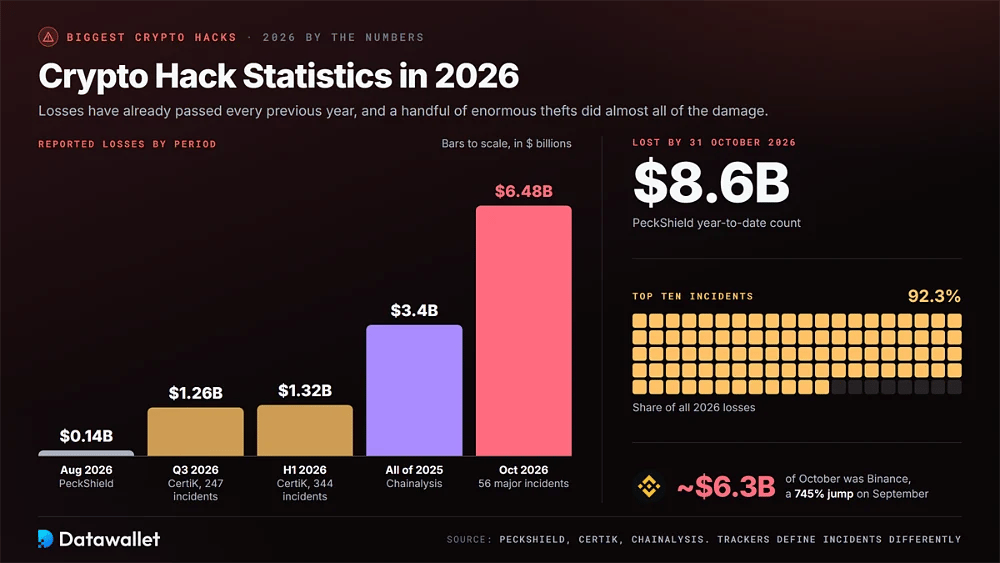
- Pertes depuis le début de l'année : PeckShield a recensé environ 8,6 milliards de dollars perdus à cause de piratages de cryptomonnaies au 31 octobre 2026, les dix plus gros incidents représentant 92,3 % du total.
- Pic d'octobre : les pertes ont atteint 6,48 milliards de dollars sur 56 incidents majeurs en octobre 2026, soit une hausse de 745 % par rapport à septembre, Binance représentant à lui seul environ 6,3 milliards de dollars.
- Troisième trimestre : CertiK a enregistré environ 1,26 milliard de dollars perdus lors de 247 incidents au T3 2026, soit une hausse d'environ 54 % par rapport au T2, septembre ayant été le mois le plus coûteux de l'année jusqu'en octobre.
- Premier semestre : le rapport Hack3D de CertiK a recensé 1,316 milliard de dollars sur 344 incidents au S1 2026 ; hors Bybit dans la base de 2025, les pertes ont augmenté d'environ 28 % sur un an.
- Compromission de wallets : les wallets compromis ont causé plus de 444 millions de dollars de pertes au S1 2026 en seulement 33 incidents, dont les piratages de Kelp DAO et de Drift Protocol en avril, selon CertiK.
- Part de la Corée du Nord : Chainalysis attribue environ 89 % des pertes de piratages déclarées en 2026 à des groupes liés à la Corée du Nord, contre environ 15 % en 2021, selon Seoul Economic Daily.
- Base de 2025 : Chainalysis a estimé le total des vols de cryptomonnaies en 2025 à 3,4 milliards de dollars, dont 2,02 milliards de dollars imputables à des pirates nord-coréens, portant leur total historique recensé à 6,75 milliards de dollars.
- Plateformes d'échange visées : Bitget a perdu environ 387,5 millions de dollars en septembre 2026 et Binance a suivi quelques semaines plus tard, faisant des hot wallets des plateformes d'échange centralisées les cibles les plus coûteuses d'un incident unique de l'année, une fois de plus.
- Attaques physiques : Chainalysis a recensé 46 attaques violentes à la clé à molette jusqu'en juin 2026 et plus de 30 millions de dollars volés, ce qui place l'année en passe de battre le record de 2025, à 58 millions de dollars.
- Gels et récupérations : les émetteurs de stablecoins et le Security Council d'Arbitrum ont gelé environ 2,7 milliards de dollars du butin de Binance en quelques heures, montrant comment les stablecoins centralisés peuvent limiter ce que les attaquants conservent.
Les chiffres mensuels peuvent fortement varier : PeckShield a recensé 136,3 millions de dollars en août, avant les deux gros piratages de plateforme d'échange et de protocole de septembre. Pour plus de contexte, nos statistiques sur les stablecoins et nos statistiques sur les wallets crypto suivent les actifs et les outils les plus souvent visés.
Comment les plus gros piratages de cryptomonnaies ont évolué
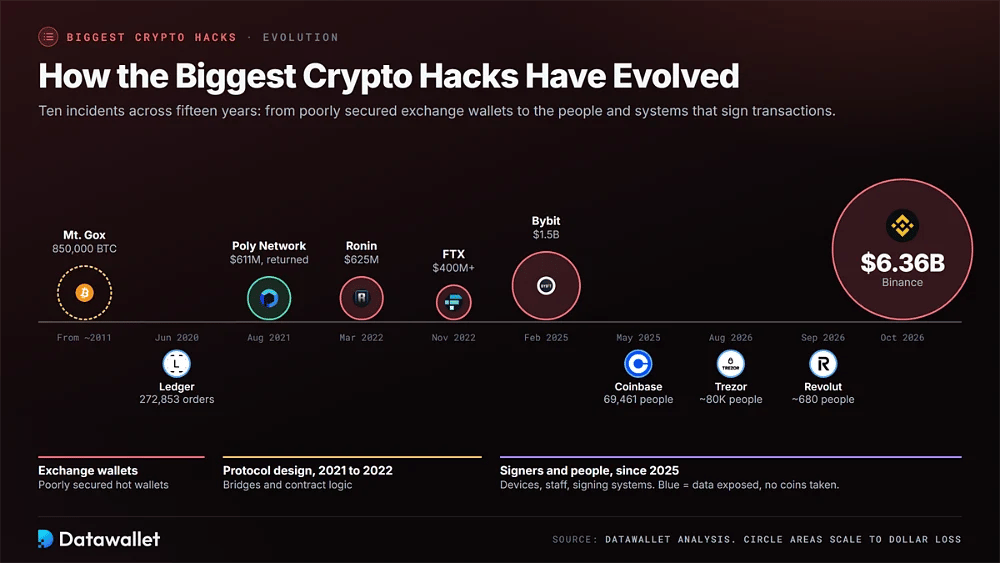
Les dix incidents s'étalent sur quinze ans, et les méthodes d'attaque ont évolué avec le secteur. Les premières pertes provenaient de wallets de plateformes d'échange mal sécurisés, tandis que les vols récents visent les personnes, les appareils et les systèmes de signature qui approuvent les transactions.
Des failles de code à la compromission des signataires
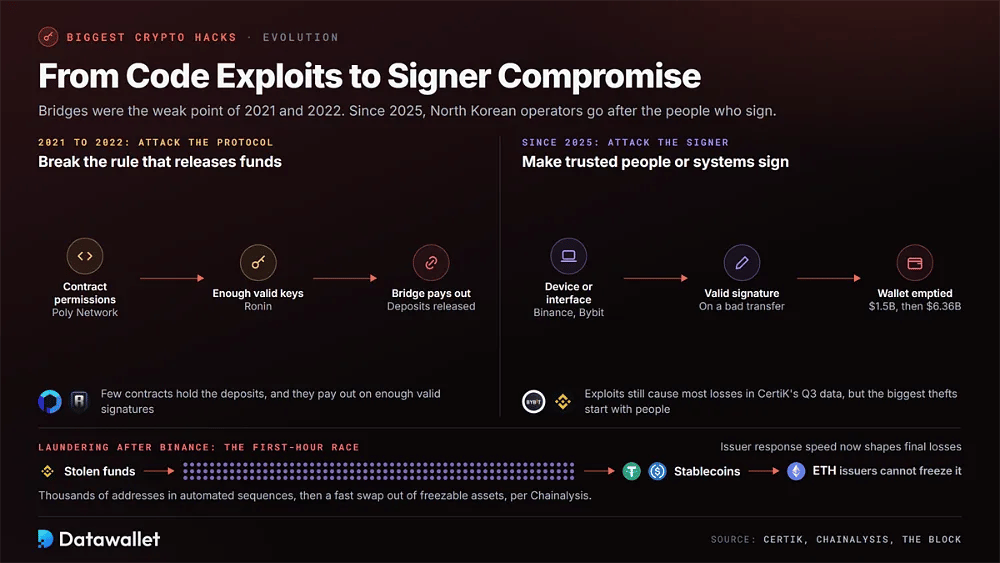
Entre 2021 et 2022, les plus gros vols ont exploité la conception des protocoles. L'attaquant de Poly Network a abusé des autorisations des contrats, et ceux de Ronin ont réuni assez de clés de validateur pour atteindre le seuil de signature. Les bridges étaient le point commun, car ils concentrent les dépôts dans quelques contrats qui libèrent les fonds dès que suffisamment de signatures valides arrivent.
Depuis 2025, les opérateurs nord-coréens ciblent plutôt les processus de signature. Les signataires de Bybit ont approuvé une transaction manipulée via une interface compromise, et l'attaquant de Binance a obtenu des signatures valides sur dix chaînes après la compromission de l'ordinateur portable d'un ingénieur. Les données de CertiK pour le T3 montrent toujours que les exploits causent l'essentiel des pertes, mais les plus gros vols individuels commencent désormais par des personnes.
Le blanchiment a évolué avec les attaques. Après Binance, Chainalysis a observé des fonds circulant entre des milliers d'adresses selon des séquences automatisées et des stablecoins rapidement échangés contre de l'ETH, que les émetteurs ne peuvent pas geler. Les attaquants font de plus en plus la course contre les équipes de gel durant la première heure, de sorte que la rapidité de réaction des émetteurs influence désormais les pertes finales.
Principaux vecteurs d'attaque derrière les plus gros incidents
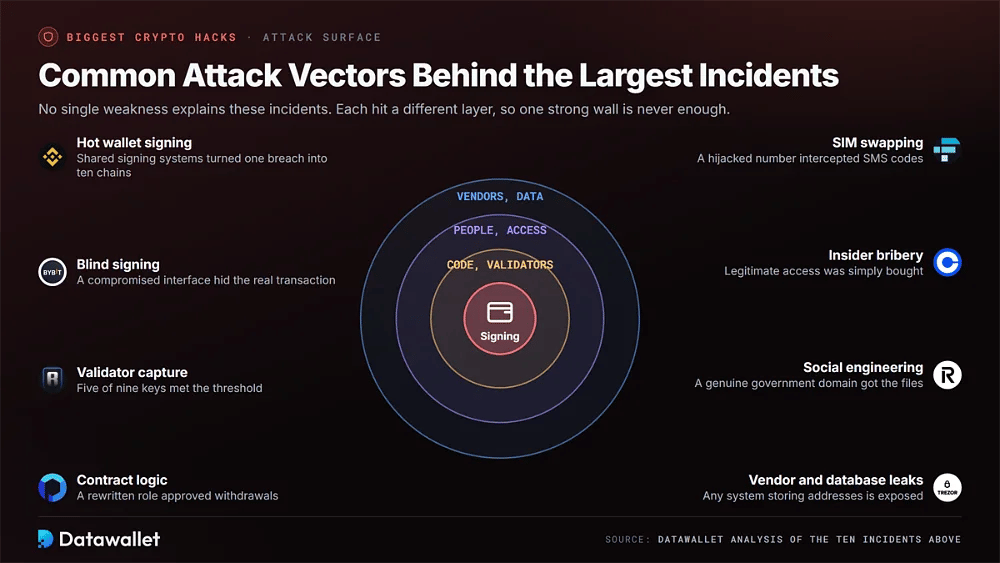
Aucune faiblesse unique n'explique ces incidents. Chacun a exploité une couche différente, de la logique des contrats intelligents aux comptes télécoms, c'est pourquoi les plateformes d'échange et les utilisateurs ont besoin de défenses à plusieurs niveaux plutôt que d'un seul mur solide.
Voici les principales voies d'attaque observées dans les dix incidents :
- Signature de hot wallet : l'attaquant de Binance a fait approuver des transferts sur dix chaînes par les systèmes de signature de production, ce qui montre comment une infrastructure partagée peut transformer une faille de sécurité en perte multi-réseaux en quelques minutes.
- Signature à l'aveugle : les signataires multisig de Bybit ont approuvé une transaction qui semblait banale dans une interface compromise, donnant le contrôle du wallet aux attaquants sans qu'aucune clé privée soit volée.
- Prise de contrôle de validateurs : le bridge de Ronin exigeait cinq signatures sur neuf, et les attaquants ont réuni cinq clés, ce qui prouve que les petits ensembles de validateurs concentrent le risque, même dans des réseaux présentés comme décentralisés.
- Logique des contrats : l'attaquant de Poly Network a réécrit un rôle privilégié cross-chain, permettant au protocole d'approuver des retraits qu'il croyait valides, ce qui reste aujourd'hui un constat d'audit fréquent.
- SIM swapping : les attaquants de FTX auraient utilisé une fausse pièce d'identité pour détourner le numéro de téléphone d'un employé, puis intercepté les codes SMS protégeant des comptes et des wallets de l'entreprise valant des centaines de millions.
- Corruption d'initiés : la faille de sécurité de Coinbase provient de sous-traitants du support, payés pour copier des dossiers clients, ce qui rappelle qu'un accès légitime peut s'acheter lorsque la surveillance des activités du personnel est insuffisante.
- Ingénierie sociale : Revolut a transmis des fichiers d'identité après avoir reçu des demandes provenant d'un véritable domaine de messagerie gouvernemental, si bien qu'aucune intrusion dans un système n'a été nécessaire pour obtenir des données clients sensibles.
- Fuites chez les prestataires et dans les bases de données : la base de données e-commerce de Ledger et le partenaire d'expédition de Trezor ont tous deux laissé fuiter des informations d'acheteurs, ce qui montre que tout système stockant des adresses fait partie de la surface d'attaque d'un fabricant de wallet.
Pourquoi les fuites de données clients comptent autant que les vols
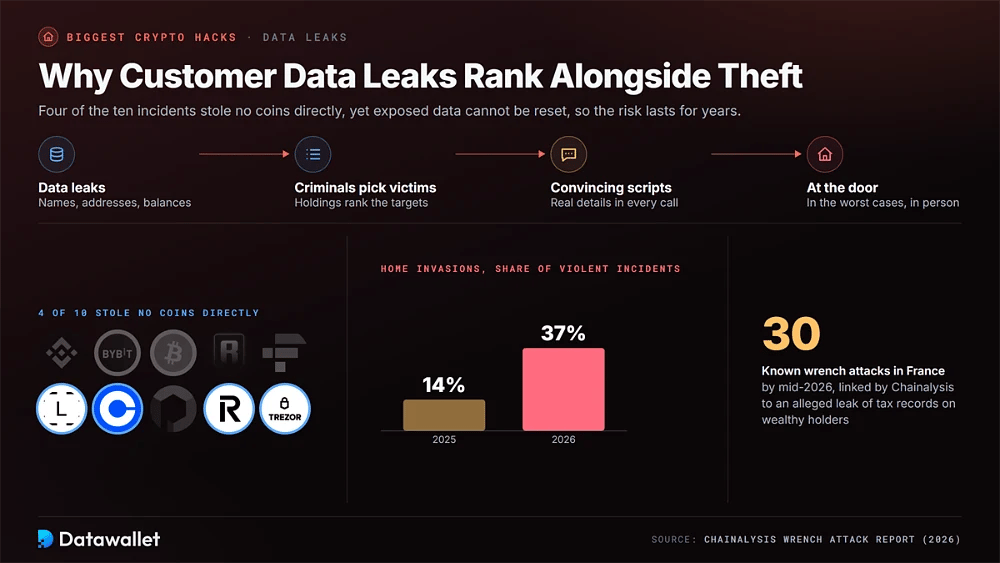
Quatre des dix incidents n'ont volé aucune crypto directement, mais leurs effets peuvent durer plus longtemps que de nombreux braquages. Des noms, adresses et soldes divulgués permettent aux criminels de choisir leurs victimes, de rédiger des scénarios convaincants et, dans les pires cas, de se présenter à leur porte. Les données exposées ne peuvent pas être réinitialisées, le risque persiste donc pendant des années.
Chainalysis a lié la hausse des attaques à la clé à molette en France, 30 cas publiquement connus à la mi-2026, à une fuite présumée de données fiscales sur des détenteurs fortunés de cryptomonnaies. Les invasions de domicile sont passées de 14 % des incidents violents en 2025 à 37 % en 2026, selon son rapport sur les attaques à la clé à molette, ce qui souligne l'importance de protéger les données des clients.
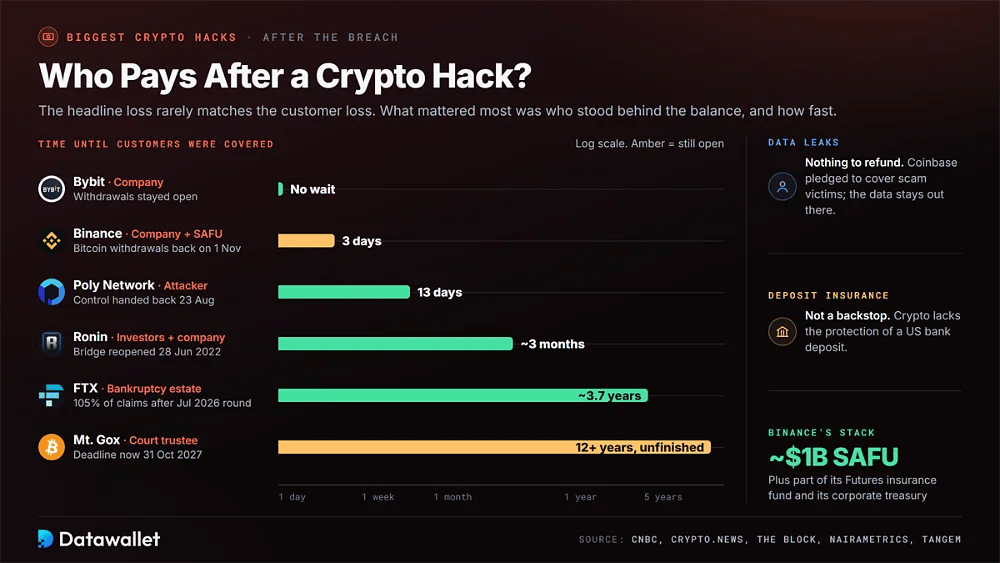
Qui paie après un piratage de cryptomonnaies ?
La perte annoncée correspond rarement à ce que les clients finissent par perdre. Dans ces incidents, le résultat a moins dépendu de l'ampleur du vol que de qui garantissait le solde et du délai de remboursement, si bien que des piratages de taille similaire ont laissé les utilisateurs dans des situations très différentes.
Voici les principales façons dont les pertes ci-dessus ont été absorbées :
- Réserves de l'entreprise : Binance a indiqué qu'elle couvrirait intégralement la perte en puisant dans son fonds SAFU d'environ 1 milliard de dollars, dans une partie de son fonds d'assurance des contrats à terme et dans sa trésorerie d'entreprise, et a déclaré avoir reconstitué 95 % des actifs concernés alors que les retraits de Bitcoin ont rouvert le 1er novembre, selon crypto.news. Bybit a elle aussi absorbé sa perte et maintenu les retraits ouverts.
- Investisseurs extérieurs : Sky Mavis a levé 150 millions de dollars lors d'un tour mené par Binance et a ajouté ses propres fonds pour rembourser les utilisateurs de Ronin, selon The Block, rouvrant le bridge le 28 juin 2022. Environ 56 000 ETH appartenant à la trésorerie de l'Axie DAO sont restés non garantis, a rapporté Nairametrics.
- Restitution par l'attaquant : les utilisateurs de Poly Network n'ont rien perdu uniquement parce que le pirate a rendu les actifs en 13 jours, un dénouement sur lequel aucun client ne peut compter.
- Masses faillies : les clients de FTX ont atteint un cumul de 105 % de leurs créances après la distribution de juillet 2026, selon Tangem, plus de trois ans et demi après l'effondrement et calculé sur la base des valeurs des créances de 2022 plutôt que des prix actuels.
- Administrateurs judiciaires : les créanciers de Mt. Gox attendent depuis plus de 12 ans, et une partie de la masse reste non distribuée, avec une échéance fixée au 31 octobre 2027.
- Victimes de fuites de données : aucun solde n'a été dérobé chez Ledger, Trezor ou Revolut, il n'y a donc rien à rembourser et le coût arrive plus tard sous forme de risque d'hameçonnage et d'extorsion. Coinbase se distingue en s'engageant à rembourser les clients piégés par les arnaques qui en découlent.
Rien de tout cela n'est garanti. Les cryptos détenues sur une plateforme ne bénéficient pas de la protection publique d'un dépôt bancaire américain, et la FDIC a ordonné à des entreprises de cesser de laisser entendre le contraire. Un remboursement après un piratage relève du choix de l'entreprise ; CNBC conseille donc de lire les conditions de conservation d'une plateforme et de vérifier comment elle est réglementée. Notre guide des plateformes d'échange agréées MiCA est un bon point de départ.
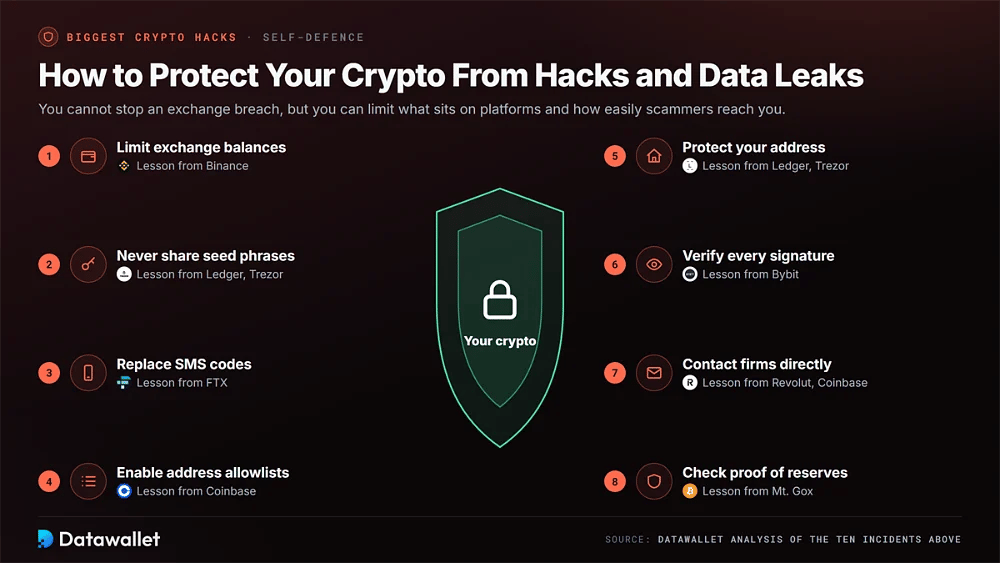
Comment protéger vos cryptos contre les piratages et les fuites de données
Les utilisateurs ne peuvent pas empêcher une faille de sécurité d'une plateforme d'échange, mais ils peuvent limiter les montants qui y sont déposés et la facilité avec laquelle les escrocs peuvent les atteindre. Ces mesures répondent aux points de défaillance observés dans les dix incidents ci-dessus.
Appliquez ces protections avant que la prochaine faille de sécurité majeure ne fasse la une :
- Limitez les soldes sur les plateformes d'échange : ne gardez sur les plateformes centralisées que les fonds destinés au trading et placez vos avoirs de long terme en auto-conservation ; notre guide des meilleurs wallets crypto compare des solutions matérielles et logicielles sécurisées.
- Ne partagez jamais votre seed phrase : aucune plateforme d'échange, aucun maker de wallet ni aucun agent du support n'a besoin de votre phrase de récupération ; considérez donc toute demande à ce sujet comme une tentative de vol, quelle que soit l'adresse de l'expéditeur ou l'urgence invoquée.
- Remplacez les codes par SMS : utilisez une application d'authentification ou une clé de sécurité matérielle plutôt que des SMS, car des échanges de SIM ont contourné les contrôles par téléphone protégeant les comptes de l'entreprise FTX en 2022.
- Activez les listes d'adresses autorisées : la liste blanche de retrait limite les transferts à des adresses préalablement approuvées, ce que Coinbase a recommandé après sa faille de sécurité pour empêcher des escrocs usurpant une identité de rediriger des fonds vers des wallets « sûrs » qu'ils contrôlent.
- Protégez votre adresse : faites livrer vos hardware wallets à une boîte postale ou à un point de retrait lorsque c'est possible, car les adresses personnelles divulguées d'acheteurs de Ledger et de Trezor ont permis des opérations d'hameçonnage et d'extorsion.
- Vérifiez chaque signature : lisez ce qu'une demande du wallet approuve réellement et révoquez les autorisations de jetons inutilisées grâce à notre guide des autorisations MetaMask, car des approbations à l'aveugle ont vidé le cold wallet de Bybit.
- Contactez directement les entreprises : ignorez les appels et e-mails entrants à propos d'incidents de sécurité et ne joignez les plateformes d'échange que via leurs applications officielles, car les victimes de Revolut et de Coinbase ont été ciblées par usurpation d'identité.
- Vérifiez la preuve de réserves : privilégiez les plateformes d'échange qui publient régulièrement des attestations de réserves et conservent la plupart des actifs hors ligne, et répartissez les soldes importants sur plusieurs plateformes pour limiter l'effet d'une défaillance unique.
Si une plateforme que vous utilisez signale une faille de sécurité, lisez son avis officiel, changez tous les mots de passe réutilisés et attendez-vous à des tentatives d'hameçonnage ciblées qui font référence aux véritables informations de votre compte.
Conclusion
Le vol de 6,36 milliards de dollars subi par Binance figure désormais en tête du classement des pertes crypto, suivi de la faille de sécurité du cold wallet de Bybit, à 1,5 milliard de dollars. Les deux remontent à TraderTraitor, groupe nord-coréen, et montrent que les plus grands risques résident désormais dans les systèmes et les personnes qui approuvent les transactions plutôt que dans le code de la blockchain.
Mt. Gox, Ronin, FTX et Poly Network ont façonné les normes de sécurité antérieures, de la preuve de réserves à la conception des validateurs de bridge. Ledger, Coinbase, Revolut et Trezor illustrent une menace parallèle : des identités et des adresses divulguées qui exposent les détenteurs à l'hameçonnage et à la coercition bien après que l'incident a disparu de l'actualité.
Les grandes plateformes d'échange ont jusqu'ici absorbé leurs pertes, mais cela dépend de bilans que les utilisateurs ne peuvent pas auditer en temps réel. Gardez des soldes modestes sur les plateformes d'échange, utilisez une authentification par clé matérielle et protégez vos données personnelles aussi soigneusement que votre seed phrase. Pour approfondir, consultez nos pages statistiques Bitcoin et statistiques des plateformes d'échange crypto.
Notre méthodologie
Nous avons classé les incidents le 1er novembre 2026 selon cinq critères, en accordant le plus de poids aux pertes financières directes.
- Valeur perdue : les montants en dollars reposent sur les valeurs au moment du vol, issues de sociétés d'analyse de blockchain, de communications officielles d'entreprises et de déclarations des forces de l'ordre, comme les avis d'intérêt public du FBI.
- Exposition des clients : pour les fuites de données, nous avons pris en compte le nombre de personnes touchées et la sensibilité des champs exposés, notamment les adresses personnelles, les pièces d'identité et les soldes.
- Impact durable : les incidents qui ont modifié les pratiques de sécurité, la réglementation ou le comportement des utilisateurs, comme Mt. Gox et Ronin, ont été classés au-dessus de vols de taille comparable.
- Attribution et récupération : nous avons relevé l'attribution confirmée et la part gelée, restituée ou remboursée, à partir de TRM Labs, de Chainalysis, de dossiers judiciaires et d'avis d'administrateurs de faillite.
- Actualité des données : les statistiques proviennent de publications de CertiK, PeckShield et Chainalysis parues jusqu'au 1er novembre 2026, la méthodologie de chaque outil de suivi étant indiquée lorsque les totaux diffèrent.
Certains chiffres, notamment pour Binance et Revolut, restent provisoires tant que les enquêtes se poursuivent. Nous n'avons pas retracé indépendamment les flux onchain. Notre méthodologie éditoriale détaille l'ensemble du processus de vérification.