Top 10 Krypto-Hacks im Ranking
1. Binance
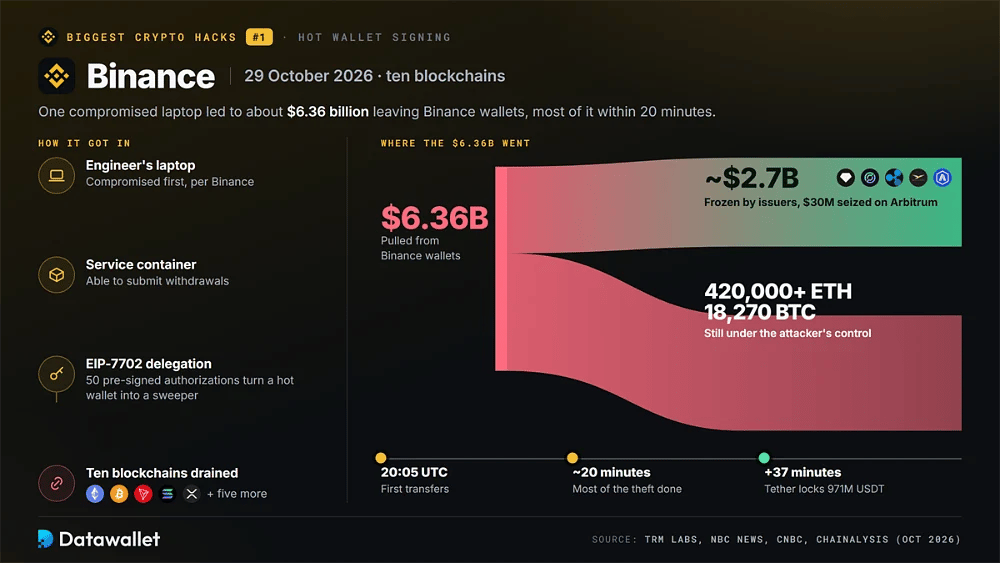
Am 29. Oktober 2026 entwendete ein Angreifer ab 20:05 UTC rund 6,36 Milliarden Dollar aus Wallets von Binance auf zehn Blockchains, darunter Ethereum, Bitcoin, Tron, Solana und das XRP Ledger. TRM Labs ordnet den Diebstahl mit hoher Sicherheit TraderTraitor zu, und Chainalysis brachte die gestohlenen Gelder mit dem Bitget-Hack vom September in Verbindung.
Laut NBC News erklärte Binance, der Sicherheitsvorfall habe mit dem kompromittierten Laptop eines Ingenieurs begonnen, der dem Angreifer Zugang zu einem Service-Container verschaffte, der Auszahlungen einreichen konnte. Auf Ethereum nutzte der Eindringling eine EIP-7702-Delegation, eingeführt im Pectra-Upgrade, mit 50 vorab signierten Autorisierungen, um eine Hot Wallet in einen Sweeper zu verwandeln.
Tether, Circle, Ripple und World Liberty Financial froren etwa 2,67 Milliarden Dollar in Stablecoins ein, während der Security Council von Arbitrum weitere 30 Millionen Dollar beschlagnahmte. Der Angreifer kontrollierte weiterhin über 420.000 ETH und 18.270 BTC. Binance sagte zu, jeden Verlust zu decken, und teilte CNBC mit, dass 90 % der betroffenen Vermögenswerte gedeckt waren, bevor die Auszahlungen wieder geöffnet wurden.
Highlights
- Hält den Rekord mit etwa dem Vierfachen des Verlusts von Bybit, größtenteils innerhalb von 20 Minuten über zehn Netzwerke hinweg ausgeführt.
- Löste die bislang schnellste Reaktion mit Einfrierungen aus: Tether sperrte nur 37 Minuten nach dem Haupt-Sweep 971 Millionen USDT.
- Zeigte, dass EIP-7702-Delegationen und gemeinsam genutzte Signatursysteme viele Chains durch einen einzigen Einbruch gefährden können.
2. Bybit
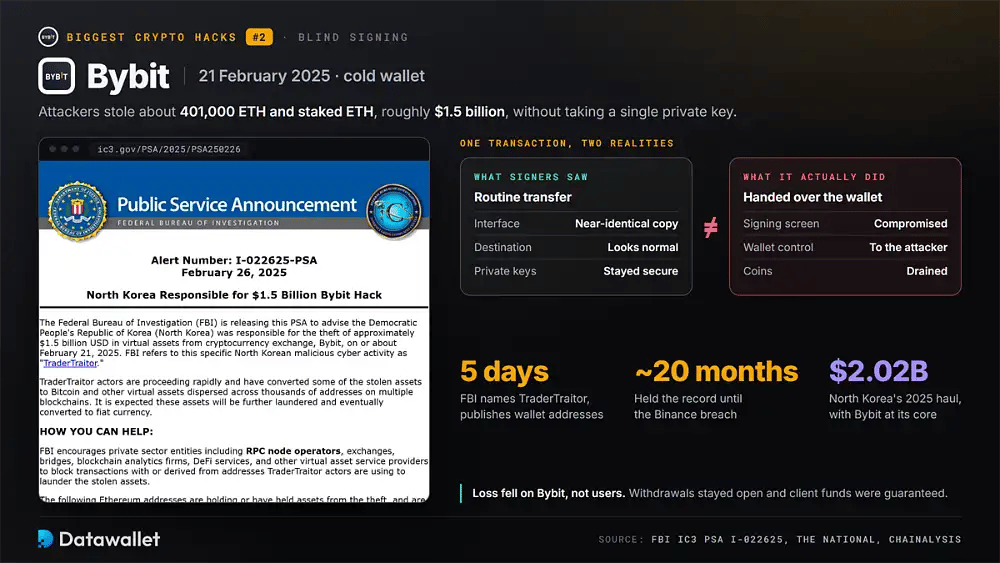
Am 21. Februar 2025 entwendeten Angreifer aus einer Cold Wallet von Bybit rund 401.000 ETH und gestakte ETH im Wert von etwa 1,5 Milliarden Dollar. Das FBI machte innerhalb von fünf Tagen TraderTraitor aus Nordkorea verantwortlich und veröffentlichte Wallet-Adressen, damit Börsen und Bridges die Geldwäsche blockieren konnten.
Für den Sicherheitsvorfall mussten die privaten Schlüssel von Bybit nicht gestohlen werden. Die Angreifer kompromittierten die Multisig-Signaturoberfläche der Unterzeichner von Bybit, sodass eine routinemäßige Überweisung auf dem Bildschirm normal aussah, während die Transaktion die Kontrolle über die Wallet tatsächlich an den Angreifer übergab. Analysten nennen dies Blind Signing, und The National beschrieb die gefälschte Oberfläche als nahezu identische Kopie.
Bybit ließ Auszahlungen geöffnet und garantierte die Kundengelder, sodass der Verlust beim Unternehmen statt bei den Nutzern lag. Chainalysis zählt den Vorfall zum Kern der Rekordbeute Nordkoreas von 2,02 Milliarden Dollar im Jahr 2025. Unser Vergleich von Bybit und Binance wägt die aktuellen Sicherheitskonzepte beider Börsen ab.
Highlights
- Hielt den Titel des größten Krypto-Diebstahls für etwa 20 Monate, bis zum Sicherheitsvorfall bei Binance.
- Bewies, dass ein vertrauenswürdiger Signaturbildschirm zur Waffe werden kann, selbst wenn die privaten Schlüssel sicher bleiben.
- Laut FBI wurden die Gelder in Bitcoin umgewandelt und auf Tausende Adressen in mehreren Blockchains verteilt.
3. Mt. Gox
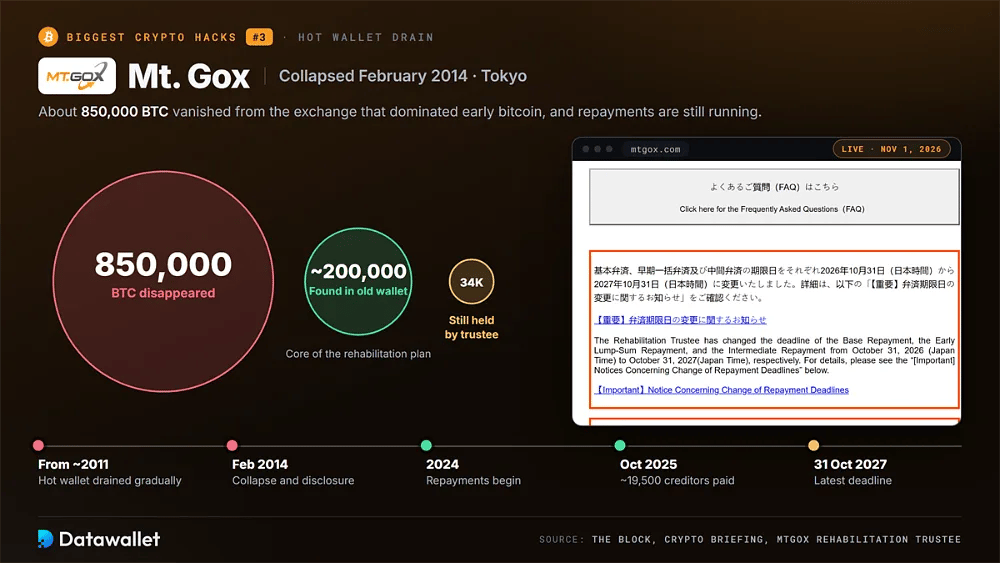
Mt. Gox, die Tokioter Börse, die den frühen Bitcoin-Handel dominierte, brach im Februar 2014 zusammen, nachdem sie offengelegt hatte, dass etwa 850.000 BTC verschwunden waren. Ermittler kamen später zu dem Schluss, dass Diebe ihre Hot Wallet ab etwa 2011 nach und nach geleert hatten, während die Börse weiterhin Bestände auswies, die sie nicht mehr hielt.
Etwa 200.000 BTC wurden später in einer alten Wallet gefunden und bildeten den Kern eines gerichtlich überwachten Sanierungsplans. Der Treuhänder begann 2024, Gläubiger in Bitcoin, Bitcoin Cash und Yen zurückzuzahlen, und The Block berichtete, dass bis Oktober 2025 rund 19.500 Gläubiger ausgezahlt worden waren.
Die Rückzahlungen sind weiterhin nicht abgeschlossen. Am 16. Oktober 2026 verlängerte der Treuhänder die Frist bis zum 31. Oktober 2027, die jüngste in einer Reihe jährlicher Verzögerungen; laut Crypto Briefing stehen noch etwa 34.000 BTC unter seiner Kontrolle. Unsere Chronik der Krypto-Crashs ordnet den Zusammenbruch in die größeren Kursrückgänge von Bitcoin ein.
Highlights
- Gläubiger warten nun schon mehr als 12 Jahre, und die endgültigen Auszahlungen reichen mindestens bis Ende 2027.
- Die verborgene Deckungslücke drängte Börsen dazu, überprüfbare Proof-of-Reserves-Nachweise zu veröffentlichen.
- Große Bewegungen von Wallets des Treuhänders ziehen weiterhin die Aufmerksamkeit von Tradern auf sich, die auf möglichen Verkaufsdruck achten.
4. Ronin Network
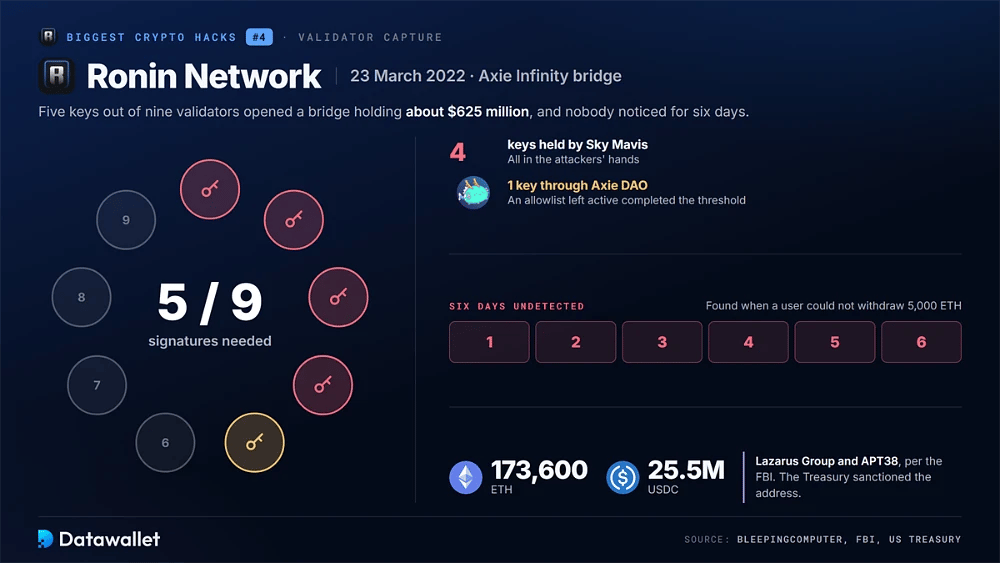
Am 23. März 2022 fälschten Angreifer Auszahlungen von der Ronin-bridge, die Axie Infinity bedient, und entwendeten 173.600 ETH und 25,5 Millionen USDC im Wert von etwa 625 Millionen Dollar. Sechs Tage lang bemerkte es niemand, bis ein Nutzer 5.000 ETH nicht abheben konnte und das Team entdeckte, dass die bridge geleert worden war.
Die bridge von Ronin benötigte fünf von neun Signaturen der Validatoren, und die Angreifer erlangten fünf Schlüssel: vier von Sky Mavis und einen über eine aktiv gebliebene Allowlist der Axie DAO. Das FBI schrieb den Diebstahl der Lazarus Group und APT38 zu, und das US-Finanzministerium sanktionierte die Empfangsadresse, wie BleepingComputer berichtete.
Der Vorfall wurde zum Referenzfall für das Risiko von bridges. In bridges gebundene Werte liegen in wenigen Verträgen, die von kleinen Validatoren-Gruppen geschützt werden, was sie zu bevorzugten Zielen macht. Unser Leitfaden zu Krypto-bridges erklärt, wie aktuelle bridges die Verifizierung verteilen und was Sie prüfen sollten, bevor Sie Gelder verschieben.
Highlights
- Ein als dezentral vermarktetes Netzwerk scheiterte, weil zu wenige Validatoren die Signaturschwelle kontrollierten.
- Sechs Tage vergingen, bevor es jemand bemerkte, was zeigt, warum die Echtzeitüberwachung von bridge-Abflüssen wichtig ist.
- Das US-Finanzministerium nahm die Adresse des Hackers innerhalb weniger Wochen in seine bestehenden Sanktionen gegen die Lazarus Group auf.
5. FTX
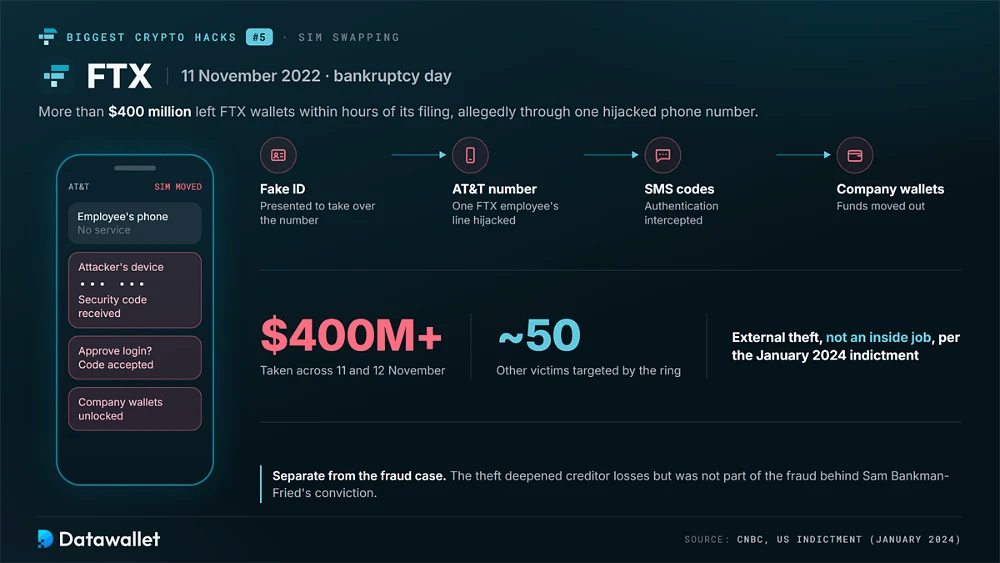
Wenige Stunden nach dem Insolvenzantrag von FTX am 11. November 2022 verließen mehr als 400 Millionen Dollar die Wallets des Unternehmens. Da die Börse im Chaos versank, vermuteten viele zunächst einen Insider-Job, doch eine Anklageschrift vom Januar 2024 beschrieb einen externen Diebstahl durch eine SIM-Swapping-Bande, die in den gesamten Vereinigten Staaten operierte.
Laut CNBC klagte die Staatsanwaltschaft Robert Powell, Carter Rohn und Emily Hernandez an. Sie sollen mit einem gefälschten Ausweis die AT&T-Telefonnummer eines FTX-Mitarbeiters übernommen, Authentifizierungscodes abgefangen und Gelder aus Wallets des Unternehmens verschoben haben, und zwar über den 11. und 12. November hinweg. Die Bande nahm etwa 50 weitere Opfer ins Visier.
Der Diebstahl vertiefte die Verluste der Gläubiger, die bereits vom Zusammenbruch betroffen waren, den unser Profil von Sam Bankman-Fried behandelt, auch wenn er getrennt von dem Betrug war, für den er verurteilt wurde. Er zeigte außerdem, wie eine einzige Telefonnummer Unternehmenssysteme öffnen kann, wenn SMS-Codes hochwertige Konten schützen.
Highlights
- Die Angreifer schlugen während des Insolvenzchaos zu, als Überwachung und Reaktion auf Vorfälle am schwächsten waren.
- Eine einzige übernommene Telefonnummer umging Berichten zufolge Kontrollen, die Hunderte Millionen Dollar schützten.
- Die Anklageschrift klärte eine lang diskutierte Frage, nämlich ob FTX-Insider die fehlenden Gelder entnommen hatten.
6. Ledger
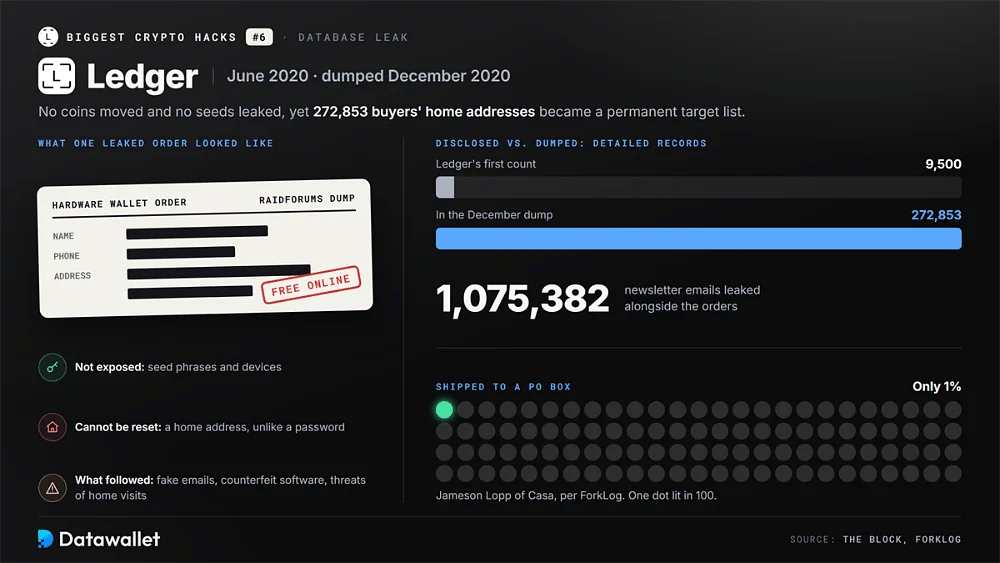
Im Juni 2020 griffen Angreifer über einen falsch konfigurierten API-Schlüssel der Website auf die E-Commerce- und Marketing-Datenbank von Ledger zu. Ledger erklärte zunächst, rund eine Million E-Mail-Adressen und 9.500 detaillierte Datensätze seien offengelegt worden. Im Dezember tauchte der vollständige Datensatz kostenlos auf RaidForums auf, wie The Block nach Prüfung der Dateien berichtete.
Das Leck enthielt 1.075.382 Newsletter-E-Mails und 272.853 Bestellungen von Hardware-Wallets mit Namen, Telefonnummern und Privatadressen. Es wurden weder Seed-Phrasen noch Geräte kompromittiert, dennoch erhielten Kunden Wellen gefälschter Ledger-E-Mails, Aufforderungen zur Installation gefälschter Software und in einigen Fällen Drohungen mit Besuchen von Erpressern zu Hause.
Der Sicherheitsvorfall belegt einen vorderen Rang, weil sein Schaden seit mehr als sechs Jahren anhält. Adressen lassen sich nicht wie Passwörter ändern, daher bleiben Käufer Ziele für Phishing und Einschüchterung. Unser Vergleich Ledger Nano S Plus vs Nano X behandelt die Gerätesicherheit, doch die Privatsphäre bei der Lieferung ist inzwischen fast ebenso wichtig wie das Chip-Design.
Ledger-Käufer waren im Januar 2026 erneut betroffen, als eine unbefugte Partei auf ein Cloud-System des Zahlungspartners Global-e zugriff, in dem Bestelldaten mehrerer Marken gespeichert waren. Ledger erklärte, Namen, Kontaktdaten und Bestellinformationen seien abgeflossen, während Passwörter, Wiederherstellungsphrasen und Gelder nicht betroffen gewesen seien, doch kurz darauf folgten Phishing-E-Mails, wie The Register berichtete. Keines der Unternehmen bestätigte, wie viele Kunden betroffen waren.
Highlights
- Geleakte Privatadressen lassen sich nicht austauschen, sodass das Risiko noch lange nach dem ursprünglichen Sicherheitsvorfall fortbesteht.
- Gefälschte Wiederherstellungsaufforderungen, die nach Seeds mit 24 Wörtern fragen, wurden zum Standardangriff auf Besitzer von Hardware-Wallets.
- Jameson Lopp von Casa stellte fest, dass nur 1 % der betroffenen Käufer an ein Postfach geliefert hatten, laut ForkLog.
7. Coinbase
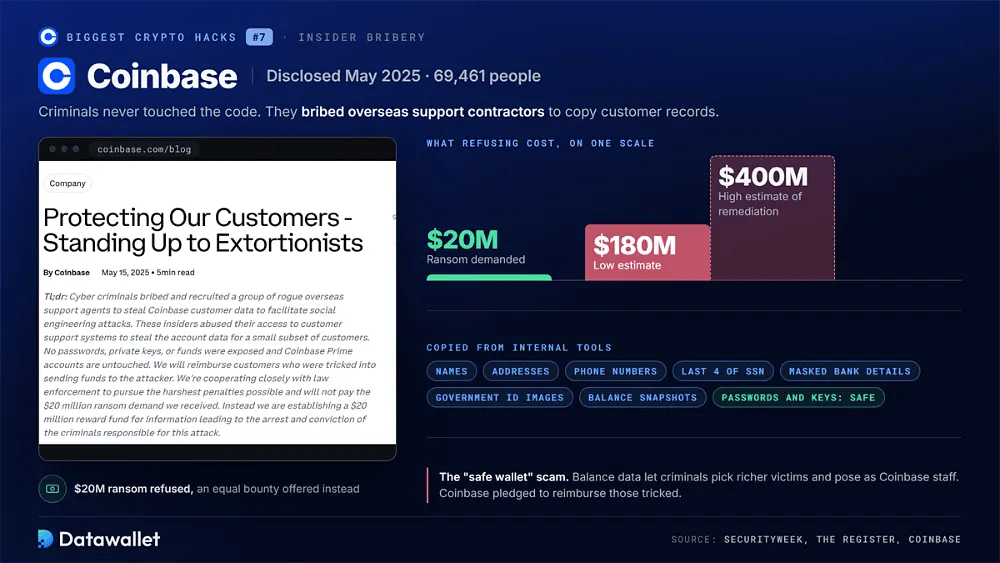
Coinbase gab im Mai 2025 bekannt, dass Kriminelle Kundensupport-Dienstleister im Ausland bestochen hatten, um Daten aus internen Tools zu kopieren. Eine Meldung beim Generalstaatsanwalt von Maine bezifferte die Gesamtzahl auf 69.461 Personen, wobei die Aktivitäten am 26. Dezember 2024 begannen und am 11. Mai bestätigt wurden, so SecurityWeek.
Zu den offengelegten Datensätzen gehörten Namen, Adressen, Telefonnummern, die letzten vier Ziffern der Sozialversicherungsnummer, maskierte Bankdaten, Bilder von amtlichen Ausweisen und Kontostand-Momentaufnahmen. Passwörter und private Schlüssel wurden nicht entwendet, doch Betrüger nutzten die Daten, um sich als Coinbase-Mitarbeiter auszugeben und Kunden zu überreden, Gelder in angeblich „sichere“ Wallets zu verschieben.
Coinbase lehnte eine Lösegeldforderung von 20 Millionen Dollar ab, setzte eine gleich hohe Belohnung für Hinweise auf die Angreifer aus und sagte zu, Kunden zu entschädigen, die auf die daraus folgenden Betrugsmaschen hereingefallen waren. Die Meldung an die SEC schätzte die Kosten für die Behebung auf 180 bis 400 Millionen Dollar, wie The Register anmerkte. Coinbase kündigte außerdem ein neues Support-Zentrum in den USA an.
Highlights
- Es wurde kein Code ausgenutzt; die Angreifer kauften sich einfach den Zugang von Personen mit legitimen Berechtigungen.
- Die geschätzten Aufräumkosten übersteigen die direkten Verluste vieler Smart-Contract-Exploits.
- Kontostanddaten ermöglichten es Kriminellen, wohlhabendere Opfer für überzeugende telefonische Betrugsmaschen mit Identitätsvortäuschung auszuwählen.
8. Poly Network
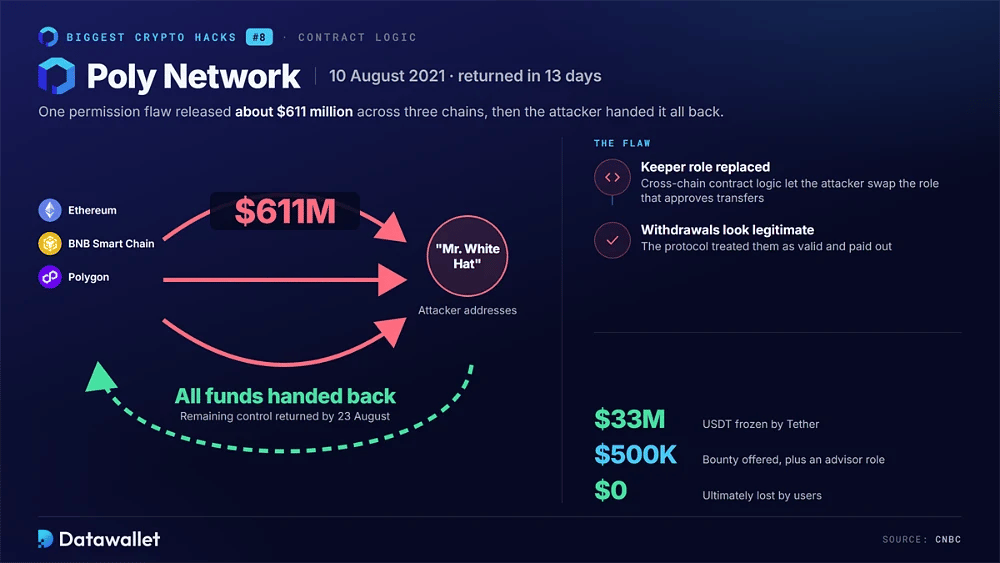
Am 10. August 2021 nutzte ein Angreifer eine Schwachstelle in der cross-chain-Vertragslogik von Poly Network aus und bewegte rund 611 Millionen Dollar über Ethereum, BNB Smart Chain und Polygon. Indem der Angreifer die Keeper-Rolle ersetzte, die Transfers genehmigt, veranlasste er Auszahlungen, die das Protokoll als legitim behandelte. Es war damals der größte DeFi-Diebstahl.
Der Hacker begann innerhalb eines Tages, Gelder zurückzugeben, und behauptete, der Angriff habe den Fehler aufzeigen sollen. Poly Network nannte die Person „Mr. White Hat“ und bot eine Belohnung von 500.000 $ sowie eine Rolle als Sicherheitsberater an. Bis zum 23. August wurde die Kontrolle über alle verbleibenden Vermögenswerte zurückgegeben, so CNBC.
Das Ergebnis war ungewöhnlich, die Methode jedoch nicht. cross-chain-Messaging-Verträge halten große Guthaben und vertrauen signierten Nachrichten, sodass ein einziger Berechtigungsfehler alles freigeben kann. Ähnliche Logikfehler zeigen sich in späteren Bridge-Exploits, weshalb sich unser LayerZero-Erklärtext darauf konzentriert, wie Nachrichten zwischen Chains verifiziert werden.
Highlights
- Einer der wenigen Hacks mit neunstelliger Schadenssumme, bei dem Nutzer am Ende nichts verloren.
- Tether fror gestohlene USDT im Wert von 33 Millionen Dollar ein und schränkte so die Fluchtwege des Angreifers ein, während die Verhandlungen liefen.
- Privilegierte cross-chain-Funktionen wurden in späteren Smart-Contract-Audits zu einem vorrangigen Prüfpunkt.
9. Revolut
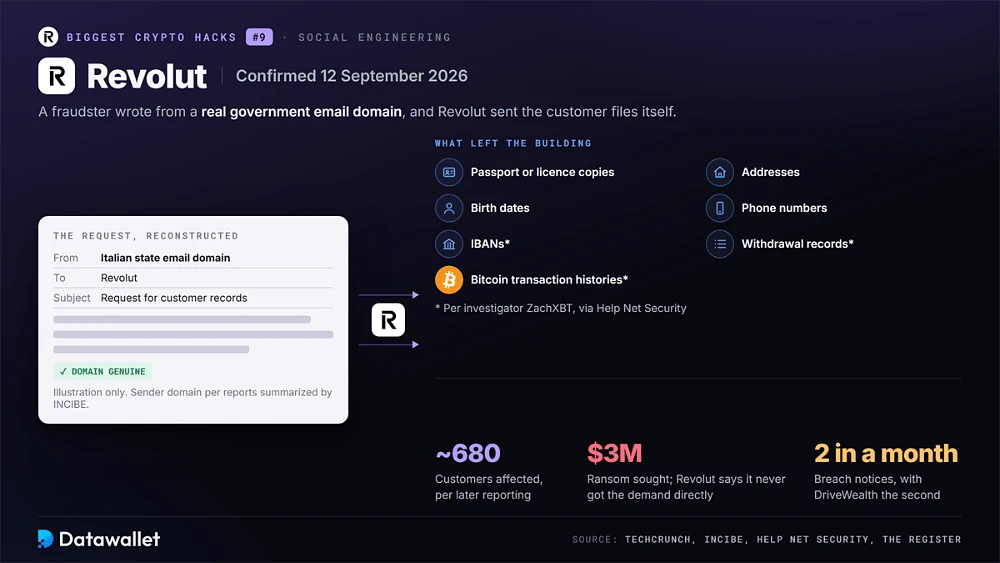
Revolut bestätigte am 12. September 2026, dass das Unternehmen Kundendaten an einen Betrüger gesendet hatte, der eine legitime E-Mail-Domain einer Regierungsbehörde nutzte, wie TechCrunch berichtete. Spaniens INCIBE fasste Berichte zusammen, die die Anfragen mit einer italienischen staatlichen E-Mail-Adresse in Verbindung brachten, und spätere Berichte bezifferten die betroffenen Kunden auf etwa 680.
Die Benachrichtigungen führten Geburtsdaten, Adressen, Telefonnummern und Kopien von Reisepässen oder Führerscheinen auf. Der Ermittler ZachXBT sagte, auch IBANs, Auszahlungsprotokolle und Bitcoin-Transaktionshistorien seien enthalten gewesen, so Help Net Security. Die Angreifer hatten es Berichten zufolge auf die „Krypto-Wale“ von Revolut abgesehen und forderten 3 Millionen Dollar Lösegeld, das Revolut nach eigenen Angaben nie direkt erhielt.
Revolut erklärte, seine Systeme und Kundengelder seien nicht betroffen gewesen. Wochen später legte ein separater Sicherheitsvorfall beim US-Broker DriveWealth historische Daten aus Aktienhandelskonten von Revolut offen, so The Register. Für Krypto-Halter bilden Identitätsdateien in Verbindung mit Bestandsdaten eine fertige Zielliste für Phishing und Nötigung.
Highlights
- Eine überzeugende Anfrage von einer echten Regierungsdomain umging die technischen Schutzmaßnahmen vollständig.
- Bitcoin-Transaktionshistorien ermöglichten es Kriminellen, Opfer nach ihren wahrscheinlichen Krypto-Beständen zu ordnen.
- Revolut-Kunden erhielten innerhalb eines einzigen Monats zwei Benachrichtigungen über Sicherheitsvorfälle von voneinander unabhängigen Angreifern.
10. Trezor
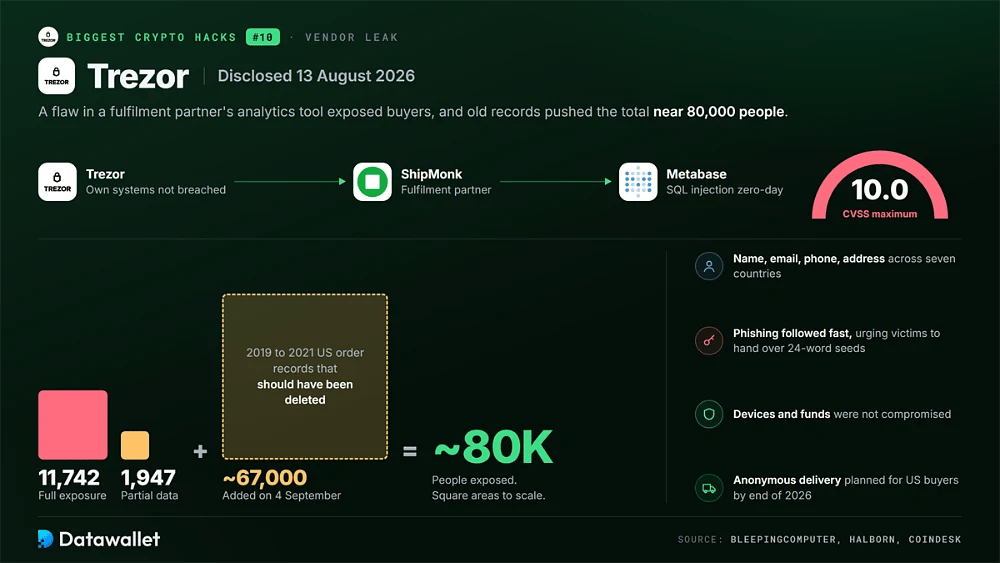
Trezor gab am 13. August 2026 bekannt, dass beim Fulfilment-Partner ShipMonk ein Sicherheitsvorfall aufgetreten war. BleepingComputer berichtete von 11.742 Kunden mit vollständiger Offenlegung von Name, E-Mail, Telefonnummer und Lieferadresse sowie 1.947 mit teilweisen Daten, verteilt auf sieben Länder, bei Bestellungen zwischen Mai und August 2026.
Die Angreifer nutzten eine SQL-Injection-Zero-Day-Lücke im von ShipMonk verwendeten Analysetool Metabase aus, die laut Halborn auf der CVSS-Skala mit 10.0 bewertet wurde. Am 4. September ergänzte Trezor etwa 67.000 US-Kunden, deren Bestelldaten von 2019–2021 hätten gelöscht werden müssen, womit die Gesamtzahl bei rund 80.000 Personen liegt.
Phishing folgte schnell, mit Nachrichten, die Empfänger aufforderten, Wiederherstellungs-Seeds mit 24 Wörtern preiszugeben, obwohl Geräte und Gelder nicht kompromittiert wurden. Trezor erklärte, bis Ende 2026 eine anonyme Lieferung für Käufer in den USA zu planen. Unser Vergleich Ledger Nano S Plus vs Trezor wägt die Gerätesicherheit beider Marken ab.
Highlights
- Der Sicherheitsvorfall ging vom Analysetool eines Dienstleisters aus und nicht von der eigenen Infrastruktur von Trezor.
- Bestelldaten, die über Jahre länger als nötig aufbewahrt wurden, vervielfachten die Zahl der betroffenen Kunden.
- Es war der erste Vorfall bei Trezor, bei dem Telefonnummern und Lieferadressen abflossen, so CoinDesk.
Krypto-Hack-Statistiken 2026
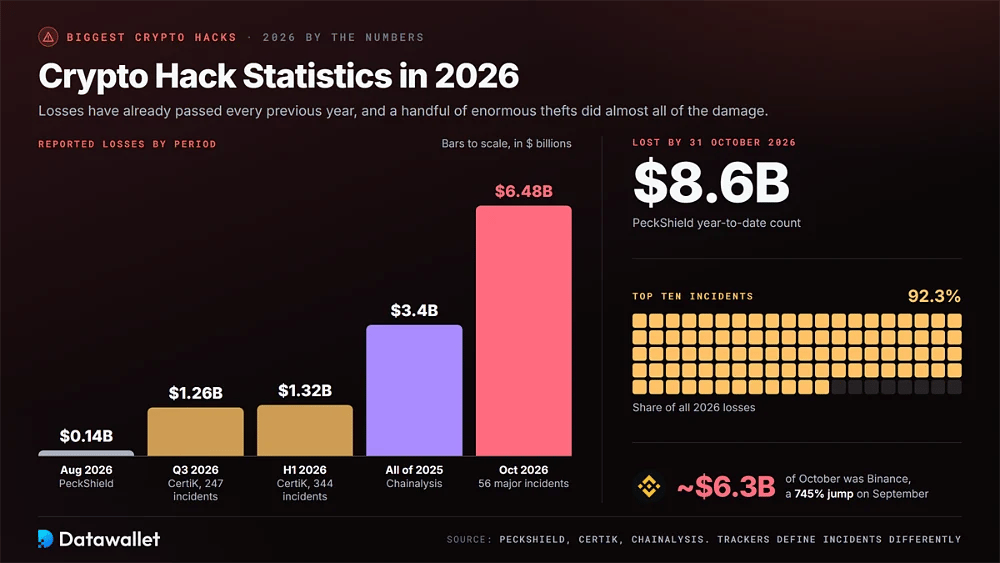
Die Hack-Verluste haben 2026 bereits jedes frühere Jahr übertroffen, getrieben von einer Handvoll gewaltiger Diebstähle. Die Zahlen unterscheiden sich zwischen den Trackern, weil jeder Vorfälle und Rückholungen anders definiert, daher nennen wir für jede Zahl die Quelle.
Diese Zahlen zeigen Ausmaß und Richtung des heutigen Krypto-Diebstahls:
- Verluste seit Jahresbeginn: PeckShield zählte bis zum 31. Oktober 2026 rund 8,6 Milliarden Dollar an Verlusten durch Krypto-Hacks, wobei die zehn größten Vorfälle 92,3 % der Gesamtsumme ausmachten.
- Anstieg im Oktober: Die Verluste beliefen sich im Oktober 2026 auf 6,48 Milliarden Dollar bei 56 größeren Vorfällen, ein Sprung von 745 % gegenüber September; allein auf Binance entfielen rund 6,3 Milliarden Dollar.
- Drittes Quartal: CertiK verzeichnete im Q3 2026 rund 1,26 Milliarden Dollar an Verlusten bei 247 Vorfällen, etwa 54 % mehr als im Q2; der September war bis zum Oktober der teuerste Monat des Jahres.
- Erstes Halbjahr: Der Hack3D-Bericht von CertiK zählte im H1 2026 1,316 Milliarden Dollar bei 344 Vorfällen; ohne Bybit in der Vergleichsbasis von 2025 stiegen die Verluste im Jahresvergleich um etwa 28 %.
- Wallet-Kompromittierung: Kompromittierte Wallets verursachten laut CertiK über 444 Millionen Dollar der Verluste im H1 2026 bei nur 33 Vorfällen, angeführt von den Sicherheitsvorfällen bei Kelp DAO und Drift Protocol im April.
- Anteil Nordkoreas: Laut Seoul Economic Daily führt Chainalysis rund 89 % der gemeldeten Hack-Verluste 2026 auf Gruppen mit Verbindungen zu Nordkorea zurück, gegenüber etwa 15 % im Jahr 2021.
- Basis 2025: Chainalysis bezifferte den gesamten Krypto-Diebstahl 2025 auf 3,4 Milliarden Dollar, wovon nordkoreanische Hacker 2,02 Milliarden Dollar zu verantworten hatten; damit stieg ihre erfasste Gesamtsumme auf 6,75 Milliarden Dollar.
- Ziel Börsen: Bitget verlor im September 2026 rund 387,5 Millionen Dollar, und Binance folgte Wochen später. Damit waren Hot Wallets zentralisierter Börsen erneut die teuersten Einzelziele des Jahres.
- Physische Angriffe: Chainalysis erfasste bis Juni 2026 46 gewalttätige Wrench-Angriffe und mehr als 30 Millionen Dollar Diebesgut; damit dürfte das Jahr den Rekord von 58 Millionen Dollar aus 2025 übertreffen.
- Sperrungen und Rückholungen: Stablecoin-Emittenten und der Security Council von Arbitrum froren innerhalb weniger Stunden rund 2,7 Milliarden Dollar der Binance-Beute ein. Das zeigt, wie zentralisierte Stablecoins begrenzen können, was Angreifer behalten.
Monatliche Zahlen können stark schwanken: PeckShield verzeichnete im August 136,3 Millionen Dollar, bevor im September zwei große Hacks gegen eine Börse und ein Protokoll folgten. Für einen breiteren Überblick zeigen unsere Stablecoin-Statistiken und Krypto-Wallet-Statistiken die am häufigsten angegriffenen Assets und Tools.
Wie sich die größten Krypto-Hacks entwickelt haben
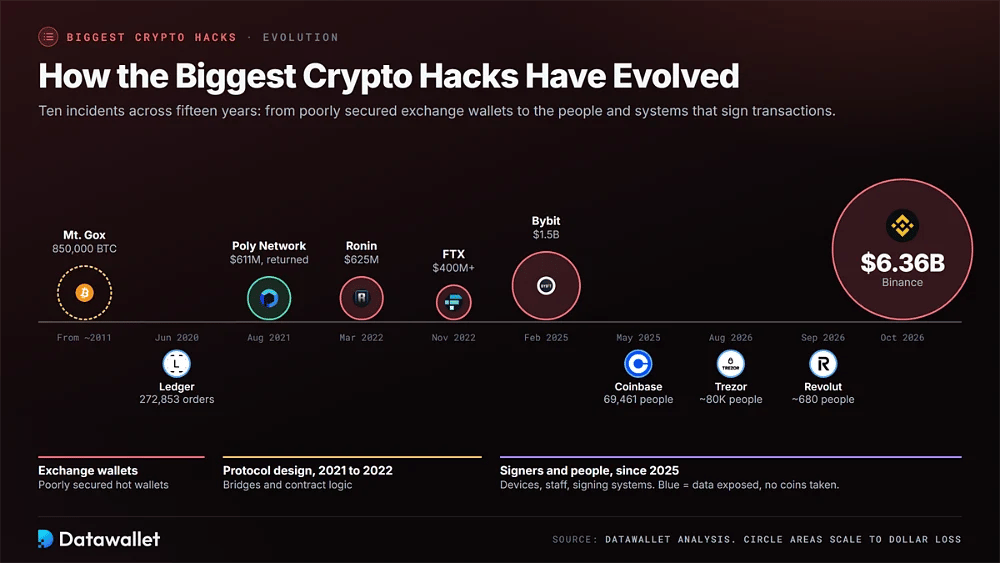
Die zehn Vorfälle erstrecken sich über fünfzehn Jahre, und die Angriffsmethoden haben sich mit der Branche verändert. Frühe Verluste entstanden durch schlecht gesicherte Wallets von Börsen, während neuere Diebstähle auf die Menschen, Geräte und Signatursysteme abzielen, die Transaktionen freigeben.
Von Code-Exploits zur Kompromittierung von Signierenden
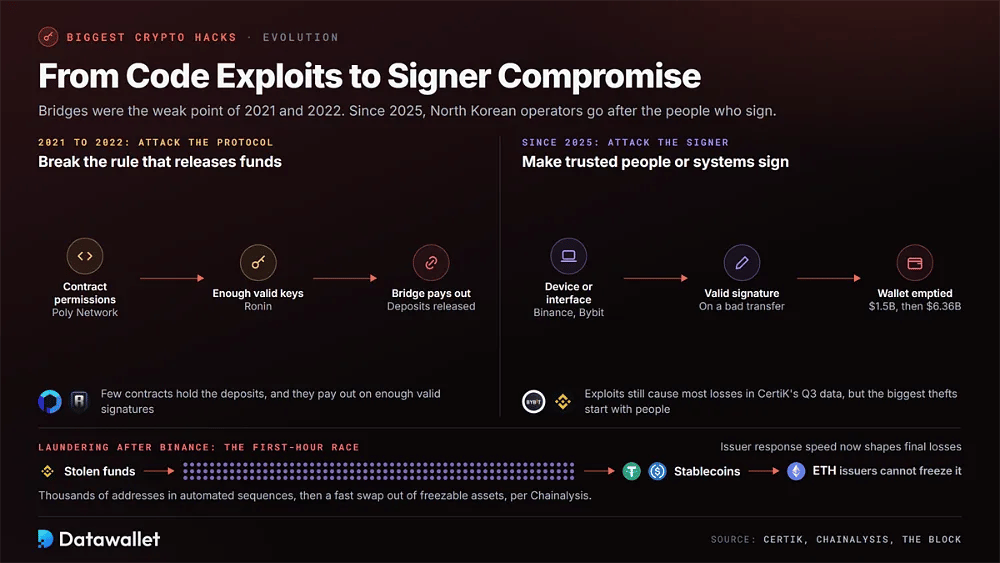
Zwischen 2021 und 2022 nutzten die größten Diebstähle das Protokolldesign aus. Der Angreifer von Poly Network missbrauchte Berechtigungen von Verträgen, und die Angreifer von Ronin sammelten genug Validator-Schlüssel, um die Signaturschwelle zu erreichen. Bridges waren der gemeinsame Nenner, weil sie Einlagen in wenigen Verträgen bündeln, die Gelder freigeben, sobald genügend gültige Signaturen eintreffen.
Seit 2025 nehmen nordkoreanische Akteure stattdessen Signaturabläufe ins Visier. Die Signierenden von Bybit genehmigten über eine kompromittierte Oberfläche eine manipulierte Transaktion, und der Angreifer von Binance erhielt gültige Signaturen auf zehn Chains, nachdem der Laptop eines Ingenieurs kompromittiert worden war. Die Daten von CertiK für Q3 zeigen weiterhin, dass Exploits die meisten Verluste verursachen, doch die größten Einzeldiebstähle beginnen inzwischen bei Menschen.
Auch die Geldwäsche hat sich zusammen mit den Angriffen verändert. Nach Binance beobachtete Chainalysis, wie Gelder in automatisierten Abfolgen über Tausende Adressen liefen und Stablecoins schnell in ETH getauscht wurden, das Emittenten nicht einfrieren können. Angreifer liefern sich zunehmend in der ersten Stunde ein Wettrennen mit Sperrteams, sodass die Reaktionsgeschwindigkeit der Emittenten die endgültigen Verluste mitbestimmt.
Häufige Angriffsvektoren hinter den größten Vorfällen
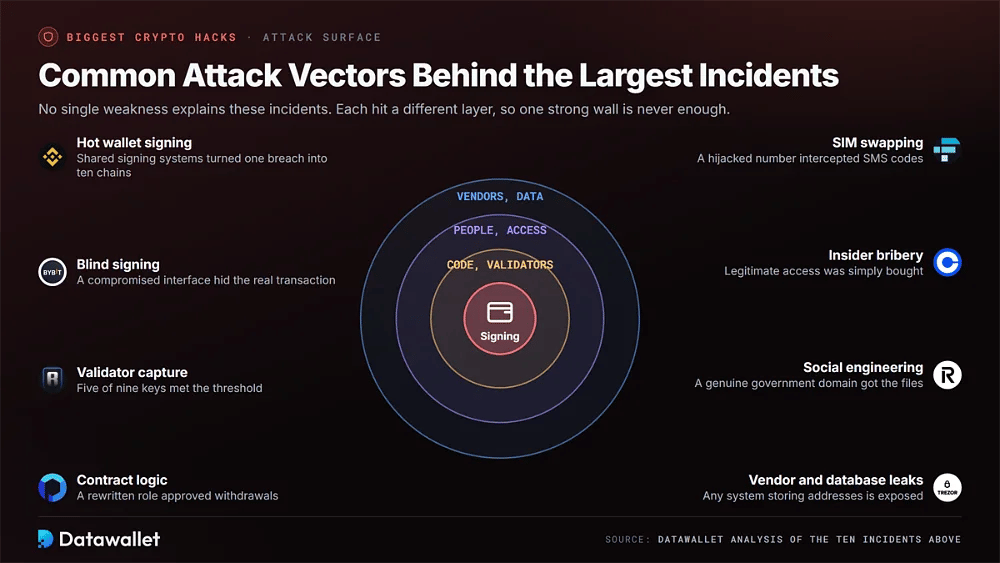
Keine einzelne Schwachstelle erklärt diese Vorfälle. Jeder nutzte eine andere Ebene aus, von der Logik von Smart Contracts bis zu Telekom-Konten. Deshalb brauchen Börsen und Nutzer Schutzmaßnahmen an mehreren Stellen statt einer einzigen starken Mauer.
Dies sind die wichtigsten Angriffswege der zehn Vorfälle:
- Signierung über Hot Wallet: Der Angreifer von Binance ließ Produktions-Signatursysteme Überweisungen auf zehn Chains genehmigen. Das zeigt, wie gemeinsam genutzte Infrastruktur einen Sicherheitsvorfall binnen Minuten in einen Verlust über mehrere Netzwerke verwandeln kann.
- Blind Signing: Die Multisig-Signierenden von Bybit genehmigten eine Transaktion, die in einer kompromittierten Oberfläche routinemäßig aussah, und übergaben den Angreifern so die Kontrolle über die Wallet, ohne dass ein Private Key gestohlen wurde.
- Übernahme von Validatoren: Die Bridge von Ronin verlangte fünf von neun Signaturen, und die Angreifer erbeuteten fünf Schlüssel. Das beweist, dass kleine Validator-Gruppen das Risiko bündeln, selbst in Netzwerken, die als dezentral vermarktet werden.
- Vertragslogik: Der Angreifer von Poly Network schrieb eine privilegierte cross-chain-Rolle um, sodass das Protokoll Auszahlungen genehmigte, die es für gültig hielt. Das ist bis heute ein häufiger Befund bei Audits.
- SIM-Swapping: Die Angreifer von FTX nutzten mutmaßlich einen gefälschten Ausweis, um die Telefonnummer eines Mitarbeiters zu übernehmen, und fingen dann SMS-Codes ab, die Unternehmenskonten und Wallets im Wert von Hunderten Millionen schützten.
- Bestechung von Insidern: Der Sicherheitsvorfall bei Coinbase ging auf bezahlte Support-Dienstleister zurück, die Kundendaten kopierten. Er zeigt, dass legitimer Zugriff gekauft werden kann, wenn die Überwachung von Mitarbeiteraktivitäten hinterherhinkt.
- Social Engineering: Revolut gab Identitätsdateien heraus, nachdem Anfragen von einer echten Regierungs-E-Mail-Domain eingegangen waren. Für den Zugriff auf sensible Kundendaten war also kein Eindringen in Systeme nötig.
- Lecks bei Dienstleistern und Datenbanken: Die E-Commerce-Datenbank von Ledger und der Versandpartner von Trezor gaben beide Käuferdaten preis. Das zeigt, dass jedes System, das Adressen speichert, zur Angriffsfläche eines Wallet-Maker gehört.
Warum Datenlecks bei Kunden dem Diebstahl gleichrangig sind
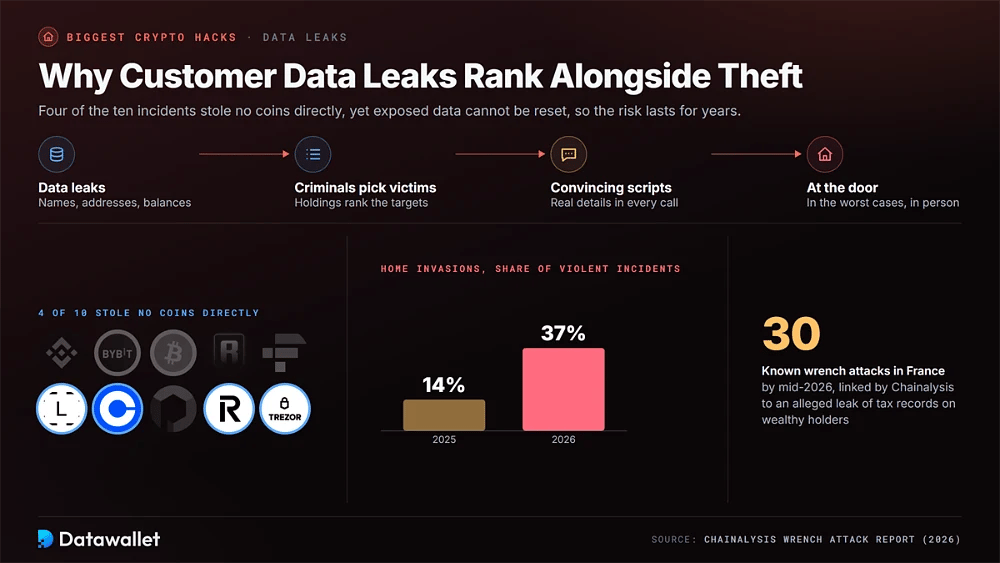
Vier der zehn Vorfälle stahlen direkt keine Coins, doch ihre Folgen können viele Raubzüge überdauern. Geleakte Namen, Adressen und Guthaben erlauben es Kriminellen, Opfer auszuwählen, überzeugende Skripte zu schreiben und im schlimmsten Fall vor der Haustür zu stehen. Offengelegte Daten lassen sich nicht zurücksetzen, daher bleibt das Risiko über Jahre bestehen.
Chainalysis hat den starken Anstieg der Wrench-Angriffe in Frankreich, 30 öffentlich bekannte Fälle bis Mitte 2026, mit einem mutmaßlichen Leck von Steuerdaten wohlhabender Krypto-Halter in Verbindung gebracht. Laut dem Bericht zu Wrench-Angriffen stieg der Anteil von Home Invasions an den gewalttätigen Vorfällen von 14 % im Jahr 2025 auf 37 % im Jahr 2026, was unterstreicht, warum der Schutz von Kundendaten wichtig ist.
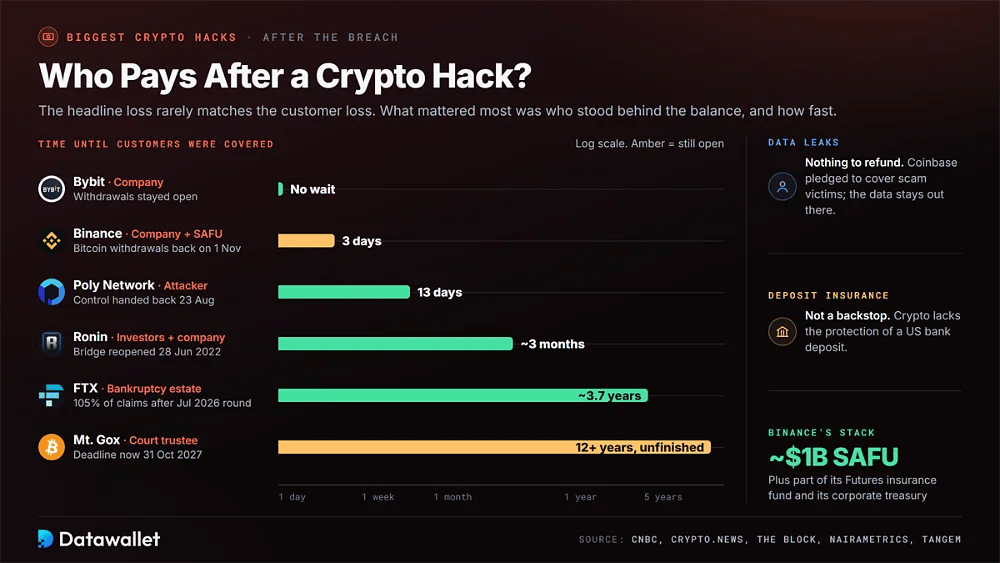
Wer zahlt nach einem Krypto-Hack?
Der Schlagzeilenverlust entspricht selten dem, was Kunden am Ende verlieren. Bei diesen Vorfällen hing das Ergebnis weniger von der Höhe des Diebstahls ab als davon, wer hinter dem Guthaben stand und wie lange die Rückzahlung dauerte. So haben Hacks ähnlicher Größe Nutzer in sehr unterschiedlichen Lagen zurückgelassen.
So wurden die oben genannten Verluste hauptsächlich aufgefangen:
- Unternehmensreserven: Binance erklärte, den Verlust vollständig zu decken. Dafür griff das Unternehmen auf seinen rund 1 Milliarde Dollar schweren SAFU-Fonds, einen Teil seines Futures-Versicherungsfonds und seine Unternehmenskasse zurück. Laut crypto.news meldete Binance, 95 % der betroffenen Vermögenswerte wieder aufgefüllt zu haben, als die Bitcoin-Auszahlungen am 1. November wieder öffneten. Auch Bybit trug seinen Verlust selbst und hielt die Auszahlungen offen.
- Externe Investoren: Sky Mavis sammelte in einer von Binance angeführten Runde 150 Millionen Dollar ein und steuerte eigene Mittel bei, um Ronin-Nutzer zu entschädigen, so The Block. Die Bridge wurde am 28. Juni 2022 wieder geöffnet. Etwa 56.000 ETH aus der Kasse der Axie DAO blieben laut Nairametrics unbesichert.
- Rückgabe durch den Angreifer: Nutzer von Poly Network verloren nur deshalb nichts, weil der Hacker die Vermögenswerte innerhalb von 13 Tagen zurückgab – ein Ergebnis, auf das sich kein Kunde verlassen kann.
- Insolvenzmassen: FTX-Kunden erreichten nach der Ausschüttung im Juli 2026 laut Tangem kumuliert 105 % ihrer Forderungen, mehr als dreieinhalb Jahre nach dem Zusammenbruch und gemessen an den Forderungswerten von 2022 statt an heutigen Preisen.
- Gerichtlich bestellte Treuhänder: Gläubiger von Mt. Gox warten seit mehr als 12 Jahren, und ein Teil der Masse ist weiterhin nicht ausgeschüttet, mit einer Frist bis zum 31. Oktober 2027.
- Opfer von Datenlecks: Bei Ledger, Trezor oder Revolut wurden keine Guthaben entwendet, es gibt also nichts zu erstatten, und die Kosten entstehen später in Form von Phishing- und Erpressungsrisiken. Coinbase fällt positiv auf, da das Unternehmen zusagte, Kunden zu entschädigen, die auf die daraus folgenden Betrugsmaschen hereingefallen sind.
Nichts davon ist garantiert. Krypto-Guthaben auf einer Plattform genießen nicht den staatlichen Schutz einer US-Bankeinzahlung, und die FDIC hat Unternehmen angewiesen, nicht mehr den gegenteiligen Eindruck zu erwecken. Eine Erstattung nach einem Hack liegt im Ermessen des Unternehmens, daher rät CNBC, die Verwahrungsbedingungen einer Plattform zu lesen und zu prüfen, wie sie reguliert ist. Unser Leitfaden zu MiCA-lizenzierten Börsen ist ein guter Ausgangspunkt.
So schützen Sie Ihre Kryptowerte vor Hacks und Datenlecks
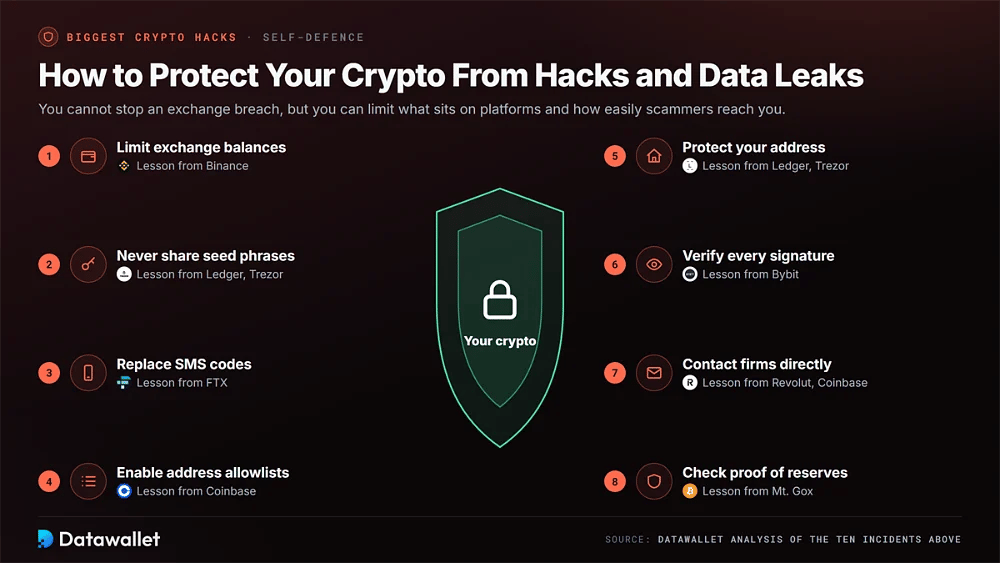
Nutzer können einen Sicherheitsvorfall bei einer Börse nicht verhindern, aber sie können begrenzen, wie viel auf Plattformen liegt und wie leicht Betrüger sie erreichen. Diese Schritte betreffen die Schwachstellen, die in den zehn oben genannten Vorfällen zu sehen waren.
Setzen Sie diese Schutzmaßnahmen um, bevor der nächste große Sicherheitsvorfall Schlagzeilen macht:
- Börsenguthaben begrenzen: Halten Sie auf zentralisierten Plattformen nur Handelsguthaben und verlagern Sie langfristige Bestände in die Selbstverwahrung; unser Leitfaden zu den besten Krypto-Wallets vergleicht sichere Hardware- und Software-Optionen.
- Seed-Phrases niemals weitergeben: Keine Börse, kein Wallet-Maker und kein Support-Mitarbeiter braucht Ihre Wiederherstellungsphrase. Behandeln Sie daher jede Anfrage danach als Diebstahlsversuch, unabhängig von Absenderadresse oder behaupteter Dringlichkeit.
- SMS-Codes ersetzen: Verwenden Sie statt Textnachrichten eine Authenticator-App oder einen Hardware-Sicherheitsschlüssel, denn SIM-Swaps überwanden 2022 die telefonbasierten Prüfungen, die die Firmenkonten von FTX schützten.
- Adress-Allowlists aktivieren: Eine Allowlist für Auszahlungen beschränkt Überweisungen auf vorab genehmigte Adressen. Coinbase empfahl dies nach seinem Sicherheitsvorfall, um zu verhindern, dass sich Betrüger als Mitarbeiter ausgeben und Gelder in angeblich „sichere“ Wallets umleiten, die sie kontrollieren.
- Ihre Adresse schützen: Lassen Sie Hardware-Wallets wenn möglich an ein Postfach oder eine Abholstelle liefern, denn durchgesickerte Privatadressen von Ledger- und Trezor-Käufern haben Phishing und Erpressung ermöglicht.
- Jede Signatur prüfen: Lesen Sie, was eine Wallet-Abfrage tatsächlich freigibt, und widerrufen Sie ungenutzte Token-Berechtigungen mit unserem Leitfaden zu MetaMask-Berechtigungen, denn blind erteilte Freigaben leerten das Cold Wallet von Bybit.
- Unternehmen direkt kontaktieren: Ignorieren Sie eingehende Anrufe und E-Mails zu Sicherheitsvorfällen und erreichen Sie Börsen nur über offizielle Apps, denn Opfer von Revolut und Coinbase wurden durch Identitätsbetrug angegriffen.
- Proof of Reserves prüfen: Bevorzugen Sie Börsen, die regelmäßig Reservenachweise veröffentlichen und die meisten Vermögenswerte offline halten, und verteilen Sie größere Guthaben auf mehrere Plattformen, um das Risiko eines einzelnen Ausfalls zu begrenzen.
Meldet eine von Ihnen genutzte Plattform einen Sicherheitsvorfall, lesen Sie die offizielle Mitteilung, ändern Sie mehrfach verwendete Passwörter und rechnen Sie mit gezieltem Phishing, das sich auf Ihre echten Kontodaten bezieht.
Fazit
Der Diebstahl bei Binance über 6,36 Milliarden Dollar steht nun an der Spitze der Verlusttabelle der Kryptobranche, gefolgt vom Cold-Wallet-Sicherheitsvorfall bei Bybit über 1,5 Milliarden Dollar. Beide lassen sich auf Nordkoreas TraderTraitor zurückführen, und beide zeigen, dass die größten Risiken heute in den Systemen und Personen liegen, die Transaktionen freigeben, und nicht im Blockchain-Code.
Mt. Gox, Ronin, FTX und Poly Network haben frühere Sicherheitsstandards geprägt, vom Proof of Reserves bis zum Design von Bridge-Validatoren. Ledger, Coinbase, Revolut und Trezor zeigen eine parallele Bedrohung: durchgesickerte Identitäten und Adressen, die Inhaber noch lange, nachdem ein Vorfall aus den Nachrichten verschwunden ist, Phishing und Nötigung aussetzen.
Große Börsen haben ihre Verluste bisher aufgefangen, doch das hängt von Bilanzen ab, die Nutzer nicht in Echtzeit prüfen können. Halten Sie Ihre Börsenguthaben gering, nutzen Sie Authentifizierung per Hardware-Schlüssel und schützen Sie Ihre persönlichen Daten so sorgfältig wie Ihre Seed-Phrase. Weitere Recherchen finden Sie auf unseren Seiten zu Bitcoin-Statistiken und Statistiken zu Krypto-Börsen.
Unsere Methodik
Wir haben die Vorfälle am 1. November 2026 anhand von fünf Kriterien eingestuft, wobei direkte finanzielle Verluste am stärksten gewichtet wurden.
- Verlorener Wert: Die Dollarbeträge verwenden die Werte zum Zeitpunkt des Diebstahls aus Quellen von Blockchain-Analysefirmen, offiziellen Unternehmensmitteilungen und Aussagen von Strafverfolgungsbehörden wie öffentlichen Warnmeldungen des FBI.
- Betroffene Kunden: Bei Datenlecks haben wir die Zahl der betroffenen Personen und die Sensibilität der offengelegten Felder gewichtet, darunter Privatadressen, Ausweisdokumente und Guthaben.
- Nachhaltige Wirkung: Vorfälle, die Sicherheitspraxis, Regulierung oder Nutzerverhalten verändert haben, wie Mt. Gox und Ronin, wurden höher eingestuft als Diebstähle ähnlicher Größe.
- Zuordnung und Wiedererlangung: Wir haben bestätigte Zuordnungen sowie den Anteil erfasst, der eingefroren, zurückgegeben oder erstattet wurde, anhand von TRM Labs, Chainalysis, Gerichtsunterlagen und Mitteilungen von Insolvenzverwaltern.
- Aktualität der Daten: Die Statistiken stammen aus Veröffentlichungen von CertiK, PeckShield und Chainalysis bis zum 1. November 2026, wobei die Methodik jedes Trackers vermerkt ist, wo sich die Summen unterscheiden.
Einige Zahlen, insbesondere zu Binance und Revolut, bleiben vorläufig, solange die Untersuchungen andauern. Wir haben Onchain-Geldflüsse nicht unabhängig nachverfolgt. Unsere redaktionelle Methodik erläutert den gesamten Prüfprozess.